Guide de la Confidentialité des Données : Protection, Droits et Meilleures Pratiques
Découvrez ce qu'est la confidentialité des données, les lois actuelles sur la confidentialité (RGPD, CCPA) et comment protéger vos informations personnelles en ligne.
 Michael Gargiulo
Conclusion : Vos données personnelles font face à des menaces constantes provenant de malwares, d’hameçonnage, d’ingénierie sociale et d’attaques réseau. Des mots de passe forts, des outils axés sur la confidentialité et un VPN qui chiffre votre trafic forment les défenses essentielles pour protéger vos informations en ligne.
La confidentialité des données est devenue l’un des sujets les plus importants de la vie numérique. Chaque achat en ligne, requête de recherche et publication sur les réseaux sociaux génère des données personnelles que les entreprises collectent, stockent et partagent. Pour de nombreuses personnes, la question est simple : qui contrôle mes informations et comment les protéger ?
Les risques sont réels. Les cybercriminels utilisent des méthodes sophistiquées pour voler des données personnelles, et même les entreprises légitimes les traitent parfois mal. Mais il y a aussi une bonne nouvelle. Des lois solides sur la confidentialité existent maintenant dans des dizaines de pays, et des outils pratiques sont disponibles pour vous aider à prendre le contrôle. Ce guide couvre les menaces spécifiques pesant sur vos données personnelles, les lois conçues pour protéger vos droits, et les mesures concrètes que vous pouvez prendre pour défendre vos informations en ligne.
Remarque : Ce guide se concentre sur la confidentialité des données personnelles du point de vue des consommateurs. Si vous recherchez des informations sur les cadres de conformité organisationnels, les obligations de traitement des données des entreprises ou la mise en œuvre du RGPD pour les entreprises, consultez plutôt notre guide de protection des données.
Qu’est-ce que la Confidentialité des Données ?
La confidentialité des données désigne votre droit de contrôler la manière dont vos informations personnelles sont collectées, utilisées, stockées et partagées. Les données personnelles incluent tout ce qui peut vous identifier directement ou indirectement : votre nom, adresse e-mail, numéro de téléphone, adresse physique, historique de navigation, dossiers d’achat, données de localisation et même des informations biométriques comme les empreintes digitales.
En termes pratiques, la confidentialité des données répond à trois questions :
- Qui collecte vos données ? Les sites Web, les applications, les annonceurs, les fournisseurs d’accès à Internet (FAI) et les agences gouvernementales collectent tous des informations personnelles.
- Qu’en font-ils ? Les utilisations courantes incluent la publicité ciblée, l’analyse, l’amélioration des produits et, dans certains cas, la vente de données à des tiers.
- Quel contrôle avez-vous ? Les lois sur la confidentialité et les outils vous donnent la capacité de visualiser, modifier, supprimer et restreindre l’accès à vos données.
Le fossé entre ce que les entreprises collectent et ce que les utilisateurs comprennent de cette collecte reste l’un des plus grands défis de la confidentialité numérique, selon la Electronic Frontier Foundation (EFF). La confidentialité des données n’est pas la même que la protection des données, qui traite des cadres organisationnels et juridiques que les entreprises doivent respecter. La confidentialité des données concerne vos droits et vos choix individuels.
Menaces Pesant sur Vos Informations Personnelles
Les cybercriminels emploient un large éventail de techniques pour accéder aux données personnelles. Comprendre comment fonctionne chaque menace est la première étape pour s’en défendre.
Ingénierie Sociale
L’ingénierie sociale est une catégorie d’attaques où les criminels manipulent les gens pour les amener à révéler des informations confidentielles. Plutôt que d’exploiter des vulnérabilités logicielles, ces attaques exploitent la psychologie humaine.
Comment ça marche : Un attaquant peut se faire passer pour un représentant d’une banque, envoyer un faux appel à la charité ou créer un scénario urgent (comme prétendre que votre compte a été compromis) pour vous forcer à partager des mots de passe, des numéros de compte ou des codes de vérification.
Exemple concret : En juillet 2020, Twitter a subi une violation de données majeure lorsque des attaquants ont utilisé une attaque coordonnée d’ingénierie sociale pour cibler des employés ayant accès aux outils internes. Les attaquants ont ensuite compromis des comptes très médiatisés, dont ceux de Barack Obama et Elon Musk, afin de promouvoir une arnaque aux cryptomonnaies, selon une plainte pénale fédérale[1].
Prévention : Vérifiez toute demande inattendue d’informations personnelles en contactant l’organisation directement par les canaux officiels. Ne partagez jamais vos mots de passe ou codes ponctuels avec quiconque vous contacte en premier.
Malware
Le malware est un logiciel malveillant conçu pour s’infiltrer dans les appareils et voler des données, chiffrer des fichiers contre rançon ou surveiller l’activité des utilisateurs sans consentement.
Comment ça marche : Le malware arrive généralement par des pièces jointes, des sites Web compromis ou des téléchargements infectés. Une fois installé, il peut enregistrer les frappes pour capturer les mots de passe, chiffrer vos fichiers et exiger un paiement (ransomware), activer votre caméra ou microphone, ou exfiltrer des documents sensibles.
Exemple concret : L’attaque de rançongiciel WannaCry, en 2017, a infecté des dizaines de milliers d’ordinateurs dans plus de 150 pays[2], selon des rapports de sources ouvertes cités par la CISA. Les fichiers des utilisateurs étaient chiffrés et des paiements en bitcoins étaient exigés. Les hôpitaux, les entreprises et les administrations publiques ont tous été touchés.
Prévention : Maintenez votre système d’exploitation et vos logiciels à jour, évitez de cliquer sur les liens ou les pièces jointes d’expéditeurs inconnus, et utilisez un logiciel antivirus réputé. Notre guide dédié couvre les types de malwares et les défenses en détail.
Hameçonnage Ciblé
Alors que l’hameçonnage standard jette un large filet, l’hameçonnage ciblé cible des individus spécifiques en utilisant des informations personnelles que l’attaquant a déjà rassemblées.
Comment ça marche : Un attaquant vous recherche via les réseaux sociaux, les dossiers publics ou les violations de données antérieures. Il crée ensuite un message hautement personnalisé, souvent apparemment envoyé par un collègue, un supérieur ou un service de confiance, qui vous trompe en cliquant sur un lien malveillant ou en fournissant des données sensibles.
Exemple concret : Un rapport de 2023 de Barracuda Networks a constaté que le hameçonnage ciblé ne représente que 0,1 % des attaques par e-mail, mais est responsable de 66 % des violations[3] dans ses données. La personnalisation rend ces attaques bien plus efficaces que le hameçonnage générique.
Prévention : Soyez méfiant face à tout e-mail demandant une action urgente, même s’il semble provenir de quelqu’un que vous connaissez. Vérifiez les demandes via un canal de communication séparé. Lisez notre guide détaillé sur les attaques par hameçonnage pour d’autres stratégies de protection.
Attaques Réseau
Les réseaux Wi-Fi publics dans les cafés, les aéroports et les hôtels sont pratiques mais intrinsèquement non sécurisés. Les attaquants sur le même réseau peuvent intercepter les transmissions de données non chiffrées.
Comment ça marche : Dans une attaque de l’homme du milieu (MITM), un pirate se positionne entre votre appareil et le routeur Wi-Fi. Il peut ensuite surveiller votre activité de navigation, capturer les identifiants de connexion et même injecter du contenu malveillant dans les sites Web que vous visitez.
Exemple concret : Des chercheurs en sécurité ont documenté que les faux points d’accès imitant des réseaux légitimes (appelés attaques « evil twin », ou « jumeau maléfique ») restent l’une des menaces les plus courantes dans les espaces publics.
Prévention : Évitez d’accéder aux comptes bancaires ou sensibles sur le Wi-Fi public. Utilisez un VPN pour chiffrer votre connexion et assurez-vous que les sites Web utilisent HTTPS avant d’entrer des informations personnelles.
Vulnérabilités de l’Internet des Objets (IoT)
Les appareils domestiques intelligents, les wearables, les anciens téléphones et les appareils connectés ont souvent des paramètres de sécurité faibles et reçoivent des mises à jour logicielles peu fréquentes.
Comment ça marche : De nombreux appareils IoT sont livrés avec des mots de passe par défaut que les utilisateurs ne changent jamais. Ces appareils manquent souvent de chiffrement et peuvent transmettre des données en texte clair. Les attaquants peuvent exploiter ces faiblesses pour accéder à votre réseau domestique et à toutes les données stockées sur les appareils connectés.
Exemple concret : En 2019, des chercheurs de Bitdefender ont découvert que la Ring Video Doorbell Pro échangeait des identifiants Wi-Fi en HTTP non chiffré pendant la configuration[4], ce qui les exposait à quiconque se trouvait à proximité ; le problème a depuis été corrigé.
Prévention : Changez les mots de passe par défaut sur tous les appareils connectés immédiatement après leur configuration. Vérifiez régulièrement les mises à jour du micrologiciel et désactivez les fonctionnalités que vous n’utilisez pas, comme l’accès à distance.
Exploitation des Réseaux Sociaux
Les plateformes de réseaux sociaux collectent de grandes quantités de données utilisateur, et les informations que vous partagez volontairement peuvent être utilisées à mauvais escient par les attaquants.
Comment ça marche : Les attaquants extraient les profils publics pour recueillir des détails personnels pour des campagnes d’ingénierie sociale ou d’hameçonnage ciblé. Les plateformes elles-mêmes collectent des données comportementales, y compris vos likes, partages, enregistrements de localisation et habitudes de navigation pour la publicité ciblée. Les violations de données chez les entreprises de réseaux sociaux peuvent exposer ces informations aux criminels.
Exemple concret : Dans l’affaire Cambridge Analytica, la FTC a affirmé qu’une application avait collecté les données de profil d’environ 250 000 à 270 000 utilisateurs, ainsi que de 50 à 65 millions de leurs amis[5], par des moyens trompeurs.
Prévention : Auditez vos paramètres de confidentialité sur chaque plateforme. Limitez les informations personnelles visibles sur les profils publics et soyez prudent en acceptant les demandes de connexion d’comptes inconnus.
Deepfakes et Médias Synthétiques
Les progrès de l’intelligence artificielle ont rendu possible la création de fausses images, audio et vidéos convaincants qui peuvent endommager les réputations ou faciliter la fraude.
Comment ça marche : Les outils d’IA peuvent générer des médias synthétiques réalistes en utilisant des exemples de la voix, du visage ou du style d’écriture d’une personne. Les criminels utilisent les deepfakes pour l’usurpation d’identité, le chantage, les campagnes de désinformation et la fraude financière comme les arnaque au clonage vocal.
Exemple réel : En 2024, un employé du service financier de la société d’ingénierie Arup a transféré environ 25 millions de dollars[6] après un appel vidéo avec une personne qui semblait être le directeur financier de l’entreprise. L’appel utilisait une technologie de deepfake.
Prévention : Soyez prudent face à toute demande vidéo ou audio inhabituelle impliquant des transactions financières. Vérifiez les communications inattendues via les canaux établis. Utilisez l’authentification multifacteur pour que la voix ou la vidéo seule ne puisse pas autoriser les actions sensibles.
Quelles Données Peuvent Être Ciblées ?
Les cybercriminels ciblent différents types d’informations personnelles en fonction de leurs objectifs. Les cibles courantes incluent les noms, les adresses, les numéros de téléphone, les numéros de sécurité sociale, les détails des comptes financiers, les dossiers médicaux et les identifiants de connexion. Voici ce que les attaquants font généralement avec les données volées :
Usurpation d’identité
Les criminels utilisent des informations personnelles volées pour se faire passer pour leurs victimes. Ils peuvent ouvrir des comptes de crédit, déposer de fausses déclarations fiscales, obtenir des soins médicaux ou commettre des infractions au nom d’une autre personne. Selon la Federal Trade Commission, les Américains ont déclaré avoir perdu plus de 10 milliards de dollars à cause de fraudes en 2023[7]. Découvrez comment fonctionne l’usurpation d’identité et comment vous en protéger.
Doxxing
Le doxxing consiste à publier publiquement les informations privées de quelqu’un sans consentement. Cela peut inclure les adresses personnelles, les numéros de téléphone, les détails du lieu de travail et les informations familiales. Les victimes peuvent faire face au harcèlement, aux menaces ou au danger physique à la suite.
Vente sur le dark web
Les données volées sont fréquemment mises en vente sur les marchés du dark web. Les prix varient fortement et évoluent dans le temps, mais les dossiers d’identité complets et les dossiers médicaux se vendent généralement bien plus cher qu’un simple élément de donnée, comme une adresse e-mail.
Exploitation Financière
Les attaquants utilisent les numéros de cartes de crédit volées, les identifiants de comptes bancaires et les détails personnels pour effectuer des achats non autorisés, transférer des fonds ou demander des prêts au nom de la victime.
Extorsion et Chantage
Les données sensibles, y compris les photos privées, les messages ou l’historique de navigation, peuvent être utilisées pour menacer les victimes et les forcer à effectuer des paiements. Les attaques par ransomware chiffrent les fichiers et exigent un paiement pour leur libération.
Exploitation Personnelle
Les données volées permettent le suivi, le harcèlement et l’usurpation d’identité. Les criminels peuvent utiliser les informations personnelles pour suivre la localisation d’une victime, contacter sa famille ou son employeur, ou commettre des crimes au nom de la victime.
Droits des Consommateurs en Vertu des Lois sur la Confidentialité des Données
Les lois sur la confidentialité des données établissent les règles régissant la manière dont les organisations collectent, stockent, traitent et partagent les informations personnelles. Ces lois définissent également vos droits en tant qu’individu et fixent les pénalités pour les violations.
Pourquoi les Lois sur la Confidentialité Sont Importantes
La croissance rapide de la collecte de données numériques a créé un besoin urgent de protections juridiques. Les lois sur la confidentialité des données servent plusieurs fonctions essentielles :
- Protéger les individus contre l’utilisation non autorisée de leurs informations personnelles
- Accorder des droits spécifiques incluant la capacité d’accéder, corriger et supprimer vos données
- Exiger la transparence des organisations sur la manière dont elles gèrent les données
- Mandater les notifications de violation pour que les individus puissent prendre des mesures de protection
- Imposer des pénalités qui incitent à la conformité
Le NIST Privacy Framework[8] est un outil volontaire qui aide les organisations à identifier et à gérer les risques liés à la vie privée, et nombreuses sont celles qui l’utilisent en complément de ces exigences légales.
| Réglementation | Région | Date d’entrée en vigueur | Sanction maximale |
|---|---|---|---|
| RGPD[9] | Union européenne | 25 mai 2018 | 20 M€ ou 4 % du chiffre d’affaires annuel mondial[10] |
| CCPA[11] | Californie, États-Unis | 1er janvier 2020 | 2 500 $ par infraction, 7 500 $ par infraction intentionnelle (ajustés selon l’inflation) |
| PDPA | Singapour | 2 juillet 2014 | 1 million de S$ ou 10 % du chiffre d’affaires annuel à Singapour, selon le montant le plus élevé[12] |
| LGPD[13] | Brésil | Août 2020 (sanctions applicables à partir du 1er août 2021) | 2 % du chiffre d’affaires au Brésil, plafonné à 50 millions de reais |
| PIPEDA | Canada | 13 avril 2000 | Mesures ordonnées par la Cour fédérale[14] |
| Diverses lois d’État | États-Unis (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Variable selon l’État |
Règlement Général sur la Protection des Données (RGPD)
- Région : Union Européenne (UE)
- Date d’Entrée en Vigueur : 25 mai 2018
Dispositions clés
- Consentement : Exige le consentement explicite des personnes avant le traitement de leurs données. La Commission européenne explique le cadre juridique[9].
- Droits des personnes concernées : Accorde des droits d’accès, de rectification, d’effacement et de limitation du traitement des données personnelles.
- Notification des violations de données : Lorsqu’une violation présente un risque pour les personnes, les organisations doivent notifier l’autorité de contrôle dans les 72 heures suivant la prise de connaissance de l’incident[15].
- Sanctions : Jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial total[10], le montant le plus élevé étant retenu.
Loi sur la Confidentialité des Consommateurs de Californie (CCPA)
- Région : Californie, États-Unis
- Date d’Entrée en Vigueur : 1er janvier 2020
Dispositions clés
- Droit de savoir : Les consommateurs peuvent demander des précisions sur la manière dont leurs informations personnelles sont collectées, utilisées et partagées.
- Droit de suppression : Les consommateurs peuvent demander la suppression de leurs informations personnelles.
- Droit d’opposition : Les consommateurs peuvent s’opposer à la vente de leurs données personnelles.
- Sanctions : Amendes administratives allant jusqu’à 2 500 $ par infraction ou 7 500 $ par infraction intentionnelle[11], ajustées en fonction de l’inflation.
Loi sur la Protection des Données Personnelles (PDPA) — Singapour
- Région : Singapour
- Date d’Entrée en Vigueur : 2 juillet 2014
Dispositions principales
- Consentement : Exige que les organisations obtiennent un accord avant de collecter, d’utiliser ou de divulguer des données personnelles.
- Accès et rectification : Accorde aux personnes le droit d’accéder à leurs données personnelles et de les corriger.
- Sécurité des données : Les organisations doivent mettre en œuvre des dispositifs de sécurité raisonnables pour protéger les données personnelles.
- Sanctions : Des amendes pouvant aller jusqu’à 1 million de dollars de Singapour ou 10 % du chiffre d’affaires annuel à Singapour[12], le montant le plus élevé étant retenu, depuis octobre 2022.
Loi générale brésilienne sur la protection des données (LGPD)
- Région : Brésil
- Date d’entrée en vigueur : août 2020, les sanctions s’appliquant à partir du 1er août 2021
Dispositions clés
- Consentement : Exige un consentement clair et explicite pour le traitement des données.
- Droits des personnes concernées : Accorde des droits d’accès, de rectification, de suppression et de portabilité des informations personnelles.
- Délégué à la protection des données : Les organisations doivent désigner un délégué à la protection des données.
- Sanctions : Jusqu’à 2 % du chiffre d’affaires de l’entreprise au Brésil, plafonné à 50 millions de reais par infraction[13].
Loi sur la Protection des Renseignements Personnels et les Documents Électroniques (PIPEDA) — Canada
- Région : Canada
- Date d’Entrée en Vigueur : 13 avril 2000 (avec des amendements au fil du temps)
Dispositions clés
- Consentement : Exige des organisations qu’elles obtiennent un consentement véritable pour la collecte et l’utilisation des données.
- Accès et rectification : Accorde aux personnes le droit d’accéder à leurs renseignements personnels et de les faire corriger.
- Sécurité des données : Les organisations doivent protéger les données personnelles au moyen de garanties appropriées.
- Sanctions : Le Commissaire à la protection de la vie privée peut renvoyer les affaires devant la Cour fédérale, qui peut ordonner des mesures correctives[14].
Nouvelles Lois sur la Confidentialité dans les États Américains
- États : Divers, incluant le New Jersey, la Nouvelle-Angleterre, le Montana, la Floride, le Texas et l’Oregon
- Dates d’Entrée en Vigueur : Diverses dates en 2024 et 2025
Dispositions Clés
- Consentement : Exigences similaires pour obtenir le consentement avant le traitement des données.
- Droits des Personnes Concernées : Droits d’accès, d’édition, de suppression et d’exclusion du traitement des données.
- Sécurité des Données : Exigences de protection des données personnelles et de réalisation d’évaluations de la protection des données.
- Pénalités : Varient selon l’état, y compris les amendes et les mesures d’application par les autorités étatiques.
Conseil : L’habitude la plus efficace est de limiter ce que vous partagez en ligne en premier lieu. Combinez des mots de passe forts et uniques, un stockage en nuage chiffré et un VPN sur le Wi-Fi public, et vous supprimez la plupart de la surface d’attaque sur laquelle les criminels comptent.
Façons de Protéger Vos Informations Personnelles
Les menaces sont réelles, mais les défenses aussi. Voici des étapes spécifiques et réalisables pour protéger vos données personnelles en ligne.
Utiliser des navigateurs respectueux de la vie privée
Les navigateurs classiques collectent des quantités importantes de données utilisateur. Des alternatives axées sur la confidentialité, comme Brave, Firefox (avec la protection renforcée contre le pistage activée) et le navigateur Tor, bloquent par défaut les traceurs et les publicités. Tor fait transiter le trafic par un chemin aléatoire à travers plusieurs relais[16], de sorte qu’aucun observateur, en un seul point, ne peut savoir d’où il provient ni où il se dirige.
Limitez le Partage de Données
Chaque information personnelle que vous partagez en ligne augmente votre exposition. Évitez de publier votre nom complet, adresse personnelle, numéro de téléphone ou lieu de travail sur les profils publics. Examinez les permissions que vous accordez aux applications et révoquez l’accès à vos contacts, votre localisation et votre caméra lorsqu’ils ne sont pas nécessaires.
Chiffrez le Stockage en Nuage
Si vous stockez des fichiers dans le nuage, utilisez des services qui offrent le chiffrement de bout en bout comme Tresorit ou Proton Drive. Pour les comptes de stockage en nuage existants (Google Drive, Dropbox), chiffrez les fichiers sensibles localement avant leur téléchargement en utilisant des outils comme Cryptomator.
Utilisez un Localisateur d’Appareil
Activez Localiser Mon Appareil (Android) ou Localiser Mon iPhone (iOS) sur tous vos appareils. Si un appareil est perdu ou volé, ces outils vous permettent de verrouiller à distance l’appareil et d’effacer toutes les données personnelles avant qu’elles ne tombent entre les mains des mauvaises personnes.
Examinez les Permissions des Applications
De nombreuses applications demandent l’accès à votre caméra, microphone, contacts et données de localisation bien au-delà de ce dont elles ont besoin pour fonctionner. Sur iOS et Android, examinez les permissions des applications dans vos paramètres d’appareil et révoquez celles qui semblent inutiles. Accordez une attention particulière aux applications qui demandent l’accès au microphone ou à la caméra lors de l’exécution en arrière-plan.
Installez des Bloqueurs de Publicités
Les extensions de navigateur comme uBlock Origin bloquent les scripts de suivi, les publicités intrusives et les domaines malveillants connus. Les bloqueurs de publicités réduisent la quantité de données que les tiers peuvent collecter sur votre comportement de navigation et améliorent également les vitesses de chargement des pages.
Utilisez des Applications de Messagerie Axées sur la Confidentialité
Les messages SMS standard ne sont pas chiffrés. Les applications comme Signal utilisent le chiffrement de bout en bout par défaut pour tous les messages, les appels vocaux et les appels vidéo. Cela signifie que même le fournisseur de l’application ne peut pas lire vos conversations.
Utilisez des Services de Messagerie Sécurisés
Les fournisseurs de messagerie comme ProtonMail et Tutanota offrent le chiffrement de bout en bout, contrairement aux comptes Gmail ou Outlook standard où le fournisseur peut techniquement accéder au contenu des messages.
Créer des mots de passe forts et uniques
Une analyse du gouvernement britannique portant sur des comptes piratés a montré que 123456 était le mot de passe le plus courant, utilisé sur 23,2 millions de comptes[17]. Utilisez un gestionnaire de mots de passe pour générer et stocker un mot de passe unique pour chaque compte. La CISA recommande qu’un mot de passe robuste fasse au moins 16 caractères, aléatoires et uniques[18]. Activez l’authentification multifacteur (MFA)[19] sur chaque compte qui la propose.
Utilisez les Verrous d’Applications
De nombreux smartphones offrent la possibilité de verrouiller des applications individuelles avec un PIN, un motif ou une balayage biométrique séparé. Cela ajoute une seconde couche de protection si quelqu’un accède à votre appareil alors qu’il n’est pas verrouillé.
Effacez Régulièrement Vos Données de Navigation
Effacez régulièrement votre historique de navigation, les cookies et les données en cache. Cela supprime les données de suivi stockées et réduit les informations disponibles pour toute personne ayant accès à votre appareil. La plupart des navigateurs permettent d’automatiser ce processus via les paramètres.
Désactivez les Cookies Tiers
Les navigateurs modernes, y compris Chrome, Firefox et Safari, vous permettent de bloquer les cookies tiers, qui sont principalement utilisés pour suivre votre activité sur différents sites Web. Les désactiver réduit considérablement le suivi entre sites. Vérifiez les paramètres de confidentialité de votre navigateur pour configurer cela.
Activez les Demandes Do Not Track
Bien que tous les sites Web n’honorent pas les demandes Do Not Track (DNT), l’activation de ce paramètre dans votre navigateur signale votre préférence de ne pas être suivi. Combinez cela avec la désactivation des permissions inutiles de localisation et de notification sur les appareils mobiles.
Isolez les Activités En Ligne
Utilisez des navigateurs ou des profils de navigateur séparés pour différentes activités. Conservez la navigation personnelle dans un profil et le travail ou les achats dans un autre. Cela empêche les réseaux de suivi de construire une image complète de votre comportement en ligne.
Sécurisez Vos Appareils IoT
Changez les mots de passe par défaut sur chaque appareil connecté immédiatement après l’installation. Vérifiez les mises à jour du micrologiciel mensuellement. Désactivez les fonctionnalités d’accès à distance que vous n’utilisez pas et envisagez de placer les appareils IoT sur un réseau Wi-Fi séparé de vos appareils principaux.
Utilisation des Outils de Chiffrement pour Protéger Votre Connexion
Le chiffrement est la défense technique la plus efficace pour les données personnelles en transit. Plusieurs outils fonctionnent ensemble pour protéger différents aspects de votre activité en ligne.
Réseaux Privés Virtuels (VPN)
Un VPN chiffre tout le trafic Internet entre votre appareil et le serveur VPN, empêchant votre FAI, les administrateurs réseau et les attaquants sur le Wi-Fi public de surveiller votre activité. Les VPN masquent également votre adresse IP, ce qui rend plus difficile pour les sites Web et les annonceurs de suivre votre localisation.
Lorsque vous choisissez un VPN, privilégiez les fournisseurs avec des politiques de no-log vérifiées, des normes de chiffrement forts (AES-256) et un large réseau de serveurs. Comparez les meilleurs fournisseurs en fonction de la vitesse, de la sécurité et des fonctionnalités de confidentialité sur notre page d’avis sur les VPN.
NordVPN est l’une des options les mieux notées pour la confidentialité personnelle. Il utilise le chiffrement AES-256, affirme que sa politique de non-conservation des journaux a été auditée de manière indépendante, et offre le blocage intégré des malwares et des publicités grâce à sa fonctionnalité Threat Protection. NordVPN prend en charge jusqu’à 10 connexions d’appareils simultanées et maintient 7,229 serveurs dans 150 pays.
DNS Chiffré
Les requêtes DNS standard sont envoyées en texte clair, permettant à votre FAI de voir chaque site Web que vous visitez. Le passage à un DNS chiffré (DNS over HTTPS ou DNS over TLS) via des fournisseurs comme Cloudflare (1.1.1.1) ou Quad9 prévient cette surveillance.
HTTPS Partout
Vérifiez toujours que les sites Web utilisent HTTPS avant d’entrer des informations personnelles. Les navigateurs modernes affichent une icône de cadenas dans la barre d’adresse pour les connexions chiffrées. L’extension HTTPS Everywhere (désormais intégrée à de nombreux navigateurs) met automatiquement à niveau les connexions vers HTTPS si disponible.
Navigateurs Privés et Moteurs de Recherche
Combinez votre VPN avec un navigateur axé sur la confidentialité comme Brave ou Firefox et un moteur de recherche comme DuckDuckGo qui ne suit pas les requêtes de recherche. Cette approche en couches fournit une confidentialité significativement plus forte que n’importe quel outil seul.
Points Clés à Retenir
La confidentialité des données personnelles n’est pas optionnelle dans l’environnement numérique actuel. Chaque action en ligne génère des données qui peuvent être collectées, partagées, vendues ou volées. Les menaces sont spécifiques et bien documentées, allant de l’hameçonnage et du malware à l’ingénierie sociale et aux vulnérabilités IoT.
Les défenses sont tout aussi spécifiques. Des mots de passe forts et uniques gérés par un gestionnaire de mots de passe éliminent le vecteur d’attaque le plus courant. Un VPN chiffre votre trafic et prévient la surveillance réseau. Les navigateurs axés sur la confidentialité et les applications de messagerie chiffrée réduisent les données disponibles pour les traceurs et les attaquants. Et les lois sur la confidentialité des données comme le RGPD et la CCPA vous donnent des droits juridiques de contrôler vos informations.
L’approche la plus efficace combine plusieurs couches : limiter ce que vous partagez, chiffrer ce que vous transmettez, sécuriser ce que vous stockez et rester informé des menaces évolutives. Aucun outil unique ne fournit une protection complète, mais ensemble ces mesures réduisent considérablement votre risque. Prenez une mesure dès aujourd’hui, que ce soit en auditant vos permissions d’applications, en activant l’authentification multifacteur ou en configurant un VPN, et construisez à partir de là.
Références
- Justice. s.d. Dl. Récupéré le 16 octobre 2026 depuis https://www.justice.gov/opa/press-release/file/1300246/dl.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Indicators Associated With WannaCry Ransomware. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archivé : Instantané Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 mai 2023). Récupéré le 16 octobre 2026 depuis https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Archivé : Instantané Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 novembre 2019). Récupéré le 16 octobre 2026 depuis https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Archivé : Instantané Wayback Machine
- FTC. s.d. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Récupéré le 16 octobre 2026 depuis https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Archivé : Instantané Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 mai 2024). Récupéré le 16 octobre 2026 depuis https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Archivé : Instantané Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Récupéré le 16 octobre 2026 depuis https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Archivé : Instantané Wayback Machine
- NIST. 2018. Privacy Framework. Récupéré le 16 octobre 2026 depuis https://www.nist.gov/privacy-framework.Archivé : Instantané Wayback Machine
- European Commission. s.d. Legal framework of EU data protection. Récupéré le 16 octobre 2026 depuis https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Archivé : Instantané Wayback Machine
- European Commission. s.d. Enforcement and sanctions. Récupéré le 16 octobre 2026 depuis https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archivé : Instantané Wayback Machine
- CA. s.d. Ccpa Statute. Récupéré le 16 octobre 2026 depuis https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Récupéré le 16 octobre 2026 depuis https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Archivé : Instantané Wayback Machine
- Planalto. s.d. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Archivé : Instantané Wayback Machine
- GC. s.d. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Récupéré le 16 octobre 2026 depuis https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Archivé : Instantané Wayback Machine
- European Commission. s.d. Obligations. Récupéré le 16 octobre 2026 depuis https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Archivé : Instantané Wayback Machine
- The Tor Project, Inc. s.d. Tor Project: Overview. Récupéré le 16 octobre 2026 depuis https://2019.www.torproject.org/about/overview.html.en.Archivé : Instantané Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Récupéré le 16 octobre 2026 depuis https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Use Strong Passwords. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/secure-our-world/use-strong-passwords.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Turn On MFA. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/secure-our-world/turn-mfa.Archivé : Instantané Wayback Machine
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
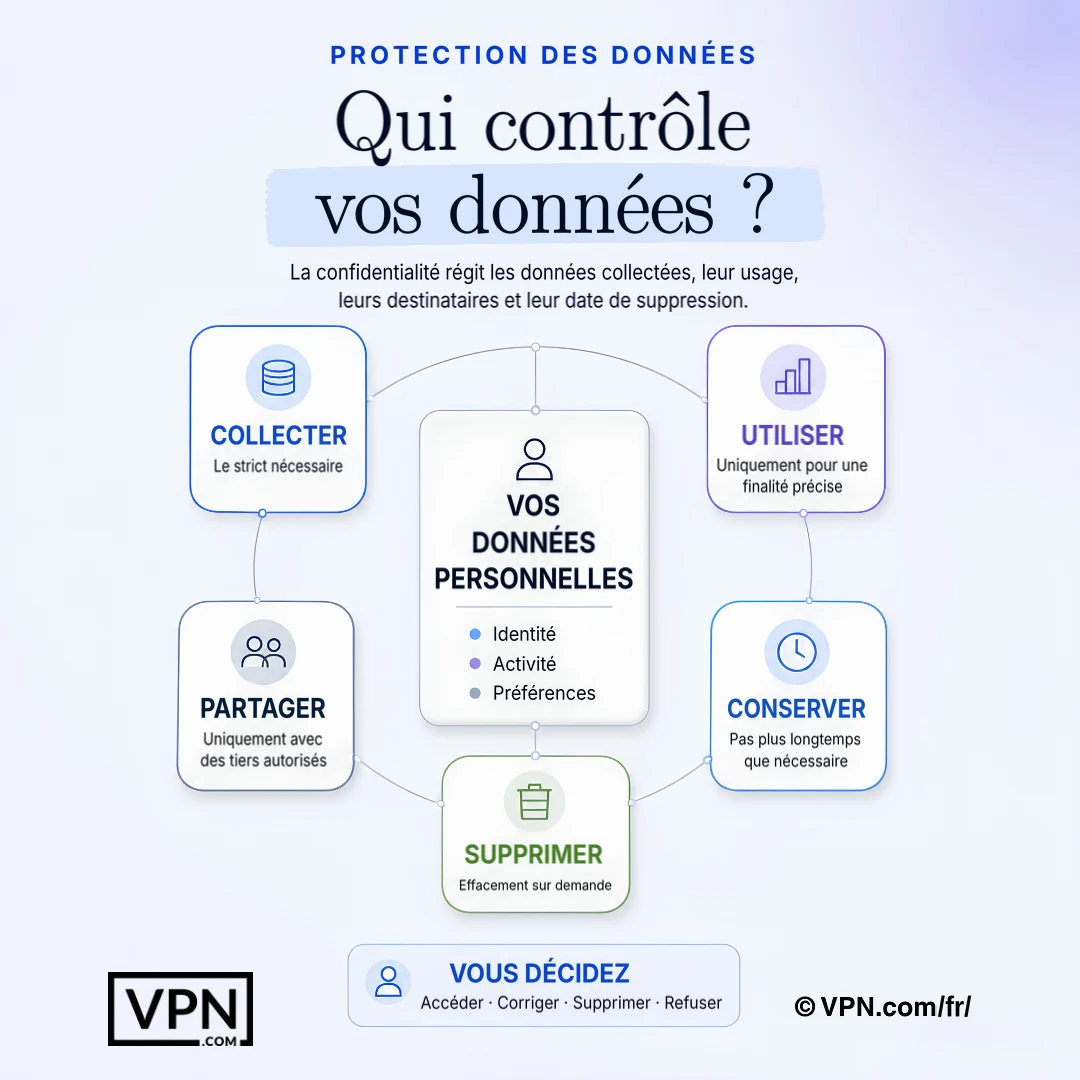
La confidentialité des données détermine quelles informations sont collectées, comment elles sont utilisées, qui les reçoit et quand elles sont supprimées.
Questions Fréquemment Posées
Quelle est la différence entre la confidentialité des données et la protection des données ?
La confidentialité des données est votre droit individuel de contrôler comment les informations personnelles comme votre nom, votre historique de navigation ou vos données de localisation sont collectées, utilisées et partagées. La protection des données couvre les cadres organisationnels et juridiques que les entreprises doivent respecter pour gérer ces données responsablement. Pour la confidentialité personnelle, concentrez-vous sur des outils comme les VPN et les gestionnaires de mots de passe plutôt que sur les cadres de conformité des entreprises.
À quel point le hameçonnage ciblé (spear phishing) est-il dangereux par rapport au hameçonnage classique ?
Le hameçonnage ciblé est bien plus dangereux, malgré sa rareté. Un rapport de Barracuda Networks publié en 2023 indique qu’il représente 0,1 % des attaques par e-mail, mais qu’il est responsable de 66 % des compromissions dans ses données. La raison : les attaquants étudient leurs cibles via les réseaux sociaux et les fuites de données antérieures afin de rédiger des messages personnalisés et convaincants. Vérifiez toute demande urgente via un canal de communication distinct avant d’agir.
L’ingénierie sociale peut-elle vraiment compromettre des comptes majeurs, et pas seulement ceux de particuliers ?
Oui. En juillet 2020, Twitter a subi une fuite de données lorsque des attaquants ont mené une attaque coordonnée d’ingénierie sociale contre des employés ayant accès aux outils internes, puis ont compromis des comptes très médiatisés, dont ceux de Barack Obama et d’Elon Musk, afin de promouvoir une arnaque aux cryptomonnaies. Cela montre que l’ingénierie sociale exploite la psychologie humaine plutôt que des failles logicielles, c’est pourquoi il est essentiel de vérifier les demandes via les canaux officiels.
À quel point la menace des deepfakes pèse-t-elle sur les données personnelles et financières ?
C’est une menace active et coûteuse. En 2024, une employée du service financier de l’entreprise d’ingénierie Arup a viré environ 25 millions de dollars après une visioconférence avec ce qui s’est avéré être un deepfake du directeur financier de l’entreprise. Les criminels utilisent des voix et des visages clonés pour le chantage et la fraude. L’authentification multifactorielle aide, car elle empêche qu’une voix ou une vidéo seule puisse autoriser des transactions sensibles.
Les appareils domotiques et IoT représentent-ils un réel risque pour la vie privée ?
Oui. De nombreux appareils IoT sont livrés avec des mots de passe par défaut que les utilisateurs ne modifient jamais, et transmettent des données sans chiffrement. En 2019, des chercheurs de Bitdefender ont découvert que la Ring Video Doorbell Pro échangeait ses identifiants Wi-Fi en HTTP non chiffré pendant la configuration, permettant à quiconque se trouvant à portée de les capturer. Modifiez les mots de passe par défaut immédiatement après l’installation, vérifiez les mises à jour du micrologiciel chaque mois et désactivez les fonctions d’accès à distance que vous n’utilisez pas.
Que devient réellement mes données après une fuite ?
Les données volées sont couramment vendues sur les marchés du dark web, où les prix varient fortement, mais les dossiers d’identité complets et les dossiers médicaux sont particulièrement recherchés. Les criminels les utilisent ensuite pour l’usurpation d’identité ; la FTC a indiqué que les Américains ont perdu plus de 10 milliards de dollars à cause de la fraude en 2023.
Quels droits le RGPD m’accorde-t-il réellement sur mes données personnelles ?
Le RGPD, applicable depuis le 25 mai 2018 dans toute l’UE, vous accorde des droits d’accès, de rectification, d’effacement et de limitation du traitement de vos données personnelles, et oblige les organisations à disposer d’une base juridique, comme le consentement, avant tout traitement. Lorsqu’une violation présente un risque pour les personnes, les entreprises doivent en informer l’autorité de contrôle dans un délai de 72 heures. Les sanctions peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial total, le montant le plus élevé étant retenu.
En quoi le CCPA diffère-t-il du RGPD pour les consommateurs ?
Le CCPA, en vigueur depuis le 1er janvier 2020 en Californie, accorde aux consommateurs le droit de savoir quelles informations personnelles sont collectées, le droit de les faire supprimer et le droit de s’opposer à leur vente, avec des amendes administratives pouvant atteindre 2 500 $ par violation ou 7 500 $ par violation intentionnelle. Ce dispositif est moins large que la structure du RGPD, fixée à 20 millions d’euros ou 4 % du chiffre d’affaires, mais il donne tout de même aux consommateurs américains un levier concret pour s’opposer à la vente de leurs données.
Comment un VPN protège-t-il mes données personnelles ?
Un VPN chiffre tout le trafic entre votre appareil et son serveur, bloquant votre FAI et les attaquants sur le Wi-Fi public de surveiller votre activité, et masque votre adresse IP pour entraver le suivi de localisation. NordVPN, par exemple, utilise le chiffrement AES-256, affirme que sa politique de non-conservation des journaux a été auditée indépendamment, gère 7,229 serveurs dans 150 pays, et couvre 10 appareils simultanés.
Quels outils protègent mes communications au-delà d’un VPN ?
Stratifiez le chiffrement sur les canaux. Signal chiffre les messages, les appels vocaux et les appels vidéo de bout en bout par défaut pour que même le fournisseur de l’application ne puisse pas les lire. ProtonMail et Tutanota offrent un e-mail chiffré de bout en bout, contrairement à Gmail ou Outlook standard. Le DNS chiffré via Cloudflare (1.1.1.1) ou Quad9 empêche votre FAI d’enregistrer chaque site que vous visitez en texte clair.
Qu’est-ce qui rend un mot de passe vraiment solide en 2024 ?
La longueur et l’aléatoire comptent avant tout : visez au moins 16 caractères mêlant majuscules, minuscules, chiffres et symboles. Malgré cela, « 123456 » figure en tête des listes de mots de passe compromis. Utilisez un gestionnaire de mots de passe pour générer et stocker des identifiants uniques pour chaque compte, et activez l’authentification multifacteur partout où elle est proposée, afin qu’un mot de passe divulgué ne suffise pas à accéder à votre compte.
Comment protéger mes données sur un réseau Wi-Fi public ?
Évitez de vous connecter à vos comptes bancaires ou à tout compte sensible sur les réseaux publics, car des attaquants présents sur le même Wi-Fi peuvent mener des attaques de type « man-in-the-middle » ou créer de faux points d’accès « evil twin » imitant des réseaux légitimes. Utilisez un VPN pour chiffrer votre connexion et vérifiez que les sites utilisent HTTPS avant de saisir des informations personnelles.
Quelle est l’habitude la plus efficace pour réduire mon risque de confidentialité ?
Limiter ce que vous partagez en ligne en premier lieu, car chaque détail publié augmente ce que les attaquants peuvent utiliser pour l’hameçonnage ciblé ou le doxxing. Combinez cela avec des mots de passe forts et uniques, des outils de stockage en nuage chiffré comme Proton Drive ou Tresorit, et un VPN sur le Wi-Fi public. Ensemble, ces mesures suppriment la plupart de la surface d’attaque sur laquelle les criminels comptent.