डेटा गोपनीयता गाइड: सुरक्षा, अधिकार और सर्वोत्तम प्रथाएं
जानें कि डेटा गोपनीयता क्या है, वर्तमान गोपनीयता कानून (GDPR, CCPA), और अपनी व्यक्तिगत जानकारी को ऑनलाइन कैसे सुरक्षित रखें।
 Michael Gargiulo
निचली पंक्ति: आपका व्यक्तिगत डेटा मैलवेयर, फिशिंग, सामाजिक इंजीनियरिंग और नेटवर्क हमलों से लगातार खतरों का सामना करता है। मजबूत पासवर्ड, गोपनीयता-केंद्रित उपकरण और एक VPN जो आपके ट्रैफिक को एन्क्रिप्ट करता है, ऑनलाइन अपनी जानकारी की सुरक्षा के लिए मुख्य रक्षा बनाते हैं।
डेटा गोपनीयता डिजिटल जीवन में सबसे महत्वपूर्ण विषयों में से एक बन गई है। प्रत्येक ऑनलाइन खरीदारी, खोज क्वेरी और सोशल मीडिया पोस्ट व्यक्तिगत डेटा उत्पन्न करता है जो कंपनियां एकत्र, संग्रहीत और साझा करती हैं। कई लोगों के लिए, सवाल सरल है: मेरी जानकारी को कौन नियंत्रित करता है, और मैं इसे सुरक्षित कैसे रखूं?
जोखिम वास्तविक हैं। साइबर अपराधी व्यक्तिगत डेटा चोरी करने के लिए परिष्कृत तरीकों का उपयोग करते हैं, और कभी-कभी यहां तक कि वैध कंपनियां भी इसे गलत तरीके से संभालती हैं। लेकिन अच्छी खबर भी है। अब दर्जनों देशों में मजबूत गोपनीयता कानून मौजूद हैं, और आपको नियंत्रण लेने में मदद करने के लिए व्यावहारिक उपकरण उपलब्ध हैं। यह गाइड आपके व्यक्तिगत डेटा के लिए विशिष्ट खतरों, आपके अधिकारों की रक्षा के लिए डिज़ाइन किए गए कानूनों और आप ऑनलाइन अपनी जानकारी की रक्षा के लिए ठोस कदमों को कवर करता है।
नोट: यह गाइड उपभोक्ता दृष्टिकोण से व्यक्तिगत डेटा गोपनीयता पर केंद्रित है। यदि आप संगठनात्मक अनुपालन ढांचे, कॉर्पोरेट डेटा हैंडलिंग दायित्वों, या व्यवसायों के लिए GDPR कार्यान्वयन के बारे में जानकारी ढूंढ रहे हैं, तो इसके बजाय हमारी डेटा सुरक्षा गाइड देखें।
डेटा गोपनीयता क्या है?
डेटा गोपनीयता आपके व्यक्तिगत जानकारी को कैसे एकत्र, उपयोग, संग्रहीत और साझा किया जाता है, इस पर नियंत्रण रखने का आपका अधिकार है। व्यक्तिगत डेटा में कुछ भी शामिल है जो आपकी पहचान कर सकता है: आपका नाम, ईमेल पता, फोन नंबर, भौतिक पता, ब्राउजिंग इतिहास, खरीद रिकॉर्ड, स्थान डेटा और यहां तक कि बायोमेट्रिक जानकारी जैसे फिंगरप्रिंट।
व्यावहारिक शब्दों में, डेटा गोपनीयता तीन सवालों का जवाब देती है:
- आपका डेटा कौन एकत्र करता है? वेबसाइटें, ऐप्स, विज्ञापनदाता, इंटरनेट सेवा प्रदाता (ISPs) और सरकारी एजेंसियां सभी व्यक्तिगत जानकारी एकत्र करती हैं।
- वे इसके साथ क्या करते हैं? सामान्य उपयोग में लक्षित विज्ञापन, विश्लेषण, उत्पाद सुधार और कुछ मामलों में तीसरे पक्षों को डेटा बेचना शामिल है।
- आपके पास क्या नियंत्रण है? गोपनीयता कानून और उपकरण आपको अपने डेटा को देखने, संशोधित करने, हटाने और पहुंच को प्रतिबंधित करने की क्षमता देते हैं।
कंपनियां जो एकत्र करती हैं और उपयोगकर्ता जो उस एकत्रण के बारे में समझते हैं, के बीच का अंतर इलेक्ट्रॉनिक फ्रंटियर फाउंडेशन (EFF) के अनुसार डिजिटल गोपनीयता में सबसे बड़ी चुनौतियों में से एक बना हुआ है। डेटा गोपनीयता डेटा सुरक्षा के समान नहीं है, जो संगठनात्मक और कानूनी ढांचे से संबंधित है जो व्यवसायों को अनुसरण करना चाहिए। डेटा गोपनीयता आपके व्यक्तिगत अधिकारों और विकल्पों के बारे में है।
आपकी व्यक्तिगत जानकारी के लिए खतरे
साइबर अपराधी व्यक्तिगत डेटा तक पहुंचने के लिए विभिन्न तकनीकों का उपयोग करते हैं। प्रत्येक खतरे के बारे में समझना इसके खिलाफ रक्षा करने की दिशा में पहला कदम है।
सामाजिक इंजीनियरिंग
सामाजिक इंजीनियरिंग हमलों की एक श्रेणी है जहां अपराधी लोगों को गोपनीय जानकारी प्रकट करने के लिए हेरफेर करते हैं। ये हमले सॉफ्टवेयर कमजोरियों का दोहन करने के बजाय मानव मनोविज्ञान का दोहन करते हैं।
यह कैसे काम करता है: एक हमलावर बैंक प्रतिनिधि का प्रतीक हो सकता है, एक नकली दान आवेदन भेज सकता है, या एक तत्काल परिदृश्य बना सकता है (जैसे यह दावा करना कि आपके खाते से समझौता किया गया है) आपको पासवर्ड, खाता नंबर या सत्यापन कोड साझा करने के लिए दबाव डालने के लिए।
वास्तविक-दुनिया का उदाहरण: जुलाई 2020 में Twitter को एक बड़े उल्लंघन का सामना करना पड़ा, जब हमलावरों ने आंतरिक टूल तक पहुँच रखने वाले कर्मचारियों को निशाना बनाने के लिए एक समन्वित सोशल इंजीनियरिंग हमला किया। इसके बाद हमलावरों ने Barack Obama और Elon Musk सहित हाई-प्रोफ़ाइल खातों से समझौता किया, एक संघीय आपराधिक शिकायत[1] के अनुसार, ताकि एक क्रिप्टोकरेंसी घोटाले को बढ़ावा दिया जा सके।
रोकथाम: किसी भी अप्रत्याशित अनुरोध को सत्यापित करें जो व्यक्तिगत जानकारी के लिए हो, आधिकारिक चैनलों के माध्यम से सीधे संगठन से संपर्क करके। किसी को भी पासवर्ड या एक बार के कोड साझा न करें जो आपसे पहले संपर्क करता है।
मैलवेयर
मैलवेयर दुर्भावनापूर्ण सॉफ्टवेयर है जिसे डेटा चोरी करने, फिरौती के लिए फाइलें एन्क्रिप्ट करने या सहमति के बिना उपयोगकर्ता गतिविधि की निगरानी करने के लिए डिज़ाइन किया गया है।
यह कैसे काम करता है: मैलवेयर आमतौर पर ईमेल अटैचमेंट, समझौता किए गए वेबसाइटों या संक्रमित डाउनलोड के माध्यम से आता है। एक बार स्थापित होने के बाद, यह पासवर्ड कैप्चर करने के लिए कीस्ट्रोक लॉग कर सकता है, आपकी फाइलों को एन्क्रिप्ट कर सकता है और भुगतान की मांग कर सकता है (ransomware), आपके कैमरा या माइक्रोफोन को सक्रिय कर सकता है, या संवेदनशील दस्तावेजों को निकाल सकता है।
वास्तविक-जीवन उदाहरण: 2017 के WannaCry रैनसमवेयर हमले ने 150 से अधिक देशों[2] में दसियों हज़ार संक्रमण पैदा किए, जैसा कि CISA द्वारा उद्धृत खुले-स्रोत रिपोर्टों में बताया गया है। इसने उपयोगकर्ताओं की फ़ाइलों को एन्क्रिप्ट कर दिया और बिटकॉइन भुगतान की माँग की। अस्पताल, व्यवसाय और सरकारी एजेंसियाँ, सभी इससे प्रभावित हुए।
रोकथाम: अपने ऑपरेटिंग सिस्टम और सॉफ्टवेयर को अपडेट रखें, अज्ञात प्रेषकों से लिंक या अटैचमेंट पर क्लिक करने से बचें, और प्रतिष्ठित एंटीवायरस सॉफ्टवेयर का उपयोग करें। हमारी समर्पित गाइड मैलवेयर प्रकार और रक्षा को विस्तार से कवर करता है।
स्पीयर फिशिंग
जबकि मानक फिशिंग एक विस्तृत नेट डालता है, स्पीयर फिशिंग विशिष्ट व्यक्तियों को लक्षित करता है जो व्यक्तिगत जानकारी का उपयोग करके हमलावर पहले से ही एकत्र कर चुका है।
यह कैसे काम करता है: एक हमलावर सोशल मीडिया, सार्वजनिक रिकॉर्ड या पूर्व डेटा उल्लंघनों के माध्यम से आपको शोध करता है। फिर वे एक अत्यधिक व्यक्तिगत संदेश तैयार करते हैं, अक्सर किसी सहकर्मी, बॉस या विश्वसनीय सेवा से आते हुए, जो आपको दुर्भावनापूर्ण लिंक पर क्लिक करने या संवेदनशील डेटा प्रदान करने के लिए धोखा देता है।
वास्तविक-जीवन का उदाहरण: Barracuda Networks की 2023 की एक रिपोर्ट के अनुसार, ईमेल-आधारित हमलों में स्पियर फ़िशिंग केवल 0.1% हिस्सा बनाती है, लेकिन इसके डेटा में उल्लंघनों के 66% के लिए यही ज़िम्मेदार है[3]। व्यक्तिगत बनाए गए संदेशों के कारण ये हमले सामान्य फ़िशिंग की तुलना में कहीं अधिक प्रभावी होते हैं।
रोकथाम: किसी भी ईमेल के प्रति संदेह रखें जो तत्काल कार्रवाई का अनुरोध करता है, भले ही वह किसी ऐसे व्यक्ति से प्रतीत हो जिसे आप जानते हैं। एक अलग संचार चैनल के माध्यम से अनुरोधों की पुष्टि करें। फिशिंग हमलों पर अधिक सुरक्षा रणनीतियों के लिए हमारी विस्तृत गाइड पढ़ें।
नेटवर्क हमले
कॉफी की दुकानों, हवाईअड्डों और होटलों में सार्वजनिक Wi-Fi नेटवर्क सुविधाजनक हैं लेकिन अंतर्निहित रूप से असुरक्षित हैं। एक ही नेटवर्क पर हमलावर अनएन्क्रिप्टेड डेटा संचरण को रोक सकते हैं।
यह कैसे काम करता है: एक आदमी-बीच (MITM) हमले में, एक हैकर आपके डिवाइस और Wi-Fi राउटर के बीच खुद को रखता है। फिर वे आपकी ब्राउजिंग गतिविधि की निगरानी कर सकते हैं, लॉगिन क्रेडेंशियल कैप्चर कर सकते हैं, और यहां तक कि आप जो वेबसाइटें देखते हैं उन में दुर्भावनापूर्ण सामग्री इंजेक्ट कर सकते हैं।
वास्तविक-विश्व उदाहरण: सुरक्षा शोधकर्ताओं ने दस्तावेज़ीकरण किया है कि वैध नेटवर्क की नकल करने वाले रोग हॉटस्पॉट (जिन्हें “evil twin” हमले कहा जाता है) सार्वजनिक स्थानों पर सबसे आम खतरों में से एक बने हुए हैं।
रोकथाम: सार्वजनिक Wi-Fi पर बैंकिंग या संवेदनशील खातों तक पहुंचने से बचें। अपने कनेक्शन को एन्क्रिप्ट करने के लिए एक VPN का उपयोग करें, और किसी भी व्यक्तिगत जानकारी दर्ज करने से पहले वेबसाइटें HTTPS का उपयोग करें।
इंटरनेट ऑफ थिंग्स (IoT) कमजोरियां
स्मार्ट होम डिवाइस, पहनने योग्य, पुराने फोन और कनेक्टेड उपकरणों में अक्सर कमजोर सुरक्षा डिफ़ॉल्ट और दुर्लभ सॉफ्टवेयर अपडेट होते हैं।
यह कैसे काम करता है: कई IoT डिवाइस डिफ़ॉल्ट पासवर्ड के साथ आते हैं जो उपयोगकर्ता कभी नहीं बदलते। इन उपकरणों में अक्सर एन्क्रिप्शन की कमी होती है और वे सादे पाठ में डेटा प्रसारित कर सकते हैं। हमलावर इन कमजोरियों का दोहन करके आपके होम नेटवर्क और कनेक्टेड डिवाइसों पर संग्रहीत किसी भी डेटा तक पहुंच सकते हैं।
वास्तविक उदाहरण: 2019 में Bitdefender के शोधकर्ताओं ने पाया कि Ring Video Doorbell Pro सेटअप के दौरान Wi-Fi क्रेडेंशियल सादे HTTP पर आदान-प्रदान करता था[4], जिससे पास के किसी भी व्यक्ति के लिए उन्हें पकड़ना संभव था; यह समस्या तब से ठीक कर दी गई है।
रोकथाम: सेटअप के तुरंत बाद सभी कनेक्टेड डिवाइसों पर डिफ़ॉल्ट पासवर्ड बदलें। नियमित रूप से फर्मवेयर अपडेट के लिए जांच करें और दूरस्थ पहुंच जैसी सुविधाओं को अक्षम करें जिनका आप उपयोग नहीं करते।
सोशल मीडिया शोषण
सोशल मीडिया प्लेटफॉर्म बड़ी मात्रा में उपयोगकर्ता डेटा एकत्र करते हैं, और आप जो जानकारी स्वेच्छा से साझा करते हैं वह हमलावरों द्वारा उपयोग की जा सकती है।
यह कैसे काम करता है: हमलावर सामाजिक इंजीनियरिंग या स्पीयर फिशिंग अभियानों के लिए व्यक्तिगत विवरण इकट्ठा करने के लिए सार्वजनिक प्रोफाइल को स्क्रैप करते हैं। प्लेटफॉर्म स्वयं व्यवहारिक डेटा एकत्र करते हैं जिसमें आपकी पसंद, साझा करना, स्थान चेक-इन और लक्षित विज्ञापन के लिए ब्राउजिंग पैटर्न शामिल हैं। सोशल मीडिया कंपनियों में डेटा उल्लंघन इस जानकारी को अपराधियों के लिए उजागर कर सकते हैं।
वास्तविक-विश्व उदाहरण: Cambridge Analytica मामले में, FTC ने आरोप लगाया कि एक ऐप ने भ्रामक तरीकों से लगभग 2,50,000 से 2,70,000 उपयोगकर्ताओं तथा उनके 50 से 65 मिलियन मित्रों[5] का प्रोफ़ाइल डेटा एकत्र किया।
रोकथाम: हर प्लेटफॉर्म पर अपनी गोपनीयता सेटिंग्स का ऑडिट करें। सार्वजनिक प्रोफाइल पर दृश्यमान व्यक्तिगत जानकारी को सीमित करें और अज्ञात खातों से कनेक्शन अनुरोध स्वीकार करते समय सावधान रहें।
डीपफेक्स और सिंथेटिक मीडिया
कृत्रिम बुद्धिमत्ता में प्रगति ने ऐसी छवियां, ऑडियो और वीडियो बनाना संभव बना दिया है जो प्रतिष्ठाओं को नुकसान पहुंचा सकते हैं या धोखाधड़ी की सुविधा दे सकते हैं।
यह कैसे काम करता है: AI उपकरण किसी व्यक्ति की आवाज, चेहरे या लेखन शैली के नमूनों का उपयोग करके यथार्थवादी सिंथेटिक मीडिया उत्पन्न कर सकते हैं। अपराधी नकल, जबरदस्ती, सूचना प्रचार अभियान और आवाज क्लोनिंग घोटाले जैसी वित्तीय धोखाधड़ी के लिए डीपफेक्स का उपयोग करते हैं।
वास्तविक-जीवन का उदाहरण: 2024 में, इंजीनियरिंग फर्म Arup के एक वित्त कर्मचारी ने कंपनी के CFO जैसे दिखने वाले व्यक्ति के साथ एक वीडियो कॉल के बाद लगभग $25 मिलियन ट्रांसफ़र कर दिए[6]। उस कॉल में डीपफ़ेक तकनीक का इस्तेमाल किया गया था।
रोकथाम: वित्तीय लेनदेन से जुड़ी किसी भी असामान्य वीडियो या ऑडियो अनुरोध के बारे में सावधान रहें। कार्य करने से पहले स्थापित चैनलों के माध्यम से अप्रत्याशित संचार की पुष्टि करें। बहु-कारक प्रमाणीकरण का उपयोग करें ताकि अकेले आवाज या वीडियो संवेदनशील कार्यों को अधिकृत न कर सके।
किस डेटा को लक्षित किया जा सकता है?
साइबर अपराधी अपने लक्ष्यों के आधार पर विभिन्न प्रकार की व्यक्तिगत जानकारी को लक्षित करते हैं। सामान्य लक्ष्य में नाम, पते, फोन नंबर, सामाजिक सुरक्षा नंबर, वित्तीय खाता विवरण, चिकित्सा रिकॉर्ड और लॉगिन क्रेडेंशियल शामिल हैं। यहाँ वह है जो हमलावर आमतौर पर चोरी किए गए डेटा के साथ करते हैं:
पहचान की चोरी
अपराधी चुराई गई व्यक्तिगत जानकारी का उपयोग पीड़ितों का रूप धारण करने के लिए करते हैं। वे क्रेडिट खाते खोल सकते हैं, फर्जी कर रिटर्न दाखिल कर सकते हैं, चिकित्सा सेवाएं प्राप्त कर सकते हैं, या किसी और के नाम पर अपराध कर सकते हैं। फेडरल ट्रेड कमीशन[7] के अनुसार, 2023 में अमेरिकियों ने धोखाधड़ी के कारण 10 अरब डॉलर से अधिक[7] का नुकसान होने की सूचना दी। पहचान की चोरी कैसे काम करती है और आप खुद को इससे कैसे बचा सकते हैं, यह जानें।
डॉक्सिंग
डॉक्सिंग में किसी की निजी जानकारी सहमति के बिना सार्वजनिक रूप से प्रकाशित करना शामिल है। इसमें घर के पते, फोन नंबर, कार्यस्थल विवरण और पारिवारिक जानकारी शामिल हो सकते हैं। पीड़ित परिणाम स्वरूप उत्पीड़न, धमकियों या शारीरिक खतरे का सामना कर सकते हैं।
डार्क वेब पर बिक्री
चोरी किया गया डेटा अक्सर डार्क वेब बाज़ारों में बेचा जाता है। कीमतें व्यापक रूप से अलग-अलग होती हैं और समय के साथ बदलती रहती हैं, लेकिन पूरे पहचान रिकॉर्ड और चिकित्सा रिकॉर्ड आमतौर पर ईमेल पते जैसे किसी एकल डेटा बिंदु की तुलना में कहीं अधिक दाम लेते हैं।
वित्तीय शोषण
हमलावर चोरी किए गए क्रेडिट कार्ड नंबर, बैंक खाता क्रेडेंशियल और व्यक्तिगत विवरण का उपयोग अनधिकृत खरीदारी करने, धन हस्तांतरित करने या पीड़ित के नाम में ऋण के लिए आवेदन करने के लिए करते हैं।
जबरदस्ती और ब्लैकमेल
संवेदनशील व्यक्तिगत डेटा, जिसमें निजी तस्वीरें, संदेश या ब्राउजिंग इतिहास शामिल हैं, का उपयोग पीड़ितों को भुगतान करने के लिए धमकाने के लिए किया जा सकता है। Ransomware हमले फाइलों को एन्क्रिप्ट करते हैं और उनकी रिहाई के लिए भुगतान की मांग करते हैं।
व्यक्तिगत शोषण
चोरी किए गए डेटा से पीड़ा का सामना, उत्पीड़न और नकल सक्षम होता है। अपराधी पीड़ित के स्थान को ट्रैक करने, उनके परिवार या नियोक्ता से संपर्क करने या पीड़ित की पहचान के तहत अपराध करने के लिए व्यक्तिगत जानकारी का उपयोग कर सकते हैं।
उपभोक्ता अधिकार डेटा गोपनीयता कानूनों के तहत
डेटा गोपनीयता कानून नियम स्थापित करते हैं कि संगठन व्यक्तिगत जानकारी को कैसे एकत्र, संग्रहीत, संसाधित और साझा करते हैं। ये कानून आपके अधिकारों को भी परिभाषित करते हैं और उल्लंघन के लिए दंड निर्धारित करते हैं।
गोपनीयता कानून क्यों महत्वपूर्ण हैं
डिजिटल डेटा एकत्रण के तीव्र विकास ने कानूनी सुरक्षा की तत्काल आवश्यकता बनाई। डेटा गोपनीयता कानून कई महत्वपूर्ण कार्य पूरा करते हैं:
- व्यक्तियों की सुरक्षा करें अनधिकृत उपयोग से
- विशिष्ट अधिकार प्रदान करें जिसमें आपके डेटा को एक्सेस, सही और हटाने की क्षमता शामिल है
- संगठनों से पारदर्शिता की आवश्यकता करें कि वे डेटा को कैसे संभालते हैं
- उल्लंघन अधिसूचना को अनिवार्य करें ताकि व्यक्ति सुरक्षात्मक कार्रवाई ले सकें
- दंड लगाएं जो अनुपालन को प्रोत्साहित करता है
NIST गोपनीयता फ़्रेमवर्क[8] एक स्वैच्छिक उपकरण है जो संगठनों को गोपनीयता जोखिम की पहचान करने और उसका प्रबंधन करने में मदद करता है, और कई संगठन इसे इन कानूनी आवश्यकताओं के साथ-साथ इस्तेमाल करते हैं।
| नियमन | क्षेत्र | प्रभावी तिथि | अधिकतम दंड |
|---|---|---|---|
| GDPR[9] | यूरोपीय संघ | 25 मई 2018 | €20M या विश्वव्यापी वार्षिक टर्नओवर का 4%[10] |
| CCPA[11] | कैलिफ़ोर्निया, USA | 1 जनवरी 2020 | प्रति उल्लंघन $2,500, प्रति जानबूझकर उल्लंघन $7,500 (मुद्रास्फीति के अनुसार समायोजित) |
| PDPA | सिंगापुर | 2 जुलाई 2014 | S$1 मिलियन या सिंगापुर वार्षिक टर्नओवर का 10%, जो भी अधिक हो[12] |
| LGPD[13] | ब्राज़ील | अगस्त 2020 (दंड 1 अगस्त 2021 से) | ब्राज़ील राजस्व का 2%, 50M reais तक सीमित |
| PIPEDA | कनाडा | 13 अप्रैल 2000 | संघीय न्यायालय द्वारा आदेशित उपाय[14] |
| विभिन्न राज्य कानून | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | राज्य के अनुसार भिन्न |
सामान्य डेटा सुरक्षा विनियमन (GDPR)
- क्षेत्र: यूरोपीय संघ (EU)
- प्रभावी तारीख: 25 मई, 2018
मुख्य प्रावधान
- सहमति: व्यक्तियों से उनका डेटा संसाधित करने से पहले स्पष्ट सहमति लेना आवश्यक है। यूरोपीय आयोग कानूनी ढांचे की व्याख्या करता है[9]।
- डेटा विषय के अधिकार: व्यक्तिगत डेटा तक पहुंच, उसे सुधारने, मिटाने और उसके प्रसंस्करण को सीमित करने के अधिकार प्रदान करता है।
- डेटा उल्लंघन की सूचना: यदि कोई उल्लंघन व्यक्तियों के लिए जोखिम पैदा करता है, तो संगठनों को इसकी जानकारी होने के 72 घंटों के भीतर[15] पर्यवेक्षी प्राधिकरण को सूचित करना होगा।
- दंड: €20 मिलियन या कुल वार्षिक वैश्विक कारोबार का 4% तक[10], जो भी अधिक हो।
कैलिफोर्निया उपभोक्ता गोपनीयता अधिनियम (CCPA)
- क्षेत्र: कैलिफोर्निया, USA
- प्रभावी तारीख: 1 जनवरी, 2020
मुख्य प्रावधान
- जानने का अधिकार: उपभोक्ता यह विवरण मांग सकते हैं कि उनकी व्यक्तिगत जानकारी कैसे एकत्र, उपयोग और साझा की जाती है।
- हटाने का अधिकार: उपभोक्ता अपनी व्यक्तिगत जानकारी को हटाने का अनुरोध कर सकते हैं।
- ऑप्ट-आउट अधिकार: उपभोक्ता अपने व्यक्तिगत डेटा की बिक्री से बाहर निकल सकते हैं।
- दंड: प्रति उल्लंघन $2,500 तक, या जानबूझकर किए गए प्रत्येक उल्लंघन पर $7,500 तक का प्रशासनिक जुर्माना[11], मुद्रास्फीति के अनुसार समायोजित।
व्यक्तिगत डेटा सुरक्षा अधिनियम (PDPA) — सिंगापुर
- क्षेत्र: सिंगापुर
- प्रभावी तारीख: 2 जुलाई, 2014
मुख्य प्रावधान
- सहमति: संगठनों को व्यक्तिगत डेटा एकत्र करने, उपयोग करने या साझा करने से पहले सहमति प्राप्त करनी होगी।
- पहुँच और सुधार: व्यक्तियों को अपनी व्यक्तिगत जानकारी तक पहुँचने और उसे सुधारने का अधिकार देता है।
- डेटा सुरक्षा: संगठनों को व्यक्तिगत डेटा की सुरक्षा के लिए उचित सुरक्षा व्यवस्था लागू करनी होगी।
- दंड: सिंगापुर में S$1 मिलियन या वार्षिक कारोबार के 10% तक का वित्तीय दंड[12], जो भी अधिक हो, अक्टूबर 2022 से लागू।
Brazilian General Data Protection Law (LGPD)
- क्षेत्र: ब्राज़ील
- प्रभावी तिथि: अगस्त 2020, जुर्माना 1 अगस्त 2021 से लागू
मुख्य प्रावधान
- सहमति: डेटा प्रोसेसिंग से पहले व्यक्तियों की स्पष्ट और स्पष्ट सहमति आवश्यक है।
- डेटा विषय के अधिकार: व्यक्तिगत जानकारी तक पहुँचने, उसे संपादित करने, हटाने और पोर्ट करने के अधिकार प्रदान करता है।
- डेटा संरक्षण अधिकारी: संगठनों को एक डेटा संरक्षण अधिकारी नियुक्त करना होगा।
- दंड: ब्राज़ील में कंपनी के राजस्व का 2% तक, प्रति उल्लंघन 5 करोड़ रीस की सीमा के साथ[13]।
व्यक्तिगत सूचना सुरक्षा और इलेक्ट्रॉनिक दस्तावेज अधिनियम (PIPEDA) — कनाडा
- क्षेत्र: कनाडा
- प्रभावी तारीख: 13 अप्रैल, 2000 (समय के साथ संशोधन)
मुख्य प्रावधान
- सहमति: संस्थाओं को डेटा संग्रह और उपयोग के लिए सार्थक सहमति प्राप्त करना आवश्यक है।
- पहुँच और सुधार: व्यक्तियों को अपनी व्यक्तिगत जानकारी तक पहुँचने और उसे सुधारने का अधिकार देता है।
- डेटा सुरक्षा: संस्थाओं को उचित सुरक्षा उपायों के साथ व्यक्तिगत डेटा की रक्षा करनी होगी।
- दंड: गोपनीयता आयुक्त मामलों को फ़ेडरल कोर्ट को भेज सकते हैं, जो उपाय आदेशित कर सकता है[14]।
संयुक्त राज्य में नए राज्य गोपनीयता कानून
- राज्य: विभिन्न, जिसमें न्यू जर्सी, न्यू हैम्पशायर, मोंटाना, फ्लोरिडा, टेक्सास और ओरेगन शामिल हैं
- प्रभावी तारीखें: 2024 और 2025 में विभिन्न तारीखें
मुख्य प्रावधान
- सहमति: डेटा प्रसंस्करण से पहले सहमति प्राप्त करने के लिए समान आवश्यकताएं।
- डेटा विषय अधिकार: डेटा प्रसंस्करण से एक्सेस, संपादित, हटाने और ऑप्ट आउट का अधिकार।
- डेटा सुरक्षा: व्यक्तिगत डेटा की सुरक्षा और डेटा सुरक्षा मूल्यांकन के लिए आवश्यकताएं।
- दंड: राज्य के अनुसार भिन्न, जिसमें राज्य अधिकारियों द्वारा जुर्माना और प्रवर्तन कार्रवाई शामिल है।
सुझाव: सबसे प्रभावी आदत है कि आप पहली जगह में ऑनलाइन क्या साझा करते हैं, इसे सीमित करें। मजबूत अद्वितीय पासवर्ड, एन्क्रिप्टेड क्लाउड स्टोरेज और सार्वजनिक Wi-Fi पर एक VPN को मिलाएं, और आप अधिकांश हमले की सतह को हटा देते हैं जो अपराधी निर्भर करते हैं।
अपनी व्यक्तिगत जानकारी की सुरक्षा के तरीके
खतरे वास्तविक हैं, लेकिन रक्षा भी हैं। यहाँ ऑनलाइन अपने व्यक्तिगत डेटा की रक्षा करने के लिए विशिष्ट, कार्यकारी कदम दिए गए हैं।
निजता-अनुकूल ब्राउज़र का उपयोग करें
मानक ब्राउज़र उपयोगकर्ता के काफ़ी सारे डेटा एकत्र करते हैं। Brave, Firefox (सख़्त ट्रैकिंग सुरक्षा सक्षम करके) और Tor Browser जैसे निजता-केंद्रित विकल्प डिफ़ॉल्ट रूप से ट्रैकर और विज्ञापनों को ब्लॉक करते हैं। Tor आपका ट्रैफ़िक कई रिले से होकर गुज़रने वाले एक यादृच्छिक मार्ग[16] से भेजता है, ताकि किसी एक बिंदु पर मौजूद कोई भी पर्यवेक्षक यह न पहचान सके कि ट्रैफ़िक कहाँ से आया है या कहाँ जा रहा है।
डेटा साझाकरण सीमित करें
आप ऑनलाइन साझा करने वाली व्यक्तिगत जानकारी की हर जानकारी आपके जोखिम को बढ़ाती है। सार्वजनिक प्रोफाइल पर अपना पूरा नाम, घर का पता, फोन नंबर या कार्यस्थल पोस्ट करने से बचें। आप जो ऐप्स को प्रदान करते हैं उसकी अनुमतियों की समीक्षा करें और अपने संपर्कों, स्थान और कैमरा तक पहुंच को तब तक निरस्त करें जब तक आवश्यक न हो।
क्लाउड स्टोरेज एन्क्रिप्ट करें
यदि आप क्लाउड में फाइलें संग्रहीत करते हैं, तो Tresorit या Proton Drive जैसी सेवाओं का उपयोग करें जो एंड-टू-एंड एन्क्रिप्शन प्रदान करती हैं। मौजूदा क्लाउड स्टोरेज खातों (Google ड्राइव, Dropbox) के लिए, Cryptomator जैसे उपकरणों का उपयोग करके संवेदनशील फाइलों को अपलोड करने से पहले स्थानीय रूप से एन्क्रिप्ट करें।
डिवाइस फाइंडर का उपयोग करें
सभी अपने डिवाइसों पर Find My Device (Android) या Find My iPhone (iOS) सक्षम करें। यदि कोई डिवाइस खो गया है या चोरी हो गया है, तो ये उपकरण आपको डिवाइस को दूरस्थ रूप से लॉक करने और सभी व्यक्तिगत डेटा मिटाने से पहले यह गलत हाथों में पड़ने दें।
ऐप अनुमतियों की समीक्षा करें
कई ऐप्स आपके कैमरा, माइक्रोफोन, संपर्क और स्थान डेटा तक पहुंच का अनुरोध करते हैं कार्य करने के लिए जितना वे आवश्यक हैं। iOS और Android दोनों पर, अपनी डिवाइस सेटिंग्स में ऐप अनुमतियों की समीक्षा करें और जो अनावश्यक लगते हैं उन्हें निरस्त करें। माइक्रोफोन या कैमरा पहुंच का अनुरोध करने वाले ऐप्स पर विशेष ध्यान दें जो पृष्ठभूमि में चल रहे हैं।
विज्ञापन ब्लॉकर इंस्टॉल करें
uBlock Origin जैसे ब्राउज़र एक्सटेंशन ट्रैकिंग स्क्रिप्ट, आक्रामक विज्ञापन और ज्ञात मैलवेयर डोमेन को अवरुद्ध करते हैं। विज्ञापन ब्लॉकर तीसरे पक्षों द्वारा आपकी ब्राउजिंग व्यवहार के बारे में डेटा एकत्र करने की राशि को कम करता है और पेज लोड की गति में भी सुधार करता है।
गोपनीयता-केंद्रित मैसेजिंग ऐप का उपयोग करें
मानक SMS संदेश एन्क्रिप्ट नहीं हैं। Signal जैसे ऐप सभी संदेशों, वॉइस कॉल और वीडियो कॉल के लिए डिफ़ॉल्ट रूप से एंड-टू-एंड एन्क्रिप्शन का उपयोग करते हैं। इसका मतलब है कि ऐप प्रदाता भी आपकी बातचीत नहीं पढ़ सकते।
सुरक्षित ईमेल सेवाओं का उपयोग करें
ProtonMail और Tutanota जैसी ईमेल प्रदाताएं एंड-टू-एंड एन्क्रिप्शन प्रदान करती हैं, मानक Gmail या Outlook खातों के विपरीत जहां प्रदाता तकनीकी रूप से संदेश सामग्री तक पहुंच सकता है।
मज़बूत, अनोखे पासवर्ड बनाएँ
यूके सरकार के उल्लंघन वाले खातों के विश्लेषण में पाया गया कि 123456 सबसे आम पासवर्ड था, जो 23.2 मिलियन खातों पर इस्तेमाल हुआ था[17]। हर खाते के लिए अनोखे पासवर्ड बनाने और स्टोर करने के लिए पासवर्ड मैनेजर का उपयोग करें। CISA सलाह देता है कि मज़बूत पासवर्ड कम से कम 16 अक्षरों का, यादृच्छिक और अनोखा[18] होना चाहिए। जो भी खाता इसे सपोर्ट करता है, उस पर मल्टी-फैक्टर ऑथेंटिकेशन (MFA) सक्षम करें[19]।
ऐप लॉक का उपयोग करें
कई स्मार्टफोन अलग PIN, पैटर्न या बायोमेट्रिक स्कैन के साथ अलग ऐप्स को लॉक करने की क्षमता प्रदान करते हैं। यह संरक्षण की एक दूसरी परत जोड़ता है यदि कोई आपके एक्सेस किए गए डिवाइस तक पहुंच प्राप्त करता है।
नियमित रूप से अपने ब्राउजिंग डेटा साफ़ करें
नियमित समय पर अपना ब्राउजिंग इतिहास, कुकीज़ और कैश किए गए डेटा साफ़ करें। यह संग्रहीत ट्रैकिंग डेटा को हटाता है और किसी को भी जो आपके डिवाइस तक पहुंचता है के लिए उपलब्ध जानकारी को कम करता है। अधिकांश ब्राउज़र आपको सेटिंग्स के माध्यम से इस प्रक्रिया को स्वचालित करने की अनुमति देते हैं।
तीसरे पक्ष की कुकीज़ अक्षम करें
Chrome, Firefox और Safari सहित आधुनिक ब्राउज़र आपको तीसरे पक्ष की कुकीज़ को अवरुद्ध करने की अनुमति देते हैं, जो मुख्य रूप से विभिन्न वेबसाइटों पर आपकी गतिविधि को ट्रैक करने के लिए उपयोग किए जाते हैं। उन्हें अक्षम करना क्रॉस-साइट ट्रैकिंग को महत्वपूर्ण रूप से कम करता है। इसे कॉन्फ़िगर करने के लिए अपने ब्राउज़र की गोपनीयता सेटिंग्स जांचें।
ट्रैक न करने के लिए अनुरोध सक्षम करें
सभी वेबसाइटें Do Not Track (DNT) अनुरोधों का सम्मान नहीं करते हैं, अपने ब्राउज़र में यह सेटिंग सक्षम करना ट्रैक न किए जाने की आपकी पसंद को संकेत देता है। इसे मोबाइल डिवाइसों पर अनावश्यक स्थान और अधिसूचना अनुमतियों को अक्षम करने के साथ मिलाएं।
ऑनलाइन गतिविधियों को अलग करें
विभिन्न गतिविधियों के लिए अलग-अलग ब्राउज़र या ब्राउज़र प्रोफाइल का उपयोग करें। एक प्रोफाइल में व्यक्तिगत ब्राउजिंग रखें और दूसरे में काम या खरीदारी। यह ट्रैकिंग नेटवर्क को आपकी ऑनलाइन व्यवहार की पूरी तस्वीर बनाने से रोकता है।
अपने IoT डिवाइसों को सुरक्षित करें
सेटअप के तुरंत बाद सभी कनेक्टेड डिवाइसों पर डिफ़ॉल्ट पासवर्ड बदलें। मासिक रूप से फर्मवेयर अपडेट की जांच करें। दूरस्थ पहुंच सुविधाओं को अक्षम करें जिनका आप उपयोग नहीं करते हैं, और अपने मुख्य डिवाइसों से अलग Wi-Fi नेटवर्क पर IoT डिवाइसों को रखने पर विचार करें।
अपने कनेक्शन की सुरक्षा के लिए एन्क्रिप्शन उपकरणों का उपयोग
एन्क्रिप्शन ट्रांजिट में व्यक्तिगत डेटा के लिए सबसे प्रभावी तकनीकी रक्षा है। कई उपकरण आपकी ऑनलाइन गतिविधि के विभिन्न पहलुओं की सुरक्षा के लिए एक साथ काम करते हैं।
वर्चुअल प्राइवेट नेटवर्क (VPNs)
एक VPN आपके डिवाइस और VPN सर्वर के बीच सभी इंटरनेट ट्रैफिक को एन्क्रिप्ट करता है, आपके ISP, नेटवर्क प्रशासकों और सार्वजनिक Wi-Fi पर हमलावरों को आपकी गतिविधि की निगरानी करने से रोकता है। VPNs आपके IP पते को भी मुखौटा करते हैं, जिससे वेबसाइटों और विज्ञापनदाताओं के लिए आपके स्थान को ट्रैक करना मुश्किल हो जाता है।
एक VPN चुनते समय, सत्यापित नो-लॉग नीतियों, मजबूत एन्क्रिप्शन मानकों (AES-256) और एक व्यापक सर्वर नेटवर्क को प्राथमिकता दें। गति, सुरक्षा और गोपनीयता सुविधाओं के आधार पर शीर्ष प्रदाताओं की तुलना हमारे VPN समीक्षा पृष्ठ पर करें।
NordVPN व्यक्तिगत गोपनीयता के लिए सर्वोत्तम-रेटेड विकल्पों में से एक है। यह AES-256 एन्क्रिप्शन का उपयोग करता है, कहता है कि इसकी नो-लॉग नीति को स्वतंत्र रूप से ऑडिट किया गया है, और इसके Threat Protection फीचर के माध्यम से अंतर्निहित मैलवेयर और विज्ञापन ब्लॉकिंग प्रदान करता है। NordVPN 10 तक एक साथ डिवाइस कनेक्शन का समर्थन करता है और 150 देशों में 7,115 सर्वर बनाए रखता है।
एन्क्रिप्टेड DNS
मानक DNS क्वेरीज़ सादे पाठ में भेजी जाती हैं, जिससे आपका ISP प्रत्येक वेबसाइट देख सकता है जो आप जाते हैं। एन्क्रिप्टेड DNS (HTTPS पर DNS या TLS पर DNS) को Cloudflare (1.1.1.1) या Quad9 जैसे प्रदाताओं के माध्यम से स्विच करना इस निगरानी को रोकता है।
हर जगह HTTPS
किसी भी व्यक्तिगत जानकारी दर्ज करने से पहले हमेशा सत्यापित करें कि वेबसाइटें HTTPS का उपयोग करती हैं। आधुनिक ब्राउज़र एन्क्रिप्टेड कनेक्शन के लिए पते की पट्टी में एक पैडलॉक आइकन प्रदर्शित करता है। HTTPS हर जगह एक्सटेंशन (अब कई ब्राउज़रों में बिल्ट) जब संभव हो तो स्वचालित रूप से HTTPS पर कनेक्शन अपग्रेड करता है।
निजी ब्राउज़र और सर्च इंजन
अपने VPN को Brave या Firefox जैसे गोपनीयता-केंद्रित ब्राउज़र और DuckDuckGo जैसे सर्च इंजन के साथ मिलाएं जो खोज क्वेरीज़ को ट्रैक नहीं करता है। यह स्तरीय दृष्टिकोण अकेले किसी भी उपकरण की तुलना में महत्वपूर्ण रूप से मजबूत गोपनीयता प्रदान करता है।
मुख्य निष्कर्ष
व्यक्तिगत डेटा गोपनीयता आज के डिजिटल वातावरण में ऐच्छिक नहीं है। हर ऑनलाइन कार्रवाई डेटा उत्पन्न करता है जो एकत्र, साझा, बेचा या चोरी हो सकता है। खतरे विशिष्ट और अच्छी तरह से प्रलेखित हैं, फिशिंग और मैलवेयर से सामाजिक इंजीनियरिंग और IoT कमजोरियों तक।
रक्षा समान रूप से विशिष्ट हैं। एक पासवर्ड प्रबंधक द्वारा प्रबंधित मजबूत, अद्वितीय पासवर्ड सबसे सामान्य हमले वेक्टर को समाप्त करते हैं। एक VPN आपके ट्रैफिक को एन्क्रिप्ट करता है और नेटवर्क निगरानी को रोकता है। गोपनीयता-केंद्रित ब्राउज़र और एन्क्रिप्टेड मैसेजिंग ऐप्स ट्रैकर और हमलावरों के लिए उपलब्ध डेटा को कम करते हैं। और GDPR और CCPA जैसे डेटा गोपनीयता कानून आपको अपनी जानकारी को नियंत्रित करने के लिए कानूनी अधिकार देते हैं।
सबसे प्रभावी दृष्टिकोण कई स्तरों को जोड़ता है: सीमित करें कि आप क्या साझा करते हैं, जो आप प्रसारित करते हैं उसे एन्क्रिप्ट करें, जो आप संग्रहीत करते हैं उसे सुरक्षित करें, और विकसित खतरों के बारे में सूचित रहें। कोई भी एक उपकरण पूर्ण सुरक्षा प्रदान करता है, लेकिन एक साथ ये उपाय आपके जोखिम को महत्वपूर्ण रूप से कम करते हैं। आज ही एक कदम उठाएं, चाहे वह आपकी ऐप अनुमतियों का ऑडिट, बहु-कारक प्रमाणीकरण सक्षम करना, या VPN सेटअप करना हो, और वहां से बनाएं।
संदर्भ
- Justice. अ.ति. Dl. 16 अक्टूबर 2026 को https://www.justice.gov/opa/press-release/file/1300246/dl से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Cybersecurity and Infrastructure Security Agency CISA. अ.ति. Indicators Associated With WannaCry Ransomware. 16 अक्टूबर 2026 को https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 मई 2023). 16 अक्टूबर 2026 को https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 नवंबर 2019). 16 अक्टूबर 2026 को https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- FTC. अ.ति. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. 16 अक्टूबर 2026 को https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 मई 2024). 16 अक्टूबर 2026 को https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. 16 अक्टूबर 2026 को https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- NIST. 2018. Privacy Framework. 16 अक्टूबर 2026 को https://www.nist.gov/privacy-framework से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- European Commission. अ.ति. Legal framework of EU data protection. 16 अक्टूबर 2026 को https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- European Commission. अ.ति. Enforcement and sanctions. 16 अक्टूबर 2026 को https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- CA. अ.ति. Ccpa Statute. 16 अक्टूबर 2026 को https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf से प्राप्त किया गया.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. 16 अक्टूबर 2026 को https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Planalto. अ.ति. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.संग्रहीत: Wayback Machine स्नैपशॉट
- GC. अ.ति. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. 16 अक्टूबर 2026 को https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/ से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- European Commission. अ.ति. Obligations. 16 अक्टूबर 2026 को https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- The Tor Project, Inc. अ.ति. Tor Project: Overview. 16 अक्टूबर 2026 को https://2019.www.torproject.org/about/overview.html.en से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. 16 अक्टूबर 2026 को https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security से प्राप्त किया गया.
- Cybersecurity and Infrastructure Security Agency CISA. अ.ति. Use Strong Passwords. 16 अक्टूबर 2026 को https://www.cisa.gov/secure-our-world/use-strong-passwords से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
- Cybersecurity and Infrastructure Security Agency CISA. अ.ति. Turn On MFA. 16 अक्टूबर 2026 को https://www.cisa.gov/secure-our-world/turn-mfa से प्राप्त किया गया.संग्रहीत: Wayback Machine स्नैपशॉट
इस पृष्ठ के लिए संसाधन
हमारे शोध के चार्ट और संदर्भ चित्र, देखने और साझा करने के लिए निःशुल्क।
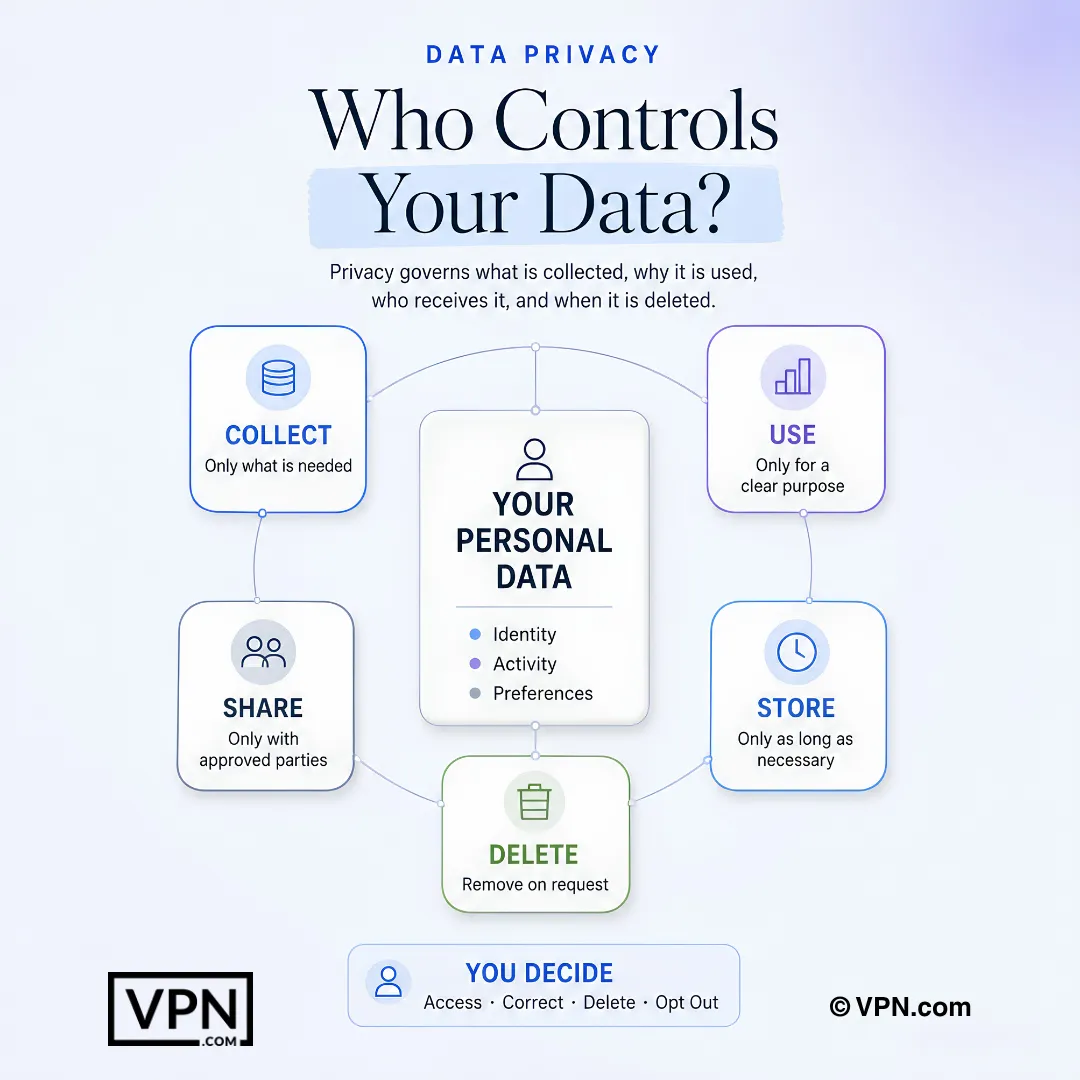
डेटा गोपनीयता यह निर्धारित करती है कि कौन सी जानकारी एकत्र की जाती है, इसका उपयोग कैसे होता है, इसे कौन प्राप्त करता है, और इसे कब हटाया जाता है।
अक्सर पूछे जाने वाले प्रश्न
डेटा गोपनीयता और डेटा सुरक्षा में क्या अंतर है?
डेटा गोपनीयता आपका व्यक्तिगत अधिकार है कि आपकी व्यक्तिगत जानकारी जैसे आपका नाम, ब्राउजिंग इतिहास या स्थान डेटा कैसे एकत्र, उपयोग और साझा किया जाता है, पर नियंत्रण रखें। डेटा सुरक्षा व्यावसायिक और कानूनी ढांचे को कवर करती है जो व्यवसायों को जिम्मेदारी से संभालना चाहिए। व्यक्तिगत गोपनीयता के लिए, VPNs और पासवर्ड प्रबंधकों जैसे उपकरणों पर ध्यान दें, कॉर्पोरेट अनुपालन ढांचे के बजाय।
स्पीयर फ़िशिंग सामान्य फ़िशिंग की तुलना में कितनी खतरनाक है?
स्पीयर फ़िशिंग कहीं अधिक खतरनाक है, भले ही यह बहुत कम होती है। Barracuda Networks की 2023 की एक रिपोर्ट के अनुसार, ईमेल-आधारित हमलों में स्पीयर फ़िशिंग का हिस्सा केवल 0.1% है, फिर भी इसकी डेटा में दर्ज उल्लंघनों के 66% के लिए यही जिम्मेदार है। इसका कारण यह है कि हमलावर सोशल मीडिया और पिछले डेटा उल्लंघनों के ज़रिए निशाने की जानकारी जुटाते हैं और फिर विश्वसनीय, व्यक्तिगत संदेश गढ़ते हैं। कार्रवाई करने से पहले किसी अलग संचार माध्यम के ज़रिए तुरंत आने वाले अनुरोधों की पुष्टि करें।
क्या सोशल इंजीनियरिंग वास्तव में केवल व्यक्तियों के नहीं, बल्कि बड़े खातों से भी समझौता कर सकती है?
हाँ। जुलाई 2020 में, हमलावरों ने आंतरिक टूल तक पहुँच रखने वाले कर्मचारियों पर एक समन्वित सोशल इंजीनियरिंग हमला किया, जिससे Twitter में सेंध लगी। इसके बाद उन्होंने Barack Obama और Elon Musk जैसे हाई-प्रोफ़ाइल खातों से एक क्रिप्टोकरेंसी घोटाले का प्रचार किया। यह दिखाता है कि सोशल इंजीनियरिंग इंसानी मनोविज्ञान का फ़ायदा उठाती है, न कि सॉफ़्टवेयर की खामियों का, इसलिए अनुरोधों की पुष्टि आधिकारिक चैनलों के ज़रिए करना ज़रूरी है।
व्यक्तिगत और वित्तीय डेटा के लिए डीपफेक खतरा कितना वास्तविक है?
यह एक सक्रिय और महंगा खतरा है। 2024 में, इंजीनियरिंग फर्म Arup के एक वित्त कर्मचारी ने लगभग $25 मिलियन ट्रांसफर कर दिए, जब उसने एक वीडियो कॉल में कंपनी के CFO जैसे दिखने वाले व्यक्ति से बात की, जो वास्तव में कंपनी के CFO का डीपफेक निकला। अपराधी ब्लैकमेल और धोखाधड़ी के लिए क्लोन की गई आवाज़ों और चेहरों का इस्तेमाल करते हैं। मल्टी-फैक्टर ऑथेंटिकेशन मदद करता है, क्योंकि यह अकेली आवाज़ या वीडियो से संवेदनशील लेनदेन को मंज़ूरी देने से रोकता है।
स्मार्ट होम और IoT डिवाइस क्या वास्तविक गोपनीयता जोखिम हैं?
हाँ। कई IoT डिवाइस ऐसे डिफ़ॉल्ट पासवर्ड के साथ आते हैं जिन्हें उपयोगकर्ता कभी नहीं बदलते, और वे डेटा को बिना एन्क्रिप्शन के भेजते हैं। 2019 में Bitdefender के शोधकर्ताओं ने पाया कि Ring Video Doorbell Pro सेटअप के दौरान Wi-Fi क्रेडेंशियल्स सादे HTTP पर भेज रहा था, जिससे आसपास की रेंज में कोई भी उन्हें कैप्चर कर सकता था। सेटअप के तुरंत बाद डिफ़ॉल्ट पासवर्ड बदलें, हर महीने फ़र्मवेयर अपडेट जाँचें, और उन रिमोट एक्सेस सुविधाओं को बंद करें जिनका आप उपयोग नहीं करते।
उल्लंघन के बाद मेरे डेटा का क्या होता है?
चोरी किया गया डेटा आम तौर पर डार्क वेब बाज़ारों में बेचा जाता है, जहाँ कीमतें बहुत अलग-अलग होती हैं, लेकिन पूरी पहचान से जुड़े रिकॉर्ड और चिकित्सा रिकॉर्ड की कीमत विशेष रूप से अधिक होती है। इसके बाद अपराधी इसका उपयोग पहचान की चोरी के लिए करते हैं; FTC के अनुसार, 2023 में अमेरिकियों को धोखाधड़ी से $10 बिलियन से अधिक का नुकसान हुआ।
GDPR मुझे मेरे व्यक्तिगत डेटा पर वास्तव में कौन-से अधिकार देता है?
GDPR, जो 25 मई 2018 से पूरे EU में लागू है, आपको अपने व्यक्तिगत डेटा तक पहुँचने, उसे सही कराने, मिटाने और उसके प्रसंस्करण को सीमित करने के अधिकार देता है। यह संगठनों से यह भी अपेक्षा करता है कि वे आपका डेटा संसाधित करने से पहले एक वैध आधार रखें, जैसे कि सहमति। जब कोई उल्लंघन व्यक्तियों के लिए जोखिम पैदा करता है, तो कंपनियों को 72 घंटों के भीतर पर्यवेक्षी प्राधिकरण को सूचित करना होता है। उल्लंघन के लिए जुर्माना 2 करोड़ यूरो तक या वैश्विक वार्षिक कारोबार के 4% तक हो सकता है, जो भी अधिक हो।
CCPA, GDPR से उपभोक्ताओं के लिए कैसे अलग है?
CCPA, जो 1 जनवरी 2020 से कैलिफ़ोर्निया में लागू है, उपभोक्ताओं को यह जानने का अधिकार देता है कि कौन-सी व्यक्तिगत जानकारी एकत्र की जा रही है, उसे हटवाने का अधिकार देता है, और उसकी बिक्री से बाहर निकलने (opt out) का अधिकार भी देता है। प्रशासनिक जुर्माना प्रति उल्लंघन $2,500 तक और जानबूझकर किए गए प्रति उल्लंघन $7,500 तक हो सकता है। यह GDPR की €20 मिलियन/वैश्विक वार्षिक कारोबार के 4% वाली संरचना से कम व्यापक है, फिर भी अमेरिकी उपभोक्ताओं को बिक्री से बाहर निकलने का ठोस अधिकार देता है।
एक VPN मेरे व्यक्तिगत डेटा की सुरक्षा कैसे करता है?
एक VPN आपके डिवाइस और इसके सर्वर के बीच सभी ट्रैफिक को एन्क्रिप्ट करता है, जो आपके ISP और सार्वजनिक Wi-Fi पर हमलावरों को गतिविधि की निगरानी करने से रोकता है, और आपके IP पते को मास्क करके स्थान ट्रैकिंग में बाधा डालता है। उदाहरण के लिए, NordVPN AES-256 एन्क्रिप्शन का उपयोग करता है, कहता है कि इसकी no-log नीति को स्वतंत्र रूप से ऑडिट किया गया है, 7,115 सर्वर 150 देशों में चलाता है, और 10 एक साथ डिवाइस को कवर करता है।
VPN से परे मेरे संचार की कौन सी अन्य उपकरण सुरक्षा देते हैं?
चैनलों में एन्क्रिप्शन को परत करें। Signal डिफ़ॉल्ट रूप से संदेश, वॉयस और वीडियो कॉल को एंड-टू-एंड एन्क्रिप्ट करता है ताकि ऐप प्रदाता भी उन्हें नहीं पढ़ सके। ProtonMail और Tutanota एंड-टू-एंड एन्क्रिप्टेड ईमेल प्रदान करते हैं, मानक Gmail या Outlook के विपरीत। Cloudflare (1.1.1.1) या Quad9 के माध्यम से एन्क्रिप्टेड DNS आपके ISP को सादे पाठ में आप जो हर साइट पर जाते हैं उसे लॉग करने से रोकता है।
2024 में पासवर्ड वास्तव में मज़बूत कैसा होता है?
लंबाई और अनियमितता सबसे अहम हैं: कम से कम 16 अक्षरों का लक्ष्य रखें, जिसमें बड़े अक्षर, छोटे अक्षर, संख्याएँ और चिन्ह मिले हों। इसके बावजूद, “123456” लीक हुए पासवर्ड की सूचियों में सबसे ऊपर रहा है। हर खाते के लिए अलग-अलग पासवर्ड बनाने और उन्हें सुरक्षित रखने के लिए पासवर्ड मैनेजर का उपयोग करें, और जहाँ भी संभव हो मल्टी-फ़ैक्टर ऑथेंटिकेशन (MFA) चालू करें, ताकि अकेला लीक हुआ पासवर्ड आपके खाते तक पहुँच न दे सके।
मैं सार्वजनिक Wi-Fi पर अपने डेटा की सुरक्षा कैसे करूं?
सार्वजनिक नेटवर्क पर बैंकिंग या संवेदनशील खातों में लॉग इन करने से बचें, क्योंकि उसी Wi-Fi पर मौजूद हमलावर मैन-इन-द-मिडल हमले चला सकते हैं या वैध नेटवर्क की नकल करने वाले “evil twin” रोग हॉटस्पॉट बना सकते हैं। अपने कनेक्शन को एन्क्रिप्ट करने के लिए VPN का उपयोग करें, और कोई भी व्यक्तिगत जानकारी दर्ज करने से पहले पुष्टि करें कि साइटें HTTPS का उपयोग कर रही हैं।
गोपनीयता जोखिम को कम करने के लिए सबसे प्रभावी आदत क्या है?
पहली जगह में आप ऑनलाइन क्या साझा करते हैं यह सीमित करना, क्योंकि हर पोस्ट किया गया विवरण स्पीयर फिशिंग या डॉक्सिंग के लिए जो हमलावर उपयोग कर सकते हैं उसे बढ़ाता है। इसे मजबूत अद्वितीय पासवर्ड, Proton Drive या Tresorit जैसे एन्क्रिप्टेड क्लाउड स्टोरेज उपकरणों, और सार्वजनिक Wi-Fi पर एक VPN के साथ मिलाएं। एक साथ ये अधिकांश हमले की सतह को हटाते हैं जो अपराधी निर्भर करते हैं।