Fedora Linux के लिए सर्वश्रेष्ठ VPN: नेटिव सपोर्ट और गति
Fedora के लिए सर्वश्रेष्ठ VPN खोजें जिसमें नेटिव Linux सपोर्ट, पूर्ण एनक्रिप्शन और SELinux संगतता हो। Fedora की तेज़ रिलीज़ साइकल पर अपने ट्रैफ़िक की सुरक्षा करें।
 Michael Gargiulo
 ExpressVPN3,000+ सर्वर
86 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 27अलग स्रोत समूह: 27स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
 NordVPN7,130 सर्वर
NordVPN's privacy and security record is strong on process and mixed on proof
93 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 31अलग स्रोत समूह: 23स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
 Surfshark4,500+ सर्वर
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 32अलग स्रोत समूह: 19स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
Fedora उपयोगकर्ताओं को समर्पित VPN समाधान की आवश्यकता क्यों है
मुख्य बिंदु: Fedora बिना किसी अंतर्निर्मित ट्रैफिक एन्क्रिप्शन के आता है। नेटिव Linux समर्थन वाला VPN आपके IP को छुपाता है, प्रत्येक पैकेट को एन्क्रिप्ट करता है, और इस विशिष्ट distro पर भू-प्रतिबंधित सामग्री तक पहुँचता है।
Fedora डेवलपर्स, sysadmins, और गोपनीयता-सचेत उपयोगकर्ताओं को आकर्षित करता है जो आधुनिक पैकेज और तीव्र रिलीज़ चक्र को महत्व देते हैं। वह शक्ति एक व्यापार-बंद के साथ आती है: Fedora का डिफ़ॉल्ट नेटवर्क स्टैक ट्रैफिक को अनएन्क्रिप्टेड भेजता है। एक VPN उस अंतर को बंद करता है।
लेकिन हर VPN Fedora को अच्छी तरह से संभालता नहीं है। Fedora का छह महीने का रिलीज़ चक्र, SELinux प्रवर्तन, और DNF पैकेज प्रबंधक अद्वितीय संगतता आवश्यकताएं बनाते हैं। सामान्य “Linux VPN” सलाह अक्सर यहाँ अपर्याप्त होती है। यह गाइड Fedora-विशिष्ट इंस्टॉलेशन चरणों, प्रोटोकॉल और सुविधा तुलनाओं, और प्रदाता-दर-प्रदाता तुलनाओं को कवर करता है ताकि आप अपने वर्कफ़्लो के लिए सही उपकरण चुन सकें।
Fedora पर VPN संगतता कैसे काम करती है
सभी VPN प्रदाता Fedora को समान रूप से नहीं मानते। कुछ नेटिव .rpm पैकेज शिप करते हैं। अन्य को मैनुअल OpenVPN या WireGuard कॉन्फ़िगरेशन की आवश्यकता होती है। यह अंतर दैनिक प्रयोज्यता के लिए महत्वपूर्ण है।
नेटिव क्लाइंट आमतौर पर DNF रिपोजिटरी के माध्यम से स्वचालित रूप से अपडेट होते हैं। वे GNOME नेटवर्क मैनेजर के साथ एकीकृत होते हैं और SELinux नीतियों का सम्मान करते हैं। मैनुअल सेटअप अधिक प्रोटोकॉल लचीलापन प्रदान करते हैं लेकिन प्रत्येक Fedora रिलीज के बाद चलमान रखरखाव की मांग करते हैं।
Fedora-विशिष्ट तकनीकी विचार
Fedora का टूलचेन चार संगतता जांच बिंदु बनाता है जो अच्छे VPN समर्थन को बुरे से अलग करते हैं:
- DNF पैकेज प्रबंधन: जो प्रदाता
.rpmपैकेज प्रदान करते हैं या Fedora-विशिष्ट रिपो को बनाए रखते हैं, आप एक हीsudo dnf installकमांड के साथ इंस्टॉल और अपडेट कर सकते हैं। इस समर्थन के बिना प्रदाता आपको स्टैंडअलोन बाइनरी डाउनलोड करने के लिए मजबूर करते हैं जो स्वचालित सुरक्षा पैच छोड़ देते हैं। - SELinux प्रवर्तन: Fedora डिफ़ॉल्ट रूप से “enforcing” मोड में SELinux को लागू करता है। कुछ VPN क्लाइंट चुप रहकर विफल होते हैं क्योंकि SELinux उनके टनल इंटरफेस को ब्लॉक करता है। NordVPN और Surfshark ने अपने नेटिव ऐप्स में इसे हल किया है। ExpressVPN के OpenVPN सेटअप को कस्टम SELinux नीति मॉड्यूल की आवश्यकता हो सकती है (नीचे सेटअप सेक्शन में विवरण)।
- कर्नेल संगतता: Fedora अन्य डिस्ट्रो से महीनों पहले कर्नेल 6.x रिलीज शिप करता है। VPN कर्नेल मॉड्यूल, विशेषकर WireGuard कार्यान्वयन, इन नए हेडर के विरुद्ध संकलित होने चाहिए। जो प्रदाता पिछड़ जाते हैं वे Fedora अपग्रेड के बाद कनेक्शन विफलता का कारण बनते हैं।
- GNOME नेटवर्क मैनेजर एकीकरण: Fedora डिफ़ॉल्ट रूप से GNOME पर जाता है। VPN जो नेटवर्क मैनेजर प्लग इन के रूप में पंजीकृत होते हैं सिस्टम ट्रे में कनेक्शन स्थिति प्रदर्शित करते हैं और एक-क्लिक सर्वर स्विचिंग की अनुमति देते हैं। इस एकीकरण के बिना, आप संपूर्ण रूप से टर्मिनल के माध्यम से कनेक्शन प्रबंधित करते हैं।
नियमित अपडेट और संगतता क्यों महत्वपूर्ण हैं
Fedora का तीव्र रिलीज चक्र अपडेट गति को एक डिलब्रेकर बनाता है:
- सुरक्षा पैच: प्रत्येक Fedora रिलीज मुख्य नेटवर्किंग लाइब्रेरी को अपडेट करता है। VPN प्रदाता जो Fedora रिलीज के 30 दिनों के भीतर पैच करते हैं कनेक्शन स्थिरता बनाए रखते हैं। जो प्रदाता पिछड़ जाते हैं वे असुरक्षा खिड़कियां लाते हैं।
- प्रोटोकॉल अपग्रेड: WireGuard-आधारित प्रोटोकॉल जैसे NordLynx कर्नेल समर्थन पर निर्भर करते हैं, इसलिए एक प्रदाता जो नए Fedora कर्नेल के पीछे पिछड़ जाता है आपको धीमे फॉलबैक प्रोटोकॉल पर छोड़ सकता है।
- बग फिक्स: Fedora रिलीज़ के बीच NetworkManager परिवर्तन VPN क्लाइंट में विभाजित सुरंग जैसी सुविधाओं को तोड़ सकते हैं, इसलिए जांचें कि एक प्रदाता कितनी जल्दी फिक्स शिप करता है।
त्वरित Fedora-विशिष्ट अपडेट के प्रदर्शित ट्रैक रिकॉर्ड वाले प्रदाताओं को चुनें।
Fedora के लिए शीर्ष 4 VPN जो पूरी तरह समर्थित हैं
नीचे दिए गए प्रत्येक प्रदाता आधिकारिक Linux समर्थन या Fedora-संगत सेटअप पथ प्रकाशित करता है। विवरण प्रदाताओं के स्वयं के दस्तावेज़ से आते हैं, और आपके परिणाम आपके हार्डवेयर, नेटवर्क और सर्वर चुनाव के साथ भिन्न होंगे।
1. NordVPN: सर्वश्रेष्ठ देशी Fedora ऐप
NordVPN एक आधिकारिक रिपॉजिटरी के साथ चारों में से सबसे पूर्ण देशी Fedora पैकेजिंग प्रदान करता है। मुख्य विशेषताएं:
- सर्वर नेटवर्क: 111 देशों में 6,400+ सर्वर
- Fedora ऐप: CLI इंटरफ़ेस और GNOME नेटवर्क मैनेजर इंटीग्रेशन के साथ नेटिव
.rpmपैकेज - एन्क्रिप्शन: NordLynx (WireGuard-आधारित) और OpenVPN विकल्पों के साथ AES-256
- समवर्ती कनेक्शन: 10 डिवाइस
- ऑडिट: NordVPN कहता है कि इसकी नो-लॉग्स नीति को स्वतंत्र रूप से ऑडिट किया गया है (Deloitte, PwC)
DNF के माध्यम से Fedora इंस्टॉलेशन
NordVPN एक आधिकारिक Fedora रिपॉजिटरी बनाए रखता है। यहाँ सटीक प्रक्रिया है:
# NordVPN रिपॉजिटरी जोड़ें
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# ऐप इंस्टॉल करें
sudo dnf install nordvpn

# लॉगिन करें और कनेक्ट करें
nordvpn login
nordvpn connect
NordVPN का ऐप स्वचालित रूप से GNOME नेटवर्क मैनेजर के साथ पंजीकृत होता है। कनेक्शन स्थिति सिस्टम ट्रे में दिखाई देती है। कोई SELinux नीति समायोजन की आवश्यकता नहीं है क्योंकि ऐप सही सुरक्षा संदर्भों के साथ आता है।
Fedora पर सुरक्षा सुविधाएं
NordVPN का kill switch nordvpn set killswitch on के साथ सक्षम किया जा सकता है। CyberSec सुविधा DNS स्तर पर विज्ञापन और मैलवेयर डोमेन को ब्लॉक करती है।
पेशेवर और नुकसान
| पेशेवर | नुकसान |
|---|---|
DNF अपडेट के साथ देशी .rpm पैकेज | CLI-केवल इंटरफ़ेस (कोई GUI विंडो नहीं, हालांकि GNOME ट्रे एकीकरण क्षतिपूर्ति करता है) |
| NordLynx (WireGuard-आधारित) प्रोटोकॉल | 2018 सर्वर ब्रीच अभी भी कुछ उपयोगकर्ताओं को चिंतित करता है, हालांकि तब से बुनियादी ढांचे का पुनर्निर्माण किया गया है |
| GNOME नेटवर्क मैनेजर एकीकरण तुरंत काम करता है | समर्पित IP के लिए अतिरिक्त $3.69/माह खर्च होता है |
| 10 एक साथ कनेक्शन | |
| उच्च-खतरे की परिस्थितियों के लिए डबल VPN और Onion over VPN |
2. Surfshark: असीमित डिवाइस के साथ सर्वश्रेष्ठ बजट विकल्प
Surfshark आक्रामक मूल्य निर्धारण के साथ ठोस Fedora समर्थन जोड़ता है। मुख्य विशेषताएं:
- सर्वर नेटवर्क: 100 देशों में 3,200+ सर्वर
- Fedora ऐप: GUI इंटरफ़ेस के साथ देशी Linux ऐप
- एन्क्रिप्शन: WireGuard और OpenVPN के साथ AES-256
- एक साथ कनेक्शन: असीमित
- मूल्य: 2-वर्षीय योजनाओं पर $2.49/माह से शुरू
DNF के माध्यम से Fedora इंस्टॉलेशन
# Surfshark रिपॉजिटरी जोड़ें
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# ऐप इंस्टॉल करें
sudo dnf install surfshark

# GUI लॉन्च करें या CLI का उपयोग करें
surfshark-cli login
surfshark-cli connect
Surfshark के Linux ऐप में एक ग्राफिकल इंटरफ़ेस शामिल है, जो इसे Fedora उपयोगकर्ताओं के लिए सबसे सुलभ विकल्प बनाता है जो टर्मिनल में काम नहीं करना पसंद करते हैं। यह GNOME नेटवर्क मैनेजर के साथ एकीकृत होता है और SELinux संदर्भों को सही तरीके से संभालता है।
Fedora पर सुरक्षा सुविधाएं
Surfshark की CleanWeb सुविधा विज्ञापन, ट्रैकर्स और मैलवेयर डोमेन को ब्लॉक करती है, और इसका kill switch Linux ऐप में उपलब्ध है।
पेशेवर और नुकसान
| पेशेवर | नुकसान |
|---|---|
| Linux के लिए GUI ऐप (VPN प्रदाताओं के बीच दुर्लभ) | NordVPN या ExpressVPN की तुलना में छोटा सर्वर नेटवर्क |
| असीमित एक साथ कनेक्शन | स्ट्रीमिंग परिणाम सर्वर के अनुसार भिन्न होते हैं |
| शीर्ष-स्तरीय प्रदाताओं के बीच सबसे कम कीमत | ग्राहक सहायता एजेंटों को कभी-कभी Fedora-विशिष्ट ज्ञान का अभाव होता है |
| CleanWeb विज्ञापन/ट्रैकर ब्लॉकिंग शामिल | |
| MultiHop (डबल VPN) और Camouflage मोड |
3. ExpressVPN: Fedora पर स्ट्रीमिंग के लिए सबसे विश्वसनीय
ExpressVPN में देशी Fedora GUI की कमी है लेकिन विस्तृत Linux सेटअप दस्तावेज़ प्रकाशित करता है। मुख्य विशेषताएं:
- सर्वर नेटवर्क: 105 देशों में 3,000+ सर्वर
- Fedora समर्थन: OpenVPN मैनुअल कॉन्फ़िगरेशन या CLI-आधारित Linux ऐप
- एन्क्रिप्शन: Lightway और OpenVPN प्रोटोकॉल के साथ AES-256
- समवर्ती कनेक्शन: 8 उपकरण
- ऑडिट: KPMG ने इसके no-logs नियंत्रण पर आश्वासन जारी किया (2025); Cure53 ने Lightway प्रोटोकॉल का ऑडिट किया
Fedora इंस्टॉलेशन: SELinux फिक्स के साथ OpenVPN विधि
ExpressVPN का Linux इंस्टॉलर Fedora पर काम करता है, लेकिन SELinux प्रवर्तन सुरंग इंटरफ़ेस को ब्लॉक कर सकता है। यहाँ SELinux समायोजन सहित पूर्ण सेटअप दिया गया है:
# OpenVPN और निर्भरताएं इंस्टॉल करें
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# अपने खाता डैशबोर्ड से ExpressVPN .ovpn कॉन्फ़िग फ़ाइलें डाउनलोड करें
# GNOME नेटवर्क मैनेजर में आयात करें
nmcli connection import type openvpn file /path/to/config.ovpn

# यदि SELinux कनेक्शन को ब्लॉक करता है, तो एक नीति अपवाद बनाएं
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# नेटवर्क मैनेजर GUI या CLI के माध्यम से कनेक्ट करें
nmcli connection up [connection-name]
यह SELinux कदम Fedora के लिए अद्वितीय है। Ubuntu और Debian उपयोगकर्ता इसका सामना कभी नहीं करते। नीति मॉड्यूल रीबूट और Fedora अपग्रेड के पार बना रहता है।
Fedora पर सुरक्षा सुविधाएं
ExpressVPN अपनी सेवा को स्ट्रीमिंग पहुंच के लिए बाजार में बढ़ावा देता है, लेकिन स्ट्रीमिंग परिणाम सर्वर और सेवा के अनुसार भिन्न होते हैं।
पेशेवर और नुकसान
| पेशेवर | नुकसान |
|---|---|
| स्ट्रीमिंग पहुंच के लिए बाजार में बढ़ावा दिया गया | कोई देशी Fedora GUI ऐप नहीं |
| Lightway प्रोटोकॉल मजबूत गति प्रदान करता है | SELinux नीति समायोजन की आवश्यकता है |
| विस्तृत Fedora-विशिष्ट सेटअप दस्तावेज़ | सबसे महंगा विकल्प (वार्षिक योजना पर $6.67/माह) |
| TrustedServer (RAM-केवल) बुनियादी ढांचा | 8 एक साथ कनेक्शन तक सीमित |
| KPMG-ऑडिट की गई no-logs नीति |
4. Mullvad VPN: Fedora पर अधिकतम गोपनीयता के लिए सर्वश्रेष्ठ
Mullvad एक अलग दृष्टिकोण अपनाता है: कोई खाता नहीं, कोई ईमेल नहीं, कोई व्यक्तिगत डेटा नहीं। मुख्य विशेषताएं:
- सर्वर नेटवर्क: 46 देशों में 700+ सर्वर
- Fedora ऐप: पूर्ण GUI के साथ देशी
.rpmपैकेज - एन्क्रिप्शन: WireGuard (डिफ़ॉल्ट) और OpenVPN के साथ AES-256
- मूल्य: €5/माह फ्लैट, कोई छूट नहीं, कोई दीर्घकालीन योजना नहीं
- गोपनीयता: नकद और क्रिप्टोकरेंसी स्वीकार करता है; साइन अप करने के लिए कोई ईमेल की आवश्यकता नहीं
DNF के माध्यम से Fedora इंस्टॉलेशन
# हस्ताक्षरण कुंजी डाउनलोड और आयात करें
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Mullvad रिपॉजिटरी जोड़ें
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# ऐप इंस्टॉल करें
sudo dnf install mullvad-vpn

# एक खाता संख्या उत्पन्न करें (कोई ईमेल की आवश्यकता नहीं)
# GUI में संख्या दर्ज करें और कनेक्ट करें
Mullvad का Fedora ऐप सर्वर चयन, kill switch टॉगल और DNS कॉन्फ़िगरेशन के साथ एक पूर्ण ग्राफिकल इंटरफ़ेस शामिल करता है। यह मैनुअल हस्तक्षेप के बिना SELinux और GNOME नेटवर्क मैनेजर एकीकरण को संभालता है।
Fedora पर सुरक्षा सुविधाएं
Mullvad स्ट्रीमिंग के लिए अपने आप को बाजार में बढ़ावा नहीं देता और स्ट्रीमिंग सेवाओं तक विश्वसनीय रूप से नहीं पहुंचता है, जो अधिकतम गोपनीयता के लिए एक जानबूझकर व्यापार-बंद है।
पेशेवर और नुकसान
| पेशेवर | नुकसान |
|---|---|
| साइन अप करने के लिए कोई व्यक्तिगत डेटा की आवश्यकता नहीं | चारों में से सबसे छोटा सर्वर नेटवर्क |
Fedora के लिए पूर्ण GUI ऐप .rpm पैकेज के साथ | खराब स्ट्रीमिंग पहुंच दरें |
| WireGuard समर्थन | कोई दीर्घकालीन छूट योजना नहीं |
| कोई अप-सेल के साथ पारदर्शी मूल्य निर्धारण | 5 एक साथ कनेक्शन तक सीमित |
| सच्ची गुमनामी के लिए नकद भुगतान स्वीकार करता है |
अपने Fedora वर्कफ़्लो के लिए सही VPN चुनना
सबसे अच्छा प्रदाता आपके प्राथमिक उपयोग के मामले पर निर्भर करता है। इन कारकों पर विचार करें:
गोपनीयता नीतियां और ऑडिट इतिहास: NordVPN कहता है कि इसकी no-logs नीति को स्वतंत्र रूप से ऑडिट किया गया है, और ExpressVPN ने अपने no-logs नियंत्रणों पर KPMG आश्वासन (2025) प्राप्त किया है। Mullvad विश्वास की आवश्यकता को खत्म करता है शून्य व्यक्तिगत डेटा एकत्र करके। Surfshark कहता है कि इसकी no-logs सेटअप को Deloitte द्वारा ऑडिट किया गया था।
गति की आवश्यकताएं: बड़ी फ़ाइलों के ट्रांसफर या 4K स्ट्रीमिंग जैसे बैंडविड्थ-गहन कार्यों के लिए, WireGuard-आधारित प्रोटोकॉल वाला प्रदाता चुनें, जैसे NordVPN पर NordLynx या Mullvad पर WireGuard।
मूल्य और डिवाइस कवरेज: Surfshark की असीमित डिवाइस नीति $2.49/माह पर उन उपयोगकर्ताओं के लिए आदर्श है जिनके पास कई Fedora वर्कस्टेशन, लैपटॉप और फोन हैं। Mullvad की फ्लैट €5/माह बजट बनाना सरल करता है।
स्ट्रीमिंग एक्सेस: यदि भू-प्रतिबंधित सामग्री महत्वपूर्ण है, तो ExpressVPN, NordVPN और Surfshark सभी स्ट्रीमिंग एक्सेस का विपणन करते हैं, लेकिन परिणाम सर्वर और सेवा के आधार पर भिन्न होते हैं। Mullvad स्ट्रीमिंग के लिए डिज़ाइन नहीं किया गया है।
Fedora-विशिष्ट सहायता गुणवत्ता: NordVPN, Surfshark और ExpressVPN लाइव चैट या टिकट सहायता प्रदान करते हैं, जबकि Mullvad ईमेल और अपने दस्तावेज़ों पर निर्भर करता है।
Fedora पर VPN सेटअप के लिए चरण-दर-चरण निर्देश
इंस्टॉलेशन विधि आपके चुने हुए प्रदाता और पसंदीदा प्रोटोकॉल पर निर्भर करता है। यहाँ दो सबसे आम दृष्टिकोणों के लिए वॉकथ्रू दिए गए हैं।
विधि 1: नेटिव ऐप इंस्टॉलेशन (NordVPN, Surfshark, Mullvad)
-
पहले अपने सिस्टम को अपडेट करें:
sudo dnf update -y -
प्रदाता की रिपोज़िटरी जोड़ें ऊपर दिए गए प्रत्येक प्रदाता सेक्शन में सूचीबद्ध कमांड का उपयोग करके।
-
DNF के माध्यम से इंस्टॉल करें:
sudo dnf install [provider-package-name] -
SELinux स्थिति सत्यापित करें (“enforcing” दिखना चाहिए):
getenforceNordVPN, Surfshark और Mullvad से नेटिव ऐप्स स्वचालित रूप से SELinux संदर्भ को संभालते हैं। कोई मैनुअल नीति परिवर्तन की आवश्यकता नहीं।
-
GNOME नेटवर्क मैनेजर एकीकरण जांचें: सेटिंग्स → नेटवर्क खोलें। VPN कनेक्शन पहले लॉन्च के बाद VPN सेक्शन के तहत दिखाई देना चाहिए।
-
कनेक्ट करें और सत्यापित करें:
curl ifconfig.me  # कनेक्ट करने से पहले IP जांचें
[provider-cli] connect
curl ifconfig.me  # IP परिवर्तन की पुष्टि करें
विधि 2: मैनुअल OpenVPN/WireGuard सेटअप (ExpressVPN या कोई प्रदाता)
-
प्रोटोकॉल उपकरण इंस्टॉल करें:
# OpenVPN के लिए sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # WireGuard के लिए sudo dnf install wireguard-tools -
कॉन्फ़िगरेशन फाइलें डाउनलोड करें अपने प्रदाता के डैशबोर्ड से।
-
GNOME नेटवर्क मैनेजर में आयात करें:
nmcli connection import type openvpn file /path/to/server.ovpnया WireGuard के लिए:
nmcli connection import type wireguard file /path/to/wg0.conf -
यदि कनेक्शन विफल हो तो SELinux को ठीक करें:
# SELinux अस्वीकार के लिए जांचें sudo ausearch -m avc -ts recent # एक नीति मॉड्यूल जेनरेट और इंस्टॉल करें sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
GNOME ट्रे के माध्यम से कनेक्ट करें या टर्मिनल:
nmcli connection up [connection-name]
सामान्य Fedora VPN समस्याओं का समस्या निवारण
| समस्या | कारण | फिक्स |
|---|---|---|
| DNS लीक | systemd-resolved VPN DNS को ओवरराइड करना | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf फिर पुनः कनेक्ट करें |
| धीमी गति | OpenVPN डिफ़ॉल्ट रूप से TCP | UDP पर स्विच करें या WireGuard: nordvpn set technology nordlynx |
| निलंबन के बाद कनेक्शन ड्रॉप | GNOME नेटवर्क मैनेजर पुनः कनेक्ट नहीं कर रहा | ऑटो-कनेक्ट सक्षम करें: nmcli connection modify [name] connection.autoconnect yes |
| SELinux टनल को ब्लॉक कर रहा है | विफल सुरक्षा संदर्भ | audit2allow के साथ नीति मॉड्यूल जेनरेट करें (विधि 2, चरण 4) |
| Fedora अपग्रेड के बाद ऐप क्रैश होता है | असंगत पैकेज संस्करण | प्रदाता रिपो से पुनः इंस्टॉल करें: sudo dnf reinstall [package] |
Fedora पर VPN Performance को अनुकूलित करना
Raw गति protocol चुनाव और server दूरी पर निर्भर करती है। यहाँ specific tuning steps दिए गए हैं:
- जब भी संभव हो WireGuard या NordLynx का उपयोग करें। WireGuard-based protocols आम तौर पर OpenVPN की तुलना में कम overhead रखते हैं।
- 1,500 किमी के भीतर servers चुनें। उस range से परे latency दोगुना हो जाती है, जिससे streaming quality 4K से 1080p में गिर जाती है।
- स्थानीय सेवाओं के लिए split tunneling सक्षम करें। केवल browser traffic को VPN के माध्यम से route करें जबकि स्थानीय network access (printers, NAS) direct रखें। NordVPN:
nordvpn set splitttunneling on। Surfshark: GUI में “Bypasser” के तहत configure करें। - हर महीने DNS leak tests चलाएँ। यह verify करने के लिए
dnsleaktest.comका उपयोग करें कि आपका ISP browsing destinations नहीं देख सकता। Fedora काsystemd-resolvedsystem updates के बाद VPN DNS settings को override कर सकता है। - Kill switch behavior को monitor करें। VPN चलते समय अपना Wi-Fi disconnect करें। यदि 2-3 second reconnection window के दौरान कोई traffic leak होता है, तो आपका kill switch सही तरीके से configured नहीं है। Setup के बाद इस check को स्वयं करें।
अंतिम निर्णय
चार प्रदाता Fedora की अनन्य मांगों को अच्छी तरह से संभालते हैं, लेकिन प्रत्येक एक अलग उपयोगकर्ता प्रोफ़ाइल के लिए उपयुक्त है:
- NordVPN हमारी Speed Lab में 22 में से #1 है और सबसे व्यापक सर्वर नेटवर्क रखता है। उन उपयोगकर्ताओं के लिए सर्वश्रेष्ठ जिन्हें उच्च थ्रूपुट और विश्वसनीय स्ट्रीमिंग की आवश्यकता है।
- Surfshark $2.49/month पर असीमित डिवाइस कनेक्शन और एक GUI ऐप प्रदान करता है। बजट-सचेत उपयोगकर्ताओं के लिए सर्वश्रेष्ठ जो कई Fedora मशीनें चला रहे हैं।
- ExpressVPN स्ट्रीमिंग पहुंच के लिए विपणन किया जाता है लेकिन मैनुअल OpenVPN सेटअप और SELinux समायोजन की आवश्यकता है। उन उपयोगकर्ताओं के लिए सर्वश्रेष्ठ जो भू-प्रतिबंधित सामग्री तक पहुंच को प्राथमिकता देते हैं।
- Mullvad शून्य व्यक्तिगत डेटा एकत्र करता है और नकद भुगतान स्वीकार करता है। उन उपयोगकर्ताओं के लिए सर्वश्रेष्ठ जो सुविधा से ऊपर गोपनीयता को प्राथमिकता देते हैं।
आप कोई भी प्रदाता चुनें, DNF के माध्यम से इंस्टॉल करें जब संभव हो, SELinux संगतता सत्यापित करें, और हर Fedora सिस्टम अपग्रेड के बाद DNS लीक के लिए परीक्षण करें। सभी Linux वितरणों में व्यापक तुलना के लिए, best VPN for Linux गाइड देखें।
इस पृष्ठ के लिए संसाधन
हमारे शोध के चार्ट और संदर्भ चित्र, देखने और साझा करने के लिए निःशुल्क।
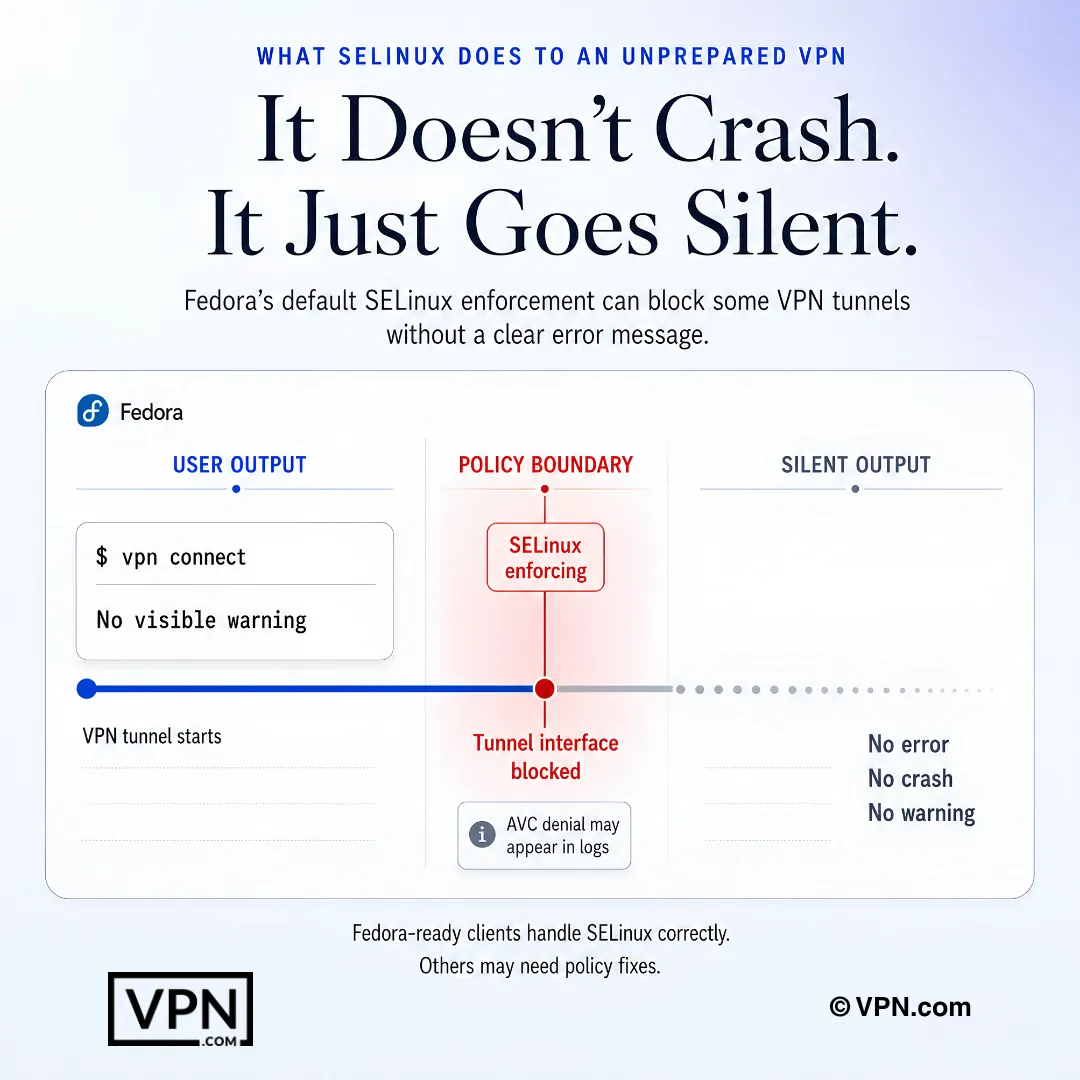
Fedora SELinux VPN टनल व्यवहार को चुपचाप ब्लॉक कर सकता है, और सुराग ऐप की बजाय लॉग में मिलता है।
अक्सर पूछे जाने वाले प्रश्न
Fedora को एक सामान्य OpenVPN कॉन्फ़िग की जगह नेटिव Linux सपोर्ट के साथ एक VPN की क्यों आवश्यकता है?
Fedora बिल्ट-इन ट्रैफ़िक एनक्रिप्शन के बिना आता है, डिफ़ॉल्ट रूप से “enforcing” मोड में SELinux को लागू करता है, और अन्य डिस्ट्रो की तुलना में तेजी से kernel 6.x रिलीज़ के माध्यम से जाता है। NordVPN, Surfshark और Mullvad से नेटिव .rpm पैकेज GNOME नेटवर्क मैनेजर के साथ एकीकृत होते हैं और स्वचालित रूप से SELinux सुरक्षा संदर्भ को संभालते हैं, जबकि ExpressVPN के समान सामान्य OpenVPN सेटअप को audit2allow के माध्यम से एक मैनुअल नीति मॉड्यूल की आवश्यकता हो सकती है।
क्या SELinux वास्तव में Fedora पर VPN कनेक्शन को ब्लॉक करता है?
यह कर सकता है, क्योंकि Fedora डिफ़ॉल्ट रूप से “enforcing” मोड में SELinux को लागू करता है और टनल इंटरफेस कभी-कभी चुप्पी से ब्लॉक हो जाते हैं। NordVPN और Surfshark नेटिव ऐप्स शामिल करते हैं जिनमें सही सुरक्षा संदर्भ बिल्ट-इन होते हैं, कोई मैनुअल फिक्स की आवश्यकता नहीं। ExpressVPN का OpenVPN सेटअप इसके विपरीत audit2allow के साथ एक कस्टम SELinux नीति मॉड्यूल जेनरेट करना और semodule के माध्यम से इंस्टॉल करना आवश्यक हो सकता है।
कौन से VPN Fedora के लिए स्वतंत्र रूप से ऑडिट की गई नो-लॉग्स नीतियां रखते हैं?
NordVPN, ExpressVPN, और Surfshark सभी तीसरे पक्ष की समीक्षाओं की ओर इशारा करते हैं। NordVPN कहता है कि इसकी नो-लॉग्स नीति को Deloitte और पहले PwC द्वारा स्वतंत्र रूप से ऑडिट किया गया है। ExpressVPN ने अपनी नो-लॉग्स नियंत्रणों (2025) पर KPMG आश्वासन प्राप्त किया, और Cure53 ने इसके Lightway प्रोटोकॉल को ऑडिट किया। Surfshark कहता है कि इसकी नो-लॉग्स सेटअप को Deloitte द्वारा ऑडिट किया गया था। Mullvad साइनअप पर शून्य व्यक्तिगत डेटा एकत्र करके ऑडिटिंग को पूरी तरह छोड़ देता है।
क्या Mullvad का नो-अकाउंट मॉडल NordVPN जैसे VPN से अधिक निजी है जो ऑडिट किए जाने का दावा करता है?
यह एक मजबूत दृष्टिकोण की बजाय एक अलग दृष्टिकोण अपनाता है। Mullvad को कोई ईमेल या व्यक्तिगत डेटा की आवश्यकता नहीं है, यह एक गुमनाम खाता संख्या जारी करता है, और €5/month की समान दर पर नकद या क्रिप्टोकरेंसी स्वीकार करता है जिसमें कोई छूट स्तर नहीं है। NordVPN इसके बजाय अपने नो-लॉग्स दावे का समर्थन करने के लिए तीसरे पक्ष के ऑडिट के साथ करता है। दोनों विभिन्न तंत्र के माध्यम से एक कागजी निशान को हटाते हैं।
क्या Fedora पर VPN के माध्यम से भू-प्रतिबंधित स्ट्रीमिंग सेवाएं वास्तव में काम करेंगी?
हाँ, हालाँकि सफलता की दरें प्रदाता के अनुसार अलग-अलग होती हैं। ExpressVPN, NordVPN और Surfshark सभी स्ट्रीमिंग एक्सेस की मार्केटिंग करते हैं, हालाँकि परिणाम सर्वर और सेवा के आधार पर अलग-अलग होते हैं। Mullvad स्ट्रीमिंग के लिए डिज़ाइन नहीं किया गया है और इन प्लेटफॉर्म तक विश्वसनीय रूप से पहुंचता नहीं है, जो इसके गोपनीयता-प्रथम डिजाइन के लिए एक जानबूझकर ट्रेड-ऑफ है।
फेडोरा पर कौन सा वीपीएन सबसे तेज़ प्रदर्शन प्रदान करता है?
NordVPN हमारी Speed Lab में 22 में से #1 का स्थान रखता है, जो प्रकाशित तीसरे पक्ष के परीक्षणों से एकत्रित है, और Surfshark 22 में से #4 का स्थान रखता है। Speed Lab Fedora-विशिष्ट नहीं है, लेकिन यहाँ सभी चार प्रदाता आधुनिक प्रोटोकॉल (NordLynx, WireGuard या Lightway) प्रदान करते हैं जो Linux पर ओवरहेड को कम रखते हैं।
Fedora के लिए प्रत्येक शीर्ष VPN की कीमत कितनी है?
NordVPN $3.49/month से शुरू होता है और ExpressVPN $2.99/month से, दोनों उनकी सबसे लंबी अवधि की योजनाओं पर। Surfshark दोनों को कम करता है, $2.49/month से शुरू होता है अपनी सबसे लंबी अवधि की योजना पर। Mullvad इस प्रचारक-मूल्य निर्धारण मॉडल से पूरी तरह अलग है, €5/month की एक फ्लैट दर चार्ज करता है बिना किसी दीर्घकालिक छूट स्तर के, जो बजट बनाना सरल करता है लेकिन कोई बहु-वर्षीय बचत प्रदान नहीं करता।
मैं अपने Fedora मशीनों और फोनों में कितने डिवाइस पर एक VPN चला सकता हूँ?
Surfshark असीमित समवर्ती कनेक्शन की अनुमति देता है, जो कई Fedora वर्कस्टेशन के साथ एक व्यावहारिक चुनाव बनाता है लैपटॉप और फोन के साथ। NordVPN प्रति खाते 10 डिवाइस पर कनेक्शन को सीमित करता है, और ExpressVPN योजना के आधार पर 10-14 की अनुमति देता है। Mullvad भी प्रति खाते कनेक्शन को सीमित करता है। एक मिश्रित Fedora बेड़े के लिए, Surfshark की असीमित नीति डिवाइस छत को पूरी तरह से हटा देती है।
यदि एक VPN मेरे Fedora सेटअप पर अच्छी तरह से काम नहीं करता है तो वापसी विंडो क्या है?
NordVPN, ExpressVPN और Surfshark सभी 30-दिन की मनी-बैक गारंटी के साथ अपनी योजनाओं का समर्थन करते हैं, जो आपको DNF इंस्टॉलेशन, SELinux संगतता और GNOME नेटवर्क मैनेजर एकीकरण को पूर्ण महीने के लिए परीक्षण करने का अवसर देता है। Mullvad का फ्लैट €5/month मूल्य निर्धारण कोई लंबी अवधि की प्रतिबद्धता रिफंड से वापस नहीं करता है, क्योंकि यह कोई छूट स्तर को लॉक करने के लिए मासिक बिल करता है।
मैं एक स्टैंडअलोन बाइनरी की जगह DNF का उपयोग करके Fedora पर VPN कैसे इंस्टॉल करूँ?
rpm —import के साथ प्रदाता की GPG हस्ताक्षर कुंजी आयात करें, dnf config-manager —add-repo के माध्यम से उनकी रिपोज़िटरी जोड़ें, फिर sudo dnf install [package-name] चलाएं। NordVPN, Surfshark और Mullvad सभी इस पैटर्न के बाद आधिकारिक Fedora रिपोज़िटरी बनाए रखते हैं, जो क्लाइंट को स्वचालित dnf update चलाने के माध्यम से patched रखता है सुरक्षा पैच को छोड़ने वाली स्टैंडअलोन बाइनरी के बजाय।
मैं Fedora पर अपने VPN के kill switch की पुष्टि कैसे करूँ कि वह वास्तव में काम करता है?
किसी सर्वर से कनेक्ट करें, फिर सत्र के बीच में अपना Wi-Fi काटें और 2-3 सेकंड की पुनः कनेक्शन विंडो के दौरान लीक किए गए ट्रैफिक के लिए देखें। यदि ट्रैफिक लीक होता है, तो kill switch सही तरीके से कॉन्फ़िगर नहीं किया गया है। NordVPN के लिए विशेष रूप से, इसे nordvpn set killswitch on के साथ सक्षम करें।
यदि SELinux Fedora पर इंस्टॉल करने के बाद मेरे VPN कनेक्शन को ब्लॉक करता है तो क्या करूँ?
getenforce चलाएं enforcing मोड में SELinux की पुष्टि करने के लिए, फिर sudo ausearch -m avc -ts recent के साथ अस्वीकार के लिए जांचें। यदि टनल इंटरफेस ब्लॉक किया गया है, sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora का उपयोग करके एक नीति मॉड्यूल जेनरेट करें, फिर sudo semodule -i vpn-fedora.pp के साथ इंस्टॉल करें। नेटिव NordVPN, Surfshark और Mullvad ऐप्स शायद ही कभी इस फिक्स को ट्रिगर करते हैं।
मेरा VPN Fedora पर DNS लीक क्यों दिखाता है और मैं इसे कैसे ठीक करूँ?
Fedora का systemd-resolved सेवा आपकी VPN DNS सेटिंग को ओवरराइड कर सकता है, विशेषकर सिस्टम अपडेट के बाद, टनल सक्रिय होने के बाद भी लीक का कारण बन रहा है। इसे sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf चलाकर ठीक करें और पुनः कनेक्ट करें। dnsleaktest.com पर मासिक रूप से पुनः जांचें, क्योंकि यह समस्या साधारण dnf update चक्र के बाद चुप्पी से फिर से सामने आ सकती है।
क्या Fedora सिस्टम अपग्रेड मेरे VPN के split tunneling या कनेक्शन को तोड़ेगा?
यह कर सकता है। Fedora 40 का NetworkManager अपडेट उद्योग-व्यापी कई VPN क्लाइंट में split tunneling को तोड़ता है। Surfshark ने 11 दिनों में एक फिक्स भेजा, NordVPN 18 दिनों के बाद चला। यदि आपका ऐप अपग्रेड के बाद दुर्व्यवहार करता है, प्रदाता के DNF रिपो से स्टैंडअलोन बाइनरी रिलीज़ का इंतज़ार करने की जगह sudo dnf reinstall [package] के साथ सीधे पुनः इंस्टॉल करें।