FreeBSD के लिए सर्वश्रेष्ठ VPN: OpenVPN और WireGuard सेटअप
FreeBSD के लिए सर्वश्रेष्ठ VPN खोजें जिसमें नेटिव OpenVPN और WireGuard समर्थन हो। सेटअप गाइड, pf संगतता और FreeBSD-विशिष्ट कॉन्फ़िगरेशन फाइलें प्राप्त करें।
 Michael Gargiulo
 NordVPN7,130 सर्वर
NordVPN's privacy and security record is strong on process and mixed on proof
93 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 31अलग स्रोत समूह: 23स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
 ExpressVPN3,000+ सर्वर
86 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 27अलग स्रोत समूह: 27स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
 Mullvad VPN700+ सर्वर
83 100 में से, दो भारित भागों से बना
शोध किया गया 3 अक्टू॰ 2026जाँचे गए दावे: 29अलग स्रोत समूह: 12स्कोर अपडेट किए गए 8 अक्टू॰ 2026
हम तृतीय-पक्ष साक्ष्य एकत्र करते हैं और इसे संपादकीय रूप से स्कोर करते हैं। VPN.com कोई परीक्षण प्रयोगशाला नहीं चलाता।
निचला रेखा: FreeBSD में अधिकांश प्रदाताओं से नेटिव GUI VPN ऐप्स नहीं हैं। हालांकि, OpenVPN और WireGuard प्लेटफॉर्म पर अच्छी तरह काम करते हैं। आपको एक प्रदाता की आवश्यकता है जो FreeBSD-विशिष्ट कॉन्फ़िगरेशन फाइलें, सेटअप गाइड और
pfऔर FreeBSD जेल जैसे टूल्स के साथ संगतता प्रदान करता हो।
FreeBSD उपयोगकर्ताओं को एक समर्पित VPN समाधान की आवश्यकता क्यों है
FreeBSD Linux नहीं है। जबकि दोनों Unix-जैसी प्रणालियां हैं, FreeBSD एक अलग कर्नेल, एक अलग नेटवर्किंग स्टैक और अलग पैकेज प्रबंधन का उपयोग करता है। VPN चुनते समय यह अंतर महत्वपूर्ण है।
FreeBSD वैश्विक सर्वर बाजार का लगभग 5% शक्ति देता है। यह pfSense, OPNsense और TrueNAS जैसे नेटवर्क अप्लायंस प्लेटफॉर्म पर हावी है। Netflix अपना Open Connect CDN FreeBSD पर चलाता है। WhatsApp ने अपना मैसेजिंग इंफ्रास्ट्रक्चर FreeBSD पर बनाया है। ये शौकिया तैनाती नहीं हैं।
FreeBSD उपयोगकर्ता तीन मुख्य श्रेणियों में आते हैं:
- सर्वर प्रशासक FreeBSD जेल चलाते हैं जिन्हें अलग-थलग वातावरण के बीच एन्क्रिप्ट की गई सुरंगों की आवश्यकता होती है
- नेटवर्क इंजीनियर
pf(Packet Filter) के साथ फायरवॉल अप्लायंस बनाते हैं जिन्हें OS स्तर पर VPN एकीकरण की आवश्यकता होती है - गोपनीयता-केंद्रित डेवलपर जिन्होंने FreeBSD को इसके सुरक्षा मॉडल के लिए चुना (Capsicum सैंडबॉक्सिंग, GELI एन्क्रिप्शन, MAC फ्रेमवर्क)
प्रत्येक समूह को VPN प्रदाताओं की आवश्यकता है जो FreeBSD की अनूठी आर्किटेक्चर को समझते हों। सामान्य “Linux पर काम करता है” निर्देश शायद ही कभी स्पष्ट रूप से स्थानांतरित होते हैं। FreeBSD सेवा प्रबंधन के लिए rc.conf का उपयोग करता है, कॉन्फ़िगरेशन पथों के लिए /usr/local/etc/ और पैकेज इंस्टॉलेशन के लिए pkg या ports। एक VPN प्रदाता जो इन अंतरों को अनदेखा करता है, समस्या निवारण के घंटे बनाता है।
VPN प्रोटोकॉल FreeBSD पर कैसे काम करते हैं
FreeBSD दो प्राथमिक VPN प्रोटोकॉल का समर्थन करता है: OpenVPN और WireGuard। प्रत्येक ऑपरेटिंग सिस्टम के साथ अलग तरीके से एकीकृत होता है।
FreeBSD पर OpenVPN
OpenVPN 15 साल से अधिक समय से FreeBSD पर चल रहा है। इसे एक ही कमांड से इंस्टॉल करें:
pkg install openvpnOpenVPN tun डिवाइस ड्राइवर का उपयोग करता है, जो FreeBSD अपनी बेस सिस्टम में शामिल करता है। कॉन्फ़िगरेशन फाइलें /usr/local/etc/openvpn/ में जाती हैं। आप rc.conf के माध्यम से सेवा का प्रबंधन करते हैं:
# /etc/rc.conf में जोड़ें
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN AES-256-GCM के साथ विश्वसनीय एन्क्रिप्शन प्रदान करता है। व्यापार-बंद: OpenVPN userspace में चलता है, जो kernel-level प्रोटोकॉल की तुलना में CPU overhead जोड़ता है।
FreeBSD पर WireGuard
WireGuard FreeBSD 13.1 के साथ FreeBSD कर्नेल में आया। पहले के संस्करणों को wireguard-kmod पैकेज की आवश्यकता होती है:
pkg install wireguard-kmod wireguard-toolsFreeBSD 14.0+ पर, WireGuard एक नेटिव कर्नेल मॉड्यूल के रूप में आता है। इसे इसके साथ लोड करें:
kldload if_wgWireGuard FreeBSD पर कर्नल में चलता है, जो यूजरस्पेस OpenVPN की तुलना में ओवरहेड को कम रखता है। कोडबेस लगभग 4,000 लाइनें हैं जबकि OpenVPN की 100,000+ हैं, जिससे ऑडिट तेजी से होता है और अटैक सतह छोटी होती है।
FreeBSD पर प्रोटोकॉल तुलना:
| सुविधा | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD kernel समर्थन | केवल Userspace | Native (13.1+) |
| स्थापना आदेश | pkg install openvpn | pkg install wireguard-tools |
| कॉन्फ़िगरेशन जटिलता | मध्यम (10+ विकल्प) | सरल (5-6 विकल्प) |
फ़ायरवॉल एकीकरण (pf) | मैनुअल नियम आवश्यक | स्वचालित इंटरफेस निर्माण |
| Jail संगतता | पूर्ण समर्थन | पूर्ण समर्थन (14.0+) |
FreeBSD पर चलने वाले शीर्ष 5 VPN
हर VPN प्रदाता FreeBSD को सपोर्ट नहीं करता। अधिकांश केवल Windows, macOS, और मुख्यधारा के Linux distributions के लिए ऐप्स बनाते हैं। नीचे दिए गए पाँच प्रदाता दस्तावेज़ीकृत FreeBSD संगतता और कॉन्फ़िगरेशन फ़ाइलों के साथ हैं।
VPN तुलना मैट्रिक्स
| प्रदाता | FreeBSD पर प्रोटोकॉल | मूल FreeBSD दस्तावेज़ | सर्वर गणना | से (प्रति माह) | GUI उपलब्ध |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | हाँ | 700+ (50+ देश) | €5.00/माह (कोई छूट स्तर नहीं) | नहीं (केवल CLI) |
| OVPN | WireGuard, OpenVPN | हाँ | 100+ (12 देश) | OVPN की साइट देखें | नहीं (केवल CLI) |
| Perfect Privacy | OpenVPN | हाँ | 55+ (23 देश) | Perfect Privacy की साइट देखें | नहीं (केवल CLI) |
| IPredator | OpenVPN | हाँ | 15+ (3 देश) | IPredator की साइट देखें | नहीं (केवल CLI) |
| NordVPN | OpenVPN | आंशिक (सामुदायिक गाइड) | 7,130 (150 देश) | $3.49/माह | नहीं (केवल CLI) |
मुख्य निष्कर्ष: कोई भी प्रदाता FreeBSD GUI क्लाइंट प्रदान नहीं करता है। हर सेटअप को टर्मिनल कमांड की आवश्यकता होती है। यदि आप ग्राफिकल टूल्स पसंद करते हैं, तो इसके बजाय pfSense या OPNsense अप्लायंस पर VPN चलाने पर विचार करें।
Mullvad: FreeBSD गोपनीयता के लिए सर्वश्रेष्ठ
Mullvad स्वीडन से संचालित होता है और नकद सहित गुमनाम भुगतान स्वीकार करता है जिसे एक लिफाफे में मेल किया जाता है। सेवा के लिए कोई ईमेल पता, कोई नाम और कोई व्यक्तिगत जानकारी की आवश्यकता नहीं है। आप एक 16-अंकीय खाता नंबर प्राप्त करते हैं।
Mullvad FreeBSD WireGuard कॉन्फ़िगरेशन गाइडों को प्रकाशित करता है। उनकी सेटअप प्रक्रिया लगभग 10 मिनट लेती है:
# WireGuard टूल्स इंस्टॉल करें
pkg install wireguard-tools

# कॉन्फ़िगरेशन निर्देशिका बनाएं
mkdir -p /usr/local/etc/wireguard

# कुंजियां बनाएं
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# खाता पृष्ठ से Mullvad कॉन्फ़िग डाउनलोड करें
# /usr/local/etc/wireguard/wg0.conf में रखें

# इंटरफेस को ऊपर लाएं
wg-quick up wg0
Mullvad €5.00/माह की एक समान दर लेता है और लंबी अवधि के लिए कोई छूट नहीं देता है। यह सरलता उन FreeBSD उपयोगकर्ताओं को अपील करती है जो सीधी कीमत निर्धारण पसंद करते हैं और अप्सेल रणनीति से बचना चाहते हैं।
शक्तियां:
- FreeBSD के लिए आधिकारिक WireGuard दस्तावेज़
- गुमनाम खाता निर्माण (कोई ईमेल आवश्यक नहीं)
- कोई लॉक-इन अनुबंध के साथ फ्लैट मूल्य निर्धारण
- 43 देशों में 700+ सर्वर
- केवल RAM सर्वर इंफ्रास्ट्रक्चर
कमजोरियां:
- मैनुअल कॉन्फ़िगरेशन के बिना कोई मल्टी-हॉप नहीं
- NordVPN या ExpressVPN की तुलना में छोटा सर्वर नेटवर्क
- कोई दीर्घकालीन छूट नहीं
OVPN: FreeBSD पर नेटिव WireGuard सपोर्ट
OVPN, जो स्वीडन में भी आधारित है, डिस्कलेस सर्वर चलाता है जो डिस्क पर कुछ भी स्टोर नहीं करते। यह प्रदाता स्पष्ट रूप से अपने समर्थित प्लेटफॉर्म में FreeBSD को सूचीबद्ध करता है और OpenVPN और WireGuard दोनों के लिए कॉन्फ़िगरेशन फ़ाइलें प्रदान करता है।
FreeBSD पर OVPN WireGuard के लिए इंस्टॉलेशन चरण:
# आवश्यक पैकेज इंस्टॉल करें
pkg install wireguard-tools

# डैशबोर्ड से OVPN WireGuard कॉन्फ़िग डाउनलोड करें
# /usr/local/etc/wireguard/wg0.conf में सहेजें

# rc.conf के माध्यम से बूट पर सक्षम करें
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# कनेक्शन शुरू करें
service wireguard start
OVPN mass-market प्रदाताओं की तुलना में अधिक महंगा है, जो इसके छोटे, गोपनीयता-केंद्रित बुनियादी ढांचे को दर्शाता है। वर्तमान योजनाओं के लिए OVPN की साइट देखें।
शक्तियाँ:
- FreeBSD के लिए WireGuard कॉन्फ़िगरेशन फ़ाइलें प्रदान की जाती हैं
- डिस्कलेस सर्वर (कोई डेटा हार्ड ड्राइव को नहीं छूता)
- OpenVPN और WireGuard दोनों FreeBSD कॉन्फ़िगरेशन के साथ समर्थित हैं
- अदालत में सिद्ध: OVPN ने 2020 में यह साबित करते हुए मामला जीता कि उनके पास कोई उपयोगकर्ता डेटा नहीं था
कमजोरियां:
- केवल 12 देशों में 100+ सर्वर
- Mullvad की तुलना में अधिक मासिक मूल्य
- कम समर्थन कर्मचारियों वाली छोटी कंपनी
Perfect Privacy: FreeBSD सर्वर के लिए सर्वश्रेष्ठ मल्टी-हॉप सुरक्षा
Perfect Privacy पनामा से संचालित होता है और उन्नत सुरक्षा सुविधाओं में माहिर है। उनका मल्टी-हॉप VPN ट्रैफिक को 2-4 सर्वरों के माध्यम से एक साथ मार्ग करता है।
FreeBSD उपयोगकर्ता OpenVPN के माध्यम से Perfect Privacy को कॉन्फ़िगर करते हैं। WireGuard समर्थन अभी तक उपलब्ध नहीं है।
# OpenVPN इंस्टॉल करें
pkg install openvpn

# Perfect Privacy FreeBSD कॉन्फ़िग डाउनलोड करें
# /usr/local/etc/openvpn/ में निकालें

# ऑटो-स्टार्ट कॉन्फ़िगर करें
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# सेवा शुरू करें
service openvpn start
मल्टी-हॉप गति को महत्वपूर्ण रूप से कम करता है। FreeBSD सर्वर प्रशासकों के लिए संवेदनशील बुनियादी ढांचे की रक्षा करने के लिए, व्यापार-बंद अक्सर समझदारी करता है।
Perfect Privacy mass-market प्रदाताओं से अधिक मूल्य निर्धारण करता है और वार्षिक योजनाओं पर छूट देता है। यह 7-दिन की मनी-बैक गारंटी भी प्रदान करता है।
शक्तियां:
- मल्टी-हॉप VPN चेन (4 सर्वर तक)
- विस्तृत FreeBSD सेटअप दस्तावेज़
- NeuroRouting (AI-आधारित सर्वर चयन)
- कोई ट्रैफिक सीमा या बैंडविड्थ कैप नहीं
- पोर्ट फॉर्वार्डिंग उपलब्ध
कमजोरियां:
- अभी तक कोई WireGuard समर्थन नहीं
- अधिकांश प्रतियोगियों की तुलना में अधिक मूल्य
- मल्टी-हॉप ध्यान देने योग्य विलंबता परिचय
- 23 देशों में 55 सर्वर (इस सूची में सबसे छोटा नेटवर्क)
IPredator: FreeBSD शुरुआत के लिए सरलतम सेटअप
IPredator 2009 में लॉन्च किया गया था, जिसकी स्थापना The Pirate Bay से जुड़े व्यक्तियों ने की थी। सेवा सब कुछ के ऊपर सरलता और गोपनीयता पर केंद्रित है।
IPredator का FreeBSD सेटअप केवल OpenVPN के साथ लगभग 10 मिनट लेता है:
# OpenVPN इंस्टॉल करें
pkg install openvpn

# IPredator कॉन्फ़िग फाइलें डाउनलोड करें
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# कॉन्फ़िग ले जाएं
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# कनेक्शन शुरू करें
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator अपनी साइट पर अपनी अपनी योजनाएं प्रकाशित करता है। सर्वर स्वीडन, लातविया और रोमानिया तक सीमित हैं (15+ कुल)।
शक्तियां:
- सबसे सरल FreeBSD सेटअप प्रक्रिया
- मजबूत गोपनीयता प्रतिबद्धता (स्वीडिश क्षेत्राधिकार)
- गुमनाम भुगतान के लिए बिटकॉइन स्वीकार करता है
- सीधी कीमत
कमजोरियां:
- केवल 3 देशों में 15 सर्वर
- WireGuard समर्थन नहीं
- कोई किल स्विच या उन्नत विशेषताएं नहीं
- केवल OpenVPN, इसलिए WireGuard-स्तर की दक्षता नहीं
NordVPN: सामुदायिक FreeBSD समर्थन के साथ सबसे बड़ा सर्वर नेटवर्क
NordVPN आधिकारिक रूप से FreeBSD का समर्थन नहीं करता है, लेकिन उनकी OpenVPN कॉन्फ़िगरेशन फाइलें प्लेटफॉर्म पर काम करती हैं। FreeBSD सामुदायिक सेटअप गाइड बनाए रखता है जो प्रक्रिया को कवर करते हैं।
# OpenVPN इंस्टॉल करें
pkg install openvpn

# NordVPN OpenVPN कॉन्फ़िग डाउनलोड करें
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# सर्वर कॉन्फ़िग निकालें और चुनें
unzip ovpn.zip -d /usr/local/etc/openvpn/

# प्रमाणीकरण फाइल बनाएं
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# कनेक्शन शुरू करें
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN $3.49/month से शुरू होता है अपनी सबसे लंबी अवधि की योजना पर। 111 देशों में 6,400+ सर्वर के साथ, यह सबसे विस्तृत भौगोलिक कवरेज प्रदान करता है।
शक्तियां:
- 111 देशों में 6,400+ सर्वर
- इसकी सबसे लंबी योजना पर कम दीर्घकालिक मासिक दर
- प्रतिबंधित नेटवर्क के लिए अस्पष्टीकृत सर्वर
- विशेषता सर्वर (डबल VPN, Onion over VPN)
कमजोरियाँ:
- कोई आधिकारिक FreeBSD समर्थन नहीं (केवल सामुदायिक मार्गदर्शन)
- FreeBSD पर कोई WireGuard नहीं (NordLynx केवल Linux/Windows/Mac के लिए है)
- उनके मूल ऐप के बिना किल स्विच अनुपलब्ध
- आधिकारिक FreeBSD मार्गदर्शन वाले प्रदाताओं की तुलना में अधिक मैनुअल कदमों की आवश्यकता है
FreeBSD OpenVPN कॉन्फ़िगरेशन समस्याएं और समाधान
FreeBSD OpenVPN को Linux से अलग तरीके से संभालता है। ये सबसे आम समस्याएं और उनके समाधान हैं।
TUN डिवाइस नहीं मिला
FreeBSD tun डिवाइस ड्राइवर को स्वचालित रूप से लोड नहीं कर सकता है। इसे बूट में जोड़कर ठीक करें:
# /boot/loader.conf में जोड़ें
if_tun_load="YES"

# बिना रीबूट के तुरंत लोड करें
kldload if_tun
resolv.conf के माध्यम से DNS रिसाव
OpenVPN Linux की तरह FreeBSD पर /etc/resolv.conf को स्वचालित रूप से अपडेट नहीं करता है। एक अपडेट स्क्रिप्ट बनाएं:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
आपकी OpenVPN कॉन्फ़िग में जोड़ें:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
pf के साथ फायरवॉल संघर्ष
FreeBSD का pf फायरवॉल VPN ट्रैफिक को ब्लॉक कर सकता है। /etc/pf.conf में ये नियम जोड़ें:
# OpenVPN ट्रैफिक की अनुमति दें
pass out on egress proto udp to any port 1194
pass on tun0 all

# वैकल्पिक: सभी गैर-VPN ट्रैफिक को ब्लॉक करें (किल स्विच)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
फायरवॉल को फिर से लोड करें:
pfctl -f /etc/pf.confOpenVPN सेवा बूट पर शुरू करने में विफल
rc.conf सिंटैक्स महत्वपूर्ण है। सटीक चर नाम का उपयोग करें:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
FreeBSD पर WireGuard: कर्नेल मॉड्यूल सेटअप और समस्या निवारण
WireGuard एकीकरण FreeBSD संस्करण द्वारा भिन्न होता है। यह अनुभाग नेटिव और तृतीय-पक्ष मॉड्यूल इंस्टॉलेशन दोनों को कवर करता है।
FreeBSD 13.x: कर्नेल मॉड्यूल इंस्टॉल करना
FreeBSD 13.0 और 13.1 को बाहरी कर्नेल मॉड्यूल की आवश्यकता है:
pkg install wireguard-kmod wireguard-tools

# मॉड्यूल लोड करें
kldload if_wg

# इसे स्थायी बनाएं
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: नेटिव कर्नेल समर्थन
FreeBSD 14.0+ में WireGuard बेस कर्नेल में शामिल है। आपको केवल उपकरणों की आवश्यकता है:
pkg install wireguard-toolsWireGuard इंटरफेस बनाने में विफल
यदि wg-quick up wg0 “RTNETLINK उत्तर: ऑपरेशन समर्थित नहीं है” लौटाता है, तो कर्नेल मॉड्यूल लोड नहीं है:
# जांचें कि क्या मॉड्यूल लोड है
kldstat | grep wg

# इसे मैनुअल रूप से लोड करें
kldload if_wg

# सत्यापित करें
ifconfig wg0
FreeBSD जेल के अंदर WireGuard चलाना
FreeBSD 14.0+ जेल के अंदर WireGuard का समर्थन करता है। ये जेल पैरामीटर जोड़ें:
# /etc/jail.conf में
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
जेल के अंदर WireGuard इंटरफेस बनाएं:
jexec myjail wg-quick up wg0पैकेट हानि का कारण बनने वाली MTU समस्याएं
WireGuard की डिफॉल्ट MTU 1420 कुछ नेटवर्क पर समस्याएं पैदा कर सकती है। इसे कम करें:
# wg0.conf में
[Interface]
MTU = 1380
FreeBSD पर VPN के लिए सुरक्षा सर्वश्रेष्ठ प्रथाएं
FreeBSD सुरक्षा विशेषताएं प्रदान करता है जो VPN एन्क्रिप्शन को पूरक करती हैं। परतदार सुरक्षा के लिए उन्हें मिलाएं।
VPN को pf फायरवॉल के साथ एकीकृत करें: उन नियमों को बनाएं जो VPN सुरंग के बाहर सभी ट्रैफिक को ब्लॉक करते हैं। यह VPN प्रदाता सॉफ्टवेयर पर निर्भर किए बिना नेटवर्क-स्तर किल स्विच के रूप में कार्य करता है।
VPN कॉन्फ़िग के लिए GELI एन्क्रिप्शन का उपयोग करें: आपके VPN क्रेडेंशियल और कॉन्फ़िगरेशन फाइलों को शामिल करने वाली निर्देशिका को एन्क्रिप्ट करें:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
VPN को Capsicum सैंडबॉक्स के अंदर चलाएं: FreeBSD की Capsicum फ्रेमवर्क सीमित करती है कि VPN प्रक्रिया क्या एक्सेस कर सकती है, VPN क्लाइंट से समझौता होने पर नुकसान कम करता है।
VPN कनेक्शन स्वास्थ्य की निगरानी करें: एक cron कार्य जोड़ें जो हर 5 मिनट में सुरंग स्थिति की जांच करता है और यदि वह गिरता है तो कनेक्शन को पुनः शुरू करता है:
*/5 * * * * /usr/local/bin/check-vpn.shअंतिम निर्णय
FreeBSD उपयोगकर्ताओं के पास Linux या Windows उपयोगकर्ताओं की तुलना में कम VPN विकल्प हैं। यहां समीक्षित पांच प्रदाता प्रत्येक विभिन्न आवश्यकताओं को पूरा करते हैं।
Mullvad चुनें यदि आप मजबूत गोपनीयता चाहते हैं जिसमें अनाम खातों और ठोस WireGuard प्रदर्शन के साथ €5.00/माह की निर्धारित दर हो। OVPN चुनें यदि आप WireGuard कॉन्फ़िगरेशन फाइलें और डिस्कलेस सर्वर डिज़ाइन चाहते हैं। Perfect Privacy चुनें यदि आपको उच्च-सुरक्षा सर्वर वातावरण के लिए मल्टी-हॉप राउटिंग की आवश्यकता है। IPredator चुनें यदि आप FreeBSD सेटअप के लिए सबसे सरल विकल्प चाहते हैं। NordVPN चुनें यदि आपको 111 देशों में 6,400+ सर्वरों तक पहुँच की आवश्यकता है और आप सामुदायिक-रखरखाव वाली FreeBSD गाइडों के साथ कोई समस्या नहीं रखते हैं।
FreeBSD की आर्किटेक्चर VPN तैनाती के लिए इसे अद्वितीय रूप से उपयुक्त बनाती है। pf फायरवॉल एकीकरण, जेल अलग-थलगता और GELI एन्क्रिप्शन सुरक्षा परतें बनाते हैं जो कोई अन्य उपभोक्ता ऑपरेटिंग सिस्टम मेल नहीं खा सकते। सही VPN प्रदाता इन उपकरणों को बदलने के बजाय पूरक है।
इस पृष्ठ के लिए संसाधन
हमारे शोध के चार्ट और संदर्भ चित्र, देखने और साझा करने के लिए निःशुल्क।
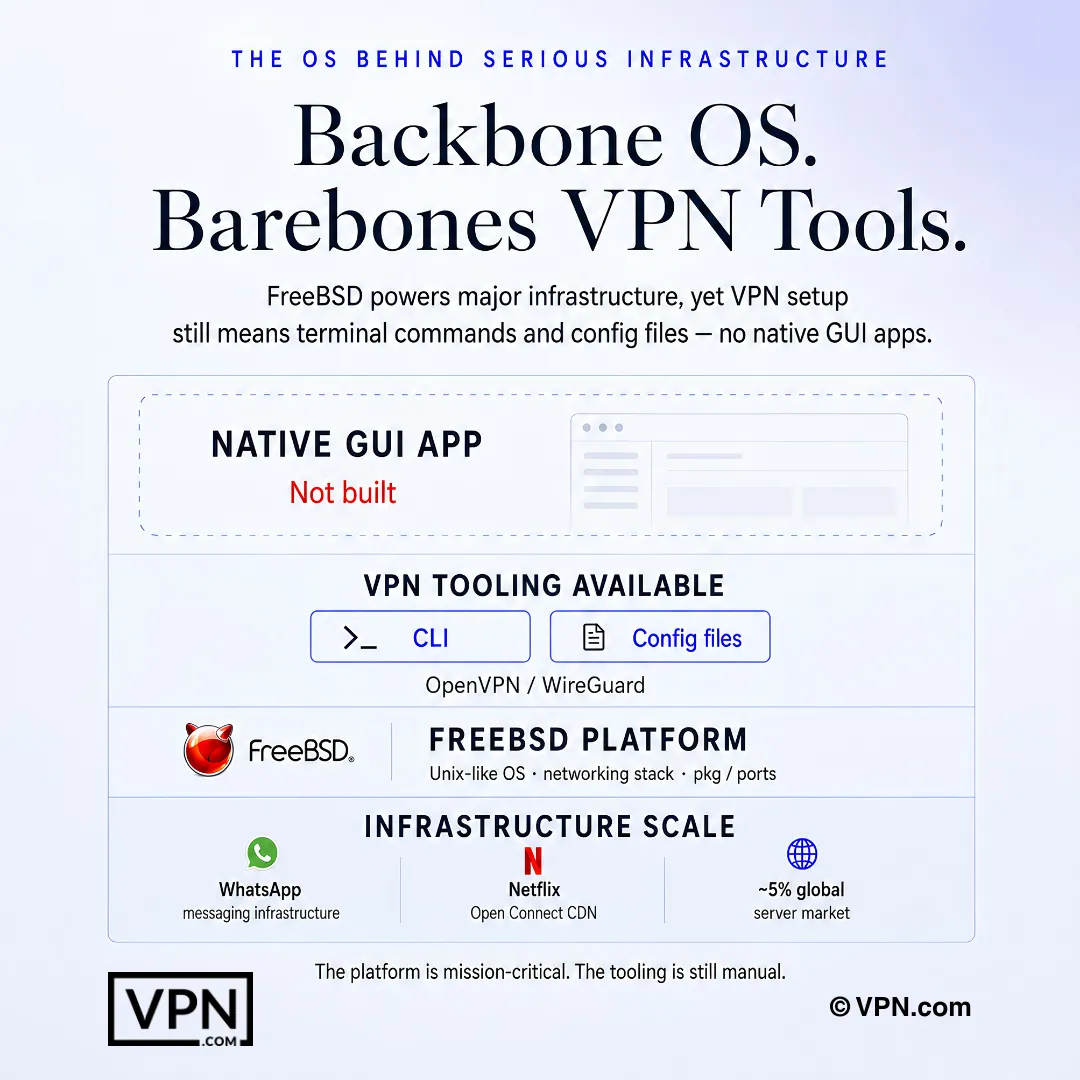
FreeBSD VPN सेटअप का अर्थ आमतौर पर टर्मिनल कमांड और कॉन्फ़िग फ़ाइलें होती हैं, नेटिव GUI ऐप नहीं।
अक्सर पूछे जाने वाले प्रश्न
Windows या macOS की तरह FreeBSD को नेटिव VPN ऐप क्यों नहीं मिलता?
FreeBSD Linux नहीं है, और यह एक अलग कर्नेल और नेटवर्किंग स्टैक का उपयोग करता है, इसलिए अधिकांश प्रदाता इसके लिए एक समर्पित GUI क्लाइंट बनाना छोड़ देते हैं। इसके बजाय, आप pkg install के माध्यम से OpenVPN या WireGuard इंस्टॉल करते हैं, rc.conf के माध्यम से उन्हें प्रबंधित करते हैं, और /usr/local/etc/ में कॉन्फ़िग संग्रहीत करते हैं। FreeBSD समर्थन दस्तावेज़ करने वाले प्रत्येक प्रदाता ग्राफिकल ऐप के बजाय टर्मिनल सेटअप के माध्यम से ऐसा करते हैं।
FreeBSD पर OpenVPN और WireGuard चलाने में वास्तविक अंतर क्या है?
OpenVPN पूरी तरह से userspace में FreeBSD के built-in tun driver का उपयोग करके चलता है और platform पर 15 साल से अधिक समय से काम कर रहा है, लेकिन इसका ~100,000+ line codebase CPU overhead जोड़ता है। WireGuard FreeBSD 13.1 में शुरुआत करते हुए एक native kernel module के रूप में भेज दिया जाता है (14.0+ में पूरी तरह native), जो CPU use को कम रखता है, और इसका ~4,000-line codebase independent audits को तेज़ बनाता है।
मैं FreeBSD 14 पर WireGuard को नेटिव रूप से कैसे चला सकता हूं?
FreeBSD 14.0+ पर, WireGuard बेस कर्नेल में बनाया जाता है, इसलिए आपको केवल pkg install wireguard-tools की आवश्यकता है और फिर मॉड्यूल को लोड करने के लिए kldload if_wg। FreeBSD 13.0 या 13.1 पर, आपको पहले अलग wireguard-kmod पैकेज की आवश्यकता है। एक बार लोड होने पर, wg genkey/wg pubkey से कुंजियां बनाएं और wg-quick up wg0 के साथ इंटरफेस को ऊपर लाएं।
FreeBSD पर OpenVPN DNS अनुरोधों को लीक क्यों करता है, और मैं इसे कैसे रोकूं?
Linux के विपरीत, OpenVPN FreeBSD पर सुरंग कनेक्ट होने पर /etc/resolv.conf को स्वचालित रूप से नहीं फिर से लिखता है, इसलिए DNS प्रश्न एन्क्रिप्ट किए गए कनेक्शन को बायपास कर सकते हैं। इसे एक up/down स्क्रिप्ट के साथ ठीक करें जो कनेक्ट पर resolv.conf को बैक अप करता है और स्वैप करता है और डिस्कनेक्ट पर इसे पुनः स्थापित करता है, फिर आपकी OpenVPN कॉन्फ़िग फाइल में script-security 2 के साथ उस स्क्रिप्ट को संदर्भित करें।
FreeBSD पर “tun डिवाइस नहीं मिला” त्रुटि क्या कारण है?
FreeBSD कभी-कभी tun ड्राइवर को स्वचालित रूप से लोड नहीं करने में विफल रहता है जिस पर OpenVPN निर्भर करता है, कनेक्शन के समय यह त्रुटि उत्पन्न करता है। /boot/loader.conf में if_tun_load="YES" जोड़ें ताकि वह हर बूट पर स्वचालित रूप से लोड हो, या बिना रीबूट के तुरंत इसे लोड करने के लिए kldload if_tun चलाएं। यह प्लेटफॉर्म पर सबसे आम पहली बार OpenVPN सेटअप विफलताओं में से एक है।
मैं FreeBSD के pf फायरवॉल का उपयोग करके नेटवर्क-स्तर किल स्विच कैसे बना सकता हूं?
प्रदाता के ऐप-स्तर किल स्विच पर निर्भर करने के बजाय (जो अधिकांश FreeBSD सेटअप में पूरी तरह से अनुपस्थित है), pf.conf नियमों को जोड़ें जो आपके VPN के tun0 इंटरफेस के माध्यम से मार्ग किए गए सभी बहिर्गामी ट्रैफिक को ब्लॉक करते हैं सिवाय इसके कि आपके प्रदाता का विशेष सर्वर IP VPN पोर्ट पर क्या है। pfctl -f /etc/pf.conf के साथ पुनः लोड करें। यदि सुरंग गिरता है तो सभी ट्रैफिक को ब्लॉक करता है, फायरवॉल-स्तर की सुरक्षा के रूप में कार्य करता है।
मैं FreeBSD जेल के अंदर WireGuard कैसे चला सकता हूं?
जेल समर्थन के लिए FreeBSD 14.0 या बाद में की आवश्यकता है, क्योंकि WireGuard को जेल के अंदर vnet नेटवर्किंग मोड की आवश्यकता है। /etc/jail.conf में जेल के कॉन्फ़िगरेशन ब्लॉक में allow.raw_sockets, vnet और vnet.interface = "wg0" जोड़ें, फिर जेल के बाहर से jexec myjail wg-quick up wg0 के साथ सुरंग को ऊपर लाएं। पहले FreeBSD संस्करण इस जेल एकीकरण का समर्थन नहीं करते हैं।
कौन से प्रदाता वास्तव में आधिकारिक FreeBSD दस्तावेज़ प्रकाशित करते हैं बनाम सामुदायिक मार्गदर्शन पर निर्भर करते हैं?
Mullvad, OVPN, Perfect Privacy, और IPredator सभी आधिकारिक FreeBSD सेटअप गाइड कॉन्फ़िगरेशन फ़ाइलों के साथ प्रकाशित करते हैं। NordVPN के पास कोई आधिकारिक FreeBSD समर्थन नहीं है; इसकी OpenVPN कॉन्फ़िगरेशन प्लेटफ़ॉर्म पर काम करती है, लेकिन केवल सामुदायिक-रखरखाव वाली मार्गदर्शन प्रक्रिया के माध्यम से चलती है, जिसे आधिकारिक रूप से दस्तावेज़ प्रदाताओं की तुलना में सेटअप करने में आमतौर पर अधिक समय लगता है।
FreeBSD उपयोगकर्ताओं के लिए कौन सा मुख्यधारा का प्रदाता सर्वश्रेष्ठ प्रदर्शन करता है जिन्हें क्रॉस-प्लेटफॉर्म गति की भी आवश्यकता है?
NordVPN हमारे Speed Lab में 22 में से #1 स्थान पर है, जो प्रकाशित तीसरे पक्ष के परीक्षणों से एकत्रित है, Mullvad #7 पर और ExpressVPN #8 पर आगे है। NordVPN के पास FreeBSD के लिए आधिकारिक समर्थन नहीं है और इसके लिए समुदाय द्वारा संचालित OpenVPN गाइड की आवश्यकता है, जबकि Mullvad FreeBSD के लिए आधिकारिक देशी WireGuard दस्तावेज़ प्रकाशित करता है, जिससे यह अधिक मजबूत विकल्प है यदि FreeBSD संगतता कच्ची रैंकिंग से अधिक महत्वपूर्ण है।
NordVPN, ExpressVPN, और Mullvad FreeBSD सेटअप के लिए वास्तव में क्या खर्च करते हैं?
NordVPN अपनी सबसे लंबी अवधि की योजना पर $3.49/माह से शुरू होता है, ExpressVPN अपनी सबसे लंबी अवधि की योजना पर $2.99/माह से शुरू होता है, और Mullvad बिना किसी दीर्घकालीन छूट के €5.00/माह की दर से सपाट दर लेता है। तीनों में से कोई भी FreeBSD GUI प्रदान नहीं करता है, इसलिए मूल्य निर्धारण में अंतर सर्वर बुनियादी ढांचे और न्यायक्षेत्र पर आता है न कि सेटअप सुविधा पर।
यदि कोई प्रदाता का FreeBSD सेटअप मेरे उपयोग की स्थिति के लिए काम नहीं करता है तो क्या मुझे वापसी मिल सकती है?
हां, दोनों के लिए। NordVPN और ExpressVPN दोनों अपनी योजनाओं को एक 30-दिन की मनी-बैक गारंटी के साथ समर्थन करते हैं, जिससे आप प्रतिबद्ध होने से पहले अपने FreeBSD बॉक्स पर WireGuard या OpenVPN कॉन्फ़िग का परीक्षण करने का समय देते हैं। Mullvad के पास कोई परीक्षण नहीं है; यह पे-ऐज़-यू-गो है, हालांकि अगर आप जल्दी रद्द करते हैं तो इसकी फ्लैट मासिक दर पर अप्रयुक्त दिन वापस किए जाते हैं।
मैं FreeBSD सर्वरों के साथ अन्य डिवाइसों को कवर करने के लिए कितने एक साथ कनेक्शन प्राप्त करता हूं?
यह प्रदाता द्वारा भिन्न होता है। NordVPN 10 एक साथ डिवाइस कनेक्शन की अनुमति देता है, ExpressVPN योजना स्तर के आधार पर 10-14 की अनुमति देता है, और Mullvad 5 तक सीमित है। FreeBSD सर्वर प्रशासकों के लिए कई जेल चलाते हैं या व्यक्तिगत डिवाइस के साथ pfSense अप्लायंस, NordVPN या ExpressVPN की अधिक डिवाइस छत आपको दूसरे खाते की आवश्यकता से पहले अधिक जगह छोड़ देती है।
क्या WireGuard के छोटे कोडबेस से FreeBSD जेल परिनियोजन के लिए OpenVPN की तुलना में अधिक सुरक्षा मिलती है?
यह कम से कम हमले की सतह को कम करता है। WireGuard का लगभग 4,000-लाइन कोडबेस OpenVPN की 100,000+ लाइनों की तुलना में ऑडिट करना आसान है, और क्योंकि यह यूजरस्पेस के बजाय एक मूल FreeBSD कर्नेल मॉड्यूल (13.1+ के साथ kmod, 14.0+ पर मूल) के रूप में चलता है, यह अलग-अलग जेल के अंदर चलते समय कम CPU का भी उपयोग करता है।