Panduan Malware: Jenis, Risiko & Tip Perlindungan
Pelajari apa itu malware, jenis umum yang digunakan penjahat siber, dan cara melindungi perangkat Anda dengan langkah keamanan sederhana dan alat.
 Michael Gargiulo
Ringkasan Singkat: Ransomware, salah satu jenis malware yang umum, terlibat dalam 23% dari pelanggaran data yang dianalisis dalam Laporan Investigasi Pelanggaran Data 2024 dari Verizon[1]. Untuk melindungi diri Anda, diperlukan perangkat lunak antivirus, pembaruan rutin, kata sandi yang kuat, cadangan file, dan VPN untuk mengenkripsi koneksi di Wi-Fi publik.
| Jenis Malware | Cara Kerjanya | Tujuan Utama |
|---|---|---|
| Virus | Mereplikasi diri dan menyebar antar perangkat | Korupsi file, kerusakan sistem |
| Trojan | Menyamar sebagai perangkat lunak sah | Akses pintu belakang, pencurian data |
| Ransomware | Mengenkripsi file dan menuntut pembayaran | Pemerasan finansial |
| Spyware | Memantau aktivitas dan keystroke secara diam-diam | Pencurian kredensial dan data |
| Adware | Menampilkan iklan yang tidak diinginkan, sering disertakan dengan perangkat lunak | Pembuatan pendapatan, pengumpulan data |
| Worm | Mereplikasi diri di seluruh jaringan tanpa tindakan pengguna | Gangguan jaringan, pengiriman muatan |
| Rootkit | Bersembunyi dalam sistem, menghindari deteksi | Akses persisten, pengawasan |
| Botnet | Mengubah perangkat yang terinfeksi menjadi jaringan terkontrol | Serangan DDoS, spam, cryptomining |
| Cryptojacker | Menggunakan sumber daya perangkat untuk menambang cryptocurrency | Keuntungan finansial atas biaya korban |
Apa Arti Malware?
Malware adalah perangkat lunak yang dirancang untuk membahayakan perangkat Anda, mencuri data Anda, atau mengganggu hidup Anda. Istilah ini adalah singkatan dari “perangkat lunak berbahaya.” Ini mencakup virus, ransomware, spyware, dan banyak jenis ancaman lainnya.
Malware mengendap masuk ke komputer dan ponsel melalui email, unduhan, atau situs web yang dikompromikan. Memahami arti malware membantu Anda mengenali dan menghindari jebakan digital ini sebelum menyebabkan kerusakan.
Ancaman Malware yang Terus Bertumbuh
Malware kini menjadi masalah yang lebih besar dibanding sebelumnya. Malware baru terus bermunculan. Para peretas menggunakan AI untuk membuat malware lebih cerdas, sehingga mampu menghindari alat antivirus.
Bisnis kehilangan jutaan dolar setiap tahun. Masyarakat umum menghadapi pencurian identitas atau file yang dienkripsi. Seorang pengguna Reddit membagikan pengalamannya ketika ransomware mengenkripsi file mereka dan meminta tebusan $500 untuk kunci dekripsi. Skala masalah ini terus bertambah di setiap jenis perangkat dan sistem operasi.
Bagaimana Malware Menginfeksi Perangkat Anda
Malware mencapai perangkat Anda melalui metode yang licik. Mengetahui cara penyebarannya membantu Anda menghindarinya. Berikut adalah vektor infeksi utama.
Email Phishing: Gerbang Teratas untuk Infeksi
Email phishing adalah cara paling umum malware mencapai perangkat. Email palsu ini tampak berasal dari bank, rekan kerja, atau layanan seperti Netflix.
Mereka menipu Anda agar mengklik tautan berbahaya atau mengunduh lampiran yang terinfeksi. Seorang pengguna Quora menceritakan bagaimana membuka email faktur palsu memasang trojan yang menyamar sebagai perangkat lunak yang sah. Tindakan manusia, seperti mengklik tautan atau membuka lampiran, berperan dalam 68% pelanggaran data[1] dalam analisis Verizon tahun 2024. CISA menerbitkan panduan praktis tentang mengenali dan melaporkan phishing[2]. Peretas menyusun pesan yang meyakinkan, sering menggunakan bahasa mendesak seperti “Akun Anda ditangguhkan” untuk memaksa tindakan cepat. Untuk menghindari phishing:
- Periksa alamat email pengirim untuk ejaan atau domain yang aneh.
- Arahkan kursor ke tautan untuk melihat URL sebenarnya sebelum mengklik.
- Gunakan filter email untuk menangkap pesan yang mencurigakan.
- Jalankan pemindaian antivirus pada lampiran sebelum membuka.
Tetap berhati-hati menghentikan serangan phishing.
Drive-by Downloads: Pengiriman Diam-diam
Drive-by downloads terjadi saat Anda mengunjungi situs web yang dikompromikan. Malware menginstal tanpa pengetahuan atau persetujuan Anda. Situs ini mungkin terlihat aman, seperti halaman berita atau blog. Hacker menyembunyikan kode berbahaya di dalamnya.
Satu pengguna Reddit melaporkan mendapatkan adware yang diinstal setelah mengklik prompt pembaruan browser palsu di situs streaming. Kadang tidak ada klik yang diperlukan sama sekali. Situs memanfaatkan flaws browser untuk menginstal malware secara diam-diam. Untuk melindungi diri Anda:
- Jaga agar browser seperti Chrome atau Firefox tetap terbaru.
- Gunakan ad blocker untuk menghindari pop-up berbahaya.
- Hindari situs web dengan URL mencurigakan atau keamanan yang buruk.
- Instal antivirus seperti Malwarebytes untuk menangkap unduhan.
Kebiasaan browsing yang aman adalah garis pertahanan pertama Anda.
Flaws Perangkat Lunak: Pintu Terbuka untuk Penyerang
Kerentanan perangkat lunak yang tidak diperbaiki memberikan titik masuk yang mudah untuk malware. Hacker memanfaatkan flaws dalam sistem operasi, aplikasi, atau plugin untuk masuk diam-diam.
Ransomware WannaCry menyebar melalui eksploit EternalBlue, yaitu celah SMB pada Windows yang sudah ditambal Microsoft pada Maret 2017, menurut peringatan CISA[3]. Eksploit zero-day yang menargetkan celah yang belum diketahui terus meningkat setiap tahun. Jika Anda melewatkan pembaruan, perangkat Anda menjadi target yang mudah. Agar tetap aman:
- Aktifkan pembaruan otomatis untuk Windows, macOS, atau aplikasi.
- Periksa patch di perangkat lunak seperti Adobe atau Java.
- Gunakan pemindai kerentanan untuk menemukan tempat yang lemah.
- Instal firewall untuk memblokir upaya eksploitasi.
Pembaruan reguler menutup pintu untuk hacker.
USB yang Terinfeksi dan Perangkat: Risiko Fisik
Mencolokkan drive USB atau perangkat eksternal yang terinfeksi dapat menyebarkan malware secara instan. Perangkat ini sering membawa autorun malware yang menginstal saat terhubung.
Satu pengguna memperingatkan tentang USB yang ditinggalkan di tempat publik, seperti perpustakaan, yang menginfeksi PC mereka dengan worm. Printer yang terinfeksi atau perangkat IoT seperti kamera pintar juga dapat menyebarkan ancaman. Untuk mencegah ini:
- Nonaktifkan autorun di komputer Anda.
- Pindai USB dengan antivirus sebelum membuka file.
- Hindari menggunakan perangkat yang tidak dikenal atau ditemukan.
- Perbarui firmware perangkat IoT secara teratur.
Selalu periksa perangkat fisik sebelum mempercayai mereka.
Aplikasi Bajakan: Ancaman yang Menyamar sebagai Perangkat Lunak Gratis
Mengunduh perangkat lunak bajakan adalah jebakan malware yang umum. Hacker menggabungkan kode berbahaya ke dalam versi retak dari program populer.
Satu pengguna berbagi bagaimana game bajakan menginstal trojan yang mencuri info perbankan mereka. Spyware sering bersembunyi di perangkat lunak gratis, melacak aktivitas Anda atau menangkap data. Untuk menghindari infeksi aplikasi bajakan:
- Unduh hanya dari sumber terpercaya seperti Google Play atau Apple App Store.
- Periksa ulasan aplikasi dan nama pengembang.
- Gunakan antivirus untuk memindai unduhan.
- Hindari perangkat lunak gratis yang “terlalu bagus untuk menjadi kenyataan”.
Tetap gunakan sumber yang sah setiap saat.
Kata Sandi Lemah: Titik Masuk yang Mudah
Kata sandi yang lemah atau digunakan kembali membuat mudah bagi hacker untuk menginstal malware. Jika kata sandi Anda adalah “123456” atau digunakan di banyak situs, penyerang dapat mengambil alih akun Anda dan memasang keylogger.
Spyware seperti Olympic Vision merekam keystroke Anda untuk mencuri login. Satu pengguna kehilangan akun email mereka karena keylogger karena kata sandi yang lemah. Untuk memperkuat kata sandi:
- Gunakan kata sandi 12+ karakter dengan huruf, angka, dan simbol.
- Simpan di pengelola kata sandi seperti LastPass.
- Aktifkan autentikasi multi-faktor (MFA) untuk keamanan ekstra.
- Ubah kata sandi secara teratur, terutama setelah pelanggaran.
Kata sandi yang kuat menjaga peretas tetap berada di luar akun Anda.
Wi-Fi Tidak Aman: Hotspot untuk Serangan
Wi-Fi publik, seperti yang ditemukan di kafe atau bandara, adalah vektor serangan yang umum. Hacker menggunakan serangan man-in-the-middle untuk mencegat data dan menyuntikkan kode berbahaya. Jaringan yang tidak aman tetap menjadi vektor ancaman teratas untuk infeksi.
Ponsel satu pengguna dikompromikan setelah menggunakan Wi-Fi bandara tanpa VPN. Untuk mengamankan koneksi Wi-Fi:
- Gunakan VPN untuk mengenkripsi koneksi di jaringan publik.
- Hindari tugas sensitif seperti perbankan di Wi-Fi publik.
- Matikan Wi-Fi saat tidak digunakan.
- Periksa “https” di situs web yang Anda kunjungi.
VPN menambahkan lapisan perlindungan di jaringan yang tidak terpercaya.
Malvertising: Iklan yang Memberikan Ancaman
Malvertising menggunakan iklan palsu untuk menyebarkan perangkat lunak berbahaya. Mengklik iklan “menang hadiah” dapat menginstal ransomware atau spyware. Bahkan situs web sah dapat menampilkan iklan buruk jika jaringan iklan mereka dikompromikan.
Ponsel satu pengguna terinfeksi adware setelah mengklik iklan hadiah palsu. Untuk menghindari malvertising:
- Gunakan ad blocker seperti uBlock Origin.
- Hindari mengklik iklan yang mencolok atau mendesak.
- Pindai perangkat setelah mengunjungi situs baru.
- Jaga agar perangkat lunak antivirus tetap terbaru untuk menangkap adware.
Tetap waspada terhadap iklan online, bahkan di situs terpercaya.
Social Engineering: Manipulasi daripada Eksploitasi Teknis
Social engineering mengandalkan penipuan daripada hacking teknis. Penyerang menyamar sebagai kontak terpercaya seperti bank, agen dukungan pelanggan, atau bahkan rekan kerja. Mereka membujuk Anda untuk mengungkapkan informasi sensitif atau memasang perangkat lunak berbahaya.
Misalnya, beberapa pengguna menerima panggilan yang mengklaim komputer mereka dikompromikan. Mereka kemudian diperintahkan untuk mengunduh “alat keamanan” yang sebenarnya adalah malware. Social engineering sering bekerja bersama email phishing dan halaman login palsu untuk menyebarkan trojan atau spyware.
Untuk melindungi diri:
- Konfirmasikan identitas dengan memanggil nomor resmi dari situs web yang diverifikasi.
- Jangan pernah memberikan kata sandi, kode, atau detail keuangan kepada penelepon yang tidak terduga.
- Jadilah skeptis terhadap pesan yang menuntut tindakan segera.
- Pindai setiap unduhan yang tidak familiar dengan perangkat lunak keamanan terpercaya.
Jika permintaan terasa tidak biasa atau tertekan, jeda dan verifikasi. Tetap waspada adalah salah satu pertahanan terkuat terhadap serangan social engineering.
Perangkat Lunak Ketinggalan Zaman: Magnet untuk Eksploitasi
Menjalankan perangkat lunak ketinggalan zaman meninggalkan celah keamanan terbuka untuk penyerang. Versi Windows lama atau alat yang tidak digunakan lagi seperti Adobe Flash adalah target utama. Hacker memanfaatkan kelemahan ini untuk menginstal kode berbahaya, yang kemudian dapat menyebar di seluruh jaringan tersembunyi yang dibahas dalam perbandingan seperti dark web vs deep web.
Flaws Log4j membiarkan hacker menyebarkan ransomware di seluruh sistem yang tidak diperbaiki di seluruh dunia. Satu pengguna melaporkan bahwa memperbarui Java menghentikan serangan di server mereka. Untuk memperbaiki ini:
- Aktifkan pembaruan otomatis untuk semua perangkat lunak.
- Hapus aplikasi yang tidak digunakan atau ketinggalan zaman.
- Periksa pembaruan setiap minggu.
- Gunakan alat seperti Ninite untuk mengelola pembaruan.
Pembaruan reguler menjaga ancaman keluar dan menyelamatkan Anda dari serangan yang mahal.
Dampak pada Individu dan Bisnis
Malware menghancurkan individu dan bisnis. Ini menyebabkan kerugian finansial, pencurian data, dan stres emosional. Konsekuensinya bervariasi tergantung siapa yang menjadi target dan jenis ancaman apa yang terlibat.
Untuk Individu: Kehancuran Pribadi dan Finansial
Malware menimpa individu dengan keras. Ini mengancam privasi, keuangan, dan ketenangan pikiran.
Spyware seperti Pegasus secara diam-diam melacak aktivitas, mencuri kata sandi, email, atau detail perbankan. Ransomware, yang juga merupakan jenis malware lain, mengenkripsi file Anda dan menuntut pembayaran. Bahkan setelah membayar, pemulihan tidak dijamin.
Keylogger merekam pengetikan Anda untuk mencuri nomor kartu kredit atau detail Jaminan Sosial. Korban sering merasa dilanggar, cemas, atau tidak berdaya. Kerugian finansial berkisar dari ratusan hingga ribuan dolar, terutama ketika akun bank dikompromikan. Data yang dicuri sering berakhir dijual di dark web, menciptakan risiko berkelanjutan. Untuk melindungi diri Anda:
- Gunakan antivirus seperti Bitdefender untuk menangkap ancaman.
- Cadangkan file ke Google Drive untuk menghindari kerugian ransomware.
- Gunakan VPN untuk mengurangi eksposur di Wi-Fi publik.
- Pantau akun bank untuk biaya yang tidak biasa.
- Aktifkan autentikasi multi-faktor (MFA) untuk mengamankan login.
Untuk Bisnis: Kerugian Finansial dan Gangguan Operasional
Bisnis menghadapi tantangan bahkan lebih besar. Pelanggaran data terkait malware mengorbankan perusahaan jutaan dolar dalam pemulihan, denda, dan kepercayaan yang hilang.
Ransomware LockBit, termasuk LockBit 3.0, terlibat dalam sekitar 1.700 serangan di Amerika Serikat antara 2020 dan 2023, dengan total tebusan sekitar $91 juta yang dibayarkan, menurut advisori gabungan CISA dan FBI[4]. Bank, peritel, dan perusahaan teknologi menjadi target utama karena data sensitif yang mereka simpan. Spyware seperti DarkHotel menargetkan jaringan perusahaan untuk mencuri rahasia dagang. Botnet mengubah perangkat perusahaan menjadi alat untuk serangan DDoS, yang dapat mengganggu situs web atau layanan. Botnet Mirai menunjukkan bagaimana perangkat yang terhubung ke internet tetapi tidak aman dapat diubah menjadi alat untuk serangan DDoS berskala besar, sebagaimana dijelaskan dalam peringatan CISA[5].
Kerugian sangat bervariasi: Verizon menemukan bahwa median kerugian dalam pelanggaran ransomware dan pemerasan adalah $46.000, dengan 95% kasus berada di antara $3 dan $1.141.467 (DBIR 2024[1]). Selain kerugian finansial, bisnis juga menghadapi kerusakan reputasi dan denda regulasi; berdasarkan GDPR, denda dapat mencapai €20 juta atau 4% dari omzet tahunan global[6]. Wiper malware seperti WhisperGate[7] dapat menghapus data penting, sehingga perusahaan harus membangun ulang sistem dari awal.Untuk melindungi bisnis:
- Terapkan antivirus tingkat perusahaan seperti CrowdStrike Falcon.
- Latih karyawan tentang phishing dan social engineering.
- Gunakan segmentasi jaringan untuk membatasi penyebaran.
- Cadangkan data setiap hari untuk pulih dari ransomware.
- Amankan akses jarak jauh dengan VPN untuk melindungi koneksi.
Mengapa Perlindungan Penting untuk Semua Orang
Spyware mencuri privasi Anda. Ransomware mengenkripsi kenangan Anda. Botnet mengganggu seluruh bisnis. Angka pelanggaran data yang disebutkan di atas menunjukkan bahwa ini bukan sekadar masalah teknologi. Dampaknya menyentuh keuangan pribadi dan seluruh perekonomian.
Menggunakan perangkat lunak antivirus, cadangan, VPN, dan kebiasaan cerdas bersama dapat menghentikan ancaman sebelum terjadi. Tetap proaktif dan Anda tetap terlindungi.
Mengapa Hacker Menggunakan Malware
Hacker menggunakan malware untuk uang, kekuasaan, atau gangguan. Motivasinya bervariasi, tetapi alat yang digunakan tetap konsisten.
Keuntungan finansial mendorong sebagian besar serangan. Hacker mencuri data untuk menjual di dark web atau menuntut tebusan langsung dari korban. Cryptojacking membajak kekuatan pemrosesan perangkat Anda untuk menambang cryptocurrency. Satu pengguna melaporkan cryptojacking memperlambat PC mereka hingga berhenti.
Beberapa penyerang memata-matai pesaing atau negara-bangsa. Yang lain bertujuan mengganggu pemerintah atau infrastruktur kritis, seperti malware wiper WhisperGate yang menargetkan sistem Ukraina. Keserbagunaan malware menjadikannya alat teratas untuk penjahat siber di setiap tingkat keterampilan.
Tren Emerging dalam Ancaman Siber
Malware berkembang cepat. Ini adalah tren paling signifikan yang membentuk lanskap ancaman saat ini.
Ancaman Berbasis AI: Lebih Pintar dan Lebih Luput
Malware berbasis AI menggunakan kecerdasan buatan untuk beradaptasi dan menghindari deteksi. Tidak seperti ancaman tradisional, ia mengubah kodenya dengan cepat, menghindari alat antivirus. Malware AI membuat varian unik untuk setiap serangan, menargetkan kelemahan secara real-time.
CrowdStrike telah mendokumentasikan malware AI meniru aplikasi sah untuk mencuri detail perbankan. Jenis ancaman ini sulit ditangkap karena mempelajari pertahanan. Untuk melindungi dari ancaman berbasis AI:
- Gunakan antivirus canggih dengan deteksi AI, seperti CrowdStrike Falcon.
- Perbarui perangkat lunak setiap hari untuk menutup kerentanan baru.
- Pantau perilaku perangkat yang tidak biasa, seperti kinerja tiba-tiba lambat.
- Latih diri untuk mengenali email phishing, metode pengiriman standar.
Malware-as-a-Service: Kejahatan yang Bisa Disewa
Malware-as-a-Service (MaaS) memungkinkan siapa pun membeli paket serangan siap pakai di dark web. Paket-paket ini berfungsi seperti langganan perangkat lunak.
Ini sangat menurunkan hambatan keterampilan bagi penyerang secara drastis. Untuk melawan MaaS:
- Gunakan filter email untuk memblokir phishing, metode pengiriman standar MaaS.
- Terapkan firewall untuk menghentikan akses yang tidak sah.
- Mendidik karyawan tentang mengenali penawaran perangkat lunak palsu.
- Gunakan VPN untuk mengamankan koneksi di jaringan yang tidak terpercaya.
Serangan Cross-Platform: Menargetkan Semua Perangkat
Malware lintas platform menargetkan banyak sistem: Windows, macOS, Linux, dan mobile. Ini memanfaatkan aplikasi seperti Zoom atau WhatsApp untuk berpindah antar perangkat. Trojan yang menyamar sebagai game dapat mencuri data dari laptop dan ponsel Anda.
Jenis ancaman ini berkembang karena orang menggunakan beberapa perangkat setiap hari. Untuk mencegah serangan cross-platform:
- Perbarui semua perangkat secara teratur untuk menambal kerentanan.
- Hindari berbagi aplikasi antar platform tanpa pemindaian.
- Gunakan perangkat lunak antivirus di ponsel dan komputer.
- Batasi izin aplikasi untuk memblokir akses yang tidak sah.
Ancaman Cloud-Native: Menargetkan Infrastruktur yang Di-hosting
Malware cloud-native menyerang layanan cloud seperti AWS, Azure, atau Google Cloud. Peretas memanfaatkan API cloud yang lemah atau server yang salah konfigurasi untuk menyisipkan kode berbahaya.
Ancaman ini sangat berbahaya bagi bisnis yang mengandalkan penyimpanan cloud. Untuk melindungi sistem cloud:
- Gunakan kata sandi cloud yang kuat dan MFA.
- Pantau log cloud untuk aktivitas mencurigakan.
- Enkripsi data cloud untuk memblokir akses yang tidak sah.
- Pekerjakan ahli keamanan cloud untuk audit reguler.
Eksploitasi Zero-Day: Menyerang Sebelum Patch Ada
Eksploitasi zero-day menargetkan flaws perangkat lunak yang tidak diketahui sebelum patch tersedia. Kerentanan Log4j membiarkan hacker menyebarkan ransomware di seluruh sistem yang tidak diperbaiki sebelum sebagian besar dapat memperbarui.
Serangan ini sulit dihentikan karena belum ada perbaikan. Untuk mengurangi risiko zero-day:
- Gunakan sistem deteksi intrusi seperti CrowdStrike.
- Perbarui perangkat lunak segera setelah patch dirilis.
- Jalankan aplikasi dalam sandbox untuk mengisolasi ancaman.
- Pantau blog keamanan dan peringatan CISA untuk peringatan zero-day.
Pembaruan cepat menyelamatkan sistem. Tren ini menunjukkan ancaman menjadi lebih pintar dan lebih sulit dihentikan.
Cara Mengenali Infeksi di Perangkat Anda
Mengenali infeksi lebih awal menghemat waktu, uang, dan stres. Perhatikan tanda-tanda peringatan ini:
- Kinerja lambat atau crash yang sering.
- Pop-up iklan yang tidak Anda harapkan.
- Email aneh dikirim dari akun Anda tanpa pengetahuan Anda.
- Program yang tidak diketahui berjalan di task manager Anda.
- Aktivitas jaringan yang tidak biasa atau drainase baterai.
Seorang pengguna memperhatikan laptopnya melambat dan menelusuri penyebabnya hingga ke cryptojacking. Jalankan pemindaian antivirus penuh jika Anda melihat tanda-tanda ini. Deteksi dini membatasi kerusakan.
Tip: Phishing adalah salah satu metode pengiriman malware yang paling umum. Sebelum mengklik tautan apa pun di email, arahkan kursor ke tautan tersebut untuk memverifikasi URL sebenarnya dan periksa domain pengirim apakah ada salah eja yang halus. Kebiasaan sederhana ini mencegah metode pengiriman malware paling umum.
Praktik Terbaik untuk Mencegah Infeksi
Tetap proaktif untuk menjaga ancaman tetap jauh. Kebiasaan dan alat sederhana melindungi perangkat Anda. Berikut adalah langkah-langkah utama:
- Instal Antivirus: Gunakan antivirus terpercaya seperti Norton atau Malwarebytes. Pembaruan reguler menangkap ancaman baru. Pindai perangkat minimal mingguan.
- Perbarui Perangkat Lunak: Perbaiki aplikasi dan sistem secara teratur untuk menutup kerentanan. Aktifkan pembaruan otomatis untuk Windows dan macOS. Perangkat lunak ketinggalan zaman mengundang serangan.
- Hindari Email Mencurigakan: Jangan klik tautan atau lampiran dari pengirim yang tidak dikenal. Verifikasi URL sebelum mengklik. Email phishing menyebarkan infeksi dengan cepat.
- Gunakan Kata Sandi yang Kuat: Buat kata sandi 12+ karakter dengan angka dan simbol. Gunakan pengelola kata sandi seperti LastPass. Kata sandi yang kuat memblokir akses yang tidak sah.- Lewatkan Unduhan Berisiko: Unduh hanya dari sumber terpercaya seperti Google Play atau App Store. Hindari aplikasi bajakan. Mereka sering mengandung ancaman tersembunyi.
- Cadangkan File: Simpan data ke Google Drive atau drive eksternal. Cadangan melindungi dari ransomware. Satu pengguna Reddit memulihkan semua file mereka dengan cara ini.- Aktifkan Firewall: Gunakan Windows Defender Firewall untuk memblokir koneksi yang tidak sah. Firewall menghentikan ancaman dari menyebar. Periksa pengaturan secara teratur.
- Amankan Perangkat IoT: Ubah kata sandi default di kamera pintar atau router. Perbarui firmware sering. Perangkat IoT adalah target yang sering.
- Gunakan VPN di Wi-Fi Publik: VPN mengenkripsi koneksi Anda di jaringan yang tidak terpercaya. Ini mengurangi eksposur terhadap serangan man-in-the-middle. Pilih penyedia VPN berbayar yang bereputasi.
- Pelajari Mengenali Social Engineering: Ikuti pelatihan untuk mengenali email palsu atau panggilan. Kesadaran menghentikan serangan berbasis manipulasi. Praktikkan mengidentifikasi upaya phishing secara teratur.
Apakah VPN Melindungi Terhadap Malware?
VPN mengenkripsi koneksi internet Anda dan menyembunyikan alamat IP Anda. Ini membuat lebih sulit bagi penyerang untuk mencegat data di Wi-Fi publik atau menyuntikkan kode berbahaya melalui serangan man-in-the-middle.
Namun, VPN tidak mencegah malware dalam sebagian besar skenario. VPN tidak memindai file yang Anda unduh. Mereka tidak memblokir situs phishing atau menghapus infeksi yang ada. Mereka tidak dapat menghentikan Anda membuka lampiran email berbahaya atau menginstal trojan yang menyamar sebagai perangkat lunak.
Yang dilakukan VPN dengan baik adalah mengurangi eksposur Anda di jaringan yang tidak aman. Jika Anda menggunakan Wi-Fi publik di kafe atau bandara, VPN mencegah penyerang membaca lalu lintas Anda atau mengarahkan ulang Anda ke situs berbahaya. Beberapa penyedia VPN seperti NordVPN menyertakan fitur tambahan seperti Threat Protection, yang memblokir domain berbahaya yang diketahui dan iklan. Fitur-fitur ini menambah nilai tetapi tetap tidak menggantikan perangkat lunak antivirus khusus.
Pikirkan VPN sebagai satu lapisan dalam pertahanan berlapis. Pasangkannya dengan perangkat lunak antivirus, kata sandi yang kuat, pembaruan reguler, dan kebiasaan browsing yang aman. Tidak ada alat tunggal yang menghentikan setiap ancaman. Keamanan berlapis adalah satu-satunya pendekatan yang dapat diandalkan. Catatan: VPN.com dapat memperoleh komisi afiliasi dari penyedia VPN yang disebutkan di situs ini. Rekomendasi kami didasarkan pada evaluasi independen.
Cara Pulih dari Infeksi
Jika malware menyerang, bertindak cepat. Berikut adalah rencana pemulihan langkah demi langkah.
Putuskan Perangkat Anda Dengan Segera
Isolasi perangkat yang terinfeksi untuk menghentikan ancaman dari menyebar. Matikan Wi-Fi, cabut kabel Ethernet, atau nonaktifkan adaptor jaringan. Ini mencegah worm atau botnet menginfeksi perangkat lain di jaringan Anda. WannaCry menyebar cepat di seluruh jaringan, membuat isolasi mendesak. Untuk memutus dengan aman:
- Matikan Wi-Fi melalui pengaturan perangkat Anda.
- Cabut drive eksternal untuk menghindari infeksi.
- Hindari menggunakan perangkat sampai dipindai.
Identifikasi Jenis Ancaman
Jalankan pemindaian sistem lengkap dalam Safe Mode menggunakan perangkat antivirus tepercaya seperti Malwarebytes atau Bitdefender. Safe Mode membatasi aktivitas berbahaya sehingga deteksi menjadi lebih mudah. Identifikasi apakah ancaman tersebut berupa ransomware, spyware, atau trojan seperti Emotet[8].
Mengetahui ancaman spesifik membantu memilih strategi penghapusan yang tepat. Karena varian baru terus bermunculan, identifikasi yang presisi itu penting. Untuk mengidentifikasi ancaman:
- Boot ke Safe Mode (tekan F8 saat startup Windows).
- Gunakan Malwarebytes, Bitdefender, atau Kaspersky untuk pemindaian.
- Periksa log antivirus untuk nama dan perilaku ancaman.
Hapus Ancaman
Setelah diidentifikasi, karantina atau hapus file berbahaya menggunakan alat antivirus. Perangkat lunak seperti Kaspersky Virus Removal Tool atau Emsisoft Emergency Kit menangani kasus yang sulit, termasuk ancaman fileless yang bersembunyi di memori. Untuk infeksi parah, gunakan USB antivirus yang dapat di-boot untuk membersihkan sistem sebelum dimuat. Untuk menghapus ancaman:
- Ikuti perintah antivirus untuk karantina atau hapus file.
- Gunakan alat sekunder seperti Emsisoft untuk verifikasi.
- Hindari penghapusan manual kecuali Anda ahli.
Ubah Semua Kata Sandi
Perbarui kata sandi untuk semua akun, terutama perbankan dan email. Gunakan kata sandi yang kuat dan unik, dan aktifkan autentikasi multi-faktor (MFA). Keylogger sering mencuri login selama infeksi.
Ubah kata sandi dari perangkat yang bersih dan tidak terinfeksi untuk menghindari reinfeksi. Infostealers seperti LummaC2 tetap luas. Untuk mengamankan kata sandi:
- Gunakan pengelola kata sandi seperti LastPass untuk membuat kata sandi yang kuat.
- Aktifkan MFA dengan aplikasi seperti Google Authenticator.
- Ubah kata sandi hanya setelah mengkonfirmasi ancaman dihapus.
Pulihkan File dari Cadangan
Jika ransomware atau malware perusak (wiper) menghapus atau mengenkripsi file, pulihkan dari cadangan yang bersih. Gunakan drive eksternal atau layanan cloud seperti Google Drive atau OneDrive. Pastikan cadangan bebas dari ancaman sebelum memulihkannya.
Ransomware tercatat dalam 23% pelanggaran data[1] dalam analisis Verizon 2024, sehingga cadangan (backup) menjadi sangat penting. Untuk memulihkan file:
- Verifikasi cadangan tidak terinfeksi dengan pemindaian antivirus.
- Pulihkan file ke perangkat yang bersih.
- Hindari membayar tebusan ransomware. Pemulihan tidak dijamin.
Perbarui Semua Perangkat Lunak
Perbaiki semua perangkat lunak untuk menutup kerentanan yang dimanfaatkan penyerang. Perbarui sistem operasi, aplikasi, dan plugin Anda segera. WannaCry menggunakan flaws Windows yang tidak diperbaiki, dan eksploitasi zero-day menargetkan sistem yang tidak diperbaui. Untuk memperbarui perangkat lunak:
- Aktifkan pembaruan otomatis untuk Windows, macOS, atau aplikasi.
- Periksa pembaruan di browser dan plugin seperti Adobe.
- Gunakan alat seperti Ninite untuk pembaruan batch.
Jalankan Pemindaian Kedua
Setelah penghapusan, jalankan pemindaian lengkap lain dengan antivirus yang berbeda untuk memastikan tidak ada yang tersisa. Ancaman fileless seperti Astaroth dapat bersembunyi di memori. Satu pengguna menggunakan Bitdefender setelah Malwarebytes untuk mengkonfirmasi sistem mereka bersih. Untuk memindai lagi:
- Gunakan alat sekunder seperti Kaspersky atau Norton.
- Jalankan pemindaian di Safe Mode untuk akurasi.
- Periksa log sistem untuk aktivitas yang tidak biasa.
Pantau Akun untuk Aktivitas Mencurigakan
Pantau akun bank, email, dan media sosial untuk login yang tidak sah atau biaya. Spyware dapat tetap ada dan mengirim data ke hacker bahkan setelah penghapusan. Laporkan penipuan ke bank atau FTC di www.identitytheft.gov[9]. Untuk memantau akun:
- Periksa log akun untuk login yang tidak dikenal.
- Atur peringatan bank untuk transaksi.
- Gunakan pemantauan kredit jika data dicuri.
Dapatkan Pelatihan Keamanan Siber
Pelajari dari infeksi ini agar tidak menjadi korban serangan di masa depan. Kursus daring atau lokakarya dapat membantu Anda mengenali email phishing dan taktik lainnya. Karena tindakan manusia berperan dalam 68% pelanggaran data, pelatihan ini memberikan dampak yang sangat besar. Untuk mengikuti pelatihan:
- Ikuti kursus gratis dari CISA atau Coursera.
- Latih diri mengenali email palsu melalui simulasi.
- Bagikan tips ini kepada keluarga atau rekan kerja.
Pekerjakan Ahli untuk Infeksi Kompleks
Untuk ancaman kompleks seperti rootkit atau malware wiper, pekerjakan profesional keamanan siber. Rootkit seperti Zacinlo bersembunyi dalam sistem dan menolak alat antivirus standar. Satu pengguna menyewa profesional untuk menghapus rootkit setelah antivirus mereka gagal. Untuk mempekerjakan ahli:
- Hubungi perusahaan seperti CrowdStrike atau layanan IT lokal.
- Verifikasi kredensial sebelum mempekerjakan.
- Minta laporan pembersihan yang terperinci.
Mengapa Pemulihan Cepat Penting
Pemulihan cepat membatasi kerugian finansial, pencurian data, dan kerusakan sistem. 5,6 miliar serangan malware menimpa secara global setiap tahun. Menggunakan VPN di Wi-Fi publik selama pemulihan menambahkan lapisan perlindungan. Tindakan cepat dan menyeluruh mengembalikan perangkat Anda dan ketenangan pikiran Anda.
Apa Selanjutnya untuk Pertahanan Terhadap Malware?
Lanskap ancaman terus berkembang. Penyerang mengadopsi teknik baru lebih cepat daripada yang dapat direspons banyak organisasi.
AI membentuk kembali offense dan defense. Penyerang menggunakan AI untuk menghasilkan malware polimorfik yang mengubah kodenya dengan setiap eksekusi. Pembela merespons dengan sistem deteksi bertenaga AI yang menganalisis pola perilaku daripada mengandalkan tanda tangan yang diketahui. Perusahaan seperti CrowdStrike, SentinelOne, dan Palo Alto Networks membangun sistem deteksi dan respons otomatis yang lebih cepat.
Pembayaran tebusan (ransomware) tetap menjadi isu kontroversial. Membayar tebusan mendanai operasi kriminal dan tidak menjamin file akan pulih. FBI menyatakan bahwa mereka tidak menganjurkan pembayaran tebusan[10] karena pembayaran dapat mendorong penyerang untuk terus beraksi dan tidak menjamin pemulihan. Namun, banyak bisnis tetap membayar karena biaya akibat terhentinya operasional melebihi jumlah tebusan. Ketegangan ini terus memicu perdebatan di kalangan pembuat kebijakan keamanan siber.
VPN gratis menimbulkan risiko mereka sendiri. Beberapa layanan VPN gratis mencatat data pengguna, menyuntikkan iklan, atau menggabungkan perangkat lunak yang tidak diinginkan. Tetap gunakan penyedia berbayar yang bereputasi dengan kebijakan privasi transparan dan audit independen.
Ancaman fileless menantang alat antivirus tradisional. Serangan ini beroperasi sepenuhnya dalam memori, tidak meninggalkan file untuk pemindai deteksi. Alat Endpoint Detection and Response (EDR) menjadi penting untuk menangkap teknik canggih ini.
Pendidikan pengguna tetap menjadi pertahanan dengan dampak tertinggi. Alat teknis memang penting, tetapi kesalahan manusia masih berperan dalam sebagian besar pelanggaran data. Simulasi phishing secara berkala, pelatihan kesadaran keamanan, dan kebijakan organisasi yang jelas mengurangi risiko lebih efektif dibandingkan produk tunggal mana pun.
Masa depan tergantung pada pertahanan berlapis: deteksi bertenaga AI, patching konsisten, autentikasi yang kuat, koneksi terenkripsi, dan pengguna yang terinformasi bekerja bersama.
Verdik Akhir
Malware tetap menjadi salah satu ancaman digital yang paling gigih, dengan varian baru yang terus bermunculan. Mulai dari ransomware hingga spyware, ragam jenis serangannya sangat luas dan masing-masing membawa konsekuensi serius.
Perlindungan diri membutuhkan pendekatan berlapis: perangkat lunak antivirus, cadangan data secara rutin, kata sandi yang kuat, pembaruan perangkat lunak, dan VPN di Wi-Fi publik. Tidak ada satu alat pun yang mencakup semua aspek. Pelanggaran data Equifax berdampak pada sekitar 147 juta orang[11], dan FTC menuduh perusahaan tersebut gagal menambal kerentanan kritis yang sudah diperingatkan kepadanya.
Referensi
- Verizon. t.t. 2024 Dbir Data Breach Investigations Report. Diambil 16 Oktober 2026 dari https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Recognize and Report Phishing. Diambil 16 Oktober 2026 dari https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Indicators Associated With WannaCry Ransomware. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Understanding Ransomware Threat Actors: LockBit. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Heightened DDoS Threat Posed by Mirai and Other Botnets. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Diarsipkan: Snapshot Wayback Machine
- European Commission. t.t. Enforcement and sanctions. Diambil 16 Oktober 2026 dari https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Diarsipkan: Snapshot Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 Januari 2022). Diambil 16 Oktober 2026 dari https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Emotet Malware. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Diarsipkan: Snapshot Wayback Machine
- Identitytheft. t.t. www.identitytheft.gov. http://www.identitytheft.gov.
- IC3. 2024. 2023 IC3Report. Diambil 16 Oktober 2026 dari https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Diarsipkan: Snapshot Wayback Machine
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Diambil 16 Oktober 2026 dari https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Diarsipkan: Snapshot Wayback Machine
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
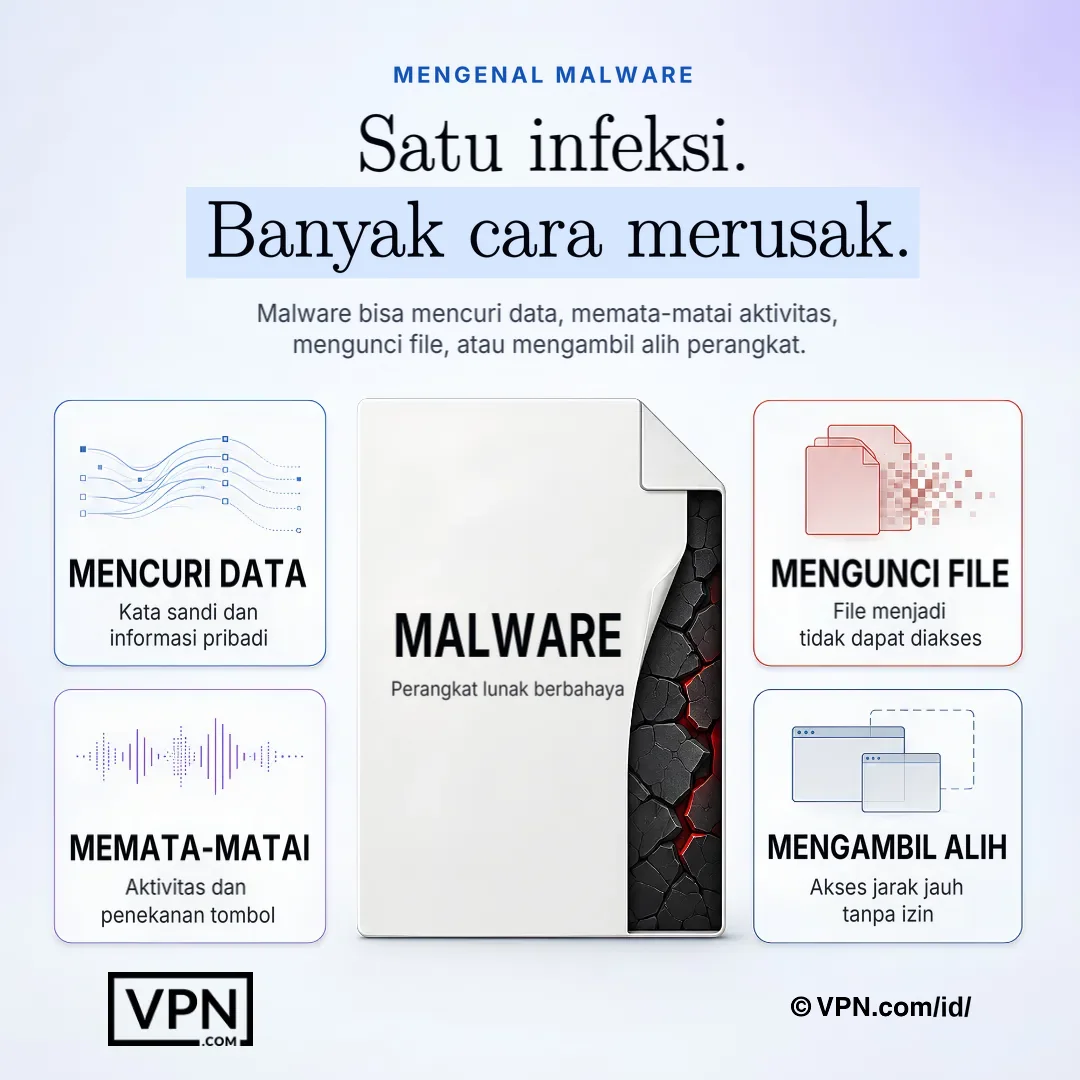
Satu infeksi malware dapat mencuri informasi, memantau aktivitas, mengunci file, atau memberi penyerang kendali atas perangkat.
Pertanyaan yang Sering Diajukan
Apa sebenarnya malware dan bagaimana ia masuk ke perangkat Anda?
Malware adalah perangkat lunak berbahaya yang dirancang untuk mencuri data, merusak sistem, atau mengganggu kehidupan Anda. Malware biasanya masuk melalui email phishing dan trik lain yang bergantung pada tindakan manusia, yang menjadi faktor dalam 68% pelanggaran data. Titik masuk umum lainnya meliputi unduhan otomatis (drive-by download) dari situs web yang telah disusupi, flash drive USB yang terinfeksi, aplikasi bajakan, dan perangkat lunak yang belum diperbarui.
Apa perbedaan praktis antara virus, worm, dan trojan?
Virus mereplikasi dirinya sendiri dan menyebar antarperangkat, menyebabkan kerusakan file dan sistem, sedangkan worm mereplikasi dirinya melintasi jaringan tanpa tindakan apa pun dari pengguna, seperti yang dilakukan WannaCry dengan memanfaatkan celah EternalBlue pada Windows. Trojan menyamar sebagai perangkat lunak yang sah untuk membuka pintu belakang (backdoor) bagi pencurian data, seperti teknik yang digunakan oleh trojan pada sebuah game bajakan yang mencuri kredensial perbankan seorang pengguna.
Mengapa ransomware dianggap sebagai jenis malware yang paling mahal?
Ransomware tercatat dalam 23% pelanggaran data pada analisis Verizon 2024, dan median kerugian dalam pelanggaran ransomware dan pemerasan adalah $46.000. CISA dan FBI melaporkan sekitar 1.700 serangan LockBit di Amerika Serikat sejak 2020, dengan sekitar $91 juta dibayarkan sebagai tebusan. Kit Malware-as-a-Service menurunkan hambatan keterampilan bagi penyerang secara drastis.
Apa itu Malware-as-a-Service dan mengapa membuat serangan semakin umum?
Malware-as-a-Service memungkinkan siapa pun menyewa paket serangan siap pakai di dark web, yang berfungsi seperti langganan perangkat lunak, sehingga menghilangkan hambatan keterampilan teknis bagi penyerang. Langkah penanggulangannya meliputi filter email, firewall, dan pelatihan karyawan, karena phishing tetap menjadi metode pengiriman MaaS yang paling umum.
Bagaimana AI mengubah lanskap ancaman malware?
Malware berbasis AI mengadaptasi kodenya sendiri secara real-time untuk menghindari deteksi antivirus, menciptakan varian unik untuk setiap serangan bukan membangun kembali tanda tangan statis. CrowdStrike telah mendokumentasikan malware AI meniru aplikasi sah untuk mencuri detail perbankan. Pembela melawan dengan sistem deteksi bertenaga AI, seperti CrowdStrike Falcon, yang menganalisis pola perilaku alih-alih mengandalkan tanda tangan malware yang diketahui.
Apakah VPN benar-benar melindungi Anda dari malware?
Tidak langsung. VPN mengenkripsi koneksi Anda dan menyembunyikan alamat IP, yang menghentikan penyerang dari mencegat data atau menyuntikkan kode melalui serangan man-in-the-middle di Wi-Fi publik, tetapi tidak memindai unduhan, memblokir situs phishing, atau menghapus infeksi. Beberapa penyedia, seperti NordVPN, menambahkan Threat Protection untuk memblokir domain berbahaya yang diketahui, tetapi VPN hanya satu lapisan dalam pertahanan berlapis bersama perangkat lunak antivirus.
Apa kebiasaan paling efektif untuk mencegah infeksi malware?
Berlapis berbagai pertahanan daripada mengandalkan satu alat: jalankan perangkat lunak antivirus seperti Norton atau Malwarebytes dengan pemindaian mingguan, aktifkan pembaruan otomatis untuk OS dan aplikasi Anda, gunakan kata sandi 12+ karakter dalam pengelola seperti LastPass, dan cadangkan file ke Google Drive atau drive eksternal. Tambahkan VPN untuk Wi-Fi publik, karena jaringan yang tidak aman tetap menjadi vektor infeksi teratas.
Bagaimana bisnis secara khusus melindungi diri dari pelanggaran data akibat malware?
Bisnis mengombinasikan antivirus perusahaan seperti CrowdStrike Falcon dengan segmentasi jaringan untuk membatasi penyebaran malware, serta cadangan data harian untuk memulihkan sistem dari ransomware tanpa harus membayar. Pelatihan karyawan tentang phishing dan rekayasa sosial menutup celah dari sisi manusia, mengingat LockBit saja telah mengumpulkan perkiraan $91 juta dalam bentuk tebusan di AS. Denda GDPR dapat mencapai €20 juta atau 4% dari omzet tahunan global, sehingga tekanan regulasi ini mendorong bisnis untuk berinvestasi di setiap lapisan pertahanan tersebut.
Apa tanda peringatan bahwa perangkat sudah terinfeksi?
Pantau kinerja lambat atau crash yang sering, pop-up iklan yang tidak diharapkan, email aneh dikirim dari akun Anda, program tidak dikenal di task manager, dan aktivitas jaringan yang tidak biasa atau drainase baterai. Satu pengguna melacak laptop yang melambat ke malware cryptojacking yang menambang cryptocurrency di latar belakang. Jalankan pemindaian antivirus penuh segera jika tanda-tanda ini muncul, karena deteksi awal membatasi kerusakan.
Alat apa yang direkomendasikan untuk mengidentifikasi dan menghapus infeksi aktif?
Boot ke Safe Mode dan jalankan pemindaian penuh dengan Malwarebytes, Bitdefender, atau Kaspersky untuk mengidentifikasi apakah ancaman itu ransomware, spyware, atau trojan seperti Emotet. Untuk kasus sulit, termasuk ancaman fileless yang bersembunyi dalam memori, alat seperti Emsisoft Emergency Kit atau USB antivirus yang dapat di-boot membersihkan sistem sebelum dimuat. Jalankan pemindaian kedua dengan alat berbeda sesudahnya untuk mengkonfirmasi tidak ada yang tersisa.
Apa langkah pertama yang benar jika Anda menduga malware di perangkat Anda?
Putuskan perangkat segera dengan mematikan Wi-Fi, mencabut Ethernet, atau menonaktifkan adaptor jaringan untuk menghentikan worm atau botnet dari menyebar, karena WannaCry menyebar cepat di jaringan yang terhubung. Hindari menggunakan perangkat sampai dipindai. Hanya setelah infeksi dikonfirmasi dihapus Anda harus mengubah kata sandi, dan lakukan dari perangkat terpisah yang bersih untuk menghindari reinfeksi.
Apakah pernah baik untuk membayar tuntutan tebusan ransomware?
Tidak. FBI tidak menganjurkan membayar tebusan, dan pemulihan file Anda tidak dijamin meskipun sudah membayar. Ransomware tercatat dalam 23% pelanggaran data pada analisis Verizon 2024, dan itulah sebabnya cadangan yang terverifikasi dan bebas malware di Google Drive atau drive eksternal jauh lebih penting daripada keputusan soal tebusan itu sendiri. Banyak bisnis tetap membayar karena biaya downtime lebih besar daripada nilai tebusan, sehingga operasi kriminal terus berlanjut.
Siapa yang benar-benar perlu khawatir tentang rootkit dan malware wiper?
Siapa pun dapat menjadi target, tetapi ini adalah infeksi paling sulit untuk ditangani sendiri. Rootkit seperti Zacinlo bersembunyi jauh dalam sistem untuk menghindari alat antivirus standar, sering memerlukan profesional keamanan siber yang disewa setelah upaya penghapusan internal gagal. Wiper malware seperti WhisperGate, yang menargetkan sistem Ukraina, menghapus data sepenuhnya daripada mengenkripsinya, memaksa pemulihan sistem lengkap dari cadangan yang bersih.