Panduan Serangan Ransomware: Cara Kerjanya & Tips Pertahanan
Pahami serangan ransomware, metode umum yang digunakan penjahat siber, dan langkah-langkah praktis untuk melindungi sistem, data, dan jaringan Anda dari diretas.
 Michael Gargiulo
Apa Itu Serangan Ransomware?
Serangan ransomware terjadi ketika peretas menyebarkan malware yang mengunci file atau memblokir akses sistem. Mereka menuntut pembayaran, biasanya dalam mata uang kripto, untuk memulihkannya. Varian modern melangkah lebih jauh dengan ekstrosi ganda. Para penyerang mencuri data dan mengancam akan membocorkannya jika korban menolak membayar. Beberapa kelompok sekarang menggunakan ekstrosi tiga kali lipat, menambahkan serangan DDoS atau menargetkan pihak ketiga yang terkait dengan korban.
Ringkasan: Ransomware mengunci file Anda dan menuntut pembayaran. Varian modern mencuri data Anda terlebih dulu untuk dijadikan tekanan bahkan setelah dekripsi. Chainalysis mencatat sekitar $813,55 juta pembayaran ransomware pada 2024[1]. Pencegahan jauh lebih murah: cadangan yang kuat dengan mengikuti aturan 3-2-1-1-0, MFA tahan-phishing, sistem yang sudah di-patch, dan segmentasi jaringan dapat menghilangkan sebagian besar jalur serangan sebelum serangan dimulai.
Bagaimana jika file, foto, dan catatan bisnis Anda hilang di balik kunci digital? Satu-satunya kunci dipegang oleh penjahat yang menuntut pembayaran. Realitas itulah yang mendefinisikan serangan ransomware. Bentuk kejahatan siber ini tidak hanya memblokir akses ke data Anda. Dalam banyak kasus, peretas sekarang mencurinya terlebih dahulu dan mengancam akan membocorkannya jika tebusan tidak dibayar.
Risiko telah meningkat tajam. Ransomware-as-a-Service membuat mudah bagi penjahat untuk meluncurkan serangan. Bahkan peretas kurang terampil dapat menyebabkan kerusakan besar. Kasus-kasus terbaru telah mengganggu rumah sakit, pemasok makanan, dan layanan pemerintah. Tidak ada industri yang aman.
Dampaknya jauh melampaui uang tebusan. Korban menghadapi downtime yang lama, hilangnya kepercayaan pelanggan, dan kehilangan data permanen. Apa yang sekali terasa langka telah menjadi risiko sehari-hari bagi individu, bisnis kecil, dan perusahaan besar. Panduan ini menjelaskan mengapa serangan ini terus meningkat dan memberikan langkah-langkah praktis untuk melindungi data Anda.
| Metrik | Temuan |
|---|---|
| Total Pembayaran Tebusan | Sekitar $813,55 juta pada 2024, turun 35% dari rekor $1,25 miliar pada 2023, menurut Chainalysis[1]. Kurang dari separuh insiden yang tercatat berakhir dengan pembayaran. |
| Tren Pemerasan | Ransomware muncul dalam 23% pelanggaran dalam laporan Verizon 2024, dan ransomware ditambah pemerasan lain mencapai 32%, menandakan bahwa pemerasan berbasis pencurian data semakin meningkat (Verizon DBIR[2]). |
| Waktu Breakout | Rata-rata 29 menit, tercepat 27 detik. Laporan CrowdStrike 2026 mengukur angka ini untuk pelaku eCrime yang bergerak secara lateral setelah akses awal pada 2025 (CrowdStrike[3]). |
Serangan siber menyerang dengan cepat dan keras dengan tebusan jutaan dolar, pencurian data yang luas, dan pelanggaran hampir instan. Enkripsi yang kuat dan pertahanan proaktif tidak lagi opsional.
Bagaimana Serangan Ransomware Dimulai?
Ransomware menyebar dengan mengeksploitasi titik lemah dalam penggunaan digital sehari-hari. Penyerang tidak memerlukan trik canggih. Mereka mengandalkan kesalahan manusia, sistem ketinggalan zaman, dan akses yang tidak aman.
Mengapa Serangan Ini Terus Meningkat
Ransomware tidak lagi merupakan kejahatan siber satu kali. Ini beroperasi sebagai industri yang berkembang. Penyerang menggabungkan otomasi, rekayasa sosial, dan layanan pasar gelap untuk mengenai target dari setiap ukuran. Beberapa kekuatan mendorong pertumbuhan ini:
- Paparan kerja jarak jauh: Karyawan terhubung melalui perangkat pribadi atau Wi-Fi tidak aman, sehingga jaringan terpapar risiko pencurian kredensial.
- Keamanan lemah dan kesenjangan keterampilan: Banyak organisasi tidak memiliki kontrol akses yang ketat atau pembaruan (patching) yang tepat waktu. Kekurangan talenta di bidang keamanan siber membuat perusahaan kurang siap.
- Ransomware-as-a-Service (RaaS): Paket serangan yang dijual di forum bawah tanah memungkinkan penyerang dengan keahlian rendah sekalipun meluncurkan kampanye yang merusak. Model ini membuat ransomware mudah diskalakan dan menguntungkan.
- Pembayaran kriptomata: Pembayaran anonim melalui Bitcoin dan Monero membuat pelaku kejahatan merasa aman. Transaksinya sulit dilacak, sehingga geng kriminal memandang hasil pembayaran sebagai peluang berisiko rendah dengan keuntungan tinggi.
- Pemerasan berbasis data: Penyerang mengekstraksi data sensitif sebelum enkripsi dilakukan. Ransomware dan pemerasan lainnya menyumbang 32% dari pelanggaran data dalam analisis Verizon 2024[2]. Setiap pembayaran yang berhasil mendorong kampanye tiruan.
Email Phishing dan Dokumen Berbahaya
Sebagian besar serangan ransomware dimulai dengan phishing. Email yang menyamar sebagai faktur, pemberitahuan pengiriman, atau pembaruan HR menipu pengguna untuk mengklik tautan atau mengunduh lampiran. Satu klik dapat mengunduh malware atau mencuri kredensial. Setelah masuk, ransomware menyebar melalui drive bersama dan mengenkripsi file di seluruh jaringan.
Kredensial Valid dan Celah MFA
Sandi yang lemah atau digunakan kembali memberi penyerang cara cepat untuk masuk. Mereka menggunakan credential stuffing atau brute force untuk mengakses VPN, akun email, dan desktop jarak jauh. Setelah masuk, penyerang bergerak lateral, menonaktifkan alat keamanan, dan meluncurkan ransomware. Celah seperti MFA yang dinonaktifkan atau single sign-on yang diimplementasikan dengan buruk mempercepat intrusi.
RDP dan Perangkat VPN yang Terekspos
Remote Desktop Protocol (RDP) dan VPN tetap menjadi titik akses awal utama. Penyerang menggunakan login brute-force dan credential stuffing untuk mendapatkan akses tidak sah. Setelah masuk, mereka menyiapkan alat persistensi, membuat deteksi lebih sulit.
Laporan DBIR Verizon 2024 mencatat bahwa penyerang menggunakan email dan perangkat lunak berbagi desktop untuk masuk ke sistem (DBIR[2]). Panduan ransomware CISA juga menyebutkan kerentanan yang menghadap internet dan kesalahan konfigurasi[4], seperti Remote Desktop Protocol (RDP) yang terekspos, sebagai vektor akses awal. Banyak kelompok kriminal membeli dan menjual titik akses “siap pakai” ini di pasar dark web, sehingga serangan semakin cepat terjadi.
CVE yang Diketahui dan Perangkat Tepi yang Belum Ditambal
Celah perangkat lunak yang belum ditambal adalah pintu masuk utama kedua. Firewall, server email, dan gateway VPN dengan CVE yang sudah diketahui terus-menerus dipindai oleh operator ransomware. Kerentanan pada Fortinet, Citrix, dan Microsoft Exchange sering dieksploitasi. Kelompok ransomware bergerak cepat untuk memanfaatkan celah yang baru diungkap. Access broker kini menggabungkan eksploit dengan kredensial curian untuk dijual kepada afiliasi, sehingga menurunkan hambatan teknis bagi penyerang.
Akses Rantai Pasokan dan Pihak Ketiga
Ransomware tidak selalu mengenai secara langsung. Kadang-kadang tiba melalui mitra. Penyedia layanan IT yang dikompromikan, pembaruan perangkat lunak, atau vendor dengan pertahanan lemah berfungsi sebagai batu loncatan. Serangan profil tinggi telah menunjukkan bahwa kompromi rantai pasokan dapat menyebarkan ransomware ke ratusan pelanggan sekaligus. Kelompok ancaman juga fokus pada penyedia layanan terkelola (MSP), karena satu pelanggaran dapat mengirimkan puluhan korban dalam satu kampanye.
Di Mana Serangan Ransomware Biasanya Dimulai
Banyak kasus dimulai ketika seseorang mengklik tautan palsu atau membuka lampiran berbahaya; Verizon menemukan faktor manusia terlibat dalam 68% pelanggaran data[2]. Peretas juga memanfaatkan perangkat lunak yang belum diperbarui, kata sandi yang lemah, atau akses jarak jauh yang tidak aman untuk masuk. Setelah berada di dalam, malware mengenkripsi file dan meninggalkan catatan tebusan yang menuntut pembayaran.
Penjahat kini menggunakan Ransomware-as-a-Service (RaaS), yang memungkinkan siapa saja menyewa alat serangan secara daring. Hal ini menurunkan hambatan masuk, sehingga peretas dengan keterampilan terbatas pun dapat melancarkan operasi berskala besar.
Retrospeksi tentang Serangan Besar
Ransomware telah berkembang dengan cepat.
| Tahun | Peristiwa |
|---|---|
| 1989 | Kasus pertama, AIDS Trojan, mengunci file setelah 90 kali reboot dan meminta pembayaran melalui surat pos. |
| 2013 | CryptoLocker menyebar luas, menginfeksi lebih dari 234.000 komputer[5] hingga April 2014, menurut dokumen pengadilan Departemen Kehakiman AS, dan memperkenalkan permintaan tebusan Bitcoin dalam skala besar. |
| 2017 | WannaCry menyebabkan puluhan ribu infeksi di lebih dari 150 negara[6], menurut laporan sumber terbuka yang dikutip oleh CISA. |
| 2017 | NotPetya[7] menyamar sebagai ransomware, tetapi sebenarnya merupakan malware perusak; pemerintah AS mengaitkannya dengan militer Rusia dan menaksir kerugiannya mencapai miliaran dolar[8]. |
| 2019 | Platform RaaS seperti REvil dan GandCrab memudahkan peluncuran serangan, sehingga mendorong pertumbuhan pemerasan siber. |
| 2021 | Serangan terhadap Colonial Pipeline, yang dilakukan dengan ransomware DarkSide, mengganggu pasokan bahan bakar di AS dan menunjukkan bagaimana ransomware dapat menargetkan infrastruktur kritis (peringatan CISA[9]). |
| 2022 | Presiden Kosta Rika menyatakan keadaan darurat nasional[10] setelah serangan ransomware Conti terhadap beberapa lembaga pemerintah. |
| 2023–sekarang | Kelompok seperti LockBit 3.0 dan BlackCat terus berkembang; laporan FBI tahun 2023 mencatat 2.825 pengaduan ransomware dan kerugian yang disesuaikan lebih dari $59,6 juta[11], dan CISA melacak sekitar $91 juta tebusan LockBit yang dibayarkan di AS[12]. |
Bagaimana Ransomware Berbeda dari Ancaman Lain?
Malware lainnya dapat memata-matai pengguna, menghapus file, atau memperlambat sistem. Ransomware berbeda. Ini memblokir akses dan menuntut uang, sering meninggalkan korban dengan hanya dua pilihan: bayar atau kehilangan data.
Kombinasi pemerasan dan gangguan ini menjadikannya salah satu bentuk kejahatan siber paling berbahaya saat ini. Peretas mengunci file atau mematikan sistem, menuntut pembayaran, dan menggunakan pemerasan ganda atau tiga lapis untuk memaksimalkan tekanan.
Jenis dan Taktik Ransomware Modern
Berikut adalah keluarga paling umum yang aktif saat ini dan metodenya.
Keluarga Ransomware yang Aktif Sekarang
- LockBit – Kelompok paling aktif, menawarkan RaaS dengan afiliasi di seluruh dunia.
- Clop – Dikenal karena mengeksploitasi MOVEit Transfer dan kampanye pencurian data skala besar.
- ALPHV (BlackCat) – Ditulis dalam Rust, fleksibel untuk menargetkan berbagai sistem operasi.
- Royal/Black Basta – Serangan ekstrosi ganda yang agresif terhadap perusahaan.
- Play Ransomware – Menggunakan alat khusus untuk melewati pertahanan dan menyebar dengan cepat.
- Akira – Kelompok yang berkembang pesat menargetkan bisnis menengah dengan taktik kebocoran data.
Rantai Serangan: Dari Masuk hingga Catatan Tebusan
Akses awal → Keuntungan privilege → Pergerakan lateral → Pencurian data → Enkripsi → Ekstorsi
- Rata-rata waktu breakout: Laporan Global Threat 2026 dari CrowdStrike menemukan bahwa rata-rata waktu breakout eCrime turun menjadi 29 menit[3] pada 2025, dengan breakout tercepat yang teramati hanya 27 detik. Penyerang dapat berpindah dari kompromi awal ke penyebaran internal dalam waktu kurang dari satu jam.
- Kecepatan dampak: Setelah disebarkan, enkripsi file dapat berlangsung hanya dalam hitungan menit. Tim pertahanan sering kali hanya memiliki jendela deteksi yang sempit sebelum sistem terkunci.
Tahap Serangan dan ID Teknik MITRE ATT&CK
| Tahap | ID Teknik |
|---|---|
| Akses awal | T1078 (Valid Accounts) |
| Peningkatan hak istimewa | T1068 (Exploitation for Privilege Escalation) |
| Pergerakan lateral | T1021 (Remote Services) |
| Eksfiltrasi | T1041 (Exfiltration over C2 Channel) |
| Enkripsi | T1486 (Data Encrypted for Impact) |
| Pemerasan | T1657 (Financial Theft) |
Kecepatan Enkripsi dan Jendela Deteksi
Ransomware tidak memerlukan waktu lama untuk menyebabkan kerusakan. Dalam banyak kasus, enkripsi dimulai dalam hitungan detik dari eksekusi malware. Beberapa strain mengunci ribuan dokumen dalam hitungan menit. Penyerang sering bergerak lateral terlebih dahulu, menyebar ke drive bersama dan server sebelum enkripsi penuh. Pencurian data dapat terjadi sebelum atau selama fase ini, memungkinkan ekstrosi ganda.
Jendela deteksi kecil. Banyak organisasi hanya mendeteksi aktivitas setelah kerusakan telah dimulai. Waktu pemulihan tergantung pada frekuensi backup, segmentasi jaringan, dan kecepatan respons insiden. Isolasi cepat dan backup bersih membatasi kerugian. Respons lambat memungkinkan penyerang untuk memaksimalkan kerusakan dan menuntut tebusan yang lebih besar.
Bagaimana Ransomware Mempengaruhi Bisnis Anda
Serangan ransomware melakukan lebih dari sekadar mengunci file. Ini mengganggu alur kerja, mengalihkan sumber daya, dan mengikis kepercayaan. Kerusakan bersifat teknis dan strategis. Perusahaan yang memprioritaskan perlindungan ransomware menemukan lebih mudah untuk menahan ancaman dan pulih lebih cepat.
Dampak Operasional Segera
- Endpoint dan server dienkripsi. File menjadi tidak dapat dibaca dalam hitungan menit.
- Jalur produksi dan layanan berhenti. Pesanan, gaji, dan portal pelanggan berhenti.
- Backup sering menjadi target atau dihapus, membuat pemulihan lambat atau mustahil.
Hasilnya: Pekerjaan berhenti sementara tim bergulat untuk menemukan salinan yang aman.
Dampak Finansial dan Hukum
- Permintaan tebusan adalah satu tagihan. Tab penuh mencakup respons insiden, jam forensik, rebuild sistem, pendapatan yang hilang, dan perselisihan asuransi.
- Denda peraturan dan pemberitahuan pelanggaran menambah biaya jika data pribadi diekspos.
- Tuntutan dan audit kepatuhan dapat mengikuti, bahkan setelah sistem kembali online.
- Membayar tebusan dapat memicu sanksi atau konsekuensi hukum jika dana mencapai kelompok yang masuk daftar hitam.
Kepercayaan, Kontrak, dan Kerusakan Pasar
- Pelanggan pergi setelah paparan data. Mitra menjeda integrasi.
- Vendor mengevaluasi kembali kontrak. Investor menandai risiko.
- Perusahaan kecil dapat kehilangan penawaran dan posisi pasar yang memakan waktu bertahun-tahun untuk dibangun.
Biaya Tersembunyi, Jangka Panjang
- Hilangnya kekayaan intelektual dan analitik.
- Premi asuransi yang lebih tinggi dan syarat kontrak yang lebih ketat.
- Kelelahan staf dan pergantian dari penanganan krisis yang berulang.
Biaya-biaya ini mengerosikan nilai secara perlahan dan diam-diam.
Bisakah Ransomware Menyebar Melalui VPN?
Ya. Virtual Private Network (VPN) dapat menjadi jalur pengiriman ketika kredensial atau perangkat dikompromikan. Menggunakan layanan VPN yang bereputasi baik dengan enkripsi kuat dan penegakan MFA secara signifikan mengurangi risiko ini.
- Login VPN yang dicuri dari phishing
- Perangkat VPN yang rentan atau ketinggalan zaman
- Perangkat rumah yang terinfeksi yang menjembatani malware ke kantor
- Jaringan datar di mana VPN memberikan akses luas, tidak terbatas
Perbaikan cepat: Aktifkan MFA dan patch firmware VPN. Pengerasan: Terapkan akses zero-trust dan kurangi izin yang diberikan oleh terowongan VPN.
Tanda-tanda Anda Menghadapi Serangan Ransomware
Menangkap peringatan awal dapat menyelamatkan data dan uang Anda. Peretas sering meninggalkan petunjuk di belakang. Berikut adalah tanda-tanda umum:
- Penghambatan file tiba-tiba – Anda tidak dapat membuka file yang bekerja baik sebelumnya.
- Perlambatan atau kerusakan sistem – Komputer membeku atau mulai ulang tanpa alasan.
- Catatan pembayaran aneh – Pesan muncul meminta uang atau Bitcoin.
- Ekstensi file aneh – File mengubah nama atau mendapatkan ekstensi baru yang tidak Anda kenal.
- Folder terenkripsi – Folder penting muncul kacau atau tidak dapat dibaca.
- Alat keamanan yang dinonaktifkan – Antivirus atau firewall berhenti bekerja tanpa peringatan.
- Aktivitas jaringan mencurigakan – Lalu lintas tinggi atau koneksi tidak dikenal muncul di sistem Anda.
- Pop-up tidak biasa – Peringatan muncul bahkan ketika tidak ada program yang berjalan.
Tindakan cepat sangat penting. Jika diabaikan, serangan dapat menyebar dengan cepat dan menyebabkan kerusakan yang bertahan lama. Satu insiden saja dapat mengganggu bisnis, membocorkan data pribadi, dan menghabiskan ribuan untuk pemulihan.
Konsekuensi Nyata Ransomware untuk Perusahaan
Ransomware memicu reaksi berantai yang dapat melumpuhkan bisnis selama berbulan-bulan atau bahkan bertahun-tahun. Konsekuensi menjangkau jauh melampaui tim IT dan menyentuh setiap bagian dari organisasi.
Dampak Finansial Yang Terus Tumbuh
Permintaan tebusan sering kali hanya awal. Perusahaan menghadapi downtime yang menghentikan pendapatan, biaya respons darurat, penyelidikan forensik, dan potensi penalti peraturan. Dalam layanan kesehatan dan keuangan, satu pelanggaran saja dapat menghasilkan jutaan dolar dalam kerugian. Untuk perusahaan yang lebih kecil, biaya pemulihan saja dapat mengancam kelangsungan hidup.
Pencurian Data, Kepatuhan, dan Paparan Hukum
Dengan ekstrosi ganda sekarang menjadi norma, penyerang mencuri file sensitif sebelum mengenkripsi sistem. Data yang dicuri dapat muncul kembali di dark web, menciptakan risiko pencurian identitas jangka panjang bagi pelanggan dan karyawan. Perusahaan menghadapi tuntutan, pelanggaran kepatuhan, dan pengawasan peraturan di industri padat data seperti perbankan, pendidikan, dan pemerintah.
Erosi Kepercayaan dan Reputasi
Kerusakan reputasi sering bertahan lebih lama dari serangan. Pelanggan mempertanyakan apakah informasi mereka aman. Mitra ragu untuk berkolaborasi. Investor memandang perusahaan sebagai berisiko tinggi. Bisnis dapat menghabiskan bertahun-tahun membangun kembali kredibilitas, bahkan setelah sistem sepenuhnya dipulihkan.
Gangguan Operasional dan Strategis
Ransomware menghentikan seluruh operasi. Manufaktur berhenti, rantai pasokan terganggu, dan pengiriman layanan gagal. Setelah pemulihan, banyak perusahaan menghabiskan berbulan-bulan menangani audit, kasus pengadilan, dan revisi keamanan. Bagi beberapa bisnis kecil, gangguannya sangat parah sehingga mereka tidak pernah dibuka kembali.
Biaya Tersembunyi Jangka Panjang
Bahkan perusahaan yang bertahan sering menghadapi peningkatan premi asuransi, persyaratan kepatuhan yang lebih ketat, dan daya saing yang berkurang. Biaya tersembunyi ini secara perlahan mengikis profitabilitas.
Apa yang Harus Dilakukan Jika Perusahaan Anda Diserang
Jam pertama sangat penting. Apa yang Anda lakukan selanjutnya menentukan seberapa banyak kerusakan yang menyebar dan seberapa cepat Anda dapat pulih.
Daftar Periksa Jam Pertama
Gunakan ini sebagai panduan untuk tindakan segera.
Isolasi Ancaman
- Putuskan endpoint yang terinfeksi dari jaringan.
- Nonaktifkan berbagi file SMB dan blokir indikator C2 yang diketahui.
- Kunci atau nonaktifkan akun yang menunjukkan aktivitas mencurigakan.
Aktivasi Tim Respons Insiden
- Bawa IT, Keamanan, Hukum, Komunikasi, dan kepemimpinan Eksekutif.
- Tetapkan saluran komunikasi yang aman (hindari email perusahaan jika dikompromikan).
Lestarikan Bukti
- Simpan catatan tebusan, log mencurigakan, dump memori sistem, dan sampel malware.
- Dokumentasikan garis waktu peristiwa untuk penyelidikan forensik.
Cakupan Kerusakan
- Identifikasi sistem mana yang dienkripsi.
- Konfirmasi apakah data dieksfiltrasi.
- Periksa ketersediaan dan integritas backup.
Hubungi Dukungan Ahli
- Terlibat dengan mitra IR atau vendor keamanan siber Anda.
- Laporkan kepada penegak hukum.
- Periksa NoMoreRansom.org untuk alat dekripsi gratis.
Berkomunikasi dengan Transparan
- Kirim pembaruan bahasa polos kepada staf dan pemangku kepentingan.
- Yakinkan pelanggan sambil menghindari spekulasi.
Tentukan Jalur Pemulihan
- Prioritaskan pemulihan dari backup bersih.
- Pertimbangkan membangun kembali dengan citra emas jika diperlukan.
- Pertimbangkan dekripsi hanya jika telah diperiksa sebagai aman.
Jangan
- Jangan terburu-buru untuk membayar tebusan. Ini bukan jaminan pemulihan.
- Jangan menghapus log atau bukti. Anda akan kehilangan petunjuk penting.
- Jangan sambungkan kembali USB atau backup offline terlalu dini. Mereka mungkin dienkripsi.
Pemulihan yang Benar-Benar Berfungsi
Mengembalikan sistem online bukan hanya tentang memulihkan file. Ini tentang membangun kembali kepercayaan dan memastikan serangan tidak terulang. Rencana pemulihan yang terstruktur membuat organisasi Anda tetap stabil sambil membuktikan kepada pemangku kepentingan bahwa keamanan itu penting.
Backup: Aturan 3-2-1-1-0
- 3 salinan data
- 2 jenis media berbeda
- 1 offsite
- 1 immutable (write-once)
- 0 kesalahan pada pemulihan tes
Pemulihan Bersih
- Verifikasi citra emas sebelum menyebarkan kembali.
- Buat kunci ulang semua kredensial, token API, dan sertifikat.
- Putar akun istimewa.
Pemberitahuan
- Jika data yang diatur diekspos, siapkan pemberitahuan pelanggaran wajib.
- Beritahu pelanggan dengan pernyataan singkat, faktual. Hindari spekulasi.
Kunci Dekripsi
- Selalu periksa NoMoreRansom sebelum membayar.
- Tingkat keberhasilan bervariasi. Verifikasi dengan hati-hati sebelum mencoba.
Perusahaan yang menggunakan serangan sebagai titik balik untuk mengeraskan pertahanan, meningkatkan kesadaran staf, dan memodernisasi backup muncul lebih kuat dan jauh lebih tahan terhadap insiden pengulangan.
Cara Mencegah Serangan Ransomware
Pencegahan ransomware bukan tentang satu alat. Ini tentang kebiasaan konsisten, kontrol identitas yang kuat, pertahanan berlapis, dan strategi pemulihan yang diuji. Perusahaan yang membangun keamanan ke dalam operasi sehari-hari jauh lebih kecil kemungkinannya untuk berakhir membayar tebusan atau kehilangan kepercayaan.
Pencegahan yang Bertahan
| Lapisan Pertahanan | Tindakan | Mengapa Penting |
|---|---|---|
| Keamanan identitas | MFA tahan phishing[13] (FIDO2), akses dengan hak minimum | Menghentikan masuknya penyerang melalui kredensial; kredensial yang dicuri menjadi tindakan awal teratas dalam data Verizon 2024 |
| Filter email & web | Sandbox untuk lampiran berisiko, blokir makro yang tidak aman | Mengurangi phishing, metode pengiriman nomor 1 |
| Perlindungan endpoint | EDR/XDR di semua perangkat dengan perlindungan anti-manipulasi | Mendeteksi ransomware secara real time sebelum proses enkripsi selesai |
| Kontrol jaringan | Segmentasi jaringan, batasi SMB, aturan tolak-secara-default | Membatasi pergerakan lateral setelah penyerang berada di dalam |
| Manajemen patch | Inventaris aset yang selalu diperbarui, prioritaskan CVE yang menghadap internet | Memperpendek jeda antara pengungkapan kerentanan dan eksploitasinya |
| Ketahanan cadangan | Aturan 3-2-1-1-0: salinan yang tidak dapat diubah, diuji, dan disimpan di luar lokasi | Memungkinkan pemulihan tanpa membayar tebusan; CISA menganjurkan cadangan disimpan secara offline[4] |
| Keamanan akses jarak jauh | Nonaktifkan RDP yang terbuka, VPN per aplikasi, standar perangkat yang setara | Menghilangkan salah satu titik masuk yang paling sering disalahgunakan |
| Kesiapan & latihan | Latihan meja (tabletop) setiap kuartal, playbook yang selalu siap digunakan | Mempersingkat waktu respons; penyebaran di dalam jaringan bisa hanya 27 detik |
- Keamanan Identitas: Gunakan MFA tahan phishing seperti FIDO2 atau aplikasi autentikator. Hentikan login lama dan terapkan akses least-privilege di semua akun.
- Pemfilteran Email & Web: Gunakan sandboxing untuk lampiran berisiko, blokir makro tidak aman, dan terapkan pemfilteran domain untuk menghentikan phishing atau situs malware.
- Perlindungan Endpoint: Sebarkan EDR/XDR di semua perangkat dan server. Aktifkan proteksi tamper dan pantau peringatan secara terus-menerus.
- Kontrol Jaringan: Segmen jaringan, batasi SMB, dan adopsi aturan “deny by default”. Gunakan pemfilteran egress untuk memblokir komunikasi dengan server komando-dan-kendali.
- Manajemen Patch & Aset: Jaga sistem tetap diperbarui dan pertahankan inventaris aset langsung. Prioritaskan patching kerentanan kritis yang menghadap internet.
- Resiliensi Backup: Pertahankan setidaknya satu backup immutable, teruji untuk memastikan pemulihan jika ransomware menyerang.
- Keamanan Akses Jarak Jauh: Nonaktifkan sesi RDP terbuka, ganti akses VPN luas dengan VPN per-app, dan terapkan standar keamanan yang sama untuk perangkat jarak jauh.
- Kesiapan & Respons: Lakukan latihan tabletop kuartalan dan jaga playbook langsung yang dapat diakses untuk respons cepat, terkoordinasi selama serangan.
Pertahanan yang kuat tidak dibangun dalam semalam. Praktik dan disiplin yang konsisten membuat ransomware jauh lebih kecil kemungkinannya untuk berhasil. Bisnis yang memperlakukan keamanan sebagai proses berkelanjutan pulih lebih cepat dan dengan kerusakan jangka panjang yang lebih sedikit.
Pertahanan Ransomware Berdasarkan Industri: Playbook yang Ditargetkan
Para penyerang tahu bahwa industri berbeda memiliki titik lemah yang berbeda. Setiap sektor membutuhkan playbook yang terfokus. Berikut adalah instruksi praktis yang disesuaikan dengan target paling umum:
Layanan Kesehatan
Rumah sakit dan klinik menjalankan sistem lama yang tidak dapat mentoleransi downtime. Prioritaskan segmentasi jaringan antara perangkat medis dan sistem administratif. Terapkan cadangan (backup) yang mendukung program kepatuhan HIPAA dan jalankan latihan tabletop setiap kuartal. Latih staf klinis untuk mengenali phishing karena penyerang sering menargetkan departemen penagihan dan penjadwalan.
Layanan Keuangan
Bank dan perusahaan asuransi menghadapi persyaratan PCI DSS dan SOX yang ketat. Sebarkan deteksi endpoint di setiap terminal perdagangan dan sistem menghadap pelanggan. Pertahankan backup immutable dengan tujuan waktu pemulihan kurang dari 4 jam. Persyaratkan MFA token hardware untuk akses istimewa ke sistem pemrosesan pembayaran.
Pendidikan
Sekolah dan universitas mengelola jaringan besar dan terbuka dengan ribuan endpoint. Segmen Wi-Fi siswa dari sistem administratif. Patch portal menghadap siswa secara agresif karena mereka adalah target umum untuk pencurian kredensial. Pertahankan backup offline dari catatan siswa dan data penelitian.
Layanan Pemerintahan dan Kota
Badan pemerintah negara bagian dan daerah sering kali memiliki departemen TI yang kekurangan dana. Fokuskan upaya pada penutupan paparan RDP, penerapan MFA untuk semua akses jarak jauh, dan pemeliharaan salinan offline basis data warga. Berkoordinasi dengan CISA, yang menawarkan pemindaian kerentanan tanpa biaya[14] dan dukungan respons insiden.
Manufaktur dan Infrastruktur Kritis
Jaringan teknologi operasional (OT) membutuhkan backup yang terisolasi udara. Jangan pernah menghubungkan sistem SCADA langsung ke internet. Pantau lalu lintas jaringan antara segmen IT dan OT untuk anomali. Uji prosedur pemulihan untuk pengontrol jalur produksi setidaknya dua kali per tahun.
Pemerintah, Penegakan Hukum, dan Kerjasama Internasional
Seiring ransomware semakin mempengaruhi infrastruktur kritis dan perusahaan besar, pemerintah dan lembaga penegakan hukum memainkan peran yang semakin penting dalam melawan.
Regulasi Keamanan Siber
- GDPR (General Data Protection Regulation): Aturan inti perlindungan data di Eropa. Perusahaan yang gagal melindungi data pribadi dapat dikenai denda hingga €20 juta atau 4% dari total omzet tahunan global[15].
- CCPA (California Consumer Privacy Act)[16]: Perlindungan serupa bagi warga California, dengan tindakan penegakan hukum atas penanganan data yang tidak tepat.
- NIST Cybersecurity Framework: Panduan sukarela yang membantu organisasi membangun pertahanan yang terstruktur. Banyak diadopsi di berbagai industri di Amerika Serikat.
- Regulasi khusus industri: Layanan kesehatan (HIPAA) dan keuangan (PCI DSS) memiliki standar keamanan wajib tersendiri.
- Pelaporan wajib: Banyak yurisdiksi kini mewajibkan perusahaan melaporkan insiden ransomware kepada otoritas dalam jangka waktu tertentu.
Peraturan ini mendorong organisasi menuju baseline keamanan yang lebih kuat dan pengungkapan insiden yang lebih cepat.
Kerjasama Internasional Melawan Ransomware
- Berbagi informasi: Negara menukar intelijen ancaman tentang kelompok ransomware aktif. Ini membantu pembela mempersiapkan diri lebih cepat.
- Operasi bersama: Agensi penegakan hukum dari berbagai negara berkolaborasi untuk mengganggu infrastruktur ransomware dan menangkap operator.
- Upaya diplomatik: Beberapa negara menggunakan saluran diplomatik untuk memberi tekanan kepada negara yang menampung kelompok kriminal siber.
- Inisiatif global: INTERPOL dan EUROPOL mengoordinasikan penyelidikan lintas batas yang menargetkan jaringan ransomware.
- Kemitraan publik-swasta: Pemerintah bekerja dengan perusahaan keamanan siber untuk berbagi indikator kompromi dan mengembangkan alat dekripsi gratis.
Respons global yang terkoordinasi membuat lebih sulit bagi kelompok ransomware untuk beroperasi tanpa hukuman, meskipun penegakan lintas batas tetap menjadi tantangan.
Prospek Masa Depan: Akankah Ransomware Menjadi Lebih Buruk?
Para ahli keamanan siber memprediksi ransomware tidak akan melambat dalam waktu dekat. Para penyerang menjadi lebih terorganisir, sering beroperasi seperti bisnis dengan dukungan pelanggan, afiliasi, dan model bagi hasil.
Peran AI dan otomasi dalam serangan diharapkan tumbuh. Alat pembelajaran mesin dapat memungkinkan penjahat untuk memindai kerentanan lebih cepat, menyesuaikan pesan phishing, dan beradaptasi dengan strain ransomware secara real-time.
Pertahanan proaktif tetap menjadi satu-satunya jalur yang dapat diandalkan ke depan. Backup yang lebih kuat, model keamanan zero-trust, pemantauan berkelanjutan, dan pelatihan kesadaran karyawan tetap penting untuk meminimalkan kerusakan dan mencegah ancaman masa depan dari menyebar.
Poin Penting: Pencegahan Serangan Ransomware
Risiko serangan ransomware adalah ancaman sehari-hari bagi bisnis dan individu. Serangan menjadi lebih pintar, lebih cepat, dan lebih merusak. Pencegahan tetap menjadi pertahanan paling efektif. Backup yang kuat, sistem terbaru, MFA tahan phishing, dan rencana respons yang jelas mengurangi dampak dan kemungkinan insiden. Memperlakukan keamanan siber sebagai prioritas berkelanjutan memastikan perlindungan yang lebih kuat dan ketahanan terhadap gelombang ekstorsi digital yang berkembang.
Referensi
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Diambil 16 Oktober 2026 dari https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Diarsipkan: Snapshot Wayback Machine
- Verizon. t.t. 2024 Dbir Data Breach Investigations Report. Diambil 16 Oktober 2026 dari https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Diarsipkan: Snapshot Wayback Machine
- A. Meyers. t.t. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Diambil 16 Oktober 2026 dari https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. #StopRansomware Guide. Diambil 16 Oktober 2026 dari https://www.cisa.gov/stopransomware/ransomware-guide.Diarsipkan: Snapshot Wayback Machine
- Justice. t.t. Memorandum of Law. Diambil 16 Oktober 2026 dari https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Indicators Associated With WannaCry Ransomware. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Petya Ransomware. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Diarsipkan: Snapshot Wayback Machine
- The White House. t.t. Statement from the Press Secretary. Diambil 16 Oktober 2026 dari https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Diarsipkan: Snapshot Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 Mei 2022). Diambil 16 Oktober 2026 dari https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Diarsipkan: Snapshot Wayback Machine
- IC3. 2024. 2023 IC3Report. Diambil 16 Oktober 2026 dari https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Understanding Ransomware Threat Actors: LockBit. Diambil 16 Oktober 2026 dari https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Diarsipkan: Snapshot Wayback Machine
- CISA. t.t. Fact Sheet Implementing Phishing Resistant Mfa 508c. Diambil 16 Oktober 2026 dari https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Cyber Hygiene Services. Diambil 16 Oktober 2026 dari https://www.cisa.gov/cyber-hygiene-services.Diarsipkan: Snapshot Wayback Machine
- European Commission. t.t. Enforcement and sanctions. Diambil 16 Oktober 2026 dari https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Diarsipkan: Snapshot Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Diambil 16 Oktober 2026 dari https://oag.ca.gov/privacy/ccpa.Diarsipkan: Snapshot Wayback Machine
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
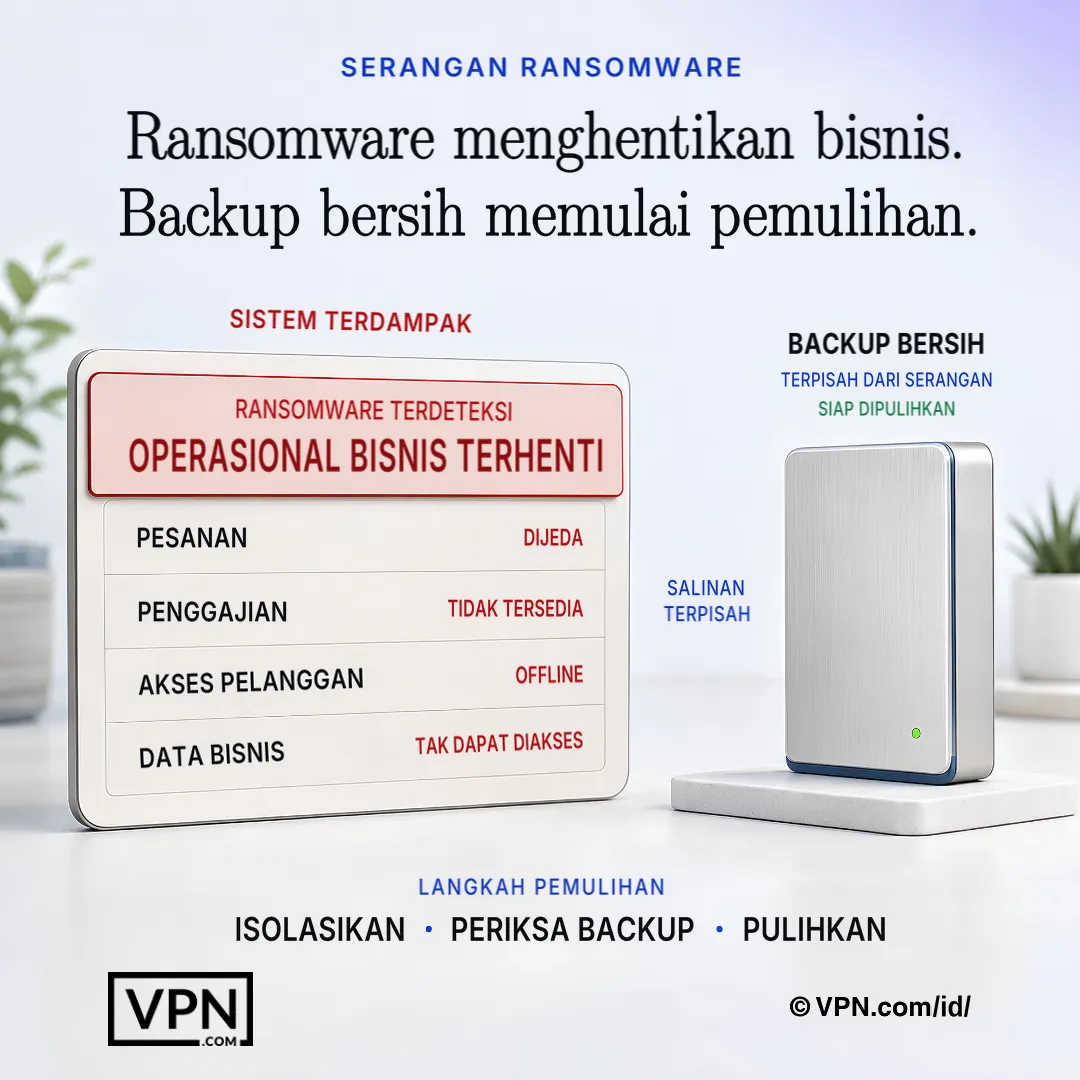
Ketika ransomware menghentikan sistem bisnis, cadangan terverifikasi yang terpisah memberikan jalur pemulihan yang paling aman.
Pertanyaan yang Sering Diajukan
Keluarga ransomware mana yang paling aktif saat ini, dan bagaimana perbedaannya?
LockBit saat ini adalah kelompok paling aktif, menjalankan operasi RaaS berbasis afiliasi di seluruh dunia. Clop berspesialisasi dalam mengeksploitasi kerentanan transfer file seperti MOVEit Transfer untuk pencurian data massal, sedangkan ALPHV (BlackCat) ditulis dalam Rust untuk fleksibilitas lintas platform. Royal/Black Basta dan Play menggunakan taktik ekstrosi ganda yang agresif, dan Akira semakin menargetkan bisnis menengah dengan tekanan kebocoran data.
Seberapa cepat ransomware dapat menyebar setelah penyerang mendapatkan akses awal?
Laporan Global Threat 2026 dari CrowdStrike menemukan bahwa rata-rata waktu breakout eCrime pada 2025 adalah 29 menit, dengan breakout tercepat yang teramati hanya 27 detik sejak kompromi awal hingga pergerakan lateral. Enkripsi sendiri dapat dimulai dalam hitungan detik setelah eksekusi, mengunci ribuan file dalam hitungan menit, sehingga kecepatan deteksi lebih penting daripada reaksi setelah kejadian.
Apa perbedaan antara pemerasan ganda dan pemerasan tiga lapis?
Pemerasan ganda berarti penyerang sekaligus mengenkripsi file dan mengancam akan membocorkan data curian jika tebusan tidak dibayar, taktik yang ikut mendorong ransomware dan pemerasan lainnya hingga mencakup 32% pelanggaran dalam Verizon 2024 DBIR. Pemerasan tiga lapis menambahkan titik tekanan ketiga: serangan DDoS atau ancaman langsung terhadap pelanggan, mitra, atau pihak ketiga lain korban yang terkait dengan pelanggaran tersebut.
Apa saja titik masuk paling umum yang digunakan penyerang untuk meluncurkan ransomware?
Verizon DBIR melaporkan bahwa penyerang memanfaatkan email dan perangkat lunak berbagi desktop untuk masuk, dan kredensial yang dicuri merupakan tindakan awal paling umum dalam pelanggaran (24%). Penyalahgunaan akses RDP atau VPN melalui serangan brute-force atau credential stuffing juga sering terjadi, dan CVE yang belum ditambal dieksploitasi dengan cepat begitu diungkap (DBIR).
Apa itu aturan backup 3-2-1-1-0 dan mengapa itu penting?
Ini adalah struktur backup yang dibangun untuk bertahan dari ransomware yang menargetkan backup secara langsung: 3 salinan data pada 2 jenis media berbeda, dengan 1 salinan offsite, 1 salinan immutable (write-once), dan 0 kesalahan pada pemulihan tes. Backup immutable yang teruji memungkinkan perusahaan untuk pulih tanpa membayar karena sistem yang dikompromikan tidak dapat mencapai dan menghancurkan apa yang tidak dapat diaksesnya.
Bagaimana segmentasi jaringan mengurangi kerusakan ransomware?
Segmentasi membatasi seberapa jauh penyerang dapat bergerak lateral setelah masuk, karena ransomware sering menyebar melalui drive bersama dan jaringan datar dalam hitungan detik hingga menit dari akses awal. Kontrol yang direkomendasikan termasuk membatasi lalu lintas SMB, menerapkan aturan deny-by-default, dan memisahkan perangkat medis, sistem OT/SCADA, atau Wi-Fi siswa dari jaringan administratif tergantung industri.
Mengapa akses VPN per-app direkomendasikan daripada akses VPN luas standar?
Terowongan VPN standar sering memberikan akses jaringan yang luas dan tidak terbatas, jadi satu set kredensial yang dicuri atau satu perangkat rumah yang terinfeksi dapat menjembatani malware langsung ke jaringan kantor. Akses VPN per-app, dikombinasikan dengan penegakan MFA dan firmware VPN yang dipatch, membatasi apa yang login yang dikompromikan dapat jangkau, menutup salah satu titik masuk ransomware yang paling disalahgunakan.
Alat apa yang harus didistribusikan organisasi untuk menangkap ransomware sebelum enkripsi selesai?
Platform EDR/XDR dengan proteksi tamper yang didistribusikan di semua endpoint dan server mendeteksi perilaku ransomware secara real-time, sebelum enkripsi selesai, karena penyerang dapat berpindah dari akses hingga enkripsi dalam waktu kurang dari satu jam. Pemfilteran email dan web yang sandbox lampiran dan blok makro yang tidak aman mengatasi phishing, metode pengiriman paling umum.
Apa itu NoMoreRansom.org dan kapan harus digunakan?
NoMoreRansom.org adalah sumber daya gratis yang menawarkan alat dekripsi yang telah dikurasi yang dibangun melalui kemitraan publik-swasta antara pemerintah dan perusahaan keamanan siber. Harus diperiksa segera setelah serangan, sebelum mempertimbangkan pembayaran tebusan, karena tingkat keberhasilan bervariasi menurut strain ransomware dan dekriptor gratis yang berfungsi dapat menghilangkan kebutuhan untuk bernegosiasi dengan penyerang.
Apa yang harus terjadi pada jam pertama setelah ransomware ditemukan?
Jam pertama harus fokus pada isolasi endpoint yang terinfeksi dari jaringan, menonaktifkan berbagi file SMB, dan mengaktifkan tim respons insiden yang mencakup IT, Keamanan, Hukum, dan kepemimpinan Eksekutif. Lestarikan catatan tebusan, log, dan dump memori untuk forensik, kemudian tentukan sistem mana yang dienkripsi dan apakah backup tetap utuh sebelum memilih jalur pemulihan.
Haruskah perusahaan pernah membayar permintaan tebusan?
Membayar berisiko dan tidak pernah dijamin. Banyak organisasi yang membayar tetap tidak menerima kunci dekripsi yang berfungsi, dan beberapa penyerang kembali menuntut lebih banyak. Pembayaran juga mendanai jaringan kriminal dan dapat menandai perusahaan sebagai target pengulangan. Pemulihan harus memprioritaskan backup immutable atau offline dan alat dekripsi yang telah dikurasi dari NoMoreRansom.org sebelum pembayaran dipertimbangkan.
Bagaimana playbook pertahanan ransomware berbeda antar industri?
Layanan kesehatan sebaiknya memisahkan perangkat medis dari sistem administratif dan menjalankan pencadangan yang diuji setiap kuartal yang mendukung program kepatuhan HIPAA. Layanan keuangan membutuhkan target pemulihan di bawah 4 jam serta MFA dengan token perangkat keras untuk sistem pembayaran. Pendidikan harus memisahkan Wi-Fi siswa dari jaringan admin, sementara instansi pemerintah fokus menutup paparan RDP dan berkoordinasi dengan CISA untuk dukungan pemindaian kerentanan gratis.
Apa yang terjadi jika penyerang menghapus atau mengenkripsi backup selama serangan?
Ini adalah taktik ransomware yang umum, jadi pemulihan tergantung pada pemeliharaan backup immutable atau offline yang tidak dapat diubah bahkan jika penyerang mendapatkan akses admin. Aturan 3-2-1-1-0, 3 salinan, 2 jenis media, 1 offsite, 1 immutable, 0 kesalahan pemulihan, memastikan setidaknya satu salinan bersih bertahan terlepas dari apa yang penyerang hancurkan di jaringan aktif.