Solusi VPN Perusahaan Terbaik: 5 Platform Dibandingkan
Bandingkan platform VPN enterprise dan zero trust: NordLayer, Cisco, Palo Alto, Fortinet dan Zscaler. Lihat mana yang sesuai dengan ukuran, stack, dan tim IT Anda.
 Michael Gargiulo
VPN.com mungkin mendapatkan komisi ketika Anda mengklik atau membeli melalui situs web kami. Kompensasi dapat memengaruhi cara penyedia ditampilkan; lihat Pengungkapan dan Ketentuan Layanan kami.
Temukan VPN Anda
Untuk apa Anda sebagian besar akan menggunakan VPN?
Pilih satu, lalu jawab beberapa pertanyaan singkat. Kami akan menyebutkan VPN yang paling cocok, beserta alasannya.
VPN untuk streaming
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN untuk streaming?
15.351 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir

Kecocokan Anda

NordVPN
Rating app store, bagian dari skor
4,664,58

ProtonVPN
Rating app store, bagian dari skor
4,654,67
VPN untuk privasi
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN untuk privasi?
15.351 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir
Kecocokan Anda
NordVPN
Rating app store, bagian dari skor
4,664,58
ProtonVPN
Rating app store, bagian dari skor
4,654,67
VPN untuk gaming
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN untuk gaming?
15.351 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir
Kecocokan Anda
NordVPN
Rating app store, bagian dari skor
4,664,58
ProtonVPN
Rating app store, bagian dari skor
4,654,67
VPN untuk paket gratis
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN gratis?
15.351 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir
Kecocokan Anda
ProtonVPN
Rating app store, bagian dari skor
4,654,67
NordVPN
Rating app store, bagian dari skor
4,664,58
Jawaban singkat: Sesuaikan platform dengan jaringan yang sudah Anda jalankan. NordLayer adalah pilihan tercepat untuk dijalankan bagi tim yang berfokus pada cloud tanpa perangkat keras untuk dikelola. Cisco Secure Client, Palo Alto GlobalProtect dan Fortinet FortiClient masuk akal ketika Anda sudah menjalankan firewall vendor tersebut. Zscaler Private Access adalah pilihan ketika tujuannya adalah akses aplikasi zero trust daripada terowongan jaringan. NordLayer adalah satu-satunya dari kelima platform yang dapat kami kirimkan kepada Anda secara langsung, dan kami menyatakannya di bawah.
Solusi Enterprise VPN Mana yang Sebaiknya Anda Pilih?
| Jika ini menggambarkan Anda | Mulai dengan | Mengapa |
|---|---|---|
| Tim cloud-first atau hybrid, tanpa gateway on-premise, ingin berjalan cepat | NordLayer | Gateway yang dikelola cloud dan Control Panel terpusat, dengan single sign-on dan autentikasi multi-faktor di setiap paket |
| Anda sudah menjalankan firewall Cisco ASA atau Firepower | Cisco Secure Client[1] | Dibangun untuk bekerja dengan gateway Cisco sendiri |
| Tim keamanan menginginkan inspeksi lalu lintas mendalam di firewall | Palo Alto GlobalProtect[2] | Memperluas kebijakan firewall Palo Alto ke pengguna jarak jauh |
| Anda sudah menjalankan firewall FortiGate dan menginginkan satu vendor | Fortinet FortiClient[3] | Berpasangan dengan gateway FortiGate dan alat endpoint Fortinet |
| Anda ingin mengganti akses jaringan luas dengan akses per-aplikasi | Zscaler Private Access[4] | Model zero trust: pengguna menjangkau aplikasi tertentu, bukan jaringan |
Dapatkan paket NordLayer dan minta penawaran harga
Cara kami memilih, dan apa yang tidak kami lakukan. VPN.com tidak menjalankan pengujian kinerja atau keamanan kami sendiri. Panduan ini dibangun dari dokumentasi produk yang diterbitkan setiap vendor dan panduan keamanan publik, tercantum dalam referensi di bawah. VPN.com memperoleh komisi jika Anda membeli NordLayer melalui tautan kami. Kami tidak memiliki hubungan afiliasi dengan empat lainnya, jadi tautan mereka menuju ke situs vendor sendiri.
Apa yang Membuat VPN “Enterprise”?
VPN konsumen melindungi koneksi satu orang. VPN enterprise melindungi akses organisasi ke sistem miliknya sendiri: VPN enterprise menambahkan administrasi terpusat, integrasi identitas, kebijakan akses yang mengikuti pengguna, dan rekam jejak yang dapat diaudit IT. Untuk tim yang lebih kecil (kira-kira 5 hingga 500 pengguna), lihat panduan VPN terbaik untuk bisnis kami. Halaman ini untuk penerapan yang lebih besar atau kompleks: beberapa kantor, firewall yang ada, tim keamanan, dan pengadaan yang meminta penawaran daripada halaman checkout.
Dua arsitektur sedang digunakan, dan pilihan ini lebih penting daripada merek:
- VPN jaringan. Pengguna melakukan autentikasi, terowongan dibuka, dan mereka dapat mengakses sumber daya jaringan yang diizinkan oleh kebijakan. Cisco, Palo Alto, dan Fortinet dibangun dengan model ini, terikat pada gateway atau firewall mereka.
- Zero trust network access (ZTNA). Pengguna terhubung ke aplikasi tertentu, bukan ke seluruh jaringan. Zscaler Private Access dibangun dengan model ini. Lihat panduan zero trust kami untuk modelnya, dan Twingate vs Tailscale vs NordLayer untuk perbandingan tiga alat zero trust bagi tim kecil.
NordLayer berada lebih dekat pada ujung yang dikelola cloud: Anda menggunakan gateway berhosting miliknya daripada memiliki hardwarenya sendiri.
Lima Platform Dibandingkan
| Platform | Terbaik untuk | Deployment | Lisensi |
|---|---|---|---|
| NordLayer | Tim cloud-first dan hybrid | Cloud-managed | Per pengguna, empat paket (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organisasi di gateway Cisco | On-premise atau hybrid | Melalui Cisco, biasanya bundel dengan produk lain |
| Palo Alto GlobalProtect[2] | Tim keamanan berbasis firewall | Berbasis firewall atau cloud Prisma Access | Melalui Palo Alto, terikat ke platform firewall-nya |
| Fortinet FortiClient[3] | Pelanggan FortiGate | On-premise atau hybrid | Melalui Fortinet; konfirmasi syarat per-perangkat atau per-pengguna |
| Zscaler Private Access[4] | Akses aplikasi zero trust tingkat aplikasi | Layanan cloud | Melalui Zscaler; berbasis penawaran |
Syarat lisensi berubah dan dapat dinegosiasikan, jadi tabel ini menjelaskan modelnya, bukan angka pasti. Mintalah penawaran dari setiap vendor berdasarkan jumlah kursi pengguna Anda yang sebenarnya.
NordLayer
Terbaik untuk tim cloud-first dan hybrid yang menginginkan layanan terkelola daripada perangkat keras. NordLayer adalah produk bisnis dari Nord Security. Admin mengelola pengguna dan gateway dari Control Panel terpusat, dan single sign-on menghubungkannya ke penyedia identitas termasuk Microsoft Entra ID, Okta, OneLogin, JumpCloud dan Google Workspace. Aplikasi mencakup Windows, macOS, iOS, Android dan Linux, plus ekstensi browser. SSO dan autentikasi multi-faktor tersedia di keempat paket (Lite, Core, Premium dan Enterprise). NordLayer menawarkan jaminan uang kembali 14 hari dan tidak ada uji coba gratis, jadi jalankan pilot Anda dalam jangka waktu tersebut. Ini adalah satu-satunya platform di sini tempat VPN.com dapat mengirimkan Anda langsung.
Sumber: Situs NordLayer sendiri dan halaman paket, diperiksa 2 Oktober 2026.
Cisco Secure Client
Terbaik untuk organisasi yang sudah menjalankan firewall Cisco. Cisco Secure Client (penerus AnyConnect) terhubung ke gateway Cisco ASA dan Firepower serta mendukung SSL/TLS dan IPsec. Kekuatannya adalah kesesuaian: jika gateway, alat identitas, dan operasi keamanan Anda sudah berbasis Cisco, klien ini pas dengan stack tersebut. Jika belum, Anda perlu mengadopsi stack itu untuk menggunakannya. Lisensi biasanya berjalan melalui Cisco atau reseller.
Palo Alto GlobalProtect
Paling cocok untuk tim keamanan yang menjalankan firewall Palo Alto dan menginginkan satu kebijakan untuk pengguna kantor dan pengguna jarak jauh. GlobalProtect menghubungkan pengguna ke firewall Palo Alto atau ke layanan cloud Prisma Access-nya, sehingga aturan inspeksi dan logging yang sama berlaku di mana pun pengguna berada. Panorama adalah konsol manajemen pusat Palo Alto untuk kebijakan di banyak firewall.
Fortinet FortiClient
Terbaik untuk organisasi yang menstandarisasi pada Fortinet. FortiClient berpasangan dengan gateway FortiGate dan manajemen endpoint Fortinet, sehingga VPN, firewall, dan kontrol endpoint berada di bawah satu vendor. Mendukung tunneling IPsec dan SSL. Periksa syarat lisensi terkini dengan Fortinet, karena berbeda antara penawaran per-perangkat dan per-pengguna.
Zscaler Private Access
Terbaik untuk organisasi berbasis cloud yang berkomitmen pada zero trust. Zscaler Private Access tidak menempatkan pengguna di jaringan. Ini memfasilitasi koneksi antara pengguna dan aplikasi spesifik melalui cloud Zscaler, sehingga alamat aplikasi tidak terekspos ke internet publik. Jika akun dikompromikan, paparan terbatas pada aplikasi yang diizinkan untuk diakses oleh akun tersebut, bukan seluruh jaringan. Karena disampaikan melalui cloud, lingkungan dengan banyak infrastruktur on-premise memerlukan migrasi bertahap.
Cara Memilih: Enam Pertanyaan
- Apa yang sudah Anda jalankan? Firewall Cisco, Palo Alto, atau Fortinet yang ada biasanya menentukan pilihan ini. Klien yang sesuai dengan gateway Anda menghemat pekerjaan integrasi.
- Berapa banyak orang, dan berapa banyak lokasi? Banyak kantor cabang mengarah ke platform berbasis firewall. Sebagian besar staf jarak jauh di alat SaaS mengarah ke cloud-managed atau zero trust.
- Siapa yang akan mengelolanya? Layanan cloud-managed memerlukan keahlian hardware yang lebih sedikit. Platform firewall memerlukan tim yang sudah mengenal vendor.
- Apakah terhubung ke penyedia identitas Anda? Konfirmasi bahwa single sign-on dan provisioning pengguna berfungsi dengan direktori yang Anda gunakan (Entra ID, Okta, Google Workspace).
- Apa yang diperlukan auditor atau perusahaan asuransi Anda? VPN adalah satu kontrol di antara beberapa dan tidak membuat organisasi compliant dengan sendirinya. Minta dokumentasi audit terkini dari setiap vendor dan periksa tanggal laporannya sendiri.
- Bisakah Anda melakukan pilot? Jalankan 25 hingga 50 pengguna selama beberapa minggu di setidaknya dua lokasi. Kirimkan tiket dukungan dan ukur waktu respons.
Kesimpulan Akhir
Tidak ada satu solusi VPN enterprise terbaik, hanya yang paling cocok untuk lingkungan Anda. Pilih NordLayer jika Anda berbasis cloud dan menginginkan layanan terkelola tanpa hardware. Pilih klien Cisco, Palo Alto atau Fortinet jika Anda sudah menjalankan firewall vendor tersebut. Pilih Zscaler Private Access jika tujuan Anda adalah akses aplikasi zero trust.
Apa pun yang Anda pilih dari daftar pendek, jalankan pilot, minta dokumentasi audit terkini, dan dapatkan penawaran tertulis untuk jumlah pengguna Anda. Lihat paket NordLayer jika opsi yang dikelola cloud sesuai dengan kebutuhan Anda.
Referensi
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Referensi
- Cisco. 2026. Secure Client (including AnyConnect). Diambil 30 September 2026 dari https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Diarsipkan: Snapshot Wayback Machine
- Palo Alto Networks. t.t. Secure Remote Access | GlobalProtect. Diambil 30 September 2026 dari https://www.paloaltonetworks.com/sase/globalprotect.Diarsipkan: Snapshot Wayback Machine
- Fortinet. t.t. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Diarsipkan: Snapshot Wayback Machine
- Zscaler. t.t. Transforming secure access with Zscaler Private Access (ZPA). Diambil 30 September 2026 dari https://www.zscaler.com/products-and-solutions/zscaler-private-access.Diarsipkan: Snapshot Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Diarsipkan: Snapshot Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Enterprise VPN Security. Diambil 30 September 2026 dari https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Diarsipkan: Snapshot Wayback Machine
- Fortinet. t.t. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Diarsipkan: Snapshot Wayback Machine
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
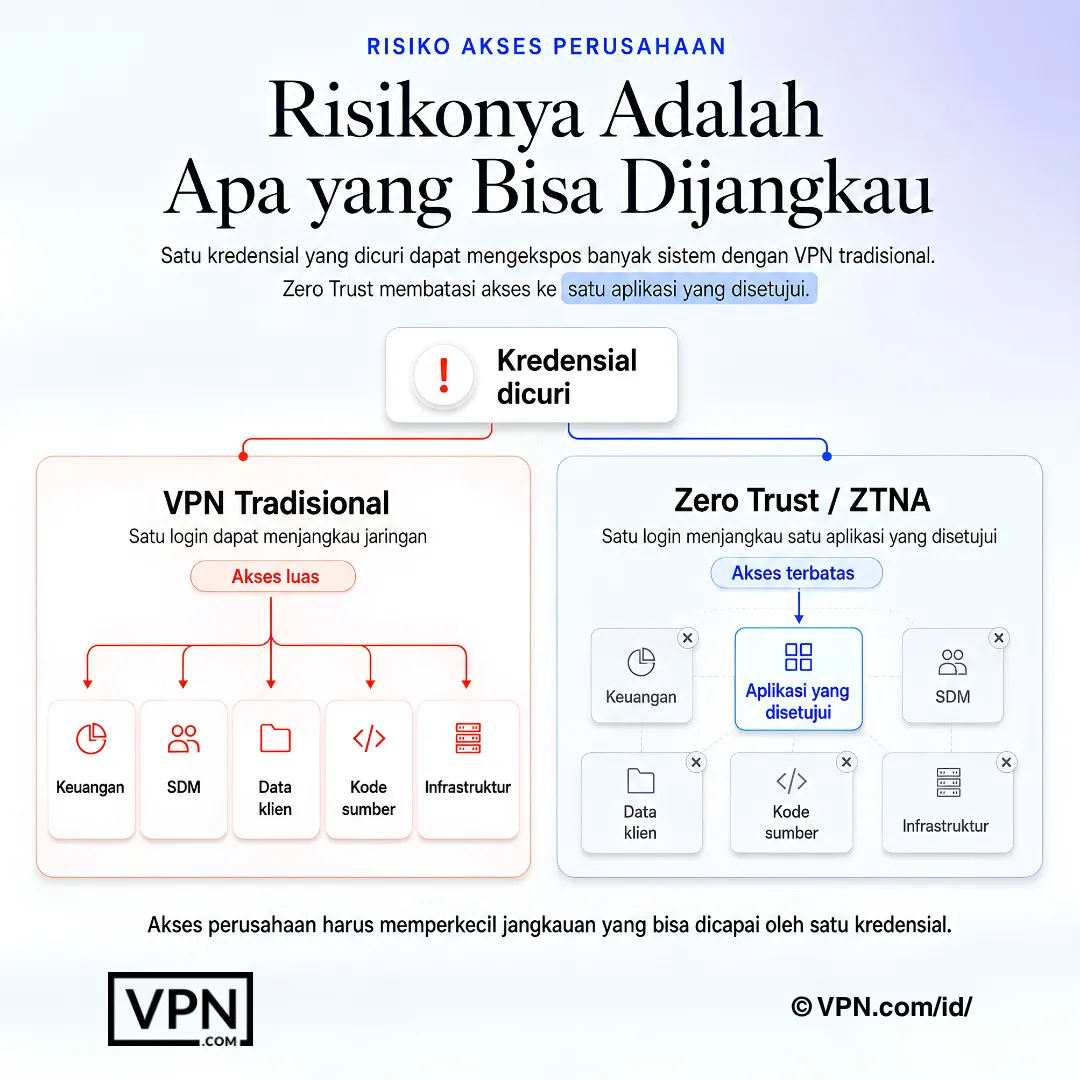
Risiko akses perusahaan berkurang ketika satu kredensial tidak dapat menjangkau jaringan yang lebih luas.
Pertanyaan yang Sering Diajukan
Apa itu enterprise VPN?
Enterprise VPN memberikan karyawan akses aman ke sistem perusahaan melalui administrasi pusat, integrasi identitas, kebijakan akses, dan log audit. Ini berbeda dari VPN konsumen, yang melindungi koneksi satu orang dan tidak memiliki lapisan admin. Platform enterprise dibangun untuk banyak pengguna, beberapa kantor, dan tim IT atau keamanan.
Apa perbedaan antara enterprise VPN dan business VPN?
Terutama skala dan integrasi. VPN bisnis kecil berfokus pada penyiapan yang mudah dan lisensi multi-pengguna untuk tim beberapa hingga beberapa ratus orang. Deployment enterprise menambahkan integrasi dengan firewall yang sudah ada, sistem identitas dan monitoring, plus pengadaan melalui penawaran dan kontrak. Banyak produk yang dikelola cloud melayani kedua ujung spektrum.
Apakah akses jaringan zero trust (ZTNA) menggantikan VPN?
Untuk beberapa organisasi, sebagian. VPN tradisional membuka terowongan yang menjangkau jaringan yang diizinkan pengguna. ZTNA menghubungkan pengguna ke aplikasi individual, yang membatasi apa yang dapat dijangkau oleh akun yang dikompromikan. Banyak organisasi menjalankan keduanya selama transisi. Zscaler Private Access adalah produk ZTNA; yang lain di sini adalah VPN-led.
Manakah VPN perusahaan terbaik jika kami sudah menggunakan firewall Cisco, Palo Alto, atau Fortinet?
Biasanya klien dari vendor yang sama: Cisco Secure Client untuk gateway Cisco, GlobalProtect untuk firewall Palo Alto, FortiClient untuk FortiGate. Klien ini dirancang untuk gateway tersebut, sehingga Anda menghindari pekerjaan integrasi. Jika Anda tidak menjalankan salah satu dari ketiganya, opsi yang dikelola cloud seperti NordLayer menghindari pembelian perangkat keras.
Bagaimana harga enterprise VPN?
Sebagian besar per pengguna, per perangkat, atau dalam perjanjian keamanan yang lebih besar. Harga daftar yang dipublikasikan jarang sesuai dengan apa yang dibayar pembeli besar, jadi minta penawaran untuk jumlah kursi sebenarnya Anda dan tanyakan tingkat dukungan apa yang disertakan. NordLayer mencantumkan empat paket (Lite, Core, Premium, dan Enterprise) di halaman harga sendiri.
Apakah enterprise VPN membuat kami mematuhi HIPAA, SOC 2, atau PCI DSS?
Tidak. VPN adalah satu kontrol teknis, dan kepatuhan bergantung pada kebijakan, konfigurasi, vendor, dan bukti Anda. Minta setiap vendor untuk laporan audit atau atestasi terkini mereka, periksa tanggalnya, dan tanyakan kepada pemimpin kepatuhan Anda kontrol mana yang diperlukan oleh kerangka kerja Anda.
Bagaimana seharusnya kami menjalankan pilot sebelum membeli?
Pilih 25 hingga 50 pengguna di setidaknya dua lokasi dan jalankan selama beberapa minggu. Uji masuk melalui penyedia identitas Anda, keandalan pada koneksi yang buruk, beban kerja admin, dan dukungan. Ajukan tiket nyata dan ukur waktu balasan. Dengan NordLayer, lakukan ini dalam jendela uang kembali 14 hari, karena tidak ada uji coba gratis.
Dapatkah karyawan menggunakan VPN konsumen untuk pekerjaan?
Ini adalah pilihan yang buruk ketika perusahaan membutuhkan kontrol terpusat. VPN konsumen tidak memiliki konsol admin, tidak ada cara untuk menerapkan siapa yang terhubung ke apa, dan tidak ada log milik perusahaan. Tim yang sangat kecil kadang dimulai dari sana, tetapi apa pun yang lebih besar lebih baik dilayani oleh produk bisnis. Lihat panduan VPN terbaik untuk bisnis kami.
Perangkat apa saja yang harus didukung oleh VPN enterprise?
Minimal Windows, macOS, iOS dan Android, dan Linux untuk tim teknik. NordLayer mencantumkan aplikasi untuk kelima sistem tersebut, plus ekstensi browser. Untuk yang lainnya, konfirmasi dukungan platform dan kompatibilitas manajemen perangkat seluler di situs vendor.
Apa yang harus kami periksa jika staf jarak jauh mengatakan VPN lambat atau terputus?
Mulai dengan lokasi dan beban gateway, kemudian jaringan lokal pengguna, lalu kebijakan split tunneling. VPN jaringan yang mengirimkan semua lalu lintas melalui gateway yang jauh menambah penundaan, sementara opsi cloud dan zero trust dapat merutekan pengguna ke titik kehadiran yang lebih dekat. Ajukan pertanyaan kepada dukungan vendor selama pilot untuk melihat bagaimana mereka merespons.