VPN Terbaik untuk RedHat: Keamanan & Kecepatan Kelas Enterprise
Temukan VPN terbaik untuk RedHat yang terintegrasi dengan SELinux, memenuhi standar FIPS 140-2, dan mendukung deployment RPM di seluruh infrastruktur RHEL.
 Michael Gargiulo
VPN.com mungkin mendapatkan komisi ketika Anda mengklik atau membeli melalui situs web kami. Kompensasi dapat memengaruhi cara penyedia ditampilkan; lihat Pengungkapan dan Ketentuan Layanan kami.
Temukan VPN Anda
Untuk apa Anda sebagian besar akan menggunakan VPN?
Pilih satu, lalu jawab beberapa pertanyaan singkat. Kami akan menyebutkan VPN yang paling cocok, beserta alasannya.
VPN untuk streaming
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN untuk streaming?
15.351 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir

Kecocokan Anda

NordVPN
Rating app store, bagian dari skor
4,664,58

ProtonVPN
Rating app store, bagian dari skor
4,654,67
VPN untuk privasi
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN untuk privasi?
15.351 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir
Kecocokan Anda
NordVPN
Rating app store, bagian dari skor
4,664,58
ProtonVPN
Rating app store, bagian dari skor
4,654,67
VPN untuk gaming
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN untuk gaming?
15.351 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir
Kecocokan Anda
NordVPN
Rating app store, bagian dari skor
4,664,58
ProtonVPN
Rating app store, bagian dari skor
4,654,67
VPN untuk paket gratis
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN gratis?
15.351 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir
Kecocokan Anda
ProtonVPN
Rating app store, bagian dari skor
4,654,67
NordVPN
Rating app store, bagian dari skor
4,664,58
NordVPN7,229 serverNordVPN's privacy and security record is strong on process and mixed on proof
93 dari 100, dibangun dari dua bagian berbobot
Rating app store, bagian dari skor
4,664,58
Diteliti 3 Okt 2026Klaim yang diperiksa: 39Sumber independen: 11Skor diperbarui 20 Nov 2026
 ExpressVPN3,000+ server
88 dari 100, dibangun dari dua bagian berbobot
Rating app store, bagian dari skor
4,684,59
Diteliti 3 Okt 2026Klaim yang diperiksa: 27Sumber independen: 13Skor diperbarui 20 Nov 2026
 Mullvad VPN550+ server
80 dari 100, dibangun dari dua bagian berbobot
Rating app store, bagian dari skor
4,144,11
Diteliti 3 Okt 2026Klaim yang diperiksa: 29Sumber independen: 9Skor diperbarui 20 Nov 2026
Mengapa RHEL Membutuhkan Solusi VPN Kelas Enterprise
Red Hat Enterprise Linux (RHEL) menjalankan infrastruktur kritis di perusahaan Fortune 500, lembaga pemerintah, dan institusi keuangan. Tidak seperti distribusi Linux konsumen, RHEL memerlukan solusi VPN yang terintegrasi dengan kontrol akses wajib SELinux, mematuhi standar enkripsi FIPS 140-2, dan mendukung deployment otomatis di ribuan node.
Intinya: RHEL menyertakan alat VPN bawaan melalui NetworkManager dan menerapkan kebijakan keamanan SELinux. Deployment VPN enterprise di RHEL membutuhkan kompatibilitas dengan alat tersebut, ketersediaan paket RPM, dan dukungan vendor jangka panjang yang sesuai dengan siklus hidup RHEL selama 10 tahun.
Panduan ini berfokus pada solusi VPN untuk Red Hat Enterprise Linux di lingkungan produksi. Administrator RHEL membutuhkan VPN yang dapat dipasang melalui YUM/DNF, menghormati konteks SELinux, dan dapat diskalakan di deployment pusat data maupun cloud.
Bagaimana Arsitektur Keamanan RHEL Membentuk Kebutuhan VPN
RHEL berbeda dari distribusi Linux lain dalam beberapa hal yang langsung memengaruhi kompatibilitas VPN. Memahami perbedaan ini mencegah kegagalan deployment dan celah keamanan.
Penegakan SELinux dan Kompatibilitas VPN
SELinux berjalan dalam mode enforcing secara default di RHEL. Banyak klien VPN gagal secara diam-diam karena tidak memiliki modul kebijakan SELinux yang tepat. VPN yang kompatibel harus either dikirim dengan kebijakan SELinux atau menyediakan langkah-langkah terdokumentasi untuk membuat konteks khusus.
Misalnya, OpenVPN di RHEL membutuhkan tipe SELinux openvpn_t. Tanpa itu, koneksi terputus tanpa pesan kesalahan yang jelas. WireGuard terintegrasi di level kernel sejak RHEL 8.6, sehingga menghindari sebagian besar konflik SELinux.
Paket RPM dan Instalasi YUM/DNF
Deployment RHEL enterprise menggunakan paket RPM yang dikelola melalui YUM (RHEL 7) atau DNF (RHEL 8/9). Penyedia VPN yang menawarkan paket .rpm resmi menyederhanakan instalasi, pembaruan, dan audit kepatuhan. Build manual dari source menciptakan beban pemeliharaan dan merusak alur patching otomatis.
Integrasi NetworkManager
RHEL menggunakan NetworkManager sebagai alat konfigurasi jaringan utama. Solusi VPN yang terintegrasi sebagai plugin NetworkManager memungkinkan administrator mengelola koneksi melalui perintah nmcli, GUI GNOME, atau konsol web Cockpit. Ini penting di lingkungan tempat beberapa tim mengelola konfigurasi jaringan.
Kriteria Evaluasi untuk Solusi VPN RHEL
Saat memilih VPN untuk sistem produksi RHEL, evaluasi faktor-faktor spesifik RHEL berikut:
- Kompatibilitas SELinux: Apakah VPN berjalan dalam mode enforcing SELinux tanpa perlu
setenforce 0? - Ketersediaan RPM resmi: Apakah vendor memelihara repositori RPM untuk RHEL 7, 8, dan 9?
- Alat CLI: Apakah VPN menawarkan manajemen baris perintah lengkap untuk lingkungan server tanpa antarmuka?
- Dukungan protokol: Apakah mendukung WireGuard (terintegrasi kernel di RHEL 8.6+) atau IPsec melalui Libreswan (disertakan di RHEL)?
- Kepatuhan FIPS 140-2: Apakah VPN dapat menggunakan modul kriptografi tervalidasi FIPS milik RHEL?
- Skalabilitas: Apakah solusi mendukung playbook Ansible atau modul Puppet untuk deployment massal?
Layanan VPN Teratas dengan Dukungan RHEL Terverifikasi
Tiga penyedia VPN menawarkan kompatibilitas RHEL yang terdokumentasi dengan klien Linux native, paket RPM, atau panduan konfigurasi terperinci untuk deployment enterprise.
Mullvad VPN: Berfokus pada Privasi dengan WireGuard Native
Mullvad VPN menyediakan klien Linux khusus yang didistribusikan sebagai paket RPM. Instalasi di RHEL 8 atau 9 hanya membutuhkan satu perintah:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad termasuk penyedia pertama yang mengadopsi WireGuard, yang berjalan sebagai modul kernel di RHEL 8.6 ke atas. Desain WireGuard yang ringan menjaga beban CPU tetap rendah, dan kecepatan nyata bergantung pada perangkat keras dan koneksi Anda. Klien ini menyertakan CLI lengkap (mullvad connect, mullvad status) yang cocok untuk server RHEL tanpa antarmuka.
Mullvad mengoperasikan 550+ server di 50+ negara. Kebijakan tanpa-log yang ketat telah diverifikasi melalui audit independen. Layanan ini dikenakan biaya tetap €5/bulan tanpa perlu membuat akun.
Catatan khusus RHEL: Paket RPM Mullvad menyertakan modul kebijakan SELinux untuk RHEL 8 dan 9. Tidak diperlukan penyesuaian kebijakan manual.
NordVPN: Skala Enterprise dengan 7,229 Server
NordVPN menyediakan klien Linux sebagai paket RPM yang terintegrasi dengan NetworkManager RHEL. Administrator dapat mengelola koneksi melalui nmcli atau alat CLI NordVPN sendiri (nordvpn connect, nordvpn set technology).
Fitur penting yang relevan dengan RHEL:
- Protokol NordLynx: Implementasi WireGuard NordVPN menjaga overhead protokol tetap rendah di RHEL
- Pemfilteran CyberSec: Memblokir domain malware dan phishing di level DNS, melengkapi aturan firewalld RHEL
- 7,229 server di 150 negara: Memberikan redundansi untuk deployment RHEL multinasional
- Opsi IP khusus: Berguna untuk mengizinkan titik keluar VPN dalam konfigurasi firewall RHEL
Instalasi di RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Catatan khusus RHEL: Aplikasi Linux NordVPN berfungsi dengan SELinux dalam mode enforcing di RHEL 8 dan 9. Plugin NetworkManager mendukung scripting nmcli untuk manajemen koneksi otomatis.
ExpressVPN: Protokol Lightway untuk Deployment RHEL Berlatensi Rendah
ExpressVPN menawarkan klien Linux dengan dukungan RPM dan protokol proprietary Lightway. ExpressVPN memposisikan Lightway sebagai protokol yang terhubung cepat dengan overhead rendah; throughput nyata di RHEL bergantung pada perangkat keras dan jaringan Anda.
Fitur penting untuk administrator RHEL:
- Split tunneling: Merutekan hanya lalu lintas tertentu melalui VPN sambil menjaga layanan internal RHEL tetap pada koneksi langsung
- Lebih dari 3.000 server di 105 negara: Mendukung infrastruktur RHEL yang tersebar secara geografis
- Opsi Lightway UDP dan TCP: Mode TCP berfungsi melalui firewall perusahaan yang ketat
- Pembaruan Linux rutin: ExpressVPN memperbarui klien Linux-nya dalam 2 minggu setelah setiap rilis poin RHEL
Instalasi menggunakan repositori RPM milik ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Catatan khusus RHEL: ExpressVPN membutuhkan boolean SELinux khusus untuk split tunneling. Dokumentasinya menyediakan perintah setsebool yang tepat. Klien ini mendukung lingkungan virtualisasi RHEL termasuk KVM dan oVirt.
Konfigurasi VPN Khusus RHEL: Metode NetworkManager dan CLI
Administrator RHEL biasanya men-deploy VPN melalui dua metode: plugin NetworkManager atau klien CLI mandiri.
Metode 1: WireGuard melalui NetworkManager di RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Metode ini menyimpan kredensial VPN di keyring terenkripsi NetworkManager. Koneksi tetap aktif setelah reboot dan terintegrasi secara otomatis dengan zona firewalld RHEL.
Metode 2: OpenVPN dengan Kebijakan SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Perintah semanage mendaftarkan port OpenVPN ke SELinux. Melewatkan langkah ini menyebabkan kegagalan koneksi diam-diam di sistem RHEL yang menjalankan SELinux dalam mode enforcing.
Metode 3: IPsec melalui Libreswan (Disertakan di RHEL)
RHEL menyertakan Libreswan untuk dukungan VPN IPsec native. Ini tidak memerlukan perangkat lunak pihak ketiga:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan menggunakan pustaka kriptografi tervalidasi FIPS milik RHEL. Ini menjadikannya pilihan utama untuk deployment RHEL di sektor pemerintahan dan keuangan yang membutuhkan kepatuhan FIPS 140-2.
Pertimbangan Kepatuhan dan Deployment Enterprise
RHEL melayani industri dengan persyaratan regulasi yang ketat. Pemilihan VPN harus memperhitungkan kerangka kepatuhan berikut:
| Kerangka Kerja | Persyaratan |
|---|---|
| HIPAA | Deployment RHEL di bidang kesehatan memerlukan VPN dengan enkripsi AES-256 dan pencatatan audit. NordVPN dan Mullvad keduanya mendukung AES-256-GCM. |
| PCI DSS | Pemrosesan pembayaran di RHEL memerlukan terowongan terenkripsi untuk semua data pemegang kartu. IPsec melalui Libreswan secara native memenuhi persyaratan PCI DSS Bagian 4.1. |
| FedRAMP | Sistem RHEL pemerintah memerlukan enkripsi yang tervalidasi FIPS 140-2. Libreswan dengan pustaka kripto NSS milik RHEL memenuhi persyaratan ini. |
| SOC 2 | Penyedia VPN harus menunjukkan praktik penanganan data. Mullvad menerbitkan audit keamanan independen untuk aplikasi VPN-nya (terbaru Leviathan, Februari 2026); ini adalah audit keamanan aplikasi, bukan laporan SOC 2. NordVPN menyatakan telah menugaskan audit independen tanpa-log (no-logs). |
Untuk deployment skala besar, otomatiskan konfigurasi VPN dengan Ansible. Ansible Automation Platform milik Red Hat menyertakan modul role VPN untuk Libreswan dan WireGuard yang men-deploy konfigurasi konsisten di ratusan node RHEL.
Kesimpulan Akhir
Lingkungan RHEL menuntut solusi VPN yang menghormati kebijakan SELinux, terinstal melalui paket RPM, dan dapat diskalakan melalui alat otomatisasi seperti Ansible. Mullvad memberikan jaminan privasi terkuat dengan integrasi WireGuard yang bersih. NordVPN menawarkan jaringan server terbesar dan kompatibilitas NetworkManager untuk deployment multinasional. Protokol Lightway ExpressVPN memberikan latensi koneksi terendah untuk aplikasi yang sensitif terhadap waktu.
Bagi administrator RHEL yang membutuhkan kepatuhan FIPS 140-2 tanpa perangkat lunak pihak ketiga, Libreswan disertakan di setiap instalasi RHEL dan menggunakan modul kriptografi tervalidasi milik sistem operasi. Padukan solusi mana pun dengan NetworkManager dan alat nmcli bawaan RHEL untuk manajemen VPN yang konsisten dan dapat di-script di seluruh infrastruktur Anda.
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
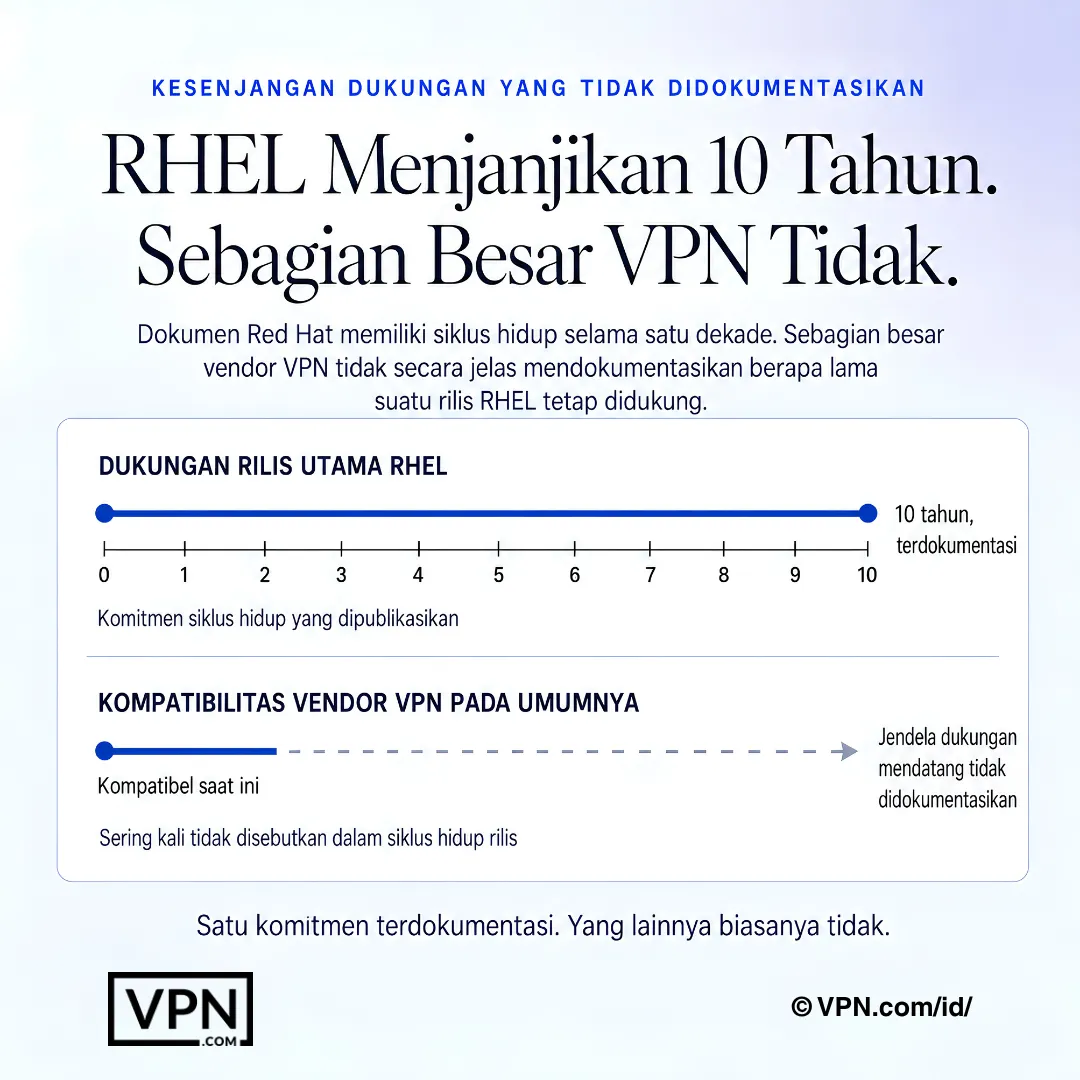
RHEL memiliki siklus hidup yang terdokumentasi, namun jangka waktu dukungan vendor VPN sering kali kurang jelas.
Pertanyaan yang Sering Diajukan
Mengapa RHEL tidak bisa menggunakan klien VPN konsumen biasa?
RHEL menerapkan SELinux dalam mode kontrol akses wajib secara default, yang secara diam-diam memblokir klien VPN tanpa modul kebijakan yang tepat, dan deployment enterprise memerlukan paket RPM yang dikelola melalui YUM atau DNF, bukan build manual dari source. Siklus dukungan RHEL yang sekitar 10 tahun juga berarti vendor perlu memelihara klien Linux dalam jangka panjang, bukan hanya satu kali rilis.
VPN mana yang benar-benar berfungsi dengan SELinux dalam mode enforcing tanpa menonaktifkannya?
Paket RPM Mullvad menyertakan modul kebijakan SELinux bawaan untuk RHEL 8 dan 9, tanpa penyesuaian manual. Aplikasi Linux NordVPN juga berjalan dalam mode enforcing, dengan plugin NetworkManager-nya mendukung scripting nmcli. ExpressVPN membutuhkan boolean SELinux khusus untuk split tunneling, yang dijelaskan dalam dokumentasinya melalui perintah setsebool tertentu.
Apakah ada VPN ini yang memenuhi persyaratan FIPS 140-2 secara langsung?
Libreswan, yang disertakan secara native di setiap instalasi RHEL, menggunakan pustaka kriptografi NSS tervalidasi FIPS milik RHEL sendiri, menjadikannya pilihan utama untuk deployment pemerintahan dan keuangan yang membutuhkan kepatuhan FIPS 140-2 tanpa perangkat lunak pihak ketiga. NordVPN dan Mullvad keduanya mendukung enkripsi AES-256-GCM, tetapi keduanya tidak berjalan melalui modul kripto tervalidasi RHEL seperti Libreswan.
Apa perintah instalasi sebenarnya untuk masing-masing VPN ini di RHEL 9?
Mullvad diinstal dalam satu baris: sudo dnf install dengan URL RPM-nya. NordVPN membutuhkan dua langkah, mengimpor RPM repositori yum-nya terlebih dahulu, lalu sudo dnf install nordvpn. ExpressVPN menggunakan sudo dnf install expressvpn-latest.rpm diikuti expressvpn activate dan expressvpn connect. Ketiganya menghindari kompilasi manual dari source yang mempersulit patching otomatis.
Bagaimana cara mengatur WireGuard melalui NetworkManager alih-alih klien milik vendor?
Instal wireguard-tools dengan sudo dnf install wireguard-tools, lalu impor konfigurasi Anda dengan sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf dan aktifkan dengan sudo nmcli connection up wg0. Ini menyimpan kredensial di keyring terenkripsi NetworkManager, bertahan setelah reboot, dan terintegrasi otomatis dengan zona firewalld.
Mengapa koneksi OpenVPN saya gagal secara diam-diam di server RHEL?
Ini hampir selalu disebabkan oleh tipe SELinux openvpn_t yang hilang, yang menyebabkan koneksi terputus tanpa pesan kesalahan yang jelas dalam mode enforcing. Perbaikinya adalah menginstal NetworkManager-openvpn, lalu menjalankan sudo semanage port -a -t openvpn_port_t -p tcp 1194 sebelum mengimpor koneksi. Melewatkan langkah semanage ini adalah penyebab paling umum kegagalan OpenVPN yang tidak dapat dijelaskan di RHEL.
VPN mana dari ketiga ini yang berkinerja terbaik untuk beban kerja produksi RHEL?
NordVPN menempati peringkat #1 dari 22 pada Trust Score kami, yang dihitung dari pengujian pihak ketiga yang dipublikasikan, diikuti ExpressVPN di #2 dan Mullvad di #8. Untuk RHEL secara khusus, integrasi WireGuard di level kernel sejak RHEL 8.6 menghindari sebagian besar konflik SELinux yang dapat dipicu protokol lama seperti OpenVPN, dan ini sama pentingnya dengan peringkat mentah untuk stabilitas produksi.
Bagaimana perbandingan biaya ketiga VPN ini untuk deployment RHEL enterprise?
NordVPN dimulai dari $3.09/bulan dan ExpressVPN dari $2.79/bulan, keduanya pada paket jangka terpanjang mereka, sementara Mullvad mengenakan biaya tetap $5,50/bulan tanpa tingkat diskon multi-tahun, dibayar bulan per bulan tanpa uji coba gratis. Untuk penganggaran di banyak node RHEL dengan akun bersama, harga jangka panjang Nord dan Express meningkat lebih dapat diprediksi dibandingkan tarif bayar-sesuai-pemakaian flat Mullvad.
Apakah ada VPN ini yang benar-benar membantu memenuhi persyaratan HIPAA, PCI DSS, atau FedRAMP?
Sebagian, tergantung pada kerangka kerjanya. NordVPN dan Mullvad keduanya mendukung enkripsi AES-256-GCM yang relevan untuk HIPAA, dan NordVPN menyatakan kebijakan tanpa-log-nya telah diaudit secara independen, sementara Mullvad mempublikasikan audit keamanan independen atas aplikasi VPN-nya, yang bukan laporan SOC 2. Untuk PCI DSS atau FedRAMP, tumpukan IPsec Libreswan bawaan RHEL, yang menggunakan kripto tervalidasi FIPS, merupakan jalur kepatuhan yang lebih langsung.
Berapa banyak perangkat yang benar-benar dapat dicakup oleh satu akun di deployment RHEL multi-node?
NordVPN mengizinkan 10 koneksi perangkat bersamaan per akun, ExpressVPN mengizinkan 10 hingga 14 tergantung tingkat paket, dan Mullvad dibatasi pada 5. Bagi admin yang mengelola beberapa server atau workstation RHEL di bawah satu lisensi alih-alih menyediakan per node, batas lebih tinggi milik NordVPN dan ExpressVPN lebih menghemat sebelum memerlukan akun tambahan.
Dapatkah konfigurasi VPN di RHEL diotomatiskan di ratusan server?
Ya. Ansible Automation Platform milik Red Hat sendiri menyertakan modul role VPN khusus untuk Libreswan dan WireGuard, yang memungkinkan administrator mendorong konfigurasi VPN yang identik ke ratusan node RHEL dari satu playbook. Memadukan ini dengan nmcli untuk manajemen lokal memberikan jalur deployment yang dapat di-script dan diaudit, alih-alih mengonfigurasi setiap server secara manual.
Apa yang terjadi jika sebuah VPN tidak sesuai setelah saya men-deploy-nya di infrastruktur RHEL?
NordVPN dan ExpressVPN keduanya memberikan jaminan uang kembali 30 hari untuk paket mereka, sehingga Anda memiliki jendela waktu untuk menguji kompatibilitas sebelum berkomitmen anggaran untuk deployment yang lebih besar. Mullvad tidak menawarkan uji coba dan berjalan secara ketat bayar-sesuai-pemakaian, jadi tidak ada jaminan yang bisa dijadikan pegangan jika klien RPM-nya tidak sesuai dengan lingkungan Anda.
Apa yang terjadi ketika rilis poin RHEL merusak kompatibilitas klien VPN saya?
ExpressVPN memperbarui klien Linux-nya dalam kira-kira 2 minggu setelah setiap rilis poin RHEL, yang membatasi downtime untuk deployment yang sensitif terhadap waktu. Integrasi WireGuard di level kernel sejak RHEL 8.6 sebagian besar menghindari kerusakan semacam ini karena bukan klien userspace terpisah. Libreswan sepenuhnya menghindari masalah ini karena dikirim sebagai bagian dari RHEL itu sendiri dan diperbarui bersama OS.