VPN Terbaik untuk FreeBSD: Setup OpenVPN & WireGuard
Temukan VPN terbaik untuk FreeBSD dengan dukungan OpenVPN dan WireGuard asli. Dapatkan panduan setup, kompatibilitas pf, dan file konfigurasi khusus FreeBSD.
 Michael Gargiulo
 NordVPN8,900+ server
NordVPN's privacy and security record is strong on process and mixed on proof
94 dari 100, dibangun dari dua bagian berbobot
Diteliti 3 Okt 2026Klaim yang diperiksa: 31Pisahkan grup sumber: 23Skor diperbarui 4 Okt 2026
Kami mengumpulkan bukti pihak ketiga dan menilainya secara editorial. VPN.com tidak menjalankan laboratorium pengujian.
 ExpressVPN3,000+ server
85 dari 100, dibangun dari dua bagian berbobot
Diteliti 3 Okt 2026Klaim yang diperiksa: 27Pisahkan grup sumber: 27Skor diperbarui 4 Okt 2026
Kami mengumpulkan bukti pihak ketiga dan menilainya secara editorial. VPN.com tidak menjalankan laboratorium pengujian.
 Mullvad VPN700+ server
86 dari 100, dibangun dari dua bagian berbobot
Diteliti 3 Okt 2026Klaim yang diperiksa: 29Pisahkan grup sumber: 12Skor diperbarui 4 Okt 2026
Kami mengumpulkan bukti pihak ketiga dan menilainya secara editorial. VPN.com tidak menjalankan laboratorium pengujian.
Garis Bawah: FreeBSD tidak memiliki aplikasi VPN GUI asli dari sebagian besar penyedia. Namun, OpenVPN dan WireGuard berjalan dengan baik di platform ini. Anda memerlukan penyedia yang menawarkan file konfigurasi khusus FreeBSD, panduan setup, dan kompatibilitas dengan alat seperti
pfdan FreeBSD jails.
Mengapa Pengguna FreeBSD Membutuhkan Solusi VPN Khusus
FreeBSD bukanlah Linux. Meskipun keduanya adalah sistem mirip Unix, FreeBSD menggunakan kernel yang berbeda, tumpukan jaringan yang berbeda, dan manajemen paket yang berbeda. Perbedaan ini penting saat memilih VPN.
FreeBSD menggerakkan kira-kira 5% dari pasar server global. Ini mendominasi platform perangkat jaringan seperti pfSense, OPNsense, dan TrueNAS. Netflix menjalankan Open Connect CDN-nya di FreeBSD. WhatsApp membangun infrastruktur messagingnya di FreeBSD. Ini bukan penempatan hobi.
Pengguna FreeBSD jatuh ke dalam tiga kategori utama:
- Administrator server menjalankan FreeBSD jails yang membutuhkan terowongan terenkripsi antara lingkungan terisolasi
- Insinyur jaringan membangun appliance firewall dengan
pf(Packet Filter) yang memerlukan integrasi VPN di tingkat OS - Developer yang fokus privasi yang memilih FreeBSD untuk model keamanannya (Capsicum sandboxing, GELI encryption, MAC framework)
Setiap kelompok membutuhkan penyedia VPN yang memahami arsitektur unik FreeBSD. Instruksi umum “bekerja di Linux” jarang ditransfer dengan bersih. FreeBSD menggunakan rc.conf untuk manajemen layanan, /usr/local/etc/ untuk jalur konfigurasi, dan pkg atau ports untuk instalasi paket. Penyedia VPN yang mengabaikan perbedaan ini menciptakan jam troubleshooting.
Cara Protokol VPN Bekerja di FreeBSD
FreeBSD mendukung dua protokol VPN utama: OpenVPN dan WireGuard. Masing-masing terintegrasi berbeda dengan sistem operasi.
OpenVPN di FreeBSD
OpenVPN telah berjalan di FreeBSD selama lebih dari 15 tahun. Instal dengan satu perintah:
pkg install openvpnOpenVPN menggunakan driver perangkat tun, yang disertakan FreeBSD dalam sistem dasarnya. File konfigurasi masuk ke /usr/local/etc/openvpn/. Anda mengelola layanan melalui rc.conf:
# Tambahkan ke /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN memberikan enkripsi yang andal dengan AES-256-GCM. Komprominya: OpenVPN berjalan dalam userspace, menambah overhead CPU dibandingkan protokol tingkat kernel.
WireGuard di FreeBSD
WireGuard tiba di kernel FreeBSD dengan versi 13.1. Versi sebelumnya memerlukan paket wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsDi FreeBSD 14.0+, WireGuard dikirim sebagai modul kernel asli. Muat dengan:
kldload if_wgWireGuard berjalan di kernel pada FreeBSD, yang membuat overhead lebih rendah dibanding OpenVPN di userspace. Basis kode WireGuard sekitar 4.000 baris dibanding lebih dari 100.000 baris OpenVPN, membuat audit lebih cepat dan permukaan serangan lebih kecil.
Perbandingan Protokol di FreeBSD:
| Fitur | OpenVPN | WireGuard |
|---|---|---|
| Dukungan kernel FreeBSD | Userspace only | Native (13.1+) |
| Perintah instalasi | pkg install openvpn | pkg install wireguard-tools |
| Kompleksitas konfigurasi | Sedang (10+ opsi) | Sederhana (5-6 opsi) |
Integrasi firewall (pf) | Aturan manual diperlukan | Pembuatan antarmuka otomatis |
| Kompatibilitas jail | Dukungan penuh | Dukungan penuh (14.0+) |
Top 5 VPN yang Berjalan di FreeBSD
Tidak setiap penyedia VPN mendukung FreeBSD. Sebagian besar membangun aplikasi hanya untuk Windows, macOS, dan distribusi Linux arus utama. Lima penyedia di bawah ini menawarkan kompatibilitas FreeBSD yang terdokumentasi dengan file konfigurasi.
Matriks Perbandingan VPN
| Penyedia | Protokol di FreeBSD | Dokumentasi Asli FreeBSD | Jumlah Server | Mulai dari (per bulan) | GUI Tersedia |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Ya | 700+ (43 negara) | €5.00/bulan (tidak ada tingkat diskon) | Tidak (CLI saja) |
| OVPN | WireGuard, OpenVPN | Ya | 100+ (12 negara) | Lihat situs OVPN | Tidak (CLI saja) |
| Perfect Privacy | OpenVPN | Ya | 55+ (23 negara) | Lihat situs Perfect Privacy | Tidak (CLI saja) |
| IPredator | OpenVPN | Ya | 15+ (3 negara) | Lihat situs IPredator | Tidak (CLI saja) |
| NordVPN | OpenVPN | Sebagian (panduan komunitas) | 6,400+ (111 negara) | $3.49/bulan | Tidak (CLI saja) |
Poin kunci: Tidak ada penyedia yang menawarkan klien GUI FreeBSD. Setiap setup memerlukan perintah terminal. Jika Anda lebih suka alat grafis, pertimbangkan menjalankan VPN di appliance pfSense atau OPNsense.
Mullvad: Terbaik Keseluruhan untuk Privasi FreeBSD
Mullvad beroperasi dari Swedia dan menerima pembayaran anonim termasuk uang tunai yang dikirim dalam amplop. Layanan ini tidak memerlukan alamat email, nama, dan informasi pribadi apa pun untuk mendaftar. Anda menerima nomor akun 16 digit.
Mullvad menerbitkan panduan WireGuard FreeBSD resmi. Proses setup mereka membutuhkan waktu kira-kira 10 menit:
# Instal alat WireGuard
pkg install wireguard-tools

# Buat direktori konfigurasi
mkdir -p /usr/local/etc/wireguard

# Hasilkan kunci
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Unduh config Mullvad dari halaman akun
# Tempatkan di /usr/local/etc/wireguard/wg0.conf

# Bawa naik interface
wg-quick up wg0
Mullvad mengenakan tarif datar €5.00/bulan tanpa diskon untuk jangka waktu yang lebih lama. Kesederhanaan ini menarik bagi pengguna FreeBSD yang lebih menyukai penetapan harga yang transparan tanpa taktik penjualan tambahan.
Kekuatan:
- Dokumentasi WireGuard resmi untuk FreeBSD
- Pembuatan akun anonim (tidak memerlukan email)
- Harga datar tanpa kontrak lock-in
- 700+ server di 43 negara
- Infrastruktur server RAM-only
Kelemahan:
- Tidak ada multi-hop tanpa konfigurasi manual
- Jaringan server lebih kecil dari NordVPN atau ExpressVPN
- Tidak ada diskon jangka panjang
OVPN: Dukungan WireGuard Asli di FreeBSD
OVPN, juga berbasis di Swedia, menjalankan server tanpa disk yang tidak menyimpan apa pun ke disk. Penyedia ini secara eksplisit mencantumkan FreeBSD dalam platform yang didukung dan menyediakan file konfigurasi untuk OpenVPN dan WireGuard.
Langkah instalasi untuk OVPN WireGuard di FreeBSD:
# Instal paket yang diperlukan
pkg install wireguard-tools

# Unduh config OVPN WireGuard dari dashboard
# Simpan ke /usr/local/etc/wireguard/wg0.conf

# Aktifkan di boot via rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Mulai koneksi
service wireguard start
OVPN dijual dengan harga di atas penyedia pasar massal, yang mencerminkan infrastruktur yang lebih kecil dan berfokus pada privasi. Periksa situs OVPN untuk paket terkini.
Kekuatan:
- File konfigurasi WireGuard disediakan untuk FreeBSD
- Server tanpa disk (tidak ada data yang menyentuh hard drive)
- Baik OpenVPN maupun WireGuard didukung dengan config FreeBSD
- Terbukti di pengadilan: OVPN memenangkan kasus pada 2020 membuktikan mereka tidak memiliki data pengguna untuk diserahkan
Kelemahan:
- Hanya 100+ server di 12 negara
- Harga bulanan lebih tinggi dari Mullvad
- Perusahaan lebih kecil dengan staf dukungan lebih sedikit
Perfect Privacy: Keamanan Multi-Hop Terbaik untuk Server FreeBSD
Perfect Privacy beroperasi dari Panama dan mengkhususkan diri dalam fitur keamanan lanjutan. VPN multi-hop mereka merutekan lalu lintas melalui 2-4 server secara bersamaan.
Pengguna FreeBSD mengonfigurasi Perfect Privacy melalui OpenVPN. Dukungan WireGuard belum tersedia.
# Instal OpenVPN
pkg install openvpn

# Unduh config FreeBSD Perfect Privacy
# Ekstrak ke /usr/local/etc/openvpn/

# Konfigurasi auto-start
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Mulai layanan
service openvpn start
Multi-hop mengurangi kecepatan secara signifikan. Untuk administrator server FreeBSD yang melindungi infrastruktur sensitif, pertukaran sering masuk akal.
Perfect Privacy menetapkan harga di atas penyedia pasar massal dan memberikan diskon untuk paket tahunan. Layanan ini juga menawarkan jaminan uang kembali 7 hari.
Kekuatan:
- Rantai VPN multi-hop (hingga 4 server)
- Dokumentasi setup FreeBSD terperinci
- NeuroRouting (pemilihan server berbasis AI)
- Tidak ada batas lalu lintas atau batas bandwidth
- Port forwarding tersedia
Kelemahan:
- Tidak ada dukungan WireGuard belum
- Harga lebih tinggi dari sebagian besar pesaing
- Multi-hop memperkenalkan latensi yang nyata
- 55 server di 23 negara (jaringan terkecil dalam daftar ini)
IPredator: Setup Paling Sederhana untuk Pemula FreeBSD
IPredator diluncurkan pada 2009, didirikan oleh individu yang terhubung dengan The Pirate Bay. Layanan ini fokus pada kesederhanaan dan privasi di atas segalanya.
Setup FreeBSD IPredator membutuhkan waktu kira-kira 10 menit dengan hanya OpenVPN:
# Instal OpenVPN
pkg install openvpn

# Unduh file config IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Pindahkan config
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Mulai koneksi
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator menerbitkan paket-paketnya sendiri di situs web mereka. Server terbatas pada Swedia, Latvia, dan Rumania (15+ total).
Kekuatan:
- Proses setup FreeBSD paling sederhana
- Komitmen privasi yang kuat (yurisdiksi Swedia)
- Menerima Bitcoin untuk pembayaran anonim
- Harga yang jelas
Kelemahan:
- Hanya 15 server di 3 negara
- Tidak ada dukungan WireGuard
- Tidak ada kill switch atau fitur lanjutan
- Hanya OpenVPN, jadi tidak ada efisiensi setara WireGuard
NordVPN: Jaringan Server Terbesar dengan Dukungan FreeBSD Komunitas
NordVPN tidak secara resmi mendukung FreeBSD, tetapi file konfigurasi OpenVPN mereka bekerja di platform. Komunitas FreeBSD mempertahankan panduan setup yang mencakup prosesnya.
# Instal OpenVPN
pkg install openvpn

# Unduh config OpenVPN NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Ekstrak dan pilih config server
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Buat file auth
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Mulai koneksi
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN dimulai dari $3.49/bulan pada palannya jangka panjang. Dengan lebih dari 6.400+ server di 111 negara, layanan ini menawarkan cakupan geografis terluas.
Kekuatan:
- 6.400+ server di 111 negara
- Tarif bulanan rendah untuk paket jangka panjang
- Server tersembunyi untuk jaringan terbatas
- Server khusus (Double VPN, Onion over VPN)
Kelemahan:
- Tidak ada dukungan FreeBSD resmi (hanya panduan komunitas)
- Tidak ada WireGuard di FreeBSD (NordLynx hanya untuk Linux/Windows/Mac)
- Kill switch tidak tersedia tanpa aplikasi asli mereka
- Setup memerlukan lebih banyak langkah manual dibanding penyedia dengan panduan FreeBSD resmi
Masalah Konfigurasi OpenVPN FreeBSD dan Perbaikan
FreeBSD menangani OpenVPN berbeda dari Linux. Ini adalah masalah paling umum dan solusinya.
Perangkat TUN Tidak Ditemukan
FreeBSD mungkin tidak memuat driver perangkat tun secara otomatis. Perbaiki ini dengan menambahkannya ke boot:
# Tambahkan ke /boot/loader.conf
if_tun_load="YES"

# Muat segera tanpa reboot
kldload if_tun
DNS Leaks Melalui resolv.conf
OpenVPN di FreeBSD tidak memperbarui /etc/resolv.conf secara otomatis seperti halnya di Linux. Buat script update:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Tambahkan ke config OpenVPN Anda:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Konflik Firewall dengan pf
Firewall pf FreeBSD dapat memblokir lalu lintas VPN. Tambahkan aturan ini ke /etc/pf.conf:
# Izinkan lalu lintas OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Opsional: Blokir semua lalu lintas non-VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Muat ulang firewall:
pfctl -f /etc/pf.confLayanan OpenVPN Gagal Dimulai di Boot
Sintaks rc.conf penting. Gunakan nama variabel yang tepat:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard di FreeBSD: Setup Modul Kernel dan Troubleshooting
Integrasi WireGuard bervariasi berdasarkan versi FreeBSD. Bagian ini mencakup instalasi modul asli dan pihak ketiga.
FreeBSD 13.x: Menginstal Modul Kernel
FreeBSD 13.0 dan 13.1 memerlukan modul kernel eksternal:
pkg install wireguard-kmod wireguard-tools

# Muat modul
kldload if_wg

# Buat persisten
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Dukungan Kernel Asli
FreeBSD 14.0+ menyertakan WireGuard dalam kernel dasar. Anda hanya membutuhkan alatnya:
pkg install wireguard-toolsWireGuard Gagal Membuat Interface
Jika wg-quick up wg0 mengembalikan “RTNETLINK answers: Operation not supported,” modul kernel tidak dimuat:
# Periksa apakah modul dimuat
kldstat | grep wg

# Muat secara manual
kldload if_wg

# Verifikasi
ifconfig wg0
Menjalankan WireGuard Di Dalam Jail FreeBSD
FreeBSD 14.0+ mendukung WireGuard di dalam jails. Tambahkan parameter jail ini:
# Di /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Buat interface WireGuard di dalam jail:
jexec myjail wg-quick up wg0Masalah MTU Menyebabkan Kehilangan Paket
MTU default WireGuard sebesar 1420 dapat menyebabkan masalah di beberapa jaringan. Kurangi:
# Di wg0.conf
[Interface]
MTU = 1380
Praktik Terbaik Keamanan untuk VPN di FreeBSD
FreeBSD menawarkan fitur keamanan yang melengkapi enkripsi VPN. Gabungkan untuk perlindungan berlapis.
Integrasikan VPN dengan firewall pf: Buat aturan yang memblokir semua lalu lintas di luar terowongan VPN. Ini bertindak sebagai kill switch tingkat jaringan tanpa mengandalkan software penyedia VPN.
Gunakan enkripsi GELI untuk config VPN: Enkripsi direktori yang berisi kredensial dan file konfigurasi VPN Anda:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Jalankan VPN di dalam sandbox Capsicum: Framework Capsicum FreeBSD membatasi apa yang dapat diakses oleh proses VPN, mengurangi kerusakan jika klien VPN dikompromikan.
Pantau kesehatan koneksi VPN: Tambahkan job cron yang memeriksa status terowongan setiap 5 menit dan memulai ulang koneksi jika putus:
*/5 * * * * /usr/local/bin/check-vpn.shPutusan Akhir
Pengguna FreeBSD memiliki lebih sedikit opsi VPN dibandingkan pengguna Linux atau Windows. Lima penyedia yang diulas di sini masing-masing melayani kebutuhan yang berbeda.
Pilih Mullvad jika Anda menginginkan privasi kuat dengan akun anonim dan performa WireGuard solid dengan harga tetap €5.00/bulan. Pilih OVPN jika Anda menginginkan file konfigurasi WireGuard dan desain server diskless. Pilih Perfect Privacy jika Anda memerlukan perutean multi-hop untuk lingkungan server keamanan tinggi. Pilih IPredator jika Anda menginginkan pengaturan FreeBSD yang paling sederhana. Pilih NordVPN jika Anda memerlukan akses ke 6.400+ server di 111 negara dan tidak keberatan dengan panduan FreeBSD yang dikelola komunitas.
Arsitektur FreeBSD membuatnya secara unik cocok untuk penempatan VPN. Integrasi firewall pf, isolasi jail, dan enkripsi GELI menciptakan lapisan keamanan yang tidak ada sistem operasi konsumen lain yang cocok. Penyedia VPN yang tepat melengkapi alat-alat ini daripada menggantinya.
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
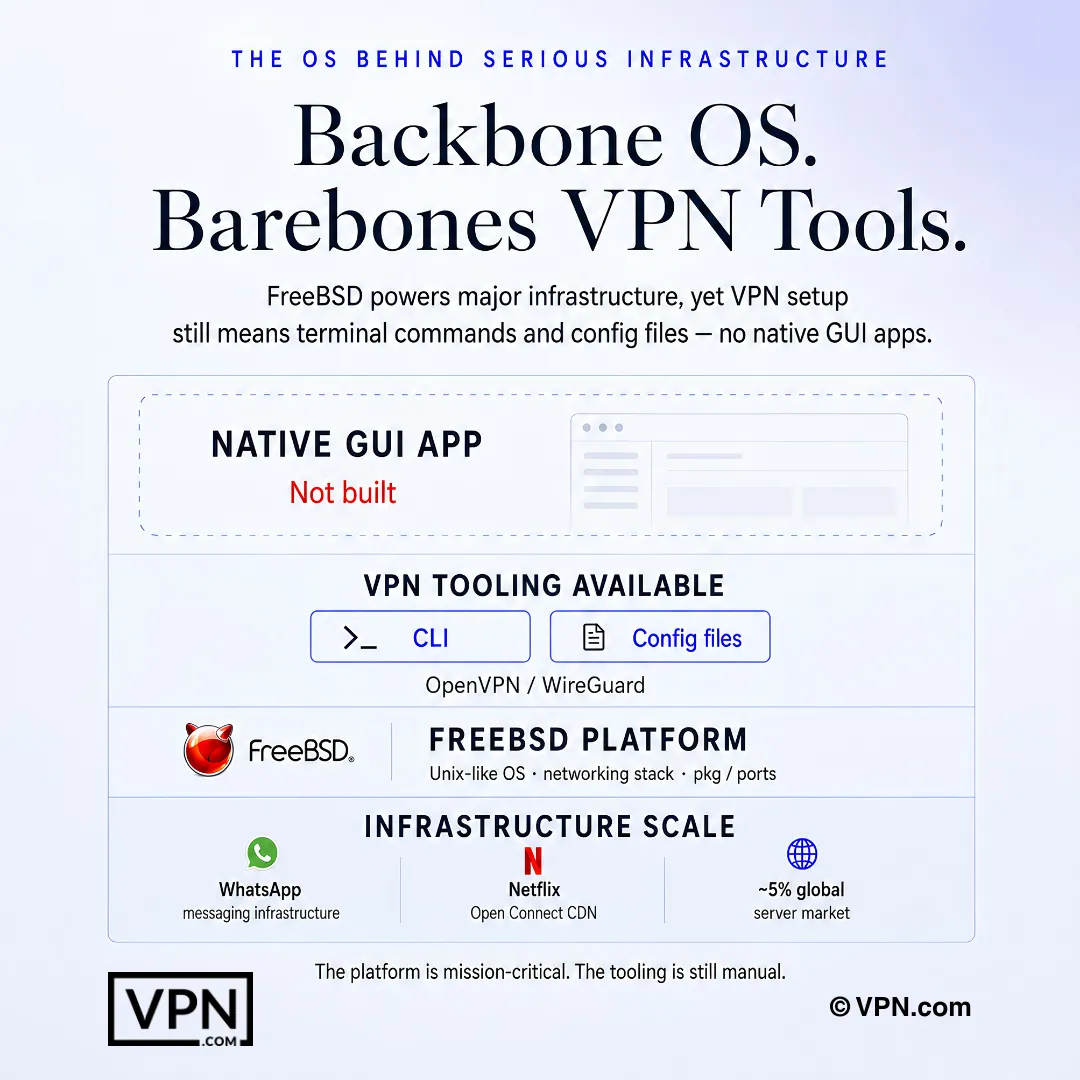
Pengaturan VPN FreeBSD biasanya memerlukan perintah terminal dan file konfigurasi, bukan aplikasi GUI bawaan.
Tanya Jawab
Mengapa FreeBSD tidak mendapat aplikasi VPN asli seperti Windows atau macOS?
FreeBSD bukanlah Linux, dan menggunakan kernel dan tumpukan jaringan yang berbeda, jadi sebagian besar penyedia melewatkan pembuatan klien GUI khusus untuknya. Sebaliknya, Anda menginstal OpenVPN atau WireGuard melalui pkg install, mengelolanya melalui rc.conf, dan menyimpan config di /usr/local/etc/. Setiap penyedia yang mendokumentasikan dukungan FreeBSD melakukannya melalui setup terminal daripada aplikasi grafis.
Apa perbedaan nyata antara menjalankan OpenVPN dan WireGuard di FreeBSD?
OpenVPN berjalan sepenuhnya di userspace menggunakan driver tun bawaan FreeBSD dan telah bekerja di platform ini selama lebih dari 15 tahun, tetapi basis kode ~100.000+ barisnya menambah overhead CPU. WireGuard dikirim sebagai modul kernel asli mulai dari FreeBSD 13.1 (sepenuhnya asli di 14.0+), yang membuat penggunaan CPU lebih rendah, dan basis kode ~4.000 barisnya membuat audit independen lebih cepat.
Bagaimana cara menjalankan WireGuard secara asli di FreeBSD 14?
Pada FreeBSD 14.0+, WireGuard dibangun di kernel dasar, jadi Anda hanya perlu pkg install wireguard-tools dan kemudian kldload if_wg untuk memuat modul. Pada FreeBSD 13.0 atau 13.1, Anda perlu paket terpisah wireguard-kmod terlebih dahulu. Setelah dimuat, buat kunci dengan wg genkey/wg pubkey dan bawa interface naik dengan wg-quick up wg0.
Mengapa OpenVPN kebocoran permintaan DNS di FreeBSD, dan bagaimana cara menghentikannya?
Tidak seperti Linux, OpenVPN di FreeBSD tidak secara otomatis menulis ulang /etc/resolv.conf ketika terowongan terhubung, jadi query DNS dapat melewati koneksi terenkripsi. Perbaikinya dengan script up/down yang mencadangkan dan menukar resolv.conf saat terhubung dan mengembalikannya saat terputus, kemudian referensikan script itu dengan script-security 2 di file config OpenVPN Anda.
Apa penyebab kesalahan “tun device not found” di FreeBSD?
FreeBSD kadang gagal auto-load driver tun yang bergantung OpenVPN, menghasilkan kesalahan ini saat koneksi. Tambahkan if_tun_load="YES" ke /boot/loader.conf sehingga memuat secara otomatis di setiap boot, atau jalankan kldload if_tun untuk memuat segera tanpa reboot. Ini adalah salah satu kegagalan setup OpenVPN first-time paling umum di platform.
Bagaimana cara membangun kill switch tingkat jaringan menggunakan firewall pf FreeBSD?
Daripada mengandalkan kill switch tingkat aplikasi penyedia (yang kebanyakan setup FreeBSD tidak memilikinya sama sekali), tambahkan aturan pf.conf yang memblokir semua lalu lintas keluar kecuali apa yang dirutekan melalui interface tun0 VPN Anda dan IP server spesifik penyedia pada port VPN. Muat ulang dengan pfctl -f /etc/pf.conf. Ini memblokir semua lalu lintas jika terowongan putus, berfungsi sebagai failsafe tingkat firewall.
Bagaimana cara menjalankan WireGuard di dalam jail FreeBSD?
Dukungan jail memerlukan FreeBSD 14.0 atau lebih baru, karena WireGuard memerlukan mode jaringan vnet di dalam jail. Tambahkan allow.raw_sockets, vnet, dan vnet.interface = "wg0" ke blok konfigurasi jail di /etc/jail.conf, kemudian bawa terowongan naik dari luar jail dengan jexec myjail wg-quick up wg0. Versi FreeBSD lebih awal tidak mendukung integrasi jail ini.
Penyedia mana yang benar-benar menerbitkan dokumentasi FreeBSD resmi versus mengandalkan panduan komunitas?
Mullvad, OVPN, Perfect Privacy, dan IPredator semuanya menerbitkan panduan setup FreeBSD resmi dengan file konfigurasi. NordVPN tidak memiliki dukungan FreeBSD resmi; konfigurasi OpenVPN-nya berfungsi di platform, tetapi hanya panduan yang dikelola komunitas yang memandu melalui prosesnya, yang biasanya memerlukan lebih banyak waktu untuk diatur daripada penyedia yang didokumentasikan secara resmi.
Penyedia mana yang memberikan performa terbaik untuk pengguna FreeBSD yang juga membutuhkan kecepatan lintas platform?
NordVPN menempati urutan #1 dari 22 dalam Speed Lab kami, yang digabungkan dari tes pihak ketiga yang dipublikasikan, unggul dari Mullvad di posisi #7 dan ExpressVPN di posisi #8. NordVPN tidak memiliki dukungan FreeBSD resmi dan memerlukan panduan OpenVPN yang dikelola komunitas, sementara Mullvad menerbitkan dokumentasi WireGuard asli resmi untuk FreeBSD, menjadikannya pilihan yang lebih kuat jika kompatibilitas FreeBSD lebih penting daripada peringkat murni.
Berapa biaya sebenarnya NordVPN, ExpressVPN, dan Mullvad untuk pengaturan FreeBSD?
NordVPN dimulai dari $3.49/bulan pada palannya jangka panjang, ExpressVPN dimulai dari $2.99/bulan pada palannya jangka panjang, dan Mullvad mengenakan tarif tetap dari €5.00/bulan tanpa diskon jangka panjang. Ketiga penyedia ini tidak menawarkan GUI FreeBSD, sehingga perbedaan harga bergantung pada infrastruktur server dan yurisdiksi daripada kemudahan pengaturan.
Bisakah saya mendapatkan pengembalian dana jika setup FreeBSD penyedia tidak cocok untuk kasus penggunaan saya?
Ya, untuk dua dari tiga. NordVPN dan ExpressVPN keduanya mendukung paket mereka dengan garansi uang kembali 30 hari, memberikan Anda waktu untuk menguji config WireGuard atau OpenVPN di kotak FreeBSD Anda sebelum berkomitmen. Mullvad tidak memiliki uji coba; itu bayar sesuai penggunaan, meskipun hari yang tidak digunakan pada tarif bulanan datar dapat dikembalikan jika Anda membatalkan lebih awal.
Berapa banyak koneksi simultan yang saya dapatkan untuk mencakup server FreeBSD bersama perangkat lain?
Bervariasi menurut penyedia. NordVPN memungkinkan 10 koneksi perangkat simultan, ExpressVPN memungkinkan 10-14 tergantung pada tingkat paket, dan Mullvad membatas 5. Untuk administrator server FreeBSD yang menjalankan beberapa jails atau appliance pfSense bersama perangkat pribadi, batas perangkat yang lebih tinggi dari NordVPN atau ExpressVPN meninggalkan lebih banyak ruang sebelum Anda memerlukan akun kedua.
Apakah basis kode WireGuard yang lebih kecil membuatnya lebih aman untuk penempatan jail FreeBSD dibandingkan OpenVPN?
Setidaknya ini mengurangi permukaan serangan. Basis kode WireGuard yang kurang lebih 4.000 baris lebih mudah diaudit daripada basis kode OpenVPN yang 100.000+ baris, dan karena berjalan sebagai modul kernel FreeBSD asli (13.1+ dengan kmod, asli di 14.0+) daripada di userspace, juga menggunakan lebih sedikit CPU saat berjalan di dalam jail terisolasi.