Le migliori soluzioni VPN Enterprise: 5 piattaforme a confronto
Confronta le piattaforme VPN enterprise e zero trust: NordLayer, Cisco, Palo Alto, Fortinet e Zscaler. Scopri quale si adatta alle tue dimensioni, al tuo stack e al tuo team IT.
 Michael Gargiulo
Trova il tuo VPN
Per cosa utilizzerai principalmente un VPN?
Scegli uno, poi rispondi a qualche domanda veloce. Ti indichiamo il VPN più adatto e spieghiamo perché.
VPN per streaming
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per lo streaming?
14.585 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni

Il tuo abbinamento

NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59

ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per privacy
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per la privacy?
14.585 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per giochi
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per il gaming?
14.585 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per piani gratuiti
Domanda 1 di 3
Cosa ti ha fatto cercare un VPN gratuito?
14.585 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
Risposta breve: Abbina la piattaforma alla rete che già gestisci. NordLayer è la più rapida da implementare per un team cloud-first senza hardware da gestire. Cisco Secure Client, Palo Alto GlobalProtect e Fortinet FortiClient hanno senso quando già gestisci i firewall di quel fornitore. Zscaler Private Access è la scelta quando l’obiettivo è l’accesso alle app con zero trust piuttosto che un tunnel di rete. NordLayer è l’unica delle cinque a cui possiamo indirizzarti direttamente, e lo diciamo di seguito.
Quale Enterprise VPN Dovresti Scegliere?
| Se questa descrizione ti corrisponde | Inizia con | Perché |
|---|---|---|
| Team cloud-first o ibrido, nessun gateway on-premise, vuoi che funzioni rapidamente | NordLayer | Gateway gestiti nel cloud e un Control Panel centrale, con single sign-on e autenticazione a più fattori su ogni piano |
| Esegui già firewall Cisco ASA o Firepower | Cisco Secure Client[1] | Costruito per funzionare con i gateway Cisco |
| Il team di sicurezza vuole l’ispezione profonda del traffico al firewall | Palo Alto GlobalProtect[2] | Estende la policy del firewall Palo Alto agli utenti remoti |
| Esegui già firewall FortiGate e vuoi un solo vendor | Fortinet FortiClient[3] | Si abbina ai gateway FortiGate e ai tool endpoint Fortinet |
| Vuoi sostituire l’accesso di rete ampio con accesso per app | Zscaler Private Access[4] | Modello zero trust: gli utenti raggiungono app specifiche, non la rete |
Ottieni i piani NordLayer e richiedi un preventivo
Come abbiamo scelto, e cosa non facciamo. VPN.com non esegue test di performance o sicurezza propri. Questa guida è costruita sulla documentazione dei prodotti pubblicata da ogni fornitore e sulla guida di sicurezza pubblica, elencate nei riferimenti qui sotto. VPN.com guadagna una commissione se acquisti NordLayer tramite il nostro link. Non abbiamo alcuna relazione di affiliazione con gli altri quattro, quindi i loro link rimandano ai siti dei fornitori stessi.
Che cos’è una VPN “Enterprise”?
Una VPN consumer protegge la connessione di una sola persona. Una VPN enterprise protegge l’accesso di un’organizzazione ai propri sistemi: aggiunge amministrazione centralizzata, integrazione dell’identità, politiche di accesso che seguono l’utente e record che l’IT può controllare. Per un team più piccolo (circa 5-500 utenti), consulta la nostra guida migliore VPN per le aziende. Questa pagina è per distribuzioni più grandi o complesse: più uffici, firewall esistenti, un team di sicurezza e approvvigionamento che richiede un preventivo piuttosto che una pagina di checkout.
Due architetture sono in gioco, e la scelta ha più importanza del marchio:
- Network VPN. L’utente si autentica, si apre un tunnel e accede alle risorse di rete consentite dalla policy. Cisco, Palo Alto e Fortinet sono costruiti intorno a questo modello, legati ai loro gateway o firewall.
- Zero trust network access (ZTNA). L’utente è connesso ad applicazioni individuali, non alla rete. Zscaler Private Access è costruito intorno a questo modello. Consulta la nostra guida zero trust per ulteriori informazioni.
NordLayer si posiziona più vicino all’estremità cloud-managed: utilizzi i suoi gateway ospitati anziché possedere l’hardware.
Le cinque piattaforme a confronto
| Piattaforma | Ideale per | Implementazione | Licenze |
|---|---|---|---|
| NordLayer | Team cloud-first e ibridi | Gestito nel cloud | Per utente, quattro piani (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Organizzazioni con gateway Cisco | On-premise o ibrido | Tramite Cisco, solitamente incluso in altri prodotti |
| Palo Alto GlobalProtect[2] | Team di sicurezza guidati dal firewall | Basato su firewall o cloud Prisma Access | Tramite Palo Alto, legato alla sua piattaforma firewall |
| Fortinet FortiClient[3] | Clienti FortiGate | On-premise o ibrido | Tramite Fortinet; confermare i termini per dispositivo o per utente |
| Zscaler Private Access[4] | Accesso zero trust a livello di app | Servizio cloud | Tramite Zscaler; basato su preventivo |
I termini di licenza cambiano e vengono negoziati, quindi questa tabella descrive il modello, non un numero. Chiedi a ogni fornitore un preventivo in base al tuo numero di utenti effettivo.
NordLayer
Ideale per i team cloud-first e ibridi che desiderano un servizio gestito piuttosto che hardware. NordLayer è il prodotto business di Nord Security. Gli amministratori gestiscono utenti e gateway da un central Control Panel, e il single sign-on lo collega a provider di identità tra cui Microsoft Entra ID, Okta, OneLogin, JumpCloud e Google Workspace. Le app coprono Windows, macOS, iOS, Android e Linux, oltre a un’estensione del browser. SSO e autenticazione multi-fattore sono disponibili su tutti e quattro i piani (Lite, Core, Premium e Enterprise). NordLayer offre una garanzia di rimborso di 14 giorni e nessuna prova gratuita, quindi esegui il tuo pilot all’interno di questa finestra temporale. Questo è l’unica piattaforma qui dove VPN.com può indirizzarti direttamente.
Fonte: sito NordLayer e pagine dei piani, verificato il 2 ottobre 2026.
Cisco Secure Client
Ideale per le organizzazioni che già eseguono firewall Cisco. Cisco Secure Client (il successore di AnyConnect) si connette ai gateway Cisco ASA e Firepower e supporta SSL/TLS e IPsec. La sua forza è l’integrazione: se i tuoi gateway, strumenti di identità e operazioni di sicurezza sono già Cisco, il client si inserisce perfettamente in quello stack. Se non lo sono, assumi quello stack per usarlo. La licenza normalmente passa attraverso Cisco o un rivenditore.
Palo Alto GlobalProtect
Ideale per i team di sicurezza che gestiscono firewall Palo Alto e desiderano una sola policy per utenti in ufficio e remoti. GlobalProtect connette gli utenti ai firewall Palo Alto o al suo servizio cloud Prisma Access, in modo che le stesse regole di ispezione e i registri si applichino ovunque sia l’utente. Panorama è la console di gestione centrale di Palo Alto per le policy su molti firewall.
Fortinet FortiClient
Ideale per le organizzazioni che standardizzano su Fortinet. FortiClient si integra con i gateway FortiGate e la gestione degli endpoint di Fortinet, quindi VPN, firewall e controlli degli endpoint sono sotto un unico fornitore. Supporta i tunneling IPsec e SSL. Verifica i termini di licenza attuali con Fortinet, poiché differiscono tra le offerte per dispositivo e per utente.
Zscaler Private Access
Ideale per le organizzazioni cloud-first impegnate nel modello zero trust. Zscaler Private Access non colloca gli utenti sulla rete. Fa da intermediario per una connessione tra un utente e un’applicazione specifica attraverso il cloud di Zscaler, quindi gli indirizzi delle applicazioni non sono esposti a Internet pubblico. Se un account viene compromesso, l’esposizione riguarda solo le app a cui l’account era autorizzato ad accedere, non l’intera rete. Poiché è fornito in cloud, gli ambienti con molta infrastruttura on-premise richiedono una migrazione in fasi.
Come scegliere: Sei domande
- Che cosa state già utilizzando? I firewall Cisco, Palo Alto o Fortinet esistenti di solito decidono questo. Un client che corrisponde ai vostri gateway consente di risparmiare lavoro di integrazione.
- Quante persone e quanti siti? Molti uffici branch spingono verso piattaforme basate su firewall. La maggior parte del personale remoto su strumenti SaaS spinge verso soluzioni cloud-managed o zero trust.
- Chi lo amministrerà? Un servizio cloud-managed richiede meno competenze hardware. Le piattaforme firewall hanno bisogno di un team che conosce già il vendor.
- Si connette al vostro provider di identità? Confermate che il single sign-on e il provisioning degli utenti funzionino con la directory che utilizzate (Entra ID, Okta, Google Workspace).
- Che cosa richiedono il vostro auditor o assicuratore? Una VPN è un controllo tra i vari e non rende un’organizzazione conforme da sola. Chiedete a ogni vendor la sua documentazione di audit attuale e verificate voi stessi le date del report.
- Potete fare un pilota? Eseguite un test con 25-50 utenti per alcune settimane in almeno due sedi. Presentate un ticket di supporto e cronometrate la risposta.
Verdetto finale
Non esiste una singola migliore VPN aziendale, solo quella più adatta al tuo ambiente. Scegli NordLayer se sei orientato al cloud e desideri un servizio gestito senza hardware. Scegli il client Cisco, Palo Alto o Fortinet se esegui già i firewall di quel fornitore. Scegli Zscaler Private Access se il tuo obiettivo è l’accesso alle app con zero trust.
Qualunque sia la tua selezione, esegui un progetto pilota, richiedi la documentazione di audit corrente e ottieni un preventivo scritto per il tuo numero di utenti. Visualizza i piani NordLayer se un’opzione gestita dal cloud è adatta.
Riferimenti
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Riferimenti
- Cisco. 2026. Secure Client (including AnyConnect). Recuperato il 30 settembre 2026 da https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Archiviato: Snapshot di Wayback Machine
- Palo Alto Networks. s.d. Secure Remote Access | GlobalProtect. Recuperato il 30 settembre 2026 da https://www.paloaltonetworks.com/sase/globalprotect.Archiviato: Snapshot di Wayback Machine
- Fortinet. s.d. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Archiviato: Snapshot di Wayback Machine
- Zscaler. s.d. Transforming secure access with Zscaler Private Access (ZPA). Recuperato il 30 settembre 2026 da https://www.zscaler.com/products-and-solutions/zscaler-private-access.Archiviato: Snapshot di Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Archiviato: Snapshot di Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Archiviato: Snapshot di Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Enterprise VPN Security. Recuperato il 30 settembre 2026 da https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Archiviato: Snapshot di Wayback Machine
- Fortinet. s.d. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Archiviato: Snapshot di Wayback Machine
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
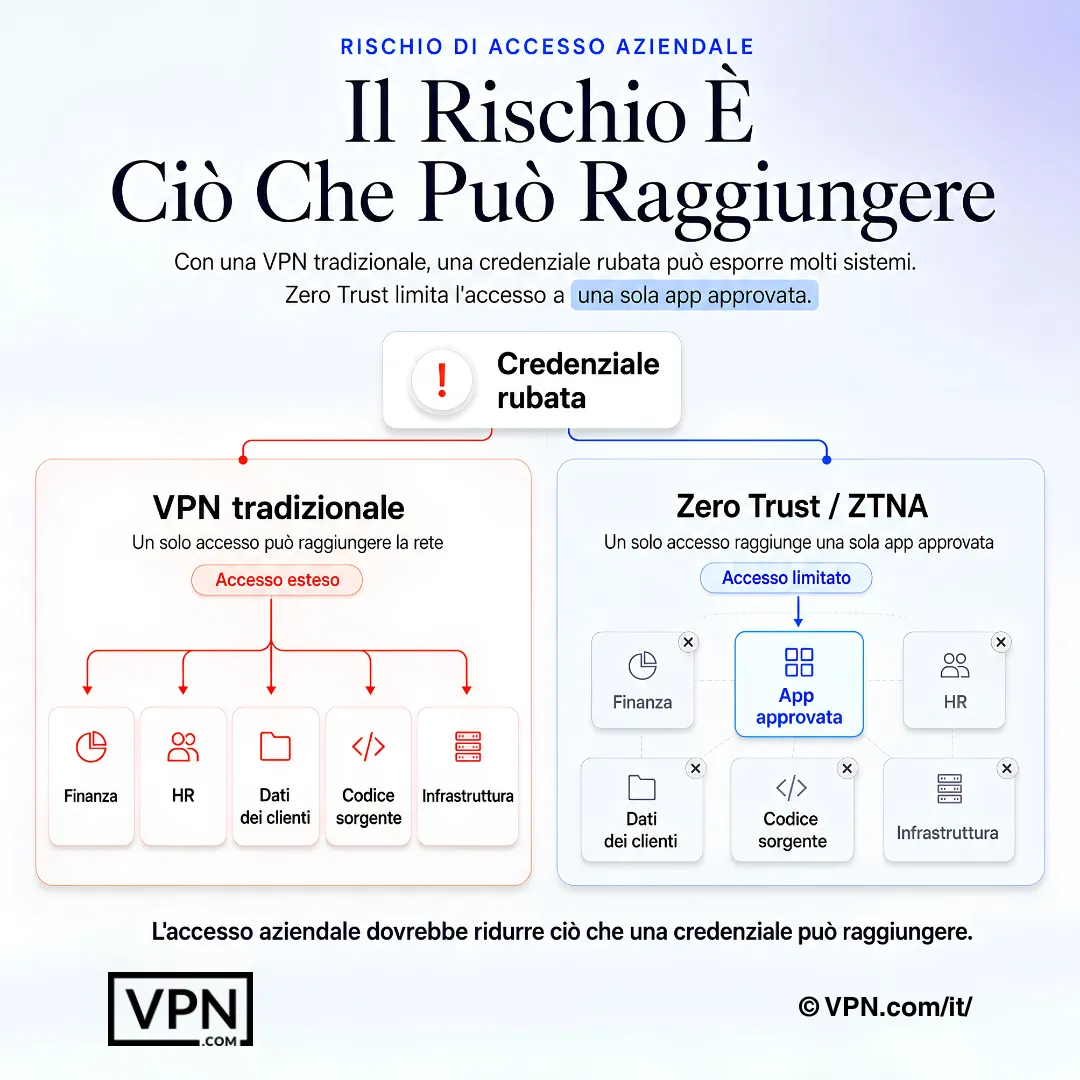
Il rischio di accesso aziendale si riduce quando una singola credenziale non può raggiungere la rete più ampia.
Domande Frequenti
Che cos’è una VPN aziendale?
Una VPN aziendale offre ai dipendenti un accesso sicuro ai sistemi aziendali attraverso l’amministrazione centralizzata, l’integrazione dell’identità, le politiche di accesso e i registri di audit. Si differenzia da una VPN consumer, che protegge la connessione di una sola persona e non ha un livello amministrativo. Le piattaforme aziendali sono progettate per molti utenti, più sedi e un team IT o di sicurezza.
Qual è la differenza tra una VPN aziendale e una VPN per aziende?
Per lo più scala e integrazione. Una VPN per piccole aziende si concentra su configurazione facile e licenze multi-utente per team da pochi a poche centinaia di persone. Un’implementazione aziendale aggiunge integrazione con firewall esistenti, sistemi di identità e monitoraggio, oltre a procurement tramite preventivi e contratti. Molti prodotti cloud-managed servono entrambi i segmenti.
La tecnologia ZTNA (Zero Trust Network Access) sta sostituendo le VPN?
Per alcune organizzazioni, in parte. Una VPN tradizionale apre un tunnel che raggiunge la rete a cui l’utente è autorizzato ad accedere. ZTNA connette gli utenti a singole applicazioni, il che limita ciò che un account compromesso può raggiungere. Molte organizzazioni eseguono entrambi durante una transizione. Zscaler Private Access è un prodotto ZTNA; gli altri qui sono VPN-led.
Quale VPN aziendale è migliore se utilizziamo già firewall Cisco, Palo Alto o Fortinet?
Di solito il client dello stesso fornitore: Cisco Secure Client per i gateway Cisco, GlobalProtect per i firewall Palo Alto, FortiClient per FortiGate. Il client è costruito per quel gateway, quindi eviti il lavoro di integrazione. Se non ne utilizzi nessuno, un’opzione gestita nel cloud come NordLayer evita l’acquisto di hardware.
Come viene stabilito il prezzo di una VPN aziendale?
Principalmente per utente, per dispositivo o all’interno di un contratto di sicurezza più ampio. I prezzi pubblicati raramente corrispondono a quelli pagati da un grande acquirente, quindi richiedi un preventivo per il tuo numero effettivo di utenti e chiedi quale livello di supporto è incluso. NordLayer elenca quattro piani (Lite, Core, Premium e Enterprise) nella sua pagina dei prezzi.
Una VPN aziendale ci rende conformi a HIPAA, SOC 2 o PCI DSS?
No. Una VPN è un controllo tecnico unico e la conformità dipende dalle tue politiche, dalla configurazione, dai vendor e dalle evidenze. Chiedi a ogni vendor i suoi attuali report di audit o attestazioni, verifica le date e chiedi al tuo responsabile della conformità quali controlli il tuo framework richiede.
Come dovremmo eseguire un progetto pilota prima dell’acquisto?
Seleziona da 25 a 50 utenti in almeno due sedi ed esegui il test per diverse settimane. Verifica l’accesso tramite il tuo provider di identità, l’affidabilità con connessioni scadenti, il carico amministrativo e il supporto. Invia un ticket reale e misura il tempo di risposta. Con NordLayer, fallo entro la finestra di garanzia di rimborso di 14 giorni, poiché non c’è prova gratuita.
Gli dipendenti possono utilizzare una VPN consumer per il lavoro?
È una scelta inadeguata quando un’azienda ha bisogno di controllo centralizzato. Le VPN consumer non dispongono di console amministrativa, di modo di applicare chi si connette a cosa, e di registri gestiti dall’azienda. Un team molto piccolo a volte inizia in questo modo, ma qualsiasi organizzazione più grande è meglio servita da un prodotto aziendale. Vedi la nostra guida migliore VPN per business.
Quali dispositivi deve supportare una VPN aziendale?
Come minimo Windows, macOS, iOS e Android, e Linux per i team di ingegneria. NordLayer elenca app per tutti e cinque, più un’estensione del browser. Per gli altri, conferma il supporto della piattaforma e la compatibilità della gestione dei dispositivi mobili sul sito del fornitore.
Cosa controllare se il personale remoto dice che la VPN è lenta o si disconnette?
Inizia con la posizione e il carico del gateway, poi la rete locale dell’utente, quindi la politica di split tunneling. Le VPN di rete che instradano tutto il traffico attraverso un gateway distante aggiungono latenza, mentre le opzioni cloud e zero trust possono instradare gli utenti verso un punto di presenza più vicino. Segnalalo al supporto del fornitore durante il pilota per vedere come rispondono.