Datapersonvernguide: Beskyttelse, rettigheter og beste praksis
Lær hva datapersonvern er, gjeldende personvernlover (GDPR, CCPA), og hvordan du beskytter dine personopplysninger på nettet.
 Michael Gargiulo
Konklusjon: Dine personopplysninger står overfor konstante trusler fra malware, phishing, sosial manipulasjon og nettverksangrep. Sterke passord, personvernfokuserte verktøy og en VPN som krypterer trafikken din utgjør de sentrale forsvarslinjene for å beskytte informasjonen din på nettet.
Datapersonvern har blitt ett av de viktigste temaene i digitalt liv. Hvert nettköp, søk og innlegg på sosiale medier genererer personopplysninger som selskaper samler inn, lagrer og deler. For mange mennesker er spørsmålet enkelt: hvem kontrollerer informasjonen min, og hvordan holder jeg den sikker?
Risikoen er reell. Cyberkriminelle bruker sofistikerte metoder for å stjele personopplysninger, og selv legitime selskaper håndterer dem noen ganger dårlig. Men det er også gode nyheter. Sterke personvernlover finnes nå i dusinvis av land, og praktiske verktøy er tilgjengelige for å hjelpe deg med å ta kontroll. Denne guiden dekker de spesifikke truslene mot dine personopplysninger, lovene designet for å beskytte rettighetene dine, og de konkrete stegene du kan ta for å forsvare informasjonen din på nettet.
Merk: Denne guiden fokuserer på datapersonvern fra et forbrukerperspektiv. Hvis du søker informasjon om organisatoriske samsvarskrav, bedriftens databehandlingsobligasjoner eller GDPR-implementering for virksomheter, besøk vår databeskyttelsesguide i stedet.
Hva er datapersonvern?
Datapersonvern refererer til din rett til å kontrollere hvordan dine personopplysninger blir samlet inn, brukt, lagret og delt. Personopplysninger inkluderer alt som kan identifisere deg direkte eller indirekte: navn, e-postadresse, telefonnummer, fysisk adresse, nettlesingshistorikk, kjøpshistorikk, plasseringsdata og til og med biometrisk informasjon som fingeravtrykk.
I praktiske termer besvarer datapersonvern tre spørsmål:
- Hvem samler inn dataene dine? Nettsteder, apper, annonsører, internettleverandører (ISPer) og offentlige etater samler alle inn personopplysninger.
- Hva gjør de med det? Vanlig bruk inkluderer målrettet annonsering, analyse, produktforbedring, og i noen tilfeller, salg av data til tredjeparter.
- Hva kontroll har du? Personvernlover og verktøy gir deg muligheten til å se, endre, slette og begrense tilgang til dataene dine.
Gapet mellom det selskaper samler inn og hva brukere forstår om denne innsamlingen, er fortsatt en av de største utfordringene innen digitalt personvern, ifølge Electronic Frontier Foundation (EFF). Datapersonvern er ikke det samme som databeskyttelse, som omhandler organisatoriske og juridiske rammer virksomheter må følge. Datapersonvern handler om dine individuelle rettigheter og valg.
Trusler mot dine personopplysninger
Cyberkriminelle bruker et bredt spekter av teknikker for å få tilgang til personopplysninger. Å forstå hvordan hver trussel fungerer, er det første steget mot å forsvare deg mot det.
Sosial manipulasjon
Sosial manipulasjon er en kategori angrep der kriminelle manipulerer mennesker til å avsløre konfidensiell informasjon. I stedet for å utnytte programvarevulnerabiliteter, utnytter disse angrepene menneskelig psykologi.
Hvordan det fungerer: En angriper kan utgive seg for å være en bankrepresentant, sende en falsk veldedighetshenstilling eller skape et presserende scenario (som å hevde at kontoen din har blitt kompromittert) for å presse deg til å dele passord, kontonumre eller verifiseringskoder.
Eksempel fra virkeligheten: I juli 2020 opplevde Twitter et alvorlig datainnbrudd da angripere brukte et koordinert sosialt manipulasjonsangrep for å målrette ansatte med tilgang til interne verktøy. Angriperne kompromitterte deretter kontoer med høy profil, inkludert kontoene til Barack Obama og Elon Musk, ifølge en føderal straffesak[1], for å promotere et kryptovalutasvindelnummer.
Forebygging: Verifiser enhver uventet forespørsel om personopplysninger ved å kontakte organisasjonen direkte gjennom offisielle kanaler. Del aldri passord eller engangskoder med noen som kontakter deg først.
Malware
Malware er ondsinnet programvare designet for å infiltrere enheter og stjele data, kryptere filer for løsepengar, eller overvåke brukeraktivitet uten samtykke.
Hvordan det fungerer: Malware ankommer vanligvis gjennom e-postvedlegg, kompromitterte nettsteder eller infiserte nedlastinger. Når den er installert, kan den logge tastaturtrykk for å fange opp passord, kryptere filene dine og kreve betaling (løsepengarmalware), aktivere kameraet eller mikrofonen, eller stjele sensitive dokumenter.
Eksempel fra virkeligheten: Ransomware-angrepet WannaCry i 2017 førte til titusenvis av smittede systemer i over 150 land[2], ifølge åpen kildekode-rapporter sitert av CISA. Angrepet krypterte brukeres filer og krevde betaling i Bitcoin. Sykehus, virksomheter og offentlige etater ble alle rammet.
Forebygging: Hold operativsystemet og programvaren oppdatert, unngå å klikke på lenker eller vedlegg fra ukjente avsendere, og bruk reputable antivirusprogrammer. Vår dedikerte guide dekker malwartyper og forsvar i detalj.
Målrettet phishing
Mens standard phishing kaster et bredt nett, er målrettet phishing rettet mot spesifikke individer ved bruk av personopplysninger angriperen allerede har samlet inn.
Hvordan det fungerer: En angriper forsker på deg gjennom sosiale medier, offentlige poster eller tidligere datainnbrudd. De lager deretter en høygt personalisert melding, ofte som å komme fra en kollega, sjef eller betrodd tjeneste, som lurer deg til å klikke på en ondsinnet lenke eller gi sensitive data.
Eksempel fra virkeligheten: En rapport fra Barracuda Networks i 2023 fant at spear phishing utgjør bare 0,1 % av e-postbaserte angrep, men står for 66 % av sikkerhetsbruddene[3] i dataene deres. Personaliseringen gjør at disse angrepene er langt mer effektive enn generisk phishing.
Forebygging: Vær skeptisk til enhver e-post som ber om hasteaksjon, selv om den ser ut til å komme fra noen du kjenner. Verifiser forespørsler gjennom en separat kommunikasjonskanal. Les vår detaljerte guide om phishing-angrep for flere beskyttelsesstrategier.
Nettverksangrep
Offentlige Wi-Fi-nettverk på kafeer, flyplasser og hoteller er praktiske, men iboende usikre. Angripere på samme nettverk kan avskjære ukryptert dataoverføring.
Hvordan det fungerer: I et man-in-the-middle-angrep (MITM) posisjonerer en hacker seg mellom enheten din og Wi-Fi-ruteren. De kan deretter overvåke nettleseraktiviteten din, fange opp påloggingsaktualer og til og med injisere ondsinnet innhold i nettstedene du besøker.
Eksempel fra virkeligheten: Sikkerhetsforskere har dokumentert at useriøse hotspots som etterligner legitime nettverk (kjent som “evil twin”-angrep) fortsatt er en av de vanligste truslene på offentlige steder.
Forebygging: Unngå tilgang til banktjenester eller sensitive konto på offentlig Wi-Fi. Bruk en VPN for å kryptere forbindelsen din, og sikre at nettsteder bruker HTTPS før du oppgir personopplysninger.
Sårbarheter i tingenes internett (IoT)
Smarthusenhetene, wearables, eldre telefoner og tilkoblede apparater har ofte svake sikkerhetsstandarder og mottar uregelmessige programvareoppdateringer.
Hvordan det fungerer: Mange IoT-enheter leveres med standardpassord som brukere aldri endrer. Disse enhetene mangler ofte kryptering og kan overføre data i klartekst. Angripere kan utnytte disse svakhetene for å få tilgang til hjemmenettet ditt og alle data lagret på tilkoblede enheter.
Eksempel fra virkeligheten: I 2019 fant forskere hos Bitdefender at Ring Video Doorbell Pro utvekslet Wi-Fi-legitimasjon over ren HTTP under oppsettet[4], noe som gjorde dem tilgjengelige for alle i nærheten; problemet er siden rettet.
Forebygging: Endre standardpassord på alle tilkoblede enheter umiddelbart. Kontroller regelmessig for fastvareoppderinger og deaktiver funksjoner du ikke bruker, for eksempel ekstern tilgang.
Utnyttelse av sosiale medier
Sosiale medieplattformer samler enorme mengder brukerdata, og informasjonen du frivillig deler, kan bli brukt mot deg av angripere.
Hvordan det fungerer: Angripere skraper offentlige profiler for å samle personlige detaljer for sosiale manipulasjons- eller målrettede phishing-kampanjer. Plattformene selv samler oppførselsdata inkludert likes, delinger, plasseringsinnsjekking og nettlesingsmønstre for målrettet annonsering. Datainnbrudd på sosiale mediefirmaer kan avsløre denne informasjonen til kriminelle.
Eksempel fra virkeligheten: I Cambridge Analytica-saken hevdet FTC at en app hadde samlet inn profildata fra omtrent 250 000 til 270 000 brukere, pluss 50 til 65 millioner av deres venner[5], gjennom villedende metoder.
Forebygging: Reviderer dine personverninnstillinger på hver plattform. Begrens personopplysningene som er synlige på offentlige profiler, og vær forsiktig med å godta tilkoblingforespørsler fra ukjente kontoer.
Deepfakes og syntetiske medier
Fremskritt innen kunstig intelligens har gjort det mulig å lage overbevisende falske bilder, lyd og video som kan skade omdømme eller legge til rette for svindel.
Hvordan det fungerer: AI-verktøy kan generere realistiske syntetiske medier ved å bruke prøver av en persons stemme, ansikt eller skrivstil. Kriminelle bruker deepfakes for å utgi seg for, utpressing, desinformasjonskampanjer og finansiell svindel som stemmekloningsvindel.
Eksempel fra virkeligheten: I 2024 overførte en finansmedarbeider i ingeniørselskapet Arup omtrent 25 millioner dollar[6] etter en videosamtale med det som så ut til å være selskapets finansdirektør (CFO). Samtalen brukte deepfake-teknologi.
Forebygging: Vær forsiktig med uvanlige video- eller lydforespørsler som involverer finansielle transaksjoner. Verifiser uventede kommunikasjoner gjennom etablerte kanaler. Bruk flerfaktoriell autentisering slik at stemme eller video alene ikke kan godkjenne sensitive handlinger.
Hvilke data kan bli målrettet?
Cyberkriminelle målretter ulike typer personopplysninger avhengig av deres mål. Vanlige mål inkluderer navn, adresser, telefonnumre, personnumre, finansielle kontodetaljer, medisinske poster og påloggingsmaktualer. Her er det angripere typisk gjør med stjålne data:
Identitetstyveri
Kriminelle bruker stjålne personopplysninger til å utgi seg for å være ofrene. De kan åpne kredittkontoer, sende inn falske skattemeldinger, skaffe seg medisinsk behandling eller begå lovbrudd i andres navn. Amerikanere rapporterte å ha tapt mer enn 10 milliarder dollar til svindel i 2023[7], ifølge Federal Trade Commission. Lær hvordan identitetstyveri fungerer, og hvordan du beskytter deg selv.
Doxxing
Doxxing innebærer å publisere noens private informasjon offentlig uten samtykke. Dette kan inkludere hjemmeadresser, telefonnumre, arbeidsplasspørsål og familieinformasjon. Ofre kan møte trakassering, trusler eller fysisk fare som resultat.
Salg på mørknettet
Stjålne data selges ofte på markedsplasser på mørknettet. Prisene varierer mye og endrer seg over tid, men komplette identitetsposter og medisinske journaler koster generelt langt mer enn ett enkelt datapunkt, for eksempel en e-postadresse.
Finansiell utnyttelse
Angripere bruker stjålne kredittkortnumre, bankkontolegitimeringer og personlige detaljer for å foreta uautoriserte kjøp, overføre midler eller søke lån i offerets navn.
Utpressing og utpressing
Sensitive personopplysninger, inkludert private bilder, meldinger eller nettlesingshistorikk, kan brukes til å true ofre til å foreta betalinger. Løsepengarangrep krypterer filer og krever betaling for frigjøring.
Personlig utnyttelse
Stjålne data gjør det mulig å forfølge, trakassere og utgi seg for. Kriminelle kan bruke personopplysninger til å spore en offers plassering, kontakte familien eller arbeidsgiver, eller begå forbrytelser under offerets identitet.
Forbrukerrettigheter under datapersonvernlover
Datapersonvernlover etablerer reglene for hvordan organisasjoner samler inn, lagrer, behandler og deler personopplysninger. Disse lovene definerer også rettighetene dine som individ og setter straffer for brudd.
Hvorfor personvernlover er viktige
Den raske veksten av digital datainsamling skapte et påtrengende behov for juridiske beskyttelser. Datapersonvernlover tjener flere kritiske funksjoner:
- Beskytt individer mot uautorisert bruk av deres personopplysninger
- Gi spesifikke rettigheter inkludert muligheten til å få tilgang til, korrigere og slette dataene dine
- Krever transparens fra organisasjoner om hvordan de håndterer data
- Pålegg meldinger om brudd slik at individer kan ta beskyttende tiltak
- Påfør straffer som oppfordrer til etterlevelse
The NIST Privacy Framework[8] er et frivillig verktøy som hjelper organisasjoner med å identifisere og håndtere personvernrisiko, og mange bruker det sammen med disse lovkravene.
| Forordning | Region | Ikrafttredelse | Maks. sanksjon |
|---|---|---|---|
| GDPR[9] | Den europeiske union | 25. mai 2018 | €20 mill. eller 4 % av global årlig omsetning[10] |
| CCPA[11] | California, USA | 1. januar 2020 | 2 500 $ per overtredelse, 7 500 $ per forsettlig overtredelse (justert for inflasjon) |
| PDPA | Singapore | 2. juli 2014 | S$1 million eller 10 % av årlig omsetning i Singapore, avhengig av hva som er høyest[12] |
| LGPD[13] | Brasil | August 2020 (sanksjoner fra 1. august 2021) | 2 % av omsetningen i Brasil, begrenset til 50 mill. reais |
| PIPEDA | Canada | 13. april 2000 | Tiltak besluttet av Federal Court[14] |
| Ulike delstatslover | USA (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Varierer etter delstat |
General Data Protection Regulation (GDPR)
- Region: Europeisk union (EU)
- Ikrafttredelsesdato: 25. mai 2018
Hovedbestemmelser
- Samtykke: Krever uttrykkelig samtykke fra enkeltpersoner før behandling av deres data. Europakommisjonen forklarer det rettslige rammeverket[9].
- Den registrertes rettigheter: Gir rett til innsyn, retting, sletting og begrensning av behandlingen av personopplysninger.
- Varsling av datainnbrudd: Dersom et brudd utgjør en risiko for enkeltpersoner, må organisasjoner varsle tilsynsmyndigheten innen 72 timer etter at de ble kjent med det[15].
- Sanksjoner: Opptil 20 millioner euro eller 4 % av samlet årlig global omsetning[10], avhengig av hva som er høyest.
California Consumer Privacy Act (CCPA)
- Region: California, USA
- Ikrafttredelsesdato: 1. januar 2020
Nøkkelbestemmelser
- Rett til å vite: Forbrukere kan be om detaljer om hvordan deres personopplysninger samles inn, brukes og deles.
- Rett til sletting: Forbrukere kan be om at deres personopplysninger slettes.
- Rett til å reservere seg: Forbrukere kan reservere seg mot salg av sine personopplysninger.
- Sanksjoner: Administrative bøter på inntil 2 500 dollar per overtredelse eller 7 500 dollar per forsettlig overtredelse[11], justert for inflasjon.
Personal Data Protection Act (PDPA) — Singapore
- Region: Singapore
- Ikrafttredelsesdato: 2. juli 2014
Nøkkelbestemmelser
- Samtykke: Krever at organisasjoner innhenter samtykke før de samler inn, bruker eller videreformidler personopplysninger.
- Innsyn og retting: Gir enkeltpersoner rett til å få innsyn i og rette sine personopplysninger.
- Datasikkerhet: Organisasjoner må innføre rimelige sikkerhetstiltak for å beskytte personopplysninger.
- Sanksjoner: Økonomiske sanksjoner på opptil S$1 million eller 10 % av årsomsetningen i Singapore[12], avhengig av hva som er høyest, fra oktober 2022.
Brasiliansk generell personvernlov (LGPD)
- Region: Brasil
- Ikrafttredelse: August 2020, med sanksjoner som gjelder fra 1. august 2021
Sentrale bestemmelser
- Samtykke: Krever klart og uttrykkelig samtykke til behandling av personopplysninger.
- Den registrertes rettigheter: Gir rett til innsyn, retting, sletting og dataportabilitet av personopplysninger.
- Personvernombud: Virksomheter må utnevne et personvernombud.
- Sanksjoner: Inntil 2 % av selskapets omsetning i Brasil, begrenset til 50 millioner reais per overtredelse[13].
Personal Information Protection and Electronic Documents Act (PIPEDA) — Kanada
- Region: Kanada
- Ikrafttredelsesdato: 13. april 2000 (med endringer over tid)
Viktige bestemmelser
- Samtykke: Krever at organisasjoner innhenter meningsfullt samtykke til innsamling og bruk av opplysninger.
- Innsyn og retting: Gir enkeltpersoner rett til å få innsyn i og rette sine personopplysninger.
- Datasikkerhet: Organisasjoner må beskytte personopplysninger med egnede sikkerhetstiltak.
- Sanksjoner: Personvernkommissæren kan henvise saker til Føderalretten, som kan pålegge rettsmidler[14].
Nye statlige personvernlover i USA
- Stater: Ulike, inkludert New Jersey, New Hampshire, Montana, Florida, Texas og Oregon
- Ikrafttredelsesdatoer: Ulike datoer i 2024 og 2025
Nøkkelbetingelser
- Samtykke: Lignende krav for innhenting av samtykke før databehandling.
- Rettigheter for dataibjekter: Rettigheter til å få tilgang til, redigere, slette og velge bort databehandling.
- Datasikkerhet: Krav for beskyttelse av personopplysninger og gjennomføring av databeskyttelssvurderinger.
- Straffer: Varierer etter stat, inkludert bøter og håndhevelseshandlinger fra statlige myndigheter.
Tips: Den eneste mest effektive vanen er å begrense hva du deler på nettet fra starten av. Kombiner sterke unike passord, kryptert skylagring og en VPN på offentlig Wi-Fi, og du fjerner det meste av angrepsflatene kriminelle er avhengig av.
Måter å beskytte dine personopplysninger
Truslene er reelle, men det samme gjelder forsvarene. Her er konkrete, handlingsorienterte skritt for å beskytte personopplysningene dine på nettet.
Bruk personvernvennlige nettlesere
Standardnettlesere samler inn betydelige mengder brukerdata. Personvernfokuserte alternativer som Brave, Firefox (med streng sporingsbeskyttelse aktivert) og Tor Browser blokkerer sporere og annonser som standard. Tor sender trafikk gjennom en tilfeldig sti via flere reléer[16], slik at ingen observatør på et enkelt punkt kan se hvor trafikken kommer fra eller hvor den er på vei.
Begrens datadeling
Hver bit med personopplysninger du deler på nettet øker eksponeringen din. Unngå å legge ut hele navnet ditt, hjemmeadresse, telefonnummer eller arbeidsplass på offentlige profiler. Gå gjennom tillatelsene du gir til apper og tilbakekall tilgang til kontaktene, plasseringen og kameraet når de ikke er nødvendig.
Krypter skylagring
Hvis du lagrer filer i skyen, bruker du tjenester som tilbyr ende-til-ende-kryptering som Tresorit eller Proton Drive. For eksisterende skylagringskonto (Google Drive, Dropbox), krypter sensitive filer lokalt før du laster opp ved hjelp av verktøy som Cryptomator.
Bruk en enhetsfinner
Aktiver Finn enheten min (Android) eller Find My iPhone (iOS) på alle enhetene dine. Hvis en enhet blir borte eller stjålet, tillater disse verktøyene deg å fjernlåse enheten og slette alle personopplysninger før den faller i gale hender.
Gå gjennom apptillatelser
Mange apper ber om tilgang til kameraet, mikrofonen, kontaktene og plasseringsdata langt utover hva de trenger for å fungere. På både iOS og Android, gjennomgå apptillatelser i enhetsinnstillingene dine og tilbakekall alle som virker unødvendige. Vær særlig oppmerksom på apper som ber om mikrofon- eller cameratilgang mens de kjøres i bakgrunnen.
Installer annonseblokkerere
Nettleserutvidelser som uBlock Origin blokkerer sporingsskript, påtrengende annonser og kjente malwaredomener. Annonseblokkerere reduserer mengden data tredjeparter kan samle om nettlesingsatferden din og forbedrer også sidelastingshastigheten.
Bruk personvernfokuserte meldingsapper
Standard SMS-meldinger er ikke kryptert. Apper som Signal bruker ende-til-ende-kryptering som standard for alle meldinger, stemmesamtaler og videosamtaler. Dette betyr at selv appleverandøren ikke kan lese samtalene dine.
Bruk sikre e-posttjenester
E-postleverandører som ProtonMail og Tutanota tilbyr ende-til-ende-kryptering, i motsetning til standard Gmail- eller Outlook-kontoer der leverandøren teknisk sett kan få tilgang til meldingsinnhold.
Lag sterke, unike passord
En analyse fra den britiske regjeringen av kompromitterte kontoer viste at 123456 var det vanligste passordet, brukt på 23,2 millioner kontoer[17]. Bruk en passordbehandler til å generere og lagre unike passord for hver konto. CISA anbefaler at et sterkt passord er minst 16 tegn langt, tilfeldig og unikt[18]. Aktiver flerfaktorautentisering (MFA)[19] på alle kontoer som støtter det.
Bruk applåser
Mange smarttelefoner gir muligheten til å låse individuelle apper med en separat PIN, mønster eller biometrisk skannen. Dette legger til et andre lag med beskyttelse hvis noen får tilgang til den tilkoblede enheten.
Slett nettleserdataene dine jevnlig
Slett nettlesingshistorikken, informasjonskapsler og bufret data på en regelmessig tidsplan. Dette fjerner lagret sporingdata og reduserer informasjonen som er tilgjengelig for alle som får tilgang til enheten. De fleste nettlesere lar deg automatisere denne prosessen gjennom innstillinger.
Deaktiver tredjeparts informasjonskapsler
Moderne nettlesere inkludert Chrome, Firefox og Safari lar deg blokkere tredjeparts informasjonskapsler, som primært brukes til å spore aktiviteten din på tvers av ulike nettsteder. Å deaktivere dem reduserer betydelig sporing på tvers av nettsteder. Sjekk nettleserens personverninnstillinger for å konfigurere dette.
Aktiver Do Not Track-forespørsler
Selv om ikke alle nettsteder honorerer Do Not Track (DNT)-forespørsler, signalerer det å aktivere denne innstillingen i nettleseren din dine preferanser for ikke å bli sporet. Kombiner dette med deaktivering av unødvendige plasserings- og varslingstillatelser på mobilenheter.
Isoler nettaktiviteter
Bruk separate nettlesere eller nettleserprofiler for ulike aktiviteter. Hold personlig nettlesing i en profil og arbeid eller shopping i en annen. Dette forhindrer sporingsnettverk fra å bygge et fullstendig bilde av nettlesingsatferden din.
Sikker dine IoT-enheter
Endre standardpassord på hver tilkoblet enhet umiddelbart etter oppsett. Kontroller månedlig for fastvareoppderinger. Deaktiver eksterne tilgangssfunksjoner du ikke bruker, og vurder å plassere IoT-enheter på et eget Wi-Fi-nettverk fra hovenenhetene.
Bruke krypteringsverktøy for å beskytte forbindelsen din
Kryptering er det mest effektive tekniske forsvaret for persondata i transitt. Flere verktøy fungerer sammen for å beskytte ulike aspekter av nettaktiviteten din.
Virtuelle private nettverk (VPNer)
En VPN krypterer all internettrafikk mellom enheten din og VPN-serveren, noe som forhindrer ISPen, nettverksadministratorer og angripere på offentlig Wi-Fi fra å overvåke aktiviteten din. VPNer maskerer også IP-adressen din, noe som gjør det vanskeligere for nettsteder og annonsører å spore plasseringen din.
Når du velger en VPN, prioriterer leverandører med verifiserte no-log-policyer, sterke krypteringsstandarder (AES-256) og et bredt servernettverk. Sammenlign topproviders basert på hastighet, sikkerhet og personvernfunksjoner på siden vår med VPN-anmeldelser.
NordVPN er et av de best vurderte alternativene for personvern. Det bruker AES-256-kryptering, hevder at retningslinja for ingen logg er uavhengig revidert, og tilbyr innebygd beskyttelse mot skadelig programvare og annonseblokkering gjennom Threat Protection-funksjonen. NordVPN støtter opptil 10 samtidige enhetsforbindelser og opprettholder 7,115 servere i 150 land.
Kryptert DNS
Standard DNS-spørsmål sendes i klartekst, noe som tillater ISPen å se alle nettstedene du besøker. Bytting til kryptert DNS (DNS over HTTPS eller DNS over TLS) gjennom leverandører som Cloudflare (1.1.1.1) eller Quad9 forhindrer denne overvåkingen.
HTTPS overalt
Verifiser alltid at nettsteder bruker HTTPS før du oppgir personopplysninger. Moderne nettlesere viser et hengelåsikon i adresselinjen for krypterte tilkoblinger. Utvidelsen HTTPS Everywhere (nå innebygd i mange nettlesere) oppgraderer automatisk tilkoblinger til HTTPS når de er tilgjengelige.
Private nettlesere og søkemotorer
Kombiner VPNen din med en personvernfokusert nettleser som Brave eller Firefox og en søkemotor som DuckDuckGo som ikke sporer søkespørsmål. Denne lagdelte tilnærmingen gir betydelig sterkere personvern enn et enkelt verktøy alene.
Nøkkelpunkter
Datapersonvern er ikke valgfritt i dagens digitale miljø. Hver netthandling genererer data som kan samles inn, deles, selges eller stjåles. Truslene er spesifikke og veldokumenterte, fra phishing og malware til sosial manipulasjon og IoT-sårbarheter.
Forsvarene er like spesifikke. Sterke, unike passord administrert av en passordbehandler eliminerer den vanligste angrepsvektoren. En VPN krypterer trafikken din og forhindrer nettverksvervåking. Personvernfokuserte nettlesere og krypterte meldingsapper reduserer dataene som er tilgjengelig for sporingsprogrammer og angripere. Og datapersonvernlover som GDPR og CCPA gir deg juridiske rettigheter til å kontrollere informasjonen din.
Den mest effektive tilnærmingen kombinerer flere lag: begrens hva du deler, krypter hva du overfører, sikre hva du lagrer, og hold deg informert om utviklende trusler. Intet enkelt verktøy gir fullstendig beskyttelse, men sammen reduserer disse tiltakene risikoen betydelig. Ta ett steg i dag, enten det betyr at du reviderer apptillatelsene, aktiverer flerfaktoriell autentisering eller setter opp en VPN, og bygg videre derfra.
Referanser
- Justice. u.å. Dl. Hentet 16. oktober 2026 fra https://www.justice.gov/opa/press-release/file/1300246/dl.Arkivert: Wayback Machine-øyeblikksbilde
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Indicators Associated With WannaCry Ransomware. Hentet 16. oktober 2026 fra https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arkivert: Wayback Machine-øyeblikksbilde
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24. mai 2023). Hentet 16. oktober 2026 fra https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.Arkivert: Wayback Machine-øyeblikksbilde
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6. november 2019). Hentet 16. oktober 2026 fra https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.Arkivert: Wayback Machine-øyeblikksbilde
- FTC. u.å. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Hentet 16. oktober 2026 fra https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.Arkivert: Wayback Machine-øyeblikksbilde
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17. mai 2024). Hentet 16. oktober 2026 fra https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.Arkivert: Wayback Machine-øyeblikksbilde
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Hentet 16. oktober 2026 fra https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.Arkivert: Wayback Machine-øyeblikksbilde
- NIST. 2018. Privacy Framework. Hentet 16. oktober 2026 fra https://www.nist.gov/privacy-framework.Arkivert: Wayback Machine-øyeblikksbilde
- European Commission. u.å. Legal framework of EU data protection. Hentet 16. oktober 2026 fra https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.Arkivert: Wayback Machine-øyeblikksbilde
- European Commission. u.å. Enforcement and sanctions. Hentet 16. oktober 2026 fra https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arkivert: Wayback Machine-øyeblikksbilde
- CA. u.å. Ccpa Statute. Hentet 16. oktober 2026 fra https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Hentet 16. oktober 2026 fra https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.Arkivert: Wayback Machine-øyeblikksbilde
- Planalto. u.å. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.Arkivert: Wayback Machine-øyeblikksbilde
- GC. u.å. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Hentet 16. oktober 2026 fra https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.Arkivert: Wayback Machine-øyeblikksbilde
- European Commission. u.å. Obligations. Hentet 16. oktober 2026 fra https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.Arkivert: Wayback Machine-øyeblikksbilde
- The Tor Project, Inc. u.å. Tor Project: Overview. Hentet 16. oktober 2026 fra https://2019.www.torproject.org/about/overview.html.en.Arkivert: Wayback Machine-øyeblikksbilde
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Hentet 16. oktober 2026 fra https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Use Strong Passwords. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkivert: Wayback Machine-øyeblikksbilde
- Cybersecurity and Infrastructure Security Agency CISA. u.å. Turn On MFA. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/turn-mfa.Arkivert: Wayback Machine-øyeblikksbilde
Ressurser for denne siden
Diagrammer og referansebilder fra vår forskning, gratis å se og dele.
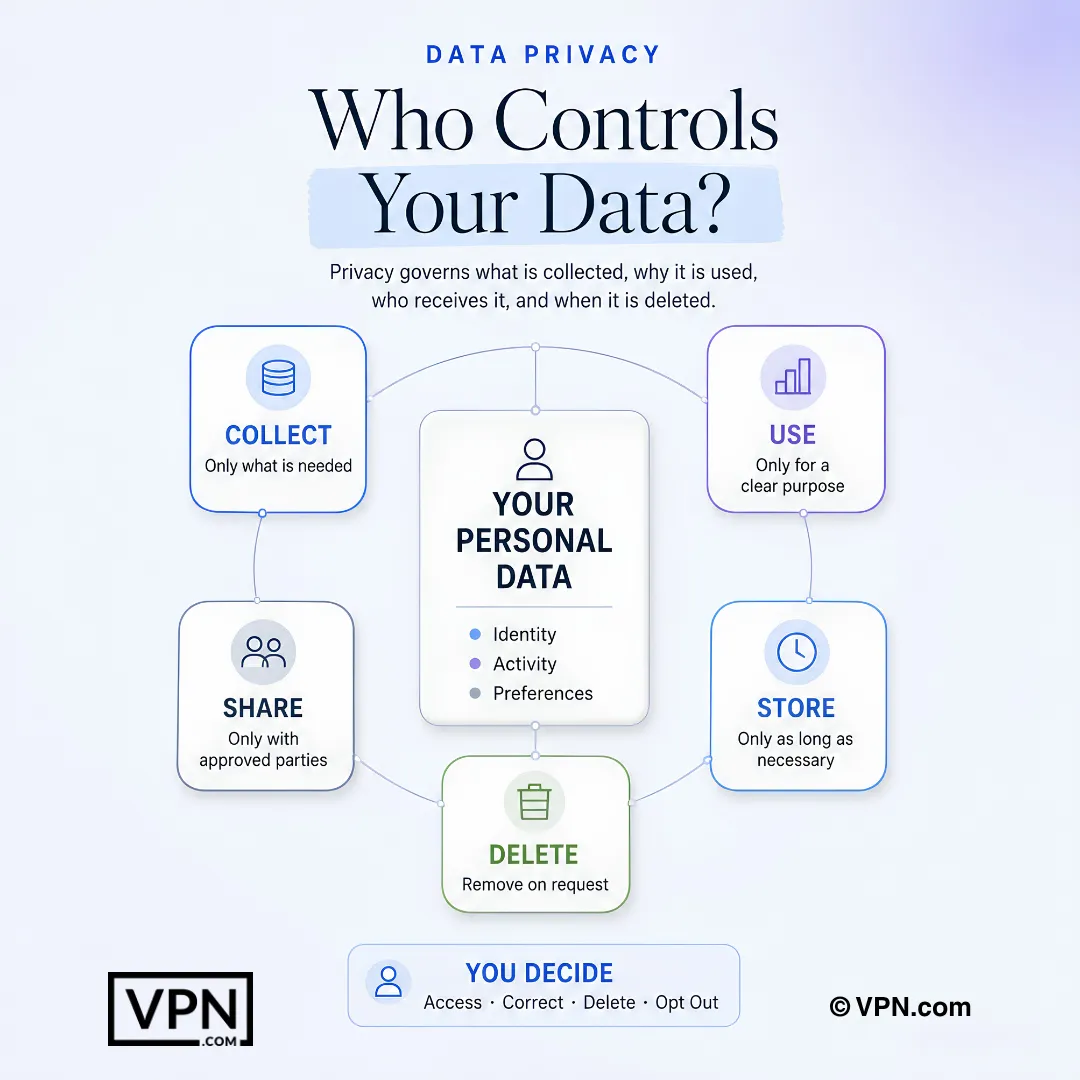
Datapersonvern bestemmer hvilken informasjon som samles inn, hvordan den brukes, hvem som mottar den og når den slettes.
Vanlige spørsmål
Hva er forskjellen mellom datapersonvern og databeskyttelse?
Datapersonvern er din individuelle rett til å kontrollere hvordan personopplysninger som navn, nettlesingshistorikk eller plasseringsdata dine blir samlet inn, brukt og delt. Databeskyttelse dekker organisatoriske og juridiske rammer virksomheter må følge for å håndtere dataene ansvarlig. For personlig personvern, fokuser på verktøy som VPNer og passordadministratorer i stedet for samsvarskrav fra bedrifter.
Hvor farlig er spear phishing sammenlignet med vanlig phishing?
Spear phishing er langt farligere, selv om det er mye sjeldnere. En rapport fra Barracuda Networks fra 2023 fant at spear phishing utgjør 0,1 % av e-postbaserte angrep, men står for 66 % av lekkasjene i deres data. Årsaken er at angripere researcher målene via sosiale medier og tidligere datalekkasjer for å lage overbevisende, personlig tilpassede meldinger. Verifiser hastesaker gjennom en separat kommunikasjonskanal før du handler.
Kan sosial manipulering virkelig kompromittere store kontoer, ikke bare enkeltpersoner?
Ja. I juli 2020 ble Twitter utsatt for et sikkerhetsbrudd da angripere gjennomførte et koordinert sosial manipulasjonsangrep mot ansatte med tilgang til interne verktøy. Deretter kompromitterte de profiler med høy profil, blant annet kontoene til Barack Obama og Elon Musk, for å promotere et kryptovalutasvindel. Det viser at sosial manipulering utnytter menneskelig psykologi, ikke programvarefeil, og derfor er det viktig å verifisere forespørsler gjennom offisielle kanaler.
Hvor reell er trusselen fra deepfake for personlige og økonomiske data?
Det er en aktiv og kostbar trussel. I 2024 overførte en finansmedarbeider hos ingeniørselskapet Arup omtrent 25 millioner dollar etter en videosamtale med det som viste seg å være en deepfake av selskapets finansdirektør. Kriminelle bruker klonede stemmer og ansikter til utpressing og svindel. Flerfaktorautentisering hjelper fordi den hindrer at stemme eller video alene kan godkjenne sensitive transaksjoner.
Er smarthjem- og IoT-enheter en reell personverntrussel?
Ja. Mange IoT-enheter leveres med standardpassord som brukerne aldri endrer, og de sender data uten kryptering. I 2019 fant forskere hos Bitdefender at Ring Video Doorbell Pro sendte Wi-Fi-legitimasjon over ukryptert HTTP under oppsettet, noe som gjorde det mulig for alle i nærheten å fange den opp. Endre standardpassordene umiddelbart etter oppsett, sjekk for fastvareoppdateringer hver måned, og slå av fjerntilgangsfunksjoner du ikke bruker.
Hva skjer egentlig med dataene mine etter et datainnbrudd?
Stjålne data selges ofte på nettmarkedsplasser på det mørke nettet, der prisene varierer mye, men komplette identitetsposter og medisinske journaler er spesielt verdifulle. Kriminelle bruker deretter dataene til identitetstyveri. Den amerikanske handelskommisjonen (FTC) rapporterte at amerikanere tapte over 10 milliarder dollar til svindel i 2023.
Hvilke rettigheter gir GDPR meg faktisk over mine personopplysninger?
GDPR, som har gjeldt siden 25. mai 2018 i hele EU, gir deg rett til å få innsyn i, rette, slette og begrense behandlingen av dine personopplysninger. Organisasjoner må ha et rettslig grunnlag, for eksempel samtykke, før de behandler opplysningene. Dersom et brudd medfører en risiko for enkeltpersoner, må virksomheter varsle tilsynsmyndigheten innen 72 timer. Overtredelser kan medføre bøter på opptil 20 millioner euro eller 4 % av den samlede globale årsomsetningen, avhengig av hva som er høyest.
Hvordan skiller CCPA seg fra GDPR for forbrukere?
CCPA, som trådte i kraft 1. januar 2020 i California, gir forbrukere rett til å vite hvilke personopplysninger som samles inn, rett til å få dem slettet og rett til å reservere seg mot salg av dem, med administrative bøter på opptil 2 500 dollar per overtredelse eller 7 500 dollar per forsettlig overtredelse. Det er smalere enn GDPRs struktur på 20 millioner euro eller 4 % av omsetningen, men gir likevel amerikanske forbrukere konkret innsigelsesmulighet.
Hvordan beskytter en VPN personopplysningene mine?
En VPN krypterer all trafikk mellom enheten din og serveren, blokkerer ISP-leverandøren og angripere på offentlig Wi-Fi fra å overvåke aktivitet, og maskerer IP-adressen din for å hindre sporingslokalitetsforsøk. NordVPN bruker for eksempel AES-256-kryptering, hevder at retningslinjen for null logging har blitt uavhengig revidert, kjører 7,115 servere i 150 land, og dekker 10 samtidige enheter.
Hvilke verktøy beskytter kommunikasjonen min utover en VPN?
Lag kryptering på tvers av kanaler. Signal krypterer meldinger, stemme- og videosamtaler ende-til-ende som standard slik at selv appleverandøren ikke kan lese dem. ProtonMail og Tutanota tilbyr ende-til-ende-kryptert e-post, i motsetning til standard Gmail eller Outlook. Kryptert DNS gjennom Cloudflare (1.1.1.1) eller Quad9 stopper ISPen fra å logge hver nettsted du besøker i klartekst.
Hva gjør et passord virkelig sterkt i 2024?
Lengde og tilfeldighet betyr mest: sikt på minst 16 tegn med en blanding av store og små bokstaver, tall og symboler. Likevel har “123456” toppet listene over kompromitterte passord. Bruk en passordbehandler til å lage og lagre unike legitimasjonsopplysninger for hver konto, og aktiver flerfaktorautentisering overalt det tilbys, slik at et lekket passord alene ikke gir tilgang.
Hvordan beskytter jeg dataene mine spesifikt på offentlig Wi-Fi?
Unngå å logge inn på bank eller andre sensitive kontoer på offentlige nettverk, siden angripere på samme Wi-Fi kan gjennomføre man-in-the-middle-angrep eller sette opp falske «evil twin»-hotspots som etterligner legitime nettverk. Bruk en VPN for å kryptere forbindelsen din, og bekreft at nettsidene bruker HTTPS før du oppgir personlig informasjon.
Hva er den eneste mest effektive vanen for å redusere personvernrisikoen min?
Å begrense hva du deler på nettet fra starten av, siden hver detalj ekspanderer hva angripere kan bruke for målrettet phishing eller doxxing. Kombiner det med sterke unike passord, krypterte skylagringsverktøy som Proton Drive eller Tresorit, og en VPN på offentlig Wi-Fi. Sammen fjerner disse det meste av angrepsflatene kriminelle er avhengig av.