Najlepszy VPN dla Arch Linux: szybkie i bezpieczne opcje
Znajdź najlepszy VPN dla Arch Linux z szybkimi prędkościami i silnym bezpieczeństwem. Recenzjujemy najlepsze opcje, które pracują bezproblemowo w minimalnym systemie Arch.
 Michael Gargiulo
 NordVPN8,900+ serwery
NordVPN's privacy and security record is strong on process and mixed on proof
94 na 100, zbudowany z dwóch ważonych części
Zbadano 3 paź 2026Sprawdzone twierdzenia: 31Oddzielne grupy źródeł: 23Wyniki zaktualizowane 4 paź 2026
Gromadzimy dowody od stron trzecich i oceniamy je redakcyjnie. VPN.com nie prowadzi własnego laboratorium testowego.
 ExpressVPN3,000+ serwery
85 na 100, zbudowany z dwóch ważonych części
Zbadano 3 paź 2026Sprawdzone twierdzenia: 27Oddzielne grupy źródeł: 27Wyniki zaktualizowane 4 paź 2026
Gromadzimy dowody od stron trzecich i oceniamy je redakcyjnie. VPN.com nie prowadzi własnego laboratorium testowego.
 Mullvad VPN700+ serwery
86 na 100, zbudowany z dwóch ważonych części
Zbadano 3 paź 2026Sprawdzone twierdzenia: 29Oddzielne grupy źródeł: 12Wyniki zaktualizowane 4 paź 2026
Gromadzimy dowody od stron trzecich i oceniamy je redakcyjnie. VPN.com nie prowadzi własnego laboratorium testowego.
Co to jest Arch Linux i dlaczego użytkownicy VPN go wybierają
Arch Linux to lekki, minimalny system zbudowany dla osób, które chcą mieć pełną kontrolę nad każdym pakietem w swoim systemie. Działa na modelu rolling release, więc zawsze uruchamiasz najnowsze oprogramowanie bez konieczności ponownej instalacji. Nie ma wstępnie zainstalowanych aplikacji, które cię spowalniają. Zaczynasz od czystej karty i budujesz dokładnie to, czego potrzebujesz.
To podejście typu bare-metal ma znaczenie dla użytkowników VPN. Arch nie zawiera niczego, czego nie wybrałeś jawnie. Oznacza to mniej usług działających w tle, które mogą wyciekać dane, oraz czystszy stos sieciowy, z którym klient VPN może pracować. Menedżer pakietów Pacman obsługuje instalacje i aktualizacje w sekundy. Arch User Repository (AUR) rozszerza zasięg do utrzymywanych przez społeczność pakietów VPN, których brakuje w innych dystrybucjach.
Dolna linia: Arch Linux daje ci pełną kontrolę nad systemem, ale potrzebujesz VPN z natywnym wsparciem CLI i dostępnością w AUR, aby zamknąć luki bezpieczeństwa. NordVPN i ExpressVPN oferują klientów CLI, które czystą integrują się z menedżerem pakietów Arch i systemd.
Ponad 40% użytkowników internetu martwi się o prywatność online, jednak wiele osób pozostaje niechronionych. Jeśli uruchamiasz Arch, już priorytetem dla ciebie jest kontrola i bezpieczeństwo. Ale bez VPN, twój dostawca internetu wciąż widzi każde połączenie, które nawiązuje twój system.
Silny VPN na Arch Linux chroni twój ruch przed śledzeniem, atakujących i inwigilacją. Umożliwia również dostęp do treści z ograniczeniami geograficznymi. Wybór odpowiedniego oznacza, że twoje dane pozostają prywatne, a twoje połączenie pozostaje szybkie.
Dobra wiadomość: kilka dostawców VPN teraz dostarcza klientów CLI, którzy instalują się przez AUR, integrują się z systemd i działają bez graficznego interfejsu. Otrzymujesz prawdziwe narzędzia natywne dla Arch zamiast generycznego pliku binarnego Linuksa.
Dlaczego użytkownicy Arch Linux specjalnie potrzebują VPN
Arch Linux to potęga dla użytkowników skupionych na prywatności, ale domyślnie nie szyfruje twojego wychodzącego ruchu. VPN wypełnia tę lukę.
Pełna kontrola, mniej zbierania danych
Minimalistyczne podejście Arch eliminuje bloatware i telemetrię znalezioną w głównych systemach operacyjnych. Ty decydujesz, co się uruchamia. To zmniejsza twoją powierzchnię ataku. Ale twój dostawca internetu wciąż loguje zapytania DNS i metadane połączeń, chyba że przeniesiesz ruch przez zaszyfrowany tunel.
Silniejsze bezpieczeństwo dzięki zaszyfrowanym tunelom
Parowanie Arch z VPN dodaje warstwę, którą Arch sam nie może zapewnić. VPN szyfruje cały wychodzący ruch, maskuje twój rzeczywisty adres IP i zapobiega wyciekom DNS. Dla użytkowników, którzy już wzmacniają swoje systemy regułami zapory sieciowej i minimalnymi usługami, VPN uzupełnia stos.
Zaawansowani użytkownicy zyskują więcej z klientów natywnych dla CLI
Użytkownicy Arch zazwyczaj pracują w terminalu. Dostawcy VPN oferujący klientów CLI z plikami jednostkami systemd, wsparciem split-tunnel i przełączaniem protokołów za pośrednictwem flag wiersza poleceń pasują naturalnie do przepływów pracy Arch. Aplikacje VPN wyłącznie GUI wydają się tu nie na miejscu.
Najlepsze VPN-y dla Arch Linux: nasze najlepsze wybory dla prywatności, szybkości i bezpieczeństwa
Wybór odpowiedniego VPN dla Arch Linux oznacza ocenę jakości klienta CLI, dostępności pakietów AUR, integracji systemd i obsługi protokołów. Poniżej znajdują się dostawcy, którzy działają najlepiej w Arch w szczególności.
Najlepsze wybory dla Arch Linux
NordVPN: Najlepszy klient CLI i integracja AUR dla Arch
NordVPN pozostaje najlepszym wyborem dla użytkowników Arch, którzy priorytetem mają prywatność, szybkość i czystą integrację systemu. Jego dedykowany klient Linux CLI instaluje się bezpośrednio z AUR i zarządza połączeniami poprzez systemd.
Dlaczego NordVPN działa dobrze na Arch:
- Pakiet AUR
nordvpn-bininstaluje się i aktualizuje poprzez standardowe helpery AUR, takie jakyaylubparu. - Klient CLI obsługuje NordLynx (oparty na WireGuard), OpenVPN UDP i przełączanie protokołu OpenVPN TCP.
- systemd zarządza demonem
nordvpndnatywnie. Nie są potrzebne skrypty opakowania. - Ponad 7000 serwerów w ponad 118 krajach zapewniają opcje o niskim opóźnieniu dla większości regionów.
- Funkcje takie jak Double VPN, Onion over VPN i wbudowana kill switch działają całkowicie z wiersza poleceń.
Kroki instalacji specyficzne dla Arch:
- Włącz AUR: Upewnij się, że AUR jest dostępny. Zainstaluj helper, taki jak
yaylubparu, jeśli jeszcze tego nie zrobiłeś. - Zainstaluj NordVPN: Uruchom
yay -S nordvpn-bin, aby pobrać pakiet z AUR. - Uruchom demon: Włącz i uruchom usługę:
sudo systemctl enable nordvpndisudo systemctl start nordvpnd. - Zaloguj się: Uruchom
nordvpn logini uwierzytelnij się poprzez wygenerowany adres URL. - Połącz i skonfiguruj: Uruchom
nordvpn connect, aby przyłączyć się do najbliższego serwera. Włącz kill switch za pomocąnordvpn set killswitch on. Przełącz się na NordLynx za pomocąnordvpn set technology nordlynx.
ExpressVPN: Najszybsze prędkości i lekka footprint na Arch
ExpressVPN działa na Arch Linux dzięki własny klient. Jego protokół Lightway został zbudowany dla szybkości i szybkiego ponownego połączenia.
Dlaczego ExpressVPN działa dobrze na Arch:
- Instalator
.pkg.tar.zstintegruje się zpacmanbezpośrednio. Nie jest wymagany helper AUR. - Protokół Lightway zapewnia szybsze uściski dłoni i niższe zużycie baterii niż OpenVPN.
- CLI obsługuje wybór serwera po kraju, mieście lub konkretnym ID serwera.
- Ponad 3000 serwerów w 105 krajach obejmuje większość scenariuszy dostępu geograficznego.
- systemd zarządza demonem
expressvpnczystą.
Kroki instalacji specyficzne dla Arch:
- Pobierz instalator: Weź plik kompatybilny z Arch
.pkg.tar.zstze strony Linux ExpressVPN. - Zainstaluj pakiet: Uruchom
sudo pacman -U expressvpn*.pkg.tar.zstw terminalu. - Aktywuj usługę: Uruchom
sudo systemctl enable expressvpnisudo systemctl start expressvpn. - Zaloguj się: Aktywuj za pomocą
expressvpn activatei wprowadź swój kod aktywacji. - Połącz: Uruchom
expressvpn connect, aby przyłączyć się do zalecanego serwera, lub określ lokalizację za pomocąexpressvpn connect "US - New York".
CyberGhost: Najlepsze profile streamingu i torrentowania na Arch
CyberGhost VPN oferuje dedykowane profile serwerów zoptymalizowane dla platform streamingowych i ruchu P2P. Kieruje Netflix, Hulu i BBC iPlayer poprzez serwery zbudowane specjalnie, które wiarygodnie utrzymują dostęp.
Dlaczego CyberGhost działa dobrze na Arch:
- Pakiet
cyberghost-vpn-bininstaluje się z AUR. - Dedykowane serwery strumieniowania automatycznie wybierają najlepszą trasę dla każdej platformy.
- Serwery zoptymalizowane dla P2P obsługują torrenting bez ręcznej konfiguracji.
- Twierdzi, że zamówiła niezależne audyty braku logów.
- systemd obsługuje demon
cyberghostvpn.
Kroki instalacji specyficzne dla Arch:
- Włącz AUR: Upewnij się, że dostęp do AUR za pomocą
yaylubparu. - Zainstaluj CyberGhost: Uruchom
yay -S cyberghost-vpn-bin. - Uruchom usługę: Uruchom
sudo systemctl enable cyberghostvpnisudo systemctl start cyberghostvpn. - Zaloguj się: Uwierzytelnij się poprzez CLI CyberGhost za pomocą poświadczeń konta.
- Połącz: Użyj poleceń CLI CyberGhost, aby się połączyć. Określ typ serwera (streaming, torrenting lub standardowy) podczas wyboru.
Inne silne opcje dla Arch Linux
ProtonVPN: Open-Source CLI zbudowany dla przejrzystości
ProtonVPN publikuje całego klienta Linux jako open source. Użytkownicy Arch mogą audytować kod, kompilować ze źródła lub instalować CLI poprzez AUR.
Najważniejsze informacje specyficzne dla Arch:
- Pakiet AUR
protonvpn-clidaje pełny dostęp CLI z wyborem protokołu. - Baza kodu open source pozwala zweryfikować, że nie ma ukrytych procesów ani telemetrii.
- Secure Core kieruje ruch poprzez przyjazne prywatności kraje (Szwajcaria, Islandia, Szwecja), zanim wyjdzie.
- Szyfrowanie AES-256 i ściśle egzekwowana zasada bez logów wspierana przez szwajcarskie prawo prywatności.
- Dostępna jest warstwa bezpłatna z dostępem do serwerów w 3 krajach.
Kroki instalacji specyficzne dla Arch:
- Włącz AUR: Użyj
yaylubparu. - Zainstaluj ProtonVPN: Uruchom
yay -S protonvpn-cli. - Uruchom demon: Uruchom
sudo systemctl enable protonvpnisudo systemctl start protonvpn. - Zaloguj się: Uruchom
protonvpn-cli logini wprowadź swoje poświadczenia. - Połącz: Uruchom
protonvpn-cli connecti wybierz swój preferowany serwer lub użyj--fastestdo automatycznego wyboru.
Mullvad: Maksymalna anonimowość bez adresu e-mail
Mullvad nie prosi o twój e-mail, imię ani żadne dane osobowe. Otrzymujesz losowo wygenerowany numer konta. To wszystko.
Najważniejsze informacje specyficzne dla Arch:
- Pakiet AUR
mullvad-vpnzawiera zarówno CLI, jak i opcjonalny GUI. - Natywne wsparcie WireGuard zapewnia czasy połączenia poniżej 1 sekundy.
- Usługa systemd
mullvad-daemonautomatycznie uruchamia się podczas rozruchu. - Tworzenie konta wymaga zero informacji osobowych. Płać gotówką, kryptografią lub kartą.
- Niezależne audyty bezpieczeństwa opublikowane publicznie.
Kroki instalacji specyficzne dla Arch:
- Włącz AUR: Użyj
yaylubparu. - Zainstaluj Mullvad: Uruchom
yay -S mullvad-vpn. - Uruchom demon: Uruchom
sudo systemctl enable mullvad-daemonisudo systemctl start mullvad-daemon. - Zaloguj się: Uruchom klienta Mullvad i wprowadź swój numer konta.
- Połącz: Wybierz serwer poprzez CLI za pomocą
mullvad relay set location uslub użyj GUI.
Surfshark: Nieograniczone urządzenia w ramach jednego planu
Surfshark nie nakłada limitu na jednoczesne połączenia. Jedna subskrypcja obejmuje każde urządzenie w twojej sieci domowej.
Najważniejsze informacje specyficzne dla Arch:
- Pakiet AUR dostępny do instalacji CLI.
- Funkcja CleanWeb blokuje reklamy, śledzących i domeny złośliwe na poziomie DNS.
- Opcje protokołu WireGuard i OpenVPN dostępne poprzez CLI.
- Cennik zaczyna się poniżej większości konkurentów przy jednoczesnym dopasowaniu podstawowych funkcji.
Kroki instalacji specyficzne dla Arch:
- Włącz AUR: Zainstaluj
yaylub inny helper AUR. - Zainstaluj Surfshark: Uruchom odpowiednie polecenie
yaydla pakietu CLI Surfshark. - Włącz usługę: Uruchom usługę systemd Surfshark.
- Zaloguj się: Uwierzytelnij się za pomocą poświadczeń Surfshark.
- Połącz: Wybierz serwer i protokół poprzez CLI.
Windscribe: 10 GB bezpłatnie na testowanie na Arch
Windscribe oferuje plan bezpłatny 10 GB/miesiąc. To daje użytkownikom Arch wystarczającą przepustowość, aby przetestować zgodność przed zapłaceniem.
Najważniejsze informacje specyficzne dla Arch:
- Pakiet
windscribe-cliAUR zapewnia pełną kontrolę z poziomu terminala. - Serwery Windflix umożliwiają dostęp do platform streamingowych w określonych regionach.
- Nieograniczone jednoczesne połączenia w planach płatnych.
- Silne szyfrowanie i opublikowana polityka braku logowania.
Kroki instalacji specyficzne dla Arch:
- Włącz AUR: Użyj
yaylubparu. - Zainstaluj Windscribe: Uruchom
yay -S windscribe-cli. - Uruchom usługę: Uruchom
sudo systemctl enable windscribeisudo systemctl start windscribe. - Zaloguj się: Uruchom
windscribe login, aby się uwierzytelnić. - Połącz: Uruchom
windscribe connect, aby przyłączyć się do najlepszego dostępnego serwera.
Co ocenić przy wyborze VPN dla Arch
Wybierając VPN dla Arch Linux, te kryteria są najważniejsze:
- Dostępność w AUR: VPN-y z pakietami AUR instalują się i aktualizują czysto przez
yaylubparu. Unikaj dostawców oferujących tylko instalatory.deblub.rpm. - Integracja z systemd: Demon VPN powinien być wyposażony w odpowiedni plik jednostki systemd. Pozwala to na włączenie auto-startu przy boot, sprawdzenie statusu za pomocą
systemctl statusi zarządzanie usługą jak każnym innym demonem Arch. - Natywny klient CLI: Użytkownicy Arch pracują w terminalu. Pełnoprawny CLI obsługujący przełączanie protokołów, przełączanie kill switcha i wybór serwera za pomocą flag jest niezbędny.
- Obsługa WireGuard: WireGuard jest wbudowany w kernel Linuksa od wersji 5.6. VPN-y go wspierające zapewniają szybsze handshake’i i niższy narzut niż OpenVPN.
- Kill Switch: Kill switch przerywa cały ruch sieciowy w przypadku awarii tunelu VPN. Zapobiega wyciekowi twojego rzeczywistego adresu IP podczas krótkich rozłączeń.
- Brak wycieków DNS: VPN musi kierować zapytania DNS przez własne serwery. Zweryfikuj to po połączeniu za pomocą narzędzia do testowania wycieków DNS.
- Klienty o otwartym kodzie źródłowym: Dostawcy tacy jak ProtonVPN i Mullvad publikują kod źródłowy swoich klientów. Możesz go sprawdzić, skompilować i zweryfikować, że nie istnieje ukryta telemetria.
- Szybkość i opcje protokołu: Protokół Lightway ExpressVPN i NordLynx NordVPN zostały zaprojektowane z myślą o szybkości. OpenVPN pozostaje dostępny jako rozwiązanie zapasowe.
- Zasięg serwerów: NordVPN oferuje 7000+ serwerów w 118+ krajach. ExpressVPN obejmuje 105 krajów z 3000+ serwerami. Więcej lokalizacji oznacza niższe opóźnienie i większy sukces w dostępie z ograniczeń geograficznych.
- Koszt: ProtonVPN oferuje bezpłatny tier. Surfshark kosztuje poniżej $3/miesiąc w planach wieloletnich. Mullvad pobiera ryczałt €5/miesiąc bez umów.
Opcje samodzielnie hostowanego serwera VPN dla Arch
Dla użytkowników, którzy chcą mieć pełną kontrolę nad swoją infrastrukturą VPN, samodzielne hostowanie na Arch jest proste. Porównując protokoły takie jak omawiane w WireGuard vs OpenVPN, oto najsilniejsze opcje:
- WireGuard: Wbudowany w jądro Linuksa. Arch zawiera go domyślnie. Konfiguracja wymaga pojedynczego pliku konfiguracyjnego i
wg-quickdo zarządzania tunelami. Najszybsza dostępna opcja. - OpenVPN: Elastyczne i szeroko kompatybilne. Zainstaluj za pomocą
sudo pacman -S openvpn. Obsługuje złożone routowanie, uwierzytelnianie oparte na certyfikatach i pracuje za ograniczającymi zaporami sieciowymi. - SoftEther VPN: Open source i wieloprotokołowe. Obsługuje OpenVPN, L2TP i własny protokół SSL-VPN. Dobry do środowisk wieloplatformowych.
Konfiguracje samodzielnie hostowane dają ci pełną kontrolę nad rejestrowaniem, szyfrowaniem i lokalizacją serwera. Wymagają więcej konserwacji niż komercyjni dostawcy, ale całkowicie eliminują zaufanie stron trzecich.
Krok po kroku: Konfiguracja OpenVPN na Arch Linux z NordVPN
Konfiguracja VPN na Arch jest łatwiejsza niż sugerują większość przewodników. W tym przewodniku użyjemy plików konfiguracyjnych OpenVPN NordVPN.
Dlaczego wybór protokołu ma znaczenie na Arch
Wybrany protokół wpływa zarówno na szybkość, jak i na bezpieczeństwo. Arch obsługuje dwie główne opcje:
- OpenVPN: Sprawdzony, audytowany i działa za większością zapór sieciowych. Nieco wolniejszy niż WireGuard.
- WireGuard: Zintegrowany z jądrem, szybsze uściski dłoni, niższe obciążenie CPU. Idealny dla systemów Arch.
Ten przewodnik obejmuje konfigurację OpenVPN. W przypadku WireGuard, klient CLI NordVPN obsługuje to automatycznie po uruchomieniu nordvpn set technology nordlynx.
Krok 1: Zaktualizuj swój system
Otwórz terminal i uruchom:
sudo pacman -Syu
Następnie zainstaluj OpenVPN:
sudo pacman -S openvpn
Krok 2: Pobierz pliki konfiguracyjne NordVPN
Odwiedź stronę narzędzi serwerów NordVPN i pobierz pliki konfiguracyjne OpenVPN. Wyodrębnij je i przechowaj:
mkdir ~/nordvpn-configs
cp ~/Downloads/*.ovpn ~/nordvpn-configs/
Krok 3: Połącz się poprzez OpenVPN
Przejdź do katalogu konfiguracji i uruchom tunel:
cd ~/nordvpn-configs
sudo openvpn --config us1234.nordvpn.com.udp.ovpn
Wprowadź swoje poświadczenia NordVPN po wyświetleniu monitu.
Krok 4: Automatyzuj połączenie za pomocą systemd
Skopiuj preferowany plik konfiguracyjny do katalogu klienta OpenVPN:
sudo cp us1234.nordvpn.com.udp.ovpn /etc/openvpn/client/client.conf
Włącz i uruchom usługę:
sudo systemctl enable openvpn-client@client.service
sudo systemctl start openvpn-client@client.service
VPN teraz łączy się automatycznie przy każdym rozruchu.
Krok 5: Zweryfikuj swoje połączenie
- Sprawdź swój IP: Odwiedź witrynę taką jak sprawdzanie IP NordVPN. Wyświetlony adres IP powinien odpowiadać serwerowi VPN, a nie twojemu dostawcy internetu.
- Testuj przecieki DNS: Uruchom test wycieków DNS, aby potwierdzić, że twoje zapytania kierują się przez tunel VPN.
Jeśli oba testy przejdą, twój system Arch kieruje cały ruch poprzez zaszyfrowany tunel.
Ukryte korzyści z uruchamiania VPN na Arch
VPN na Arch zapewnia więcej niż tylko prywatność. Kilka praktycznych korzyści wpływa na codzienne użytkowanie.
Pomiń ograniczenie ISP dla szybszej przepustowości
Dostawcy internetu rutynowo ograniczają ruch streamingowy, gier i torrentów. VPN szyfruje twoje pakiety, uniemożliwiając dostawcy internetowemu identyfikowanie i spowalnianie określonych typów ruchu.
- Streaming: Wyeliminuj buforowanie spowodowane ograniczeniem po stronie ISP na Netflix, YouTube lub Twitch.
- Gry: Zmniejsz skoki opóźnień spowodowane kształtowaniem ruchu. Połącz się z serwerami VPN w pobliżu serwerów gier, aby uzyskać niższy ping.
- Wskazówka protokołu: NordLynx i WireGuard zapewniają najniższe obciążenie. Użyj ich zamiast OpenVPN, gdy szybkość ma znaczenie.
Bezpieczne udostępnianie plików P2P
Torrenting bez VPN ujawnia twój adres IP każdemu partnerowi w roju. VPN maskuje twój rzeczywisty adres IP i szyfruje transfer.
- CyberGhost i NordVPN oferują serwery zoptymalizowane dla P2P, które utrzymują pełne prędkości pobierania.
- Secure Core ProtonVPN kieruje ruch P2P poprzez przyjazne prywatności jurysdykcje przed wyjściem.
Chroń sesje pracy zdalnej
Pracownicy zdalni na Arch czerpią korzyści z szyfrowania VPN w sieciach Wi-Fi, dostępu do narzędzi pracy z ograniczeniami geograficznymi i stabilnych połączeń wolnych od ingerencji ISP.
- Połącz się z serwerem VPN w regionie swojej firmy, aby uzyskać dostęp do zasobów z ograniczoną dostępnością.
- Szyfruj cały ruch w kawiarniach lub sieciach lotniskowych, aby zapobiec przejęciu sesji.
- Unikaj ograniczeń ISP podczas rozmów wideo i dużych transferów plików.
Ostateczny werdykt
Arch Linux daje ci niezrównaną kontrolę nad systemem. VPN uzupełnia tę kontrolę poprzez szyfrowanie każdego pakietu, który opuszcza twoją maszynę. NordVPN oferuje najlepsze doświadczenie Arch z pakietem AUR, szybkościami NordLynx i pełnym zestawem funkcji CLI. Mullvad zapewnia maksymalną anonimowość. ProtonVPN zapewnia przejrzystość open source. ExpressVPN zwycięża w czystej przepustowości.
Wybierz dostawcę, który dostarcza pakiet AUR lub instalator zgodny z Arch. Zweryfikuj, że integracja systemd działa. Uruchom test wycieków DNS po połączeniu. Twój system Arch obsługuje resztę.
Zasoby dla tej strony
Wykresy i obrazy referencyjne z naszych badań, dostępne bezpłatnie do przeglądania i udostępniania.
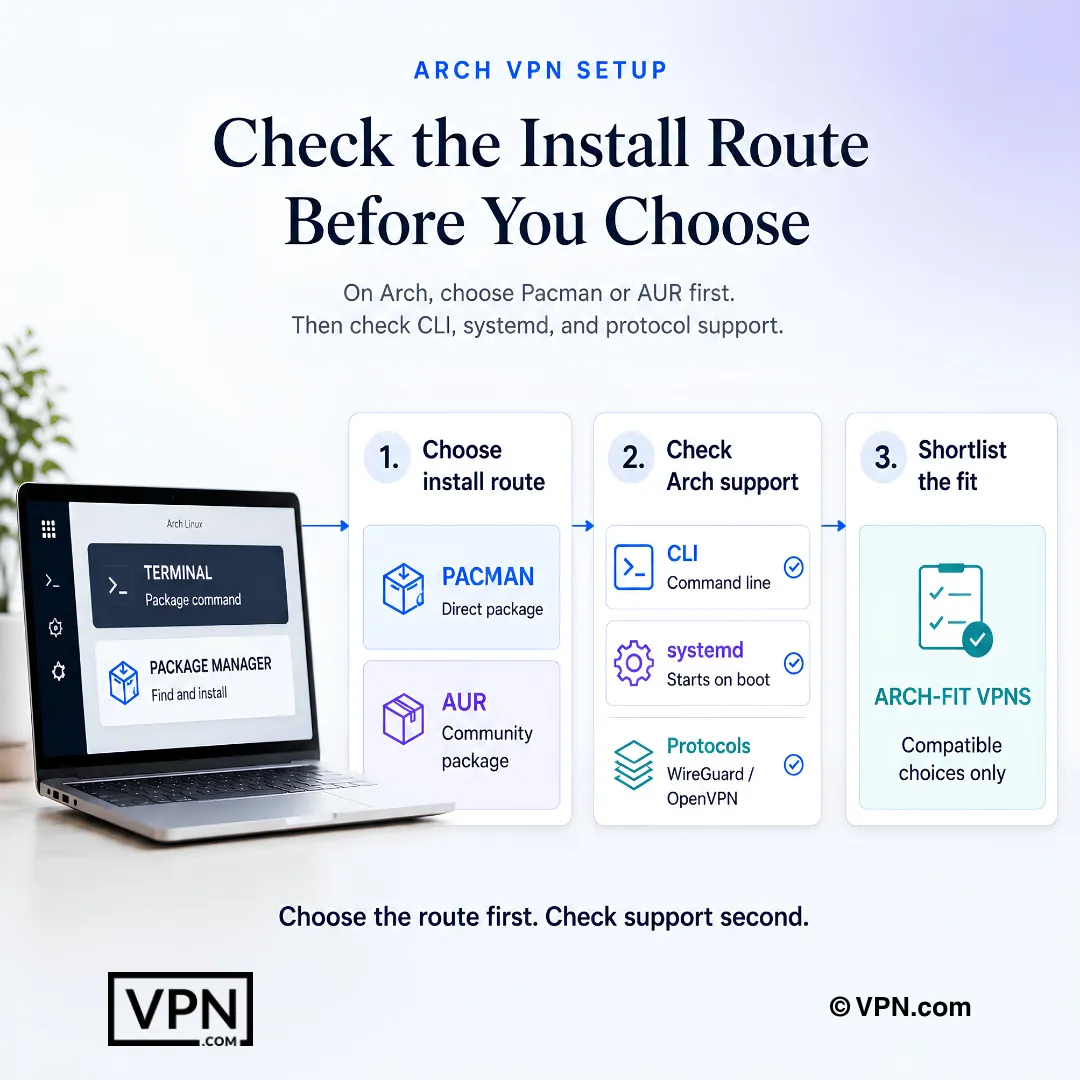
Użytkownicy Arch powinni najpierw wybrać metodę instalacji, a następnie zweryfikować obsługę klienta, usługi i protokołu.
Często zadawane pytania
Dlaczego Arch Linux konkretnie potrzebuje VPN z obsługą CLI i AUR?
Arch nie dostarcza domyślnego szyfrowania ani telemetrii, więc VPN zamyka jedną lukę, którą Arch pozostawia otwartą: twój dostawca internetu wciąż widzi zapytania DNS i metadane połączeń przy każdym żądaniu. nordvpn-bin NordVPN i instalator .pkg.tar.zst ExpressVPN integrują się bezpośrednio z menedżerem pakietów Arch i systemd, umożliwiając demonowi VPN działanie jako natywna usługa zamiast przyczepionej aplikacji GUI.
Którzy dostawcy VPN faktycznie dostarczają pakiety AUR dla Arch Linux?
NordVPN (nordvpn-bin), CyberGhost (cyberghost-vpn-bin), ProtonVPN (protonvpn-cli), Mullvad (mullvad-vpn) i Windscribe (windscribe-cli) wszystkie instalują się poprzez helpery AUR, takie jak yay lub paru. ExpressVPN całkowicie pomija AUR, dostarczając plik .pkg.tar.zst zainstalowany bezpośrednio za pomocą pacman -U, więc nie potrzebuje żadnego helpera AUR.
Jak zainstalować i połączyć NordVPN na Arch Linux od zera?
Zainstaluj helper AUR, taki jak yay, uruchom yay -S nordvpn-bin, następnie włącz demon za pomocą sudo systemctl enable nordvpnd i sudo systemctl start nordvpnd. Uwierzytelnij się za pomocą nordvpn login, połącz za pomocą nordvpn connect i przełącz się na protokół oparty na WireGuard za pomocą nordvpn set technology nordlynx. Włącz kill switch za pomocą nordvpn set killswitch on.
Czy integracja systemd faktycznie ma znaczenie dla demona VPN na Arch?
Tak, ponieważ Arch zarządza każdą usługą poprzez systemd, a demon bez prawidłowego pliku jednostki potrzebuje ręcznych skryptów opakowywania, aby przetrwać ponowne uruchomienia. nordvpnd NordVPN, demon expressvpn ExpressVPN i mullvad-daemon Mullvad wszystkie rejestrują się jako natywne usługi systemd, więc możesz sprawdzić stan za pomocą systemctl status i włączyć autostart jak każdą inną usługę Arch.
Który VPN zapewnia najlepszą wydajność dla użytkowników Arch Linux?
NordVPN zajmuje #1 z 22 w naszym Speed Lab, na podstawie opublikowanych testów trzecich stron, a jego protokół NordLynx integruje się natywnie z wbudowaną obsługą WireGuard na poziomie jądra Arch dostępną od wersji 5.6. Protokół Lightway ExpressVPN i natywna implementacja WireGuard Mullvad działają dobrze poprzez odpowiadające im instalatory AUR i pacman, choć żaden z nich nie dorównuje najlepszemu wynikowi benchmarku NordVPN.
Czy mogę uzyskać dostęp do platform streamingowych poprzez VPN podczas uruchamiania Arch Linux?
Tak, chociaż wyniki różnią się w zależności od dostawcy. Funkcja SmartPlay NordVPN automatycznie wybiera serwery gotowe do streamingu, a CyberGhost kieruje Netflix, Hulu i BBC iPlayer poprzez dedykowane profile streamingu z pakietu AUR cyberghost-vpn-bin. Mullvad nie ma dedykowanej technologii streamingu, więc główne platformy takie jak Netflix i Disney+ są często blokowane nawet z jego klienta Arch.
Czy Mullvad jest bardziej prywatny niż NordVPN dla użytkowników Arch, którzy priorytetowo traktują anonimowość?
Mullvad nie wymaga adresu e-mail ani danych osobowych podczas rejestracji, tylko losowo wygenerowanego numeru konta, a także dostarcza pakiet mullvad-vpn z AUR zarówno z opcjami CLI, jak i GUI. NordVPN wymaga konta, ale dodaje szybkość NordLynx i przełącznik kill switch z wiersza poleceń. Mullvad publikuje niezależne audyty, NordVPN mówi, że je zleca, a oba działają natively na WireGuard w jądrze Arch.
Czy użytkownicy Arch Linux powinni wybrać WireGuard czy OpenVPN?
WireGuard jest lepszym ustawieniem domyślnym, ponieważ jest wbudowany bezpośrednio w jądro Linux od wersji 5.6 lub wyższej, dając Arch szybsze uściski dłoni i niższe obciążenie CPU niż OpenVPN. NordLynx NordVPN i natywny WireGuard Mullvad oba opierają się na tej integracji jądra. OpenVPN pozostaje przydatny jako element zastępczy w ograniczających sieciach, gdzie ruch WireGuard zostaje oflagowany.
Czy istnieją opcje bezpłatnego VPN, które działają na Arch Linux?
ProtonVPN oferuje warstwę bezpłatną z dostępem do serwerów w kilku krajach, instalowany poprzez pakiet AUR protonvpn-cli z pełnym wyborem protokołu. Windscribe oferuje plan bezpłatny 10 GB/miesiąc poprzez swój pakiet windscribe-cli, wystarczającą przepustowość do przetestowania kompatybilności AUR i integracji systemd przed zaangażowaniem się w plan płatny.
Jak NordVPN, ExpressVPN i Mullvad porównują się cenami dla użytkowników Arch?
NordVPN zaczyna od $3.49/miesiąc w ramach planu długoterminowego, zbliżone do $2.99/miesiąc ExpressVPN w ramach jego planu długoterminowego, choć ponad 8900 serwerów NordVPN w ponad 129 krajach przewyższa ponad 3000 serwerów ExpressVPN w 105 krajach. Mullvad pobiera stałą opłatę $5.50/miesiąc z jednym poziomem planu i bez wieloletniego rabatu.
Które VPN-y kompatybilne z Arch pozwalają mi otrzymać zwrot, jeśli konfiguracja CLI się nie powiedzie?
NordVPN i ExpressVPN oba wspierają każdy plan 30-dniową gwarancją zwrotu pieniędzy, więc jeśli pakiet AUR lub integracja systemd sprawiają ci kłopoty, możesz zażądać zwrotu w tym oknie. Mullvad nie oferuje okresu próbnego i działa zamiast tego pay-as-you-go, więc nie ma okna zwrotu, na które możesz polegać w przypadku jego pakietu mullvad-vpn.
Ile urządzeń mogę uruchamiać te klienty VPN w ramach swoich systemów Arch?
NordVPN obejmuje 10 jednoczesnych połączeń urządzeń na konto, ExpressVPN umożliwia 10 do 14 w zależności od poziomu planu, a Mullvad ogranicza do 5 urządzeń. Jeśli uruchamiasz klientów na wielu maszynach Arch plus telefony lub laptopy, wyższy limit urządzeń NordVPN lub ExpressVPN obejmuje więcej sprzętu niż stały limit 5 urządzeń Mullvad.
Jak potwierdzić, że kill switch mojego VPN faktycznie działa po skonfigurowaniu go poprzez CLI Arch?
Połącz poprzez CLI, na przykład nordvpn set killswitch on, następnie ręcznie wyłącz interfejs sieciowy lub odłącz ethernet podczas ładowania strony. Działający kill switch upuszcza cały ruch zamiast powracać do twojego nieszyfrowanego połączenia. Wykonaj później test wycieków DNS, aby potwierdzić, że zapytania kierują się poprzez tunel, a nie twojego ISP.
Co powinienem zrobić, jeśli test wycieków DNS pokazuje mój rzeczywisty adres IP po ustawieniu OpenVPN na Arch?
Potwierdź, że plik konfiguracyjny OpenVPN kieruje DNS poprzez serwery dostawcy, a nie twój systemowy program rozstrzygania, ponieważ domyślny resolv.conf Arch może obejść tunel, jeśli klient nie obsługuje prawidłowo DNS push. Uruchom ponownie usługę systemd openvpn-client@client.service, ponownie się połącz, następnie ponownie uruchom narzędzie testowania wycieków DNS, aby zweryfikować, że zapytania teraz kierują się poprzez VPN.
Czy samodzielne hostowanie serwera VPN WireGuard na Arch zastępuje komercyjny VPN w celach prywatności?
Nie całkowicie. Samodzielne hostowanie z WireGuard, wbudowanym w jądro Arch, lub OpenVPN, zainstalowanym poprzez sudo pacman -S openvpn, daje ci pełną kontrolę nad rejestrowaniem i lokalizacją serwera, ale wyjście IP wciąż jest powiązane z tobą, w przeciwieństwie do współdzielonego adresu IP serwera komercyjnego VPN. Eliminuje zaufanie stron trzecich w twoim ruchu, a nie atrybutyzację do twojej własnej infrastruktury.