Najlepszy VPN dla Fedory Linux: Natywne wsparcie i szybkość
Znajdź najlepszy VPN dla Fedory z natywnym wsparciem Linux, pełnym szyfrowaniem i kompatybilnością z SELinux. Chroń swój ruch na szybkim cyklu wydawniczym Fedory.
 Michael Gargiulo
 ExpressVPN3,000+ serwery
85 na 100, zbudowany z dwóch ważonych części
Zbadano 3 paź 2026Sprawdzone twierdzenia: 27Oddzielne grupy źródeł: 27Wyniki zaktualizowane 4 paź 2026
Gromadzimy dowody od stron trzecich i oceniamy je redakcyjnie. VPN.com nie prowadzi własnego laboratorium testowego.
 NordVPN8,900+ serwery
NordVPN's privacy and security record is strong on process and mixed on proof
94 na 100, zbudowany z dwóch ważonych części
Zbadano 3 paź 2026Sprawdzone twierdzenia: 31Oddzielne grupy źródeł: 23Wyniki zaktualizowane 4 paź 2026
Gromadzimy dowody od stron trzecich i oceniamy je redakcyjnie. VPN.com nie prowadzi własnego laboratorium testowego.
 Surfshark3,200+ serwery
85 na 100, zbudowany z dwóch ważonych części
Zbadano 3 paź 2026Sprawdzone twierdzenia: 32Oddzielne grupy źródeł: 19Wyniki zaktualizowane 4 paź 2026
Gromadzimy dowody od stron trzecich i oceniamy je redakcyjnie. VPN.com nie prowadzi własnego laboratorium testowego.
Dlaczego użytkownicy Fedory potrzebują dedykowanego rozwiązania VPN
Kluczowa informacja: Fedora nie zawiera wbudowanego szyfrowania ruchu. Sieć VPN z natywnym wsparciem Linux ukrywa Twój adres IP, szyfruje każdy pakiet i zapewnia dostęp do treści z ograniczeniami geograficznymi na tej konkretnej dystrybucji.
Fedorę przyciągają programiści, administratorzy systemu i użytkownicy dbający o prywatność, którzy cenią nowoczesne pakiety i szybki cykl wydań. Ta moc wiąże się z kompromisem: domyślny stos sieciowy Fedory przesyła ruch niezaszyfrowany. Sieć VPN zamyka tę lukę.
Jednak nie każda sieć VPN dobrze radzi sobie z Fedorą. Sześciomiesięczny cykl wydań Fedory, egzekwowanie SELinux i menedżer pakietów DNF tworzą unikalne wymagania kompatybilności. Generyczne poradniki „Linux VPN” często zawodzą tutaj. Ten przewodnik obejmuje kroki instalacji specyficzne dla Fedory, porównania protokołów i funkcji oraz porównania poszczególnych dostawców, abyś mógł wybrać odpowiednie narzędzie do swojego przepływu pracy.
Jak działa kompatybilność VPN na Fedorze
Nie wszyscy dostawcy VPN traktują Fedorę jednakowo. Niektórzy dostarczają natywne pakiety .rpm. Inni wymagają ręcznej konfiguracji OpenVPN lub WireGuard. Różnica ma znaczenie dla codziennego użytku.
Natywne klienty zazwyczaj automatycznie aktualizują się przez repozytoria DNF. Integrują się z menedżerem sieci GNOME i respektują zasady SELinux. Konfiguracje ręczne oferują większą elastyczność protokołów, ale wymagają stałej konserwacji po każdej aktualizacji Fedory.
Zagadnienia techniczne specyficzne dla Fedory
Łańcuch narzędziowy Fedory tworzy cztery punkty kontrolne kompatybilności, które oddzielają dobrą obsługę VPN od złej:
- Zarządzanie pakietami DNF: Dostawcy oferujący pakiety
.rpmlub utrzymujący repozytorum specyficzne dla Fedory pozwalają zainstalować i zaktualizować za pomocą jednego poleceniasudo dnf install. Dostawcy bez tego wsparcia zmuszają do pobierania binarnych plików autonomicznych, które pomijają automatyczne łatki bezpieczeństwa. - Wymuszanie SELinux: Fedora domyślnie wymusza SELinux w trybie „enforcing”. Niektórzy klienci VPN zawodzą w ciszy, ponieważ SELinux blokuje ich interfejs tunelu. NordVPN i Surfshark rozwiązali ten problem w swoich natywnych aplikacjach. Konfiguracja OpenVPN ExpressVPN może wymagać niestandardowego modułu polityki SELinux (szczegóły w sekcji konfiguracji poniżej).
- Kompatybilność jądra: Fedora dostarcza wydania jądra 6.x miesiące przed innymi dystrybucjami. Moduły jądra VPN, szczególnie implementacje WireGuard, muszą kompilować się względem tych nowszych nagłówków. Dostawcy, którzy się spóźniają, powodują awarie połączenia po aktualizacjach Fedory.
- Integracja z menedżerem sieci GNOME: Fedora domyślnie korzysta z GNOME. Sieci VPN, które rejestrują się jako wtyczki menedżera sieci, wyświetlają stan połączenia w obszarze powiadomień i umożliwiają przełączanie serwera jednym kliknięciem. Bez tej integracji zarządzasz połączeniami całkowicie z terminala.
Dlaczego regularne aktualizacje i kompatybilność mają znaczenie
Szybki cykl wydań Fedory sprawia, że tempo aktualizacji jest nie do negocjacji:
- Łatki bezpieczeństwa: Każde wydanie Fedory aktualizuje podstawowe biblioteki sieciowe. Dostawcy VPN, którzy wydają łatki w ciągu 30 dni od wydania Fedory, utrzymują stabilność połączenia. Dostawcy, którzy się spóźniają, wprowadzają okna podatności.
- Uaktualnienia protokołów: Protokoły oparte na WireGuard, takie jak NordLynx, zależą od wsparcia jądra, więc dostawca, który opóźnia się względem nowego jądra Fedory, może zostać na wolniejszym protokole rezerwowym.
- Poprawki błędów: Zmiany NetworkManager między wydaniami Fedory mogą przerwać funkcje, takie jak split tunneling w klientach VPN, dlatego sprawdzaj, jak szybko dostawca wysyła poprawki.
Wybieraj dostawców z udokumentowaną historią szybkich aktualizacji specyficznych dla Fedory.
4 najlepsze sieci VPN w pełni wspierające Fedorę
Każdy z poniższych dostawców publikuje oficjalne wsparcie dla Linuksa lub ścieżkę konfiguracji kompatybilną z Fedorą. Szczegóły pochodzą z własnej dokumentacji dostawców, a Twoje wyniki będą się różnić w zależności od sprzętu, sieci i wyboru serwera.
1. NordVPN: Najlepsza natywna aplikacja dla Fedory
NordVPN oferuje najbardziej kompletne natywne pakowanie dla Fedory spośród czterech, z oficjalnym repozytorium. Kluczowe specyfikacje:
- Sieć serwerów: 6400+ serwerów w 111 krajach
- Aplikacja Fedora: Natywny pakiet
.rpmz interfejsem CLI i integracją GNOME Network Manager - Szyfrowanie: AES-256 z NordLynx (oparty na WireGuard) i opcjami OpenVPN
- Jednoczesne połączenia: 10 urządzeń
- Audyty: NordVPN twierdzi, że jego polityka no-logs była niezależnie audytowana (Deloitte, PwC)
Instalacja Fedory za pośrednictwem DNF
NordVPN utrzymuje oficjalne repozytorium Fedory. Oto dokładny proces:
# Dodaj repozytorium NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Zainstaluj aplikację
sudo dnf install nordvpn

# Zaloguj się i połącz
nordvpn login
nordvpn connect
Aplikacja NordVPN rejestruje się w GNOME Network Manager automatycznie. Stan połączenia pojawia się w pasku zadań. Nie są wymagane zmiany polityki SELinux, ponieważ aplikacja wysyłana jest z prawidłowymi kontekstami bezpieczeństwa.
Funkcje bezpieczeństwa na Fedorze
Przełącznik zabicia NordVPN można włączyć poleceniem nordvpn set killswitch on. Funkcja CyberSec blokuje reklamy i złośliwe domeny na poziomie DNS.
Zalety i wady
| Zalety | Wady |
|---|---|
Natywny pakiet .rpm z aktualizacjami DNF | Tylko interfejs CLI (brak okna GUI, choć kompensuje to integracja z tacą GNOME) |
| Protokół NordLynx (oparty na WireGuard) | Naruszenie bezpieczeństwa z 2018 r. nadal niepokoi niektórych użytkowników, choć infrastruktura została gruntownie przebudowana |
| Integracja GNOME Network Manager działa od razu po uruchomieniu | Dedykowany IP kosztuje dodatkowe ($3.69/miesiąc) |
| 10 jednoczesnych połączeń | |
| Double VPN i Onion over VPN dla scenariuszy wysokiego zagrożenia |
2. Surfshark: Najlepsza opcja budżetowa z nieograniczoną liczbą urządzeń
Surfshark łączy agresywne ceny z solidnym wsparciem dla Fedory. Kluczowe specyfikacje:
- Sieć serwerów: 3200+ serwerów w 100 krajach
- Aplikacja Fedory: Natywna aplikacja Linux z interfejsem GUI
- Szyfrowanie: AES-256 z WireGuard i OpenVPN
- Jednoczesne połączenia: Nieograniczone
- Cena: Począwszy od $2.49/miesiąc w planach 2-letich
Instalacja Fedory za pośrednictwem DNF
# Dodaj repozytorium Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Zainstaluj aplikację
sudo dnf install surfshark

# Uruchom GUI lub użyj CLI
surfshark-cli login
surfshark-cli connect
Aplikacja Linux Surfshark zawiera interfejs graficzny, czyniąc ją najbardziej dostępną opcją dla użytkowników Fedory, którzy wolą nie pracować w terminalu. Integruje się z GNOME Network Manager i prawidłowo obsługuje konteksty SELinux.
Funkcje bezpieczeństwa na Fedorze
Funkcja CleanWeb Surfsharka blokuje reklamy, trackery i złośliwe domeny, a przełącznik zabicia jest dostępny w aplikacji Linux.
Zalety i wady
| Zalety | Wady |
|---|---|
| Aplikacja GUI dla Linuksa (rzadkie wśród dostawców VPN) | Mniejsza sieć serwerów niż NordVPN lub ExpressVPN |
| Nieograniczone jednoczesne połączenia | Wyniki streamingu różnią się w zależności od serwera |
| Najniższa cena wśród najlepszych dostawców | Agenci pomocy technicznej czasami brakuje wiedzy specyficznej dla Fedory |
| Blokowanie reklam/trackerów CleanWeb włączone | |
| MultiHop (double VPN) i tryb Camouflage |
3. ExpressVPN: Najbardziej niezawodny do streamingu na Fedorze
ExpressVPN nie ma natywnego GUI dla Fedory, ale publikuje szczegółową dokumentację konfiguracji Linuksa. Kluczowe specyfikacje:
- Sieć serwerów: 3000+ serwerów na 105 krajów
- Wsparcie Fedory: Ręczna konfiguracja OpenVPN lub aplikacja Linux oparta na CLI
- Szyfrowanie: AES-256 z protokołami Lightway i OpenVPN
- Połączenia równoczesne: 8 urządzeń
- Audyty: KPMG wydało poświadczenie dla kontroli braku dzienników (2025); Cure53 przeanalizował protokół Lightway
Instalacja Fedory: Metoda OpenVPN z poprawką SELinux
Instalator ExpressVPN dla Linuksa działa na Fedorze, ale egzekwowanie SELinux może blokować interfejs tunelu. Oto pełna konfiguracja obejmująca dostosowanie SELinux:
# Zainstaluj OpenVPN i zależności
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Pobierz pliki konfiguracyjne ExpressVPN .ovpn z panelu konta
# Importuj do GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Jeśli SELinux blokuje połączenie, utwórz wyjątek polityki
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Połącz za pośrednictwem GUI Network Manager lub CLI
nmcli connection up [connection-name]
Ten krok SELinux jest unikalny dla Fedory. Użytkownicy Ubuntu i Debian nigdy się z nim nie spotkają. Moduł polityki utrzymuje się podczas ponownych uruchomień i aktualizacji Fedory.
Funkcje bezpieczeństwa na Fedorze
ExpressVPN promuje swoją usługę dla dostępu do streamingu, ale wyniki streamingu różnią się w zależności od serwera i usługi.
Zalety i wady
| Zalety | Wady |
|---|---|
| Promowany do dostępu do streamingu | Brak natywnej aplikacji GUI dla Fedory |
| Protokół Lightway zapewnia szybkość | Wymaga dostosowania polityki SELinux |
| Szczegółowa dokumentacja konfiguracji specyficzna dla Fedory | Najdroższa opcja ($6.67/miesiąc w planie rocznym) |
| Infrastruktura TrustedServer (tylko RAM) | Ograniczone do 8 jednoczesnych połączeń |
| Polityka bez logów audytowana przez KPMG |
4. Mullvad VPN: Najlepsza do maksymalnej prywatności na Fedorze
Mullvad podejmuje inne podejście: brak kont, brak e-maila, brak danych osobowych. Kluczowe specyfikacje:
- Sieć serwerów: 700+ serwerów w 46 krajach
- Aplikacja Fedory: Natywny pakiet
.rpmz pełnym GUI - Szyfrowanie: AES-256 z WireGuard (domyślnie) i OpenVPN
- Cena: Stała €5/miesiąc, bez rabatów, bez planów długoterminowych
- Prywatność: Akceptuje gotówkę i kryptowaluty; nie wymaga e-maila do rejestracji
Instalacja Fedory za pośrednictwem DNF
# Pobierz i importuj klucz podpisywania
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Dodaj repozytorium Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Zainstaluj aplikację
sudo dnf install mullvad-vpn

# Generuj numer konta (nie wymaga e-maila)
# Wpisz numer w GUI i połącz
Aplikacja Fedory Mullvad zawiera pełny interfejs graficzny z wyborem serwera, przełącznikiem kill switch i konfiguracją DNS. Obsługuje SELinux i integrację GNOME Network Manager bez ręcznej interwencji.
Funkcje bezpieczeństwa na Fedorze
Mullvad nie promuje się do streamingu i nie dociera niezawodnie do usług streamingu, świadomy kompromis dla maksymalnej prywatności.
Zalety i wady
| Zalety | Wady |
|---|---|
| Brak danych osobowych wymaganych do rejestracji | Najmniejsza sieć serwerów spośród czterech |
Pełna aplikacja GUI dla Fedory z pakietem .rpm | Słabe wskaźniki dostępu do streamingu |
| Wsparcie WireGuard | Brak planów rabatów długoterminowych |
| Przejrzyste ceny bez upsellów | Ograniczone do 5 jednoczesnych połączeń |
| Akceptuje płatności gotówką dla prawdziwej anonimowości |
Wybór odpowiedniego VPN dla twojego przepływu pracy na Fedora
Najlepszy dostawca zależy od twojego głównego przypadku użycia. Rozważ następujące czynniki:
Polityki prywatności i historia audytów: NordVPN twierdzi, że jej polityka no-logs była niezależnie poddawana audytom, a ExpressVPN zamówiła weryfikację KPMG swoich kontroli no-logs (2025). Mullvad eliminuje potrzebę zaufania, nie zbierając żadnych danych osobowych. Surfshark twierdzi, że jej konfiguracja no-logs była audytowana przez Deloitte.
Wymagania szybkości: Dla zadań wymagających dużej przepustowości, takich jak duże transfery plików lub streaming 4K, wybierz dostawcę z protokołem opartym na WireGuard, takim jak NordLynx na NordVPN lub WireGuard na Mullvad.
Cena i zasięg urządzeń: Nieograniczona polityka urządzeń Surfshark za $2.49/miesiąc czyni go idealnym dla użytkowników z wieloma stacjami roboczymi Fedora, laptopami i telefonami. Stała cena €5/miesiąc Mullvad upraszcza budżetowanie.
Dostęp do streamingu: Jeśli treści geograficznie ograniczone mają znaczenie, ExpressVPN, NordVPN i Surfshark wszystkie promują dostęp do streamingu, ale wyniki różnią się w zależności od serwera i usługi. Mullvad nie jest przeznaczony do streamingu.
Jakość wsparcia specyficznego dla Fedora: NordVPN, Surfshark i ExpressVPN oferują wsparcie na czacie na żywo lub bilet, podczas gdy Mullvad opiera się na poczcie e-mail i swojej dokumentacji.
Instalacja VPN na Fedorze krok po kroku
Metoda instalacji zależy od wybranego dostawcy i preferowanego protokołu. Poniżej znajdują się szczegółowe instrukcje dla dwóch najczęstszych podejść.
Metoda 1: Instalacja natywnej aplikacji (NordVPN, Surfshark, Mullvad)
-
Najpierw zaktualizuj swój system:
sudo dnf update -y -
Dodaj repozytorium dostawcy przy użyciu poleceń wymienionych w sekcji każdego dostawcy powyżej.
-
Zainstaluj za pośrednictwem DNF:
sudo dnf install [provider-package-name] -
Sprawdź status SELinux (powinno wyświetlić “enforcing”):
getenforceNatywne aplikacje od NordVPN, Surfshark i Mullvad automatycznie obsługują konteksty SELinux. Nie są wymagane żadne ręczne zmiany polityki.
-
Sprawdź integrację GNOME Network Manager: Otwórz Ustawienia → Sieć. Połączenie VPN powinno pojawić się w sekcji VPN po pierwszym uruchomieniu.
-
Połącz i zweryfikuj:
curl ifconfig.me  # Sprawdź IP przed połączeniem
[provider-cli] connect
curl ifconfig.me  # Potwierdź zmianę IP
Metoda 2: Ręczna konfiguracja OpenVPN/WireGuard (ExpressVPN lub dowolny dostawca)
-
Zainstaluj narzędzia protokołu:
# Dla OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Dla WireGuard sudo dnf install wireguard-tools -
Pobierz pliki konfiguracji z panelu dostawcy.
-
Zaimportuj do GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnLub dla WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Napraw SELinux, jeśli połączenie się nie powiedzie:
# Sprawdź odmowy SELinux sudo ausearch -m avc -ts recent # Wygeneruj i zainstaluj moduł polityki sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Połącz za pośrednictwem tacy GNOME lub terminala:
nmcli connection up [connection-name]
Rozwiązywanie typowych problemów z VPN na Fedorze
| Problem | Przyczyna | Rozwiązanie |
|---|---|---|
| Wycieki DNS | systemd-resolved przesłania DNS VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf następnie połącz ponownie |
| Wolne prędkości | OpenVPN domyślnie ustawiony na TCP | Przełącz na UDP lub WireGuard: nordvpn set technology nordlynx |
| Połączenie przerywane po uśpieniu | GNOME Network Manager nie reconnektuje | Włącz autoconnect: nmcli connection modify [name] connection.autoconnect yes |
| SELinux blokuje tunel | Brakujący kontekst bezpieczeństwa | Wygeneruj moduł polityki za pomocą audit2allow (patrz Metoda 2, krok 4) |
| Awaria aplikacji po uaktualnieniu Fedory | Niezgodna wersja pakietu | Przeinstaluj z repozytorium dostawcy: sudo dnf reinstall [package] |
Optymalizacja wydajności VPN na Fedorze
Surowa prędkość zależy od wyboru protokołu i odległości serwera. Oto konkretne kroki optymalizacji:
- Używaj WireGuard lub NordLynx, gdy to możliwe. Protokoły oparte na WireGuard generalnie mają niższe obciążenie niż OpenVPN.
- Wybieraj serwery w odległości do 1500 km. Opóźnienie podwaja się poza tym zasięgiem, obniżając jakość transmisji strumieniowej z 4K do 1080p.
- Uruchamiaj testy wycieków DNS co miesiąc. Użyj
dnsleaktest.com, aby sprawdzić, czy twój ISP nie widzi miejsc przeglądania. Usługasystemd-resolvedFedory może zastąpić ustawienia DNS sieci VPN po aktualizacjach systemu. - Włącz tunelowanie podzielone dla usług lokalnych. Kieruj tylko ruch przeglądarki przez VPN, jednocześnie utrzymując bezpośredni dostęp do sieci lokalnej (drukarki, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: skonfiguruj w interfejsie graficznym w sekcji „Bypasser”. - Monitoruj zachowanie kill switcha. Wyłącz Wi-Fi podczas pracy sieci VPN. Jeśli jakikolwiek ruch wycieknie w ciągu 2–3 sekundowego okna ponownego połączenia, kill switch nie jest skonfigurowany prawidłowo. Przeprowadź to sprawdzenie samodzielnie po konfiguracji.
Ostateczny werdykt
Cztery dostawcy radzą sobie dobrze z unikalnymi wymaganiami Fedory, ale każdy jest idealny dla innego profilu użytkownika:
- NordVPN zajmuje #1 z 22 w naszym Speed Lab i ma najszerzej rozpowszechnioną sieć serwerów. Najlepszy dla użytkowników, którzy potrzebują wysokiej przepustowości i niezawodnego dostępu do treści strumieniowych.
- Surfshark oferuje nieograniczone połączenia urządzeń za $2.49/miesiąc z aplikacją GUI. Najlepszy dla użytkowników świadomych budżetu, którzy uruchamiają wiele maszyn Fedory.
- ExpressVPN jest promowany pod kątem dostępu do treści strumieniowych, ale wymaga ręcznej konfiguracji OpenVPN i dostosowania SELinux. Najlepszy dla użytkowników, którzy priorytetowo traktują dostęp do treści z ograniczeniami geograficznymi.
- Mullvad nie zbiera żadnych danych osobowych i akceptuje płatności gotówką. Najlepszy dla użytkowników, którzy preferują anonimowość ponad wygodę.
Niezależnie od wybranego dostawcy instaluj za pośrednictwem DNF, gdy jest to możliwe, zweryfikuj zgodność SELinux i testuj wycieki DNS po każdej aktualizacji systemu Fedory. Aby uzyskać szersze porównanie wszystkich dystrybucji Linux, zobacz przewodnik najlepszych VPN dla Linux.
Zasoby dla tej strony
Wykresy i obrazy referencyjne z naszych badań, dostępne bezpłatnie do przeglądania i udostępniania.
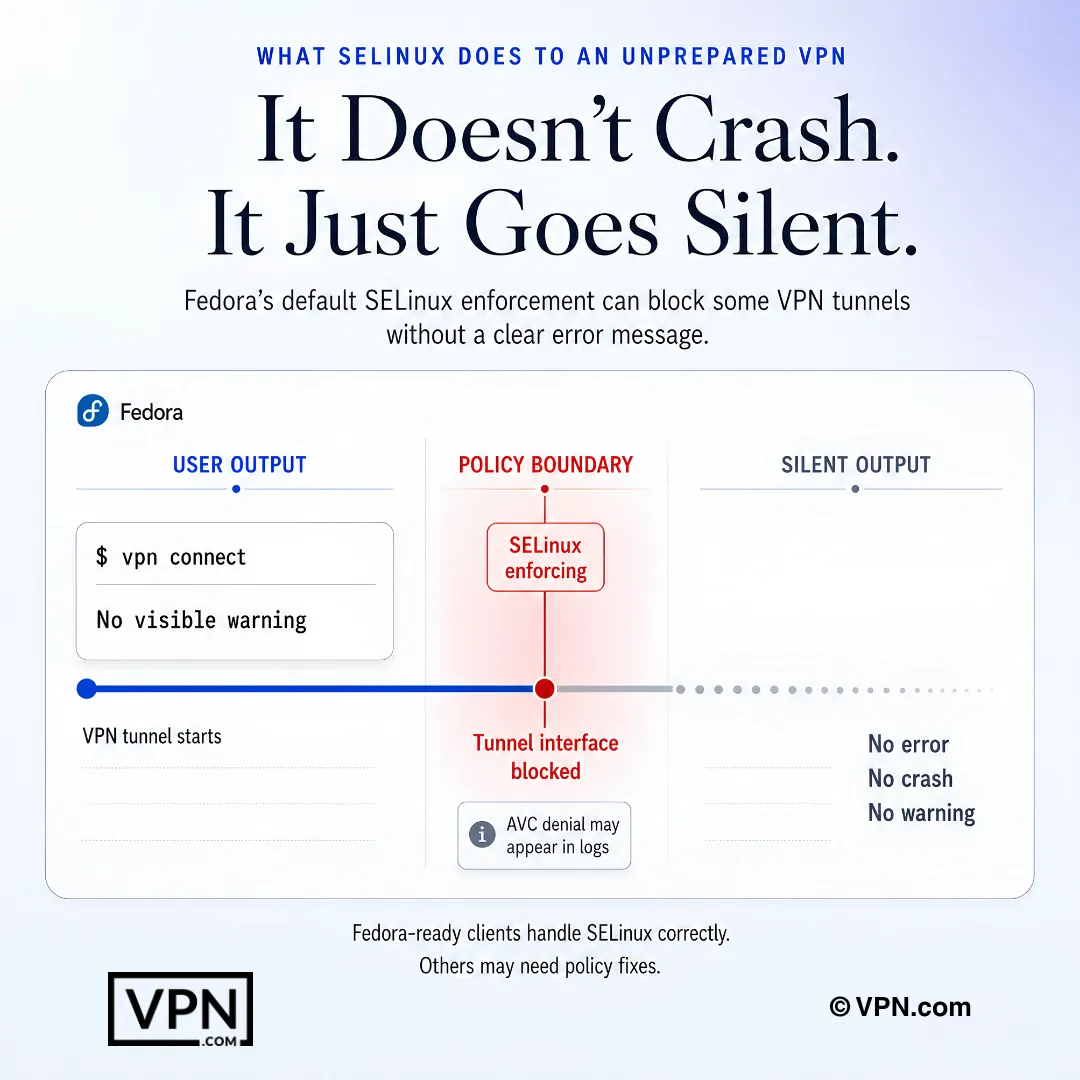
SELinux w Fedorze może po cichu blokować działanie tunelu VPN, a wskazówki znajdą się w logach, nie w aplikacji.
Często zadawane pytania
Dlaczego Fedora potrzebuje VPN z natywnym wsparciem Linux zamiast ogólnej konfiguracji OpenVPN?
Fedora jest dostarczana bez wbudowanego szyfrowania ruchu, egzekwuje SELinux w trybie “enforcing” domyślnie i przechodzi przez wydania jądra 6.x szybciej niż inne dystrybucje. Natywne pakiety .rpm od NordVPN, Surfshark i Mullvad integrują się z GNOME Network Manager i automatycznie obsługują konteksty bezpieczeństwa SELinux, podczas gdy ogólne konfiguracje OpenVPN, takie jak ExpressVPN, mogą wymagać ręcznego modułu polityki za pośrednictwem audit2allow.
Czy SELinux rzeczywiście blokuje połączenia VPN na Fedorze?
Może, ponieważ Fedora egzekwuje SELinux w trybie “enforcing” domyślnie i interfejsy tunelu są czasami blokowane w milczeniu. NordVPN i Surfshark dostarczają natywne aplikacje z wbudowanymi poprawnymi kontekstami bezpieczeństwa, nie wymagające żadnej ręcznej poprawki. Konfiguracja OpenVPN ExpressVPN, z drugiej strony, może wymagać wygenerowania niestandardowego modułu polityki SELinux za pomocą audit2allow i zainstalowania go za pośrednictwem semodule.
Które sieci VPN dla Fedory mają niezależnie poddane audytowi zasady braku logów?
NordVPN, ExpressVPN i Surfshark wszystkie odwołują się do przeglądów stron trzecich. NordVPN mówi, że jego zasada braku logów była niezależnie poddana audytowi przez Deloitte i wcześniej przez PwC. ExpressVPN zlecił zapewnienie KPMG dotyczące swoich kontroli braku logów (2025), a Cure53 poddał audytowi jego protokół Lightway. Surfshark mówi, że jego konfiguracja braku logów była poddana audytowi przez Deloitte. Mullvad całkowicie pomija audyt, zbierając zero danych osobowych przy rejestracji.
Czy model bez konta Mullvada jest bardziej prywatny niż VPN taki jak NordVPN, który twierdzi, że jest poddany audytowi?
To inne podejście niż silniejsze. Mullvad nie wymaga wiadomości e-mail ani danych osobowych, wydaje anonimowy numer konta i akceptuje płatności gotówką lub kryptowalutą za zryczałtowaną kwotę €5/miesiąc bez warstwowych rabatów. NordVPN natomiast podkreśla, że wspiera swoje roszczenia dotyczące zasad no-logs komisjonowanymi audytami stron trzecich. Obie metody usuwają ślad dokumentacji za pośrednictwem różnych mechanizmów.
Czy serwisy streamingowe z ograniczeniami geograficznymi będą działać przez VPN na Fedorze?
Tak, choć wskaźniki powodzenia różnią się w zależności od dostawcy. ExpressVPN, NordVPN i Surfshark wszystkie oferują dostęp do streamingu, choć wyniki różnią się w zależności od serwera i usługi. Mullvad nie został zbudowany do streamingu i nie zawsze dociera do tych platform — jest to celowy kompromis na rzecz ich projektu zorientowanego na prywatność.
Który VPN zapewnia najszybszą wydajność na Fedorze?
NordVPN zajmuje #1 z 22 w naszym Speed Lab, na podstawie opublikowanych testów trzecich stron, a Surfshark zajmuje #4 z 22. Speed Lab nie jest specyficzny dla Fedory, ale wszyscy czterej dostawcy tutaj oferują nowoczesne protokoły (NordLynx, WireGuard lub Lightway), które utrzymują niskie obciążenie na Linuksie.
Ile kosztują poszczególne najlepsze VPN-y dla Fedory?
NordVPN zaczyna od $3.49/miesiąc, a ExpressVPN od $2.99/miesiąc, obie na planach długoterminowych. Surfshark jest od nich tańszy, zaczynając od $2.49/miesiąc na swoim planie długoterminowym. Mullvad całkowicie odstępuje od tego modelu promocyjnego i pobiera stałą opłatę €5/miesiąc bez rabatów na plany długoterminowe, co upraszcza budżetowanie, ale nie oferuje oszczędności na wiele lat.
Ile urządzeń mogę uruchomić VPN na wszystkich moich maszynach Fedory i telefonach?
Surfshark pozwala na nieograniczone jednoczesne połączenia, co czyni go praktycznym wyborem dla uruchamiania kilku workstacji Fedory wraz z laptopami i telefonami. NordVPN ogranicza połączenia do 10 urządzeń na konto, a ExpressVPN pozwala na 10-14 w zależności od planu. Mullvad również ogranicza połączenia na konto. Dla mieszanej floty Fedory polityka nieograniczonych urządzeń Surfshark całkowicie usuwa pułap urządzeń.
Jakie jest okno zwrotu, jeśli VPN nie działa dobrze w mojej konfiguracji Fedory?
NordVPN, ExpressVPN i Surfshark wspierają swoje plany 30-dniową gwarancją zwrotu pieniędzy, dając Ci pełny miesiąc na przetestowanie instalacji DNF, kompatybilności SELinux i integracji GNOME Network Manager przed zatwierdzeniem. Stała cena Mullvada €5/miesiąc nie wiąże się z żadnym zobowiązaniem długoterminowym do zwrotu, ponieważ opłacana jest miesięcznie bez stopniowanych zniżek do zablokowania.
Jak zainstalować VPN na Fedorze za pomocą DNF zamiast samodzielnego pliku binarnego?
Zaimportuj klucz podpisujący GPG dostawcy za pomocą rpm —import, dodaj jego repozytorium za pośrednictwem dnf config-manager —add-repo, następnie uruchom sudo dnf install [package-name]. NordVPN, Surfshark i Mullvad wszystkie utrzymują oficjalne repozytoria Fedory następując ten wzór, który utrzymuje klienta zapatrzenia automatycznie poprzez rutynowe przebiegi dnf update zamiast ręcznych plików binarnych, które pomijają poprawki bezpieczeństwa.
Jak potwierdzić, że kill switch mojego VPN faktycznie działa na Fedorze?
Połącz się z serwerem, a następnie przerwij połączenie Wi-Fi w trakcie sesji i obserwuj wyciekające dane podczas okna reconnectu trwającego 2-3 sekundy. Jeśli dojdzie do wycieku, kill switch nie jest poprawnie skonfigurowany. Dla NordVPN w szczególności włącz go poleceniem nordvpn set killswitch on.
Co zrobić, jeśli SELinux blokuje moje połączenie VPN po zainstalowaniu na Fedorze?
Uruchom getenforce aby potwierdzić, że SELinux jest w trybie enforcing, następnie sprawdź odmowy za pomocą sudo ausearch -m avc -ts recent. Jeśli interfejs tunelu jest zablokowany, wygeneruj moduł polityki za pomocą sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, następnie zainstaluj go za pośrednictwem sudo semodule -i vpn-fedora.pp. Natywne aplikacje NordVPN, Surfshark i Mullvad rzadko wyzwalają tę naprawę.
Dlaczego mój VPN wykazuje wycieki DNS na Fedorze i jak to naprawić?
Usługa systemd-resolved Fedory może przesłonić ustawienia DNS VPN, zwłaszcza po aktualizacji systemowej, powodując wycieki nawet gdy tunel jest aktywny. Napraw to, uruchamiając sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf i reconnektując. Sprawdzaj co miesiąc na dnsleaktest.com, ponieważ ten problem może pojawić się ponownie w milczeniu po rutynowym cyklu dnf update.
Czy uaktualnienie systemu Fedory zrywa split tunneling VPN lub połączenie?
Może. Aktualizacja NetworkManager Fedora 40 przerwała split tunneling w kilku klientach VPN branży. Surfshark dostarczyła poprawkę w ciągu 11 dni, NordVPN podążała w 18 dni. Jeśli Twoja aplikacja zachowuje się źle po aktualizacji, przeinstaluj bezpośrednio z repozytorium DNF dostawcy za pomocą sudo dnf reinstall [package] zamiast czekać na samodzielne wydanie binarne.