Najlepszy VPN dla FreeBSD: Konfiguracja OpenVPN i WireGuard
Znajdź najlepszy VPN dla FreeBSD z natywnym wsparciem OpenVPN i WireGuard. Uzyskaj przewodniki instalacji, kompatybilność pf i pliki konfiguracyjne specyficzne dla FreeBSD.
 Michael Gargiulo
 NordVPN7,130 serwery
NordVPN's privacy and security record is strong on process and mixed on proof
93 na 100, zbudowany z dwóch ważonych części
Zbadano 3 paź 2026Sprawdzone twierdzenia: 31Oddzielne grupy źródeł: 23Wyniki zaktualizowane 8 paź 2026
Gromadzimy dowody od stron trzecich i oceniamy je redakcyjnie. VPN.com nie prowadzi własnego laboratorium testowego.
 ExpressVPN3,000+ serwery
86 na 100, zbudowany z dwóch ważonych części
Zbadano 3 paź 2026Sprawdzone twierdzenia: 27Oddzielne grupy źródeł: 27Wyniki zaktualizowane 8 paź 2026
Gromadzimy dowody od stron trzecich i oceniamy je redakcyjnie. VPN.com nie prowadzi własnego laboratorium testowego.
 Mullvad VPN700+ serwery
83 na 100, zbudowany z dwóch ważonych części
Zbadano 3 paź 2026Sprawdzone twierdzenia: 29Oddzielne grupy źródeł: 12Wyniki zaktualizowane 8 paź 2026
Gromadzimy dowody od stron trzecich i oceniamy je redakcyjnie. VPN.com nie prowadzi własnego laboratorium testowego.
Podsumowanie: FreeBSD nie posiada natywnych aplikacji GUI VPN od większości dostawców. Jednak OpenVPN i WireGuard działają dobrze na tej platformie. Musisz wybrać dostawcę, który oferuje pliki konfiguracyjne specyficzne dla FreeBSD, przewodniki instalacji oraz kompatybilność z narzędziami takimi jak
pfi więzienia FreeBSD.
Dlaczego użytkownicy FreeBSD potrzebują dedykowanego rozwiązania VPN
FreeBSD to nie Linux. Choć oba są systemami podobnymi do Uniksa, FreeBSD używa innego jądra, innego stosu sieciowego i innego zarządzania pakietami. Ta różnica ma znaczenie przy wyborze VPN.
FreeBSD zasilał około 5% globalnego rynku serwerów. Dominuje na platformach urządzeń sieciowych, takich jak pfSense, OPNsense i TrueNAS. Netflix uruchamia swoje Open Connect CDN na FreeBSD. WhatsApp zbudował swoją infrastrukturę wiadomości na FreeBSD. To nie są wdrożenia hobbystyczne.
Użytkownicy FreeBSD dzielą się na trzy główne kategorie:
- Administratorzy serwerów korzystający z więzień FreeBSD, którzy potrzebują zaszyfrowanych tuneli między izolowanymi środowiskami
- Inżynierowie sieci budujący urządzenia firewall z
pf(Packet Filter), którzy wymagają integracji VPN na poziomie systemu operacyjnego - Programiści nastawieni na prywatność, którzy wybrali FreeBSD dla jego modelu bezpieczeństwa (piaskownica Capsicum, szyfrowanie GELI, struktura MAC)
Każda grupa potrzebuje dostawców VPN, którzy rozumieją unikatową architekturę FreeBSD. Ogólne instrukcje “działa na Linuksie” rzadko przenoszą się czysty. FreeBSD używa rc.conf do zarządzania usługami, /usr/local/etc/ do ścieżek konfiguracji i pkg lub portów do instalacji pakietów. Dostawca VPN, który ignoruje te różnice, tworzy godziny rozwiązywania problemów.
Jak protokoły VPN działają na FreeBSD
FreeBSD obsługuje dwa główne protokoły VPN: OpenVPN i WireGuard. Każdy integruje się inaczej z systemem operacyjnym.
OpenVPN na FreeBSD
OpenVPN działał na FreeBSD przez ponad 15 lat. Zainstaluj go za pomocą jednego polecenia:
pkg install openvpnOpenVPN używa sterownika urządzenia tun, który FreeBSD zawiera w swoim systemie bazowym. Pliki konfiguracyjne trafiają do /usr/local/etc/openvpn/. Zarządzasz usługą za pośrednictwem rc.conf:
# Dodaj do /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN zapewnia niezawodne szyfrowanie za pomocą AES-256-GCM. Kompromis: OpenVPN działa w przestrzeni użytkownika, co dodaje obciążenia CPU w porównaniu do protokołów na poziomie jądra.
WireGuard na FreeBSD
WireGuard pojawił się w jądrze FreeBSD w wersji 13.1. Wcześniejsze wersje wymagają pakietu wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsNa FreeBSD 14.0+, WireGuard dostarczany jest jako natywny moduł jądra. Załaduj go za pomocą:
kldload if_wgWireGuard działa w jądrze FreeBSD, co utrzymuje niższe obciążenie niż OpenVPN działający w przestrzeni użytkownika. Baza kodu zawiera około 4000 linii w porównaniu z ponad 100 000 linii OpenVPN, co sprawia, że audyty są szybsze, a powierzchnia ataku mniejsza.
Porównanie protokołów na FreeBSD:
| Funkcja | OpenVPN | WireGuard |
|---|---|---|
| Obsługa jądra FreeBSD | Tylko w trybie użytkownika | Natywna (13.1+) |
| Polecenie instalacji | pkg install openvpn | pkg install wireguard-tools |
| Złożoność konfiguracji | Umiarkowana (10+ opcji) | Prosta (5-6 opcji) |
Integracja z zaporą (pf) | Wymagane ręczne reguły | Automatyczne tworzenie interfejsu |
| Kompatybilność z jail | Pełna obsługa | Pełna obsługa (14.0+) |
Najlepsze 5 sieci VPN działających na FreeBSD
Nie wszyscy dostawcy VPN obsługują FreeBSD. Większość buduje aplikacje wyłącznie dla systemów Windows, macOS i głównych dystrybucji Linuksa. Pięciu dostawców poniżej oferuje udokumentowaną kompatybilność z FreeBSD wraz z plikami konfiguracyjnymi.
Macierz porównania dostawców VPN
| Dostawca | Protokoły na FreeBSD | Natywna dokumentacja FreeBSD | Liczba serwerów | Od (miesięcznie) | GUI dostępny |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Tak | 700+ (50+ krajów) | €5.00/mies. (brak rabatów na dłuższe okresy) | Nie (tylko CLI) |
| OVPN | WireGuard, OpenVPN | Tak | 100+ (12 krajów) | Zobacz stronę OVPN | Nie (tylko CLI) |
| Perfect Privacy | OpenVPN | Tak | 55+ (23 kraje) | Zobacz stronę Perfect Privacy | Nie (tylko CLI) |
| IPredator | OpenVPN | Tak | 15+ (3 kraje) | Zobacz stronę IPredator | Nie (tylko CLI) |
| NordVPN | OpenVPN | Częściowa (przewodniki społeczności) | 7,130 (150 krajów) | $3.49/mies. | Nie (tylko CLI) |
Kluczowy wniosek: Żaden dostawca nie oferuje klienta GUI FreeBSD. Każda instalacja wymaga poleceń terminala. Jeśli wolisz narzędzia graficzne, rozważ uruchomienie VPN na urządzeniu pfSense lub OPNsense.
Mullvad: Najlepszy ogółem dla prywatności FreeBSD
Mullvad operuje ze Szwecji i akceptuje płatności anonimowe, w tym gotówkę wysyłaną w kopercie. Usługa nie wymaga adresu e-mail, imienia ani żadnych danych osobowych do rejestracji. Otrzymujesz 16-cyfrowy numer konta.
Mullvad publikuje oficjalne przewodniki konfiguracji WireGuard FreeBSD. Proces instalacji trwa około 10 minut:
# Zainstaluj narzędzia WireGuard
pkg install wireguard-tools

# Utwórz katalog konfiguracyjny
mkdir -p /usr/local/etc/wireguard

# Wygeneruj klucze
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Pobierz konfigurację Mullvad ze strony konta
# Umieść w /usr/local/etc/wireguard/wg0.conf

# Uruchom interfejs
wg-quick up wg0
Mullvad pobiera stałą opłatę €5.00/miesiąc bez rabatów za dłuższe okresy. Ta prostota przyciąga użytkowników FreeBSD, którzy preferują przejrzystą cenę bez taktyk sprzedażowych.
Zalety:
- Oficjalna dokumentacja WireGuard dla FreeBSD
- Anonimowe tworzenie konta (brak wymaganego e-maila)
- Flat pricing bez umów lock-in
- 700+ serwerów w 43 krajach
- Infrastruktura serwerów tylko w pamięci RAM
Wady:
- Brak multi-hop bez ręcznej konfiguracji
- Mniejsza sieć serwerów niż NordVPN lub ExpressVPN
- Brak długoterminowego rabatu
OVPN: Natywna obsługa WireGuard na FreeBSD
OVPN, również pochodzący ze Szwecji, uruchamia serwery bez dysku, które nic nie przechowują na dysku. Ten dostawca wyraźnie wymienia FreeBSD na liście obsługiwanych platform i dostarcza pliki konfiguracyjne zarówno do OpenVPN, jak i do WireGuard.
Kroki instalacji dla OVPN WireGuard na FreeBSD:
# Zainstaluj wymagane pakiety
pkg install wireguard-tools

# Pobierz konfigurację OVPN WireGuard z pulpitu
# Zapisz do /usr/local/etc/wireguard/wg0.conf

# Włącz przy uruchamianiu poprzez rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Uruchom połączenie
service wireguard start
OVPN jest droższy niż dostawcy z segmentu masowego, co odzwierciedla jego mniejszą infrastrukturę skoncentrowaną na ochronie prywatności. Aktualną cenę planów znajdziesz na stronie OVPN.
Mocne strony:
- Pliki konfiguracyjne WireGuard dostarczone dla FreeBSD
- Serwery bez dysku (żadne dane nie trafiają na dysk twardy)
- Obsługiwane zarówno OpenVPN, jak i WireGuard z konfiguracją dla FreeBSD
- Udowodnione w sądzie: OVPN wygrało sprawę w 2020 roku, udowadniając, że nie posiadały żadnych danych użytkownika do przekazania
Wady:
- Tylko 100+ serwerów w 12 krajach
- Wyższa cena miesięczna niż Mullvad
- Mniejsza firma z mniejszym personelem wsparcia
Perfect Privacy: Najlepsze bezpieczeństwo Multi-Hop dla serwerów FreeBSD
Perfect Privacy operuje z Panamy i specjalizuje się w zaawansowanych funkcjach bezpieczeństwa. Ich multi-hop VPN łańcuchy kierują ruch przez 2-4 serwery jednocześnie.
Użytkownicy FreeBSD konfigurują Perfect Privacy poprzez OpenVPN. Wsparcie WireGuard nie jest jeszcze dostępne.
# Zainstaluj OpenVPN
pkg install openvpn

# Pobierz konfiguracje Perfect Privacy FreeBSD
# Rozpakuj do /usr/local/etc/openvpn/

# Skonfiguruj auto-start
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Uruchom usługę
service openvpn start
Multi-hop znacznie zmniejsza prędkość. Dla administratorów serwerów FreeBSD chroniących wrażliwą infrastrukturę, kompromis często ma sens.
Perfect Privacy ma wyższe ceny niż dostawcy z głównego nurtu i oferuje zniżki na plany roczne. Oferuje również 7-dniową gwarancję zwrotu pieniędzy.
Zalety:
- Łańcuchy multi-hop VPN (do 4 serwerów)
- Szczegółowa dokumentacja FreeBSD
- NeuroRouting (wybór serwera oparty na AI)
- Brak limitów ruchu ani limitów przepustowości
- Dostępne przekierowanie portów
Wady:
- Brak wsparcia WireGuard
- Wyższa cena niż większość konkurencji
- Multi-hop wprowadza zauważalne opóźnienie
- 55 serwerów w 23 krajach (najmniejsza sieć na tej liście)
IPredator: Najprostsza instalacja dla początkujących FreeBSD
IPredator uruchomiony w 2009 roku, założony przez osoby związane z The Pirate Bay. Usługa skupia się na prostocie i prywatności ponad wszystko.
Instalacja IPredator FreeBSD trwa około 10 minut z tylko OpenVPN:
# Zainstaluj OpenVPN
pkg install openvpn

# Pobierz pliki konfiguracyjne IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Przenieś konfigurację
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Uruchom połączenie
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator publikuje własne plany na swojej stronie. Serwery są ograniczone do Szwecji, Łotwy i Rumunii (15+ łącznie).
Zalety:
- Najprostsza procedura instalacji FreeBSD
- Silne zaangażowanie w prywatność (jurysdykcja szwedzka)
- Akceptuje Bitcoin na anonimowe płatności
- Przejrzysta wycena
Słabości:
- Zaledwie 15 serwerów w 3 krajach
- Brak wsparcia dla WireGuard
- Brak killswitch’a i zaawansowanych funkcji
- Wyłącznie OpenVPN, więc brak wydajności na poziomie WireGuard
NordVPN: Największa sieć serwerów ze wsparciem FreeBSD społeczności
NordVPN oficjalnie nie obsługuje FreeBSD, ale ich pliki konfiguracyjne OpenVPN działają na platformie. Społeczność FreeBSD utrzymuje przewodniki instalacji obejmujące proces.
# Zainstaluj OpenVPN
pkg install openvpn

# Pobierz konfiguracje NordVPN OpenVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Rozpakuj i wybierz konfigurację serwera
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Utwórz plik uwierzytelniania
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Uruchom połączenie
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN począwszy od $3.49/miesiąc w swojej najdłuższej umowie. Z ponad 6400 serwerami w 111 krajach, oferuje najszersze pokrycie geograficzne.
Zalety:
- 6400+ serwerów w 111 krajach
- Niska miesięczna stawka na najdłuższym planie
- Serwery zakamuflowane dla sieci restrykcyjnych
- Serwery specjalistyczne (Double VPN, Onion over VPN)
Słabości:
- Brak oficjalnego wsparcia FreeBSD (tylko przewodniki społeczności)
- Brak WireGuard na FreeBSD (NordLynx dostępny tylko na Linux/Windows/Mac)
- Kill switch niedostępny bez ich natywnej aplikacji
- Konfiguracja wymaga więcej ręcznych kroków niż dostawcy z oficjalnymi przewodnikami FreeBSD
Problemy z konfiguracją OpenVPN FreeBSD i naprawy
FreeBSD obsługuje OpenVPN inaczej niż Linux. Oto najbardziej powszechne problemy i ich rozwiązania.
Urządzenie TUN nie znalezione
FreeBSD może nie załadować automatycznie sterownika urządzenia tun. Napraw to dodając go do boot:
# Dodaj do /boot/loader.conf
if_tun_load="YES"

# Załaduj natychmiast bez restartu
kldload if_tun
Wycieki DNS przez resolv.conf
OpenVPN na FreeBSD nie aktualizuje /etc/resolv.conf automatycznie jak na Linuksie. Utwórz skrypt aktualizacji:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Dodaj do twojej konfiguracji OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Konflikty firewall z pf
Firewall pf FreeBSD może blokować ruch VPN. Dodaj te reguły do /etc/pf.conf:
# Zezwól na ruch OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Opcjonalnie: Zablokuj cały ruch non-VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Przeładuj firewall:
pfctl -f /etc/pf.confUsługa OpenVPN nie uruchamia się przy boot
Składnia rc.conf ma znaczenie. Użyj dokładnych nazw zmiennych:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard na FreeBSD: Konfiguracja modułu jądra i rozwiązywanie problemów
Integracja WireGuard zależy od wersji FreeBSD. Ta sekcja obejmuje zarówno instalacje natywne, jak i modułu innej firmy.
FreeBSD 13.x: Instalacja modułu jądra
FreeBSD 13.0 i 13.1 wymagają zewnętrznego modułu jądra:
pkg install wireguard-kmod wireguard-tools

# Załaduj moduł
kldload if_wg

# Uczyń to trwałe
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Natywne wsparcie jądra
FreeBSD 14.0+ zawiera WireGuard w jądrze bazowym. Potrzebujesz tylko narzędzi:
pkg install wireguard-toolsWireGuard nie tworzy interfejsu
Jeśli wg-quick up wg0 zwraca “RTNETLINK answers: Operation not supported,” moduł jądra nie jest załadowany:
# Sprawdź, czy moduł jest załadowany
kldstat | grep wg

# Załaduj go ręcznie
kldload if_wg

# Weryfikuj
ifconfig wg0
Uruchamianie WireGuard wewnątrz więzienia FreeBSD
FreeBSD 14.0+ obsługuje WireGuard wewnątrz więzień. Dodaj te parametry więzienia:
# W /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Utwórz interfejs WireGuard wewnątrz więzienia:
jexec myjail wg-quick up wg0Problemy MTU powodujące utratę pakietów
Domyślny MTU WireGuard 1420 może powodować problemy w niektórych sieciach. Obniż go:
# W wg0.conf
[Interface]
MTU = 1380
Najlepsze praktyki bezpieczeństwa dla VPN na FreeBSD
FreeBSD oferuje funkcje bezpieczeństwa, które uzupełniają szyfrowanie VPN. Połącz je dla wielowarstwowej ochrony.
Integruj VPN z firewallem pf: Utwórz reguły, które blokują cały ruch poza tunelem VPN. Działa to jako kill switch na poziomie sieci bez polegania na oprogramowaniu dostawcy VPN.
Użyj szyfrowania GELI dla konfiguracji VPN: Zaszyfruj katalog zawierający twoje poświadczenia VPN i pliki konfiguracyjne:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Uruchom VPN wewnątrz piaskowicy Capsicum: Struktura Capsicum FreeBSD ogranicza to, do czego proces VPN ma dostęp, zmniejszając szkody, jeśli klient VPN zostanie zagrożony.
Monitoruj kondycję połączenia VPN: Dodaj zadanie cron sprawdzające status tunelu co 5 minut i ponownie uruchamiające połączenie, jeśli spadnie:
*/5 * * * * /usr/local/bin/check-vpn.shOstateczny werdykt
Użytkownicy FreeBSD mają mniej opcji VPN niż użytkownicy Linux lub Windows. Pięciu dostawców omówionych tutaj każdy służy innym potrzebom.
Wybierz Mullvad, jeśli chcesz silną prywatność z anonimowymi kontami i solidnym wydajkiem WireGuard za flat €5.00/miesiąc. Wybierz OVPN, jeśli chcesz pliki konfiguracyjne WireGuard i projekt serwera bez dysków. Wybierz Perfect Privacy, jeśli potrzebujesz routingu multi-hop dla środowisk serwerów o wysokim poziomie bezpieczeństwa. Wybierz IPredator, jeśli chcesz najprostszą możliwą konfigurację FreeBSD. Wybierz NordVPN, jeśli potrzebujesz dostępu do 6400+ serwerów w 111 krajach i nie masz nic przeciwko przewodnikom FreeBSD obsługiwanym przez społeczność.
Architektura FreeBSD sprawia, że jest wyjątkowo odpowiednia dla wdrożeń VPN. Integracja firewall pf, izolacja więzień i szyfrowanie GELI tworzą warstwy bezpieczeństwa, które żaden inny konsumencki system operacyjny nie zdobywa. Właściwy dostawca VPN uzupełnia te narzędzia, a nie je zastępuje.
Zasoby dla tej strony
Wykresy i obrazy referencyjne z naszych badań, dostępne bezpłatnie do przeglądania i udostępniania.
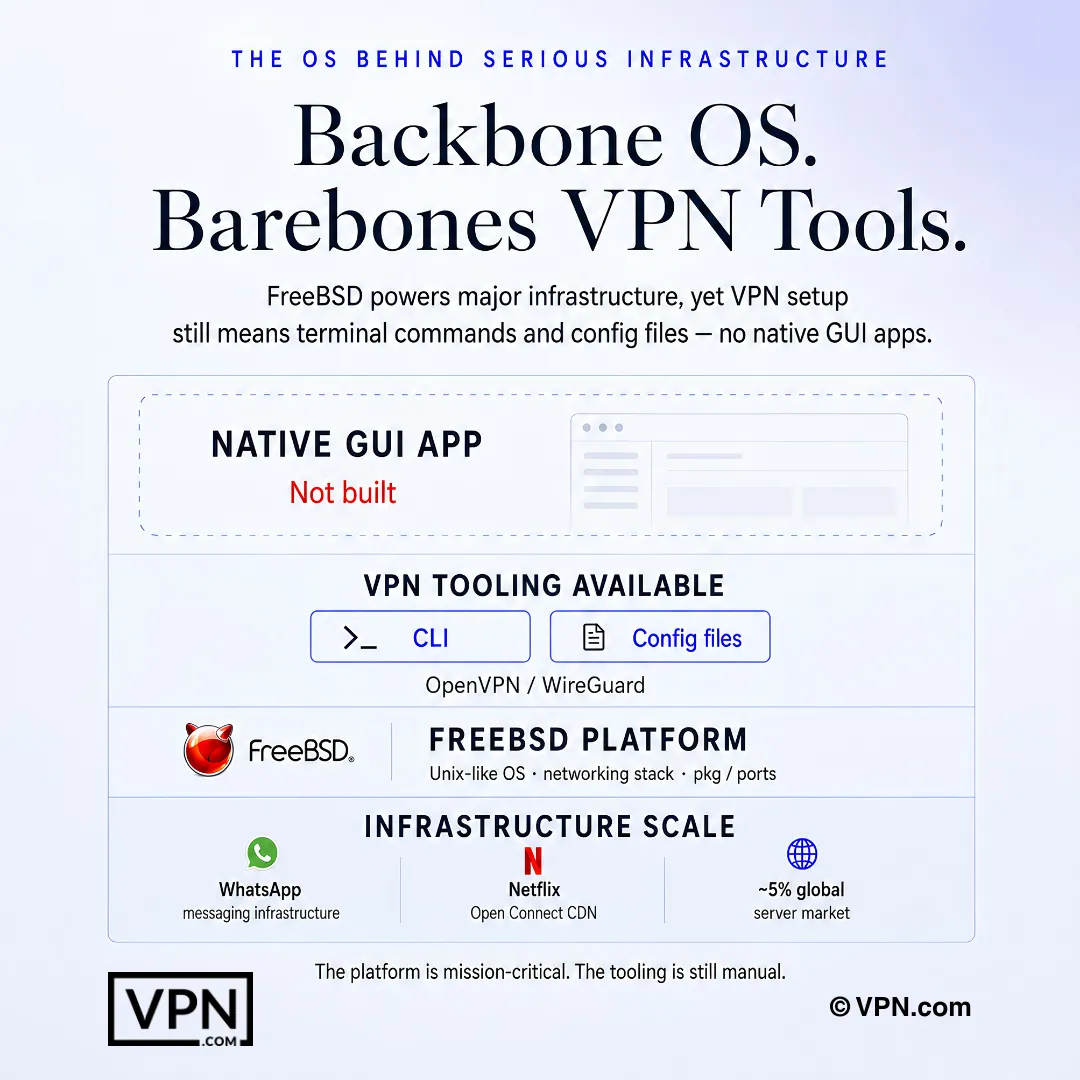
Konfiguracja VPN na FreeBSD zazwyczaj wymaga poleceń w terminalu i plików konfiguracyjnych, a nie natywnych aplikacji GUI.
Często zadawane pytania
Dlaczego FreeBSD nie dostaje natywną aplikację VPN jak Windows lub macOS?
FreeBSD to nie Linux i używa innego jądra i stosu sieciowego, więc większość dostawców pomija budowanie dedykowanego klienta GUI dla niego. Zamiast tego instalujesz OpenVPN lub WireGuard poprzez pkg install, zarządzasz nimi poprzez rc.conf i przechowujesz konfiguracje w /usr/local/etc/. Każdy dostawca, który dokumentuje wsparcie FreeBSD, robi to poprzez konfigurację terminalową, a nie aplikację graficzną.
Jaka jest rzeczywista różnica między uruchamianiem OpenVPN i WireGuard na FreeBSD?
OpenVPN działa całkowicie w przestrzeni użytkownika, używając wbudowanego sterownika tun FreeBSD i działa na platformie od ponad 15 lat, ale jego codebase liczący ~100 000+ linii dodaje obciążenie CPU. WireGuard jest dostarczany jako natywny moduł jądra począwszy od FreeBSD 13.1 (w pełni natywny w 14.0+), co zmniejsza wykorzystanie CPU, a jego codebase liczący ~4 000 linii ułatwia niezależne audyty.
Jak uruchomić WireGuard natywnie na FreeBSD 14?
Na FreeBSD 14.0+, WireGuard jest wbudowany w jądro bazowe, więc potrzebujesz tylko pkg install wireguard-tools, a następnie kldload if_wg załadować moduł. Na FreeBSD 13.0 lub 13.1 najpierw potrzebujesz pakietu wireguard-kmod. Po załadowaniu wygeneruj klucze za pomocą wg genkey/wg pubkey i uruchom interfejs za pomocą wg-quick up wg0.
Dlaczego OpenVPN wycieka żądania DNS na FreeBSD i jak je zatrzymać?
W przeciwieństwie do Linuksa, OpenVPN na FreeBSD nie automatycznie przepisuje /etc/resolv.conf gdy tunel się łączy, więc zapytania DNS mogą ominąć zaszyfrowane połączenie. Napraw to za pomocą skryptu up/down, który tworzy kopię zapasową i zamienia resolv.conf przy łączeniu i przywraca go przy rozłączeniu, następnie odwołaj się do tego skryptu za pomocą script-security 2 w pliku konfiguracyjnym OpenVPN.
Co powoduje błąd “tun device not found” na FreeBSD?
FreeBSD czasami nie załaduje automatycznie sterownika tun, od którego zależy OpenVPN, produkując ten błąd w momencie połączenia. Dodaj if_tun_load="YES" do /boot/loader.conf aby załadował się automatycznie przy każdym uruchomieniu, lub uruchom kldload if_tun aby załadować go natychmiast bez restartu. To jeden z najczęstszych błędów podczas pierwszej konfiguracji OpenVPN na platformie.
Jak zbudować kill switch na poziomie sieci, używając firewall pf FreeBSD?
Zamiast polegać na kill switch na poziomie aplikacji dostawcy (którego większość konfiguracji FreeBSD w ogóle nie ma), dodaj reguły pf.conf, które blokują cały ruch wychodzący, z wyjątkiem tego kierowanego przez interfejs tun0 twojego VPN i specyficzny adres IP twojego dostawcy na porcie VPN. Przeładuj za pomocą pfctl -f /etc/pf.conf. Blokuje to cały ruch, jeśli tunel spadnie, funkcjonując jako niepoddawalna się bezpiecznik na poziomie firewall.
Jak uruchomić WireGuard wewnątrz więzienia FreeBSD?
Wsparcie więzień wymaga FreeBSD 14.0 lub nowszej, ponieważ WireGuard wymaga trybu sieciowego vnet wewnątrz więzienia. Dodaj allow.raw_sockets, vnet i vnet.interface = "wg0" do bloku konfiguracji więzienia w /etc/jail.conf, następnie uruchom tunel z poza więzieniem za pomocą jexec myjail wg-quick up wg0. Wcześniejsze wersje FreeBSD nie obsługują tej integracji więzień.
Którzy dostawcy publikują oficjalną dokumentację FreeBSD, a którzy opierają się na przewodnikach społeczności?
Mullvad, OVPN, Perfect Privacy i IPredator publikują oficjalne przewodniki konfiguracji FreeBSD z plikami konfiguracyjnymi. NordVPN nie ma oficjalnego wsparcia FreeBSD; jego konfiguracje OpenVPN działają na tej platformie, ale tylko przewodniki utrzymywane przez społeczność wyjaśniają ten proces, co zazwyczaj wymaga więcej czasu na konfigurację niż u oficjalnie udokumentowanych dostawców.
Który główny dostawca osiąga najlepszą wydajność dla użytkowników FreeBSD, którzy potrzebują również szybkości na wielu platformach?
NordVPN zajmuje #1 z 22 w naszym Speed Lab, zagregowane z opublikowanych testów stron trzecich, przed Mullvad na #7 i ExpressVPN na #8. NordVPN nie ma oficjalnego wsparcia FreeBSD i wymaga przewodników OpenVPN obsługiwanych przez społeczność, podczas gdy Mullvad publikuje oficjalną dokumentację natywnego WireGuard dla FreeBSD, co czyni go lepszym wyborem, jeśli kompatybilność FreeBSD jest ważniejsza niż czysty ranking.
Ile rzeczywiście kosztują NordVPN, ExpressVPN i Mullvad dla konfiguracji FreeBSD?
NordVPN zaczyna od $3.49/miesiąc w ramach swojego planu długoterminowego, ExpressVPN zaczyna od $2.99/miesiąc w ramach swojego planu długoterminowego, a Mullvad pobiera stałą stawkę od €5.00/miesiąc bez rabatu na dłuższy okres. Żaden z trzech nie oferuje interfejsu graficznego dla FreeBSD, dlatego różnice w cenach sprowadzają się do infrastruktury serwerów i jurysdykcji, a nie do wygody konfiguracji.
Czy mogę otrzymać zwrot, jeśli konfiguracja FreeBSD dostawcy nie działa dla mojego przypadku użycia?
Tak, dla dwóch z trzech. NordVPN i ExpressVPN oba wspierają swoje plany 30-dniową gwarancją zwrotu pieniędzy, dając ci czas na testowanie konfiguracji WireGuard lub OpenVPN na twoim boksie FreeBSD przed zaangażowaniem się. Mullvad nie ma wersji próbnej; jest to płatność według użycia, choć niewykorzystane dni jego flat monthly rate są refundowalne, jeśli anulujesz wcześnie.
Ile jednoczesnych połączeń otrzymuję, aby pokryć serwery FreeBSD obok innych urządzeń?
Zależy od dostawcy. NordVPN pozwala na 10 jednoczesnych połączeń urządzenia, ExpressVPN pozwala na 10-14 w zależności od poziomu planu, a Mullvad limituje do 5. Dla administratorów serwerów FreeBSD uruchamiających wiele więzień lub urządzenie pfSense obok urządzeń osobistych, wyższe limity urządzeń NordVPN lub ExpressVPN pozostawiają więcej miejsca zanim będziesz potrzebować drugiego konta.
Czy mniejsza baza kodu WireGuarda czyni go znacząco bezpieczniejszym dla wdrożeń jails FreeBSD niż OpenVPN?
Zmniejsza to powierzchnię ataku, co najmniej. Baza kodu WireGuarda liczna w około 4000 linii jest łatwiejsza do audytu niż OpenVPN liczący 100 000+ linii, a ponieważ działa jako natywny moduł jądra FreeBSD (13.1+ z kmod, natywnie na 14.0+) zamiast w przestrzeni użytkownika, zużywa również mniej procesora podczas uruchamiania wewnątrz izolowanych jails.