Najlepszy VPN dla RedHat: bezpieczeństwo i szybkość dla przedsiębiorstw
Znajdź najlepszy VPN dla RedHat, który integruje się z SELinux, spełnia standardy FIPS 140-2 i obsługuje wdrożenie RPM w infrastrukturze RHEL.
 Michael Gargiulo
VPN.com może otrzymać prowizję, gdy klikniesz lub dokonasz zakupu przez naszą stronę. Wynagrodzenie może wpływać na sposób prezentacji dostawców; zobacz nasze Ujawnienia i Warunki korzystania z usługi.
Znajdź swój VPN
Do czego głównie będziesz używać VPN?
Wybierz jedną opcję, a następnie odpowiedz na kilka szybkich pytań. Podpowiemy, który VPN pasuje najlepiej i dlaczego.
VPN dla streaming
Pytanie 1 z 3
Co skłoniło Cię do szukania VPN-a do streamingu?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni

Twoje dopasowanie

NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58

ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
VPN dla prywatność
Pytanie 1 z 3
Co skłoniło Cię do szukania VPN dla prywatności?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni
Twoje dopasowanie
NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
VPN dla gaming
Pytanie 1 z 3
Co skłoniło cię do szukania VPN do gier?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni
Twoje dopasowanie
NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
VPN dla bezpłatne plany
Pytanie 1 z 3
Co sprawiło, że szukasz darmowego VPN-a?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni
Twoje dopasowanie
ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
NordVPN7,229 serweryNordVPN's privacy and security record is strong on process and mixed on proof
93 na 100, zbudowany z dwóch ważonych części
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
Zbadano 3 paź 2026Sprawdzone twierdzenia: 39Niezależne źródła: 11Wyniki zaktualizowane 20 lis 2026
 ExpressVPN3,000+ serwery
88 na 100, zbudowany z dwóch ważonych części
Oceny w sklepie z aplikacjami, część wyniku
4,684,59
Zbadano 3 paź 2026Sprawdzone twierdzenia: 27Niezależne źródła: 13Wyniki zaktualizowane 20 lis 2026
 Mullvad VPN550+ serwery
80 na 100, zbudowany z dwóch ważonych części
Oceny w sklepie z aplikacjami, część wyniku
4,144,11
Zbadano 3 paź 2026Sprawdzone twierdzenia: 29Niezależne źródła: 9Wyniki zaktualizowane 20 lis 2026
Dlaczego RHEL wymaga VPN klasy korporacyjnej
Red Hat Enterprise Linux (RHEL) napędza krytyczną infrastrukturę w firmach z listy Fortune 500, agencjach rządowych i instytucjach finansowych. W przeciwieństwie do konsumenckich dystrybucji Linuksa, RHEL wymaga rozwiązań VPN, które integrują się z obowiązkowymi mechanizmami kontroli dostępu SELinux, są zgodne ze standardami szyfrowania FIPS 140-2 i obsługują zautomatyzowane wdrażanie na tysiącach węzłów.
Najważniejsze: RHEL zawiera wbudowane narzędzia VPN przez NetworkManager i egzekwuje polityki bezpieczeństwa SELinux. Wdrożenia VPN na RHEL wymagają zgodności z tymi narzędziami, dostępności pakietów RPM oraz długoterminowego wsparcia dostawcy odpowiadającego 10-letniemu cyklowi życia RHEL.
Ten przewodnik koncentruje się wyłącznie na rozwiązaniach VPN dla Red Hat Enterprise Linux w środowiskach produkcyjnych. Administratorzy RHEL potrzebują VPN instalowanych przez YUM/DNF, respektujących konteksty SELinux i skalujących się w centrach danych oraz w chmurze.
Jak architektura bezpieczeństwa RHEL kształtuje wymagania wobec VPN
RHEL różni się od innych dystrybucji Linuksa w sposób, który bezpośrednio wpływa na kompatybilność VPN. Zrozumienie tych różnic zapobiega błędom wdrożeniowym i lukom w zabezpieczeniach.
Egzekwowanie SELinux a kompatybilność VPN
SELinux domyślnie działa w trybie wymuszania (enforcing) na RHEL. Wiele klientów VPN zawodzi po cichu, ponieważ nie mają odpowiednich modułów polityk SELinux. Kompatybilny VPN musi albo zawierać polityki SELinux, albo udostępniać udokumentowane kroki tworzenia niestandardowych kontekstów.
Na przykład OpenVPN na RHEL wymaga typu SELinux openvpn_t. Bez niego połączenia zrywają się bez jasnych komunikatów o błędach. WireGuard jest zintegrowany na poziomie jądra od RHEL 8.6, co pozwala uniknąć większości konfliktów z SELinux.
Pakiety RPM i instalacja przez YUM/DNF
Wdrożenia RHEL w przedsiębiorstwach korzystają z pakietów RPM zarządzanych przez YUM (RHEL 7) lub DNF (RHEL 8/9). Dostawcy VPN oferujący oficjalne pakiety .rpm upraszczają instalację, aktualizacje i audyty zgodności. Ręczne budowanie ze źródeł tworzy obciążenie utrzymaniowe i psuje zautomatyzowane procesy łatania.
Integracja z NetworkManager
RHEL używa NetworkManagera jako głównego narzędzia konfiguracji sieci. Rozwiązania VPN zintegrowane jako wtyczki NetworkManagera pozwalają administratorom zarządzać połączeniami przez polecenia nmcli, graficzny interfejs GNOME lub konsolę webową Cockpit. Ma to znaczenie w środowiskach, gdzie konfiguracją sieci zajmuje się kilka zespołów.
Kryteria oceny rozwiązań VPN dla RHEL
Wybierając VPN do produkcyjnych systemów RHEL, oceń te czynniki specyficzne dla RHEL:
- Kompatybilność z SELinux: Czy VPN działa w trybie wymuszania SELinux bez konieczności użycia
setenforce 0? - Dostępność oficjalnych pakietów RPM: Czy dostawca utrzymuje repozytorium RPM dla RHEL 7, 8 i 9?
- Narzędzia CLI: Czy VPN oferuje pełne zarządzanie z wiersza poleceń dla bezgłowych serwerów?
- Obsługa protokołów: Czy wspiera WireGuard (zintegrowany z jądrem na RHEL 8.6+) lub IPsec przez Libreswan (dołączony do RHEL)?
- Zgodność z FIPS 140-2: Czy VPN może korzystać z certyfikowanych przez FIPS modułów kryptograficznych RHEL?
- Skalowalność: Czy rozwiązanie obsługuje playbooki Ansible lub moduły Puppet do masowego wdrażania?
Najlepsze usługi VPN z potwierdzoną obsługą RHEL
Trzech dostawców VPN oferuje udokumentowaną kompatybilność z RHEL: natywne klienty Linux, pakiety RPM lub szczegółowe przewodniki konfiguracji dla wdrożeń w przedsiębiorstwach.
Mullvad VPN: prywatność i natywny WireGuard
Mullvad VPN udostępnia dedykowanego klienta dla Linuksa dystrybuowanego jako pakiet RPM. Instalacja na RHEL 8 lub 9 wymaga jednego polecenia:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad był jednym z pierwszych dostawców, którzy przyjęli WireGuard, działający jako moduł jądra na RHEL 8.6 i nowszych. Lekka konstrukcja WireGuard utrzymuje niskie obciążenie procesora, a rzeczywiste prędkości zależą od sprzętu i połączenia. Klient zawiera pełne CLI (mullvad connect, mullvad status) przeznaczone dla bezgłowych serwerów RHEL.
Mullvad obsługuje 550+ serwerów w 50+ krajach. Jego ścisła polityka braku logów została zweryfikowana w niezależnych audytach. Usługa kosztuje stałe €5/miesiąc i nie wymaga zakładania konta.
Uwaga specyficzna dla RHEL: Pakiet RPM Mullvada zawiera moduły polityk SELinux dla RHEL 8 i 9. Nie są potrzebne ręczne zmiany polityk.
NordVPN: skala przedsiębiorstwa z 7,229 serwerami
NordVPN dostarcza klienta dla Linuksa jako pakiet RPM zintegrowany z NetworkManagerem RHEL. Administratorzy mogą zarządzać połączeniami przez nmcli lub własne narzędzie CLI NordVPN (nordvpn connect, nordvpn set technology).
Kluczowe funkcje istotne dla RHEL:
- Protokół NordLynx: Implementacja WireGuard od NordVPN utrzymuje niski narzut protokołu na RHEL
- Filtrowanie CyberSec: Blokuje domeny z malware i phishingiem na poziomie DNS, uzupełniając reguły firewalld RHEL
- 7,229 serwerów w 150 krajach: Zapewnia redundancję dla międzynarodowych wdrożeń RHEL
- Opcje dedykowanego IP: Przydatne do dodawania punktów wyjścia VPN na listy dozwolonych w konfiguracji firewalla RHEL
Instalacja na RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Uwaga specyficzna dla RHEL: Aplikacja NordVPN dla Linuksa działa z SELinux w trybie wymuszania na RHEL 8 i 9. Wtyczka NetworkManager obsługuje skryptowanie nmcli do automatycznego zarządzania połączeniami.
ExpressVPN: protokół Lightway dla wdrożeń RHEL o niskim opóźnieniu
ExpressVPN oferuje klienta dla Linuksa z obsługą RPM oraz własnym protokołem Lightway. ExpressVPN przedstawia Lightway jako protokół szybko nawiązujący połączenia o niskim narzucie; rzeczywista przepustowość na RHEL zależy od sprzętu i sieci.
Godne uwagi funkcje dla administratorów RHEL:
- Split tunneling: Kierowanie przez VPN tylko określonego ruchu, przy zachowaniu bezpośrednich połączeń dla wewnętrznych usług RHEL
- Ponad 3 000 serwerów w 105 krajach: Wspiera rozproszoną geograficznie infrastrukturę RHEL
- Opcje Lightway UDP i TCP: Tryb TCP działa przez restrykcyjne firewalle korporacyjne
- Regularne aktualizacje klienta Linux: ExpressVPN łata swojego klienta dla Linuksa w ciągu 2 tygodni od każdego punktowego wydania RHEL
Instalacja korzysta z własnego repozytorium RPM ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Uwaga specyficzna dla RHEL: ExpressVPN wymaga niestandardowej wartości logicznej SELinux dla split tunnelingu. Ich dokumentacja zawiera dokładne polecenia setsebool. Klient obsługuje środowiska wirtualizacji RHEL, w tym KVM i oVirt.
Konfiguracja VPN na RHEL: metody NetworkManager i CLI
Administratorzy RHEL zazwyczaj wdrażają VPN na dwa sposoby: przez wtyczki NetworkManagera lub samodzielne klienty CLI.
Metoda 1: WireGuard przez NetworkManager na RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Ta metoda przechowuje dane uwierzytelniające VPN w zaszyfrowanym magazynie kluczy NetworkManagera. Połączenia przetrwają restart i automatycznie integrują się ze strefami firewalld RHEL.
Metoda 2: OpenVPN z polityką SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Polecenie semanage rejestruje port OpenVPN w SELinux. Pominięcie tego kroku powodujeciche błędy połączenia w systemach RHEL działających z SELinux w trybie wymuszania.
Metoda 3: IPsec przez Libreswan (dołączony do RHEL)
RHEL dostarcza Libreswan do natywnej obsługi VPN IPsec. Nie wymaga to oprogramowania firm trzecich:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan korzysta z certyfikowanych przez FIPS bibliotek kryptograficznych RHEL. Czyni to go preferowanym wyborem dla wdrożeń RHEL w sektorze rządowym i finansowym, wymagających zgodności z FIPS 140-2.
Zgodność i rozważania dotyczące wdrożeń w przedsiębiorstwach
RHEL obsługuje branże z surowymi wymogami regulacyjnymi. Wybór VPN musi uwzględniać te ramy zgodności:
| Framework | Wymaganie |
|---|---|
| HIPAA | Wdrożenia RHEL w ochronie zdrowia wymagają VPN-ów z szyfrowaniem AES-256 i rejestrowaniem zdarzeń audytowych. NordVPN i Mullvad obsługują oba AES-256-GCM. |
| PCI DSS | Przetwarzanie płatności na RHEL wymaga szyfrowanych tuneli dla wszystkich danych posiadacza karty. IPsec przez Libreswan natywnie spełnia wymagania sekcji 4.1 PCI DSS. |
| FedRAMP | Systemy rządowe oparte na RHEL wymagają szyfrowania zatwierdzonego zgodnie z FIPS 140-2. Libreswan z biblioteką kryptograficzną NSS systemu RHEL spełnia ten wymóg. |
| SOC 2 | Dostawcy VPN muszą wykazać praktyki obsługi danych. Mullvad publikuje niezależne audyty bezpieczeństwa swoich aplikacji VPN (najnowszy: Leviathan, luty 2026); są to audyty bezpieczeństwa aplikacji, a nie raporty SOC 2. NordVPN twierdzi, że zlecił niezależne audyty braku logowania danych. |
Przy wdrożeniach na dużą skalę zautomatyzuj konfigurację VPN za pomocą Ansible. Red Hat Ansible Automation Platform zawiera moduły ról VPN dla Libreswan i WireGuard, które wdrażają spójne konfiguracje na setkach węzłów RHEL.
Ostateczny werdykt
Środowiska RHEL wymagają rozwiązań VPN, które respektują polityki SELinux, instalują się przez pakiety RPM i skalują się dzięki narzędziom automatyzacji, takim jak Ansible. Mullvad zapewnia najmocniejsze gwarancje prywatności dzięki czystej integracji WireGuard. NordVPN oferuje największą sieć serwerów i kompatybilność z NetworkManagerem dla międzynarodowych wdrożeń. Protokół Lightway ExpressVPN zapewnia najniższe opóźnienie połączenia dla aplikacji wrażliwych na czas.
Administratorzy RHEL, którzy potrzebują zgodności z FIPS 140-2 bez oprogramowania firm trzecich, powinni wybrać Libreswan, który dołączony jest do każdej instalacji RHEL i korzysta z certyfikowanych modułów kryptograficznych systemu. Połącz którekolwiek z tych rozwiązań z wbudowanymi narzędziami RHEL: NetworkManagerem i nmcli, aby zapewnić spójne, skryptowalne zarządzanie VPN w całej infrastrukturze.
Zasoby dla tej strony
Wykresy i obrazy referencyjne z naszych badań, dostępne bezpłatnie do przeglądania i udostępniania.
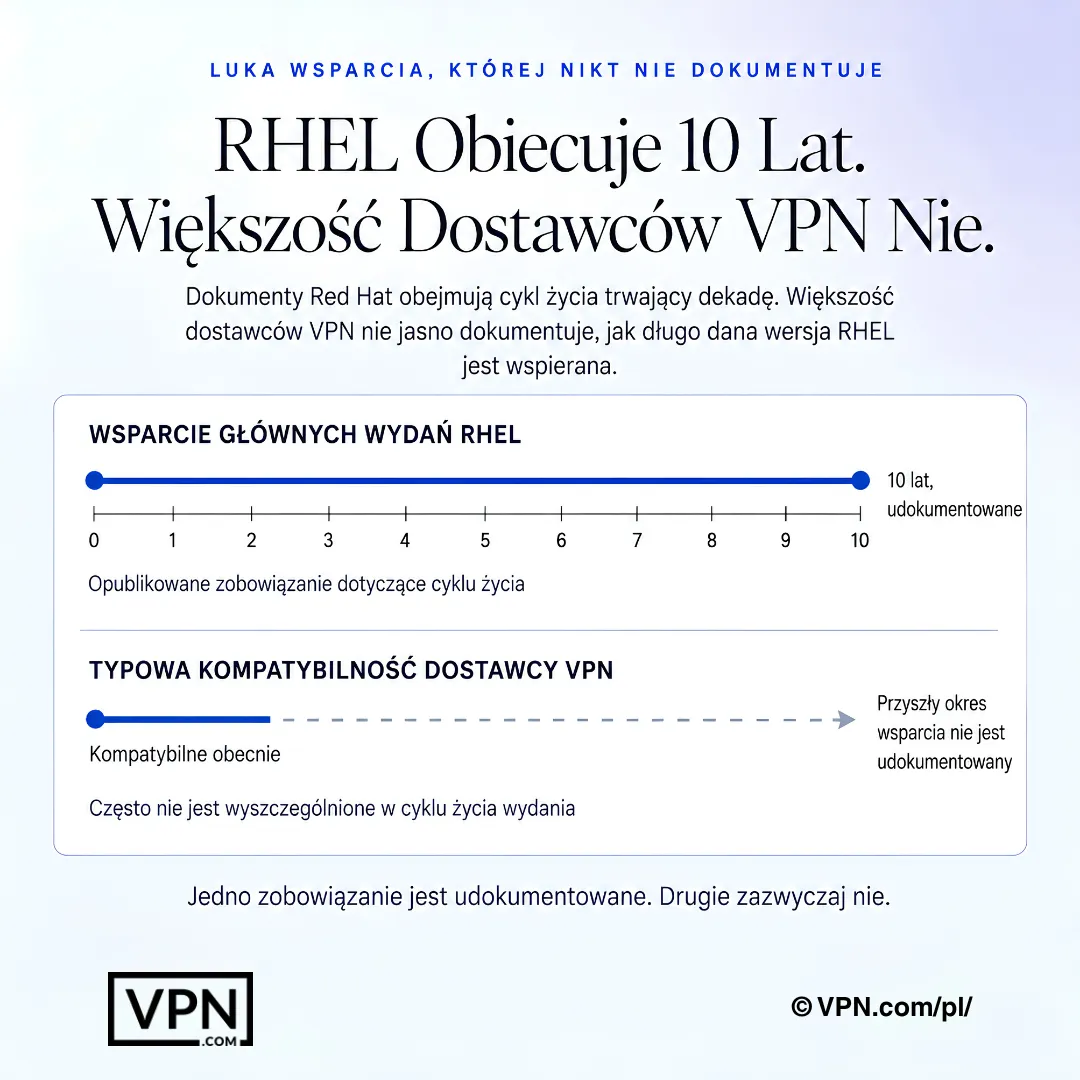
RHEL ma udokumentowany cykl życia, jednak okna wsparcia dostawców VPN są często określone mniej precyzyjnie.
Często zadawane pytania
Dlaczego RHEL nie może po prostu używać dowolnego konsumenckiego klienta VPN?
RHEL domyślnie egzekwuje SELinux jako obowiązkową kontrolę dostępu, która po cichu blokuje klientów VPN bez odpowiednich modułów polityk, a wdrożenia w przedsiębiorstwach wymagają pakietów RPM zarządzanych przez YUM lub DNF, a nie ręcznych kompilacji ze źródeł. Około 10-letni cykl wsparcia RHEL oznacza również, że dostawca musi zapewnić długoterminowe utrzymanie klienta dla Linuksa, a nie tylko jednorazowe wydanie.
Które VPN faktycznie działają z SELinux w trybie wymuszania bez jego wyłączania?
Pakiet RPM Mullvada zawiera wbudowane moduły polityk SELinux dla RHEL 8 i 9, nie wymagając ręcznych zmian. Aplikacja NordVPN dla Linuksa również działa w trybie wymuszania, a jej wtyczka NetworkManager obsługuje skryptowanie nmcli. ExpressVPN wymaga niestandardowej wartości logicznej SELinux dla split tunnelingu, co opisuje jego dokumentacja poleceniami setsebool.
Czy któryś z tych VPN spełnia wymogi FIPS 140-2 od razu po instalacji?
Libreswan, dołączony natywnie do każdej instalacji RHEL, korzysta z certyfikowanej przez FIPS biblioteki kryptograficznej NSS RHEL, dlatego jest pierwszym wyborem dla wdrożeń rządowych i finansowych wymagających zgodności z FIPS 140-2 bez oprogramowania firm trzecich. NordVPN i Mullvad obsługują szyfrowanie AES-256-GCM, ale nie działają przez certyfikowane moduły kryptograficzne RHEL tak, jak Libreswan.
Jakie jest dokładne polecenie instalacji każdego z tych VPN na RHEL 9?
Mullvad instaluje się jedną linią: sudo dnf install z adresem URL pakietu RPM. NordVPN wymaga dwóch kroków: najpierw import pakietu RPM repozytorium yum, a następnie sudo dnf install nordvpn. ExpressVPN używa sudo dnf install expressvpn-latest.rpm, a następnie expressvpn activate i expressvpn connect. Wszystkie trzy unikają ręcznych kompilacji, które komplikują zautomatyzowane łatanie.
Jak skonfigurować WireGuard przez NetworkManager zamiast przez własnego klienta dostawcy?
Zainstaluj wireguard-tools poleceniem sudo dnf install wireguard-tools, następnie zaimportuj konfigurację poleceniem sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf i uruchom ją poleceniem sudo nmcli connection up wg0. Dane uwierzytelniające są przechowywane w zaszyfrowanym magazynie kluczy NetworkManagera, przetrwają restart i automatycznie integrują się ze strefami firewalld.
Dlaczego moje połączenie OpenVPN cicho zawodzi na serwerze RHEL?
Zwykle wynika to z brakującego typu SELinux openvpn_t, co w trybie wymuszania powoduje zrywanie połączeń bez jasnego komunikatu o błędzie. Napraw to, instalując NetworkManager-openvpn, a następnie uruchamiając sudo semanage port -a -t openvpn_port_t -p tcp 1194 przed zaimportowaniem połączenia. Pominięcie tego kroku semanage to najczęstsza przyczyna niewyjaśnionych awarii OpenVPN na RHEL.
Który z tych VPN działa najlepiej dla obciążeń produkcyjnych RHEL?
NordVPN zajmuje #1 z 22 w naszym Trust Score, agregowanym z opublikowanych testów niezależnych, następnie ExpressVPN na #2 i Mullvad na #8. Dla RHEL szczególnie integracja WireGuard na poziomie jądra od RHEL 8.6 pozwala uniknąć większości konfliktów z SELinux, które starsze protokoły, jak OpenVPN, mogą wywoływać, co liczy się dla stabilności produkcji tak samo jak surowy ranking.
Jak te trzy VPN porównują się kosztowo przy wdrożeniu w przedsiębiorstwie na RHEL?
NordVPN zaczyna od $3.09/mies., a ExpressVPN od $2.79/mies., obydwa przy najdłuższych planach, natomiast Mullvad kosztuje stałe 5,50 $/mies. bez wielomiesięcznych progów rabatowych, płatne miesiąc po miesiącu bez bezpłatnego okresu próbnego. Przy budżetowaniu dla wielu węzłów RHEL na wspólnym koncie dłuższe ceny Nord i Express skalują się przewidywalniej niż stała stawka Mullvada płatna na bieżąco.
Czy któreś z tych VPN-ów rzeczywiście pomagają spełnić wymagania HIPAA, PCI DSS lub FedRAMP?
Częściowo, w zależności od standardu. NordVPN i Mullvad obsługują szyfrowanie AES-256-GCM, istotne dla HIPAA, a NordVPN twierdzi, że jego polityka braku logów została niezależnie zbadana, natomiast Mullvad publikuje niezależne audyty bezpieczeństwa swoich aplikacji VPN, które nie są raportami SOC 2. W przypadku PCI DSS lub FedRAMP bardziej bezpośrednią drogą do zgodności jest natywny stos IPsec Libreswan w RHEL, wykorzystujący kryptografię certyfikowaną zgodnie z FIPS.
Ile urządzeń może obsłużyć jedno konto w wdrożeniu wielowęzłowym RHEL?
NordVPN pozwala na 10 jednoczesnych połączeń urządzeń na konto, ExpressVPN na 10 do 14 w zależności od poziomu planu, a Mullvad ma limit 5. Administratorzy zarządzający kilkoma serwerami lub stacjami RHEL na jednej licencji, zamiast przydzielać konta na każdy węzeł, dalej dotrą z wyższymi limitami NordVPN i ExpressVPN, zanim będą potrzebne dodatkowe konta.
Czy konfigurację VPN na RHEL można zautomatyzować na setkach serwerów?
Tak. Red Hat Ansible Automation Platform zawiera moduły ról VPN specjalnie dla Libreswan i WireGuard, pozwalając administratorom wdrożyć identyczne konfiguracje VPN na setkach węzłów RHEL z jednego playbooka. Połączenie tego z nmcli do lokalnego zarządzania daje skryptowalną, audytowalną ścieżkę wdrożenia zamiast ręcznej konfiguracji każdego serwera.
Co się stanie, jeśli VPN po wdrożeniu w infrastrukturze RHEL mi nie odpowiada?
NordVPN i ExpressVPN oferują 30-dniową gwarancję zwrotu pieniędzy dla swoich planów, dając okno na sprawdzenie kompatybilności przed zaangażowaniem budżetu w większe wdrożenie. Mullvad nie oferuje okresu próbnego i działa wyłącznie w modelu płatności bieżących, więc nie ma gwarancji, na którą można by się powołać, jeśli jego klient RPM nie pasuje do Twojego środowiska.
Co się dzieje, gdy punktowe wydanie RHEL psuje kompatybilność klienta VPN?
ExpressVPN łata swojego klienta dla Linuksa w ciągu około 2 tygodni od każdego punktowego wydania RHEL, co ogranicza przestoje we wdrożeniach wrażliwych czasowo. Integracja WireGuard na poziomie jądra od RHEL 8.6 w dużej mierze unika takich awarii, ponieważ nie jest osobnym klientem przestrzeni użytkownika. Libreswan całkowicie omija problem, gdyż dostarczany jest jako część samego RHEL i aktualizuje się wraz z systemem.