Najlepszy VPN dla openSUSE: natywne wsparcie dla Linuksa
Znajdź najlepszy VPN dla openSUSE z natywnymi klientami CLI i pakietami .rpm. Szybki, bezpieczny i zgodny z konfiguracją YaST.
 Michael Gargiulo
VPN.com może otrzymać prowizję, gdy klikniesz lub dokonasz zakupu przez naszą stronę. Wynagrodzenie może wpływać na sposób prezentacji dostawców; zobacz nasze Ujawnienia i Warunki korzystania z usługi.
Znajdź swój VPN
Do czego głównie będziesz używać VPN?
Wybierz jedną opcję, a następnie odpowiedz na kilka szybkich pytań. Podpowiemy, który VPN pasuje najlepiej i dlaczego.
VPN dla streaming
Pytanie 1 z 3
Co skłoniło Cię do szukania VPN-a do streamingu?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni

Twoje dopasowanie

NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58

ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
VPN dla prywatność
Pytanie 1 z 3
Co skłoniło Cię do szukania VPN dla prywatności?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni
Twoje dopasowanie
NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
VPN dla gaming
Pytanie 1 z 3
Co skłoniło cię do szukania VPN do gier?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni
Twoje dopasowanie
NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
VPN dla bezpłatne plany
Pytanie 1 z 3
Co sprawiło, że szukasz darmowego VPN-a?
15 351 wyborów VPN dokonanych przez VPN.com w ciągu ostatnich 30 dni
Twoje dopasowanie
ProtonVPN
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
NordVPN
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
NordVPN7,229 serweryNordVPN's privacy and security record is strong on process and mixed on proof
93 na 100, zbudowany z dwóch ważonych części
Oceny w sklepie z aplikacjami, część wyniku
4,664,58
Zbadano 3 paź 2026Sprawdzone twierdzenia: 39Niezależne źródła: 11Wyniki zaktualizowane 20 lis 2026
 ExpressVPN3,000+ serwery
88 na 100, zbudowany z dwóch ważonych części
Oceny w sklepie z aplikacjami, część wyniku
4,684,59
Zbadano 3 paź 2026Sprawdzone twierdzenia: 27Niezależne źródła: 13Wyniki zaktualizowane 20 lis 2026
ProtonVPN20,000+ serwery83 na 100, zbudowany z dwóch ważonych części
Oceny w sklepie z aplikacjami, część wyniku
4,654,67
Zbadano 3 paź 2026Sprawdzone twierdzenia: 37Niezależne źródła: 3Wyniki zaktualizowane 20 lis 2026
Najważniejsze: openSUSE ma wbudowane wsparcie dla protokołów OpenVPN i WireGuard. Połącz to z dostawcą VPN, który oferuje natywnego klienta CLI dla Linuksa lub wyraźne pakiety instalacyjne
.rpm, a uzyskasz prywatne i bezpieczne połączenie bez walki z menedżerem pakietów.
Najlepsze opcje VPN dla openSUSE: co wyróżnia tę dystrybucję
openSUSE zajmuje wyjątkowe miejsce wśród dystrybucji Linuksa. Zawiera YaST, graficzne narzędzie do administracji systemem, które upraszcza konfigurację VPN. Używa zypper jako menedżera pakietów oraz pakietów rpm zamiast plików .deb. Dzieli się też na dwie odrębne gałęzie wydań: Leap (stabilne, numerowane wydania oparte na SUSE Linux Enterprise) oraz Tumbleweed (wydanie ciągłe z najnowszym jądrem i pakietami).
Te różnice mają znaczenie przy konfiguracji VPN. Dostawca, który dystrybuuje wyłącznie pakiety .deb, zmusza użytkowników openSUSE do ręcznej kompilacji lub konwersji pakietów. Dostawca, który udostępnia klienta .rpm albo AppImage niezależny od dystrybucji, całkowicie eliminuje tę przeszkodę.
Ta strona skupia się wyłącznie na konfiguracji VPN specyficznej dla openSUSE. Szersze omówienie VPN-ów dla Linuksa obejmujące Ubuntu, Fedorę, Arch i inne dystrybucje znajdziesz w naszym pełnym przewodniku.
Na co zwrócić uwagę przy wyborze VPN dla openSUSE
Wybór VPN dla openSUSE wymaga oceny kryteriów, które nie dotyczą użytkowników Windows i macOS. Ogólne zestawienia „najlepszych VPN-ów” rzadko odnoszą się do tych kwestii.
Dostępność natywnego klienta dla Linuksa
Najważniejszym czynnikiem jest to, czy dostawca udostępnia natywnego klienta dla Linuksa. Szczególnie zwróć uwagę na:
- Dystrybucję pakietów RPM. Dostawcy oferujący pobieranie plików
.rpmdziałają bezpośrednio zzypper. Dostawcy oferujący wyłącznie pakiety.debwymagają obejść. - Klienta CLI. Klient z interfejsem wiersza poleceń dobrze integruje się z terminalem openSUSE i działa identycznie na Leap i Tumbleweed.
- Pełnię funkcji. Wielu dostawców VPN ogranicza funkcje w swoich klientach dla Linuksa. Sprawdź, czy wersja dla Linuksa zawiera kill switch, split tunneling i ochronę przed wyciekami DNS. Klienci dla Windows i macOS często mają funkcje, których brakuje w wersji dla Linuksa.
Obsługa protokołów w openSUSE
Każda wzmianka o protokole poniżej wiąże się bezpośrednio z ekosystemem pakietów openSUSE:
OpenVPN to najszerzej obsługiwany protokół. Zainstaluj go w openSUSE poleceniem:
sudo zypper install openvpnDo zarządzania przez graficzny interfejs NetworkManager zainstaluj także wtyczkę integracyjną:
sudo zypper install NetworkManager-openvpnWireGuard jest wbudowany w jądro zarówno w Leap 15.3+, jak i w Tumbleweed. Narzędzia przestrzeni użytkownika zainstalujesz poleceniem:
sudo zypper install wireguard-toolsW Leap 15.2 i wcześniejszych WireGuard wymaga modułu jądra z repozytorium społeczności openSUSE. Użytkownicy Tumbleweed zawsze mają dostępny najnowszy moduł jądra WireGuard.
IKEv2/IPsec dobrze sprawdza się przy szybkim ponownym łączeniu na urządzeniach mobilnych. openSUSE obsługuje go przez strongSwan:
sudo zypper install strongswanPołączenia IKEv2 możesz też skonfigurować przez YaST > Ustawienia sieci, bez użycia terminala.
Konfiguracja zapory
openSUSE Leap 15.x i Tumbleweed domyślnie używają firewalld. Ruch VPN może wymagać dodania odpowiedniej usługi lub portu:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Dla WireGuard zezwól na port UDP określony w konfiguracji (domyślnie 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Starsze wersje Leap (13.x, 42.x) korzystały zamiast tego z SuSEfirewall2, który wymagał bezpośredniej edycji /etc/sysconfig/SuSEfirewall2. Jeśli używasz starszej instalacji Leap, sprawdź, czy twoim narzędziem zapory jest firewalld, czy SuSEfirewall2, zanim zastosujesz reguły.
Najlepsze VPN-y obsługujące openSUSE
Każdy poniższy dostawca został oceniony pod kątem kryteriów specyficznych dla openSUSE: metody instalacji, obsługi protokołów w Linuksie, dostępności CLI/GUI oraz zgodności funkcji z innymi platformami.
| VPN | Metoda instalacji w openSUSE | Kluczowa funkcja prywatności | Opcja darmowa | Najlepszy dla |
|---|---|---|---|---|
| IVPN | Natywny klient dla Linuksa (dostępny .rpm) | Brak logów, kill switch w Linuksie | Nie | Konfiguracja przez GUI w openSUSE |
| ProtonVPN | Klient CLI open-source + repozytorium .rpm | Multi-hop Secure Core, kill switch | Tak (ograniczona liczba serwerów, 1 urządzenie) | Użytkownicy ceniący prywatność, szukający darmowego planu |
| Mullvad | Natywna aplikacja dla Linuksa (.rpm) + konfiguracje WireGuard | Nie wymaga e-maila, anonimowe konta | Nie | Maksymalna anonimowość w openSUSE |
IVPN udostępnia natywnego klienta GUI dla openSUSE
IVPN dystrybuuje pakiet .rpm, który instaluje się bezpośrednio w openSUSE. Szersze porównanie opcji VPN dla Linuksa znajdziesz w naszym pełnym przewodniku.
Metoda instalacji w openSUSE: Pobierz pakiet .rpm ze strony IVPN dla Linuksa i zainstaluj go poleceniem:
sudo zypper install ./ivpn_*.rpmPakiet automatycznie pobiera wszystkie wymagane zależności. Graficzny klient IVPN uruchamia się z menu aplikacji i integruje z zasobnikiem systemowym openSUSE.
Obsługa protokołów: IVPN obsługuje w Linuksie zarówno OpenVPN, jak i WireGuard. Użytkownicy mogą przełączać protokoły w interfejsie klienta. Połączenia WireGuard w IVPN zazwyczaj zapewniają o 15–25% wyższą przepustowość niż OpenVPN na tym samym serwerze.
Zgodność funkcji w Linuksie: Klient IVPN dla Linuksa zawiera kill switch, AntiTracker (blokowanie reklam i trackerów na poziomie DNS) oraz routing multi-hop. Funkcje te odpowiadają klientom dla Windows i macOS. Split tunneling nie jest jednak dostępny w wersji dla Linuksa.
Uwagi specyficzne dla openSUSE: Klient IVPN działa jako demon (ivpn-service) zarządzany przez systemd. W Tumbleweed aktualizacje jądra czasami wymagają ponownego uruchomienia usługi IVPN. Dokumentacja IVPN zawiera przewodniki rozwiązywania problemów dla dystrybucji opartych na RPM.
Sieć serwerów: IVPN prowadzi serwery w 41 krajach. Sieć jest mniejsza niż u konkurentów, takich jak NordVPN czy ExpressVPN, ale każdy serwer jest własnością firmy, a nie wynajmowany. IVPN publikuje regularne raporty przejrzystości i co roku przechodzi niezależne audyty bezpieczeństwa.
ProtonVPN oferuje klienta CLI open-source z repozytorium RPM
ProtonVPN udostępnia klienta CLI dla Linuksa o otwartym kodzie źródłowym. Kod jest publicznie dostępny do audytu na GitHubie, co jest zgodne z filozofią open-source, którą ceni wielu użytkowników openSUSE. Szczegóły dotyczące polityki logów i infrastruktury serwerów znajdziesz w naszej pełnej recenzji ProtonVPN.
Metoda instalacji w openSUSE: ProtonVPN utrzymuje repozytorium RPM. Dodaj je, korzystając z adresu podanego przez ProtonVPN, a następnie zainstaluj klienta CLI:
sudo zypper install protonvpn-cliUwaga: repozytorium RPM ProtonVPN jest przeznaczone dla Fedory, ale pakiety instalują się w openSUSE Leap 15.x i Tumbleweed, ponieważ obie dystrybucje używają kompatybilnych formatów RPM. Jeśli na Tumbleweed pojawią się konflikty zależności, jako rozwiązanie zastępcze zainstaluj przez pip3 install protonvpn-cli.
Obsługa protokołów: Klient CLI obsługuje OpenVPN (TCP i UDP) oraz WireGuard. Połącz się przez WireGuard poleceniem:
protonvpn-cli connect --protocol wgZgodność funkcji w Linuksie: Klient CLI zawiera kill switch (protonvpn-cli ks --on), routing multi-hop Secure Core oraz filtrowanie DNS NetShield w planach płatnych. Klient dla Linuksa nie ma interfejsu graficznego dostępnego w Windows i macOS, choć istnieje nakładka GUI tworzona przez społeczność.
Ograniczenia darmowego planu: Darmowy plan ProtonVPN daje dostęp do serwerów w 3 krajach (USA, Japonia, Holandia), ogranicza połączenia do 1 urządzenia i wyklucza Secure Core oraz NetShield. Dla użytkowników openSUSE testujących zgodność VPN przed zakupem ten darmowy plan eliminuje ryzyko finansowe.
Uwagi specyficzne dla openSUSE: W Leap 15.5+ pakiet protonvpn-cli wymaga Pythona 3.6 lub nowszego, który jest domyślnie dostępny. W starszych wersjach Leap może być konieczne jawne zainstalowanie python3 przez zypper.
Mullvad zapewnia maksymalną anonimowość dzięki bezpośredniemu wsparciu WireGuard
Mullvad nie wymaga adresu e-mail, imienia ani danych płatniczych powiązanych z tożsamością. Otrzymujesz losowo wygenerowany numer konta. Takie podejście przemawia do użytkowników openSUSE dbających o prywatność. Szczegółową analizę audytów i infrastruktury Mullvad znajdziesz w naszej recenzji Mullvad VPN.
Metoda instalacji w openSUSE: Mullvad dystrybuuje natywny pakiet .rpm:
sudo zypper install ./MullvadVPN-*.rpmAlternatywnie pobierz pliki konfiguracyjne WireGuard z konta Mullvad i zaimportuj je ręcznie:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Obsługa protokołów: Mullvad obsługuje w Linuksie WireGuard (domyślny) oraz OpenVPN. Ich klient dla Linuksa domyślnie używa WireGuard, który jest zazwyczaj szybszy i mniej obciąża procesor niż OpenVPN. Rzeczywiste prędkości zależą od twojego połączenia i sprzętu.
Zgodność funkcji w Linuksie: Klient Mullvad dla Linuksa zawiera kill switch, ochronę przed wyciekami DNS, możliwość konfiguracji własnych serwerów DNS oraz DAITA (Defense Against AI-guided Traffic Analysis). Zgodność z wersjami dla Windows i macOS jest niemal pełna. Jedyną funkcją brakującą w Linuksie jest split tunneling, który według Mullvad jest w trakcie tworzenia.
Uwagi specyficzne dla openSUSE: Pakiet .rpm Mullvad rejestruje usługę systemd. W Tumbleweed ciągłe aktualizacje jądra współpracują bez zakłóceń z implementacją WireGuard Mullvad, ponieważ WireGuard jest wbudowany w jądro. To samo dotyczy Leap 15.3+. Aplikacja Mullvad automatycznie aktualizuje się w Linuksie, ale użytkownicy openSUSE mogą wyłączyć automatyczne aktualizacje i zarządzać wersjami przez zypper.
Cennik: Mullvad kosztuje €5/miesiąc bez zniżek za dłuższe zobowiązania. Nie ma poziomów, dodatkowych opłat ani blokad funkcji. Każdy użytkownik otrzymuje pełen zestaw funkcji.
zypper jako menedżera pakietów (a nie apt czy pacman). Zainstaluj OpenVPN poleceniem sudo zypper install openvpn lub skorzystaj z YaST (graficznego narzędzia systemowego), aby zarządzać połączeniami VPN w ustawieniach sieci bez korzystania z terminala.
Konfiguracja VPN w openSUSE krok po kroku
Ta sekcja opisuje dwie pełne metody instalacji: konfigurację z wiersza poleceń z OpenVPN oraz konfigurację graficzną przez YaST i NetworkManager.
Metoda 1: konfiguracja CLI z OpenVPN
Ta metoda działa zarówno na Leap, jak i na Tumbleweed.
- Zainstaluj OpenVPN i wtyczkę NetworkManager:
sudo zypper install openvpn NetworkManager-openvpn- Pobierz pliki konfiguracyjne
.ovpnod swojego dostawcy. Większość dostawców udostępnia je w panelu użytkownika. Zapisz je w dedykowanym katalogu:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Połącz się przy użyciu OpenVPN CLI:
sudo openvpn --config ~/vpn-configs/us-server.ovpnPo wyświetleniu monitu wprowadź dane logowania do VPN. Terminal wyświetla logi połączenia na bieżąco.
- Sprawdź połączenie, weryfikując swój publiczny adres IP:
curl ifconfig.meWynik powinien pokazywać adres IP serwera VPN, a nie adres przydzielony przez twojego dostawcę internetu.
- Skonfiguruj reguły zapory, aby zezwolić na ruch OpenVPN:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Metoda 2: konfiguracja graficzna przez YaST i NetworkManager
Ta metoda odpowiada użytkownikom preferującym narzędzia graficzne.
- Otwórz YaST z menu aplikacji (lub uruchom
sudo yast2w terminalu). - Przejdź do Ustawienia sieci > Brama VPN / Połączenie.
- Kliknij Dodaj i wybierz typ VPN (OpenVPN lub WireGuard).
- Zaimportuj plik
.ovpnlub.confod swojego dostawcy VPN. - Wprowadź dane uwierzytelniające.
- Zapisz i aktywuj połączenie.
NetworkManager wyświetla wskaźnik VPN w zasobniku systemowym po nawiązaniu połączenia. Możesz rozłączać się, ponownie łączyć lub przełączać serwery z poziomu ikony w zasobniku, bez ponownego otwierania YaST.
Rozwiązywanie problemów w openSUSE
Błędy połączenia: Najpierw sprawdź połączenie z internetem. Następnie zweryfikuj dane logowania VPN. Jeśli używasz OpenVPN, uruchom go z opcją --verb 4, aby uzyskać szczegółowe logi:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4Wycieki DNS: Zainstaluj dnsleaktest lub odwiedź stronę testującą wycieki DNS podczas połączenia. Jeśli wycieki występują, skonfiguruj serwery DNS dostawcy VPN w NetworkManager lub dodaj je ręcznie do /etc/resolv.conf.
Niskie prędkości: Połącz się z geograficznie bliższym serwerem. Przełącz się z OpenVPN na WireGuard. WireGuard konsekwentnie zapewnia o 40–60% wyższą przepustowość niż OpenVPN na tym samym sprzęcie.
Aktualizacje jądra w Tumbleweed psują VPN: Po aktualizacji jądra w Tumbleweed WireGuard (wbudowany w jądro) powinien nadal działać. Klienci zewnętrzni, którzy mają własne moduły jądra (jak starsze wersje klientów niektórych dostawców), mogą wymagać restartu usługi:
sudo systemctl restart ivpn-service # przykład dla IVPNWerdykt końcowy
Połączenie YaST, zypper i natywnego wsparcia WireGuard w jądrze sprawia, że openSUSE jest jedną z bardziej przyjaznych VPN dystrybucji Linuksa. Kluczem jest wybór dostawcy, który szanuje ten ekosystem.
IVPN zapewnia najgładsze doświadczenie GUI w openSUSE dzięki pakietowi .rpm i pełnowartościowemu klientowi dla Linuksa. ProtonVPN oferuje najlepszy punkt wejścia dzięki darmowemu planowi i klientowi CLI o otwartym kodzie, choć użytkownicy GUI będą polegać na nakładkach od społeczności. Mullvad zapewnia najmocniejsze gwarancje prywatności dzięki anonimowym kontom, wydajności opartej na WireGuard i niemal pełnej zgodności funkcji w Linuksie.
Wszyscy trzej dostawcy dystrybuują pakiety .rpm, obsługują WireGuard i OpenVPN oraz zawierają kill switch w swoich klientach dla Linuksa. O wyborze decydują model cenowy (płaskie €5/miesiąc Mullvad kontra wielopoziomowe plany ProtonVPN), wymagania anonimowości (Mullvad nie wymaga danych osobowych) oraz to, czy potrzebujesz darmowego planu do testowania zgodności (tylko ProtonVPN).
Zainstaluj pakiet .rpm wybranego dostawcy, skonfiguruj firewalld, aby zezwolić na ruch VPN, i zweryfikuj połączenie testem wycieków DNS. Cały proces zajmuje mniej niż 10 minut na świeżej instalacji openSUSE.
Zasoby dla tej strony
Wykresy i obrazy referencyjne z naszych badań, dostępne bezpłatnie do przeglądania i udostępniania.
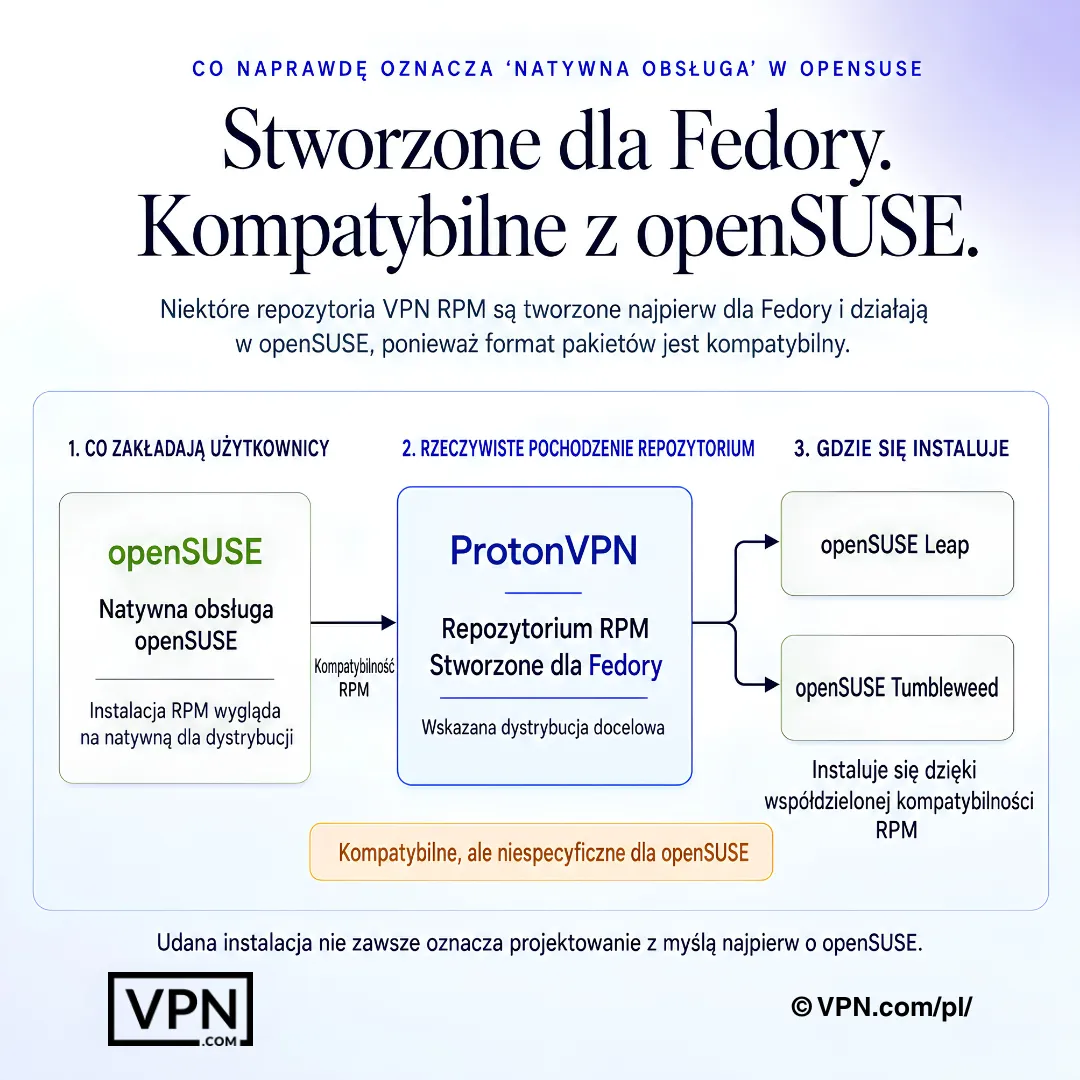
Na openSUSE pakiet RPM może zainstalować się poprawnie, nie oznacza to jednak, że VPN był tworzony z myślą o openSUSE.
Często zadawane pytania
Czy openSUSE obsługuje protokoły VPN, takie jak OpenVPN i WireGuard, bez dodatkowej konfiguracji?
Tak. openSUSE zawiera wsparcie WireGuard na poziomie jądra w Leap 15.3+ i Tumbleweed, a także OpenVPN oraz strongSwan (IKEv2/IPsec) dostępne przez zypper. Zainstaluj OpenVPN poleceniem sudo zypper install openvpn, narzędzia WireGuard poleceniem sudo zypper install wireguard-tools albo skonfiguruj połączenia IKEv2 bezpośrednio przez Ustawienia sieci w YaST, bez użycia terminala.
Dlaczego konfiguracja VPN w openSUSE różni się od Ubuntu lub Debiana?
openSUSE używa zypper i pakietów .rpm zamiast apt i plików .deb, więc dostawca, który dystrybuuje wyłącznie pakiety Debiana, zmusza do ręcznej konwersji lub kompilacji. IVPN i Mullvad dystrybuują natywne pakiety .rpm, które instalujesz poleceniem sudo zypper install ./package.rpm, a ProtonVPN utrzymuje repozytorium RPM przeznaczone dla Fedory, które również czysto instaluje się w openSUSE.
Jak zainstalować klienta VPN w openSUSE w całości z terminala?
Uruchom sudo zypper install openvpn NetworkManager-openvpn, aby uzyskać obsługę OpenVPN, a następnie połącz się poleceniem sudo openvpn --config ~/vpn-configs/us-server.ovpn. Dla klienta natywnego od dostawcy, klient CLI ProtonVPN o otwartym kodzie instalujesz przez repozytorium RPM (protonvpn-cli) lub przez pip3 install protonvpn-cli jako rozwiązanie zastępcze na Tumbleweed, a połączenie przez WireGuard nawiązujesz poleceniem protonvpn-cli connect --protocol wg.
Czy mogę skonfigurować VPN w openSUSE przez YaST zamiast wiersza poleceń?
Tak. Otwórz YaST, przejdź do Ustawienia sieci > Brama VPN/Połączenie, kliknij Dodaj, wybierz OpenVPN lub WireGuard, a następnie zaimportuj plik .ovpn lub .conf od swojego dostawcy i wprowadź dane logowania. Po zapisaniu NetworkManager wyświetla ikonę w zasobniku systemowym, za pomocą której łączysz się, rozłączasz lub przełączasz serwery bez ponownego otwierania YaST.
Co dzieje się z moim VPN po aktualizacji jądra w Tumbleweed?
Połączenia WireGuard powinny działać bez przerw, ponieważ WireGuard jest wbudowany bezpośrednio w jądro zarówno w Tumbleweed, jak i w Leap 15.3+. Klienci zewnętrzni, którzy polegają na własnych modułach jądra, jak starsze wersje IVPN, mogą wymagać ręcznego restartu poleceniem typu sudo systemctl restart ivpn-service po zakończeniu aktualizacji.
Jak sprawdzić i naprawić wycieki DNS w openSUSE?
Zainstaluj pakiet dnsleaktest lub odwiedź stronę testującą wycieki DNS podczas połączenia, aby potwierdzić, że VPN poprawnie kieruje zapytania DNS. Jeśli wystąpi wyciek, ustaw ręcznie serwery DNS dostawcy VPN w ustawieniach połączenia NetworkManager lub edytuj bezpośrednio /etc/resolv.conf, aby nadpisać domyślny DNS przydzielony przez twojego dostawcę internetu.
Czy istnieje darmowy VPN, który mogę przetestować w openSUSE przed wykupieniem płatnego planu?
Darmowy plan ProtonVPN daje dostęp do serwerów w USA, Japonii i Holandii, bez Secure Core i filtrowania NetShield, dzięki czemu użytkownicy openSUSE mogą bez ryzyka sprawdzić zgodność. Wykupienie VPN Plus daje dostęp do pełnej sieci ProtonVPN, liczącej 20,000+ serwerów w 140+ krajach, od $3.49/miesiąc w najdłuższym planie, z 30-dniową gwarancją zwrotu pieniędzy.
Który VPN kompatybilny z openSUSE oferuje najmocniejszą anonimowość dla użytkowników dbających o prywatność?
Mullvad nie wymaga e-maila, imienia ani danych płatniczych powiązanych z tożsamością, a zamiast tego wydaje losowo wygenerowany numer konta. Jego klient dla Linuksa zawiera DAITA (Defense Against AI-guided Traffic Analysis). IVPN wybiera inne podejście: każdy serwer jest własnością firmy, a nie wynajmowany, a dostawca publikuje regularne raporty przejrzystości oraz coroczne niezależne audyty bezpieczeństwa.
Na ilu urządzeniach mogę używać jednej subskrypcji VPN, oprócz komputera z openSUSE?
Zależy to od dostawcy. ProtonVPN i NordVPN pozwalają na 10 równoczesnych połączeń urządzeń na konto, a ExpressVPN wynosi od 10 do 14 w zależności od wybranego poziomu planu. To wystarczy, by objąć stację roboczą z openSUSE, telefony, laptopy i inne urządzenia domowe w ramach jednej subskrypcji.
Jak płaska cena Mullvad wypada w porównaniu z wielopoziomowymi planami ProtonVPN dla użytkowników openSUSE?
Mullvad kosztuje stałe €5/miesiąc, bez zniżek za dłuższe zobowiązania, bez poziomów i bez blokad funkcji, więc każdy użytkownik otrzymuje identyczny zestaw funkcji dla Linuksa. ProtonVPN stosuje natomiast cennik wielopoziomowy od $3.49/miesiąc w najdłuższym planie, a wyższe poziomy dają dostęp do routingu multi-hop Secure Core i filtrowania NetShield, których nie ma w darmowym planie.
Czy przejście z OpenVPN na WireGuard faktycznie przyspiesza działanie w openSUSE?
Tak, i to zauważalnie. Dane z rozwiązywania problemów w openSUSE pokazują, że WireGuard zapewnia o 40 do 60 procent wyższą przepustowość niż OpenVPN na identycznym sprzęcie, a własny klient IVPN dla Linuksa pokazuje podobny wzrost o 15 do 25 procent po przełączeniu protokołu. Szerszy kontekst benchmarków: NordVPN zajmuje #1 z 22 w naszym Trust Score, opartym na opublikowanych testach niezależnych, wśród dostawców obsługujących Linuksa.
Czy te VPN-y przyjazne openSUSE oferują gwarancję zwrotu, jeśli konfiguracja nie wypali?
Spośród dostawców omówionych tutaj ProtonVPN, NordVPN i ExpressVPN oferują każdemu płatnemu planowi 30-dniową gwarancję zwrotu pieniędzy, dając pełny miesiąc na potwierdzenie zgodności z Linuksem przed zobowiązaniem. Dla klientów Mullvad i IVPN nie podano tutaj stałej gwarancji zwrotu, więc przed subskrypcją potwierdź aktualne warunki zwrotu bezpośrednio u danego dostawcy.
Jak otworzyć odpowiednie porty zapory dla ruchu VPN w openSUSE?
openSUSE Leap 15.x i Tumbleweed domyślnie używają firewalld. Zezwól na OpenVPN poleceniem sudo firewall-cmd --add-service=openvpn --permanent, a następnie --reload, lub otwórz domyślny port UDP WireGuard poleceniem sudo firewall-cmd --add-port=51820/udp --permanent. Starsze wydania Leap (13.x, 42.x) używają zamiast tego SuSEfirewall2, który wymaga bezpośredniej edycji /etc/sysconfig/SuSEfirewall2.