Guia de Malware: Tipos, Riscos e Dicas de Proteção
Aprenda o que é malware, os tipos comuns usados por criminosos cibernéticos e como proteger seus dispositivos com etapas de segurança simples e ferramentas.
 Michael Gargiulo
Resumo: O ransomware, um tipo comum de malware, esteve presente em 23% das violações de dados analisadas no Data Breach Investigations Report 2024 da Verizon[1]. Para se proteger, é preciso usar antivírus, manter as atualizações em dia, criar senhas fortes, fazer backups dos arquivos e usar uma VPN para criptografar as conexões em redes Wi-Fi públicas. O malware é uma ameaça silenciosa que se esconde no mundo digital. Ele se torna mais perigoso a cada ano e continua evoluindo. Desde roubar suas senhas até criptografar seus arquivos para exigir resgate, o malware pode causar estragos nos seus dispositivos e na sua vida cotidiana. O Internet Crime Complaint Center do FBI recebeu 880.418 denúncias em 2023, com perdas potenciais acima de US$ 12,5 bilhões[2], por isso entender o malware e saber como prevenir-se nunca foi tão importante. Este guia explica o malware em linguagem simples. Ele aborda tipos, causas, prevenção e recuperação. Você vai aprender a identificar infecções, remover ameaças e criar hábitos que mantenham seus dispositivos seguros.
| Tipo de Malware | Como Funciona | Objetivo Principal |
|---|---|---|
| Vírus | Se autorreplica e se espalha entre dispositivos | Corrupção de arquivos, danos ao sistema |
| Trojan | Disfarça-se de software legítimo | Acesso por backdoor, roubo de dados |
| Ransomware | Criptografa arquivos e exige pagamento | Extorsão financeira |
| Spyware | Monitora atividades e teclas digitadas em segredo | Roubo de credenciais e dados |
| Adware | Exibe anúncios indesejados, frequentemente incluídos em softwares | Geração de receita, coleta de dados |
| Worm | Replica-se por redes sem ação do usuário | Interrupção de redes, entrega de carga maliciosa |
| Rootkit | Esconde-se nas profundezas do sistema e evita detecção | Acesso persistente, vigilância |
| Botnet | Transforma dispositivos infectados em uma rede controlada | Ataques DDoS, spam, mineração de criptomoedas |
| Cryptojacker | Usa recursos do dispositivo para minerar criptomoedas | Ganho financeiro às custas da vítima |
O que significa malware?
Malware é um software criado para prejudicar o seu dispositivo, roubar os seus dados ou perturbar a sua vida. O termo é a abreviação de “software malicioso”. Inclui vírus, ransomware, spyware e muitos outros tipos de ameaças.
O malware se infiltra em computadores e celulares por meio de e-mails, downloads ou sites comprometidos. Saber o que é malware ajuda você a identificar e evitar essas armadilhas digitais antes que causem danos.
A crescente ameaça do malware
O malware é hoje um problema maior do que nunca. Novos malwares surgem o tempo todo. Hackers usam IA para tornar o malware mais inteligente, ajudando-o a driblar as ferramentas antivírus.
As empresas perdem milhões todos os anos. Pessoas comuns enfrentam roubo de identidade ou arquivos criptografados. Um usuário do Reddit contou como um ransomware criptografou seus arquivos e exigiu $500 pela chave de descriptografia. A escala desse problema continua crescendo em todos os tipos de dispositivos e sistemas operacionais.
Como o malware infecta seus dispositivos
O malware chega aos seus dispositivos por meios dissimulados. Saber como ele se espalha ajuda você a evitá-lo. Abaixo estão os principais vetores de infecção.
E-mails de phishing: a principal porta de entrada das infecções
E-mails de phishing são a forma mais comum de o malware chegar aos dispositivos. Esses e-mails falsos parecem vir de bancos, colegas de trabalho ou serviços como a Netflix.
Eles o enganam para que cliquem em links maliciosos ou baixem anexos infectados. Um usuário do Quora contou como abrir um e-mail com uma falsa fatura instalou um trojan que se escondia como software legítimo. A ação humana, como clicar em um link ou abrir um anexo, esteve presente em 68% das violações[1] na análise de 2024 da Verizon. A CISA publica orientações práticas sobre como reconhecer e denunciar phishing[3]. Os hackers criam mensagens convincentes, muitas vezes usando linguagem urgente como “Sua conta foi suspensa” para forçar uma ação rápida. Para evitar phishing:
- Verifique se os endereços de e-mail do remetente têm grafias ou domínios estranhos.
- Passe o cursor sobre os links para ver a URL real antes de clicar.
- Use filtros de e-mail para bloquear mensagens suspeitas.
- Execute verificações antivírus nos anexos antes de abri-los.
Manter a cautela impede ataques de phishing.
Downloads automáticos: entrega silenciosa
Os downloads automáticos (drive-by downloads) acontecem quando você visita um site comprometido. O malware é instalado sem seu conhecimento ou consentimento. Esses sites podem parecer seguros, como uma página de notícias ou um blog. Os invasores escondem código malicioso neles.
Um usuário do Reddit relatou que adware foi instalado depois de clicar em um falso aviso de atualização do navegador em um site de streaming. Às vezes nem é preciso clicar em nada. O site explora falhas do navegador para instalar o malware silenciosamente. Para se proteger:
- Mantenha navegadores como Chrome ou Firefox atualizados.
- Use bloqueadores de anúncios para evitar pop-ups maliciosos.
- Evite sites com URLs suspeitas ou segurança precária.
- Instale um antivírus como o Malwarebytes para detectar downloads maliciosos.
Hábitos de navegação seguros são sua primeira linha de defesa.
Falhas de software: portas abertas para os atacantes
Vulnerabilidades de software não corrigidas oferecem ao malware um ponto de entrada fácil. Os invasores exploram falhas em sistemas operacionais, aplicativos ou plug-ins para se infiltrar.
O ransomware WannaCry se espalhou pela exploração EternalBlue de uma falha no SMB do Windows que a Microsoft já havia corrigido em março de 2017, segundo o alerta da CISA[4]. Explorações de dia zero, que visam falhas desconhecidas, crescem a cada ano. Se você deixa de instalar atualizações, seu dispositivo se torna um alvo fácil. Para se manter seguro:
- Ative as atualizações automáticas do Windows, macOS ou dos aplicativos.
- Verifique se há correções em programas como Adobe ou Java.
- Use scanners de vulnerabilidades para encontrar pontos fracos.
- Instale um firewall para bloquear tentativas de exploração.
Atualizações regulares fecham a porta para os invasores.
USBs infectados e dispositivos: riscos físicos
Conectar pen drives ou dispositivos externos infectados pode espalhar malware instantaneamente. Esses dispositivos costumam carregar malware de autorun, que se instala assim que são conectados.
Um usuário alertou sobre pen drives deixados em locais públicos, como bibliotecas, que infectaram seu PC com um worm. Impressoras infectadas ou dispositivos IoT, como câmeras inteligentes, também podem espalhar ameaças. Para evitar isso:
- Desative o autorun no seu computador.
- Verifique os pen drives com um antivírus antes de abrir os arquivos.
- Evite usar dispositivos desconhecidos ou encontrados.
- Atualize regularmente o firmware dos dispositivos IoT.
Sempre verifique dispositivos físicos antes de confiar neles.
Aplicativos pirateados: ameaças disfarçadas de software gratuito
Baixar software pirateado é uma armadilha comum de malware. Os invasores incluem código malicioso em versões crackeadas de programas populares.
Um usuário contou como um jogo pirateado instalou um trojan que roubou suas informações bancárias. Spyware costuma se esconder em softwares gratuitos, monitorando sua atividade ou capturando dados. Para evitar infecções por aplicativos pirateados:
- Baixe somente de fontes confiáveis, como o Google Play ou a App Store da Apple.
- Confira as avaliações dos aplicativos e os nomes dos desenvolvedores.
- Use um antivírus para verificar os downloads.
- Desconfie de software gratuito “bom demais para ser verdade”.
Use sempre fontes legítimas.
Senhas fracas: um ponto de entrada fácil
Senhas fracas ou reutilizadas facilitam a instalação de malware pelos invasores. Se sua senha é “123456” ou é usada em vários sites, os atacantes podem assumir o controle das suas contas e instalar keyloggers.
Senhas fortes mantêm os hackers fora das suas contas.
- Use senhas com 12 ou mais caracteres, combinando letras, números e símbolos.
- Guarde-as em um gerenciador de senhas como o LastPass.
- Ative a autenticação multifator (MFA) para mais segurança.
- Troque as senhas regularmente, especialmente após um vazamento.
Senhas fortes impedem que os invasores acessem suas contas.
Wi-Fi não seguro: um ponto de acesso para ataques
O Wi-Fi público, como o de cafés ou aeroportos, é um vetor de ataque comum. Os invasores usam ataques de intermediário (man-in-the-middle) para interceptar dados e injetar código malicioso. Redes não seguras continuam sendo uma das principais fontes de infecção.
O celular de um usuário foi comprometido depois de usar o Wi-Fi de um aeroporto sem VPN. Para proteger as conexões Wi-Fi:
- Use uma VPN para criptografar as conexões em redes públicas.
- Evite tarefas sensíveis, como operações bancárias, em Wi-Fi público.
- Desligue o Wi-Fi quando não estiver em uso.
- Verifique se os sites que você acessa usam “https”.
As VPNs oferecem uma camada extra de proteção em redes não confiáveis.
Malvertising: anúncios que entregam ameaças
O malvertising usa anúncios falsos para espalhar software malicioso. Clicar em um anúncio do tipo “ganhe um prêmio” pode instalar ransomware ou spyware. Até sites legítimos podem exibir anúncios perigosos se suas redes de publicidade forem comprometidas.
O celular de um usuário foi infectado por adware depois de clicar em um falso anúncio de sorteio. Para evitar malvertising:
- Use bloqueadores de anúncios, como o uBlock Origin.
- Evite clicar em anúncios chamativos ou com apelo de urgência.
- Verifique seus dispositivos depois de visitar sites novos.
- Mantenha o antivírus atualizado para detectar adware.
Desconfie dos anúncios online, mesmo em sites de confiança.
Engenharia social: manipulação em vez de explorações técnicas
A engenharia social depende do engano, e não da invasão técnica. Os atacantes se passam por contatos de confiança, como bancos, atendentes de suporte ou até colegas de trabalho. Eles convencem você a revelar informações sensíveis ou a instalar software nocivo.
Por exemplo, alguns usuários recebem ligações afirmando que o computador deles está comprometido. Em seguida, são orientados a baixar “ferramentas de segurança” que são, na verdade, malware. A engenharia social frequentemente funciona junto com e-mails de phishing e páginas de login falsas para espalhar trojans ou spyware.
Para se proteger:
- Confirme identidades ligando para números oficiais obtidos em sites verificados.
- Nunca forneça senhas, códigos ou dados financeiros a pessoas que ligam sem aviso.
- Desconfie de mensagens que exigem ação imediata.
- Verifique qualquer download desconhecido com um software de segurança confiável.
Se um pedido parecer incomum ou apressado, pare e confirme. Manter-se atento é uma das defesas mais eficazes contra ataques de engenharia social.
Software desatualizado: um ímã para explorações
Usar software desatualizado deixa brechas de segurança abertas para os atacantes. Versões antigas do Windows ou ferramentas descontinuadas, como o Adobe Flash, são alvos preferenciais. Os invasores exploram essas fragilidades para instalar código malicioso, que pode depois se espalhar por redes ocultas, como as comparadas em textos sobre dark web vs deep web.
O Impacto sobre Indivíduos e Empresas
O malware causa devastação tanto para indivíduos quanto para empresas. Ele provoca perdas financeiras, roubo de dados e sofrimento emocional. As consequências variam conforme quem é atingido e o tipo de ameaça envolvida.
Para Indivíduos: Devastação Pessoal e Financeira
O malware atinge os indivíduos com força. Ele ameaça a privacidade, as finanças e a tranquilidade.
Spyware como o Pegasus rastreia secretamente a sua atividade, roubando senhas, e-mails ou dados bancários. Ransomware, que é outro tipo de malware encripta os seus ficheiros e exige um pagamento. Mesmo depois de pagar, a recuperação não é garantida.
Os keyloggers registram o que você digita para roubar números de cartão de crédito ou dados pessoais sensíveis. As vítimas costumam se sentir violadas, ansiosas ou impotentes. As perdas financeiras variam de centenas a milhares de dólares, especialmente quando contas bancárias são comprometidas. Os dados roubados frequentemente acabam sendo vendidos na dark web, gerando riscos contínuos. Para se proteger:
- Use um antivírus como o Bitdefender para detectar ameaças.
- Faça backup dos arquivos no Google Drive para evitar perdas por ransomware.
- Use uma VPN para reduzir a exposição em redes Wi-Fi públicas.
- Monitore as contas bancárias em busca de cobranças incomuns.
- Ative a autenticação multifator (MFA) para proteger seus logins.
Para Empresas: Perdas Financeiras e Interrupção Operacional
As empresas enfrentam desafios ainda maiores. As violações de dados relacionadas a malware custam às companhias milhões em recuperação, multas e perda de confiança.
A família de ransomware LockBit, incluindo o LockBit 3.0, esteve envolvida em cerca de 1.700 ataques nos Estados Unidos entre 2020 e 2023, com aproximadamente US$ 91 milhões em resgates pagos, segundo um alerta conjunto da CISA e do FBI[5]. Bancos, varejistas e empresas de tecnologia são alvos prioritários por causa de seus dados sensíveis. Spyware como o DarkHotel tem como alvo redes corporativas para roubar segredos comerciais. Botnets transformam dispositivos de empresas em ferramentas para ataques DDoS, interrompendo sites ou serviços. A botnet Mirai mostrou como dispositivos conectados à internet sem a devida segurança podem ser transformados em ferramentas para grandes ataques DDoS, conforme descrito em um alerta da CISA[6].
As perdas variam muito: a Verizon constatou que a perda mediana em violações por ransomware e extorsão foi de US$ 46.000, com 95% dos casos entre US$ 3 e US$ 1.141.467 (DBIR 2024[1]). Além do dinheiro, as empresas enfrentam danos à reputação e multas regulatórias; pelo GDPR, uma multa pode chegar a €20 milhões ou 4% do faturamento anual mundial[7]. Malware destrutivo como o WhisperGate[8] pode apagar dados críticos, obrigando as empresas a reconstruir sistemas do zero. Para proteger as empresas:
- Implante um antivírus corporativo como o CrowdStrike Falcon.
- Treine os funcionários para identificar phishing e engenharia social.
- Use segmentação de rede para limitar a propagação.
- Faça backups diários dos dados para se recuperar de ransomware.
- Proteja o acesso remoto com uma VPN para garantir conexões seguras.
Por que a proteção importa para todos
O spyware rouba sua privacidade. O ransomware criptografa suas memórias. As botnets desestabilizam negócios inteiros. Os números de violações apresentados acima mostram que isso não é apenas um problema técnico. Ele afeta as finanças pessoais e economias inteiras.
Usar antivírus, backups, VPNs e bons hábitos em conjunto pode impedir ameaças antes que elas ataquem. Seja proativo e você estará protegido.
Por Que Hackers Usam Malware
Hackers usam malware por dinheiro, poder ou disrupção. As motivações variam, mas as ferramentas permanecem consistentes.
Ganho financeiro impulsiona a maioria dos ataques. Hackers roubam dados para vender na dark web ou exigem resgates diretamente das vítimas. Criptojacking sequestra poder de processamento do seu dispositivo para minerar criptografia. Um usuário relatou que criptojacking desacelerou seu PC drasticamente.
Alguns invasores espionam para competidores ou nações-estado. Outros visam desorganizar governos ou infraestrutura crítica, como o malware wiper WhisperGate que visava sistemas ucranianos. A versatilidade do malware o torna a ferramenta principal para criminosos cibernéticos em todos os níveis de habilidade.
Tendências Emergentes em Ameaças Cibernéticas
O malware evolui rapidamente. Estas são as tendências mais significativas que moldam o cenário de ameaças neste momento.
Ameaças Impulsionadas por IA: Mais Inteligentes e Mais Evasivas
O malware baseado em IA usa inteligência artificial para se adaptar e evitar a detecção. Ao contrário das ameaças tradicionais, ele altera seu código em tempo real, driblando as ferramentas antivírus. Esse malware cria variantes únicas para cada ataque, visando fraquezas em tempo real.
A CrowdStrike documentou malware de IA que imita aplicativos legítimos para roubar dados bancários. Esse tipo de ameaça é difícil de detectar porque aprende com as defesas. Para se proteger contra ameaças impulsionadas por IA:
- Use um antivírus avançado com detecção por IA, como o CrowdStrike Falcon.
- Atualize o software diariamente para fechar novas vulnerabilidades.
- Monitore comportamentos incomuns do dispositivo, como lentidão repentina.
- Treine-se para reconhecer e-mails de phishing, um método de entrega comum.
Malware como Serviço: Crime Disponível para Contratação
O Malware como Serviço (MaaS) permite que qualquer pessoa compre kits de ataque prontos na dark web. Esses kits funcionam como assinaturas de software.
Isso reduz drasticamente a barreira de habilidade técnica para os atacantes. Para combater o MaaS:
- Use filtros de e-mail para bloquear o phishing, um método de entrega comum do MaaS.
- Implante firewalls para impedir o acesso não autorizado.
- Oriente os funcionários a reconhecer ofertas falsas de software.
- Use uma VPN para proteger conexões em redes não confiáveis.
Ataques Multiplataforma: Visando Todos os Dispositivos
O malware multiplataforma tem como alvo vários sistemas: Windows, macOS, Linux e dispositivos móveis. Ele explora aplicativos como Zoom ou WhatsApp para se mover entre dispositivos. Um trojan disfarçado de jogo pode roubar dados tanto do seu notebook quanto do seu celular.
Esse tipo de ameaça cresce à medida que as pessoas usam vários dispositivos diariamente. Para prevenir ataques multiplataforma:
- Atualize todos os dispositivos regularmente para corrigir vulnerabilidades.
- Evite compartilhar aplicativos entre plataformas sem analisá-los.
- Use software antivírus em celulares e computadores.
- Limite as permissões dos aplicativos para bloquear acessos não autorizados.
Ameaças Nativas da Nuvem: Visando a Infraestrutura Hospedada
O malware nativo da nuvem ataca serviços em nuvem como AWS, Azure ou Google Cloud. Hackers exploram APIs de nuvem fracas ou servidores mal configurados para injetar código malicioso.
Essa ameaça é especialmente perigosa para empresas que dependem de armazenamento em nuvem. Para proteger sistemas em nuvem:
- Use senhas fortes para a nuvem e MFA.
- Monitore os registros da nuvem em busca de atividades suspeitas.
- Criptografe os dados na nuvem para bloquear acessos não autorizados.
- Contrate especialistas em segurança de nuvem para auditorias regulares.
Exploits de Dia Zero: Atacando Antes que Existam Correções
Os exploits de dia zero visam falhas desconhecidas de software antes que as correções estejam disponíveis. A vulnerabilidade Log4j permitiu que hackers espalhassem ransomware globalmente antes que a maioria dos sistemas pudesse ser atualizada.
Esses ataques são difíceis de impedir porque ainda não existe correção. Para reduzir os riscos de dia zero:
- Use sistemas de detecção de intrusão, como o CrowdStrike.
- Atualize o software assim que as correções forem lançadas.
- Execute aplicativos em sandbox para isolar ameaças.
- Acompanhe blogs de segurança e alertas da CISA sobre avisos de dia zero.
Como identificar uma infecção no seu dispositivo
Identificar uma infecção cedo economiza tempo, dinheiro e estresse. Fique atento a estes sinais de alerta:
- Desempenho lento ou travamentos frequentes.
- Pop-ups de anúncios que você não esperava.
- E-mails estranhos enviados da sua conta sem o seu conhecimento.
- Programas desconhecidos em execução no gerenciador de tarefas.
- Atividade de rede incomumente alta ou consumo excessivo de bateria.
Um usuário percebeu que o notebook estava ficando lento e descobriu que o motivo era cryptojacking. Execute uma verificação completa com antivírus se notar algum desses sinais. A detecção precoce limita os danos.
Dica: O phishing é um dos principais métodos de entrega de malware. Antes de clicar em qualquer link de um e-mail, passe o cursor sobre ele para verificar o URL real e observe o domínio do remetente em busca de erros de digitação sutis. Esse único hábito impede o método de entrega mais comum de software malicioso.
Melhores Práticas para Prevenir Infecções
Seja proativo para manter ameaças afastadas. Hábitos simples e ferramentas protegem seus dispositivos. Aqui estão as etapas principais:
- Instale Antivírus: Use um antivírus confiável como Norton ou Malwarebytes. Atualizações regulares capturam novas ameaças. Digitalize dispositivos semanalmente no mínimo.
- Atualize Software: Corrija aplicativos e sistemas regularmente para fechar vulnerabilidades. Ative atualizações automáticas para Windows e macOS. Software desatualizado convida ataques.
- Evite Emails Suspeitos: Não clique em links ou anexos de remetentes desconhecidos. Verifique URLs antes de clicar. Emails de phishing propagam infecções rápido.
- Use Senhas Fortes: Crie senhas de 12+ caracteres com números e símbolos. Use um gerenciador de senhas como LastPass. Senhas fortes bloqueiam acesso não autorizado.- Ignore Downloads Arriscados: Baixe apenas de fontes confiáveis como Google Play ou App Store. Evite aplicativos pirateados. Frequentemente contêm ameaças ocultas.
- Faça Backup de Arquivos: Salve dados para Google Drive ou drives externos. Backups protegem contra ransomware. Um usuário do Reddit recuperou todos os seus arquivos dessa forma.- Ative Firewall: Use Windows Defender Firewall para bloquear conexões não autorizadas. Firewalls impedem ameaças de se propagar. Verifique configurações regularmente.
- Proteja Dispositivos IoT: Altere senhas padrão em câmeras inteligentes ou roteadores. Atualize firmware frequentemente. Dispositivos IoT são alvos frequentes.
- Use uma VPN em Wi-Fi Público: Uma VPN criptografa sua conexão em redes não confiáveis. Isso reduz exposição a ataques man-in-the-middle. Escolha um provedor de VPN pago e reputável.
- Aprenda a Identificar Engenharia Social: Faça treinamento para reconhecer emails falsos ou chamadas. Consciência detém ataques baseados em manipulação. Pratique identificação de phishing regularmente.
Uma VPN Protege Contra Malware?
Uma VPN criptografa sua conexão de internet e oculta seu endereço IP. Isso torna mais difícil para invasores interceptar dados em Wi-Fi público ou injetar código malicioso através de ataques man-in-the-middle.
No entanto, uma VPN não previne malware na maioria dos cenários. VPNs não digitalizam arquivos que você baixa. Não bloqueiam sites de phishing ou removem infecções existentes. Não podem parar você de abrir um anexo de email malicioso ou instalar um trojan disfarçado de software.
O que uma VPN faz bem é reduzir sua exposição em redes não seguras. Se você usar Wi-Fi público em uma cafeteria ou aeroporto, uma VPN impede invasores de ler seu tráfego ou redirecioná-lo para sites maliciosos. Alguns provedores de VPN como NordVPN incluem recursos adicionais como Proteção contra Ameaças, que bloqueia domínios maliciosos conhecidos e anúncios. Esses recursos adicionam valor, mas ainda não substituem software antivírus dedicado.
Pense em uma VPN como uma camada em uma defesa em camadas. Combine com software antivírus, senhas fortes, atualizações regulares e hábitos de navegação seguro. Nenhuma ferramenta única detém todas as ameaças. A segurança em camadas é a única abordagem confiável. Nota: VPN.com pode ganhar comissões de afiliados de provedores de VPN mencionados neste site. Nossas recomendações são baseadas em avaliação independente.
Como se recuperar de uma infecção
Se o malware atacar, aja rapidamente. Aqui está um plano de recuperação passo a passo.
Desconecte o seu dispositivo imediatamente
Isole o dispositivo infectado para impedir que a ameaça se espalhe. Desligue o Wi-Fi, desconecte os cabos Ethernet ou desative os adaptadores de rede. Isso impede que worms ou botnets infectem outros dispositivos na sua rede. O WannaCry se espalhou rapidamente por redes, tornando a desconexão urgente. Para desconectar com segurança:
- Desligue o Wi-Fi nas configurações do dispositivo.
- Remova os drives externos para evitar infecção.
- Evite usar o dispositivo até que seja analisado.
Identifique o tipo de ameaça
Execute uma verificação completa do sistema no Modo de Segurança usando um antivírus confiável, como o Malwarebytes ou o Bitdefender. O Modo de Segurança limita a atividade maliciosa, facilitando a detecção. Identifique se se trata de ransomware, spyware ou um trojan como o Emotet[9].
Conhecer a ameaça específica ajuda a escolher a estratégia de remoção adequada. Como novas variantes surgem constantemente, a identificação precisa é importante. Para identificar a ameaça:
- Inicie no Modo de Segurança (pressione F8 na inicialização do Windows).
- Use o Malwarebytes, o Bitdefender ou o Kaspersky para as verificações.
- Consulte os registros do antivírus para ver o nome e o comportamento da ameaça.
Remova a ameaça
Depois de identificada, coloque em quarentena ou exclua os arquivos maliciosos com ferramentas antivírus. Programas como o Kaspersky Virus Removal Tool ou o Emsisoft Emergency Kit resolvem casos difíceis, incluindo ameaças sem arquivos que se escondem na memória. Para infecções graves, use um pendrive antivírus inicializável para limpar o sistema antes que ele carregue. Para remover ameaças:
- Siga as instruções do antivírus para colocar em quarentena ou excluir os arquivos.
- Use uma ferramenta secundária, como o Emsisoft, para verificação.
- Evite a exclusão manual, a menos que você seja especialista.
Altere todas as senhas
Atualize as senhas de todas as contas, especialmente as de banco e e-mail. Use senhas fortes e exclusivas e ative a autenticação multifator (MFA). Keyloggers costumam roubar logins durante infecções.
Altere as senhas a partir de um dispositivo limpo e não infectado para evitar nova infecção. Infostealers como o LummaC2 continuam muito difundidos. Para proteger suas senhas:
- Use um gerenciador de senhas, como o LastPass, para gerar senhas fortes.
- Ative a MFA com aplicativos como o Google Authenticator.
- Altere as senhas somente depois de confirmar que a ameaça foi removida.
Restaurar arquivos a partir de backups
Se ransomware ou malware de destruição apagar ou criptografar arquivos, restaure-os a partir de um backup limpo. Use discos externos ou serviços em nuvem como Google Drive ou OneDrive. Certifique-se de que os backups estão livres de ameaças antes de restaurá-los.
O ransomware esteve presente em 23% das violações[1] na análise de 2024 da Verizon, o que torna os backups essenciais. Para restaurar arquivos:
- Verifique se os backups não estão infectados com uma verificação antivírus.
- Restaure os arquivos em um dispositivo limpo.
- Evite pagar resgates de ransomware. A recuperação não é garantida.
Atualize todos os softwares
Aplique as atualizações em todos os softwares para fechar as vulnerabilidades que os atacantes exploraram. Atualize imediatamente o sistema operacional, os aplicativos e os plugins. O WannaCry usou uma falha não corrigida do Windows, e exploits de dia zero visam sistemas sem atualização. Para atualizar softwares:
- Ative as atualizações automáticas para Windows, macOS ou aplicativos.
- Verifique atualizações de navegadores e plugins como o Adobe.
- Use ferramentas como o Ninite para atualizações em lote.
Execute uma segunda verificação
Após a remoção, faça outra verificação completa com um antivírus diferente para garantir que nada restou. Ameaças sem arquivos, como o Astaroth, podem se esconder na memória. Um usuário utilizou o Bitdefender depois do Malwarebytes para confirmar que o sistema estava limpo. Para verificar novamente:
- Use uma ferramenta secundária, como o Kaspersky ou o Norton.
- Execute as verificações no Modo de Segurança para maior precisão.
- Consulte os registros do sistema para detectar atividades incomuns.
Monitore as contas em busca de atividades suspeitas
Acompanhe contas bancárias, e-mails e redes sociais em busca de acessos ou cobranças não autorizados. O spyware pode permanecer ativo e enviar dados a hackers mesmo após a remoção. Denuncie fraudes aos bancos ou à FTC em www.identitytheft.gov[10]. Para monitorar suas contas:
- Verifique os registros de acesso das contas em busca de logins desconhecidos.
- Configure alertas bancários para transações.
- Use o monitoramento de crédito caso seus dados tenham sido roubados.
Faça treinamento em segurança cibernética
Aprenda com a infecção para evitar ataques futuros. Cursos online ou oficinas ensinam você a identificar e-mails de phishing e outras táticas. Como a ação humana está presente em 68% das violações, esse treinamento tem impacto significativo. Para se capacitar:
- Faça cursos gratuitos da CISA ou da Coursera.
- Pratique a identificação de e-mails falsos em simulações.
- Compartilhe dicas com familiares ou colegas de trabalho.
Contrate especialistas para infecções complexas
Para ameaças complexas, como rootkits ou malware destrutivo, contrate profissionais de segurança cibernética. Rootkits como o Zacinlo se escondem profundamente nos sistemas e resistem às ferramentas antivírus comuns. Um usuário contratou um profissional para remover um rootkit depois que seu antivírus falhou. Para contratar especialistas:
- Entre em contato com empresas como a CrowdStrike ou serviços locais de TI.
- Verifique as credenciais antes de contratar.
- Peça um relatório detalhado da limpeza.
Por que a recuperação rápida é importante
Recuperar-se rapidamente limita perdas financeiras, roubo de dados e danos ao sistema. São 5,6 bilhões de ataques de malware no mundo todo a cada ano. Usar uma VPN em redes Wi-Fi públicas durante a recuperação acrescenta uma camada extra de proteção. Ações rápidas e completas restauram seu dispositivo e sua tranquilidade.
O que vem a seguir para a defesa contra malware?
O cenário de ameaças continua a evoluir. Os atacantes adotam novas técnicas mais rapidamente do que muitas organizações conseguem responder.
A IA está a remodelar tanto o ataque como a defesa. Os atacantes usam IA para gerar malware polimórfico, que altera o seu código a cada execução. Os defensores respondem com sistemas de deteção baseados em IA que analisam padrões de comportamento, em vez de depender de assinaturas conhecidas. Empresas como CrowdStrike, SentinelOne e Palo Alto Networks desenvolvem sistemas de deteção e resposta automatizada cada vez mais rápidos.
O pagamento de resgates continua a ser controverso. Pagar um resgate financia operações criminosas e não garante a recuperação dos ficheiros. O FBI afirma que não incentiva o pagamento de resgates[2], porque o pagamento pode encorajar os atacantes e não garante a recuperação. Ainda assim, muitas empresas pagam porque os custos de paragem superam o valor do resgate. Esta tensão alimenta um debate contínuo nos círculos de política de cibersegurança.
As VPN gratuitas apresentam riscos próprios. Alguns serviços de VPN gratuitos registam dados dos utilizadores, injetam anúncios ou incluem software indesejado. Opte por fornecedores pagos e reputados, com políticas de privacidade transparentes e auditorias independentes.
As ameaças sem ficheiros desafiam as ferramentas antivírus tradicionais. Estes ataques operam inteiramente na memória, não deixando ficheiros que os analisadores consigam detetar. As ferramentas de deteção e resposta em endpoints (EDR) estão a tornar-se essenciais para identificar estas técnicas sofisticadas.
A educação do usuário continua sendo a defesa de maior impacto. Ferramentas técnicas são importantes, mas o erro humano ainda participa da maioria das violações de segurança. Simulações regulares de phishing, treinamento de conscientização sobre segurança e políticas organizacionais claras reduzem o risco de forma mais eficaz do que qualquer produto isolado.
O futuro depende de defesas em camadas: deteção alimentada por IA, aplicação consistente de correções, autenticação forte, ligações encriptadas e utilizadores informados a trabalhar em conjunto.
Veredito Final
O malware continua sendo uma das ameaças digitais mais persistentes, com novas variantes surgindo constantemente. Do ransomware ao spyware, a variedade de tipos de ataque é ampla, e cada um traz consequências graves.
Proteger-se exige uma abordagem em camadas: software antivírus, backups regulares, senhas fortes, atualizações de software e uma VPN em redes Wi-Fi públicas. Nenhuma ferramenta isolada cobre todos os aspectos. A violação da Equifax afetou cerca de 147 milhões de pessoas[11], e a FTC alegou que a empresa deixou de corrigir uma vulnerabilidade crítica sobre a qual havia sido alertada.
Referências
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Recuperado em 16 de outubro de 2026 de https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Arquivado: Snapshot do Wayback Machine
- IC3. 2024. 2023 IC3Report. Recuperado em 16 de outubro de 2026 de https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Recognize and Report Phishing. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Indicators Associated With WannaCry Ransomware. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Understanding Ransomware Threat Actors: LockBit. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Heightened DDoS Threat Posed by Mirai and Other Botnets. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Arquivado: Snapshot do Wayback Machine
- European Commission. s.d. Enforcement and sanctions. Recuperado em 16 de outubro de 2026 de https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arquivado: Snapshot do Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 de janeiro de 2022). Recuperado em 16 de outubro de 2026 de https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Emotet Malware. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Arquivado: Snapshot do Wayback Machine
- Identitytheft. s.d. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Recuperado em 16 de outubro de 2026 de https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Arquivado: Snapshot do Wayback Machine
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
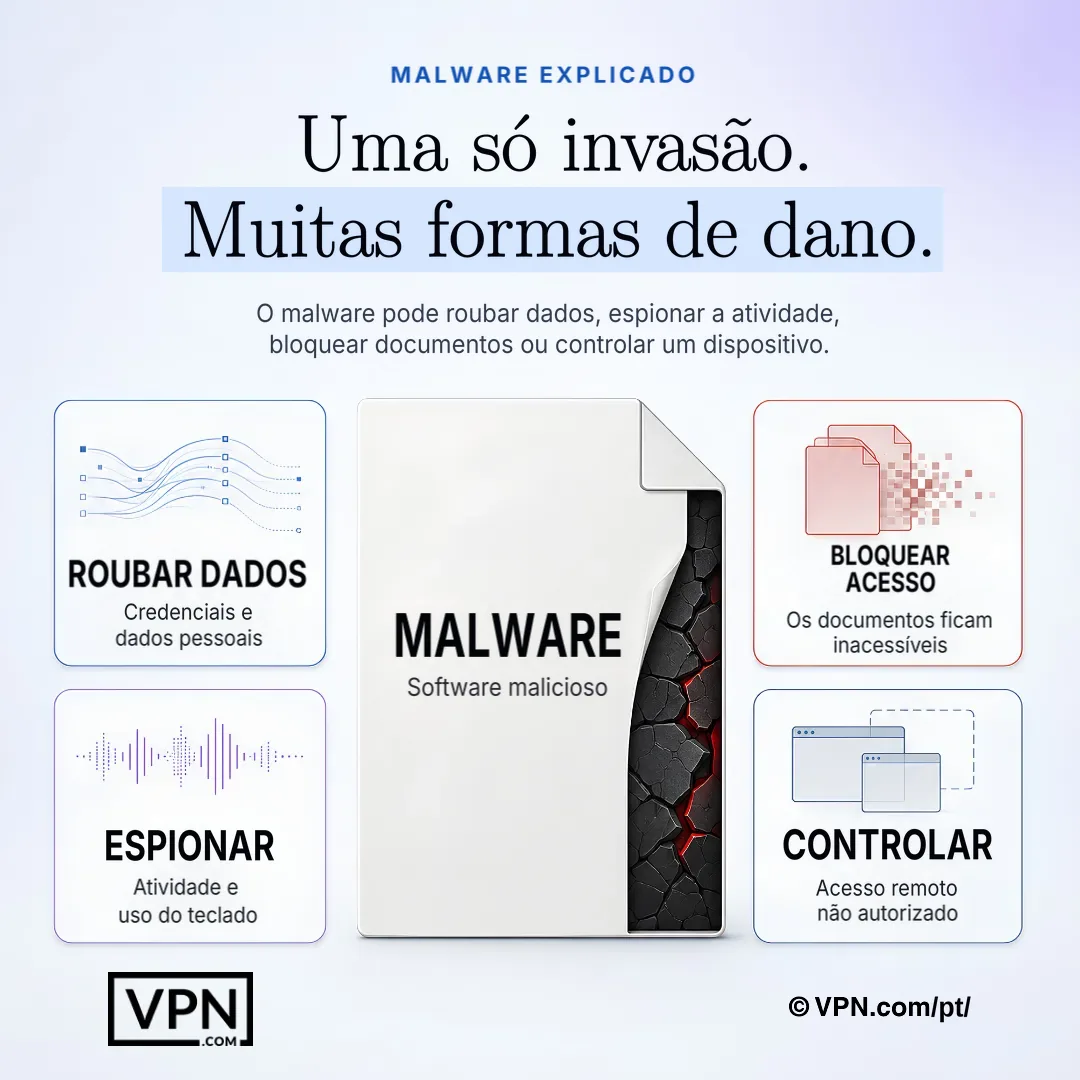
Uma única infecção por malware pode roubar informações, monitorar atividades, bloquear arquivos ou dar controle do dispositivo a um invasor.
Perguntas Frequentes
O que exatamente é malware e como ele chega ao seu dispositivo?
Malware é um software malicioso projetado para roubar dados, danificar sistemas ou atrapalhar sua vida. Ele normalmente entra por meio de e-mails de phishing e outros truques que dependem de ação humana, fator presente em 68% das violações. Outros pontos de entrada comuns incluem downloads furtivos a partir de sites comprometidos, pen drives infectados, aplicativos pirateados e software sem atualizações de segurança.
Qual é a diferença prática entre um vírus, um worm e um trojan?
Um vírus se autorreplica e se espalha entre dispositivos, causando corrupção de arquivos e danos ao sistema, enquanto um worm se replica pelas redes sem qualquer ação do usuário, como o WannaCry fez ao usar a falha do Windows EternalBlue. Um trojan se disfarça de software legítimo para criar uma porta de entrada (backdoor) e roubar dados, a mesma técnica usada por um jogo pirateado com trojan que roubou as credenciais bancárias de um usuário.
Por que o ransomware é considerado o tipo de malware mais custoso?
O ransomware esteve presente em 23% das violações de dados analisadas no relatório de 2024 da Verizon, e a perda mediana em violações envolvendo ransomware e extorsão foi de $46.000. A CISA e o FBI registram cerca de 1.700 ataques do LockBit nos Estados Unidos desde 2020, com aproximadamente $91 milhões pagos em resgates. Os kits de Malware-as-a-Service (malware como serviço) reduzem drasticamente a barreira de habilidade técnica para os atacantes.
O que é Malware-as-a-Service e por que ele torna os ataques mais comuns?
Malware-as-a-Service permite que qualquer pessoa alugue kits de ataque prontos na dark web, funcionando como assinaturas de software, o que elimina a barreira de habilidade técnica para os atacantes. As contramedidas incluem filtros de e-mail, firewalls e treinamento de funcionários, já que o phishing continua sendo o método de entrega padrão do MaaS.
Como a IA está mudando o cenário de ameaças de malware?
Malware orientado por IA adapta seu próprio código em tempo real para evitar detecção antivírus, criando variantes únicas para cada ataque em vez de reutilizar assinaturas estáticas. CrowdStrike documentou malware de IA imitando aplicativos legítimos para roubar detalhes bancários. Defensores estão contrapondo com sistemas de detecção alimentados por IA, como CrowdStrike Falcon, que analisam padrões de comportamento em vez de depender de assinaturas de malware conhecidas.
Uma VPN realmente o protege contra malware?
Não diretamente. Uma VPN criptografa sua conexão e oculta seu endereço IP, o que detém atacantes de interceptar dados ou injetar código via ataques man-in-the-middle em Wi-Fi público, mas não escaneia downloads, bloqueia sites de phishing ou remove infecções. Alguns provedores, como NordVPN, adicionam Proteção contra Ameaças para bloquear domínios maliciosos conhecidos, mas uma VPN é apenas uma camada em uma defesa em camadas junto com software antivírus.
Quais são os hábitos mais eficazes para prevenir uma infecção de malware?
Camada múltiplas defesas em vez de confiar em uma única ferramenta: execute software antivírus como Norton ou Malwarebytes com verificações semanais, ative atualizações automáticas para seu SO e aplicativos, use senhas de 12+ caracteres em um gerenciador como LastPass, e faça backup de arquivos para Google Drive ou um drive externo. Adicione uma VPN para Wi-Fi público, uma vez que redes desprotegidas permanecem um vetor de infecção principal.
Como as empresas se protegem especificamente contra violações de dados causadas por malware?
As empresas combinam antivírus corporativo, como o CrowdStrike Falcon, com segmentação de rede para limitar a propagação de malware, e com backups diários para se recuperar de ransomware sem pagar resgate. O treinamento dos funcionários sobre phishing e engenharia social fecha a brecha humana, já que só o LockBit arrecadou um valor estimado de US$ 91 milhões em resgates nos EUA. As multas do GDPR podem chegar a €20 milhões ou 4% do faturamento anual global, o que acrescenta pressão regulatória para investir nessas camadas de proteção.
Quais são os sinais de aviso de que um dispositivo já está infectado?
Observe desempenho lento ou travamentos frequentes, pop-ups inesperados, emails estranhos enviados de sua própria conta, programas desconhecidos no gerenciador de tarefas e atividade incomumente alta de rede ou drenagem de bateria. Um usuário rastreou um laptop em desaceleração até o malware criptojacker minando criptografia em segundo plano. Execute uma verificação antivírus completa imediatamente se algum desses sinais aparecer, já que detecção precoce limita o dano.
Quais ferramentas são recomendadas para identificar e remover uma infecção ativa?
Inicialize em Modo Seguro e execute uma verificação completa com Malwarebytes, Bitdefender ou Kaspersky para identificar se a ameaça é ransomware, spyware ou um trojan como Emotet. Para casos difíceis, incluindo ameaças sem arquivo se ocultando na memória, ferramentas como Emsisoft Emergency Kit ou um USB antivírus iniciável limpam o sistema antes que ele carregue. Execute uma segunda verificação com uma ferramenta diferente depois para confirmar que nada permanece.
Qual é o passo correto primeiro se você suspeitar de malware no seu dispositivo?
Desconecte o dispositivo imediatamente desligando Wi-Fi, desplugando Ethernet ou desabilitando o adaptador de rede para parar worms ou botnets de se propagarem, já que WannaCry se propagou rapidamente através de redes conectadas. Evite usar o dispositivo até que seja verificado. Apenas após a infecção ser confirmada removida você deve alterar senhas, e faça isso a partir de um dispositivo separado e limpo para evitar reinfecção.
Alguma vez vale a pena pagar um resgate de ransomware?
Não. O FBI não recomenda pagar o resgate, e a recuperação dos seus arquivos não é garantida mesmo após o pagamento. O ransomware esteve presente em 23% das violações de dados no levantamento de 2024 da Verizon, e é exatamente por isso que cópias de segurança verificadas e livres de malware, no Google Drive ou em um disco externo, importam mais do que a decisão sobre o resgate. Muitas empresas pagam mesmo assim, porque os custos de inatividade superam o valor do resgate, o que alimenta operações criminosas contínuas.
Quem realmente precisa se preocupar com rootkits e malware wiper?
Qualquer pessoa pode ser alvo, mas estas são as infecções mais difíceis de lidar sozinha. Rootkits como Zacinlo se ocultam profundamente no sistema para evitar ferramentas antivírus padrão, frequentemente exigindo um profissional de cibersegurança contratado após as tentativas de remoção caseira falharem. Malware wiper como WhisperGate, que visou sistemas ucranianos, apaga dados completamente em vez de criptografá-lo, forçando uma reconstrução total do sistema a partir de backups limpos.