Guia de Ataque de Ransomware: Como Funcionam e Dicas de Defesa
Entenda ataques de ransomware, métodos comuns usados por cibercriminosos e passos práticos para proteger seus sistemas, dados e rede de serem sequestrados.
 Michael Gargiulo
O Que É um Ataque de Ransomware?
Um ataque de ransomware ocorre quando hackers implantam malware que bloqueia arquivos ou impede o acesso ao sistema. Eles exigem pagamento, geralmente em criptomoeda, para restaurá-lo. Variantes modernas vão além com dupla extorsão. Os atacantes roubam dados e ameaçam vazá-los se as vítimas recusarem pagar. Alguns grupos agora usam tripla extorsão, adicionando ataques DDoS ou visando terceiros ligados à vítima.
Resumo: O ransomware bloqueia seus arquivos e exige pagamento. As variantes modernas roubam seus dados primeiro para usar como pressão, mesmo depois da descriptografia. A Chainalysis contabilizou cerca de US$ 813,55 milhões em pagamentos de ransomware em 2024[1]. A prevenção custa muito menos: backups sólidos seguindo a regra 3-2-1-1-0, MFA resistente a phishing, sistemas atualizados e segmentação de rede eliminam a maioria dos caminhos de ataque antes que eles começem.
E se seus arquivos, fotos e registros comerciais desaparecessem atrás de um cadeado digital? A única chave está nas mãos de criminosos exigindo pagamento. Essa realidade define um ataque de ransomware. Esta forma de crime cibernético não apenas bloqueia o acesso aos seus dados. Em muitos casos, hackers agora os roubam primeiro e ameaçam vazá-los se o resgate não for pago.
O risco aumentou drasticamente. Ransomware-as-a-Service facilita o lançamento de ataques por criminosos. Mesmo hackers com pouca habilidade podem causar danos massivos. Casos recentes interromperam hospitais, fornecedores de alimentos e serviços governamentais. Nenhuma indústria está segura.
O impacto vai muito além do dinheiro do resgate. As vítimas enfrentam longos períodos de inatividade, perda de confiança dos clientes e perda permanente de dados. O que outrora parecia raro tornou-se um risco cotidiano para indivíduos, pequenas empresas e grandes corporações. Este guia explica por que esses ataques continuam aumentando e fornece passos práticos para proteger seus dados.
| Métrica | Resultado |
|---|---|
| Total de pagamentos de resgate | Cerca de US$ 813,55 milhões em 2024, uma queda de 35% em relação ao recorde de US$ 1,25 bilhão em 2023, segundo a Chainalysis[1]. Menos da metade dos incidentes registrados terminou em pagamento. |
| Tendência de extorsão | O ransomware esteve presente em 23% das violações no relatório de 2024 da Verizon, e ransomware somado a outras formas de extorsão chegou a 32%, um sinal de que a extorsão baseada em roubo de dados está crescendo (Verizon DBIR[2]). |
| Tempo de propagação | 29 minutos em média, 27 segundos no mais rápido. O relatório de 2026 da CrowdStrike mediu esse tempo para atores de eCrime que se moveram lateralmente após o acesso inicial em 2025 (CrowdStrike[3]). |
Os ciberataques atacam rápido e forte com resgates de milhões de dólares, roubo generalizado de dados e violações quase instantâneas. A criptografia forte e a defesa proativa não são mais opcionais.
Como Começam os Ataques de Ransomware?
O ransomware se espalha explorando pontos fracos no uso digital cotidiano. Os atacantes não precisam de truques avançados. Eles confiam em erro humano, sistemas desatualizados e acesso inseguro.
Por Que Esses Ataques Continuam Escalando
Ransomware não é mais um crime cibernético isolado. Funciona como uma indústria em crescimento. Os atacantes combinam automação, engenharia social e serviços de mercado negro para atingir alvos de todos os tamanhos. Várias forças impulsionam esse crescimento:
- Exposição do trabalho remoto: Funcionários se conectam a partir de dispositivos pessoais ou Wi-Fi não seguro, expondo as redes ao roubo de credenciais.
- Segurança fraca e lacunas de habilidades: Muitas organizações não têm controles de acesso rigorosos nem aplicam correções de segurança em tempo hábil. A escassez de profissionais de cibersegurança deixa as empresas despreparadas.
- Ransomware como Serviço (RaaS): Kits de ataque vendidos em fóruns clandestinos permitem que até atacantes com pouca habilidade lancem campanhas danosas. Esse modelo torna o ransomware escalável e lucrativo.
- Pagamentos em criptomoedas: Pagamentos anônimos em Bitcoin e Monero dão confiança aos criminosos. As transações são difíceis de rastrear, então os grupos veem os pagamentos como de baixo risco e alta recompensa.
- Extorsão baseada em dados: Os atacantes exfiltram dados sensíveis antes da criptografia. Ransomware e outras extorsões responderam por 32% das violações na análise de 2024 da Verizon[2]. Cada pagamento bem-sucedido incentiva campanhas imitadoras.
Emails de Phishing e Documentos Maliciosos
A maioria dos ataques de ransomware começa com phishing. Emails disfarçados como faturas, avisos de entrega ou atualizações de RH enganam usuários a clicar em links ou baixar anexos. Um único clique pode baixar malware ou roubar credenciais. Uma vez dentro, o ransomware se espalha através de unidades compartilhadas e criptografa arquivos em toda a rede.
Credenciais Válidas e Lacunas de MFA
Senhas fracas ou reutilizadas dão aos atacantes uma maneira rápida de entrar. Eles usam credential stuffing ou força bruta para acessar VPNs, contas de email e desktops remotos. Uma vez conectados, os atacantes se movem lateralmente, desabilitam ferramentas de segurança e lançam ransomware. Lacunas como MFA desabilitado ou single sign-on implementado inadequadamente tornam as intrusões mais rápidas.
RDP e Appliances VPN Expostos
Remote Desktop Protocol (RDP) e VPNs continuam sendo pontos primários de acesso inicial. Os atacantes usam logins de força bruta e credential stuffing para ganhar acesso não autorizado. Uma vez dentro, eles configuram ferramentas de persistência, dificultando a detecção.
O relatório DBIR de 2024 da Verizon indica que os atacantes usam e-mail e softwares de compartilhamento de área de trabalho para obter acesso (DBIR[2]), e o guia de ransomware da CISA aponta vulnerabilidades expostas à internet e configurações incorretas[4], como o protocolo de área de trabalho remota (RDP) exposto, como um vetor de acesso inicial. Muitos grupos criminosos compram e vendem esses pontos de acesso “prontos para uso” em mercados da dark web, o que acelera os ataques.
CVEs conhecidos e dispositivos de borda sem patches
Falhas de software não corrigidas são a segunda grande porta de entrada. Firewalls, servidores de e-mail e gateways VPN com CVEs conhecidos são varridos continuamente por operadores de ransomware. Vulnerabilidades do Fortinet, Citrix e Microsoft Exchange são exploradas com frequência. Grupos de ransomware agem rapidamente para explorar falhas recém-divulgadas. Corretores de acesso agora agrupam exploits com logins roubados para venda a afiliados, reduzindo as barreiras técnicas para os atacantes.
Acesso de Cadeia de Suprimentos e Terceiros
Ransomware nem sempre atinge diretamente. Às vezes, chega através de um parceiro. Provedores de serviços de TI comprometidos, atualizações de software ou fornecedores com defesas fracas servem como trampolins. Ataques de alto perfil mostraram que comprometimentos da cadeia de suprimentos podem espalhar ransomware para centenas de clientes de uma vez. Grupos de ameaças também focam em provedores de serviços gerenciados (MSPs), uma vez que uma violação pode entregar dezenas de vítimas em uma única campanha.
Onde os ataques de ransomware geralmente começam
Muitos casos começam quando alguém clica em um link falso ou abre um anexo malicioso; a Verizon constatou o fator humano em 68% das violações[2]. Os hackers também exploram software sem atualização, senhas fracas ou acesso remoto não seguro para entrar. Uma vez dentro, o malware criptografa os arquivos e deixa uma nota de resgate exigindo pagamento.
Atualmente, os criminosos usam o Ransomware-as-a-Service (RaaS), que permite que qualquer pessoa alugue ferramentas de ataque online. Isso reduz a barreira de entrada, de modo que até hackers menos qualificados conseguem lançar operações em larga escala.
Uma Análise de Grandes Ataques
Ransomware evoluiu rapidamente.
| Ano | Evento |
|---|---|
| 1989 | O primeiro caso, o AIDS Trojan, bloqueou arquivos após 90 reinicializações e exigiu pagamento por correio postal. |
| 2013 | O CryptoLocker se espalhou amplamente, infectando mais de 234.000 computadores[5] até abril de 2014, segundo um documento judicial do Departamento de Justiça dos EUA, e introduziu exigências de resgate em grande escala em Bitcoin. |
| 2017 | O WannaCry causou dezenas de milhares de infecções em mais de 150 países[6], segundo relatórios de fontes abertas citados pela CISA. |
| 2017 | O NotPetya[7] se disfarçou de ransomware, mas era um malware destrutivo; o governo dos EUA atribuiu-o aos militares russos e estimou os danos em bilhões de dólares[8]. |
| 2019 | Plataformas RaaS como REvil e GandCrab facilitaram o lançamento de ataques, impulsionando o crescimento da extorsão cibernética. |
| 2021 | O ataque ao Colonial Pipeline, realizado com o ransomware DarkSide, interrompeu o abastecimento de combustível nos EUA, mostrando como o ransomware pode atingir infraestruturas críticas (aviso da CISA[9]). |
| 2022 | O presidente da Costa Rica declarou estado de emergência nacional[10] após ataques de ransomware Conti contra vários órgãos governamentais. |
| 2023–atualidade | Grupos como LockBit 3.0 e BlackCat continuaram a crescer; o relatório do FBI de 2023 registrou 2.825 denúncias de ransomware e mais de 59,6 milhões de dólares em perdas ajustadas[11], e a CISA estimou cerca de 91 milhões de dólares em resgates do LockBit pagos nos EUA[12]. |
Como Ransomware Difere de Outras Ameaças?
Outro malware pode espiar usuários, deletar arquivos ou desacelerar sistemas. Ransomware é diferente. Ele bloqueia o acesso e exige dinheiro, frequentemente deixando as vítimas com apenas duas opções: pagar ou perder dados.
Essa combinação de extorsão e interrupção torna esse um dos tipos de crime cibernético mais perigosos da atualidade. Os hackers bloqueiam arquivos ou desligam sistemas, exigem pagamento e usam extorsão dupla ou tripla para maximizar a pressão.
Tipos e Táticas do Ransomware Moderno
Aqui estão as famílias mais comuns ativas e seus métodos.
Famílias de Ransomware Ativas Agora
- LockBit – Grupo mais ativo, oferecendo RaaS com afiliados em todo o mundo.
- Clop – Conhecido por explorar MOVEit Transfer e campanhas de roubo de dados em larga escala.
- ALPHV (BlackCat) – Escrito em Rust, flexível para direcionar múltiplos sistemas operacionais.
- Royal/Black Basta – Ataques agressivos de dupla extorsão contra empresas.
- Play Ransomware – Usa ferramentas personalizadas para contornar defesas e se espalhar rapidamente.
- Akira – Grupo em ascensão atingindo empresas de médio porte com táticas de vazamento de dados.
Cadeia de Ataque: Do Acesso à Nota de Resgate
Acesso inicial → Ganho de privilégio → Movimento lateral → Exfiltração → Criptografia → Extorsão
- Tempo médio de propagação: O Relatório Global de Ameaças 2026 da CrowdStrike constatou que o tempo médio de propagação de ataques eCrime caiu para 29 minutos[3] em 2025, sendo que a propagação mais rápida observada levou apenas 27 segundos. Os atacantes podem passar do comprometimento inicial à propagação interna em muito menos de uma hora.
- Velocidade do impacto: Uma vez implantada, a criptografia de arquivos pode levar apenas alguns minutos. Os defensores costumam ter uma janela estreita de detecção antes que os sistemas sejam bloqueados.
Estágios de ataque e IDs de técnica do MITRE ATT&CK
| Estágio | ID da técnica |
|---|---|
| Acesso inicial | T1078 (Valid Accounts) |
| Ganho de privilégios | T1068 (Exploitation for Privilege Escalation) |
| Movimentação lateral | T1021 (Remote Services) |
| Exfiltração | T1041 (Exfiltration over C2 Channel) |
| Criptografia | T1486 (Data Encrypted for Impact) |
| Extorsão | T1657 (Financial Theft) |
Velocidade de Criptografia e Janelas de Detecção
Ransomware não leva muito tempo para causar danos. Em muitos casos, a criptografia começa segundos após a execução do malware. Algumas cepas bloqueiam milhares de documentos em minutos. Os atacantes geralmente se movem lateralmente primeiro, se espalhando para unidades compartilhadas e servidores antes da criptografia completa. O roubo de dados pode acontecer antes ou durante esta fase, possibilitando dupla extorsão.
As janelas de detecção são pequenas. Muitas organizações só detectam a atividade após o dano ter começado. O tempo de recuperação depende da frequência de backup, segmentação de rede e velocidade de resposta a incidentes. Uma isolação rápida e backups limpos limitam o dano. Uma resposta lenta permite que os atacantes maximizem o dano e exijam resgates maiores.
Como Ransomware Afeta Seu Negócio
Um ataque de ransomware faz mais do que bloquear arquivos. Ele perturba fluxos de trabalho, drena recursos e corrói a confiança. O dano é técnico e estratégico. As empresas que priorizam a proteção contra ransomware acham mais fácil conter ameaças e se recuperar mais rápido.
Impacto Operacional Imediato
- Endpoints e servidores são criptografados. Os arquivos se tornam ilegíveis em minutos.
- Linhas de produção e serviços param. Pedidos, folha de pagamento e portais de clientes ficam estagnados.
- Os backups geralmente são alvo ou deletados, tornando a recuperação lenta ou impossível.
O resultado: O trabalho para e as equipes se apressam em encontrar cópias seguras.
Repercussão Financeira e Legal
- A demanda de resgate é uma conta. A fatura completa inclui resposta a incidentes, horas forenses, reconstrução do sistema, receita perdida e disputas de seguros.
- Multas regulatórias e notificações de violação aumentam o custo se dados pessoais foram expostos.
- Processos judiciais e auditorias de conformidade podem seguir, mesmo após os sistemas estarem online novamente.
- Pagar resgates pode desencadear sanções ou consequências legais se os fundos chegarem a grupos na lista negra.
Confiança, Contratos e Dano ao Mercado
- Os clientes saem após a exposição de dados. Os parceiros pausam as integrações.
- Os fornecedores reavaliamPalavras-chave de contratos. Os investidores indicam risco.
- As pequenas empresas podem perder licitações e participação de mercado que levou anos para construir.
Custos Ocultos e de Longo Prazo
- Propriedade intelectual perdida e análise.
- Taxas de seguros mais altas e termos de contrato mais rigorosos.
- Esgotamento e rotatividade de pessoal decorrentes do tratamento repetido de crises.
Esses custos corroem o valor lentamente e silenciosamente.
O Ransomware Pode se Espalhar Através de VPNs?
Sim. Uma Virtual Private Network (VPN) pode se tornar um caminho de entrega quando credenciais ou dispositivos são comprometidos. Usar um serviço VPN de reputação com criptografia forte e aplicação de MFA reduz significativamente esse risco.
- Logins VPN roubados de phishing
- Appliances VPN vulneráveis ou desatualizadas
- Dispositivos domésticos infectados que trazem malware para o escritório
- Redes planas onde VPNs fornecem acesso amplo e sem verificação
Correção rápida: Habilite MFA e corrija o firmware do VPN. Endurecimento: Implemente acesso de confiança zero e reduza as permissões concedidas pelos túneis VPN.
Sinais de Que Você Está Enfrentando um Ataque de Ransomware
Detectar avisos antecipados pode economizar seus dados e dinheiro. Os hackers frequentemente deixam pistas. Aqui estão os sinais comuns:
- Bloqueio repentino de arquivos – Você não consegue abrir arquivos que funcionavam bem antes.
- Desaceleração de sistema ou travamentos – Os computadores congelam ou reiniciam sem motivo.
- Notas de pagamento estranhas – Mensagens aparecem pedindo dinheiro ou Bitcoin.
- Extensões de arquivo estranhas – Os arquivos mudam de nome ou ganham novas extensões que você não reconhece.
- Pastas criptografadas – Pastas importantes aparecem embaralhadas ou ilegíveis.
- Ferramentas de segurança desabilitadas – Antivírus ou firewalls param de funcionar sem aviso.
- Atividade de rede suspeita – Tráfego alto ou conexões desconhecidas aparecem em seu sistema.
- Pop-ups incomuns – Alertas aparecem mesmo quando nenhum programa está funcionando.
A ação rápida é vital. Se ignorado, o ataque pode se espalhar rápido e causar dano duradouro. Um único incidente pode interromper negócios, vazar dados privados e custar milhares em recuperação.
Consequências Reais do Ransomware para Empresas
Ransomware dispara uma reação em cadeia que pode paralisar um negócio por meses ou até anos. As consequências vão muito além das equipes de TI e tocam todas as partes de uma organização.
Impacto Financeiro Que Continua Crescendo
A demanda de resgate é frequentemente apenas o começo. As empresas enfrentam tempo de inatividade que paralisa a receita, custos de resposta de emergência, investigações forenses e possíveis multas regulatórias. Em saúde e finanças, uma única violação pode resultar em perdas de milhões de dólares. Para empresas menores, o custo de recuperação sozinho pode ameaçar a sobrevivência.
Roubo de Dados, Conformidade e Exposição Legal
Com dupla extorsão agora sendo a norma, os atacantes roubam arquivos sensíveis antes de criptografar sistemas. Os dados roubados podem ressurgir na dark web, criando riscos de roubo de identidade a longo prazo para clientes e funcionários. As empresas enfrentam ações judiciais, violações de conformidade e escrutínio regulatório em indústrias sensíveis a dados, como banco, educação e governo.
Erosão de Confiança e Reputação
O dano à reputação frequentemente dura mais do que o ataque. Os clientes questionam se suas informações estão seguras. Os parceiros hesitam em colaborar. Os investidores veem a empresa como alto risco. As empresas podem gastar anos reconstruindo credibilidade, mesmo após os sistemas serem totalmente restaurados.
Disrupção Operacional e Estratégica
Ransomware paralisa operações inteiras. A fabricação para, as cadeias de suprimentos são interrompidas e a entrega de serviços falha. Após a recuperação, muitas empresas gastam meses lidando com auditorias, ações judiciais e revisões de segurança. Para algumas pequenas empresas, a disrupção é tão severa que nunca reabrem.
Custos Ocultos de Longo Prazo
Mesmo as empresas que sobrevivem frequentemente enfrentam prêmios de seguros aumentados, requisitos de conformidade mais rigorosos e competitividade reduzida. Esses custos ocultos erodemlentamente a lucratividade.
O Que Fazer Se Sua Empresa For Atacada
A primeira hora é crítica. O que você faz a seguir determina quanto dano se espalha e como você se recupera.
Checklist da Primeira Hora
Use isto como guia para ação imediata.
Isole a Ameaça
- Desconecte endpoints infectados da rede.
- Desabilite compartilhamento de arquivo SMB e bloqueie indicadores C2 conhecidos.
- Bloqueie ou desabilite contas mostrando atividade suspeita.
Ative a Equipe de Resposta a Incidentes
- Traga TI, Segurança, Jurídico, Comunicações e liderança Executiva.
- Estabeleça um canal de comunicação seguro (evite email corporativo se comprometido).
Preserve Evidências
- Salve notas de resgate, logs suspeitos, dumps de memória do sistema e amostras de malware.
- Documente a linha do tempo dos eventos para a investigação forense.
Escopo do Dano
- Identifique quais sistemas estão criptografados.
- Confirme se dados foram exfiltrados.
- Verifique disponibilidade e integridade de backup.
Entre em Contato com Suporte Especializado
- Contrate seu parceiro de Resposta a Incidentes ou fornecedor de cibersegurança.
- Reporte à polícia.
- Verifique NoMoreRansom.org para ferramentas de descriptografia gratuitas.
Comunique-se de Forma Transparente
- Envie uma atualização em linguagem simples para pessoal e partes interessadas.
- Reassegure os clientes enquanto evita especulação.
Decida o Caminho de Recuperação
- Priorize restauração de backups limpos.
- Considere reconstruir com imagens douradas se necessário.
- Apenas considere descriptografia se verificada como segura.
Não Faça
- Não se apresse para pagar resgate. Não é garantia de recuperação.
- Não apague logs ou evidências. Você perderá pistas vitais.
- Não reconecte USB ou backups offline muito cedo. Eles podem ser criptografados.
Recuperação Que Realmente Funciona
Colocar sistemas online novamente não é apenas restaurar arquivos. É reconstruir a confiança e garantir que o ataque não se repita. Um plano de recuperação estruturado mantém sua organização estável enquanto prova às partes interessadas que segurança importa.
Backups: Regra 3-2-1-1-0
- 3 cópias de dados
- 2 tipos de mídia diferentes
- 1 offsite
- 1 imutável (somente escrita)
- 0 erros em restauros de teste
Restauração Limpa
- Verifique imagens douradas antes de reimplantar.
- Re-criptografe todas as credenciais, tokens de API e certificados.
- Rotação de contas privilegiadas.
Notificações
- Se dados regulados forem expostos, prepare notificações de violação obrigatórias.
- Informe os clientes com declarações curtas e factuais. Evite especulação.
Chaves de Descriptografia
- Sempre verifique NoMoreRansom antes de pagar.
- As taxas de sucesso variam. Verifique cuidadosamente antes de tentar.
As empresas que usam o ataque como um ponto de virada para endurecimento de defesas, melhoria de conscientização do pessoal e modernização de backups emergem mais fortes e muito menos vulneráveis a incidentes repetidos.
Como Prevenir Ataques de Ransomware
A prevenção de ransomware não é sobre uma ferramenta. É sobre hábitos consistentes, controles de identidade fortes, defesas em camadas e estratégias de recuperação testadas. Uma empresa que constrói segurança nas operações diárias é muito menos provável de acabar pagando resgate ou perdendo confiança.
Prevenção que Funciona
| Camada de Defesa | Ação | Por que Importa |
|---|---|---|
| Segurança de identidade | MFA resistente a phishing[13] (FIDO2), acesso de privilégio mínimo | Impede a entrada por credenciais; credenciais roubadas foram a principal ação inicial nos dados de 2024 da Verizon |
| Filtragem de e-mail e web | Sandbox para anexos arriscados, bloquear macros não seguras | Reduz o phishing, o principal método de entrega |
| Proteção de endpoints | EDR/XDR em todos os dispositivos com proteção contra adulteração | Detecta ransomware em tempo real, antes que a criptografia seja concluída |
| Controles de rede | Segmentar redes, restringir SMB, regras de negar por padrão | Limita a movimentação lateral após a entrada dos atacantes |
| Gestão de patches | Inventário de ativos atualizado, priorizar CVEs expostas à internet | Reduz a janela entre a divulgação e a exploração |
| Resiliência de backups | Regra 3-2-1-1-0: cópia imutável, testada e fora do local | Permite a recuperação sem pagar resgate; a CISA recomenda manter backups offline[4] |
| Segurança de acesso remoto | Desativar RDP aberto, VPN por aplicativo, padrões iguais para todos os dispositivos | Remove um dos pontos de entrada mais explorados |
| Preparação e exercícios | Exercícios de mesa trimestrais, playbooks atualizados | Reduz o tempo de resposta; a movimentação do invasor pode levar apenas 27 segundos |
- Segurança de Identidade: Use MFA resistente a phishing como FIDO2 ou aplicativos autenticadores. Retire logins antigos e implemente acesso menos privilegiado em todas as contas.
- Filtragem de Email e Web: Use isolamento para anexos arriscados, bloqueie macros inseguros e aplique filtragem de domínio para parar phishing ou sites de malware.
- Proteção de Endpoint: Implante EDR/XDR em todos os dispositivos e servidores. Habilite proteção contra violação e monitore alertas continuamente.
- Controles de Rede: Segmente redes, restrinja SMB e adote regras “deny by default”. Use filtragem de saída para bloquear comunicação com servidores de comando e controle.
- Gerenciamento de Patch e Ativos: Mantenha sistemas atualizados e maneje um inventário de ativos ao vivo. Priorize correção de vulnerabilidades críticas voltadas à internet.
- Resiliência de Backup: Mantenha pelo menos um backup testado e imutável para garantir recuperação se ransomware atacar.
- Segurança de Acesso Remoto: Desabilite sessões RDP abertas, substitua acesso amplo VPN por VPNs por app e implemente padrões de segurança iguais para dispositivos remotos.
- Prontidão e Resposta: Conduza simulações tabulares trimestrais e mantenha playbooks acessíveis ao vivo para resposta rápida e coordenada durante ataques.
Defesas fortes não são construídas da noite para o dia. Prática e disciplina consistentes tornam o ransomware muito menos provável de ter sucesso. As empresas que tratam segurança como um processo contínuo se recuperam mais rápido e com menos dano de longo prazo.
Defesa Contra Ransomware por Indústria: Playbooks Direcionados
Os atacantes sabem que diferentes indústrias têm diferentes pontos fracos. Cada setor precisa de um playbook focado. Aqui estão instruções práticas adaptadas aos alvosmais comuns:
Saúde
Hospitais e clínicas operam sistemas legados que não toleram interrupções. Priorize a segmentação de rede entre dispositivos médicos e sistemas administrativos. Garanta backups que deem suporte a um programa de conformidade com a HIPAA e realize exercícios de mesa trimestrais. Treine a equipe clínica para reconhecer tentativas de phishing, já que os atacantes frequentemente têm como alvo os departamentos de faturamento e agendamento.
Serviços Financeiros
Bancos e seguradoras enfrentam rigorosos requisitos PCI DSS e SOX. Implante detecção de endpoint em cada terminal de negociação e sistema voltado ao cliente. Mantenha backups imutáveis com objetivos de tempo de recuperação inferior a 4 horas. Exija MFA com token de hardware para acesso privilegiado aos sistemas de processamento de pagamento.
Educação
Escolas e universidades gerenciam grandes redes abertas com milhares de endpoints. Segmente Wi-Fi de alunos dos sistemas administrativos. Corrija portais voltados aos alunos agressivamente, pois são alvosmuns para roubo de credenciais. Mantenha backups offline dos registros de alunos e dados de pesquisa.
Governo e Serviços Municipais
Agências estaduais e locais muitas vezes operam departamentos de TI com orçamento insuficiente. Concentre-se em fechar a exposição do RDP, exigir MFA para todo acesso remoto e manter cópias offline das bases de dados de cidadãos. Coordene-se com a CISA, que oferece varredura de vulnerabilidades sem custo[14] e suporte à resposta a incidentes.
Manufatura e Infraestrutura Crítica
Redes de tecnologia operacional (OT) precisam de backups isolados. Nunca conecte sistemas SCADA diretamente à internet. Monitore tráfego de rede entre segmentos de TI e OT para anomalias. Teste procedimentos de recuperação para controladores de linha de produção pelo menos duas vezes por ano.
Governo, Aplicação da Lei e Cooperação Internacional
À medida que ransomware cada vez mais impacta infraestrutura crítica e grandes corporações, agências governamentais e de aplicação da lei desempenham um papel crescente no combate.
Regulamentações de Cibersegurança
- GDPR (Regulamento Geral de Proteção de Dados): A principal regra europeia de proteção de dados. Empresas que não protegem dados pessoais estão sujeitas a multas de até €20 milhões ou 4% do faturamento anual mundial[15].
- CCPA (Lei de Privacidade do Consumidor da Califórnia)[16]: Proteções semelhantes para residentes da Califórnia, com ações de fiscalização por tratamento inadequado de dados.
- NIST Cybersecurity Framework: Um guia voluntário que ajuda as organizações a construir defesas estruturadas. Amplamente adotado em setores dos Estados Unidos.
- Regulamentações específicas por setor: Saúde (HIPAA) e finanças (PCI DSS) possuem seus próprios padrões obrigatórios de segurança.
- Notificação obrigatória: Muitas jurisdições já exigem que as empresas notifiquem as autoridades sobre incidentes de ransomware dentro de prazos definidos.
Essas regras empurram as organizações para linhas de base de segurança mais fortes e divulgação de incidentes mais rápida.
Cooperação Internacional Contra Ransomware
- Compartilhamento de informações: Os países trocam inteligência de ameaças sobre grupos ativos de ransomware. Isto ajuda os defensores se prepararem mais rápido.
- Operações conjuntas: Agências de aplicação da lei de múltiplos países colaboram para desmantelar infraestrutura de ransomware e prender operadores.
- Esforços diplomáticos: Algumas nações usam canais diplomáticos para pressionar países que abrigam grupos de crimes cibernéticos.
- Iniciativas globais: INTERPOL e EUROPOL coordenam investigações transfronteiriças visando redes de ransomware.
- Parcerias público-privadas: Os governos trabalham com empresas de cibersegurança para compartilhar indicadores de comprometimento e desenvolver ferramentas de descriptografia gratuitas.
A resposta global coordenada torna mais difícil para grupos de ransomware operar com impunidade, embora a aplicação através das fronteiras permaneça um desafio.
Perspectiva Futura: O Ransomware Vai Piorar?
Especialistas em cibersegurança preveem que o ransomware não desacelerará em breve. Os atacantes estão se tornando mais organizados, frequentemente operando como negócios com suporte ao cliente, afiliados e modelos de compartilhamento de lucros.
Espera-se que o papel de IA e automação em ataques cresça. Ferramentas de aprendizado de máquina podem permitir que criminosos verifiquem vulnerabilidades mais rápido, personalizem mensagens de phishing e adaptem cepas de ransomware em tempo real.
A defesa proativa permanece o único caminho confiável adiante. Backups mais fortes, modelos de segurança de confiança zero, monitoramento contínuo e treinamento de conscientização de funcionários continuam essenciais para minimizar dano e prevenir futuras ameaças de se espalharem.
Principais Conclusões: Prevenção de Ataque de Ransomware
O risco de um ataque de ransomware é uma ameaça diária para negócios e indivíduos. Os ataques estão ficando mais inteligentes, mais rápidos e mais prejudiciais. A prevenção permanece a defesa mais eficaz. Backups fortes, sistemas atualizados, MFA resistente a phishing e um plano de resposta claro reduzem tanto o impacto quanto a probabilidade de um incidente. Tratar cibersegurança como uma prioridade contínua garante proteção mais forte e resiliência contra a crescente onda de extorsão digital.
Referências
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. Recuperado em 16 de outubro de 2026 de https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/.Arquivado: Snapshot do Wayback Machine
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Recuperado em 16 de outubro de 2026 de https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Arquivado: Snapshot do Wayback Machine
- A. Meyers. s.d. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. Recuperado em 16 de outubro de 2026 de https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. #StopRansomware Guide. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/stopransomware/ransomware-guide.Arquivado: Snapshot do Wayback Machine
- Justice. s.d. Memorandum of Law. Recuperado em 16 de outubro de 2026 de https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Indicators Associated With WannaCry Ransomware. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Petya Ransomware. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware.Arquivado: Snapshot do Wayback Machine
- The White House. s.d. Statement from the Press Secretary. Recuperado em 16 de outubro de 2026 de https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a.Arquivado: Snapshot do Wayback Machine
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (9 de maio de 2022). Recuperado em 16 de outubro de 2026 de https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/.Arquivado: Snapshot do Wayback Machine
- IC3. 2024. 2023 IC3Report. Recuperado em 16 de outubro de 2026 de https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Understanding Ransomware Threat Actors: LockBit. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Arquivado: Snapshot do Wayback Machine
- CISA. s.d. Fact Sheet Implementing Phishing Resistant Mfa 508c. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Cyber Hygiene Services. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/cyber-hygiene-services.Arquivado: Snapshot do Wayback Machine
- European Commission. s.d. Enforcement and sanctions. Recuperado em 16 de outubro de 2026 de https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Arquivado: Snapshot do Wayback Machine
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). Recuperado em 16 de outubro de 2026 de https://oag.ca.gov/privacy/ccpa.Arquivado: Snapshot do Wayback Machine
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
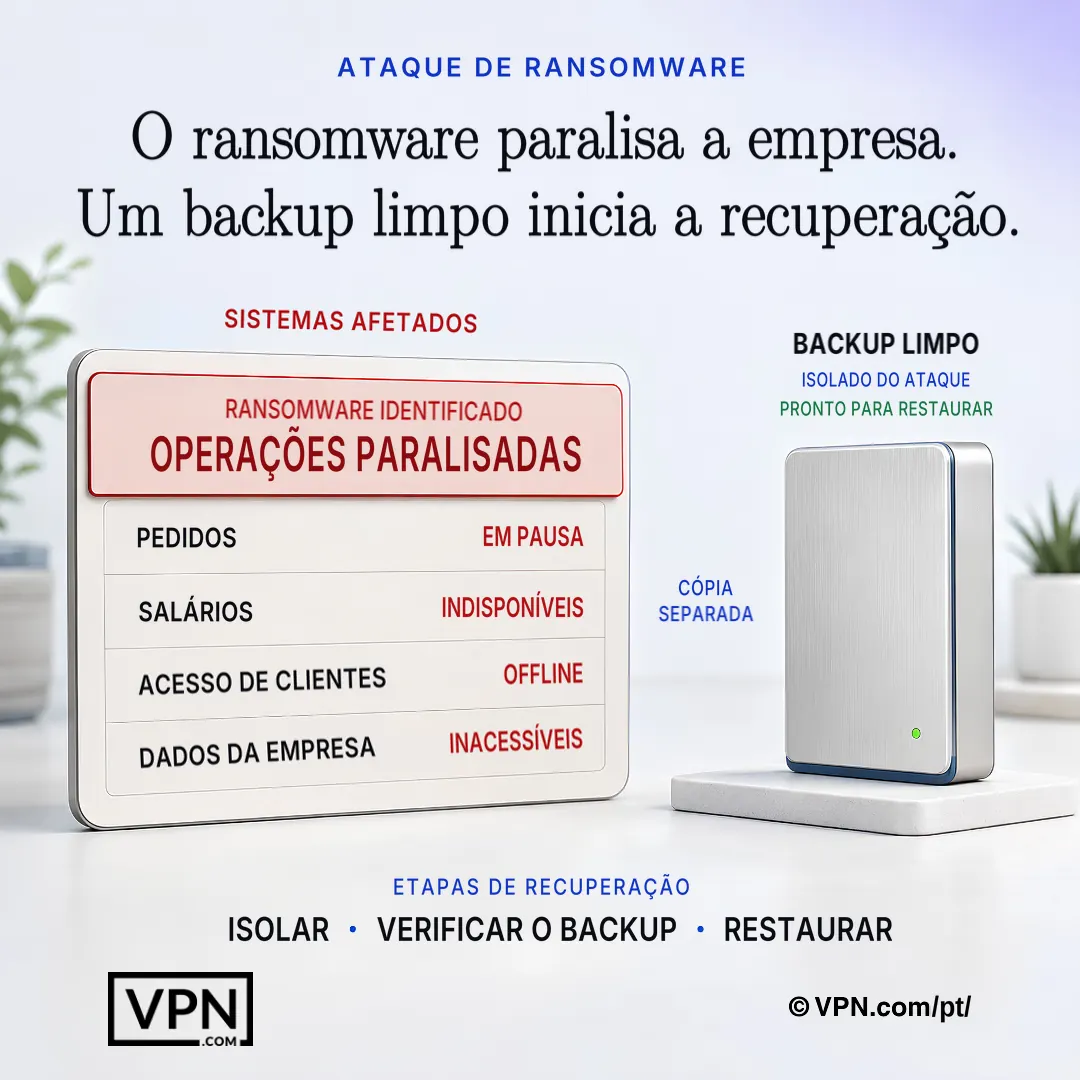
Quando o ransomware paralisa os sistemas empresariais, um backup verificado separado oferece o caminho mais seguro para a recuperação.
Perguntas Frequentes
Quais famílias de ransomware estão mais ativas hoje e como diferem?
LockBit é atualmente o grupo mais ativo, executando operações RaaS baseadas em afiliados em todo o mundo. Clop se especializa em explorar falhas de transferência de arquivo como MOVEit Transfer para roubo de dados em massa, enquanto ALPHV (BlackCat) é escrito em Rust para flexibilidade multi-plataforma. Royal/Black Basta e Play usam táticas agressivas de dupla extorsão, e Akira cada vez mais visa empresas de médio porte com pressão de vazamento de dados.
Com que rapidez o ransomware pode se espalhar depois que os atacantes obtêm acesso inicial?
O Relatório Global de Ameaças 2026 da CrowdStrike constatou que o tempo médio de avanço de atores eCrime em 2025 foi de 29 minutos, com o avanço mais rápido observado levando apenas 27 segundos desde o comprometimento inicial até o movimento lateral. A criptografia em si pode começar em poucos segundos após a execução, bloqueando milhares de arquivos em minutos, e é por isso que a velocidade de detecção importa mais do que a reação depois do fato.
Qual é a diferença entre extorsão dupla e extorsão tripla?
A extorsão dupla significa que os atacantes criptografam os arquivos e ameaçam vazar os dados roubados caso o resgate não seja pago, uma tática que ajudou a levar o ransomware e outras extorsões a 32% das violações no DBIR 2024 da Verizon. A extorsão tripla acrescenta um terceiro ponto de pressão: ataques DDoS ou ameaças diretas contra os clientes, parceiros ou outros terceiros da vítima ligados à violação.
Quais são os pontos de entrada mais comuns que os atacantes usam para lançar ransomware?
O DBIR da Verizon aponta que os atacantes ganham acesso por meio de e-mail e de software de compartilhamento de área de trabalho, e que credenciais roubadas foram a ação inicial mais comum em violações (24%). O acesso indevido via RDP ou VPN, por meio de força bruta ou credential stuffing, também é frequente, e vulnerabilidades CVE sem correção são exploradas rapidamente assim que são divulgadas (DBIR).
O que é a regra de backup 3-2-1-1-0 e por que importa?
É uma estrutura de backup construída para sobreviver a ransomware que almeja backups diretamente: 3 cópias de dados em 2 tipos de mídia diferentes, com 1 cópia offsite, 1 cópia imutável (somente escrita) e 0 erros em restauros de teste. Backups imutáveis e testados permitem que uma empresa se recupere sem pagar, já que um sistema ativo comprometido não pode corromper o que não consegue alcançar.
Como segmentação de rede reduz dano de ransomware?
A segmentação restringe até onde os atacantes podem se mover lateralmente uma vez dentro, já que ransomware geralmente se espalha através de unidades compartilhadas e redes planas dentro de segundos a minutos do acesso inicial. Os controles recomendados incluem restringir tráfego de SMB, aplicar regras deny-by-default e separar dispositivos médicos, sistemas OT/SCADA ou Wi-Fi de alunos dos sistemas administrativos dependendo da indústria.
Por que acesso VPN por app é recomendado sobre acesso VPN amplo padrão?
Túneis VPN padrão geralmente fornecem acesso amplo e sem verificação à rede, portanto um único conjunto de credenciais roubadas ou um dispositivo doméstico infectado pode trazer malware diretamente para o escritório. Acesso VPN por app, combinado com aplicação de MFA e firmware de VPN corrigido, limita o que um login comprometido pode alcançar, fechando um dos pontos de entrada mais abusados do ransomware.
Que ferramentas as organizações devem implantar para detectar ransomware antes da criptografia terminar?
Plataformas EDR/XDR com proteção contra violação implantadas em todos os endpoints e servidores detectam comportamento de ransomware em tempo real, antes da criptografia ser concluída, já que os atacantes podem se mover do acesso à criptografia em menos de uma hora. Filtragem de email e web que isola anexos e bloqueia macros inseguros aborda phishing, o método de entrega mais comum.
O que é NoMoreRansom.org e quando deve ser usado?
NoMoreRansom.org é um recurso gratuito oferecendo ferramentas de descriptografia validadas construídas através de parcerias público-privadas entre governos e empresas de cibersegurança. Deve ser verificado imediatamente após um ataque, antes de considerar qualquer pagamento de resgate, já que as taxas de sucesso variam por cepa de ransomware e um descriptógrafo gratuito funcionando pode eliminar a necessidade de negociar com atacantes.
O que deve acontecer na primeira hora após ransomware ser descoberto?
A primeira hora deve se focar em isolar endpoints infectados da rede, desabilitar compartilhamento de arquivo SMB e ativar uma equipe de resposta a incidentes abrangendo TI, Segurança, Jurídico e liderança Executiva. Preserve notas de resgate, logs e dumps de memória para forense, então escope quais sistemas estão criptografados e se backups permanecem intactos antes de escolher um caminho de recuperação.
Uma empresa deve nunca pagar a demanda de resgate?
Pagar é arriscado e nunca garantido. Muitas organizações que pagam ainda não recebem uma chave de descriptografia funcionando, e alguns atacantes retornam exigindo mais. O pagamento também financia redes criminosas e pode marcar uma empresa como alvo repetido. A recuperação deve priorizar backups imutáveis ou offline e ferramentas de descriptografia validadas de NoMoreRansom.org antes que o pagamento seja considerado.
Como um playbook de defesa contra ransomware varia por setor?
A saúde deve segmentar dispositivos médicos dos sistemas administrativos e manter backups testados trimestralmente que deem suporte a um programa de conformidade com a HIPAA. Os serviços financeiros precisam de objetivos de recuperação inferiores a 4 horas e de MFA com token de hardware para os sistemas de pagamento. A educação deve separar o Wi-Fi dos alunos das redes administrativas, enquanto as agências governamentais devem focar em fechar a exposição de RDP e coordenar-se com a CISA para obter suporte gratuito de varredura de vulnerabilidades.
E se os atacantes deletarem ou criptografarem os backups durante um ataque?
Esta é uma tática comum de ransomware, então a recuperação depende de manter backups imutáveis ou offline que não podem ser alterados mesmo que os atacantes ganhem acesso de administrador. A regra 3-2-1-1-0, 3 cópias, 2 tipos de mídia, 1 offsite, 1 imutável, 0 erros de restauro, garante que pelo menos uma cópia limpa sobreviva independentemente do que os atacantes destruam na rede ativa.