Vazamento de Senhas: Causas, Riscos e Como Ficar Seguro
Saiba por que as senhas vazam, os riscos para suas contas e defesas comprovadas como senhas únicas fortes e autenticação de dois fatores para proteger você.
 Michael Gargiulo
Resumo: Credenciais roubadas apareceram em quase um terço das violações de dados na última década, segundo a Verizon. Usar senhas fortes e exclusivas para cada conta, ativar a autenticação de dois fatores e verificar vazamentos no “Have I Been Pwned?” são as defesas essenciais contra o roubo de credenciais.
Um vazamento de senhas ocorre quando hackers obtêm acesso não autorizado a senhas armazenadas no banco de dados de uma empresa e as expõem publicamente ou as vendem em mercados da dark web. O Relatório de Investigação de Violações de Dados 2024 da Verizon constatou que credenciais roubadas apareceram em quase um terço (31%) das violações[1] nos últimos 10 anos, o que torna as credenciais um componente central de como as organizações são comprometidas.
Essa realidade alarmante mostra por que os incidentes de vazamento de senhas exigem atenção. Não são pequenos problemas. São grandes violações que causam sérios prejuízos financeiros e destroem a confiança em poucos instantes. Seja para proteger informações pessoais ou dados empresariais, entender os riscos da exposição de credenciais é essencial. Esses vazamentos atingem qualquer pessoa, em qualquer lugar. As consequências frequentemente se estendem além das vítimas diretas, afetando organizações inteiras.
Como as Senhas Acabam em Vazamentos de Dados
Entender como as credenciais são roubadas ajuda você a se defender dos métodos de ataque mais comuns.
Métodos Comuns que Hackers Usam para Roubar Credenciais
As senhas costumam cair em mãos erradas por meio de ataques de phishing, em que hackers enganam você para que entregue informações ao se passar por entidades confiáveis. Outro método comum envolve malware que se instala secretamente no seu dispositivo e registra cada tecla digitada. Hackers também atacam diretamente bancos de dados de empresas, explorando fraquezas de segurança para roubar milhões de registros de uma só vez.
Depois de roubadas, essas credenciais frequentemente aparecem na dark web. Criminosos as vendem ou trocam em grande quantidade, possibilitando novos ataques em várias plataformas.
Grandes Violações de Credenciais que Moldaram a Segurança Digital
A história dos vazamentos de senhas inclui violações que expuseram vulnerabilidades críticas de segurança. A violação da T-Mobile em 2021 afetou 76,6 milhões de pessoas[2], segundo a FCC, e os dados obtidos incluíram nomes, datas de nascimento e números de Seguro Social de milhões de clientes atuais, antigos e potenciais.
O ataque à Equifax em 2017 continua sendo um dos incidentes mais significativos: a FTC afirma que ele expôs as informações pessoais de 147 milhões de pessoas[3]. Esses eventos reforçam a necessidade de criptografia robusta e de correção rápida de vulnerabilidades de segurança.
As Senhas Mais Comuns (e Piores) Ainda em Uso
Apesar da ampla conscientização sobre o roubo de credenciais, milhões de pessoas ainda usam senhas extremamente fracas. Exemplos comuns incluem:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (ou 222222, 3333333, 4444444, 5555555, etc.) → 123123 → abc123 → asdfgh
Essas senhas estão entre as mais fáceis de adivinhar para criminosos cibernéticos, por isso as diretrizes do NIST recomendam que os serviços comparem as novas senhas com listas de valores comumente usados e já vazados[4] e rejeitem as correspondências. Usar uma dessas senhas é como trancar seus objetos de valor em um armário e deixar a chave na fechadura.
Prevenindo Vazamentos de Senhas: Táticas Comprovadas e Boas Práticas
Adotar medidas preventivas fortalece sua postura geral de segurança digital. Com violações de credenciais agora esperadas e não mais excepcionais, tomar medidas para proteger suas senhas já não é opcional.
Crie Credenciais Fortes e Únicas para Cada Conta
Proteger sua identidade digital começa pelas próprias senhas:
→ Senhas Únicas: Cada conta online precisa de uma senha forte e diferente[5]. Reutilizar senhas em vários sites significa que uma única violação pode comprometer todas as contas que compartilham essas credenciais.
→ Autenticação de Dois Fatores (2FA): Adicionar uma segunda etapa de verificação significa que mesmo que alguém roube sua senha, não conseguirá cumprir a segunda etapa[6] para acessar suas contas. A Microsoft afirma que a MFA pode bloquear mais de 99,9 por cento dos ataques de comprometimento de contas[7]. Você recebe um código no seu dispositivo móvel ou usa um método biométrico, como uma impressão digital. O 2FA combina algo que você sabe (sua senha) com algo que você possui (seu telefone), tornando muito mais difícil para os atacantes invadirem.
Crie Senhas Que Resistam a Ataques de Força Bruta
Proteger suas contas exige esforço simples e deliberado:
→ Frases-senha Longas: A CISA recomenda senhas com pelo menos 16 caracteres[5] e sugere, como alternativa às sequências aleatórias, uma frase memorável de 4 a 7 palavras não relacionadas. O comprimento resiste à quebra muito melhor do que senhas curtas e simples.
→ Troque Após um Comprometimento: As diretrizes do NIST dizem que os serviços não devem exigir trocas periódicas de senha[4], mas devem forçar a troca quando houver evidência de comprometimento. Siga a mesma regra por conta própria: após qualquer violação reportada, atualize imediatamente as credenciais afetadas.
Use um Gerenciador de Senhas para Lidar com a Complexidade
Gerenciar dezenas de senhas fortes não exige memorização:
→ Gerenciadores de Senhas: O conselho da CISA é usar um gerenciador de senhas em vez de anotar as senhas[5]. Essas ferramentas geram, armazenam e recuperam senhas complexas a partir de um banco de dados criptografado, e sinalizam as fracas ou reutilizadas. Você memoriza apenas uma senha mestra. Senhas únicas limitam o dano quando outro serviço sofre uma violação.
→ Soluções Corporativas de MSPs: As organizações se beneficiam de sistemas de senhas gerenciados que incluem Single Sign-On (SSO) e recursos abrangentes de auditoria. Essas soluções aumentam a conveniência e a segurança em escala.
Adicione uma VPN como Camada Extra de Segurança
Uma VPN complementa a segurança das suas senhas ao proteger os dados em trânsito:
→ Criptografia: Uma VPN criptografa sua conexão com a internet, tornando ilegíveis os dados que você envia e recebe para quem os interceptar.
→ Uso Seguro de Wi-Fi Público: A FTC afirma que a maioria dos sites atualmente usa criptografia[8], o que torna o Wi-Fi público geralmente seguro quando você vê https. Uma VPN acrescenta uma camada em redes em que você não confia, mas não impede a violação do banco de dados de uma empresa.
| Etapa | Ação | Prioridade |
|---|---|---|
| 1 | Altere imediatamente a senha vazada nesse serviço | Imediata |
| 2 | Altere-a em qualquer outra conta em que você tenha reutilizado essa senha | Imediata |
| 3 | Ative a Autenticação de Dois Fatores (2FA) nas contas afetadas | No mesmo dia |
| 4 | Alerte as plataformas relevantes sobre possível acesso não autorizado | No mesmo dia |
| 5 | Entre em contato com seu banco ou emissor do cartão se informações financeiras foram expostas | No mesmo dia |
| 6 | Verifique seus dispositivos em busca de malware com um antivírus | Em até 24 horas |
| 7 | Redefina perguntas de segurança que possam servir como caminhos alternativos de login | Em até 24 horas |
| 8 | Monitore extratos bancários e relatórios de crédito em busca de atividade suspeita | Contínuo |
Dica: Use “Have I Been Pwned?”[9] para verificar se o seu endereço de e-mail aparece em alguma violação de dados conhecida. Configure alertas gratuitos de violação para ser avisado no momento em que suas credenciais aparecerem em um novo vazamento, em vez de descobrir isso semanas depois.
Detectando um Vazamento de Senhas e Respondendo Rapidamente
Reconhecer os sinais de credenciais comprometidas e responder rapidamente minimiza danos e restaura a segurança da sua vida digital.
Como Verificar se sua Senha foi Exposta
Mantenha-se vigilante e verifique regularmente o status de suas credenciais:
→ Serviços de Notificação de Violação: Use ferramentas como “Have I Been Pwned?” para verificar se seu email e senhas apareceram em uma violação de dados. Esses serviços compilam informações de violações conhecidas e o alertam quando suas credenciais aparecem.
→ Monitore Atividades Suspeitas: Fique atento a logins não autorizados, emails inesperados de redefinição de senha ou alertas de segurança de serviços que você usa. Esses são sinais de alerta inicial de credenciais comprometidas.
Sinais de Aviso de que sua Conta foi Comprometida
Às vezes, os indicadores de hacking são sutis. Aqui está o que procurar:
→ Atividade Incomum de Conta: Logins de locais desconhecidos ou em horários incomuns que você não iniciou.
→ Contas Bloqueadas: Bloqueios inesperados sugerem que alguém mais alterou suas credenciais.
→ Transações Financeiras Inesperadas: Cobranças não reconhecidas em extratos bancários ou relatórios de crédito indicam possível roubo de identidade. Revise registros financeiros semanalmente durante qualquer janela de violação suspeita.
Passos Imediatos Após suas Credenciais Aparecerem em um Vazamento
Se você descobrir que suas senhas apareceram em uma violação, tome ação em poucas horas:
→ Altere suas Senhas: Atualize as credenciais imediatamente, começando com qualquer conta que compartilhe a mesma senha.
→ Implemente Autenticação de Dois Fatores (2FA): Adicione essa camada extra mesmo em suas contas recém-atualizadas.
→ Alerte Plataformas Relevantes: Notifique qualquer plataforma onde suas credenciais possam ter sido usadas sobre a possível violação.
→ Contate Instituições Financeiras: Informe seu banco ou emissor de cartão de crédito para sinalizar atividade fraudulenta ou substituir cartões comprometidos.
Contendo os Danos Após uma Violação de Credenciais
A resposta eficaz requer tanto salvaguardas técnicas quanto comunicação clara, especialmente quando credenciais comprometidas podem contribuir para riscos como roubo de identidade.
→ Verifique se há Malware: Use software antivírus para verificar seus dispositivos em busca de keyloggers ou outro malware colhedor de dados.
→ Redefina Perguntas de Segurança: Altere as perguntas de segurança e respostas que fornecem caminhos alternativos de acesso à conta.
→ Comunique-se com Partes Interessadas: Se você gerencia dados de outras pessoas (por exemplo, administrando um negócio), informe prontamente clientes, membros da equipe ou parceiros afetados sobre a violação e as medidas que você está tomando.
Camadas Adicionais de Segurança: Proteção por VPN e Além
Proteger sua identidade online vai além de senhas fortes. Múltiplas camadas de defesa reduzem significativamente sua exposição ao roubo de credenciais.
Como as VPNs Reduzem a Exposição ao Roubo de Credenciais
Quando você usa uma VPN, seu tráfego de internet passa por um servidor seguro que criptografa as informações trocadas entre seu dispositivo e a internet. Essa criptografia é especialmente importante em redes Wi-Fi públicas que você não considera confiáveis, pois a VPN impede que outras pessoas na rede leiam seu tráfego.
No entanto, a VPN é apenas uma camada de uma estratégia mais ampla. Combine-a com senhas exclusivas, um gerenciador de senhas, 2FA e monitoramento regular de vazamentos para uma proteção completa.
Principais VPNs para Proteção de Credenciais
Considere provedores de VPN bem avaliados para fortalecer sua segurança:
→ NordVPN: Conhecida por seus protocolos de criptografia robustos, a NordVPN oferece proteção de VPN dupla, que criptografa seu tráfego duas vezes. Ela disponibiliza 7,213 servidores em 150 países.
→ ExpressVPN: Elogiada por sua velocidade e facilidade de uso, a ExpressVPN oferece criptografia forte com uma política verificada de não registro de logs. Ela também contorna restrições geográficas para navegação privada internacionalmente.
→ CyberGhost: Com uma interface amigável e 9,600+ servidores em 100 países, a CyberGhost oferece proteção confiável para quem está começando com VPNs.
Construindo uma Estratégia Completa de Segurança de Credenciais
Adicionar uma VPN à sua rotina de segurança é simples. Escolha um provedor confiável, baixe o aplicativo e conecte-se a um servidor antes de navegar ou inserir informações sensíveis. Mantenha a VPN ativa em qualquer rede que você não considere totalmente confiável.
Combine o uso de VPN com estas práticas essenciais:
→ Use um gerenciador de senhas para cada conta → Ative o 2FA em todas as contas que o suportam → Execute verificações de vazamento regularmente por meio de serviços de notificação → Troque a senha imediatamente se um serviço relatar uma violação ou você suspeitar de comprometimento → Mantenha todos os softwares e sistemas operacionais atualizados com as versões mais recentes
Essa abordagem em múltiplas camadas minimiza o risco de suas credenciais aparecerem em um vazamento de dados e mantém suas contas seguras mesmo que uma das camadas de defesa falhe.
Veredicto Final
A segurança de suas contas online depende de seus hábitos diários. Implementar senhas únicas e fortes, manter-se alerta através de monitoramento proativo e agir rapidamente quando você descobrir um comprometimento são práticas essenciais para todo usuário digital.
Dê um passo hoje. Atualize uma senha fraca. Ative autenticação de dois fatores em suas contas mais importantes. Execute uma verificação de violação no seu endereço de email principal. Essas ações levam minutos mas previnem danos que podem levar meses ou anos para desfazer.
As ameaças digitais se tornam mais sofisticadas a cada ano. Sua melhor defesa é uma abordagem consistente e multicamadas: credenciais fortes, um gerenciador de senhas, 2FA, proteção de VPN em redes não confiáveis e monitoramento regular de violações. Não espere por uma violação para lembrar-se. Construa esses hábitos em sua rotina agora.
Referências
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Recuperado em 16 de outubro de 2026 de https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. s.d. DA 24 860A1. Recuperado em 16 de outubro de 2026 de https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Recuperado em 16 de outubro de 2026 de https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Arquivado: Snapshot do Wayback Machine
- NIST. s.d. NIST Special Publication 800-63B. Recuperado em 16 de outubro de 2026 de https://pages.nist.gov/800-63-4/sp800-63b.html.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Use Strong Passwords. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/secure-our-world/use-strong-passwords.Arquivado: Snapshot do Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Turn On MFA. Recuperado em 16 de outubro de 2026 de https://www.cisa.gov/secure-our-world/turn-mfa.Arquivado: Snapshot do Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 de agosto de 2019). Recuperado em 16 de outubro de 2026 de https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arquivado: Snapshot do Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Recuperado em 16 de outubro de 2026 de https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Arquivado: Snapshot do Wayback Machine
- Have I Been Pwned. s.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Recuperado em 16 de outubro de 2026 de https://haveibeenpwned.com/.
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
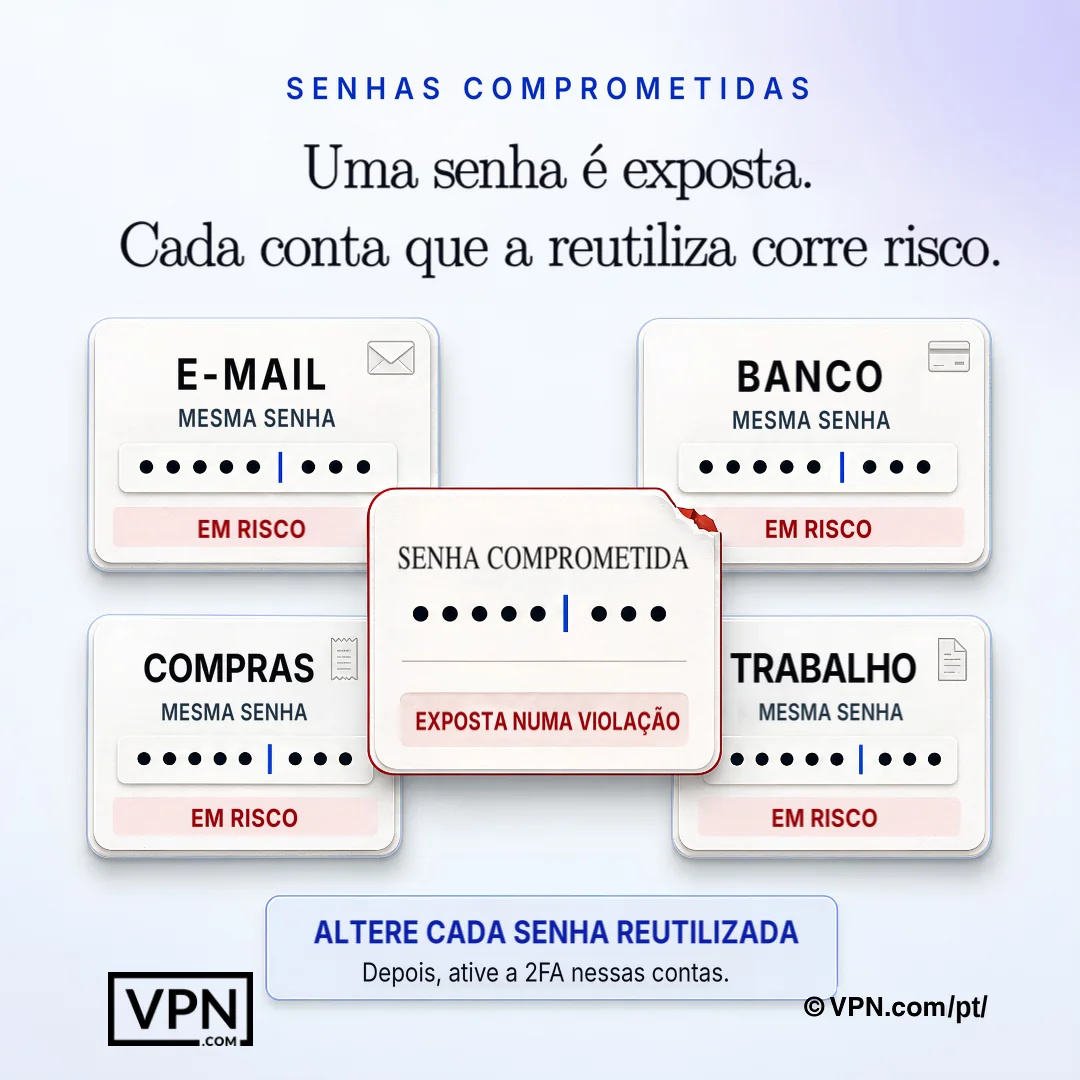
Uma senha exposta pode comprometer todas as outras contas onde a mesma credencial foi reutilizada.
Perguntas Frequentes
Como as senhas realmente acabam em um vazamento de dados?
As senhas vazam através de ataques de phishing que o enganam para entregar credenciais, malware que registra seus pressionamentos de tecla e ataques diretos aos bancos de dados de empresas onde hackers exploram fraquezas de segurança para roubar milhões de registros de uma só vez. As credenciais roubadas são então vendidas ou trocadas em massa na dark web, possibilitando ataques adicionais em outras plataformas que você usa.
Com que frequência as credenciais roubadas estão envolvidas em violações de dados?
As credenciais roubadas são uma parte central de como as violações acontecem. O Relatório de Investigação de Violações de Dados de 2024 da Verizon constatou que elas apareceram em quase um terço (31%) das violações nos últimos 10 anos. Credenciais vazadas são reutilizadas em outros sites, por isso um único vazamento pode afetar pessoas que nunca usaram o serviço violado.
Quais grandes vazamentos mostram o risco real dos vazamentos de senhas?
Dois vazamentos ilustram a dimensão do problema: o ataque à Equifax em 2017 expôs as informações pessoais de 147 milhões de pessoas, segundo a FTC, e a violação da T-Mobile em 2021 afetou 76,6 milhões de pessoas, segundo a FCC, com números de Seguro Social (Social Security) entre os dados roubados. Cada caso mostra como a falha de um único banco de dados pode se transformar em risco de roubo de identidade para milhões de pessoas.
Quais são as piores senhas ainda em uso comum?
Apesar da ampla conscientização, milhões de pessoas ainda usam senhas como “password”, “12345”, “qwerty”, “abc123” e “password2024”. Elas são fáceis de adivinhar, e a orientação do NIST diz que os serviços devem rejeitar senhas de uso comum e já vazadas anteriormente. Usar uma delas é como trancar seus objetos de valor em um armário e deixar a chave na fechadura.
Como a autenticação de dois fatores impede que uma senha vazada seja usada?
2FA adiciona uma segunda etapa de verificação, tipicamente um código enviado para seu telefone ou uma verificação biométrica como uma impressão digital, combinando algo que você sabe (sua senha) com algo que você tem (seu dispositivo). Mesmo se sua senha aparecer em um vazamento, um atacante sem seu telefone ou impressão digital ainda não consegue fazer login, motivo pelo qual deve ser habilitada em todas as contas que a suportam.
Com que frequência devo trocar minhas senhas?
Troque uma senha imediatamente após uma violação relatada ou qualquer sinal de comprometimento. As diretrizes atuais do NIST afirmam que os serviços não devem exigir trocas periódicas de senha e devem forçar uma troca apenas quando houver evidências de comprometimento. Concentre seu esforço em usar senhas exclusivas para cada conta, já que reutilizar a mesma senha em vários sites significa que uma única violação compromete tudo o que compartilha essa senha.
Como verifico se a minha senha já vazou?
Use um serviço de notificação de vazamentos, como o Have I Been Pwned (haveibeenpwned.com), para verificar se o seu e-mail ou as suas senhas aparecem em alguma violação de dados conhecida. Ative os alertas gratuitos de vazamento para ser avisado no momento em que novas credenciais forem expostas, em vez de descobrir semanas depois. Repetir essa verificação periodicamente é uma parte sensata de uma rotina de segurança contínua.
Gerenciadores de senhas são realmente seguros de usar?
Sim. Um gerenciador de senhas gera, armazena e recupera senhas complexas de um banco de dados criptografado, então você precisa lembrar apenas de uma senha mestre. Ele protege suas credenciais mesmo se outro serviço que você usa sofrer uma violação, já que cada conta recebe uma senha única e complexa em vez de uma reutilizada. Organizações podem expandir isso com soluções empresariais que adicionam Single Sign-On e auditoria.
Uma VPN pode impedir que minha senha vaze?
Não diretamente. Uma VPN criptografa sua conexão com a internet, de modo que o tráfego interceptado permanece ilegível, o que faz mais diferença em redes Wi-Fi públicas, onde criminosos costumam capturar credenciais. Ela não impede uma violação de banco de dados de empresa, como a da Equifax, por isso deve complementar, e não substituir, senhas exclusivas, 2FA e um gerenciador de senhas como parte de uma defesa em camadas.
Por que os gerenciadores de senhas me protegem mesmo se um site que uso for hackeado?
Porque cada conta recebe sua própria senha única e complexa em vez de uma compartilhada, uma violação em um serviço expõe apenas aquela única credencial, não todas as contas ligadas a ela. Isso contraria diretamente o credential stuffing, onde atacantes pegam senhas vazadas de uma violação e tentam usá-las em outros sites, o que falha quando senhas não são reutilizadas.
O que devo fazer nas primeiras 24 horas após descobrir minhas credenciais em um vazamento?
Altere a senha vazada imediatamente nesse serviço, depois atualize-a em qualquer lugar que você a reutilizou e habilite 2FA nas contas afetadas no mesmo dia. Alerte plataformas relevantes e contate seu banco se informações financeiras foram expostas. Dentro de 24 horas, verifique seus dispositivos quanto a malware e redefina perguntas de segurança que possam servir como caminhos de login alternativos.
Quais sinais de aviso indicam que minha conta já foi comprometida?
Fique atento a logins de locais desconhecidos ou em horários que você não iniciou, emails inesperados de redefinição de senha, bloqueios súbitos sugerindo que alguém mais alterou suas credenciais e cobranças não reconhecidas em extratos bancários. Revise registros financeiros semanalmente durante qualquer janela de violação suspeita, já que esses sinais frequentemente aparecem antes que você notasse uma violação.
Qual VPN oferece a melhor proteção contra roubo de credenciais em Wi-Fi público?
NordVPN oferece proteção VPN dupla que criptografa o tráfego duas vezes em 7,213 servidores em 150 países, ExpressVPN combina criptografia forte com uma política verificada de sem logs, e CyberGhost executa 9,600+ servidores em 100 países com uma interface amigável para iniciantes. Todos os três criptografam dados em trânsito, o que importa mais em redes Wi-Fi públicas desconfiáveis onde as credenciais são comumente capturadas.
Como é uma estratégia completa de segurança de senhas?
Uma estratégia completa combina cinco defesas: senhas únicas para cada conta, um gerenciador de senhas para lidar com a complexidade, 2FA em todas as contas que o oferecem, verificações regulares de vazamento por meio de um serviço como o Have I Been Pwned e uma VPN ativa em qualquer rede não confiável. Trocar as credenciais imediatamente após uma violação e manter os softwares atualizados completam a abordagem, de modo que nenhuma falha isolada comprometa tudo.