Руководство по конфиденциальности данных: защита, права и лучшие практики
Узнайте, что такое конфиденциальность данных, действующие законы о конфиденциальности (GDPR, CCPA) и как защитить вашу личную информацию в Интернете.
 Michael Gargiulo
Основной вывод: Ваши личные данные подвергаются постоянным угрозам со стороны вредоносного ПО, фишинга, социальной инженерии и сетевых атак. Надежные пароли, инструменты, ориентированные на конфиденциальность, и VPN, который шифрует ваш трафик, являются основной защитой для защиты вашей информации в Интернете.
Конфиденциальность данных стала одной из самых важных тем в цифровой жизни. Каждая онлайн-покупка, поисковый запрос и пост в социальной сети генерируют личные данные, которые компании собирают, хранят и делят. Для многих людей вопрос простой: кто контролирует мою информацию и как ее защитить?
Риски реальны. Киберпреступники используют сложные методы для кража личных данных, и даже легитимные компании иногда неправильно их обрабатывают. Но есть и хорошие новости. Сегодня в десятках стран существуют строгие законы о конфиденциальности, и есть практические инструменты, которые помогут вам взять контроль над своей информацией. Это руководство охватывает конкретные угрозы вашим личным данным, законы, предназначенные для защиты ваших прав, и конкретные действия, которые вы можете предпринять для защиты своей информации в Интернете.
Примечание: Это руководство сосредоточено на конфиденциальности личных данных с точки зрения потребителя. Если вы ищете информацию о корпоративных рамках соответствия, обязательствах по обработке данных или имплементации GDPR для бизнеса, посетите вместо этого наше руководство по защите данных.
Что такое конфиденциальность данных?
Конфиденциальность данных означает ваше право контролировать то, как ваша личная информация собирается, используется, хранится и распространяется. Личные данные включают все, что может вас идентифицировать прямо или косвенно: ваше имя, адрес электронной почты, номер телефона, домашний адрес, историю просмотров, записи о покупках, данные о местоположении и даже биометрическую информацию, такую как отпечатки пальцев.
На практике конфиденциальность данных отвечает на три вопроса:
- Кто собирает ваши данные? Сайты, приложения, рекламодатели, поставщики услуг Интернета (ISP) и государственные органы все собирают личную информацию.
- Что они с ней делают? Основные виды использования включают целевую рекламу, аналитику, улучшение продукта и в некоторых случаях продажу данных третьим лицам.
- Какой контроль у вас есть? Законы о конфиденциальности и инструменты дают вам возможность просматривать, изменять, удалять и ограничивать доступ к своим данным.
Разрыв между тем, что собирают компании, и тем, что понимают пользователи об этом сборе, остается одной из самых больших проблем в цифровой конфиденциальности, согласно Electronic Frontier Foundation (EFF). Конфиденциальность данных — это не то же самое, что защита данных, которая касается организационных и правовых рамок, которые должны соблюдать предприятия. Конфиденциальность данных — это о ваших индивидуальных правах и выборе.
Угрозы вашей личной информации
Киберпреступники используют широкий спектр методов для доступа к личным данным. Понимание того, как работает каждая угроза, — это первый шаг к защите от нее.
Социальная инженерия
Социальная инженерия — это категория атак, в которых преступники манипулируют людьми, чтобы заставить их раскрыть конфиденциальную информацию. Вместо использования уязвимостей программного обеспечения эти атаки эксплуатируют человеческую психологию.
Как это работает: Злоумышленник может выдавать себя за представителя банка, отправить поддельное сообщение о благотворительности или создать срочную ситуацию (например, утверждать, что ваш аккаунт скомпрометирован), чтобы заставить вас поделиться паролями, номерами счетов или кодами проверки.
Пример из практики: В июле 2020 года Twitter пострадал от масштабного взлома: злоумышленники использовали скоординированную атаку социальной инженерии, нацеленную на сотрудников, имевших доступ к внутренним инструментам. Затем они взломали аккаунты известных пользователей, в том числе Барака Обамы и Илона Маска, чтобы продвигать криптовалютное мошенничество, как указано в федеральной уголовной жалобе[1].
Профилактика: Проверьте любой неожиданный запрос личной информации, связавшись с организацией напрямую через официальные каналы. Никогда не делитесь паролями или одноразовыми кодами с кем-либо, кто свяжется с вами первым.
Вредоносное ПО
Вредоносное ПО — это вредоносное программное обеспечение, предназначенное для проникновения на устройства и кража данных, шифрования файлов за выкуп или мониторинга активности пользователя без согласия.
Как это работает: Вредоносное ПО обычно прибывает через приложения электронной почты, скомпрометированные сайты или загруженные инфицированные файлы. После установки оно может регистрировать нажатия клавиш для захвата паролей, шифровать ваши файлы и требовать оплату (программы-вымогатели), активировать вашу камеру или микрофон или извлекать конфиденциальные документы.
Пример из реальной жизни: Атака программы-вымогателя WannaCry в 2017 году привела к десяткам тысяч заражений более чем в 150 странах[2], согласно открытым отчетам, на которые ссылается CISA. Программа шифровала файлы пользователей и требовала оплату в биткоинах. Пострадали больницы, предприятия и государственные учреждения.
Профилактика: Держите вашу операционную систему и программное обеспечение в актуальном состоянии, избегайте нажатия на ссылки или вложения от неизвестных отправителей и используйте авторитетное антивирусное программное обеспечение. Наше специальное руководство охватывает типы вредоноса и способы защиты в деталях.
Целевой фишинг
В то время как стандартный фишинг ловит широко, целевой фишинг ориентирован на конкретных людей, используя личную информацию, которую злоумышленник уже собрал.
Как это работает: Злоумышленник исследует вас через социальные сети, публичные записи или предыдущие утечки данных. Затем они создают высокоперсонализованное сообщение, часто выглядящее как поступившее от коллеги, босса или доверенного сервиса, которое заставляет вас нажать на вредоносную ссылку или предоставить конфиденциальные данные.
Пример из практики: Отчёт Barracuda Networks за 2023 год показал, что целенаправленный фишинг составляет лишь 0,1% атак по электронной почте, но в его данных приходится на 66% взломов[3]. Персонализация делает такие атаки гораздо более эффективными, чем массовый фишинг.
Профилактика: Будьте подозрительны в отношении любого письма, запрашивающего срочные действия, даже если оно выглядит как поступившее от кого-то известного вам. Проверьте запросы через отдельный канал коммуникации. Прочитайте наше подробное руководство по фишинг-атакам для получения дополнительных стратегий защиты.
Сетевые атаки
Общественные сети Wi-Fi в кофейнях, аэропортах и отелях удобны, но по своей природе небезопасны. Злоумышленники в одной сети могут перехватить незашифрованные передачи данных.
Как это работает: В атаке типа man-in-the-middle (MITM) хакер позиционирует себя между вашим устройством и маршрутизатором Wi-Fi. Затем они могут контролировать вашу активность просмотра, перехватывать учетные данные входа и даже внедрять вредоносный контент на посещаемые вами сайты.
Пример из практики: Исследователи безопасности зафиксировали, что поддельные точки доступа, имитирующие легитимные сети (так называемые атаки «evil twin»), остаются одной из самых распространённых угроз в общественных местах.
Профилактика: Избегайте доступа к банковским или чувствительным аккаунтам в общественной сети Wi-Fi. Используйте VPN для шифрования вашего соединения и убедитесь, что сайты используют HTTPS перед вводом личной информации.
Уязвимости Интернета вещей (IoT)
Умные домашние устройства, носимые устройства, старые телефоны и подключенные приборы часто имеют слабые настройки безопасности по умолчанию и редко получают обновления программного обеспечения.
Как это работает: Многие устройства IoT поставляются с паролями по умолчанию, которые пользователи никогда не меняют. Эти устройства часто не имеют шифрования и могут передавать данные в открытом виде. Злоумышленники могут использовать эти слабые места для доступа к вашей домашней сети и любым данным, хранящимся на подключенных устройствах.
Пример из практики: В 2019 году исследователи Bitdefender обнаружили, что Ring Video Doorbell Pro передавал учётные данные Wi-Fi по незашифрованному HTTP во время настройки[4], что делало их доступными для любого находящегося поблизости; проблема с тех пор устранена.
Профилактика: Немедленно измените пароли по умолчанию на всех подключенных устройствах после установки. Регулярно проверяйте обновления прошивки и отключайте функции, которые вы не используете, такие как удаленный доступ.
Эксплуатация социальных сетей
Платформы социальных сетей собирают огромное количество данных пользователей, и информация, которую вы добровольно предоставляете, может быть использована злоумышленниками.
Как это работает: Злоумышленники собирают информацию из открытых профилей, чтобы собрать личные подробности для кампаний социальной инженерии или целевого фишинга. Сами платформы собирают поведенческие данные, включая ваши лайки, поделиться, проверки местоположения и паттерны просмотра для целевой рекламы. Утечки данных в компаниях социальных сетей могут раскрыть эту информацию преступникам.
Пример из практики: В деле Cambridge Analytica Федеральная торговая комиссия США (FTC) заявила, что приложение собрало данные профилей примерно у 250 000–270 000 пользователей и 50–65 миллионов их друзей[5] с помощью обманных методов.
Профилактика: Проверьте параметры конфиденциальности на каждой платформе. Ограничьте личную информацию, видимую в открытых профилях, и будьте осторожны при принятии запросов подключения от неизвестных учетных записей.
Дипфейки и синтетические медиа
Достижения в области искусственного интеллекта сделали возможным создание убедительных поддельных изображений, аудио и видео, которые могут повредить репутации или облегчить мошенничество.
Как это работает: Инструменты ИИ могут генерировать реалистичные синтетические медиа, используя образцы голоса, лица или стиля письма человека. Преступники используют дипфейки для выдачи себя за другого, шантажа, дезинформационных кампаний и финансового мошенничества, такого как мошенничество с клонированием голоса.
Пример из практики: В 2024 году сотрудник финансового отдела инженерной компании Arup перевёл около 25 миллионов долларов[6] после видеозвонка с человеком, который выглядел как финансовый директор компании (CFO). На звонке использовалась технология дипфейков.
Профилактика: Будьте осторожны в отношении любых необычных запросов видео или аудио, связанных с финансовыми транзакциями. Проверьте неожиданное общение через установленные каналы. Используйте многофакторную аутентификацию, чтобы голос или видео одного не смогли авторизовать конфиденциальные действия.
Какие данные могут быть целью?
Киберпреступники ориентируют внимание на разные типы личной информации в зависимости от своих целей. Общие цели включают имена, адреса, номера телефонов, номера социального страхования, детали финансовых счетов, медицинские записи и учетные данные для входа. Вот что злоумышленники обычно делают с украденными данными:
Кража личных данных
Преступники используют украденную личную информацию, чтобы выдавать себя за жертв. Они могут открывать кредитные счета, подавать фиктивные налоговые декларации, получать медицинские услуги или совершать преступления от чужого имени. По данным Федеральной торговой комиссии (FTC), американцы в 2023 году потеряли из-за мошенничества более 10 миллиардов долларов[7]. Узнайте, как работает кража личных данных и как защитить себя от неё.
Доксинг
Доксинг включает публикацию чьей-либо приватной информации без согласия. Это может включать домашние адреса, номера телефонов, детали рабочего места и информацию о семье. Жертвы могут столкнуться с преследованием, угрозами или физической опасностью в результате.
Продажа на тёмном вебе
Украденные данные часто продаются на торговых площадках темного веба. Цены сильно различаются и меняются со временем, но полные наборы идентификационных данных и медицинские записи, как правило, стоят значительно дороже, чем одна отдельная единица информации, например адрес электронной почты.
Финансовая эксплуатация
Злоумышленники используют украденные номера кредитных карт, учетные данные банковских счетов и личные данные для несанкционированных покупок, передачи денежных средств или подачи заявок на кредиты от имени жертвы.
Вымогательство и шантаж
Конфиденциальные личные данные, включая приватные фотографии, сообщения или историю просмотров, могут быть использованы для угрозы жертвам и заставить их делать платежи. Атаки программ-вымогателей шифруют файлы и требуют оплату за их восстановление.
Личное использование
Украденные данные позволяют преследование, харассмент и выдачу себя за другого. Преступники могут использовать личную информацию для отслеживания местоположения жертвы, связи с ее семьей или работодателем или совершения преступлений под именем жертвы.
Права потребителя в соответствии с законами о конфиденциальности данных
Законы о конфиденциальности данных устанавливают правила, регулирующие то, как организации собирают, хранят, обрабатывают и распространяют личную информацию. Эти законы также определяют ваши права как физического лица и устанавливают штрафы за нарушения.
Почему законы о конфиденциальности важны
Быстрый рост сбора цифровых данных создал срочную необходимость в правовых защитах. Законы о конфиденциальности данных служат нескольким критическим функциям:
- Защищают людей от несанкционированного использования их личной информации
- Предоставляют конкретные права, включая возможность доступа, исправления и удаления ваших данных
- Требуют прозрачность от организаций о том, как они обрабатывают данные
- Обязывают уведомление об утечках чтобы люди могли принять защитные меры
- Накладывают штрафы, которые стимулируют соответствие
Фреймворк конфиденциальности NIST[8] — это добровольный инструмент, который помогает организациям выявлять и управлять рисками, связанными с конфиденциальностью, и многие используют его наряду с этими законодательными требованиями.
| Регламент | Регион | Дата вступления в силу | Максимальный штраф |
|---|---|---|---|
| GDPR[9] | Европейский союз | 25 мая 2018 | €20 млн или 4% мирового годового оборота[10] |
| CCPA[11] | Калифорния, США | 1 января 2020 | $2,500 за нарушение, $7,500 за умышленное нарушение (с поправкой на инфляцию) |
| PDPA | Сингапур | 2 июля 2014 | S$1 млн или 10% годового оборота в Сингапуре, в зависимости от того, что больше[12] |
| LGPD[13] | Бразилия | Август 2020 (штрафы с 1 августа 2021) | 2% выручки в Бразилии, но не более 50 млн реалов |
| PIPEDA | Канада | 13 апреля 2000 | Средства правовой защиты, назначаемые Федеральным судом[14] |
| Различные законы штатов | США (NJ, NH, MT, FL, TX, OR) | 2024–2025 | Зависит от штата |
Общий регламент защиты данных (GDPR)
- Регион: Европейский союз (ЕС)
- Дата вступления в силу: 25 мая 2018 г.
Ключевые положения
- Согласие: Требует явного согласия физических лиц до обработки их данных. Европейская комиссия объясняет правовую базу[9].
- Права субъектов данных: Предоставляет право на доступ, исправление, удаление и ограничение обработки персональных данных.
- Уведомление об утечке данных: Если утечка создает риск для физических лиц, организации обязаны уведомить надзорный орган в течение 72 часов с момента, когда они узнали о ней[15].
- Штрафы: До 20 млн евро или 4% от общего годового мирового оборота[10], в зависимости от того, какая сумма больше.
Закон о конфиденциальности потребителей Калифорнии (CCPA)
- Регион: Калифорния, США
- Дата вступления в силу: 1 января 2020 г.
Основные положения
- Право на информацию: Потребители могут запросить сведения о том, как собираются, используются и передаются их персональные данные.
- Право на удаление: Потребители могут запросить удаление своих персональных данных.
- Право отказа: Потребители могут отказаться от продажи своих персональных данных.
- Штрафы: Административные штрафы до $2 500 за каждое нарушение или $7 500 за каждое умышленное нарушение[11], с учётом инфляции.
Закон о защите персональных данных (PDPA) — Сингапур
- Регион: Сингапур
- Дата вступления в силу: 2 июля 2014 г.
Ключевые положения
- Согласие: Требует от организаций получать согласие до сбора, использования или раскрытия персональных данных.
- Доступ и исправление: Предоставляет физическим лицам право на доступ к своим персональным данным и их исправление.
- Безопасность данных: Организации должны внедрять разумные меры безопасности для защиты персональных данных.
- Штрафы: Финансовые штрафы до 1 млн сингапурских долларов или 10% годового оборота в Сингапуре[12] — в зависимости от того, что больше, с октября 2022 года.
Бразильский Общий закон о защите данных (LGPD)
- Регион: Бразилия
- Дата вступления в силу: август 2020 г., штрафы применяются с 1 августа 2021 г.
Основные положения
- Согласие: Требует четкого и недвусмысленного согласия на обработку данных.
- Права субъекта данных: Предоставляет право на доступ, изменение, удаление и переносимость персональной информации.
- Инспектор по защите данных: Организации обязаны назначить инспектора по защите данных (DPO).
- Штрафы: До 2% выручки компании в Бразилии, но не более 50 миллионов реалов за одно нарушение[13].
Закон о защите личной информации и электронных документов (PIPEDA) — Канада
- Регион: Канада
- Дата вступления в силу: 13 апреля 2000 г. (с изменениями со временем)
Основные положения
- Согласие: Требует от организаций получения осознанного согласия на сбор и использование данных.
- Доступ и исправление: Предоставляет физическим лицам право на доступ к своей персональной информации и её исправление.
- Безопасность данных: Организации обязаны защищать персональные данные с помощью надлежащих мер безопасности.
- Санкции: Уполномоченный по вопросам конфиденциальности может передать дело в Федеральный суд, который может назначить средства правовой защиты[14].
Новые законы о конфиденциальности штатов в Соединенных Штатах
- Штаты: Различные, включая Нью-Джерси, Нью-Гэмпшир, Монтану, Флориду, Техас и Орегон
- Даты вступления в силу: Различные даты в 2024 и 2025 годах
Ключевые положения
- Согласие: Аналогичные требования для получения согласия перед обработкой данных.
- Права субъектов данных: Права на доступ, редактирование, удаление и отказ от обработки данных.
- Безопасность данных: Требования к защите личных данных и проведению оценок защиты данных.
- Штрафы: Варьируются по штатам, включая штрафы и принудительные действия властями штата.
Совет: Самая эффективная привычка — ограничение того, что вы делитесь в Интернете в первую очередь. Комбинируйте надежные уникальные пароли, зашифрованное облачное хранилище и VPN в общественной сети Wi-Fi, и вы удалите большую часть поверхности атаки, на которую рассчитывают преступники.
Способы защиты вашей личной информации
Угрозы реальны, и защита тоже. Вот конкретные, применимые шаги для защиты ваших личных данных в Интернете.
Использование браузеров с защитой приватности
Стандартные браузеры собирают значительный объём пользовательских данных. Альтернативы, ориентированные на приватность, такие как Brave, Firefox (с включённой строгой защитой от отслеживания) и Tor Browser, по умолчанию блокируют трекеры и рекламу. Tor направляет трафик по случайному маршруту через несколько ретрансляторов[16], так что ни один наблюдатель в любой отдельной точке не может определить, откуда и куда он идёт.
Ограничьте общий доступ к данным
Каждый фрагмент личной информации, которым вы делитесь в Интернете, увеличивает вашу уязвимость. Избегайте публикации своего полного имени, домашнего адреса, номера телефона или деталей работы в общедоступных профилях. Проверьте разрешения, которые вы предоставляете приложениям, и отзовите доступ к вашим контактам, местоположению и камере, если это не требуется.
Шифруйте облачное хранилище
Если вы храните файлы в облаке, используйте услуги, которые предлагают сквозное шифрование, такие как Tresorit или Proton Drive. Для существующих учетных записей облачного хранилища (Google Drive, Dropbox), зашифруйте конфиденциальные файлы локально перед загрузкой, используя инструменты, такие как Cryptomator.
Используйте средство поиска устройства
Включите Find My Device (Android) или Find My iPhone (iOS) на всех своих устройствах. Если устройство потеряно или украдено, эти инструменты позволяют удаленно заблокировать устройство и стереть все личные данные перед тем, как оно попадет в чужие руки.
Проверьте разрешения приложений
Многие приложения запрашивают доступ к вашей камере, микрофону, контактам и данным о местоположении намного дальше того, что требуется для функционирования. Как на iOS, так и на Android, проверьте разрешения приложений в параметрах вашего устройства и отзовите все, которые выглядят ненужными. Особое внимание уделите приложениям, которые запрашивают доступ к микрофону или камере во время выполнения в фоновом режиме.
Установите блокировщик объявлений
Расширения браузера, такие как uBlock Origin, блокируют скрипты отслеживания, навязчивую рекламу и известные домены вредоноса. Блокировщики объявлений уменьшают количество данных, которые третьи стороны могут собрать о вашем поведении просмотра, а также улучшают скорость загрузки страницы.
Используйте приложения обмена сообщениями, ориентированные на конфиденциальность
Стандартные SMS сообщения не зашифрованы. Приложения, такие как Signal, по умолчанию используют сквозное шифрование для всех сообщений, голосовых вызовов и видеозвонков. Это означает, что даже поставщик приложения не может прочитать ваши разговоры.
Используйте защищенные почтовые услуги
Поставщики электронной почты, такие как ProtonMail и Tutanota, предлагают сквозное шифрование, в отличие от стандартных учетных записей Gmail или Outlook, где поставщик может технически получить доступ к содержанию сообщения.
Создайте надёжные и уникальные пароли
По данным анализа британского правительства утёкших аккаунтов, 123456 был самым распространённым паролем — им пользовались 23,2 миллиона аккаунтов[17]. Используйте менеджер паролей, чтобы создавать и хранить уникальный пароль для каждого аккаунта. CISA рекомендует, чтобы надёжный пароль был не короче 16 символов, случайным и уникальным[18]. Включите многофакторную аутентификацию (MFA)[19] на каждом аккаунте, который её поддерживает.
Используйте блокировку приложений
Многие смартфоны предлагают возможность блокировки отдельных приложений отдельным PIN-кодом, шаблоном или биометрическим сканированием. Это добавляет второй уровень защиты, если кто-то получит доступ к вашему открытому устройству.
Регулярно очищайте данные просмотра
Очищайте историю просмотра, файлы cookie и кэшированные данные в обычном графике. Это удаляет хранимые данные отслеживания и уменьшает информацию, доступную для кого-либо, кто получит доступ к вашему устройству. Большинство браузеров позволяют вам автоматизировать этот процесс через параметры.
Отключите файлы cookie третьих сторон
Современные браузеры, включая Chrome, Firefox и Safari, позволяют блокировать файлы cookie третьих сторон, которые в первую очередь используются для отслеживания вашей активности на разных сайтах. Их отключение значительно снижает кросс-сайтовое отслеживание. Проверьте параметры конфиденциальности вашего браузера для настройки этого.
Включите запросы Do Not Track
Хотя не все сайты соблюдают запросы Do Not Track (DNT), включение этого параметра в вашем браузере сигнализирует о вашем предпочтении не отслеживаться. Комбинируйте это с отключением ненужных разрешений на местоположение и уведомление на мобильных устройствах.
Изолируйте онлайн-активность
Используйте отдельные браузеры или профили браузера для разных видов деятельности. Держите личный просмотр в одном профиле и работу или покупки в другом. Это предотвращает сетям отслеживания создание полной картины вашего поведения в Интернете.
Защитите ваши устройства IoT
Немедленно измените пароли по умолчанию на каждом подключенном устройстве после установки. Проверяйте обновления прошивки ежемесячно. Отключите функции удаленного доступа, которые вы не используете, и рассмотрите возможность размещения устройств IoT в отдельной сети Wi-Fi от основных устройств.
Использование инструментов шифрования для защиты вашего соединения
Шифрование — это наиболее эффективная техническая защита для личных данных в пути. Несколько инструментов работают вместе для защиты различных аспектов вашей онлайн-активности.
Виртуальные частные сети (VPN)
VPN шифрует весь интернет-трафик между вашим устройством и сервером VPN, предотвращая отслеживание вашего провайдера интернета, администраторов сети и злоумышленников в общественной сети Wi-Fi. VPN также маскирует ваш IP-адрес, затрудняя отслеживание вашего местоположения сайтами и рекламодателями.
При выборе VPN приоритизируйте поставщиков с проверенной политикой без логов, сильными стандартами шифрования (AES-256) и широкой сетью серверов. Сравните лучшие поставщиков по скорости, безопасности и функциям конфиденциальности на нашей странице отзывов о VPN.
NordVPN — один из наиболее высоко оценённых вариантов для личной конфиденциальности. Он использует шифрование AES-256, заявляет, что его политика отсутствия логов была независимо проверена, и предлагает встроенную защиту от вредоносного ПО и блокировку рекламы через функцию Threat Protection. NordVPN поддерживает одновременное подключение до 10 устройств и располагает 7,115 серверами в 150 странах.
Зашифрованный DNS
Стандартные DNS-запросы отправляются в открытом виде, позволяя вашему провайдеру интернета видеть каждый посещаемый вами сайт. Переключение на зашифрованный DNS (DNS через HTTPS или DNS через TLS) через поставщиков, такие как Cloudflare (1.1.1.1) или Quad9, предотвращает этот надзор.
HTTPS везде
Всегда проверяйте, что сайты используют HTTPS перед вводом личной информации. Современные браузеры отображают значок замка в адресной строке для зашифрованных соединений. Расширение HTTPS Everywhere (теперь встроенное во многие браузеры) автоматически обновляет соединения до HTTPS, когда это возможно.
Приватные браузеры и поисковые системы
Комбинируйте ваш VPN с ориентированным на конфиденциальность браузером, такой как Brave или Firefox, и поисковой системой, такой как DuckDuckGo, которая не отслеживает поисковые запросы. Такой многоуровневый подход обеспечивает значительно более сильную конфиденциальность, чем любой отдельный инструмент.
Ключевые выводы
Конфиденциальность личных данных — не опциональная в сегодняшней цифровой среде. Каждое онлайн-действие генерирует данные, которые можно собирать, делить, продавать или красть. Угрозы конкретны и хорошо задокументированы, от фишинга и вредоноса до социальной инженерии и уязвимостей IoT.
Защита равно специфична. Надежные, уникальные пароли, управляемые менеджером паролей, устраняют наиболее распространенный вектор атак. VPN шифрует ваш трафик и предотвращает сетевой надзор. Ориентированные на конфиденциальность браузеры и приложения зашифрованного обмена сообщениями снижают данные, доступные трекерам и злоумышленникам. И законы о конфиденциальности данных, такие как GDPR и CCPA, дают вам юридические права на контроль вашей информации.
Наиболее эффективный подход комбинирует несколько слоев: ограничивайте то, что вы делитесь, шифруйте то, что вы передаете, защищайте то, что вы сохраняете, и оставайтесь информированы об развивающихся угрозах. Ни один инструмент не обеспечивает полную защиту, но вместе эти меры значительно снижают ваш риск. Примите один шаг сегодня, будь то проверка разрешений приложений, включение многофакторной аутентификации или настройка VPN, и развивайте от него.
Источники
- Justice. б.д. Dl. Получено 16 октября 2026 г. с https://www.justice.gov/opa/press-release/file/1300246/dl.В архиве: Снимок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Indicators Associated With WannaCry Ransomware. Получено 16 октября 2026 г. с https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.В архиве: Снимок Wayback Machine
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 мая 2023 г.). Получено 16 октября 2026 г. с https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends.В архиве: Снимок Wayback Machine
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 ноября 2019 г.). Получено 16 октября 2026 г. с https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope.В архиве: Снимок Wayback Machine
- FTC. б.д. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. Получено 16 октября 2026 г. с https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf.В архиве: Снимок Wayback Machine
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 мая 2024 г.). Получено 16 октября 2026 г. с https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk.В архиве: Снимок Wayback Machine
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. Получено 16 октября 2026 г. с https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public.В архиве: Снимок Wayback Machine
- NIST. 2018. Privacy Framework. Получено 16 октября 2026 г. с https://www.nist.gov/privacy-framework.В архиве: Снимок Wayback Machine
- European Commission. б.д. Legal framework of EU data protection. Получено 16 октября 2026 г. с https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en.В архиве: Снимок Wayback Machine
- European Commission. б.д. Enforcement and sanctions. Получено 16 октября 2026 г. с https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.В архиве: Снимок Wayback Machine
- CA. б.д. Ccpa Statute. Получено 16 октября 2026 г. с https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. Получено 16 октября 2026 г. с https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf.В архиве: Снимок Wayback Machine
- Planalto. б.д. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.В архиве: Снимок Wayback Machine
- GC. б.д. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. Получено 16 октября 2026 г. с https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/.В архиве: Снимок Wayback Machine
- European Commission. б.д. Obligations. Получено 16 октября 2026 г. с https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en.В архиве: Снимок Wayback Machine
- The Tor Project, Inc. б.д. Tor Project: Overview. Получено 16 октября 2026 г. с https://2019.www.torproject.org/about/overview.html.en.В архиве: Снимок Wayback Machine
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. Получено 16 октября 2026 г. с https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security.
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Use Strong Passwords. Получено 16 октября 2026 г. с https://www.cisa.gov/secure-our-world/use-strong-passwords.В архиве: Снимок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Turn On MFA. Получено 16 октября 2026 г. с https://www.cisa.gov/secure-our-world/turn-mfa.В архиве: Снимок Wayback Machine
Ресурсы для этой страницы
Графики и справочные изображения из наших исследований — просматривайте и делитесь бесплатно.
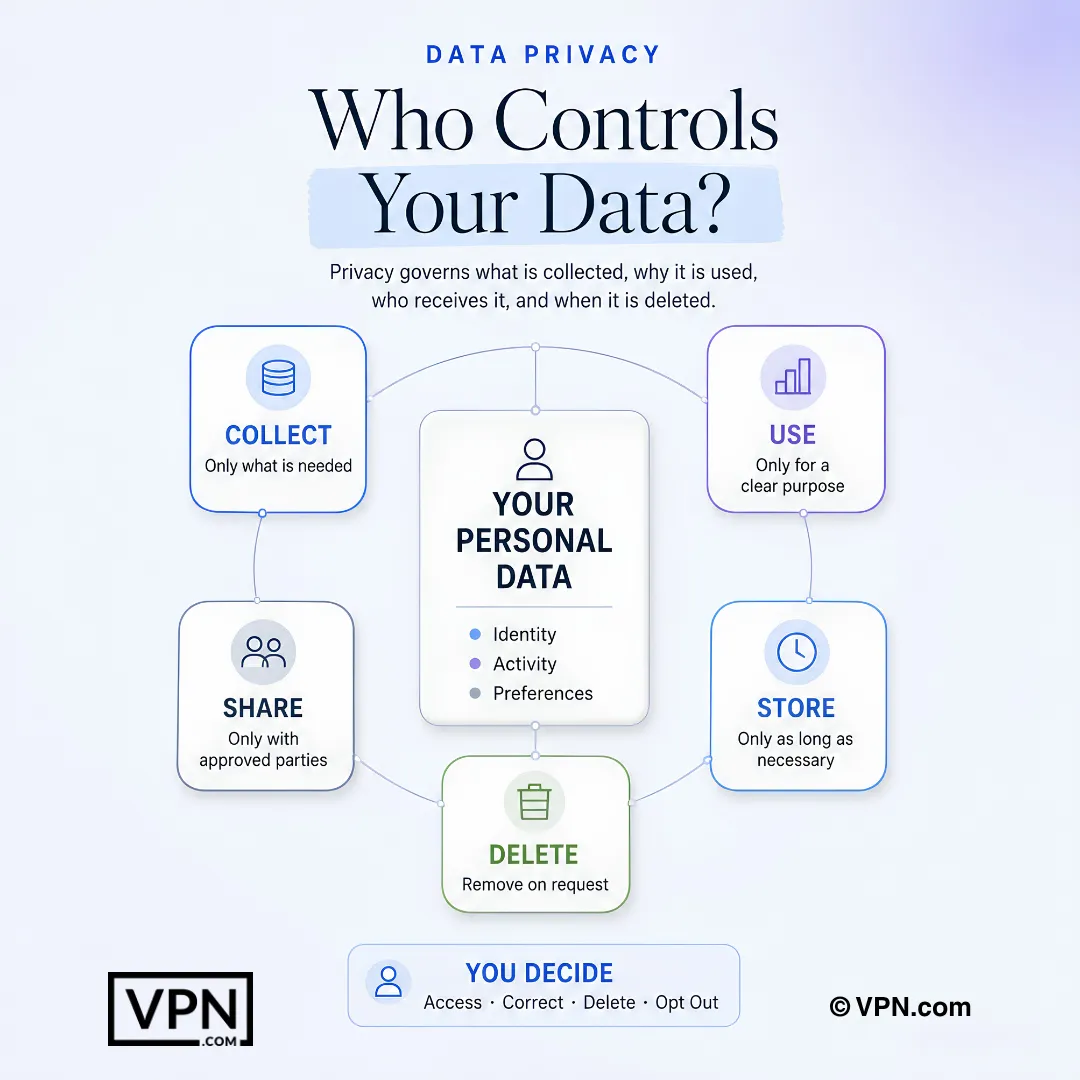
Конфиденциальность данных определяет, какая информация собирается, как используется, кому передаётся и когда удаляется.
Часто задаваемые вопросы
В чем разница между конфиденциальностью данных и защитой данных?
Конфиденциальность данных — это ваше индивидуальное право контролировать то, как личная информация, такая как ваше имя, история просмотра или данные о местоположении, собирается, используется и распространяется. Защита данных охватывает организационные и правовые рамки, которые должны соблюдать предприятия для ответственной обработки этих данных. Для личной конфиденциальности сосредоточьтесь на инструментах, такие как VPN и менеджеры паролей, а не на корпоративных рамках соответствия.
Насколько опасен спир-фишинг по сравнению с обычным фишингом?
Спир-фишинг гораздо опаснее, хотя встречается значительно реже. Отчёт Barracuda Networks за 2023 год показал, что спир-фишинг составляет 0,1% атак через электронную почту, но в его данных он стоит за 66% взломов. Причина в том, что злоумышленники изучают цели через социальные сети и предыдущие утечки данных, чтобы составлять убедительные персонализированные сообщения. Прежде чем действовать, проверяйте срочные запросы через отдельный канал связи.
Может ли социальная инженерия действительно скомпрометировать крупные аккаунты, а не только отдельных людей?
Да. В июле 2020 года Twitter подвергся взлому: злоумышленники провели скоординированную атаку социальной инженерии на сотрудников, имевших доступ к внутренним инструментам, а затем взломали аккаунты известных людей, включая аккаунты Барака Обамы и Илона Маска, чтобы продвигать криптовалютную аферу. Это показывает, что социальная инженерия использует особенности человеческой психологии, а не программные уязвимости, поэтому важно проверять запросы через официальные каналы.
Насколько реальна угроза дипфейков для личных и финансовых данных?
Это активная и дорогостоящая угроза. В 2024 году сотрудник финансового отдела инженерной компании Arup перевёл около 25 миллионов долларов после видеозвонка с человеком, который оказался дипфейком финансового директора компании. Преступники используют клонированные голоса и лица для шантажа и мошенничества. Многофакторная аутентификация помогает, поскольку она не позволяет одному лишь голосу или видео санкционировать конфиденциальные транзакции.
Являются ли умные дома и устройства IoT реальным риском для конфиденциальности?
Да. Многие устройства IoT поставляются с паролями по умолчанию, которые пользователи никогда не меняют, и передают данные без шифрования. В 2019 году исследователи Bitdefender обнаружили, что Ring Video Doorbell Pro передавал учётные данные Wi-Fi по незашифрованному HTTP во время настройки, позволяя любому в зоне действия сети их перехватить. Меняйте пароли по умолчанию сразу после настройки, проверяйте обновления прошивки ежемесячно и отключайте неиспользуемые функции удалённого доступа.
Что происходит с моими данными после утечки?
Украденные данные часто продают на теневых торговых площадках, где цены сильно различаются, но полные записи об личности и медицинские карты особенно ценны. Затем преступники используют их для кражи личности; по данным FTC, в 2023 году американцы потеряли от мошенничества более 10 миллиардов долларов.
Какие права даёт мне GDPR в отношении моих персональных данных?
GDPR, действующий с 25 мая 2018 года на всей территории ЕС, предоставляет права на доступ к вашим персональным данным, их исправление, удаление и ограничение обработки, а также требует, чтобы организации имели законное основание, например согласие, прежде чем обрабатывать эти данные. Если утечка создаёт риск для людей, компании обязаны уведомить надзорный орган в течение 72 часов. За нарушения предусмотрены штрафы до 20 миллионов евро или 4% от общего годового мирового оборота, в зависимости от того, что больше.
Чем CCPA отличается от GDPR для потребителей?
CCPA, вступивший в силу 1 января 2020 года в Калифорнии, даёт потребителям право знать, какие персональные данные собираются, право требовать их удаления и право отказаться от их продажи. Административные штрафы достигают $2,500 за нарушение или $7,500 за умышленное нарушение. Это уже, чем структура GDPR с штрафами до €20 млн или 4% от выручки, но всё же даёт американским потребителям реальный рычаг для отказа от продажи данных.
Как VPN защищает мои личные данные?
VPN шифрует весь трафик между вашим устройством и его сервером, блокируя вашего интернет-провайдера и злоумышленников в открытых сетях Wi-Fi от мониторинга активности и скрывая ваш IP-адрес, чтобы затруднить отслеживание местоположения. NordVPN, например, использует шифрование AES-256, заявляет, что его политика отсутствия логирования независимо проверена, запускает 7,115 серверов в 150 странах и поддерживает 10 одновременных устройств.
Какие инструменты защищают мою связь помимо VPN?
Слоистое шифрование через каналы. Signal шифрует сообщения, голос и видеозвонки конец-в-конец по умолчанию, так что даже поставщик приложения не может их прочитать. ProtonMail и Tutanota предлагают сквозное шифрование электронной почты, в отличие от стандартного Gmail или Outlook. Зашифрованный DNS через Cloudflare (1.1.1.1) или Quad9 предотвращает журналирование провайдером интернета каждого посещаемого вами сайта в открытом виде.
Что делает пароль действительно надёжным в 2024 году?
Длина и случайность важнее всего: стремитесь к паролю не менее чем из 16 символов, сочетающему заглавные и строчные буквы, цифры и символы. Тем не менее «123456» по-прежнему входит в списки наиболее часто встречающихся паролей, попавших в утечки. Используйте менеджер паролей, чтобы создавать и хранить уникальные учётные данные для каждого аккаунта, и включайте многофакторную аутентификацию везде, где она доступна, чтобы утёкший пароль сам по себе не давал доступа.
Как защитить свои данные в публичной Wi-Fi сети?
Не входите в банковские и другие чувствительные аккаунты в общедоступных сетях: злоумышленники в той же сети могут провести атаку «человек посередине» или создать поддельную точку доступа «evil twin», имитирующую легитимную сеть. Используйте VPN для шифрования соединения и убедитесь, что сайт работает по HTTPS, прежде чем вводить личные данные.
Какая единственная наиболее эффективная привычка для снижения риска конфиденциальности?
Ограничение того, что вы делитесь в Интернете в первую очередь, так как каждая опубликованная деталь расширяет то, что злоумышленники могут использовать для целевого фишинга или доксинга. Комбинируйте это с надежными уникальными паролями, инструментами зашифрованного облачного хранилища, такие как Proton Drive или Tresorit, и VPN в публичной сети Wi-Fi. Вместе они удаляют большую часть поверхности атаки, на которую рассчитывают преступники.