Najlepší VPN pre FreeBSD: nastavenie OpenVPN a WireGuard
Nájdite najlepšiu VPN pre FreeBSD s natívnou podporou OpenVPN a WireGuard. Získajte návody na nastavenie, kompatibilitu s pf a konfiguračné súbory špecifické pre FreeBSD.
 Michael Gargiulo
Nájdite svoj VPN
Na čo budete VPN najmä používať?
Vyberte jednu možnosť a odpovedzte na pár rýchlych otázok. Pomenujeme VPN, ktorý vám sedí, a vysvetlíme prečo.
VPN pre streamovanie
Otázka 1 z 3
Čo vás viedlo k hľadaniu VPN na streaming?
14 439 výberov VPN uskutočnených cez VPN.com za posledných 30 dní

Váš odporúčaný VPN

NordVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59

ProtonVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,614,70
VPN pre súkromie
Otázka 1 z 3
Čo vás viedlo k hľadaniu VPN na ochranu súkromia?
14 439 výberov VPN uskutočnených cez VPN.com za posledných 30 dní
Váš odporúčaný VPN
NordVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59
ProtonVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,614,70
VPN pre hranie hier
Otázka 1 z 3
Čo vás prinútilo hľadať VPN pre hranie hier?
14 439 výberov VPN uskutočnených cez VPN.com za posledných 30 dní
Váš odporúčaný VPN
NordVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59
ProtonVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,614,70
VPN pre bezplatné plány
Otázka 1 z 3
Čo vás viedlo k hľadaniu bezplatnej VPN?
14 439 výberov VPN uskutočnených cez VPN.com za posledných 30 dní
Váš odporúčaný VPN
ProtonVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,614,70
NordVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59
NordVPN7,229 serveryNordVPN's privacy and security record is strong on process and mixed on proof
93 zo 100, zostavené z dvoch vážených častí
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59
Skúmané 3. 10. 2026Overené tvrdenia: 31Nezávislé zdroje: 11Skóre aktualizované 5. 11. 2026
 ExpressVPN3,000+ servery
88 zo 100, zostavené z dvoch vážených častí
Hodnotenia v obchode s aplikáciami, časť skóre
4,684,69
Skúmané 3. 10. 2026Overené tvrdenia: 27Nezávislé zdroje: 13Skóre aktualizované 5. 11. 2026
 Mullvad VPN550+ servery
76 zo 100, zostavené z dvoch vážených častí
Hodnotenia v obchode s aplikáciami, časť skóre
4,144,06
Skúmané 3. 10. 2026Overené tvrdenia: 29Nezávislé zdroje: 9Skóre aktualizované 5. 11. 2026
Stručne: Väčšina poskytovateľov nemá pre FreeBSD natívne grafické VPN aplikácie. OpenVPN a WireGuard však na tejto platforme fungujú dobre. Potrebujete poskytovateľa, ktorý ponúka konfiguračné súbory špecifické pre FreeBSD, návody na nastavenie a kompatibilitu s nástrojmi ako
pfa FreeBSD jails.
Prečo používatelia FreeBSD potrebujú špecializované VPN riešenie
FreeBSD nie je Linux. Hoci oba systémy sú unixového typu, FreeBSD používa iné jadro, iný sieťový zásobník a iný správca balíkov. Tento rozdiel je pri výbere VPN dôležitý.
FreeBSD pohrávať približne 5 % globálneho trhu serverov. Dominuje na sieťových platformách ako pfSense, OPNsense a TrueNAS. Netflix prevádzkuje svoju CDN Open Connect na FreeBSD. WhatsApp postavil svoju messaging infraštruktúru tiež na FreeBSD. Nejde o amatérske nasadenia.
Používatelia FreeBSD spadajú do troch hlavných kategórií:
- Správcovia serverov prevádzkujúci FreeBSD jails, ktorí potrebujú šifrované tunely medzi izolovanými prostrediami
- Sieťoví inžinieri budujúci firewall appliances s
pf(Packet Filter), ktorí vyžadujú integráciu VPN na úrovni OS - Vývojári zameraní na súkromie, ktorí si FreeBSD vybrali pre jeho bezpečnostný model (Capsicum sandboxing, GELI šifrovanie, MAC framework)
Každá skupina potrebuje VPN poskytovateľov, ktorí rozumejú jedinečnej architektúre FreeBSD. Všeobecné návody typu „funguje na Linuxe“ sa zriedka dajú preniesť bez úprav. FreeBSD na správu služieb používa rc.conf, na konfiguračné cesty /usr/local/etc/ a na inštaláciu balíkov pkg alebo ports. Poskytovateľ VPN, ktorý tieto rozdiely ignoruje, spôsobí hodiny odstraňovania problémov.
Ako VPN protokoly fungujú na FreeBSD
FreeBSD podporuje dva hlavné VPN protokoly: OpenVPN a WireGuard. Každý sa s operačným systémom integruje inak.
OpenVPN na FreeBSD
OpenVPN beží na FreeBSD viac ako 15 rokov. Nainštalujete ho jediným príkazom:
pkg install openvpnOpenVPN používa ovládač zariadenia tun, ktorý je súčasťou základného systému FreeBSD. Konfiguračné súbory sa ukladajú do /usr/local/etc/openvpn/. Službu spravujete cez rc.conf:
# Pridajte do /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN poskytuje spoľahlivé šifrovanie s AES-256-GCM. Nevýhodou je, že OpenVPN beží v userspace, čo oproti protokolom na úrovni jadra pridáva záťaž procesora.
WireGuard na FreeBSD
WireGuard sa dostal do jadra FreeBSD vo verzii 13.1. Staršie verzie vyžadujú balík wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsVo FreeBSD 14.0+ je WireGuard dodávaný ako natívny modul jadra. Načítate ho takto:
kldload if_wgWireGuard na FreeBSD beží v jadre, čo znižuje záťaž oproti OpenVPN v userspace. Kódová základňa má približne 4 000 riadkov oproti viac ako 100 000 riadkom OpenVPN, takže audity sú rýchlejšie a plocha útoku menšia.
Porovnanie protokolov na FreeBSD:
| Vlastnosť | OpenVPN | WireGuard |
|---|---|---|
| Podpora v jadre FreeBSD | Iba userspace | Natívna (13.1+) |
| Príkaz na inštaláciu | pkg install openvpn | pkg install wireguard-tools |
| Zložitosť konfigurácie | Stredná (10+ možností) | Jednoduchá (5–6 možností) |
Integrácia s firewallom (pf) | Vyžaduje manuálne pravidlá | Automatické vytvorenie rozhrania |
| Kompatibilita s jails | Plná podpora | Plná podpora (14.0+) |
Top 5 VPN, ktoré fungujú na FreeBSD
Nie každý VPN poskytovateľ podporuje FreeBSD. Väčšina vytvára aplikácie výhradne pre Windows, macOS a bežné distribúcie Linuxu. Päť nižšie uvedených poskytovateľov ponúka zdokumentovanú kompatibilitu s FreeBSD a konfiguračné súbory.
Porovnávacia tabuľka VPN
| Poskytovateľ | Protokoly na FreeBSD | Natívna dokumentácia pre FreeBSD | Počet serverov | Od (mesačne) | Dostupné GUI |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Áno | 550+ (50+ krajín) | €5.00/mes. (bez zľavových úrovní) | Nie (iba CLI) |
| OVPN | WireGuard, OpenVPN | Áno | 100+ (12 krajín) | Pozrite web OVPN | Nie (iba CLI) |
| Perfect Privacy | OpenVPN | Áno | 55+ (23 krajín) | Pozrite web Perfect Privacy | Nie (iba CLI) |
| IPredator | OpenVPN | Áno | 15+ (3 krajiny) | Pozrite web IPredator | Nie (iba CLI) |
| NordVPN | OpenVPN | Čiastočne (komunitné návody) | 7,229 (150 krajín) | $3.49/mes. | Nie (iba CLI) |
Kľúčový záver: Žiadny poskytovateľ neponúka grafického klienta pre FreeBSD. Každé nastavenie vyžaduje terminálové príkazy. Ak uprednostňujete grafické nástroje, zvážte prevádzkovanie VPN na appliance s pfSense alebo OPNsense.
Mullvad: najlepší celkovo pre súkromie na FreeBSD
Mullvad pôsobí vo Švédsku a prijíma anonymné platby vrátane hotovosti zaslanej v obálke. Na registráciu nevyžaduje e-mailovú adresu, meno ani žiadne osobné údaje. Dostanete 16-miestne číslo účtu.
Mullvad publikuje oficiálne návody na konfiguráciu WireGuard pre FreeBSD. Nastavenie trvá približne 10 minút:
# Inštalácia nástrojov WireGuard
pkg install wireguard-tools

# Vytvorenie konfiguračného adresára
mkdir -p /usr/local/etc/wireguard

# Generovanie kľúčov
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Stiahnite konfiguráciu Mullvad zo stránky účtu
# Umiestnite do /usr/local/etc/wireguard/wg0.conf

# Spustenie rozhrania
wg-quick up wg0
Mullvad účtuje paušálnych €5.00/mes. bez zliav za dlhšie obdobia. Táto jednoduchosť osloví používateľov FreeBSD, ktorí uprednostňujú prehľadné ceny bez upselling taktík.
Silné stránky:
- Oficiálna dokumentácia WireGuard pre FreeBSD
- Anonymná registrácia účtu (bez e-mailu)
- Paušálne ceny bez viazanosti na zmluvu
- 700+ serverov v 43 krajinách
- Infraštruktúra serverov iba v RAM
Slabé stránky:
- Žiadny multi-hop bez manuálnej konfigurácie
- Menšia sieť serverov ako NordVPN alebo ExpressVPN
- Žiadna zľava za dlhší záväzok
OVPN: natívna podpora WireGuard na FreeBSD
OVPN, tiež so sídlom vo Švédsku, prevádzkuje bezdiskové servery, ktoré na disk nič neukladajú. Tento poskytovateľ výslovne uvádza FreeBSD medzi podporovanými platformami a poskytuje konfiguračné súbory pre OpenVPN aj WireGuard.
Postup inštalácie OVPN WireGuard na FreeBSD:
# Inštalácia potrebných balíkov
pkg install wireguard-tools

# Stiahnite konfiguráciu OVPN WireGuard z panela
# Uložte do /usr/local/etc/wireguard/wg0.conf

# Povolenie pri štarte cez rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Spustenie pripojenia
service wireguard start
OVPN je v cene nad masovými poskytovateľmi, čo zodpovedá jeho menšej infraštruktúre zameranej na súkromie. Aktuálne plány nájdete na webe OVPN.
Silné stránky:
- Konfiguračné súbory WireGuard pre FreeBSD
- Bezdiskové servery (žiadne dáta sa nedostanú na pevný disk)
- Podpora OpenVPN aj WireGuard s konfiguráciami pre FreeBSD
- Osvedčené na súde: OVPN v roku 2020 vyhral prípad, v ktorom dokázal, že nemal žiadne používateľské dáta na vydanie
Slabé stránky:
- Iba 100+ serverov v 12 krajinách
- Vyššia mesačná cena než Mullvad
- Menšia spoločnosť s menším podporným tímom
Perfect Privacy: najlepšia viacvrstvová bezpečnosť pre servery na FreeBSD
Perfect Privacy pôsobí z Panamy a špecializuje sa na pokročilé bezpečnostné funkcie. Ich multi-hop VPN reťazce smerujú prevádzku súčasne cez 2–4 servery.
Používatelia FreeBSD konfigurujú Perfect Privacy cez OpenVPN. Podpora WireGuard zatiaľ nie je dostupná.
# Inštalácia OpenVPN
pkg install openvpn

# Stiahnite konfigurácie Perfect Privacy pre FreeBSD
# Rozbaľte do /usr/local/etc/openvpn/

# Nastavenie automatického spustenia
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Spustenie služby
service openvpn start
Multi-hop výrazne znižuje rýchlosť. Pre správcov serverov na FreeBSD, ktorí chránia citlivú infraštruktúru, sa tento kompromis často oplatí.
Perfect Privacy je drahšie než väčšina konkurencie a ročné plány zľavuje. Ponúka tiež 7-dňovú záruku vrátenia peňazí.
Silné stránky:
- Viacvrstvové VPN reťazce (až 4 servery)
- Podrobná dokumentácia nastavenia pre FreeBSD
- NeuroRouting (výber servera na báze AI)
- Žiadne limity prenosu ani šírky pásma
- Dostupné presmerovanie portov
Slabé stránky:
- Zatiaľ žiadna podpora WireGuard
- Vyššia cena než väčšina konkurentov
- Multi-hop prináša citeľnú latenciu
- 55 serverov v 23 krajinách (najmenšia sieť v tomto zozname)
IPredator: najjednoduchšie nastavenie pre začiatočníkov na FreeBSD
IPredator vznikol v roku 2009 a založili ho jednotlivci spojení s The Pirate Bay. Služba sa zameriava na jednoduchosť a súkromie nadovšetko.
Nastavenie IPredator na FreeBSD trvá približne 10 minút a používa iba OpenVPN:
# Inštalácia OpenVPN
pkg install openvpn

# Stiahnutie konfiguračných súborov IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Presunutie konfigurácie
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Spustenie pripojenia
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator zverejňuje vlastné plány na svojej stránke. Servery sú obmedzené na Švédsko, Lotyšsko a Rumunsko (15+ celkovo).
Silné stránky:
- Najjednoduchší postup nastavenia na FreeBSD
- Silný záväzok k súkromiu (švédska jurisdikcia)
- Prijíma Bitcoin na anonymné platby
- Priama cenová politika
Slabé stránky:
- Iba 15 serverov v 3 krajinách
- Žiadna podpora WireGuard
- Žiadny kill switch ani pokročilé funkcie
- Iba OpenVPN, takže bez efektivity na úrovni WireGuard
NordVPN: najväčšia sieť serverov s komunitnou podporou pre FreeBSD
NordVPN oficiálne FreeBSD nepodporuje, ale ich konfiguračné súbory OpenVPN na tejto platforme fungujú. Komunita FreeBSD udržiava návody, ktoré tento postup pokrývajú.
# Inštalácia OpenVPN
pkg install openvpn

# Stiahnutie konfigurácií NordVPN OpenVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Rozbalenie a výber konfigurácie servera
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Vytvorenie autentifikačného súboru
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Spustenie pripojenia
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN začína od $3.49/mes. pri najdlhšom pláne. S 7,229 servermi v 150 krajinách ponúka najširšie geografické pokrytie.
Silné stránky:
- 7,229 serverov v 150 krajinách
- Nízka mesačná sadzba pri najdlhšom pláne
- Obfuskované servery pre obmedzené siete
- Špecializované servery (Double VPN, Onion over VPN)
Slabé stránky:
- Žiadna oficiálna podpora FreeBSD (iba komunitné návody)
- Žiadny WireGuard na FreeBSD (NordLynx je iba pre Linux, Windows a Mac)
- Kill switch nie je dostupný bez ich natívnej aplikácie
- Nastavenie vyžaduje viac manuálnych krokov než poskytovatelia s oficiálnymi návodmi pre FreeBSD
Problémy s konfiguráciou OpenVPN na FreeBSD a ich riešenia
FreeBSD spracúva OpenVPN inak než Linux. Tu sú najčastejšie problémy a ich riešenia.
Zariadenie TUN sa nenašlo
FreeBSD nemusí ovládač zariadenia tun načítať automaticky. Opravíte to pridaním do bootovania:
# Pridajte do /boot/loader.conf
if_tun_load="YES"

# Okamžité načítanie bez reštartu
kldload if_tun
Úniky DNS cez resolv.conf
OpenVPN na FreeBSD automaticky neaktualizuje /etc/resolv.conf tak, ako to robí na Linuxe. Vytvorte aktualizačný skript:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Pridajte do konfigurácie OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Konflikty firewallu s pf
Firewall pf na FreeBSD môže blokovať VPN prevádzku. Pridajte tieto pravidlá do /etc/pf.conf:
# Povolenie prevádzky OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Voliteľné: blokovanie všetkej prevádzky mimo VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Znovu načítajte firewall:
pfctl -f /etc/pf.confSlužba OpenVPN sa pri štarte nespustí
Na syntaxi rc.conf záleží. Používajte presné názvy premenných:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard na FreeBSD: nastavenie modulu jadra a riešenie problémov
Integrácia WireGuard sa líši podľa verzie FreeBSD. Táto časť pokrýva inštaláciu natívneho aj tretieho modulu.
FreeBSD 13.x: inštalácia modulu jadra
FreeBSD 13.0 a 13.1 vyžadujú externý modul jadra:
pkg install wireguard-kmod wireguard-tools

# Načítanie modulu
kldload if_wg

# Zabezpečenie trvalosti
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: natívna podpora v jadre
FreeBSD 14.0+ obsahuje WireGuard v základnom jadre. Potrebujete iba nástroje:
pkg install wireguard-toolsWireGuard nevytvorí rozhranie
Ak wg-quick up wg0 vráti „RTNETLINK answers: Operation not supported“, modul jadra nie je načítaný:
# Kontrola, či je modul načítaný
kldstat | grep wg

# Ručné načítanie
kldload if_wg

# Overenie
ifconfig wg0
Spustenie WireGuard vo vnútri FreeBSD jail
FreeBSD 14.0+ podporuje WireGuard vo vnútri jails. Pridajte tieto parametre jail:
# V /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Vytvorte rozhranie WireGuard vo vnútri jail:
jexec myjail wg-quick up wg0Problémy s MTU spôsobujúce stratu paketov
Predvolené MTU WireGuard 1420 môže na niektorých sieťach spôsobovať problémy. Znížte ho:
# V wg0.conf
[Interface]
MTU = 1380
Osvedčené bezpečnostné postupy pre VPN na FreeBSD
FreeBSD ponúka bezpečnostné funkcie, ktoré dopĺňajú šifrovanie VPN. Kombinujte ich pre vrstvenú ochranu.
Integrujte VPN s firewallom pf: Vytvorte pravidlá, ktoré blokujú všetku prevádzku mimo tunela VPN. Funguje to ako sieťový kill switch bez spoliehania sa na softvér poskytovateľa VPN.
Šifrujte konfiguračné súbory VPN cez GELI: Zašifrujte adresár obsahujúci prihlasovacie údaje a konfiguračné súbory VPN:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Spúšťajte VPN v sandboxe Capsicum: Rámec Capsicum vo FreeBSD obmedzuje, na čo môže proces VPN pristupovať, a znižuje tak škodu v prípade kompromitácie klienta VPN.
Sledujte stav pripojenia VPN: Pridajte cron úlohu, ktorá kontroluje stav tunela každých 5 minút a pri páde pripojenie reštartuje:
*/5 * * * * /usr/local/bin/check-vpn.shZáverečné zhodnotenie
Používatelia FreeBSD majú menej možností VPN než používatelia Linuxu alebo Windows. Päť tu hodnotených poskytovateľov slúži rôznym potrebám.
Zvoľte Mullvad, ak chcete silné súkromie s anonymnými účtami a spoľahlivý výkon WireGuard za paušálnych €5.00/mes. Zvoľte OVPN, ak chcete konfiguračné súbory WireGuard a bezdiskový návrh serverov. Zvoľte Perfect Privacy, ak potrebujete multi-hop smerovanie pre vysoko zabezpečené serverové prostredia. Zvoľte IPredator, ak chcete čo najjednoduchšie nastavenie pre FreeBSD. Zvoľte NordVPN, ak potrebujete prístup k 7,229 serverom v 150 krajinách a nevadia vám komunitné návody pre FreeBSD.
Architektúra FreeBSD je mimoriadne vhodná pre nasadenia VPN. Integrácia firewallu pf, izolácia jails a šifrovanie GELI vytvárajú bezpečnostné vrstvy, ktorým žiadny iný spotrebiteľský operačný systém nezodpovedá. Správny poskytovateľ VPN tieto nástroje dopĺňa, nenahrádza ich.
Zdroje pre túto stránku
Grafy a referenčné obrázky z nášho výskumu, voľne dostupné na prezeranie a zdieľanie.
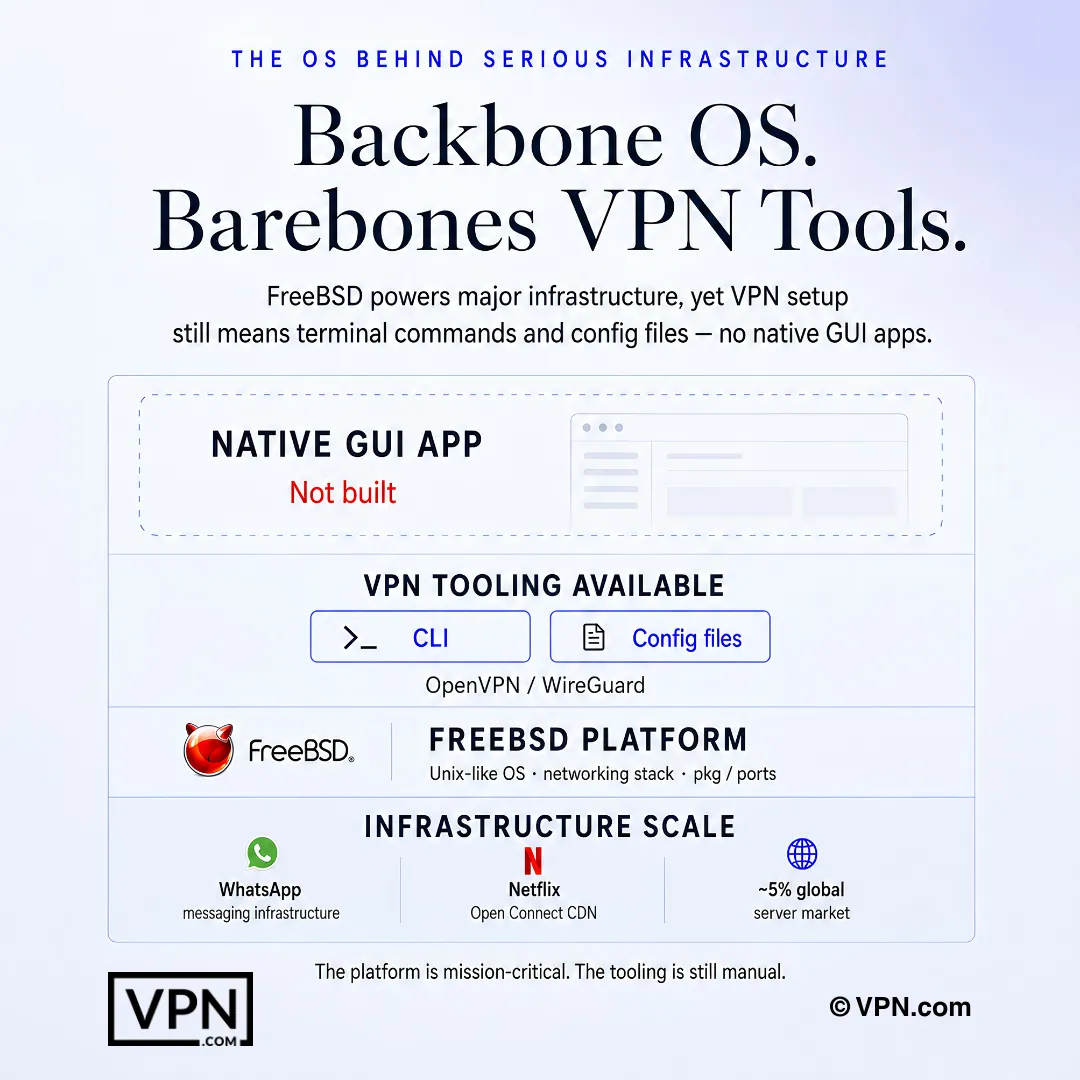
Nastavenie VPN na FreeBSD zvyčajne znamená príkazy v termináli a konfiguračné súbory, nie natívne GUI aplikácie.
Často kladené otázky
Prečo FreeBSD nedostane natívnu VPN aplikáciu ako Windows alebo macOS?
FreeBSD nie je Linux a používa iné jadro a sieťový zásobník, takže väčšina poskytovateľov nevytvára dedikovaného grafického klienta. Namiesto toho nainštalujete OpenVPN alebo WireGuard cez pkg install, spravujete ich cez rc.conf a konfigurácie ukladáte do /usr/local/etc/. Každý poskytovateľ, ktorý dokumentuje podporu pre FreeBSD, to robí cez terminálové nastavenie, nie cez grafickú aplikáciu.
Aký je skutočný rozdiel medzi spustením OpenVPN a WireGuard na FreeBSD?
OpenVPN beží úplne v userspace pomocou vstavaného ovládača tun FreeBSD a na platforme funguje už viac ako 15 rokov, no jeho kódová základňa s viac ako 100 000 riadkami pridáva záťaž procesora. WireGuard je dodávaný ako natívny modul jadra od FreeBSD 13.1 (plne natívny vo verzii 14.0+), čo znižuje využitie procesora, a jeho kódová základňa s približne 4 000 riadkami uľahčuje nezávislé audity.
Ako spustím WireGuard natívne na FreeBSD 14?
Vo FreeBSD 14.0+ je WireGuard zabudovaný v základnom jadre, takže stačí pkg install wireguard-tools a potom kldload if_wg na načítanie modulu. Na FreeBSD 13.0 alebo 13.1 najprv potrebujete samostatný balík wireguard-kmod. Po načítaní vygenerujte kľúče príkazmi wg genkey a wg pubkey a rozhranie spustite cez wg-quick up wg0.
Prečo OpenVPN na FreeBSD uniká DNS požiadavky a ako tomu zabrániť?
Na rozdiel od Linuxu OpenVPN na FreeBSD automaticky neprepisuje /etc/resolv.conf, keď sa tunel pripojí, takže DNS dotazy môžu obísť šifrované spojenie. Opravte to skriptom up/down, ktorý pri pripojení zálohuje a nahradí resolv.conf a pri odpojení ho obnoví, a na tento skript odkážte cez script-security 2 v konfiguračnom súbore OpenVPN.
Čo spôsobuje chybu „tun device not found“ na FreeBSD?
FreeBSD niekedy nedokáže automaticky načítať ovládač tun, na ktorom závisí OpenVPN, čo sa prejaví touto chybou pri pripájaní. Pridajte if_tun_load="YES" do /boot/loader.conf, aby sa načítal automaticky pri každom štarte, alebo spustite kldload if_tun na okamžité načítanie bez reštartu. Ide o jeden z najčastejších prvých problémov pri nastavovaní OpenVPN na tejto platforme.
Ako vytvorím kill switch na úrovni siete pomocou firewallu pf na FreeBSD?
Namiesto spoliehania sa na kill switch na úrovni aplikácie poskytovateľa (ktorý väčšina nastavení FreeBSD vôbec nemá) pridajte do pf.conf pravidlá, ktoré blokujú všetku odchádzajúcu prevádzku okrem tej, ktorá smeruje cez rozhranie tun0 VPN a IP adresu servera poskytovateľa na VPN porte. Znovu načítajte príkazom pfctl -f /etc/pf.conf. Pri páde tunela sa tak zablokuje všetka prevádzka a funguje to ako poistka na úrovni firewallu.
Ako spustím WireGuard vo vnútri FreeBSD jail?
Podpora jails vyžaduje FreeBSD 14.0 alebo novší, pretože WireGuard potrebuje v jail režim sieťovania vnet. Do konfiguračného bloku jail v /etc/jail.conf pridajte allow.raw_sockets, vnet a vnet.interface = "wg0", potom tunel spustite zvonka jail cez jexec myjail wg-quick up wg0. Staršie verzie FreeBSD túto integráciu s jails nepodporujú.
Ktorí poskytovatelia skutočne publikujú oficiálnu dokumentáciu pre FreeBSD a ktorí sa spoliehajú na komunitné návody?
Mullvad, OVPN, Perfect Privacy a IPredator publikujú oficiálne návody na nastavenie pre FreeBSD s konfiguračnými súbormi. NordVPN oficiálnu podporu pre FreeBSD nemá; ich konfigurácie OpenVPN na tejto platforme fungujú, ale postup popisujú iba komunitné návody, a nastavenie preto zvyčajne trvá dlhšie než u poskytovateľov s oficiálnou dokumentáciou.
Ktorý bežný poskytovateľ má najlepší výkon pre používateľov FreeBSD, ktorí potrebujú aj rýchlosť naprieč platformami?
NordVPN sa v našom Trust Score, zostavenom z publikovaných testov tretích strán, umiestňuje na #1 z 22, pred ExpressVPN na #2 a Mullvad na #11. NordVPN nemá oficiálnu podporu pre FreeBSD a vyžaduje komunitné návody pre OpenVPN, zatiaľ čo Mullvad publikuje oficiálnu dokumentáciu k natívnemu WireGuard pre FreeBSD. Ak je kompatibilita s FreeBSD dôležitejšia než čisté hodnotenie, Mullvad je silnejšou voľbou.
Koľko skutočne stoja NordVPN, ExpressVPN a Mullvad pre nastavenie na FreeBSD?
NordVPN začína od $3.49/mes. pri najdlhšom pláne, ExpressVPN začína od $2.99/mes. pri najdlhšom pláne a Mullvad účtuje paušál od €5.00/mes. bez dlhodobej zľavy. Žiadny z troch neponúka grafické rozhranie pre FreeBSD, takže rozdiely v cene závisia od infraštruktúry serverov a jurisdikcie, nie od pohodlia nastavenia.
Môžem dostať vrátenie peňazí, ak nastavenie pre FreeBSD u daného poskytovateľa nefunguje pre môj prípad použitia?
Áno, u dvoch z troch. NordVPN a ExpressVPN ponúkajú svoje plány s 30-dňovou zárukou vrátenia peňazí, takže máte čas otestovať konfigurácie WireGuard alebo OpenVPN na svojom FreeBSD systéme pred definitívnym rozhodnutím. Mullvad skúšobné obdobie nemá; funguje na princípe platby podľa potreby, no nevyužité dni pri mesačnom paušále je možné pri predčasnom zrušení vrátiť.
Koľko súčasných pripojení dostanem na pokrytie FreeBSD serverov spolu s ďalšími zariadeniami?
Závisí to od poskytovateľa. NordVPN umožňuje 10 súčasných pripojení zariadení, ExpressVPN podľa úrovne plánu 10–14 a Mullvad obmedzuje na 5. Pre správcov FreeBSD serverov, ktorí prevádzkujú viac jails alebo appliance pfSense spolu s osobnými zariadeniami, znamenajú vyššie limity zariadení u NordVPN alebo ExpressVPN, že druhý účet budete potrebovať neskôr.
Je menšia kódová základňa WireGuard pre nasadenia FreeBSD jails výrazne bezpečnejšia než OpenVPN?
Aspoň znižuje plochu útoku. Kódová základňa WireGuard s približne 4 000 riadkami sa ľahšie audituje než OpenVPN s viac ako 100 000 riadkami, a keďže beží ako natívny modul jadra FreeBSD (13.1+ s kmod, natívne od 14.0+) namiesto v userspace, pri behu v izolovaných jails tiež využíva menej procesora.