Najlepší VPN pre RedHat: Podnikové zabezpečenie a rýchlosť
Nájdite najlepší VPN pre RedHat, ktorý sa integruje so SELinux, spĺňa štandardy FIPS 140-2 a podporuje nasadenie RPM v infraštruktúre RHEL.
 Michael Gargiulo
Nájdite svoj VPN
Na čo budete VPN najmä používať?
Vyberte jednu možnosť a odpovedzte na pár rýchlych otázok. Pomenujeme VPN, ktorý vám sedí, a vysvetlíme prečo.
VPN pre streamovanie
Otázka 1 z 3
Čo vás viedlo k hľadaniu VPN na streaming?
14 439 výberov VPN uskutočnených cez VPN.com za posledných 30 dní

Váš odporúčaný VPN

NordVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59

ProtonVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,614,70
VPN pre súkromie
Otázka 1 z 3
Čo vás viedlo k hľadaniu VPN na ochranu súkromia?
14 439 výberov VPN uskutočnených cez VPN.com za posledných 30 dní
Váš odporúčaný VPN
NordVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59
ProtonVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,614,70
VPN pre hranie hier
Otázka 1 z 3
Čo vás prinútilo hľadať VPN pre hranie hier?
14 439 výberov VPN uskutočnených cez VPN.com za posledných 30 dní
Váš odporúčaný VPN
NordVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59
ProtonVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,614,70
VPN pre bezplatné plány
Otázka 1 z 3
Čo vás viedlo k hľadaniu bezplatnej VPN?
14 439 výberov VPN uskutočnených cez VPN.com za posledných 30 dní
Váš odporúčaný VPN
ProtonVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,614,70
NordVPN
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59
NordVPN7,229 serveryNordVPN's privacy and security record is strong on process and mixed on proof
93 zo 100, zostavené z dvoch vážených častí
Hodnotenia v obchode s aplikáciami, časť skóre
4,664,59
Skúmané 3. 10. 2026Overené tvrdenia: 31Nezávislé zdroje: 11Skóre aktualizované 5. 11. 2026
 ExpressVPN3,000+ servery
88 zo 100, zostavené z dvoch vážených častí
Hodnotenia v obchode s aplikáciami, časť skóre
4,684,69
Skúmané 3. 10. 2026Overené tvrdenia: 27Nezávislé zdroje: 13Skóre aktualizované 5. 11. 2026
 Mullvad VPN550+ servery
76 zo 100, zostavené z dvoch vážených častí
Hodnotenia v obchode s aplikáciami, časť skóre
4,144,06
Skúmané 3. 10. 2026Overené tvrdenia: 29Nezávislé zdroje: 9Skóre aktualizované 5. 11. 2026
Prečo RHEL vyžaduje podnikové VPN riešenia
Red Hat Enterprise Linux (RHEL) poháňa kritickú infraštruktúru vo firmách z rebríčka Fortune 500, vládnych agentúrach a finančných inštitúciách. Na rozdiel od spotrebiteľských distribúcií Linuxu vyžaduje RHEL VPN riešenia, ktoré sa integrujú s povinnými prístupovými kontrolami SELinux, dodržiavajú šifrovacie štandardy FIPS 140-2 a podporujú automatizované nasadenie na tisícoch uzlov.
Hlavný záver: RHEL obsahuje vstavané VPN nástroje cez NetworkManager a presadzuje bezpečnostné politiky SELinux. Podnikové VPN nasadenia na RHEL vyžadujú kompatibilitu s týmito nástrojmi, dostupnosť balíkov RPM a dlhodobú podporu dodávateľa zodpovedajúcu 10-ročnému životnému cyklu RHEL.
Tento sprievodca sa zameriava konkrétne na VPN riešenia pre Red Hat Enterprise Linux v produkčnom prostredí. Administrátori RHEL potrebujú VPN, ktoré sa inštalujú cez YUM/DNF, rešpektujú kontexty SELinux a škálujú sa naprieč dátovými centrami a cloudovými nasadeniami.
Ako bezpečnostná architektúra RHEL formuje požiadavky na VPN
RHEL sa od iných distribúcií Linuxu líši spôsobmi, ktoré priamo ovplyvňujú kompatibilitu VPN. Pochopenie týchto rozdielov predchádza zlyhaniam nasadenia a bezpečnostným medzerám.
Vynucovanie SELinux a kompatibilita VPN
SELinux beží v režime vynucovania (enforcing) predvolene na RHEL. Mnohé VPN klienty zlyhávajú potichu, pretože chýbajú príslušné moduly politík SELinux. Kompatibilná VPN musí buď obsahovať politiky SELinux, alebo poskytovať zdokumentované kroky na vytvorenie vlastných kontextov.
Napríklad OpenVPN na RHEL vyžaduje typ SELinux openvpn_t. Bez neho sa spojenia prerušia bez jasnej chybovej správy. WireGuard sa integruje na úrovni jadra od RHEL 8.6, čím sa vyhne väčšine konfliktov so SELinux.
Balíky RPM a inštalácia cez YUM/DNF
Podnikové nasadenia RHEL používajú balíky RPM spravované cez YUM (RHEL 7) alebo DNF (RHEL 8/9). Poskytovatelia VPN, ktorí ponúkajú oficiálne balíky .rpm, zjednodušujú inštaláciu, aktualizácie a audit súladu. Ručné zostavovanie zo zdrojového kódu vytvára údržbovú záťaž a narúša automatizované workflow aktualizácií.
Integrácia s NetworkManager
RHEL používa NetworkManager ako primárny nástroj na konfiguráciu siete. VPN riešenia, ktoré sa integrujú ako pluginy NetworkManager, umožňujú administrátorom spravovať pripojenia cez príkazy nmcli, grafické rozhranie GNOME alebo webovú konzolu Cockpit. To je dôležité v prostrediach, kde konfiguráciu siete spravuje viacero tímov.
Hodnotiace kritériá pre VPN riešenia na RHEL
Pri výbere VPN pre produkčné systémy RHEL vyhodnoťte tieto faktory špecifické pre RHEL:
- Kompatibilita so SELinux: Beží VPN v režime vynucovania SELinux bez nutnosti
setenforce 0? - Dostupnosť oficiálnych balíkov RPM: Udržiava dodávateľ repozitár RPM pre RHEL 7, 8 a 9?
- Nástroje CLI: Ponúka VPN úplnú správu z príkazového riadku pre bezhlavé serverové prostredia?
- Podpora protokolov: Podporuje WireGuard (integrovaný do jadra na RHEL 8.6+) alebo IPsec cez Libreswan (súčasť RHEL)?
- Súlad s FIPS 140-2: Dokáže VPN využívať kryptografické moduly RHEL s validáciou FIPS?
- Škálovateľnosť: Podporuje riešenie playbooky Ansible alebo moduly Puppet pre hromadné nasadenie?
Najlepšie VPN služby s overenou podporou RHEL
Traja poskytovatelia VPN ponúkajú zdokumentovanú kompatibilitu s RHEL prostredníctvom natívnych klientov pre Linux, balíkov RPM alebo podrobných konfiguračných návodov pre podnikové nasadenie.
Mullvad VPN: Ochrana súkromia s natívnym WireGuard
Mullvad VPN poskytuje vyhradeného klienta pre Linux distribuovaného ako balík RPM. Inštalácia na RHEL 8 alebo 9 vyžaduje jediný príkaz:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad bol medzi prvými poskytovateľmi, ktorí prijali WireGuard, ktorý na RHEL 8.6 a novších beží ako modul jadra. Štíhly dizajn WireGuard udržiava nízku záťaž procesora, pričom skutočná rýchlosť závisí od vášho hardvéru a pripojenia. Klient obsahuje úplné CLI (mullvad connect, mullvad status) vhodné pre bezhlavé servery RHEL.
Mullvad prevádzkuje 550+ serverov v 50+ krajinách. Jeho prísna politika bez záznamov bola overená nezávislými auditmi. Služba stojí pevných 5 € mesačne a nevyžaduje vytvorenie účtu.
Poznámka špecifická pre RHEL: Balík RPM od Mullvadu obsahuje moduly politík SELinux pre RHEL 8 a 9. Nie sú potrebné žiadne ručné úpravy politík.
NordVPN: Podnikové škálovanie s 7,229 servermi
NordVPN dodáva klienta pre Linux ako balík RPM, ktorý sa integruje s NetworkManager v RHEL. Administrátori môžu spravovať pripojenia cez nmcli alebo vlastný CLI nástroj NordVPN (nordvpn connect, nordvpn set technology).
Kľúčové funkcie relevantné pre RHEL:
- Protokol NordLynx: Implementácia WireGuard od NordVPN udržiava režijné náklady protokolu na RHEL nízke
- Filtrovanie CyberSec: Blokuje domény s malvérom a phishingom na úrovni DNS, čím dopĺňa pravidlá firewalld v RHEL
- 7,229 serverov v 150 krajinách: Poskytuje redundanciu pre nadnárodné nasadenia RHEL
- Možnosti vyhradenej IP adresy: Užitočné na povoľovanie výstupných bodov VPN v konfiguráciách firewallu RHEL
Inštalácia na RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Poznámka špecifická pre RHEL: Aplikácia NordVPN pre Linux funguje so SELinux v režime vynucovania na RHEL 8 a 9. Plugin NetworkManager podporuje skriptovanie nmcli na automatizovanú správu pripojení.
ExpressVPN: Protokol Lightway pre nasadenia RHEL s nízkou latenciou
ExpressVPN ponúka klienta pre Linux s podporou RPM a svojím vlastným protokolom Lightway. ExpressVPN označuje Lightway ako rýchlo sa pripájajúci protokol s nízkou režijnou záťažou; skutočná priepustnosť na RHEL závisí od vášho hardvéru a siete.
Pozoruhodné funkcie pre administrátorov RHEL:
- Rozdelené tunelovanie (split tunneling): Smeruje cez VPN iba konkrétnu premávku, zatiaľ čo interné služby RHEL zostávajú na priamych pripojeniach
- Viac ako 3 000 serverov v 105 krajinách: Podporuje geograficky distribuovanú infraštruktúru RHEL
- Možnosti Lightway UDP a TCP: Režim TCP funguje cez reštriktívne firemné firewally
- Pravidelné aktualizácie pre Linux: ExpressVPN opravuje svojho klienta pre Linux do 2 týždňov po každom bodovom vydaní RHEL
Inštalácia využíva vlastný repozitár RPM od ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Poznámka špecifická pre RHEL: ExpressVPN na rozdelené tunelovanie vyžaduje vlastný booleovský prepínač SELinux. Ich dokumentácia uvádza presné príkazy setsebool. Klient podporuje virtualizačné prostredia RHEL vrátane KVM a oVirt.
Nastavenie VPN na RHEL: metódy NetworkManager a CLI
Administrátori RHEL zvyčajne nasadzujú VPN dvoma spôsobmi: pluginmi NetworkManager alebo samostatnými klientmi CLI.
Metóda 1: WireGuard cez NetworkManager na RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Táto metóda ukladá prihlasovacie údaje VPN do šifrovaného kľúčenka NetworkManager. Pripojenia pretrvajú po reštarte a automaticky sa integrujú so zónami firewalld v RHEL.
Metóda 2: OpenVPN s politikou SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Príkaz semanage zaregistruje port OpenVPN v SELinux. Preskočenie tohto kroku spôsobí tiché zlyhania pripojenia na systémoch RHEL s SELinux v režime vynucovania.
Metóda 3: IPsec cez Libreswan (súčasť RHEL)
RHEL obsahuje Libreswan pre natívnu podporu VPN IPsec. Vyžaduje to žiadny softvér tretích strán:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan využíva kryptografické knižnice RHEL s validáciou FIPS. To ho robí preferovanou voľbou pre vládne a finančné nasadenia RHEL, ktoré vyžadujú súlad s FIPS 140-2.
Súlad s predpismi a úvahy o podnikovom nasadení
RHEL slúži odvetviam s prísnymi regulačnými požiadavkami. Výber VPN musí zohľadňovať tieto rámce súladu:
| Rámec | Požiadavka |
|---|---|
| HIPAA | Nasadenia RHEL v zdravotníctve potrebujú VPN so šifrovaním AES-256 a auditnými záznamami. NordVPN aj Mullvad podporujú AES-256-GCM. |
| PCI DSS | Spracovanie platieb na RHEL vyžaduje šifrované tunely pre všetky údaje o držiteľoch kariet. IPsec cez Libreswan natívne spĺňa požiadavky PCI DSS, časť 4.1. |
| FedRAMP | Vládne systémy RHEL potrebujú šifrovanie validované podľa FIPS 140-2. Libreswan s kryptografickou knižnicou NSS v RHEL túto požiadavku spĺňa. |
| SOC 2 | Poskytovatelia VPN musia preukázať postupy nakladania s údajmi. Publikované auditné správy Mullvadu sa týkajú kontrol SOC 2 a NordVPN uvádza, že si objednal nezávislé audity bez záznamov. |
Pri rozsiahlom nasadení automatizujte konfiguráciu VPN pomocou Ansible. Red Hat Ansible Automation Platform obsahuje moduly rolí VPN pre Libreswan a WireGuard, ktoré nasadzujú konzistentné konfigurácie naprieč stovkami uzlov RHEL.
Záverečné hodnotenie
Prostredia RHEL vyžadujú VPN riešenia, ktoré rešpektujú politiky SELinux, inštalujú sa cez balíky RPM a škálujú sa pomocou nástrojov automatizácie ako Ansible. Mullvad poskytuje najsilnejšie záruky súkromia s čistou integráciou WireGuard. NordVPN ponúka najväčšiu sieť serverov a kompatibilitu s NetworkManager pre nadnárodné nasadenia. Protokol Lightway od ExpressVPN poskytuje najnižšiu latenciu pripojenia pre aplikácie citlivé na čas.
Pre administrátorov RHEL, ktorí potrebujú súlad s FIPS 140-2 bez softvéru tretích strán, Libreswan je súčasťou každej inštalácie RHEL a využíva validované kryptografické moduly operačného systému. Ktorékoľvek z týchto riešení skombinujte s vstavanými nástrojmi RHEL NetworkManager a nmcli pre konzistentnú a skriptovateľnú správu VPN naprieč vašou infraštruktúrou.
Zdroje pre túto stránku
Grafy a referenčné obrázky z nášho výskumu, voľne dostupné na prezeranie a zdieľanie.
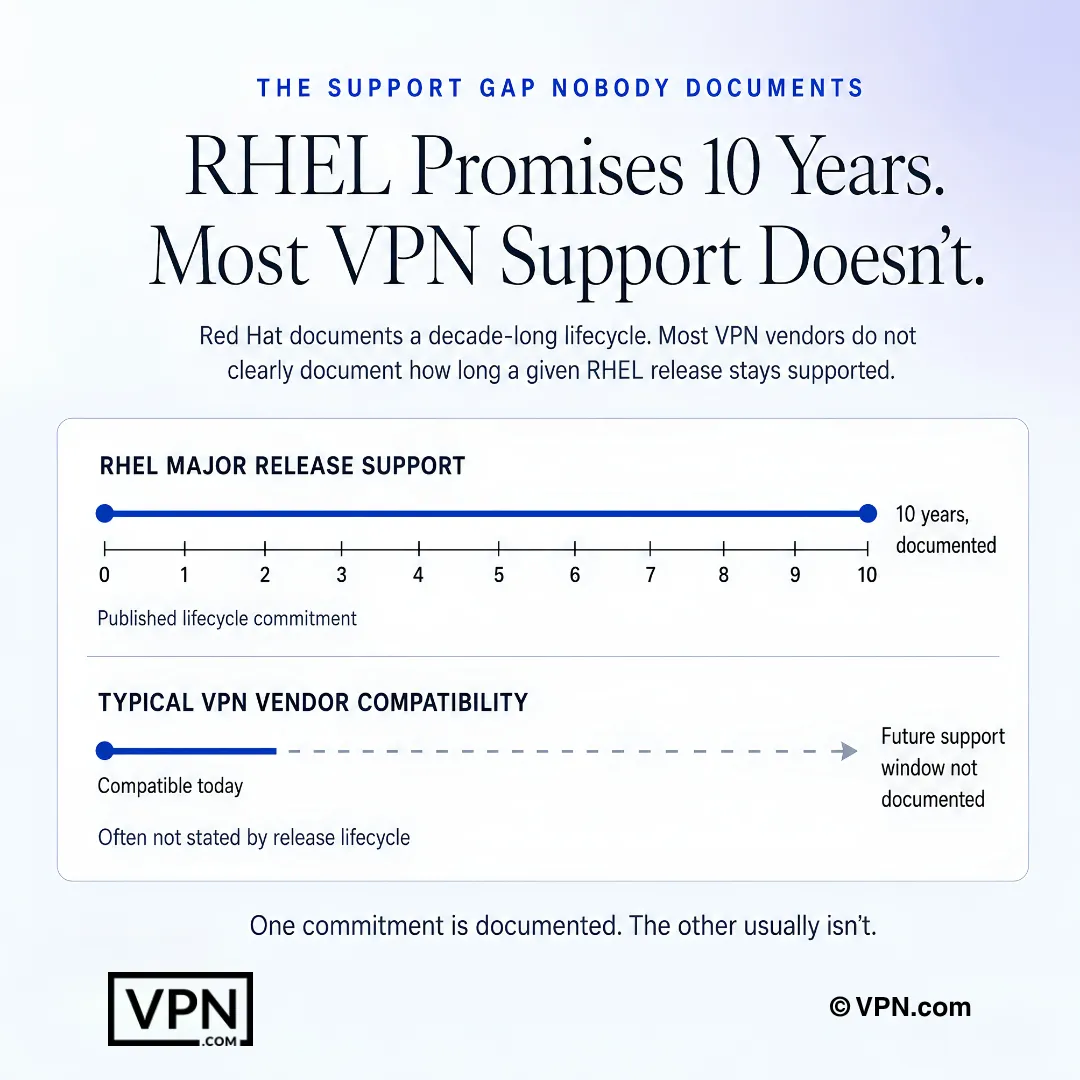
RHEL má zdokumentovaný životný cyklus, ale okná podpory VPN dodávateľov sú často menej jasne definované.
Často kladené otázky
Prečo nemôže RHEL jednoducho používať akýkoľvek spotrebiteľský VPN klient?
RHEL predvolene vynucuje SELinux v režime povinného riadenia prístupu, ktorý potichu blokuje VPN klientov bez príslušných modulov politík, a podnikové nasadenia vyžadujú balíky RPM spravované cez YUM alebo DNF, nie ručné zostavenie zo zdroja. Životný cyklus podpory RHEL približne 10 rokov tiež znamená, že dodávateľ potrebuje dlhodobú údržbu klienta pre Linux, nie len jednorazové vydanie.
Ktoré VPN skutočne fungujú so SELinux v režime vynucovania bez jeho vypnutia?
Balík RPM od Mullvadu obsahuje moduly politík SELinux pre RHEL 8 a 9, bez potreby ručných úprav. Aplikácia NordVPN pre Linux tiež beží v režime vynucovania, pričom jej plugin NetworkManager podporuje skriptovanie nmcli. ExpressVPN na rozdelené tunelovanie potrebuje vlastný booleovský prepínač SELinux, ktorý jeho dokumentácia pokrýva príkazmi setsebool.
Spĺňa niektorá z týchto VPN požiadavky FIPS 140-2 hneď po inštalácii?
Libreswan, ktorý je súčasťou každej inštalácie RHEL, využíva vlastnú kryptografickú knižnicu NSS v RHEL s validáciou FIPS, a preto je hlavnou voľbou pre vládne a finančné nasadenia vyžadujúce súlad s FIPS 140-2 bez softvéru tretích strán. NordVPN aj Mullvad podporujú šifrovanie AES-256-GCM, ale žiadna z nich neprebieha cez validované kryptografické moduly RHEL tak, ako Libreswan.
Aký je presný inštalačný príkaz pre každú z týchto VPN na RHEL 9?
Mullvad sa inštaluje jedným riadkom: sudo dnf install s URL jeho balíka RPM. NordVPN vyžaduje dva kroky: najprv import RPM jeho repozitára yum, potom sudo dnf install nordvpn. ExpressVPN používa sudo dnf install expressvpn-latest.rpm, nasleduje expressvpn activate a expressvpn connect. Všetky tri sa vyhýbajú ručnému zostavovaniu zo zdroja, ktoré komplikuje automatizované aktualizácie.
Ako nastavím WireGuard cez NetworkManager namiesto vlastného klienta poskytovateľa?
Nainštalujte wireguard-tools príkazom sudo dnf install wireguard-tools, potom importujte konfiguráciu pomocou sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf a spustite ju príkazom sudo nmcli connection up wg0. Týmto sa prihlasovacie údaje uložia do šifrovaného kľúčenka NetworkManager, prežijú reštart a automaticky sa integrujú so zónami firewalld.
Prečo sa moje pripojenie OpenVPN na serveri RHEL tiché zlyháva?
To takmer vždy súvisí s chýbajúcim typom SELinux openvpn_t, čo spôsobuje prerušenie pripojení bez jasnej chybovej správy v režime vynucovania. Opravte to inštaláciou NetworkManager-openvpn a následne príkazom sudo semanage port -a -t openvpn_port_t -p tcp 1194 pred importom pripojenia. Preskočenie kroku semanage je najčastejšou príčinou nevysvetliteľných zlyhaní OpenVPN na RHEL.
Ktorá z týchto VPN dosahuje najlepší výkon pre produkčné zaťaženie RHEL?
NordVPN sa umiestňuje na #1 z 22 podľa nášho Trust Score, ktoré je agregované z publikovaných testov tretích strán, nasleduje ExpressVPN na #2 a Mullvad na #11. Pre RHEL konkrétne integrácia WireGuard na úrovni jadra od RHEL 8.6 predchádza väčšine konfliktov so SELinux, ktoré môžu staršie protokoly ako OpenVPN spôsobiť, čo je pre produkčnú stabilitu rovnako dôležité ako surové poradie.
Ako sa tieto tri VPN porovnávajú nákladmi pri podnikovom nasadení na RHEL?
NordVPN začína od $3.49/mesiac a ExpressVPN od $2.99/mesiac, obe na svojich najdlhších plánoch, zatiaľ čo Mullvad účtuje pevných 5,50 $ mesačne bez viacročných cenových úrovní, platených mesačne bez bezplatnej skúšobnej verzie. Pri rozpočtovaní pre mnoho uzlov RHEL pod spoločným účtom sa dlhodobejšie ceny Nord a Express škálujú predvídateľnejšie než paušálna sadzba Mullvadu platená podľa potreby.
Pomáha niektorá z týchto VPN skutočne splniť požiadavky HIPAA, PCI DSS alebo FedRAMP?
Čiastočne, v závislosti od rámca. NordVPN aj Mullvad podporujú šifrovanie AES-256-GCM relevantné pre HIPAA; NordVPN uvádza, že jeho politika bez záznamov bola nezávisle auditovaná, a Mullvad publikuje vlastné nezávislé auditné správy týkajúce sa kontrol SOC 2. Pre PCI DSS alebo FedRAMP je priamejšou cestou k súladu natívny IPsec zásobník Libreswan v RHEL, používajúci kryptografiu s validáciou FIPS.
Koľko zariadení môže jeden účet reálne pokryť pri nasadení RHEL na viacerých uzloch?
NordVPN povoľuje 10 súčasných pripojení zariadení na účet, ExpressVPN povoľuje 10 až 14 podľa úrovne plánu a Mullvad má limit 5. Pre administrátorov spravujúcich viacero serverov alebo pracovných staníc RHEL pod jednou licenciou namiesto zriaďovania účtu pre každý uzol vystačia vyššie limity NordVPN a ExpressVPN dlhšie, než je potrebné pridávať ďalšie účty.
Dá sa konfigurácia VPN na RHEL automatizovať naprieč stovkami serverov?
Áno. Vlastná Ansible Automation Platform od Red Hat obsahuje moduly rolí VPN špecificky pre Libreswan a WireGuard, ktoré umožňujú administrátorom odoslať identické konfigurácie VPN na stovky uzlov RHEL z jedného playbooku. V kombinácii s nmcli na lokálnu správu to poskytuje skriptovateľnú a auditovateľnú cestu nasadenia namiesto ručnej konfigurácie každého servera.
Čo sa stane, ak VPN po nasadení v infraštruktúre RHEL nebude vyhovovať?
NordVPN aj ExpressVPN majú na svoje plány 30-dňovú záruku vrátenia peňazí, čo vám dáva okno na testovanie kompatibility skôr, než sa zaviažete k väčšiemu rozpočtu nasadenia. Mullvad neponúka skúšobnú verziu a funguje výlučne na platbu podľa potreby, takže ak jeho klient RPM nevyhovuje vášmu prostrediu, nemáte žiadnu záruku, ku ktorej by ste sa mohli uchýliť.
Čo sa stane, keď bodové vydanie RHEL pokazí kompatibilitu klienta VPN?
ExpressVPN opraví svojho klienta pre Linux približne do 2 týždňov po každom bodovom vydaní RHEL, čo obmedzuje prestoje pri nasadeniach citlivých na čas. Integrácia WireGuard na úrovni jadra od RHEL 8.6 väčšine týchto porúch úplne predchádza, pretože nejde o samostatného klienta v používateľskom priestore. Libreswan sa týmto problémom vyhýba úplne, pretože je súčasťou samotného RHEL a aktualizuje sa spolu s operačným systémom.