VPN ที่ดีที่สุดสำหรับองค์กร: เปรียบเทียบและจัดอันดับสำหรับธุรกิจ
VPN ที่ดีที่สุดสำหรับองค์กรทำได้มากกว่าเพียงแค่เข้ารหัสการรับส่งข้อมูล เปรียบเทียบตัวเลือกยอดนิยมของเราตามความลึกของความปลอดภัย เครื่องมือการจัดการ และการสนับสนุนด้านการปฏิบัติตามข้อกำหนด ตอนนี้
 Michael Gargiulo
สรุปหลัก: VPN ของผู้บริโภคไม่สามารถจัดการพื้นผิวการโจมตีที่กว้างขวางของสภาแวดล้อมองค์กรได้ VPN สำหรับองค์กรที่เหมาะสมเพิ่มการบังคับใช้นโยบายแบบรวมศูนย์ การควบคุมการเข้าถึงแบบละเอียด และความลึกของความปลอดภัยที่ขยายได้ในทุกทีมและสาขาที่กระจายตัว
ทีมองค์กรทำงานในสำนักที่บ้าน พื้นที่ร่วมใช้งาน และสาขาที่ขยายไปทั่วหลายเขตเวลา การกระจายตัวนั้นสร้างพื้นผิวการโจมตีที่ VPN ของผู้บริโภคไม่สามารถจัดการได้ แพลตฟอร์ม VPN สำหรับองค์กรเฉพาะ ให้การบังคับใช้นโยบายแบบรวมศูนย์ การควบคุมการเข้าถึงแบบละเอียด และการบันทึกลอก-อินที่พร้อมสำหรับการตรวจสอบในหลายพันจุดปลายสุด
สำหรับภาพรวมที่กว้างขวางของตัวเลือก VPN ทางธุรกิจ โปรดดูคู่มือ VPN ที่ดีที่สุดสำหรับธุรกิจของเรา หน้านี้มุ่งเน้นไปที่แพลตฟอร์มที่สร้างขึ้นสำหรับองค์กรที่มีพนักงาน 200 คนขึ้นไป การปรับใช้หลายไซต์ และข้อกำหนดด้านการควบคุมที่เข้มงวด การเลือกโซลูชันที่เหมาะสมสัมผัสการปฏิบัติตามข้อกำหนด ผลผลิต โอเวอร์เฮด IT และการตอบสนองต่อเหตุการณ์
VPN ที่ดีที่สุดสำหรับองค์กร (การเลือกอย่างรวดเร็ว)
- ที่ดีที่สุดโดยรวม: NordLayer
- ที่ดีที่สุดสำหรับสภาแวดล้อม Cisco: Cisco Secure Client
- ที่ดีที่สุดสำหรับการตรวจสอบความปลอดภัยอย่างลึกซึ้ง: Palo Alto GlobalProtect
- ที่ดีที่สุดสำหรับ Zero Trust: Zscaler Private Access
- ที่ดีที่สุดสำหรับประสิทธิภาพที่เร่งความเร็วด้วยฮาร์ดแวร์: Fortinet FortiClient
โซลูชัน VPN สำหรับองค์กรอันดับต้น ที่เปรียบเทียบ
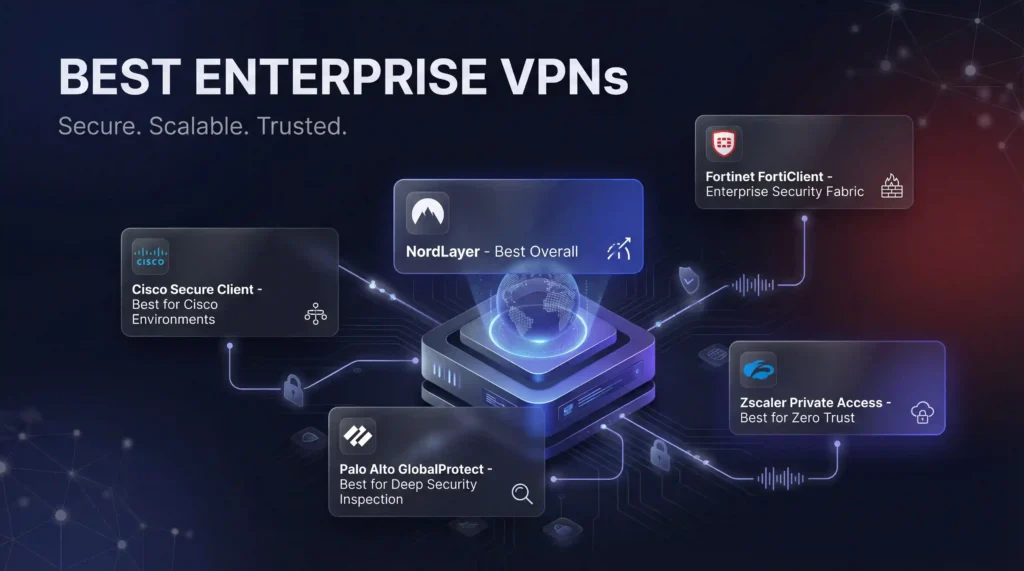
เราประเมินแพลตฟอร์ม VPN สำหรับองค์กรชั้นนำตามความลึกของความปลอดภัย เครื่องมือการจัดการ การสนับสนุนโพรโทคอล ความสามารถในการปฏิบัติตามข้อกำหนด ประสิทธิภาพ และการทบทวนของผู้ใช้อิสระ
| ผู้ให้บริการ | ที่ดีที่สุดสำหรับ | ตัวแยกความแตกต่างที่สำคัญ | รูปแบบการปรับใช้ | การสนับสนุนการปฏิบัติตามข้อกำหนด |
|---|---|---|---|---|
| NordLayer | องค์กรที่มุ่งเน้นคลาวด์ | SSO, SCIM, โพรโทคอล NordLynx | คลาวด์ | SOC 2, HIPAA, GDPR |
| Cisco Secure Client[1] | สภาแวดล้อม Cisco | การตรวจสอบการปฏิบัติตามข้อกำหนดก่อนการเชื่อมต่อ | ภายในองค์กร / คลาวด์ | SOC 2, PCI DSS, HIPAA, FedRAMP |
| Palo Alto GlobalProtect[2] | การตรวจสอบความปลอดภัยอย่างลึกซึ้ง | การตรวจสอบการรับส่งข้อมูลแบบเรียลไทม์ผ่าน App-ID | ไฮบริด | SOC 2, ISO 27001, PCI DSS |
| Fortinet FortiClient[3] | ประสิทธิภาพที่เร่งความเร็วด้วยฮาร์ดแวร์ | VPN ที่เป็นหนึ่งเดียว ไฟร์วอลล์ และการป้องกันจุดปลายสุด | ภายในองค์กร / ไฮบริด | SOC 2, PCI DSS, HIPAA |
| Zscaler ZPA[4] | Zero Trust | การเข้าถึงระดับแอปพลิเคชัน ไม่มีการเปิดเผยเครือข่าย | คลาวด์เท่านั้น | SOC 2, ISO 27001, FedRAMP |
NordLayer
ที่ดีที่สุดสำหรับองค์กรที่มุ่งเน้นคลาวด์และทีมไฮบริด NordLayer เข้ารหัสการรับส่งข้อมูลด้วย AES-256 และโพรโทคอล NordLynx ของตัวเอง มันรวมกับผู้ให้บริการ SSO เช่น Azure AD, Okta และ Google Workspace การจัดหาที่ใช้ SCIM ทำให้การเข้าร่วมและออกจากผู้ใช้เป็นอัตโนมัติ การตรวจสอบท่าทีของอุปกรณ์และการกรองแบบ DNS เพิ่มการควบคุมระดับจุดปลายสุด ความเร็วถึง 237 Mbps ลงและ 221 Mbps ขึ้น
NordLayer ให้ใบอนุญาตรายเดือนต่อผู้ใช้เริ่มต้นที่ $8/user สำหรับทีมที่มี 5 คนขึ้นไป ระดับองค์กรจะเข้าถึงเซิร์ฟเวอร์ที่อุทิศ การสนับสนุนลำดับความสำคัญ และการกำหนดค่าเกตเวย์แบบกำหนดเอง การปฏิบัติตามข้อกำหนด SOC 2 Type 2 ครอบคลุมข้อกำหนดการตรวจสอบสำหรับผู้ซื้อตลาดกลาง และองค์กร
Cisco Secure Client
ที่ดีที่สุดสำหรับองค์กรขนาดใหญ่ที่มีโครงสร้างพื้นฐาน Cisco ที่มีอยู่ Cisco Secure Client เรียกใช้การตรวจสอบการปฏิบัติตามข้อกำหนดของอุปกรณ์ก่อนการเชื่อมต่อ มันปิดกั้นอุปกรณ์ที่ไม่สอดคล้องกันก่อนที่จะเปิดอุโมงค์ การแยกอุโมงค์ถูกปิดใช้งานตามค่าเริ่มต้น โดยเก็บการรับส่งข้อมูลทั้งหมดไว้ในสแต็กความปลอดภัยขององค์กร
Cisco ให้ใบอนุญาตผ่านข้อตกลงขององค์กร (EA) โดยรวม Secure Client เข้ากับผลิตภัณฑ์ความปลอดภัยอื่นๆ องค์กรที่ใช้เครื่องจักร ASA หรือ Firepower จะได้รับการรวมที่แน่นที่สุด Cisco ยังให้การสนับสนุน TAC 24/7 พร้อมเวลาตอบสนอง 15 นาทีที่รับประกันสำหรับตั๋ว Severity 1
Palo Alto GlobalProtect
ที่ดีที่สุดสำหรับองค์กรที่มุ่งเน้นความปลอดภัยซึ่งต้องการการตรวจสอบการรับส่งข้อมูลอย่างลึกซึ้ง GlobalProtect เชื่อมต่อกับไฟร์วอลล์รุ่นถัดไปของ Palo Alto และแพลตฟอร์มคลาวด์ Prisma Access มันตรวจสอบการรับส่งข้อมูลทั้งหมดอย่างต่อเนื่องโดยใช้ App-ID, User-ID และการตรวจสอบเนื้อหาแบบเรียลไทม์
Palo Alto ให้การจัดการหลายผู้เช่าผ่านคอนโซล Panorama ของตัน Panorama จัดการการกระจายนโยบายทั่วหลายร้อยไฟร์วอลล์และสาขาออฟฟิสจากหลาย ๆ มุมมอง การรับรอง ISO 27001 และ SOC 2 ตรงตามข้อกำหนดการตรวจสอบองค์กรส่วนใหญ่
Fortinet FortiClient
ที่ดีที่สุดสำหรับองค์กรที่ต้องการประสิทธิภาพที่เร่งความเร็วด้วยฮาร์ดแวร์พร้อมการป้องกันจุดปลายสุดในตัว FortiClient รวม VPN, ไฟร์วอลล์, การป้องกันจุดปลายสุด และข่าวกรรมสารภัยคุณขุมทรัพย์ภายใต้ระนาบการจัดการเดียว มันสนับสนุนการเชื่อมโยง IPSec และ SSL สามารถใช้งานทดลองฟรี
FortiClient รวมกับเครื่องจักร FortiGate ซึ่งใช้ชิป ASIC แบบกำหนดเองเพื่อเร่งความเร็วการเข้ารหัสที่ความเร็วเส้น FortiManager สนับสนุนการจัดการหลายผู้เช่าสำหรับผู้ให้บริการบริการจัดการ การให้ใบอนุญาตตามแบบอุปกรณ์ต่อด้วยส่วนลดปริมาณเหนือ 500 ที่นั่ง
Zscaler Private Access (ZPA)
ที่ดีที่สุดสำหรับองค์กรที่มีแนวคิดแนวคลาวด์ซึ่งมุ่งมั่นต่อ Zero Trust ZPA เชื่อมต่อผู้ใช้โดยตรงกับแอปพลิเคชันเฉพาะโดยไม่เปิดเผยเครือข่ายพื้นฐาน IP ของแอปพลิเคชันยังคงไม่มองเห็นต่ออินเทอร์เน็ตสาธารณะ การปรับใช้คลาวด์เท่านั้นหมายความว่าสภาแวดล้อมภายในองค์กรที่หนักจะต้องการการโยกย้ายแบบขั้นตอน
ZPA แตกต่างจาก VPN สำหรับองค์กรดั้งเดิมในวิธีหนึ่งที่มีความสำคัญอย่างยิ่ง มันไม่มีวันวางผู้ใช้บนเครือข่าย VPN ดั้งเดิมตรวจสอบสิทธิ์ของผู้ใช้ จากนั้นให้สิทธิ์การเข้าถึง Layer 3 อย่างกว้างขวาง ZPA ตัวแทนการเชื่อมต่อแต่ละรายการระหว่างผู้ใช้และแอปผ่านคลาวด์ของ Zscaler หากผู้โจมตีสูญหายด้านข้างของ ผู้ใช้ พวกเขาไปถึงเพียงแอปเฉพาะที่ผู้ใช้เข้าถึง ไม่ใช่เครือข่ายเต็ม Zscaler เผยแพร่การรับประกัน SLA ขึ้น 99.999% ของเวลาว่างสำหรับคลาวด์ความปลอดภัยของตัน
คุณสมบัติเฉพาะขององค์กรเพื่อเปรียบเทียบ
ผู้ซื้อองค์กรประเมินแพลตฟอร์ม VPN แตกต่างจากทีมธุรกิจขนาดเล็ก ปัจจัยการตัดสินใจเหล่านี้แยกโซลูชันระดับองค์กรออกจากตัวเลือกตลาดกลาง
รูปแบบการให้ใบอนุญาตและราคา
ผู้ขายรองเท้าชุด VPN ของรองเท้าใช้รูปแบบการให้ใบอนุญาตสามแบบทั่วไป การให้ใบอนุญาตต่อผู้ใช้ (NordLayer, Zscaler) ขยายได้คาดการณ์ได้ตามจำนวนพนักงาน การให้ใบอนุญาตต่ออุปกรณ์ (Fortinet) เหมาะสำหรับองค์กรที่มีสถานีงานร่วมใช้งานหรือจุดปลายสุด IoT ข้อตกลงองค์กรระดับไฮต่อ (Cisco) รวม VPN เข้ากับชุดความปลอดภัยที่กว้างขวางมากขึ้นในส่วนลดปริมาณ
ขอใบเสนอราคาสำหรับจำนวนที่นั่งจริงของคุณ ราคาอ้างอิงหลักฟอร์มไม่ค่อยสะท้อนอัตราองค์กรที่เจรจา ผู้ขายส่วนใหญ่ลดราคา 20-40% สำหรับความมุ่งมั่นเหนือ 500 ผู้ใช้
ความยืดหยุ่นในการปรับใช้: คลาวด์ เทียบกับ ภายในองค์กร เทียบกับ ไฮบริด
แพลตฟอร์มคลาวด์เท่านั้นเช่น Zscaler ZPA และ NordLayer ปรับใช้ในไม่กี่ชั่วโมง พวกเขาไม่ต้องมีฮาร์ดแวร์ที่เว็บไซต์ โซลูชันภายในองค์กรเช่น Cisco ASA และเครื่องจักร FortiGate ให้ทีม IT ควบคุมเส้นทางข้อมูลเต็ม การปรับใช้ไฮบริด (Palo Alto Prisma Access + ไฟร์วอลล์ภายในองค์กร) เชื่อมต่อทั้งสองรูปแบบ
จับคู่รูปแบบการปรับใช้ของคุณกับสถาปัตยกรรมของคุณ องค์กรที่มี 50 สาขาขึ้นไปมักต้องการเครื่องจักรภายในองค์กรที่แต่ละไซต์ ทีมระยะไกลอย่างเต็มที่พร้อมกับชุดเครื่องมือ SaaS ที่หนักจะได้รับประโยชน์จากแพลตฟอร์มดั้งเดิมของคลาวด์
กรอบการปฏิบัติตามข้อกำหนด: HIPAA, SOC 2, ISO 27001
VPN สำหรับองค์กรทั้งหมดในคู่มือนี้มีการรับรอง SOC 2 Type 2 องค์กรสุขภาพต้องการแพลตฟอร์มที่ปฏิบัติตามข้อกำหนด HIPAA ด้วยความพร้อม BAA (Business Associate Agreement) ผู้รับเหมาก่อสัญญาของรัฐบาลควรยืนยัน FedRAMP การอนุญาต ซึ่ง Cisco และ Zscaler ทั้งคู่มีอยู่
ขอเอกสารการปฏิบัติตามข้อกำหนดของผู้ขายก่อนการพิสูจน์ความเป็นจริงของคุณ ตรวจสอบวันที่ตรวจสอบ รายงาน SOC 2 ที่มีอายุเกิน 12 เดือนอาจไม่ตรงตามข้อกำหนดการตรวจสอบของคุณ
การควบคุมของผู้ดูแลระบบและแนวทางการตรวจสอบ
แพลตฟอร์มองค์กรต้องบันทึกเหตุการณ์การเชื่อมต่อทุกครั้ง การเปลี่ยนแปลงนโยบาย และการดำเนินการของผู้ดูแลระบบ NordLayer บันทึกเวลาประทับเวลาการเชื่อมต่อ ตัวตนของผู้ใช้ และสถานที่เก็บเก้าตัวอักษร Palo Alto Panorama บันทึกกิจกรรมของผู้ดูแลระบบแบบละเอียดทั่วอุปกรณ์ที่มีการจัดการทั้งหมด Cisco ISE รวมกับเครื่องมือ SIEM สำหรับความสัมพันธ์แบบเรียลไทม์
ค้นหาการควบคุมการเข้าถึงตามบทบาท (RBAC) ที่มีอย่างน้อยสามระดับผู้ดูแลระบบ ผู้ดูแลระบบโลก ผู้ดูแลระบบภูมิภาค และบทบาทผู้ตรวจสอบแบบอ่านอย่างเดียวเพื่อป้องกันการบ่งชี้ของสิทธิพิเศษทั่วทีม IT ขนาดใหญ่
การรับประกัน SLA และระดับการสนับสนุน
เวลาหยุดชั่วคราวมีค่าใช้จ่ายสำหรับองค์กรขององค์กรเฉลี่ย 9,000 ดอลลาร์ต่อนาที ร้องขอสัญญา SLA เป็นลายลักษณ์อักษร Zscaler รับประกัน 99.999% ของเวลาว่าง Cisco ให้ตอบสนอง 15 นาทีสำหรับตั๋ว Severity 1 ที่สำคัญ Palo Alto ให้การมอบหมายโปรแกรมจัดการบัญชีทางเทคนิค (TAM) เฉพาะสำหรับบัญชีองค์กร
ประเมินคุณภาพการสนับสนุนระหว่างการพิสูจน์ความเป็นจริงของคุณ ส่งตั๋วทดสอบ วัดเวลาตอบสนอง ตรวจสอบว่าคุณสามารถเข้าถึงวิศวกรหรือแชตบอต
การจัดการหลายผู้เช่าและ MSP
องค์กรที่จัดการบริษัทย่อยหรือสภาแวดล้อมไคลเอนต์ต้องการความสามารถหลายผู้เช่า Palo Alto Panorama และ Fortinet FortiManager ทั้งคู่สนับสนุนการจัดการหลายผู้เช่าแบบดั้งเดิม NordLayer ให้การแบ่งส่วนทีมผ่านแผงผู้ดูแลระบบของตัน Zscaler สนับสนุนการแยกตัวเช่าสำหรับผู้ให้บริการบริการรักษาความปลอดภัยที่มีการจัดการ
วิธีเลือกแพลตฟอร์มที่เหมาะสมสำหรับองค์กรของคุณ
การเลือกองค์กร VPN ที่เหมาะสมเริ่มต้นด้วยการจับคู่ข้อกำหนดของคุณกับจุดแข็งของแพลตฟอร์ม:
- จับคู่ลำดับความสำคัญด้านความปลอดภัย: ความปลอดภัยของแอปพลิเคชันคลาวด์มุ่งเน้นไปที่ ZTNA หลายสำนักงานทางกายภาพต้องการการสนับสนุน VPN ไซต์ต่อไซต์
- ยืนยันการจัดตำแหน่งการปฏิบัติตามข้อกำหนด: ตรวจสอบว่าแพลตฟอร์มของคุณรองรับ HIPAA, PCI DSS, GDPR หรือกรอบใดก็ตามที่ใช้บังคับ ขอรายงาน SOC 2 ล่าสุด
- ประเมินสเกลของทีม: แพลตฟอร์มที่จัดการ 50 ผู้ใช้ได้ดีอาจไม่พอใจที่ 5,000 ขอผู้ขายอ้างอิงลูกค้าในสเกลของคุณ
- เรียกใช้การพิสูจน์ความเป็นจริง: ปรับใช้ไปยัง 25-50 ผู้ใช้ก่อนสัญญา ทดสอบความเชื่อถือได้ ความล้มเหลว และการตอบสนองการสนับสนุนในสำนักงานอย่างน้อย 2 แห่ง
- ประเมินต้นทุนทั้งหมดของการเป็นเจ้าของ: ตรวจสอบการให้ใบอนุญาต ฮาร์ดแวร์ (ถ้าภายในองค์กร) แรงงานของผู้ดูแลระบบ และการฝึกอบรม แพลตฟอร์มคลาวด์ลดค่าใช้จ่ายฮาร์ดแวร์แต่อาจเพิ่มค่าธรรมเนียมต่อผู้ใช้ในสเกล
คำตัดสินขั้นสุดท้าย
NordLayer เหมาะสมสำหรับองค์กรส่วนใหญ่ด้วยการปรับใช้อย่างรวดเร็วและการรวม ZTNA Cisco Secure Client พอดีกับร้านค้า Cisco ขนาดใหญ่ที่มีการลงทุนโครงสร้างพื้นฐานที่มีอยู่ Palo Alto GlobalProtect ทำงานสำหรับทีมที่มุ่งเน้นความปลอดภัยซึ่งต้องการการตรวจสอบการรับส่งข้อมูลอย่างลึกซึ้งในสาขาออฟฟิส
Fortinet FortiClient ให้ประสิทธิภาพที่เร่งความเร็วด้วยฮาร์ดแวร์สำหรับสภาแวดล้อมที่ต้องการภายในองค์กรหนัก Zscaler ZPA ทำงานสำหรับองค์กรที่มีแนวคิดแนวคลาวด์พร้อมเพื่อขจัดพื้นผิวการโจมตี VPN ดั้งเดิมทั้งหมด
ด้วยการบ่งชี้การละเมิดข้อมูลโดยเฉลี่ยบ้าน $4.56 ล้านบาท ค่าใช้จ่ายในการปรับใช้องค์กร VPN ผิดมีค่าใช้จ่ายน้อยกว่าการปรับใช้ไม่มี เริ่มต้นด้วยการพิสูจน์ความเป็นจริง 30 วัน วัดแฝง โอเวอร์เฮด IT และครอบคลุมการปฏิบัติตามข้อกำหนดก่อนสัญญา
อ้างอิง
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
อ้างอิง
- Cisco. 2026. Secure Client (including AnyConnect). ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.cisco.com/site/us/en/products/security/secure-client/index.html.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Palo Alto Networks. ไม่ระบุวันที่. Secure Remote Access | GlobalProtect. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.paloaltonetworks.com/sase/globalprotect.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Fortinet. ไม่ระบุวันที่. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Zscaler. ไม่ระบุวันที่. Transforming secure access with Zscaler Private Access (ZPA). ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.zscaler.com/products-and-solutions/zscaler-private-access.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. Enterprise VPN Security. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Fortinet. ไม่ระบุวันที่. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
ทรัพยากรสำหรับหน้านี้
แผนภูมิและภาพอ้างอิงจากการวิจัยของเรา ดูและแชร์ได้ฟรี
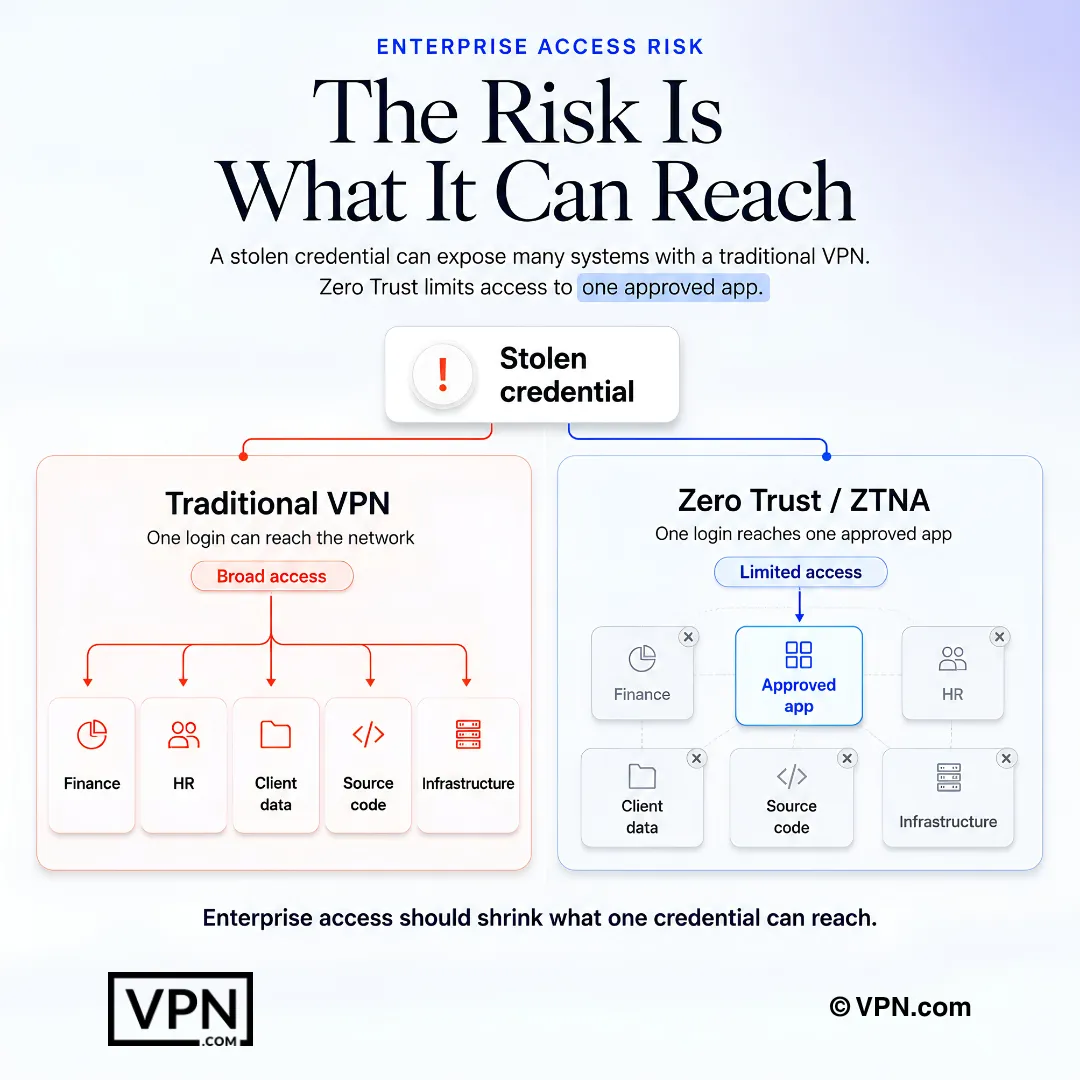
ความเสี่ยงในการเข้าถึงองค์กรลดลงเมื่อข้อมูลรับรองเพียงชุดเดียวไม่สามารถเข้าถึงเครือข่ายทั้งหมดได้
คำถามที่พบบ่อย
อะไรที่ทำให้ VPN สำหรับองค์กรแตกต่างจากนั้นจาก VPN ทางธุรกิจมาตรฐาน
VPN สำหรับองค์กรเพิ่มการบังคับใช้นโยบายแบบรวมศูนย์ การควบคุมการเข้าถึงแบบละเอียด และการบันทึกลอก-อินที่พร้อมสำหรับการตรวจสอบในหลายพันจุดปลายสุดที่ขยายไปทั่วสำนักที่บ้าน พื้นที่ร่วมใช้งาน และสาขาออฟฟิส VPN ของผู้บริโภคและธุรกิจขนาดเล็กไม่สามารถจัดการการกระจายตัวนั้นได้ แพลตฟอร์มเช่น NordLayer, Cisco Secure Client และ Palo Alto GlobalProtect สร้างขึ้นโดยเฉพาะสำหรับองค์กรที่มีพนักงาน 200 คนขึ้นไปและการปรับใช้หลายไซต์
Zscaler Private Access แตกต่างจากสถาปัตยกรรมจาก VPN ดั้งเดิมอย่างไร
ZPA ไม่มีวันวางผู้ใช้บนเครือข่ายเลย VPN ดั้งเดิมตรวจสอบสิทธิ์ของผู้ใช้จากนั้นให้สิทธิ์การเข้าถึง Layer 3 อย่างกว้างขวาง ในขณะที่ ZPA เป็นตัวแทนการเชื่อมต่อแต่ละรายการระหว่างผู้ใช้และแอปพลิเคชันเฉพาะผ่านคลาวด์ของ Zscaler โดยเก็บ IP ของแอปพลิเคชันไว้ห่างจากอินเทอร์เน็ตสาธารณะ หากข้อมูลรับรองถูกทำให้ไม่ปลอดภัย ผู้โจมตีจะสามารถเข้าถึงเพียงแอปเดียวที่ผู้ใช้ได้เข้าถึง ไม่ใช่เครือข่ายเต็ม
แพลตฟอร์ม VPN สำหรับองค์กรใดที่มีการตรวจสอบการรับส่งข้อมูลแบบเรียลไทม์ที่ลึกที่สุด
Palo Alto GlobalProtect ซึ่งเชื่อมต่อกับไฟร์วอลล์รุ่นถัดไปของ Palo Alto และแพลตฟอร์มคลาวด์ Prisma Access และตรวจสอบการรับส่งข้อมูลทั้งหมดอย่างต่อเนื่องโดยใช้ App-ID, User-ID และการตรวจสอบเนื้อหาแบบเรียลไทม์ คอนโซล Panorama ของตัวจัดการการกระจายนโยบายทั่วหลายร้อยไฟร์วอลล์และสาขาออฟฟิสจากหลาย ๆ มุมมอง ท้ายด้วยการรับรอง ISO 27001 และ SOC 2
สิ่งที่ได้รับการรับรองการปฏิบัติตามข้อกำหนดที่ผู้ซื้อองค์กรควรตรวจสอบก่อนลงนาม
ยืนยันสถานะ SOC 2 Type 2 ก่อนเนื่องจากทุกแพลตฟอร์มในการเปรียบเทียบนี้มีอยู่ จากนั้นตรวจสอบความพร้อม BAA HIPAA หากคุณ ที่มาจากสุขภาพ และการอนุญาต FedRAMP หากคุณ เป็นผู้รับเหมาก่อสัญญาของรัฐบาล (ทั้ง Cisco และ Zscaler มีอยู่) ขอรายงาน SOC 2 ล่าสุดของผู้ขายโดยตรง เนื่องจากรายงานที่มีอายุเกิน 12 เดือนอาจไม่ตรงตามข้อกำหนดการตรวจสอบของคุณ
ผู้ขาย VPN สำหรับองค์กรมักจะจัดโครงสร้างการให้ใบอนุญาตอย่างไร
สามแบบจำเป็น: การให้ใบอนุญาตต่อผู้ใช้ (NordLayer, Zscaler) ที่ขยายได้คาดการณ์ได้ตามจำนวนพนักงาน การให้ใบอนุญาตต่ออุปกรณ์ (Fortinet) เหมาะสำหรับสถานีงานร่วมใช้งานหรือจุดปลายสุด IoT และข้อตกลองค์กรระดับไฮต่อ (Cisco) ที่รวม VPN เข้ากับชุดความปลอดภัยที่กว้างขวางมากขึ้น ผู้ขายส่วนใหญ่ลดการให้ใบอนุญาต 20 ถึง 40 เปอร์เซ็นต์สำหรับความมุ่งมั่นเหนือ 500 ผู้ใช้ ดังนั้นขอใบเสนอราคาเสมอต่อจำนวนที่นั่งจริงของคุณ
แพลตฟอร์มใดที่เหมาะสำหรับองค์กรที่มีสถานีงานร่วมใช้งานหรือการปรับใช้ IoT ที่หนัก
Fortinet FortiClient ซึ่งให้ใบอนุญาตต่ออุปกรณ์มากกว่าต่อผู้ใช้และให้ส่วนลดปริมาณเหนือ 500 ที่นั่ง มันรวมกับเครื่องจักร FortiGate ที่ใช้ชิป ASIC แบบกำหนดเองเพื่อเร่งความเร็วการเข้ารหัสในความเร็วเส้น และรวม VPN, ไฟร์วอลล์, การป้องกันจุดปลายสุด และข่าวกรรมสารภัยคุณขุมทรัพย์ภายใต้ระนาบการจัดการเดียว ด้วยการทดลองใช้ฟรีที่ใช้ได้ในการทดสอบครั้งแรก
เราควรจัดโครงสร้างการพิสูจน์ความเป็นจริงอย่างไรก่อนสัญญา VPN สำหรับองค์กร
ปรับใช้ไปยัง 25 ถึง 50 ผู้ใช้เป็นเวลา 30 วันก่อนลงนามสัญญา ทดสอบความเชื่อถือได้ ความล้มเหลว และการตอบสนองการสนับสนุนในอย่างน้อย 2 สถานที่ออฟฟิส และวัดเวลาแฝง โอเวอร์เฮด IT และครอบคลุมการปฏิบัติตามข้อกำหนดในช่วงเวลานั้น ส่งตั๋วการสนับสนุนทดสอบด้วย เพื่อยืนยันว่าคุณสามารถเข้าถึงวิศวกรหรือแชตบอต
เกิดอะไรขึ้นกับผู้โจมตีที่ขโมยข้อมูลรับรองของผู้ใช้ภายใต้ Zscaler ZPA เมื่อเทียบกับ VPN ดั้งเดิม
ภายใต้ VPN ดั้งเดิม ข้อมูลรับรองที่ขโมยมักจะให้สิทธิ์การเข้าถึง Layer 3 อย่างกว้างขวาง ภายใต้ Zscaler ZPA ผู้โจมตีจะสามารถเข้าถึงเพียงแอปพลิเคชันเฉพาะที่ผู้ใช้ที่ถูกทำให้ไม่ปลอดภัยได้เข้าถึง เนื่องจาก ZPA เป็นตัวแทนการเชื่อมต่อระดับแอปพลิเคชันผ่านคลาวด์ของ Zscaler มากกว่าเปิดเผยเครือข่ายพื้นฐาน Zscaler สนับสนุนแพลตฟอร์มนี้ด้วย SLA เวลาว่างที่เผยแพร่ 99.999%
การควบคุมของผู้ดูแลระบบและความลึกของแนวทางการตรวจสอบที่ทีม IT ควรเรียกร้องเอง
ค้นหาการควบคุมการเข้าถึงตามบทบาท (RBAC) ที่มีอย่างน้อยสามระดับผู้ดูแลระบบ: ผู้ดูแลระบบโลก ผู้ดูแลระบบภูมิภาค และผู้ตรวจสอบแบบอ่านอย่างเดียว เพื่อป้องกันการบ่งชี้ของสิทธิพิเศษทั่วทีม IT ขนาดใหญ่ NordLayer บันทึกเวลาประทับเวลาการเชื่อมต่อ ตัวตนของผู้ใช้ และสถานที่เก้าตัวอักษร Palo Alto Panorama บันทึกกิจกรรมผู้ดูแลระบบแบบละเอียดทั่วอุปกรณ์ที่มีการจัดการทั้งหมด Cisco ISE รวมกับเครื่องมือ SIEM สำหรับความสัมพันธ์แบบเรียลไทม์
แพลตฟอร์ม VPN สำหรับองค์กรใดที่มีการอนุญาต FedRAMP สำหรับผู้รับเหมาก่อสัญญาของรัฐบาล
Cisco Secure Client และ Zscaler Private Access ทั้งคู่มีการอนุญาต FedRAMP ตามการเปรียบเทียบการปฏิบัติตามข้อกำหนด ทำให้พวกเขาเป็นตัวเลือกสองตัวเลือกที่เหมาะสำหรับข้อกำหนดสัญญาของรัฐบาล Palo Alto GlobalProtect แทนที่มีการรับรอง ISO 27001 และ SOC 2 และ NordLayer มีการรับรอง SOC 2, HIPAA และ GDPR ดังนั้นผู้รับเหมาควรยืนยันสถานะ FedRAMP โดยตรงกับผู้ขายก่อน POC
VPN สำหรับองค์กรใดที่สร้างขึ้นโดยเฉพาะสำหรับประสิทธิภาพที่เร่งความเร็วด้วยฮาร์ดแวร์
Fortinet FortiClient ซึ่งรวมกับเครื่องจักร FortiGate ที่ใช้ชิป ASIC แบบกำหนดเองเพื่อเร่งความเร็วการเข้ารหัสในความเร็วเส้น มันรวม VPN, ไฟร์วอลล์, การป้องกันจุดปลายสุด และข่าวกรรมสารภัยคุณขุมทรัพย์ภายใต้คอนโซล FortiManager เดียว ทำให้เหมาะสำหรับสภาแวดล้อมที่ต้องการภายในองค์กรที่ต้องใช้เวลาผ่านเข่นโดยไม่เบี่ยงเบนทุกอย่างไปยังคลาวด์
NordLayer รวมกับโครงสร้างพื้นฐานตัวตนที่มีอยู่ขององค์กรของคุณอย่างไร
NordLayer เชื่อมต่อกับผู้ให้บริการ SSO รวมถึง Azure AD, Okta และ Google Workspace ด้วยการจัดหาที่ใช้ SCIM ที่ทำให้การเข้าร่วมและออกจากผู้ใช้เป็นอัตโนมัติโดยอัตโนมัติ มันเข้ารหัสการรับส่งข้อมูลด้วย AES-256 และโพรโทคอล NordLynx ของตัวเอง และเพิ่มการตรวจสอบท่าทีของอุปกรณ์บวกการกรองแบบ DNS สำหรับการควบคุมระดับจุดปลายสุด ทั้งหมดสนับสนุนการรับรอง SOC 2 Type 2
การรับประกัน SLA และการสนับสนุนใดที่เราควรเรียกร้องก่อนลงนามสัญญาองค์กร
เรียกร้องการสัญญา SLA เป็นลายลักษณ์อักษรมากกว่าการรับประกันด้วยวาจา Zscaler เผยแพร่การรับประกันเวลาว่าง 99.999% สำหรับคลาวด์ความปลอดภัยของตัน Cisco ให้ 24/7 สนับสนุน TAC ด้วยเวลาตอบสนอง 15 นาทีในตั๋ว Severity 1 และ Palo Alto กำหนดผู้จัดการบัญชีทางเทคนิคที่อุทิศ (TAM) สำหรับบัญชีองค์กร ทดสอบสิ่งเหล่านี้ยืนยันในการพิสูจน์ความเป็นจริงของคุณโดยการส่งตั๋วจริงและการวัดเวลาตอบสนอง
