FreeBSD Kullanıcıları İçin En İyi VPN: OpenVPN & WireGuard Kurulumu
FreeBSD için yerel OpenVPN ve WireGuard desteğine sahip en iyi VPN'yi bulun. Kurulum kılavuzları, pf uyumluluğu ve FreeBSD'ye özel yapılandırma dosyaları alın.
 Michael Gargiulo
 NordVPN8,900+ sunucu
NordVPN's privacy and security record is strong on process and mixed on proof
94/100, iki ağırlıklı bölümden oluşturuldu
Araştırıldı: 3 Eki 2026Kontrol edilen iddialar: 31Ayrı kaynak grupları: 23Puanlar 4 Eki 2026 tarihinde güncellendi
Üçüncü taraf kanıtları topluyor ve editoryal olarak puanlıyoruz. VPN.com bir test laboratuvarı işletmemektedir.
 ExpressVPN3,000+ sunucu
85/100, iki ağırlıklı bölümden oluşturuldu
Araştırıldı: 3 Eki 2026Kontrol edilen iddialar: 27Ayrı kaynak grupları: 27Puanlar 4 Eki 2026 tarihinde güncellendi
Üçüncü taraf kanıtları topluyor ve editoryal olarak puanlıyoruz. VPN.com bir test laboratuvarı işletmemektedir.
 Mullvad VPN700+ sunucu
86/100, iki ağırlıklı bölümden oluşturuldu
Araştırıldı: 3 Eki 2026Kontrol edilen iddialar: 29Ayrı kaynak grupları: 12Puanlar 4 Eki 2026 tarihinde güncellendi
Üçüncü taraf kanıtları topluyor ve editoryal olarak puanlıyoruz. VPN.com bir test laboratuvarı işletmemektedir.
Sonuç: FreeBSD, çoğu sağlayıcıdan yerel GUI VPN uygulamalarından yoksundur. Ancak OpenVPN ve WireGuard platformda iyi çalışır. FreeBSD’ye özel yapılandırma dosyaları, kurulum kılavuzları ve
pfile FreeBSD jails gibi araçlarla uyumluluğu olan bir sağlayıcıya ihtiyacınız vardır.
FreeBSD Kullanıcılarının Neden Özel Bir VPN Çözümüne İhtiyacı Vardır
FreeBSD, Linux değildir. Her ikisi de Unix benzeri sistemler olsa da FreeBSD farklı bir çekirdek, farklı bir ağ yığını ve farklı paket yönetimi kullanır. Bu fark bir VPN seçerken önemlidir.
FreeBSD, küresel sunucu pazarının yaklaşık %5’ini güçlendirir. pfSense, OPNsense ve TrueNAS gibi ağ cihazı platformlarında egemenlik sağlar. Netflix, Open Connect CDN’sini FreeBSD üzerinde çalıştırır. WhatsApp, mesajlaşma altyapısını FreeBSD üzerinde oluşturdu. Bunlar hobi dağıtımları değildir.
FreeBSD kullanıcıları üç ana kategoriye ayrılır:
- Sunucu yöneticileri izole ortamlar arasında şifreli tünellere ihtiyaç duyan FreeBSD jails çalıştıran
- Ağ mühendisleri
pf(Paket Filtresi) ile güvenlik duvarı cihazları oluşturan ve OS düzeyinde VPN entegrasyonu gerektiren - Gizlilik odaklı geliştiriciler FreeBSD’yi güvenlik modeli için seçen (Capsicum sandboxing, GELI şifreleme, MAC çerçevesi)
Her grup, FreeBSD’nin benzersiz mimarisini anlayan VPN sağlayıcılarına ihtiyaç duyar. Genel “Linux üzerinde çalışır” talimatları nadiren temiz bir şekilde aktarılır. FreeBSD, hizmet yönetimi için rc.conf kullanır, yapılandırma yolları için /usr/local/etc/ ve paket yüklemesi için pkg veya ports kullanır. Bu farklılıkları göz ardı eden bir VPN sağlayıcısı saatlerce sorun gidermeye neden olur.
VPN Protokolleri FreeBSD’de Nasıl Çalışır
FreeBSD iki ana VPN protokolünü destekler: OpenVPN ve WireGuard. Her biri işletim sistemi ile farklı şekilde entegre olur.
FreeBSD’de OpenVPN
OpenVPN, FreeBSD üzerinde 15 yıldan fazladır çalışmaktadır. Tek bir komutla yükleyin:
pkg install openvpnOpenVPN, FreeBSD’nin temel sistemine dahil olan tun aygıt sürücüsünü kullanır. Yapılandırma dosyaları /usr/local/etc/openvpn/ adresine gider. Hizmeti rc.conf aracılığıyla yönetin:
# /etc/rc.conf dosyasına ekleyin
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN güvenilir AES-256-GCM şifrelemesi sunar. Takas: OpenVPN kullanıcı alanında çalışır ve çekirdek düzeyindeki protokollere kıyasla CPU yükü arttırır.
FreeBSD’de WireGuard
WireGuard, FreeBSD 13.1 sürümüyle FreeBSD çekirdeğine ulaştı. Önceki sürümler wireguard-kmod paketini gerektirir:
pkg install wireguard-kmod wireguard-toolsFreeBSD 14.0+‘da WireGuard, yerel çekirdek modülü olarak gemi ile gelir. Şu şekilde yükleyin:
kldload if_wgWireGuard, FreeBSD’de kernel’de çalışır; bu da userspace OpenVPN’den daha düşük overhead tutar. Kod tabanı OpenVPN’nin 100.000+ satırına kıyasla kabaca 4.000 satırdır; bu da denetleri daha hızlı ve saldırı yüzeyini daha küçük kılar.
FreeBSD’de Protokol Karşılaştırması:
| Özellik | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD çekirdek desteği | Yalnızca userspace | Yerel (13.1+) |
| Kurulum komutu | pkg install openvpn | pkg install wireguard-tools |
| Yapılandırma karmaşıklığı | Orta (10+ seçenek) | Basit (5-6 seçenek) |
Güvenlik duvarı entegrasyonu (pf) | Manuel kurallar gerekli | Otomatik arayüz oluşturma |
| Jail uyumluluğu | Tam destek | Tam destek (14.0+) |
FreeBSD’de Çalışan İlk 5 VPN
Her VPN sağlayıcısı FreeBSD’yi desteklemez. Çoğu uygulamaları özel olarak Windows, macOS ve yaygın Linux dağıtımları için oluşturur. Aşağıdaki beş sağlayıcı, belgelenmiş FreeBSD uyumluluğu ve yapılandırma dosyaları sunmaktadır.
VPN Karşılaştırma Matrisi
| Sağlayıcı | FreeBSD’deki Protokoller | Yerel FreeBSD Dokümantasyonu | Sunucu Sayısı | Başlangıç (aylık) | GUI Mevcut |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Evet | 700+ (43 ülke) | €5.00/ay (indirim seviyesi yok) | Hayır (yalnızca CLI) |
| OVPN | WireGuard, OpenVPN | Evet | 100+ (12 ülke) | OVPN sitesine bakın | Hayır (yalnızca CLI) |
| Perfect Privacy | OpenVPN | Evet | 55+ (23 ülke) | Perfect Privacy sitesine bakın | Hayır (yalnızca CLI) |
| IPredator | OpenVPN | Evet | 15+ (3 ülke) | IPredator sitesine bakın | Hayır (yalnızca CLI) |
| NordVPN | OpenVPN | Kısmi (topluluk kılavuzları) | 6.400+ (111 ülke) | $3.49/ay | Hayır (yalnızca CLI) |
Temel çıkarım: Hiçbir sağlayıcı FreeBSD GUI istemcisi sunmaz. Her kurulum terminal komutları gerektirir. Grafik araçları tercih ederseniz, bunun yerine bir pfSense veya OPNsense cihazında VPN çalıştırmayı düşünün.
Mullvad: FreeBSD Gizliliği için En İyisi
Mullvad, İsveç’te faaliyet gösterir ve bir zarf içinde postalanmış nakit dahil anonim ödemeler kabul eder. Hizmet e-posta adresi, ad ve kişisel bilgi gerektirmez. 16 haneli bir hesap numarası alırsınız.
Mullvad, resmi FreeBSD WireGuard yapılandırma kılavuzları yayınlar. Kurulum işlemi yaklaşık 10 dakika sürer:
# WireGuard araçlarını yükleyin
pkg install wireguard-tools

# Yapılandırma dizini oluşturun
mkdir -p /usr/local/etc/wireguard

# Anahtarları oluşturun
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Mullvad config'i hesap sayfasından indirin
# /usr/local/etc/wireguard/wg0.conf dosyasına yerleştirin

# Arayüzü açın
wg-quick up wg0
Mullvad aylık €5.00/ay sabit fiyat talep ediyor ve daha uzun süreler için indirim sunmuyor. Bu basitlik, ek satış taktikleri olmayan basit fiyatlandırmayı tercih eden FreeBSD kullanıcılarına hitap ediyor.
Güçlü yönleri:
- FreeBSD için resmi WireGuard belgeleri
- Anonim hesap oluşturma (e-posta gerekli değil)
- Kilitlenme sözleşmesi olmayan düz fiyatlandırma
- 43 ülkede 700+ sunucu
- Yalnızca RAM sunucu altyapısı
Zayıf yönleri:
- Manuel yapılandırma olmadan çok atlama yok
- Daha küçük sunucu ağı (NordVPN veya ExpressVPN’den)
- Uzun vadeli indirim yok
OVPN: FreeBSD’de Yerel WireGuard Desteği
OVPN, İsveç merkezli bir başka sağlayıcıdır ve diske hiçbir şey kaydetmeyen disksiz sunucular çalıştırır. Bu sağlayıcı FreeBSD’yi desteklenen platformlar arasında açıkça listeler ve hem OpenVPN hem de WireGuard için yapılandırma dosyaları sağlar.
FreeBSD’de OVPN WireGuard kurulum adımları:
# Gerekli paketleri yükleyin
pkg install wireguard-tools

# OVPN WireGuard config'ini panosundan indirin
# /usr/local/etc/wireguard/wg0.conf dosyasına kaydedin

# rc.conf aracılığıyla başlangıçta etkinleştirin
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Bağlantıyı başlatın
service wireguard start
OVPN, kitle pazarının sağlayıcılarından daha yüksek fiyatlandırılmıştır; bu da daha küçük, gizlilik odaklı altyapısını yansıtır. Güncel planlar için OVPN’nin sitesini kontrol edin.
Güçlü Yönleri:
- FreeBSD için WireGuard yapılandırma dosyaları sağlanıyor
- Diskless sunucular (hiçbir veri sabit sürücüye dokunmuyor)
- OpenVPN ve WireGuard’ın her ikisi de FreeBSD yapılandırmaları ile destekleniyor
- Mahkemede kanıtlanmış: OVPN 2020’de kullanıcı verisi teslim etmeyeceklerini kanıtlayan bir davayı kazandı
Zayıf yönleri:
- 12 ülkede yalnızca 100+ sunucu
- Mullvad’dan daha yüksek aylık fiyat
- Daha küçük şirket, daha az destek personeli
Perfect Privacy: FreeBSD Sunucuları için En İyi Çok Atlama Güvenliği
Perfect Privacy, Panama’dan faaliyet gösterir ve gelişmiş güvenlik özelliklerine uzmanlaşır. Çok atlama VPN zincirleri trafiği aynı anda 2-4 sunucu üzerinden yönlendirir.
FreeBSD kullanıcıları Perfect Privacy’yi OpenVPN aracılığıyla yapılandırır. WireGuard desteği henüz mevcut değildir.
# OpenVPN yükleyin
pkg install openvpn

# Perfect Privacy FreeBSD configs'ini indirin
# /usr/local/etc/openvpn/ dosyasına çıkartın

# Otomatik başlatmayı yapılandırın
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Hizmeti başlatın
service openvpn start
Çok atlama hızı önemli ölçüde azaltır. Hassas altyapı koruyan FreeBSD sunucu yöneticileri için ödün genellikle anlamlıdır.
Perfect Privacy, kitle pazarı sağlayıcılarından daha yüksek fiyatlandırılmış ve yıllık planları için indirim sunmaktadır. Ayrıca 7 günlük para iade garantisi de sunmaktadır.
Güçlü yönleri:
- Çok atlama VPN zincirleri (4 sunucuya kadar)
- Ayrıntılı FreeBSD kurulum belgeleri
- NeuroRouting (yapay zeka temelli sunucu seçimi)
- Trafik limiti veya bant genişliği sınırlaması yok
- Port yönlendirmesi mevcut
Zayıf yönleri:
- Henüz WireGuard desteği yok
- Çoğu rakipten daha yüksek fiyat
- Çok atlama dikkate değer gecikme ortaya çıkarır
- 23 ülkede 55 sunucu (bu listedeki en küçük ağ)
IPredator: FreeBSD Başlangıçları için En Basit Kurulum
IPredator 2009’da başlatıldı, The Pirate Bay ile bağlantılı kişiler tarafından kuruldu. Hizmet basitlik ve gizlilik üzerinde her şeyden daha fazla odaklanır.
IPredator’un FreeBSD kurulumu yalnızca OpenVPN ile yaklaşık 10 dakika sürer:
# OpenVPN yükleyin
pkg install openvpn

# IPredator config dosyalarını indirin
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Config'i taşıyın
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Bağlantı başlatın
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator kendi fiyatlandırmasını sitesinde yayınlamaktadır. Sunucular İsveç, Letonya ve Romanya ile sınırlıdır (toplam 15+).
Güçlü yönleri:
- En basit FreeBSD kurulum işlemi
- Güçlü gizlilik taahhüdü (İsveç yargı alanı)
- Anonim ödemeler için Bitcoin kabul eder
- Basit fiyatlandırma
Zayıflıkları:
- Yalnızca 3 ülkede 15 sunucu
- WireGuard desteği yok
- Kill switch veya gelişmiş özellik yok
- Yalnızca OpenVPN, bu nedenle WireGuard düzeyinde verimlilik yok
NordVPN: Topluluk FreeBSD Desteği ile En Büyük Sunucu Ağı
NordVPN resmi olarak FreeBSD’yi desteklemez, ancak OpenVPN yapılandırma dosyaları platformda çalışır. FreeBSD topluluğu işlemi kapsayan kurulum kılavuzlarını muhafaza eder.
# OpenVPN yükleyin
pkg install openvpn

# NordVPN OpenVPN configs'ini indirin
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Çıkartın ve bir sunucu config'i seçin
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Kimlik doğrulama dosyası oluşturun
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Bağlantı başlatın
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN $3.49/ay başlayan en uzun vadeli planında başlıyor. 111 ülkede 6.400+ sunucu ile en geniş coğrafi kapsama sunar.
Güçlü Yönleri:
- 111 ülkede 6.400+ sunucu
- En uzun planında düşük aylık ücret
- Sınırlı ağlar için gizlenmiş sunucular
- Özel sunucular (Double VPN, Onion over VPN)
Zayıflıkları:
- Resmi FreeBSD desteği yok (yalnızca topluluk kılavuzları)
- FreeBSD’de WireGuard yok (NordLynx yalnızca Linux/Windows/Mac için)
- Yerel uygulamaları olmadan kill switch kullanılamıyor
- Resmi FreeBSD kılavuzları olan sağlayıcılara kıyasla daha fazla manuel adım gereklidir
FreeBSD OpenVPN Yapılandırması Sorunları ve Çözümleri
FreeBSD, OpenVPN’yi Linux’tan farklı işler. Bunlar en yaygın sorunlar ve çözümlerdir.
TUN Aygıtı Bulunamadı
FreeBSD, tun aygıt sürücüsünü otomatik olarak yüklemeyebilir. Önyüklemesine ekleyerek düzeltin:
# /boot/loader.conf dosyasına ekleyin
if_tun_load="YES"

# Yeniden başlatmadan hemen yükleyin
kldload if_tun
DNS Sızıntıları resolv.conf’ta
OpenVPN FreeBSD’de, Linux’taki gibi /etc/resolv.conf öğesini otomatik olarak güncellemez. Bir güncelleme betiği oluşturun:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
OpenVPN config’inize ekleyin:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
pf Güvenlik Duvarı Çatışmaları
FreeBSD’nin pf güvenlik duvarı VPN trafiğini bloke edebilir. /etc/pf.conf dosyasına bu kuralları ekleyin:
# OpenVPN trafiğine izin ver
pass out on egress proto udp to any port 1194
pass on tun0 all

# İsteğe bağlı: Tüm VPN dışı trafiği bloke et (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Güvenlik duvarını yeniden yükleyin:
pfctl -f /etc/pf.confOpenVPN Hizmeti Önyükleme Sırasında Başlatılamıyor
rc.conf söz dizimi önemlidir. Kesin değişken adlarını kullanın:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
FreeBSD’de WireGuard: Çekirdek Modülü Kurulumu ve Sorun Giderme
WireGuard entegrasyonu FreeBSD sürümüne göre değişir. Bu bölüm hem yerel hem de üçüncü taraf modülü yüklemelerini kapsar.
FreeBSD 13.x: Çekirdek Modülünü Yükleme
FreeBSD 13.0 ve 13.1 harici çekirdek modülünü gerektirir:
pkg install wireguard-kmod wireguard-tools

# Modülü yükleyin
kldload if_wg

# Kalıcı yapın
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Yerel Çekirdek Desteği
FreeBSD 14.0+ temel çekirdeğe WireGuard içerir. Yalnızca araçlara ihtiyacınız vardır:
pkg install wireguard-toolsWireGuard Arayüz Oluşturamıyor
wg-quick up wg0 “RTNETLINK answers: Operation not supported” hatası döndürürse, çekirdek modülü yüklü değildir:
# Modülün yüklü olup olmadığını kontrol edin
kldstat | grep wg

# Manuel olarak yükleyin
kldload if_wg

# Doğrulayın
ifconfig wg0
WireGuard’ı FreeBSD Jail İçinde Çalıştırma
FreeBSD 14.0+, jails içinde WireGuard’ı destekler. Bu jail parametrelerini ekleyin:
# /etc/jail.conf dosyasında
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
WireGuard arayüzünü jail içinde oluşturun:
jexec myjail wg-quick up wg0MTU Sorunları Paket Kaybına Neden Oluyor
WireGuard’ın varsayılan 1420 MTU’su bazı ağlarda sorun yaratabilir. Azaltın:
# wg0.conf dosyasında
[Interface]
MTU = 1380
FreeBSD’de VPN için Güvenlik En İyi Uygulamaları
FreeBSD, VPN şifrelemesini tamamlayan güvenlik özellikleri sunar. Katmanlı koruma için bunları birleştirin.
VPN’yi pf güvenlik duvarı ile entegre edin: VPN tüneli dışındaki tüm trafiği bloke eden kurallar oluşturun. Bu, VPN sağlayıcı yazılımına güvenmeden ağ düzeyinde bir kill switch işlevi görür.
VPN configs için GELI şifrelemesi kullanın: VPN kimlik bilgilerinizi ve yapılandırma dosyalarınızı içeren dizini şifreleyin:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
VPN’yi Capsicum sandbox içinde çalıştırın: FreeBSD’nin Capsicum çerçevesi, VPN işleminin neler erişebileceğini sınırlandırır, VPN istemcisinin tehlikeye atılması durumunda hasarı azaltır.
VPN bağlantısı durumunu izleyin: Tünel durumunu her 5 dakikada bir kontrol eden ve bağlantı düşerse yeniden başlatan bir cron işi ekleyin:
*/5 * * * * /usr/local/bin/check-vpn.shFinal Sonuç
FreeBSD kullanıcıları Linux veya Windows kullanıcılarından daha az VPN seçeneğine sahiptir. Burada gözden geçirilen beş sağlayıcı her biri farklı ihtiyaçlara hizmet eder.
Mullvad’ı seçin güçlü gizlilik ve anonim hesaplar ile sabit €5.00/ay fiyatında sağlam WireGuard performansı istiyorsanız. OVPN’yi seçin WireGuard yapılandırma dosyaları ve diskless sunucu tasarımı istiyorsanız. Perfect Privacy’yi seçin yüksek güvenlikli sunucu ortamları için multi-hop yönlendirmesine ihtiyacınız varsa. IPredator’u seçin FreeBSD için en basit kurulum istiyorsanız. NordVPN’yi seçin 111 ülkede 6.400+ sunucuya erişim istiyorsanız ve topluluk tarafından bakımlanan FreeBSD kılavuzlarını kullanmaktan çekinmiyorsanız.
FreeBSD’nin mimarisi, VPN dağıtımları için benzersiz şekilde uygunlaştırılmıştır. pf güvenlik duvarı entegrasyonu, jail yalıtımı ve GELI şifrelemesi, diğer herhangi bir tüketici işletim sisteminin eşleşemediği güvenlik katmanları oluşturur. Doğru VPN sağlayıcısı bu araçları değiştirmek yerine bunları tamamlar.
Bu sayfa için kaynaklar
Araştırmamızdan grafikler ve referans görseller, ücretsiz görüntüleyin ve paylaşın.
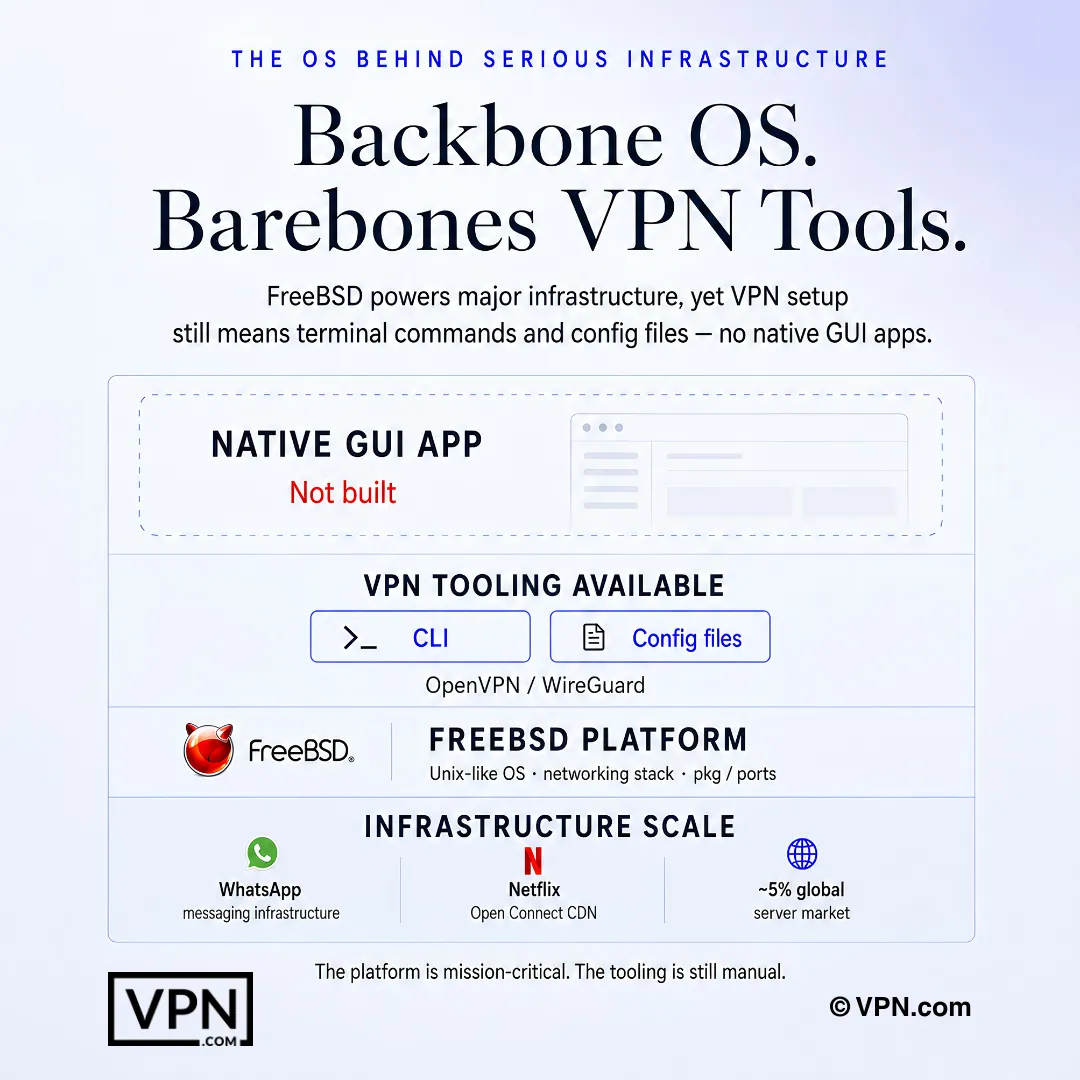
FreeBSD VPN kurulumu genellikle yerel GUI uygulamaları değil, terminal komutları ve yapılandırma dosyaları anlamına gelir.
SSS
Windows veya macOS gibi FreeBSD neden yerel VPN uygulaması almıyor?
FreeBSD Linux değildir ve farklı bir çekirdek ile ağ yığını kullandığından çoğu sağlayıcı buna dedike bir GUI istemcisi oluşturmayı atlar. Bunun yerine, pkg install aracılığıyla OpenVPN veya WireGuard yüklersiniz, bunları rc.conf aracılığıyla yönetirsiniz ve yapılandırmaları /usr/local/etc/ içinde depolarsınız. FreeBSD desteğini belgeleyen her sağlayıcı bunu grafik uygulama yerine terminal kurulumu aracılığıyla yapar.
FreeBSD’de OpenVPN ve WireGuard arasındaki gerçek fark nedir?
OpenVPN, FreeBSD’nin yerleşik tun sürücüsünü kullanarak tamamen kullanıcı alanında çalışır ve platform üzerinde 15 yıldan fazla bir süredir çalışmaktadır, ancak ~100.000+ satırlık kod tabanı CPU yükünü artırır. WireGuard, FreeBSD 13.1’den itibaren yerel bir çekirdek modülü olarak gönderilir (14.0+‘ta tam yerel) ve CPU kullanımını düşük tutar, ayrıca ~4.000 satırlık kod tabanı bağımsız denetleri daha hızlı hale getirir.
WireGuard’ı FreeBSD 14’te yerel olarak nasıl çalıştırırım?
FreeBSD 14.0+ sürümünde WireGuard temel çekirdeğe yerleştirilmiştir, bu yüzden yalnızca pkg install wireguard-tools ve ardından modülü yüklemek için kldload if_wg gerekir. FreeBSD 13.0 veya 13.1’de, önce ayrı wireguard-kmod paketine ihtiyacınız vardır. Yüklendikten sonra, anahtarları wg genkey/wg pubkey ile oluşturun ve arayüzü wg-quick up wg0 ile açın.
OpenVPN neden FreeBSD’de DNS isteklerini sızıtıyor ve bunu nasıl durdurabilirim?
Linux’un aksine, FreeBSD’deki OpenVPN tünel bağlandığında /etc/resolv.conf öğesini otomatik olarak yeniden yazmaz, bu nedenle DNS sorguları şifrelenmiş bağlantıyı atlatabilir. Tünel bağlandığında /etc/resolv.conf öğesini yedekleyen ve takas eden ve bağlantı kesildiğinde geri yükleyen bir up/down betiği ile düzeltin, ardından bu betiği OpenVPN yapılandırma dosyasında script-security 2 ile başvurun.
FreeBSD’de “tun aygıtı bulunamadı” hatasına ne neden olur?
FreeBSD bazen OpenVPN’nin bağlı olduğu tun sürücüsünü otomatik olarak yüklemekte başarısız olur ve bağlantı zamanında bu hatayı üretir. Hizmetin her önyüklemede otomatik olarak yüklenmesi için /boot/loader.conf öğesine if_tun_load="YES" ekleyin veya yeniden başlatmadan hemen yüklemek için kldload if_tun çalıştırın. Bu, platform üzerinde en yaygın ilk kez OpenVPN kurulum hatalarından biridir.
FreeBSD’nin pf güvenlik duvarını kullanarak ağ düzeyinde bir kill switch nasıl oluştururum?
Sağlayıcı uygulamasının uygulama düzeyinde kill switch’ine güvenmek yerine (çoğu FreeBSD kurulumunda tamamen eksik), VPN sunucusu IP’sinde VPN bağlantı noktasının tun0 arayüzü aracılığıyla yönlendirilip tüm dış trafiği engelleyen pf.conf kuralları ekleyin. pfctl -f /etc/pf.conf ile yeniden yükleyin. Bu, tünel düşerse tüm trafiği engeller, güvenlik duvarı düzeyinde bir failsafe olarak işlev görür.
WireGuard’ı bir FreeBSD jail içinde nasıl çalıştırırım?
Jail desteği FreeBSD 14.0 veya daha yeni sürümleri gerektirir, çünkü WireGuard jail içinde vnet ağ modu gerektirir. /etc/jail.conf adresindeki jail yapılandırma bloğuna allow.raw_sockets, vnet ve vnet.interface = "wg0" ekleyin, ardından jail dışından jexec myjail wg-quick up wg0 ile tüneli açın. Önceki FreeBSD sürümleri bu jail entegrasyonunu desteklemez.
Hangi sağlayıcılar resmi FreeBSD dokümantasyonu yayınlarken, hangları topluluk rehberlerine güveniyor?
Mullvad, OVPN, Perfect Privacy ve IPredator’ın tümü, yapılandırma dosyalarıyla resmi FreeBSD kurulum kılavuzları yayınlar. NordVPN’in resmi FreeBSD desteği yoktur; OpenVPN yapılandırmaları platformda çalışır, ancak yalnızca topluluk tarafından yönetilen kılavuzlar süreci açıklar ve bu, resmi olarak belgelenen sağlayıcılardan daha uzun kurulum süresi gerektirir.
FreeBSD kullanıcıları için en iyi performans gösteren ana sağlayıcı hangisidir?
NordVPN, yayınlanan üçüncü taraf testlerinden toplanan Hız Laboratuvarımızda #1’i (22 içinde) sıralanır, Mullvad #7’de ve ExpressVPN #8’de. NordVPN resmi FreeBSD desteğine sahip değildir ve topluluk tarafından yönetilen OpenVPN kılavuzları gerektirir, oysa Mullvad FreeBSD için resmi yerel WireGuard belgesi yayınlar; bu da FreeBSD uyumluluğu ham sıralamadan daha önemli olduğunda daha güçlü bir seçim haline gelir.
NordVPN, ExpressVPN ve Mullvad’ın FreeBSD kurulumu için maliyeti ne kadardır?
NordVPN en uzun vadeli planında $3.49/ay fiyatla başlar, ExpressVPN en uzun vadeli planında $2.99/ay fiyatla başlar ve Mullvad uzun vadeli indirim olmaksızın €5.00/ay sabit bir ücret talep eder. Üçünün hiçbiri FreeBSD için GUI sunmaz, bu nedenle fiyatlandırma farklılıkları kurulum kolaylığından ziyade sunucu altyapısı ve yetki alanına bağlıdır.
Bir sağlayıcının FreeBSD kurulumu kullanım durumuma işe yaramazsa para geri alabilirim mi?
Evet, üçünden ikisi için. NordVPN ve ExpressVPN’nin her ikisi de planlarını 30 günlük para geri garantisi ile destekler, FreeBSD kutunuzda WireGuard veya OpenVPN yapılandırmaları test etmeden önce taahhüt etmek için size zaman verir. Mullvad’ın deneme sürümü yoktur; öde-kullandığın tarzda, kullanılmayan aylar erken iptal ederseniz geri ödenir.
FreeBSD sunucularını diğer cihazlarla kapsayan eşzamanlı bağlantılarım kaç tane var?
Sağlayıcıya göre değişir. NordVPN 10 eşzamanlı cihaz bağlantısına izin verir, ExpressVPN plan katmanına bağlı olarak 10-14’e izin verir ve Mullvad 5’te sınırlandırır. Birden fazla jail çalıştıran veya kişisel cihazlarla birlikte bir pfSense cihazı çalıştıran FreeBSD sunucu yöneticileri için NordVPN veya ExpressVPN’nin daha yüksek cihaz tavan değerleri, ikinci bir hesaba ihtiyaç duymadan daha fazla yer bırakır.
WireGuard’ın daha küçük kod tabanı, FreeBSD jail dağıtımları için OpenVPN’den anlamlı bir şekilde daha güvenli midir?
En azından saldırı yüzeyini azaltır. WireGuard’ın yaklaşık 4.000 satırlık kod tabanı, OpenVPN’nin 100.000+ satırından daha kolay denetlenebilir ve WireGuard, kullanıcı alanında değil (13.1+ sürümde kmod ile, 14.0+ sürümde yerel olarak) FreeBSD’nin yerel bir çekirdek modülü olarak çalıştığından, izole edilmiş jaillar içinde çalışırken daha az CPU kullanır.