ڈیٹا پرائیویسی گائیڈ: تحفظ، حقوق اور بہترین طریقے
سیکھیں کہ ڈیٹا پرائیویسی کیا ہے، موجودہ پرائیویسی قوانین (GDPR، CCPA)، اور اپنی ذاتی معلومات کو آن لائن محفوظ کیسے رکھیں۔
 Michael Gargiulo
خلاصہ: آپ کا ذاتی ڈیٹا میلویئر، فشنگ، سوشل انجینئرنگ، اور نیٹ ورک حملوں سے مسلسل خطرے کا سامنا کرتا ہے۔ مضبوط پاس ورڈز، پرائیویسی پر توجہ دینے والے ٹولز، اور ایک VPN جو آپ کی ٹریفک کو منتقل کرتا ہے، آپ کی معلومات کو آن لائن محفوظ رکھنے کے بنیادی دفاع ہیں۔
ڈیٹا پرائیویسی ڈیجیٹل زندگی میں سب سے اہم موضوعات میں سے ایک بن گیا ہے۔ ہر آن لائن خریداری، تلاش کی تفتیش، اور سوشل میڈیا پوسٹ ذاتی ڈیٹا تیار کرتے ہیں جو کمپنیاں جمع کرتی ہیں، محفوظ کرتی ہیں، اور شیئر کرتی ہیں۔ بہت سے لوگوں کے لیے، سوال سادہ ہے: میری معلومات کو کون کنٹرول کرتا ہے، اور میں اسے محفوظ کیسے رکھتا ہوں؟
خطرے حقیقی ہیں۔ سائبر مجرمین ذاتی ڈیٹا چوری کرنے کے لیے نفیس طریقے استعمال کرتے ہیں، اور کچھی اوقات قانونی کمپنیاں بھی اسے غلط طریقے سے سنبھالتی ہیں۔ لیکن خوشخبری بھی ہے۔ اب درجنوں ممالک میں مضبوط پرائیویسی قوانین موجود ہیں، اور آپ کو کنٹرول حاصل کرنے میں مدد کے لیے عملی ٹولز دستیاب ہیں۔ یہ گائیڈ آپ کے ذاتی ڈیٹا کو درپیش مخصوص خطرات، آپ کے حقوق کو محفوظ کرنے کے لیے تیار کردہ قوانین، اور آپ کی معلومات کو آن لائن محفوظ رکھنے کے لیے آپ کے لیے دستیاب ٹھوس اقدامات کا احاطہ کرتا ہے۔
نوٹ: یہ گائیڈ صارف کے نقطہ نظر سے ذاتی ڈیٹا پرائیویسی پر توجہ مرکوز کرتا ہے۔ اگر آپ تنظیمی تطابقت کے ڈھانچے، کاروباری ڈیٹا ہینڈلنگ کی ذمہ داریوں، یا کاروبار کے لیے GDPR کی تطبیق کے بارے میں معلومات تلاش کر رہے ہیں، تو بجائے اس کے ہماری ڈیٹا تحفظ گائیڈ دیکھیں۔
ڈیٹا پرائیویسی کیا ہے؟
ڈیٹا پرائیویسی اپنی ذاتی معلومات کو کیسے جمع کیا جائے، استعمال کیا جائے، محفوظ کیا جائے، اور شیئر کیا جائے اس پر کنٹرول کرنے کا آپ کا حق ہے۔ ذاتی ڈیٹا میں کوئی بھی چیز شامل ہے جو آپ کو براہ راست یا بالواسطہ شناخت کر سکتی ہے: آپ کا نام، ای میل ایڈریس، فون نمبر، جسمانی ایڈریس، براؤزنگ کی تاریخ، خریداری کے ریکارڈ، مقام کا ڈیٹا، اور یہاں تک کہ بایومیٹرک معلومات جیسے انگلیوں کے نشانات۔
عملی لحاظ سے، ڈیٹا پرائیویسی تین سوالات کے جوابات دیتا ہے:
- آپ کا ڈیٹا کون جمع کرتا ہے؟ ویب سائٹس، ایپس، اشتہار دہندگان، انٹرنیٹ سروس فراہم کنندگان (ISP)، اور سرکاری ایجنسیاں سب ذاتی معلومات جمع کرتے ہیں۔
- وہ اس کے ساتھ کیا کرتے ہیں؟ عام استعمال میں شامل ہیں ہدفمند اشتہار، تجزیات، پروڈکٹ کی بہتری، اور کچھی اوقات تیسری پارٹی کو ڈیٹا بیچنا۔
- آپ کے پاس کیا کنٹرول ہے؟ پرائیویسی قوانین اور ٹولز آپ کو اپنے ڈیٹا کو دیکھنے، تبدیل کرنے، حذف کرنے، اور اس تک رسائی کو محدود کرنے کی صلاحیت دیتے ہیں۔
کمپنیوں کے ذریعے جمع کیے جانے والے اور صارفین کے ذریعے اس جمع کے بارے میں سمجھے جانے والے درمیان فاصلہ الیکٹرانک فرنٹیئر فاؤنڈیشن (EFF) کے مطابق ڈیجیٹل پرائیویسی میں سب سے بڑا چیلنج ہے۔ ڈیٹا پرائیویسی ڈیٹا تحفظ جیسی نہیں ہے، جو تنظیمی اور قانونی ڈھانچوں سے متعلق ہے جو کاروبار کو پیروی کرنی ہوگی۔ ڈیٹا پرائیویسی آپ کے انفرادی حقوق اور انتخار کے بارے میں ہے۔
آپ کی ذاتی معلومات کو درپیش خطرات
سائبر مجرمین ذاتی ڈیٹا تک رسائی حاصل کرنے کے لیے وسیع پیمانے پر تکنیکوں کا استعمال کرتے ہیں۔ ہر خطرے کے کام کرنے کا طریقہ سمجھنا اس کے خلاف دفاع کی طرف پہلا قدم ہے۔
سوشل انجینئرنگ
سوشل انجینئرنگ حملوں کا ایک زمرہ ہے جہاں مجرمین لوگوں کو خفیہ معلومات ظاہر کرنے کے لیے ہیرا پھیری کرتے ہیں۔ یہ حملے سافٹ ویئر کی کمزوریوں کو استعمال کرنے کی بجائے انسانی نفسیات کو استعمال کرتے ہیں۔
یہ کیسے کام کرتا ہے: ایک حملہ آور بینک کے نمائندے کا بہانہ کر سکتا ہے، جعلی صدقہ کی اپیل بھیج سکتا ہے، یا ایک فوری صورتحال بنا سکتا ہے (جیسے یہ دعویٰ کہ آپ کا اکاؤنٹ سمجھوتہ ہو گیا ہے) تاکہ آپ کو پاس ورڈ، اکاؤنٹ نمبر، یا تصدیق کوڈ شیئر کرنے کے لیے دباؤ ڈالا جائے۔
حقیقی دنیا کی مثال: جولائی 2020 میں ٹوئٹر کو ایک بڑی سیندھ کا سامنا کرنا پڑا، جب حملہ آوروں نے ملازمین کو نشانہ بنانے کے لیے مربوط سوشل انجینئرنگ حملہ استعمال کیا جن کی اندرونی ٹولز تک رسائی تھی۔ اس کے بعد حملہ آوروں نے وفاقی فوجداری شکایت[1] کے مطابق نمایاں شخصیات کے اکاؤنٹس، بشمول باراک اوباما اور ایلون مسک کے اکاؤنٹس، کو سمجھوتہ کیا تاکہ ایک کرپٹوکرنسی اسکیم کی تشہیر کی جا سکے۔
روک تھام: کسی بھی غیر متوقع ذاتی معلومات کی درخواست کو سرکاری چینلز کے ذریعے براہ راست تنظیم سے رابطہ کرکے تصدیق کریں۔ کسی کو بھی جو آپ سے رابطہ کرے ان کے ساتھ پاس ورڈ یا ایک بار کے کوڈ شیئر کریں۔
میلویئر
میلویئر خطرناک سافٹ ویئر ہے جو ڈیٹا چوری کرنے، رینسم کے لیے فائلوں کو منتقل کرنے، یا صارف کی سرگرمی کو بغیر رضامندی کے نگرانی کرنے کے لیے ڈیزائن کیا گیا ہے۔
یہ کیسے کام کرتا ہے: میلویئر عام طور پر ای میل کے منسلکات، سمجھوتہ شدہ ویب سائٹس، یا متاثر ڈاؤن لوڈز کے ذریعے پہنچتا ہے۔ ایک بار انسٹال ہونے کے بعد، یہ پاس ورڈ حاصل کرنے کے لیے کلیدی اسٹروک کو لاگ کر سکتا ہے، آپ کی فائلوں کو منتقل کر سکتا ہے اور ادائیگی کی مانگ کر سکتا ہے (رینسم ویئر)، آپ کے کیمرے یا مائک کو چالو کر سکتا ہے، یا حساس دستاویزات کو نکال سکتا ہے۔
حقیقی دنیا کی مثال: 2017 کے WannaCry ransomware حملے نے 150 سے زائد ممالک[2] میں دسیوں ہزار انفیکشن پیدا کیے۔ CISA کے حوالے سے کھلے ذرائع کی رپورٹس کے مطابق، اس حملے نے صارفین کی فائلوں کو انکرپٹ کر دیا اور Bitcoin میں ادائیگی کا مطالبہ کیا۔ اسپتال، کاروبار اور سرکاری ادارے سب اس سے متاثر ہوئے۔
روک تھام: اپنے آپریٹنگ سسٹم اور سافٹ ویئر کو اپ ڈیٹ رکھیں، نامعلوم بھیجنے والوں سے لنکس یا منسلکات پر کلک کرنے سے بچیں، اور قابل قبول antivirus سافٹ ویئر استعمال کریں۔ ہماری مختص گائیڈ میلویئر کی اقسام اور دفاع کا تفصیل سے احاطہ کرتی ہے۔
تیز فشنگ
جب کہ معیاری فشنگ بڑے پیمانے پر نیٹ ڈالتی ہے، تیز فشنگ مخصوص افراد کو ہدف بناتی ہے جو حملہ آور نے پہلے سے جمع کی ہوئی ذاتی معلومات استعمال کرتے ہوئے۔
یہ کیسے کام کرتا ہے: ایک حملہ آور سوشل میڈیا، عوامی ریکارڈ، یا سابقہ ڈیٹا خلل کے ذریعے آپ کے بارے میں تحقیق کرتا ہے۔ پھر وہ ایک انتہائی ذاتی نوعیت کا پیغام تیار کرتا ہے، جو اکثر کسی ساتھی، سربراہ، یا قابل اعتماد سروس سے آنے والا لگتا ہے، جو آپ کو کسی خطرناک لنک پر کلک کرنے یا حساس ڈیٹا فراہم کرنے کے لیے دھوکا دیتا ہے۔
حقیقی دنیا کی مثال: 2023 کی ایک رپورٹ میں Barracuda Networks نے پایا کہ اسپیئر فishing ای میل پر مبنی حملوں کا صرف 0.1% بنتی ہے لیکن اس کے ڈیٹا میں 66% خلاف ورزیوں کی ذمہ دار ہے[3]۔ ذاتی نوعیت کی بنیاد پر تیار کیے گئے یہ پیغامات عام فشing کے مقابلے میں کہیں زیادہ مؤثر ثابت ہوتے ہیں۔
روک تھام: کسی بھی ای میل سے مشکوک رہیں جو فوری کارروائی کا مطالبہ کر رہی ہو، یہاں تک کہ اگر یہ کسی ایسے شخص سے آتی ہو جسے آپ جانتے ہیں۔ الگ کمیونیکیشن چینل کے ذریعے درخواستوں کی تصدیق کریں۔ فشنگ کے حملوں پر ہماری تفصیلی گائیڈ مزید حفاظتی حکمت عملی کے لیے پڑھیں۔
نیٹ ورک کے حملے
کافی کی دکانوں، ہوائی اڈوں، اور ہوٹلوں میں عوامی Wi-Fi نیٹ ورکس آسان ہیں لیکن اصل میں غیر محفوظ ہیں۔ ایک ہی نیٹ ورک پر حملہ آور غیر منتقلہ ڈیٹا ٹرانسمیشن میں رکاوٹ ڈال سکتے ہیں۔
یہ کیسے کام کرتا ہے: ایک درمیانی (MITM) حملے میں، ایک ہیکر خود کو آپ کے ڈیوائس اور Wi-Fi راؤٹر کے درمیان رکھتا ہے۔ وہ پھر آپ کی براؤزنگ سرگرمی کی نگرانی کر سکتے ہیں، لاگ ان کی اعتبارات حاصل کر سکتے ہیں، اور یہاں تک کہ جو ویب سائٹس آپ وزٹ کرتے ہیں ان میں خطرناک مواد داخل کر سکتے ہیں۔
حقیقی دنیا کی مثال: سیکیورٹی محققین نے دستاویز کیا ہے کہ قانونی نیٹ ورکس کی نقل کرنے والے جعلی ہاٹ اسپاٹ (جنہیں “ایول ٹوئن” حملے کہا جاتا ہے) عوامی مقامات پر سب سے عام خطرات میں سے ایک ہیں۔
روک تھام: عوامی Wi-Fi پر بینکنگ یا حساس اکاؤنٹس تک رسائی سے بچیں۔ اپنے کنکشن کو منتقل کرنے کے لیے ایک VPN استعمال کریں، اور ذاتی معلومات درج کرنے سے پہلے یقینی بنائیں کہ ویب سائٹس HTTPS استعمال کرتی ہیں۔
انٹرنیٹ آف تھنگز (IoT) کی کمزوریاں
سمارٹ ہوم ڈیوائس، پہننے والی چیزیں، پرانے فون، اور منسلک آلات اکثر کمزور سیکیورٹی ڈیفالٹ رکھتے ہیں اور شاذ و گاہی سافٹ ویئر اپ ڈیٹ حاصل کرتے ہیں۔
یہ کیسے کام کرتا ہے: بہت سی IoT ڈیوائسز ڈیفالٹ پاس ورڈز کے ساتھ آتی ہیں جو صارفین کبھی تبدیل نہیں کرتے۔ یہ ڈیوائسز اکثر انتقال کی کمی رکھتے ہیں اور سادہ متن میں ڈیٹا منتقل کر سکتے ہیں۔ حملہ آور ان کمزوریوں کو استعمال کرتے ہوئے آپ کے ہوم نیٹ ورک اور منسلک ڈیوائسز پر محفوظ کی گئی کسی بھی معلومات تک رسائی حاصل کر سکتے ہیں۔
حقیقی دنیا کی مثال: 2019 میں Bitdefender کے محققین نے پایا کہ Ring Video Doorbell Pro سیٹ اپ کے دوران Wi-Fi کی اسناد سادہ HTTP پر منتقل کر رہا تھا[4]، جس سے قریب موجود کوئی بھی شخص انہیں دیکھ سکتا تھا؛ یہ مسئلہ اب حل ہو چکا ہے۔
روک تھام: سیٹ اپ کے فوری بعد تمام منسلک ڈیوائسز پر ڈیفالٹ پاس ورڈز تبدیل کریں۔ ہر ماہ فرم ویئر اپ ڈیٹس کے لیے چیک کریں اور ریموٹ رسائی جیسی خصوصیات کو غیر فعال کریں جو آپ استعمال نہیں کرتے۔
سوشل میڈیا کا غلط استعمال
سوشل میڈیا پلیٹ فارمز صارف کے ڈیٹا کی بھاری مقدار جمع کرتے ہیں، اور آپ رضاکارانہ طور پر شیئر کرتے ہیں وہ معلومات حملہ آوروں کے ذریعے ہتھیار بنائی جا سکتی ہے۔
یہ کیسے کام کرتا ہے: حملہ آور عوامی پروفائلز کو سکریپ کرتے ہیں تاکہ سوشل انجینئرنگ یا تیز فشنگ مہمات کے لیے ذاتی تفصیلات جمع کریں۔ پلیٹ فارمز خود رویے والے ڈیٹا جمع کرتے ہیں جس میں آپ کے پسند، شیئر، مقام کی جانچ، اور ہدفمند اشتہار کے لیے براؤزنگ کے نمونے شامل ہیں۔ سوشل میڈیا کمپنیوں میں ڈیٹا کے خلل اس معلومات کو مجرمین کے لیے ظاہر کر سکتے ہیں۔
حقیقی دنیا کی مثال: کیمبرج اینالیٹیکا کیس میں، FTC کا الزام تھا کہ ایک ایپ نے دھوکہ دہی پر مبنی طریقوں سے تقریباً 2,50,000 سے 2,70,000 صارفین اور ان کے 50 سے 65 ملین دوستوں[5] کا پروفائل ڈیٹا حاصل کیا۔
روک تھام: ہر پلیٹ فارم پر اپنی پرائیویسی ترتیبات کا جائزہ لیں۔ عوامی پروفائلز پر دیکھی جانے والی ذاتی معلومات کو محدود کریں اور نامعلوم اکاؤنٹس سے کنکشن کی درخواستوں کو قبول کرتے وقت احتیاط سے کام لیں۔
Deepfakes اور Synthetic میڈیا
مصنوعی ذہانت میں پیشرفت ایسی قائل نقل تصویروں، آڈیو، اور ویڈیو بنانا ممکن بناتی ہے جو شہرت کو نقصان پہنچا سکتی ہے یا فریب کو سہولت فراہم کر سکتی ہے۔
یہ کیسے کام کرتا ہے: AI ٹولز کسی شخص کی آواز، چہرے، یا تحریری انداز کے نمونوں استعمال کرتے ہوئے حقیقت پسندی synthetic میڈیا تیار کر سکتے ہیں۔ مجرمین غلط نمائندگی، تہمت، غلط معلومات کی مہمات، اور صوتی نقالی فریب جیسی مالیاتی فریب کے لیے deepfakes استعمال کرتے ہیں۔
حقیقی دنیا کی مثال: 2024 میں انجینئرنگ فرم Arup کے ایک فنانس ملازم نے کمپنی کے CFO کے نظر آنے والے شخص کے ساتھ ویڈیو کال کے بعد تقریباً 25 ملین ڈالر منتقل کر دیے[6]۔ اس کال میں ڈیپ فیک ٹیکنالوجی استعمال ہوئی تھی۔
روک تھام: مالیاتی ٹرانزیکشن میں کسی بھی غیر معمولی ویڈیو یا آڈیو درخواست سے محتاط رہیں۔ غیر متوقع کمیونیکیشن کو قائم شدہ چینلز کے ذریعے تصدیق کریں۔ ملٹی فیکٹر تصدیق استعمال کریں تاکہ صرف آواز یا ویڈیو حساس اقدامات کو منظور نہ کر سکے۔
کون سا ڈیٹا ہدف بنایا جا سکتا ہے؟
سائبر مجرمین اپنے مقاصد کے لحاظ سے مختلف قسم کی ذاتی معلومات کو ہدف بناتے ہیں۔ عام ہدف میں نام، ایڈریسز، فون نمبر، سوشل سیکیورٹی نمبر، مالیاتی اکاؤنٹ کی تفصیلات، طبی ریکارڈز، اور لاگ ان کی اعتبارات شامل ہیں۔ حملہ آور عام طور پر چوری شدہ ڈیٹا کے ساتھ کیا کرتے ہیں:
شناختی چوری
مجرم چوری شدہ ذاتی معلومات استعمال کرکے متاثرین کے طور پر خود کو ظاہر کرتے ہیں۔ وہ کریڈٹ اکاؤنٹس کھول سکتے ہیں، جعلی ٹیکس ریٹرنز فائل کر سکتے ہیں، طبی علاج حاصل کر سکتے ہیں، یا کسی اور کے نام پر جرائم کر سکتے ہیں۔ فیڈرل ٹریڈ کمیشن کے مطابق، امریکیوں نے 2023 میں دھوکہ دہی سے 10 ارب ڈالر سے زیادہ کے نقصان[7] کی اطلاع دی۔ جانیں کہ شناختی چوری کیسے کام کرتی ہے اور خود کو اس سے کیسے بچایا جائے۔
Doxxing
Doxxing کسی کی نجی معلومات کو بغیر رضامندی کے عوامی طور پر شائع کرنا شامل ہے۔ اس میں گھر کے پتے، فون نمبر، کام کی تفصیلات، اور خاندان کی معلومات شامل ہو سکتی ہے۔ قربانیوں کو ہراساں ہونے، دھمکیوں، یا جسمانی خطرے کا سامنا کرنا پڑ سکتا ہے۔
ڈارک ویب پر فروخت
چوری شدہ ڈیٹا اکثر ڈارک ویب کی مارکیٹ پلیسز پر فروخت کیا جاتا ہے۔ قیمتیں بہت مختلف ہوتی ہیں اور وقت کے ساتھ بدلتی رہتی ہیں، لیکن مکمل شناختی ریکارڈ اور طبی ریکارڈ عموماً ای میل ایڈریس جیسے کسی ایک ڈیٹا نقطے کے مقابلے میں کہیں زیادہ قیمت پاتے ہیں۔
مالیاتی استحصال
حملہ آور چوری شدہ کریڈٹ کارڈ نمبرز، بینک اکاؤنٹ کی اعتبارات، اور ذاتی تفصیلات غیر معاہدے کی خریداریوں کرنے، فنڈ منتقل کرنے، یا قربانی کے نام میں قرضے کے لیے درخواست کرنے میں استعمال کرتے ہیں۔
تنگدستی اور بھتیہ
حساس ذاتی ڈیٹا، نجی فوٹوز، پیغامات، یا براؤزنگ کی تاریخ سمیت، قربانیوں کو ادائیگیاں کرنے کے لیے دھمکی دینے کے لیے استعمال کی جا سکتی ہے۔ Ransomware کے حملے فائلوں کو منتقل کرتے ہیں اور انہیں جاری کرنے کے لیے ادائیگی کا مطالبہ کرتے ہیں۔
ذاتی استحصال
چوری شدہ ڈیٹا پیچھے لگنے، ہراساں ہونے، اور نقل کی سہولت فراہم کرتا ہے۔ مجرمین قربانی کے مقام کو ٹریک کرنے، ان کے خاندار یا آجر سے رابطہ کرنے، یا قربانی کی شناخت میں جرائم کے لیے ذاتی معلومات استعمال کر سکتے ہیں۔
ڈیٹا پرائیویسی قوانین کے تحت صارف کے حقوق
ڈیٹا پرائیویسی قوانین حکمرانی کی حکمرانی کرتے ہیں کہ تنظیمیں کسی شخص کی معلومات کو کیسے جمع، محفوظ، پروسیس، اور شیئر کرتی ہیں۔ یہ قوانین ایک فرد کے طور پر آپ کے حقوق اور خلاف ورزی کے سزاؤں کو بھی متعین کرتے ہیں۔
ڈیٹا پرائیویسی قوانین کیوں اہم ہیں
ڈیجیٹل ڈیٹا جمع میں تیز رفتار نمو نے قانونی حفاظت کی فوری ضرورت پیدا کی۔ ڈیٹا پرائیویسی قوانین کئی اہم کام کرتے ہیں:
- افراد کو محفوظ کریں ان کی ذاتی معلومات کے غیر معاہدے شدہ استعمال سے
- مخصوص حقوق دیں بشمول آپ کے ڈیٹا تک رسائی، اسے درست، اور حذف کرنے کی صلاحیت
- شفافیت لازمی کریں تنظیموں کے ڈیٹا ہینڈلنگ کے بارے میں
- خلل کی اطلاعات لازمی کریں تاکہ افراد حفاظتی اقدام اٹھا سکیں
- سزائیں لگائیں جو تطابقت کو فروغ دیتی ہیں
NIST گوپنیاں فریم ورک[8] ایک رضاکارانہ ٹول ہے جو تنظیموں کو رازداری کے خطرے کی شناخت اور انتظام میں مدد دیتا ہے، اور بہت سی تنظیمیں اسے ان قانونی تقاضوں کے ساتھ استعمال کرتی ہیں۔
| ریگولیشن | خطہ | نافذ ہونے کی تاریخ | زیادہ سے زیادہ جرمانہ |
|---|---|---|---|
| GDPR[9] | یورپی یونین | 25 مئی 2018 | €20M یا عالمی سالانہ کاروبار کا 4%[10] |
| CCPA[11] | کیلیفورنیا، امریکہ | 1 جنوری 2020 | فی خلاف ورزی $2,500، فی جان بوجھ کر خلاف ورزی $7,500 (افراطِ زر کے مطابق ایڈجسٹ) |
| PDPA | سنگاپور | 2 جولائی 2014 | S$1 ملین یا سنگاپور میں سالانہ کاروبار کا 10%، جو زیادہ ہو[12] |
| LGPD[13] | برازیل | اگست 2020 (جرمانے یکم اگست 2021 سے) | برازیل کی آمدنی کا 2%، 50 ملین ریال کی حد کے ساتھ |
| PIPEDA | کینیڈا | 13 اپریل 2000 | وفاقی عدالت کے حکم کردہ ازالے[14] |
| مختلف ریاستی قوانین | امریکہ (NJ، NH، MT، FL، TX، OR) | 2024–2025 | ریاست کے مطابق مختلف |
عام ڈیٹا حفاظت ریگولیشن (GDPR)
- علاقہ: یورپی یونین (EU)
- موثر ہونے کی تاریخ: 25 مئی، 2018
اہم دفعات
- رضامندی: افراد سے ان کا ڈیٹا پروسیس کرنے سے پہلے واضح رضامندی درکار ہے۔ یورپی کمیشن قانونی ڈھانچے کی وضاحت کرتا ہے[9]۔
- ڈیٹا سبجیکٹ کے حقوق: ذاتی ڈیٹا تک رسائی، اس کی درستگی، حذف اور پروسیسنگ کو محدود کرنے کے حقوق دیتا ہے۔
- ڈیٹا بریچ کی اطلاع: جہاں کوئی بریچ افراد کے لیے خطرہ پیدا کرے، تنظیموں کو نگران اتھارٹی کو اس کے علم میں آنے کے 72 گھنٹوں کے اندر[15] مطلع کرنا ہوگا۔
- جرمانے: €20 ملین تک یا عالمی سالانہ کل آمدنی کا 4%[10]، جو بھی زیادہ ہو۔
کیلیفورنیا صارف کی پرائیویسی ایکٹ (CCPA)
- علاقہ: کیلیفورنیا، USA
- موثر ہونے کی تاریخ: 1 جنوری، 2020
اہم دفعات
- جاننے کا حق: صارفین یہ درخواست کر سکتے ہیں کہ ان کی ذاتی معلومات کیسے جمع، استعمال اور شیئر کی جاتی ہیں، اس کی تفصیلات فراہم کی جائیں۔
- حذف کرنے کا حق: صارفین اپنی ذاتی معلومات کو حذف کرنے کی درخواست کر سکتے ہیں۔
- آپٹ آؤٹ کے حقوق: صارفین اپنے ذاتی ڈیٹا کی فروخت سے باہر نکلنے کا انتخاب کر سکتے ہیں۔
- جرمانے: فی خلاف ورزی 2,500 ڈالر تک، یا جان بوجھ کر کی گئی ہر خلاف ورزی پر 7,500 ڈالر تک کے انتظامی جرمانے[11]، جو مہنگائی کے مطابق ایڈجسٹ کیے جاتے ہیں۔
ذاتی ڈیٹا حفاظت ایکٹ (PDPA) — سنگاپور
- علاقہ: سنگاپور
- موثر ہونے کی تاریخ: 2 جولائی، 2014
اہم شقیں
- رضامندی: تنظیموں کو ذاتی ڈیٹا جمع کرنے، استعمال کرنے یا ظاہر کرنے سے پہلے اجازت حاصل کرنا ضروری ہے۔
- رسائی اور اصلاح: افراد کو اپنی ذاتی معلومات تک رسائی حاصل کرنے اور انہیں درست کرنے کا حق دیتا ہے۔
- ڈیٹا کی حفاظت: تنظیموں کو ذاتی ڈیٹا کی حفاظت کے لیے معقول سیکیورٹی انتظامات نافذ کرنے ہوں گے۔
- جرمانے: سنگاپور میں سالانہ کاروبار کے زیادہ سے زیادہ S$1 ملین یا 10% تک کے مالی جرمانے[12]، جو بھی زیادہ ہو، اکتوبر 2022 سے لاگو۔
برازیلی جنرل ڈیٹا پروٹیکشن قانون (LGPD)
- خطہ: برازیل
- نافذ ہونے کی تاریخ: اگست 2020، جرمانے یکم اگست 2021 سے لاگو ہوئے
کلیدی دفعات
- رضامندی: ڈیٹا کی پروسیسنگ سے پہلے افراد کی واضح اور صریح رضامندی درکار ہے۔
- ڈیٹا سبجیکٹ کے حقوق: ذاتی معلومات تک رسائی، اس میں ترمیم، اسے حذف کرنے اور اسے دوسری جگہ منتقل کرنے کے حقوق فراہم کرتا ہے۔
- ڈیٹا پروٹیکشن آفیسر: تنظیموں کو ایک ڈیٹا پروٹیکشن آفیسر مقرر کرنا ضروری ہے۔
- جرمانے: برازیل میں کمپنی کی آمدنی کا زیادہ سے زیادہ 2%، فی خلاف ورزی 5 کروڑ ریال کی حد کے ساتھ[13]۔
ذاتی معلومات حفاظت اور الیکٹرانک دستاویزات ایکٹ (PIPEDA) — کینیڈا
- علاقہ: کینیڈا
- موثر ہونے کی تاریخ: 13 اپریل، 2000 (وقت کے ساتھ ترمیم کے ساتھ)
اہم دفعات
- رضامندی: تنظیموں کو ڈیٹا جمع کرنے اور استعمال کے لیے بامعنی رضامندی حاصل کرنا ضروری ہے۔
- رسائی اور اصلاح: افراد کو اپنی ذاتی معلومات تک رسائی اور ان کی اصلاح کا حق دیتا ہے۔
- ڈیٹا کی حفاظت: تنظیموں کو ذاتی ڈیٹا کی مناسب حفاظتی تدابیر کے ذریعے حفاظت کرنا ہوگی۔
- جرمانے: رازداری کمشنر معاملات کو وفاقی عدالت کو بھیج سکتا ہے، جو ازالے کا حکم دے سکتی ہے[14]۔
امریکہ میں نئے ریاستی پرائیویسی قوانین
- ریاستیں: مختلف، جن میں نیو جرسی، نیو ہیمپشائر، مونٹانا، فلوریڈا، ٹیکساس، اور اوریگون شامل ہیں
- موثر ہونے کی تاریخیں: 2024 اور 2025 میں مختلف تاریخیں
اہم شقیں
- رضامندی: ڈیٹا پروسیسنگ سے پہلے رضامندی حاصل کرنے کے لیے اسی طرح کی ضروریات۔
- ڈیٹا سبجیکٹ حقوق: ڈیٹا تک رسائی، ترمیم، حذف، اور پروسیسنگ سے آپٹ آؤٹ کرنے کے حقوق۔
- ڈیٹا سیکیورٹی: ذاتی ڈیٹا کی حفاظت اور ڈیٹا حفاظت کے جائزے کے لیے ضروریات۔
- سزائیں: ریاست کے لحاظ سے مختلف، جس میں جرمانہ اور ریاستی حکام کے ذریعے نافاذی کارروائی شامل ہے۔
ٹپ: سب سے موثر عادت آپ کے ذریعے پہلے آن لائن شیئر کیے جانے والی چیز کو محدود کرنا ہے۔ مضبوط منفرد پاس ورڈز، منتقل کردہ کلاؤڈ سٹوریج، اور عوامی Wi-Fi پر VPN کو ملائیں، اور آپ زیادہ تر کے حملہ کرنے والے کے حملے سے نکل جاتے ہیں۔
اپنی ذاتی معلومات کو محفوظ رکھنے کے طریقے
خطرات حقیقی ہیں، لیکن دفاع بھی ہیں۔ یہاں آپ کے ذاتی ڈیٹا کو آن لائن محفوظ کرنے کے لیے مخصوص، قابل عمل اقدامات ہیں۔
پرائیویسی دوست براؤزرز استعمال کریں
معیاری براؤزرز صارف کا خاصا ڈیٹا جمع کرتے ہیں۔ پرائیویسی پر مرکوز متبادل جیسے Brave، Firefox (سخت ٹریکنگ تحفظ فعال کر کے) اور Tor Browser بطورِ ڈیفالٹ ٹریکرز اور اشتہارات کو بلاک کرتے ہیں۔ Tor ٹریفک کو کئی ریلے پر مشتمل ایک بے ترتیب راستے[16] سے بھیجتا ہے، تاکہ کوئی بھی ایک مقام پر موجود مشاہدہ کرنے والا یہ نہیں جان سکتا کہ ٹریفک کہاں سے آئی یا کہاں جا رہی ہے۔
ڈیٹا شیئرنگ محدود کریں
ہر ذاتی معلومات کا ٹکڑہ جو آپ آن لائن شیئر کرتے ہیں آپ کے سامنے آنے میں اضافہ کرتا ہے۔ عوامی پروفائلز پر اپنا مکمل نام، گھر کا ایڈریس، فون نمبر، یا کام کی جگہ شیئر کرنے سے بچیں۔ آپ جو اطلاعات ایپس کو دیتے ہیں ان کا جائزہ لیں اور جب ضروری نہ ہو تو اپنے رابطے، مقام، اور کیمرے تک رسائی واپس لیں۔
کلاؤڈ سٹوریج کو منتقل کریں
اگر آپ کلاؤڈ میں فائلیں محفوظ کرتے ہیں، تو ایسی خدمات استعمال کریں جو end-to-end منتقلی جیسے Tresorit یا Proton Drive کی پیشکش کرتی ہیں۔ موجودہ کلاؤڈ سٹوریج اکاؤنٹس (Google Drive، Dropbox) کے لیے، Cryptomator جیسے ٹولز استعمال کرتے ہوئے اپ لوڈ سے پہلے حساس فائلوں کو مقامی طور پر منتقل کریں۔
ڈیوائس فائنڈر استعمال کریں
تمام اپنی ڈیوائسز پر Find My Device (Android) یا Find My iPhone (iOS) فعال کریں۔ اگر کوئی ڈیوائس کھو جائے یا چوری ہو جائے، تو یہ ٹولز آپ کو دور سے ڈیوائس کو لاک کرنے اور ہر ذاتی ڈیٹا کو حذف کرنے کی اجازت دیتے ہیں اس سے پہلے یہ غلط ہاتھوں میں پڑے۔
ایپ کی اطلاعات کا جائزہ لیں
بہت سی ایپس آپ کے کیمرے، مائک، رابطے، اور مقام کی معلومات تک رسائی کا مطالبہ کرتی ہیں جو وہ کام کرنے کے لیے ضرورت سے کہیں زیادہ۔ iOS اور Android دونوں پر، اپنی ڈیوائس کی ترتیبات میں ایپ کی اطلاعات کا جائزہ لیں اور کوئی بھی غیر ضروری لگے۔ مائک یا کیمرے تک رسائی کی درخواست کرنے والی ایپس پر خصوصی توجہ دیں جب یہ پس منظر میں چل رہی ہوں۔
ایڈ بلاکرز انسٹال کریں
uBlock Origin جیسے براؤزر کی توسیع ٹریکنگ اسکرپٹس، گھسیٹے ہوئے اشتہارات، اور معروف میلویئر ڈومینز کو بلاک کرتے ہیں۔ ایڈ بلاکرز تیسری پارٹیز کی آپ کی براؤزنگ رویے کے بارے میں جمع کر سکنے والے ڈیٹا کو کم کرتے ہیں اور صفحے کی لوڈنگ کی رفتار میں بھی بہتری لاتے ہیں۔
پرائیویسی کے لیے مختص پیغام رسانی ایپس استعمال کریں
معیاری SMS پیغامات منتقل نہیں ہوتے۔ Signal جیسی ایپس تمام پیغامات، آواز کالیں، اور ویڈیو کالز کے لیے end-to-end منتقل کو پہلے سے استعمال کرتے ہیں۔ اس کا مطلب یہ ہے کہ یہاں تک کہ ایپ کا فراہم کنندہ بھی آپ کے کالعدم نہیں پڑھ سکتا۔
محفوظ ای میل خدمات استعمال کریں
ای میل فراہم کنندگان جیسے ProtonMail اور Tutanota end-to-end منتقلی کی پیشکش کرتے ہیں، معیاری Gmail یا Outlook اکاؤنٹس کے برعکس جہاں فراہم کنندہ تکنیکی طور پر پیغام کے مواد تک رسائی کر سکتے ہیں۔
مضبوط اور منفرد پاس ورڈ بنائیں
برطانیہ کی حکومت کے ٹوٹے ہوئے اکاؤنٹس کے تجزیے میں پایا گیا کہ 123456 سب سے عام پاس ورڈ تھا، جو 23.2 ملین اکاؤنٹس پر استعمال ہوا[17]۔ ہر اکاؤنٹ کے لیے منفرد پاس ورڈ بنانے اور محفوظ رکھنے کے لیے پاس ورڈ مینیجر استعمال کریں۔ CISA کے مطابق مضبوط پاس ورڈ کم از کم 16 حروف طویل، بے ترتیب اور منفرد[18] ہونا چاہیے۔ جو بھی اکاؤنٹ اسے سپورٹ کرتا ہے، اس پر ملٹی فیکٹر تصدیق (MFA)[19] فعال کریں۔
ایپ لاکس استعمال کریں
بہت سے اسمارٹ فونز الگ PIN، نمونہ، یا بائیومیٹرک اسکین کے ساتھ انفرادی ایپس کو لاک کرنے کی صلاحیت فراہم کرتے ہیں۔ اگر کوئی رسائی حاصل کرتے ہوئے ڈیوائس تک رسائی حاصل کرے تو یہ حفاظت کی ایک دوسری پرت شامل کرتا ہے۔
باقاعدگی سے اپنے براؤزنگ کو ڈیٹا صاف کریں
نیاپن کے ساتھ اپنی براؤزنگ کی تاریخ، کوکیز، اور کیشڈ ڈیٹا کو صاف کریں۔ یہ محفوظ ٹریکنگ ڈیٹا کو ہٹاتا ہے اور اپنی ڈیوائس تک رسائی حاصل کرنے والے کو دستیاب معلومات کو کم کرتا ہے۔ زیادہ تر براؤزرز ترتیبات کے ذریعے اس عمل کو خودکار کرنے کی اجازت دیتے ہیں۔
تیسری پارٹی کوکیز کو غیر فعال کریں
جدید براؤزرز Chrome، Firefox، اور Safari سمیت تیسری پارٹی کوکیز کو بلاک کرنے کی اجازت دیتے ہیں، جو بنیادی طور پر مختلف ویب سائٹس میں آپ کی سرگرمی کو ٹریک کرنے کے لیے استعمال ہوتے ہیں۔ انہیں غیر فعال کرنے سے ویب سائٹ میں ٹریکنگ میں نمایاں کمی ہوتی ہے۔ اس کو شکل دینے کے لیے اپنے براؤزر کی پرائیویسی ترتیبات چیک کریں۔
ٹریک نہ کریں درخواستیں فعال کریں
جب کہ تمام ویب سائٹس Do Not Track (DNT) درخواستوں کو سنتے نہیں، اپنے براؤزر میں یہ ترتیب فعال کرنا ٹریک نہ ہونے کی آپ کی ترجیح کا اشارہ کرتا ہے۔ غیر ضروری مقام اور اطلاع کی اطلاعات کو موبائل ڈیوائسز پر غیر فعال کرتے ہوئے اس کو ملائیں۔
آن لائن سرگرمیوں کو الگ کریں
مختلف سرگرمیوں کے لیے الگ الگ براؤزرز یا براؤزر کے پروفائلز استعمال کریں۔ ایک پروفائل میں ذاتی براؤزنگ رکھیں اور دوسرے میں کام یا خریداری۔ یہ ٹریکنگ نیٹ ورکس کو آپ کی آن لائن رویے کی مکمل تصویر بنانے سے روکتا ہے۔
اپنی IoT ڈیوائسز کو محفوظ کریں
سیٹ اپ کے فوری بعد ہر منسلک ڈیوائس پر ڈیفالٹ پاس ورڈز تبدیل کریں۔ ہر ماہ فرم ویئر اپ ڈیٹس کے لیے چیک کریں۔ آپ استعمال نہیں کرتے ہوں وہ ریموٹ رسائی خصوصیات کو غیر فعال کریں، اور IoT ڈیوائسز کو اپنی اہم ڈیوائسز سے الگ Wi-Fi نیٹ ورک پر رکھنے پر غور کریں۔
اپنے کنکشن کو محفوظ کرنے کے لیے منتقلی ٹولز کا استعمال
منتقلی اپنی ذاتی معلومات کے لیے سب سے موثر تکنیکی دفاع ہے۔ کئی ٹولز آپ کی آن لائن سرگرمی کے مختلف پہلوؤں کو محفوظ کرنے کے لیے مل کر کام کرتے ہیں۔
ورچوئل نجی نیٹ ورکس (VPNs)
ایک VPN آپ کی ڈیوائس اور VPN سرور کے درمیان تمام انٹرنیٹ ٹریفک کو منتقل کرتا ہے، جو آپ کے ISP، نیٹ ورک منتظمین، اور عوامی Wi-Fi پر حملہ آوروں کو آپ کی سرگرمی کی نگرانی سے روکتا ہے۔ VPNs آپ کے IP ایڈریس کو بھی مختفی کرتے ہیں، جس سے ویب سائٹس اور اشتہاردہندگان کے لیے آپ کے مقام کو ٹریک کرنا مشکل ہو جاتا ہے۔
VPN منتخب کرتے وقت، تصدیق شدہ no-log پالیسیوں والے فراہم کنندگین کو ترجیح دیں، مضبوط منتقلی معیارات (AES-256)، اور وسیع سرور نیٹ ورک۔ رفتار، سیکیورٹی، اور پرائیویسی خصوصیات کی بنیاد پر ہماری VPN کے جائزہ کے صفحے پر اہم فراہم کنندگین کا موازنہ کریں۔
NordVPN ذاتی رازداری کے لیے بہترین درجہ بندی والے اختیارات میں سے ایک ہے۔ یہ AES-256 انکرپشن استعمال کرتا ہے، اس کی نو-لاگ پالیسی کو آزادانہ طور پر آڈٹ کیا گیا ہے، اور اپنے Threat Protection فیچر کے ذریعے بلٹ ان میلویئر اور اشتہار بلاک کرنے کی سہولت فراہم کرتا ہے۔ NordVPN بیک وقت 10 ڈیوائسز کو سپورٹ کرتا ہے اور 150 ممالک میں 7,115 سرورز برقرار رکھتا ہے۔
منتقل شدہ DNS
معیاری DNS سوالات سادہ متن میں بھیجی جاتی ہیں، جو آپ کے ISP کو آپ جو بھی ویب سائٹ وزٹ کرتے ہیں وہ دیکھنے دیتا ہے۔ منتقل DNS (DNS over HTTPS یا DNS over TLS) میں تبدیل کرتے ہوئے Cloudflare (1.1.1.1) یا Quad9 جیسے فراہم کنندگین کے ذریعے اس نگرانی کو روکتے ہیں۔
HTTPS ہر جگہ
ہمیشہ تصدیق کریں کہ ویب سائٹیں ذاتی معلومات درج کرنے سے پہلے HTTPS استعمال کرتی ہیں۔ جدید براؤزرز منتقل شدہ کنکشنز کے لیے ایڈریس بار میں تالا کا نشان دکھاتے ہیں۔ HTTPS ہر جگہ کی توسیع (اب بہت سے براؤزرز میں built-in) خودکار طور پر HTTPS میں کنکشنز اپ ڈیٹ کرتا ہے جب موجود ہو۔
نجی براؤزرز اور سرچ انجنز
اپنے VPN کو Brave یا Firefox جیسے پرائیویسی کے لیے مختص براؤزر کے ساتھ ملائیں اور DuckDuckGo جیسے سرچ انجن جو سرچ تفتیشوں کو ٹریک نہیں کرتے۔ یہ تقسیم شدہ نقطہ نظر کسی بھی ایک ٹول اکیلے کے مقابلے میں نمایاں طور پر مضبوط پرائیویسی فراہم کرتا ہے۔
اہم نکات
ذاتی ڈیٹا کی پرائیویسی آج کے ڈیجیٹل ماحول میں اختیار نہیں ہے۔ ہر آن لائن کارروائی ڈیٹا تیار کرتی ہے جو جمع، شیئر، بیچا، یا چوری کیا جا سکتا ہے۔ خطرات مخصوص اور اچھی طرح سے دستاویز کیے گئے ہیں، فشنگ اور میلویئر سے سوشل انجینئرنگ اور IoT کی کمزوریوں تک۔
دفاع برابر مخصوص ہیں۔ ایک پاس ورڈ منیجر کے ذریعے منتقل کردہ مضبوط منفرد پاس ورڈز سب سے عام حملے کے ویکٹر کو ختم کرتے ہیں۔ VPN آپ کی ٹریفک کو منتقل کرتا ہے اور نیٹ ورک کی نگرانی سے روکتا ہے۔ پرائیویسی کے لیے مختص براؤزرز اور منتقل شدہ پیغام رسانی ایپس ٹریکرز اور حملہ آوروں کے لیے دستیاب ڈیٹا کو کم کرتے ہیں۔ اور GDPR اور CCPA جیسے ڈیٹا پرائیویسی قوانین آپ کو اپنی معلومات کو کنٹرول کرنے کے قانونی حقوق دیتے ہیں۔
سب سے موثر طریقہ متعدد تقسیمات کو ملاتا ہے: محدود رکھیں کہ آپ کیا شیئر کرتے ہیں، جو آپ منتقل کرتے ہیں اسے منتقل کریں، جو آپ محفوظ کرتے ہیں اسے محفوظ کریں، اور ارتقا پذیر خطرات کے بارے میں باخبر رہیں۔ کوئی بھی ایک ٹول مکمل حفاظت فراہم نہیں کرتا، لیکن ساتھ میں یہ اقدامات اپنے خطرے کو نمایاں طور پر کم کرتے ہیں۔ آج ایک قدم اٹھائیں، چاہے یہ آپ کی ایپ کی اطلاعات کا آڈٹ ہو، ملٹی فیکٹر تصدیق کو فعال کرنا، یا VPN سیٹ اپ کرنا، اور وہاں سے بنائیں۔
حوالہ جات
- Justice. تاریخ نامعلوم. Dl. 16 اکتوبر، 2026 کو https://www.justice.gov/opa/press-release/file/1300246/dl سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Cybersecurity and Infrastructure Security Agency CISA. تاریخ نامعلوم. Indicators Associated With WannaCry Ransomware. 16 اکتوبر، 2026 کو https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (24 مئی، 2023). 16 اکتوبر، 2026 کو https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (6 نومبر، 2019). 16 اکتوبر، 2026 کو https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- FTC. تاریخ نامعلوم. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. 16 اکتوبر، 2026 کو https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (17 مئی، 2024). 16 اکتوبر، 2026 کو https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. 16 اکتوبر، 2026 کو https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- NIST. 2018. Privacy Framework. 16 اکتوبر، 2026 کو https://www.nist.gov/privacy-framework سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- European Commission. تاریخ نامعلوم. Legal framework of EU data protection. 16 اکتوبر، 2026 کو https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- European Commission. تاریخ نامعلوم. Enforcement and sanctions. 16 اکتوبر، 2026 کو https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- CA. تاریخ نامعلوم. Ccpa Statute. 16 اکتوبر، 2026 کو https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf سے حاصل کیا گیا.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. 16 اکتوبر، 2026 کو https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Planalto. تاریخ نامعلوم. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- GC. تاریخ نامعلوم. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. 16 اکتوبر، 2026 کو https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/ سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- European Commission. تاریخ نامعلوم. Obligations. 16 اکتوبر، 2026 کو https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- The Tor Project, Inc. تاریخ نامعلوم. Tor Project: Overview. 16 اکتوبر، 2026 کو https://2019.www.torproject.org/about/overview.html.en سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. 16 اکتوبر، 2026 کو https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security سے حاصل کیا گیا.
- Cybersecurity and Infrastructure Security Agency CISA. تاریخ نامعلوم. Use Strong Passwords. 16 اکتوبر، 2026 کو https://www.cisa.gov/secure-our-world/use-strong-passwords سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
- Cybersecurity and Infrastructure Security Agency CISA. تاریخ نامعلوم. Turn On MFA. 16 اکتوبر، 2026 کو https://www.cisa.gov/secure-our-world/turn-mfa سے حاصل کیا گیا.محفوظ شدہ: Wayback Machine کا سنیپ شاٹ
اس صفحے کے وسائل
ہماری تحقیق سے چارٹس اور حوالہ جاتی تصاویر، دیکھنے اور شیئر کرنے کے لیے مفت۔
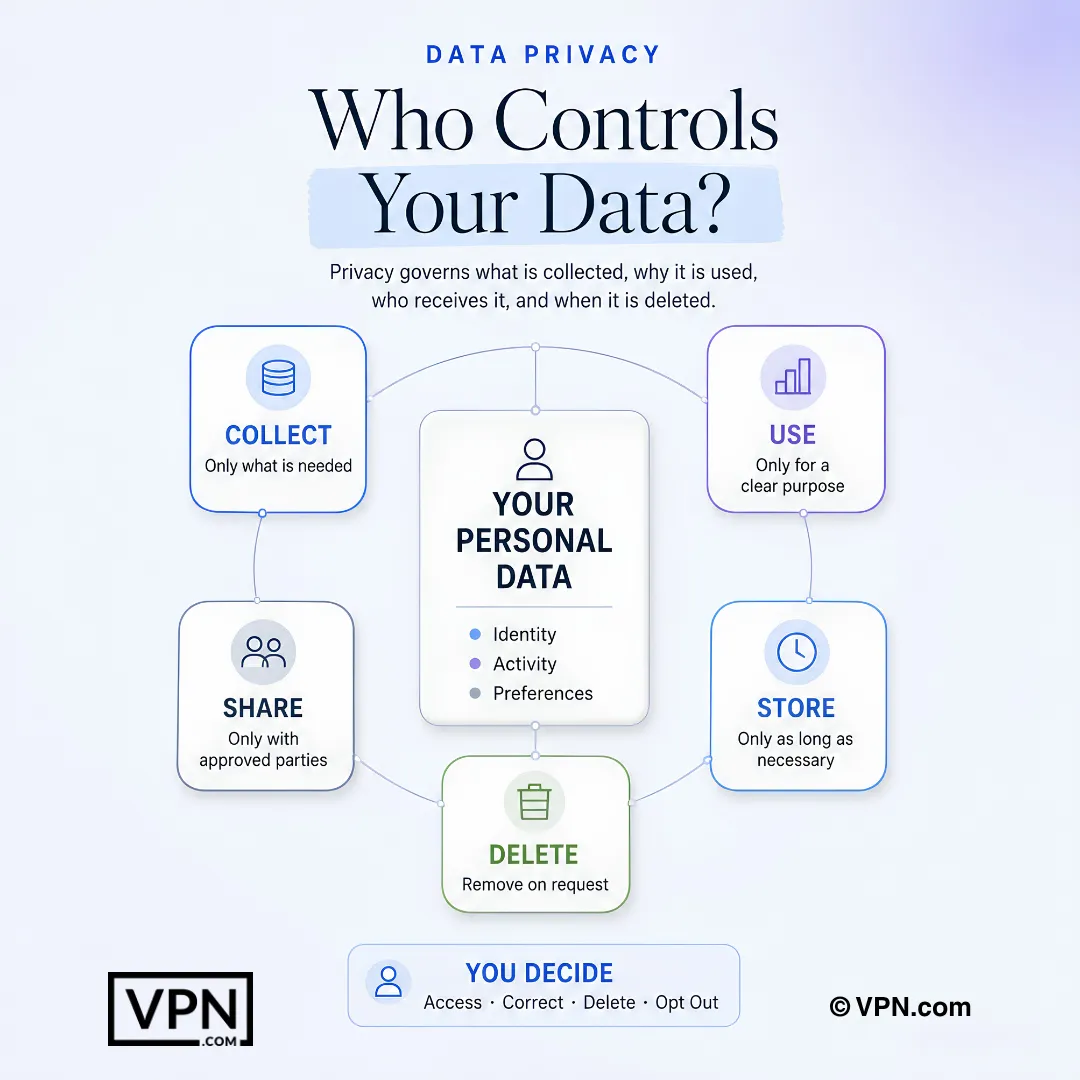
ڈیٹا پرائیویسی یہ طے کرتی ہے کہ کون سی معلومات جمع کی جاتی ہیں، کیسے استعمال ہوتی ہیں، کسے ملتی ہیں، اور کب حذف کی جاتی ہیں۔
اکثر پوچھے جانے والے سوالات
ڈیٹا پرائیویسی اور ڈیٹا تحفظ میں کیا فرق ہے؟
ڈیٹا پرائیویسی آپ کا انفرادی حق ہے کہ آپ کی ذاتی معلومات جیسے آپ کا نام، براؤزنگ کی تاریخ، یا مقام کا ڈیٹا کیسے جمع، استعمال، اور شیئر ہوتا ہے اس پر کنٹرول کریں۔ ڈیٹا تحفظ وہ تنظیمی اور قانونی ڈھانچے ہیں جو کاروبار کو ذمہ داری کے ساتھ وہ ڈیٹا ہینڈل کرنا چاہیے۔ ذاتی پرائیویسی کے لیے، کاروباری تطابقت کے ڈھانچے کے بجائے VPNs اور پاس ورڈ منیجرز جیسے ٹولز پر توجہ دیں۔
اسپیئر فishing عام phishing کے مقابلے میں کتنا خطرناک ہے؟
اسپیئر phishing، عام phishing سے کہیں زیادہ خطرناک ہے، اگرچہ یہ اس سے کہیں کم عام ہے۔ Barracuda Networks کی 2023 کی ایک رپورٹ کے مطابق، اسپیئر phishing ای میل پر مبنی حملوں کا صرف 0.1% ہے، لیکن اس کے ڈیٹا میں یہ 66% خلاف ورزیوں کی ذمہ دار ہے۔ اس کی وجہ یہ ہے کہ حملہ آور سوشل میڈیا اور پچھلی ڈیٹا خلاف ورزیوں کے ذریعے اہداف پر تحقیق کرتے ہیں اور پھر قائل کرنے والے، ذاتی پیغامات تیار کرتے ہیں۔ کسی بھی فوری درخواست کی کارروائی سے پہلے اسے کسی الگ مواصلاتی چینل کے ذریعے تصدیق کریں۔
کیا سوشل انجینئرنگ واقعی بڑے اکاؤنٹس کو سمجھوتہ کر سکتی ہے، صرف افراد کو نہیں؟
جی ہاں۔ جولائی 2020 میں ٹوئٹر کو اس وقت ایک بڑی خلاف ورزی کا سامنا کرنا پڑا جب حملہ آوروں نے داخلی ٹولز تک رسائی رکھنے والے ملازمین پر مربوط سوشل انجینئرنگ حملہ کیا، اور پھر اعلیٰ سطحی اکاؤنٹس، جن میں باراک اوباما اور ایلون مسک کے اکاؤنٹس شامل تھے، کو کرپٹو کرنسی اسکیم کی تشہیر کے لیے استعمال کیا۔ یہ ظاہر کرتا ہے کہ سوشل انجینئرنگ سافٹ ویئر کی خامیوں کے بجائے انسانی نفسیات کا فائدہ اٹھاتی ہے، اس لیے سرکاری ذرائع سے درخواستوں کی تصدیق کرنا اہم ہے۔
ذاتی اور مالی ڈیٹا کے لیے ڈیپ فیک کا خطرہ کتنا حقیقی ہے؟
یہ ایک فعال اور مہنگا خطرہ ہے۔ 2024 میں انجینئرنگ فرم Arup کے ایک مالیاتی ملازم نے کمپنی کے CFO کی ڈیپ فیک ویڈیو کال کے بعد تقریباً $25 ملین منتقل کر دیے۔ مجرم بلیک میلنگ اور دھوکہ دہی کے لیے نقلی آوازوں اور چہروں کا استعمال کرتے ہیں۔ ملٹی فیکٹر تصدیق مددگار ہے کیونکہ یہ محض آواز یا ویڈیو کی بنیاد پر حساس لین دین کی منظوری کو روکتی ہے۔
کیا اسمارٹ ہوم اور IoT ڈیوائسز پرائیویسی کے لیے حقیقی خطرہ ہیں؟
جی ہاں۔ بہت سی IoT ڈیوائسز ایسے ڈیفالٹ پاس ورڈز کے ساتھ آتی ہیں جنہیں صارفین کبھی تبدیل نہیں کرتے، اور وہ ڈیٹا کو بغیر انکرپشن کے منتقل کرتی ہیں۔ 2019 میں Bitdefender کے محققین نے دیکھا کہ Ring Video Doorbell Pro سیٹ اپ کے دوران Wi-Fi کی اسناد سادہ HTTP پر بھیج رہا تھا، جس کی وجہ سے قریب موجود کوئی بھی شخص انہیں حاصل کر سکتا تھا۔ سیٹ اپ کے فوراً بعد ڈیفالٹ پاس ورڈز تبدیل کریں، ہر مہینے فرم ویئر اپ ڈیٹس چیک کریں، اور ان ریموٹ رسائی کی خصوصیات کو بند کریں جو آپ استعمال نہیں کرتے۔
ڈیٹا لیک ہونے کے بعد میرے ڈیٹا کا کیا ہوتا ہے؟
چوری شدہ ڈیٹا عام طور پر ڈارک ویب کی مارکیٹ پلیسز پر بیچا جاتا ہے، جہاں قیمتیں بہت مختلف ہوتی ہیں، لیکن مکمل شناختی ریکارڈ اور طبی ریکارڈ خاص طور پر قیمتی سمجھے جاتے ہیں۔ اس کے بعد مجرم اسے شناختی چوری کے لیے استعمال کرتے ہیں۔ FTC کے مطابق 2023 میں امریکیوں کو فراڈ کی وجہ سے 10 ارب ڈالر سے زیادہ کا نقصان ہوا۔
GDPR مجھے میرے ذاتی ڈیٹا پر اصل میں کون سے حقوق دیتا ہے؟
GDPR، جو 25 مئی 2018 سے پورے یورپی یونین میں نافذ ہے، آپ کے ذاتی ڈیٹا تک رسائی، اس کی تصحیح، حذف کرنے، اور اس کی پروسیسنگ کو محدود کرنے کے حقوق دیتا ہے۔ اس کے تحت تنظیموں کو ڈیٹا پروسیس کرنے سے پہلے کسی قانونی بنیاد، جیسے رضامندی، کا ہونا ضروری ہے۔ جب کوئی خلاف ورزی افراد کے لیے خطرہ پیدا کرے، تو کمپنیوں کو 72 گھنٹوں کے اندر نگران اتھارٹی کو آگاہ کرنا ہوگا۔ خلاف ورزیوں پر €20 ملین یا عالمی سطح پر سالانہ کل آمدنی کے 4 فیصد تک جرمانہ ہو سکتا ہے، جو بھی زیادہ ہو۔
CCPA اور GDPR صارفین کے لیے کیسے مختلف ہیں؟
CCPA، جو کیلیفورنیا میں یکم جنوری 2020 سے نافذ ہوا، صارفین کو یہ جاننے کا حق دیتا ہے کہ ان کی کون سی ذاتی معلومات جمع کی جا رہی ہیں، انہیں حذف کرنے کا حق دیتا ہے، اور ان کی فروخت سے انکار (opt out) کا حق بھی دیتا ہے۔ اس میں فی خلاف ورزی 2,500 ڈالر تک، یا جان بوجھ کر کی گئی خلاف ورزی پر 7,500 ڈالر تک کے انتظامی جرمانے عائد ہو سکتے ہیں۔ یہ GDPR کے €20 ملین یا آمدنی کے 4 فیصد تک کے جرمانوں کے ڈھانچے سے محدود ضرور ہے، لیکن پھر بھی امریکی صارفین کو فروخت سے انکار کی صورت میں ٹھوس اختیار دیتا ہے۔
VPN میری ذاتی معلومات کو کیسے محفوظ رکھتا ہے؟
VPN آپ کے ڈیوائس اور اس کے سرور کے درمیان تمام ٹریفک کو مشفر کرتا ہے، جو آپ کے ISP اور عوامی Wi-Fi پر حملہ آوروں کو سرگرمی کی نگرانی سے روکتا ہے، اور آپ کے IP ایڈریس کو مخفی کرتے ہوئے مقام کی ٹریکنگ میں رکاوٹ ڈالتا ہے۔ مثال کے طور پر، NordVPN AES-256 مشفر کاری استعمال کرتا ہے، کہتا ہے کہ اس کی نو-لاگ پالیسی آزادانہ طور پر تصدیق شدہ ہے، 7,115 سرورز 150 ممالک میں چلاتا ہے، اور 10 بیک وقت ڈیوائسز کو محفوظ رکھتا ہے۔
ایک VPN سے ہٹ کر میرے مواصلات کو کیا ٹولز محفوظ کرتے ہیں؟
چینلوں میں منتقلی کو تقسیم کریں۔ Signal تمام پیغامات، آواز، اور ویڈیو کالز کو end-to-end سے منتقل کرتا ہے تاکہ ایپ کا فراہم کنندہ بھی انہیں نہیں پڑھ سکے۔ ProtonMail اور Tutanota end-to-end منتقل شدہ ای میل کی پیشکش کرتے ہیں، معیاری Gmail یا Outlook کے برعکس۔ Cloudflare (1.1.1.1) یا Quad9 کے ذریعے منتقل شدہ DNS آپ کے ISP کو سادہ متن میں ہر سائٹ سے لاگ ان کرنے سے روکتا ہے۔
2024 میں پاس ورڈ واقعی مضبوط کیسے بنایا جائے؟
لمبائی اور بے ترتیبی سب سے اہم ہیں: کم از کم 16 حروف رکھیں جن میں بڑے حروف، چھوٹے حروف، اعداد اور علامات شامل ہوں۔ اس کے باوجود “123456” ان پاس ورڈز کی فہرست میں سب سے اوپر رہا ہے جو سیندھ لگنے میں لیک ہوئے۔ ہر اکاؤنٹ کے لیے منفرد اسناد بنانے اور محفوظ رکھنے کے لیے پاس ورڈ مینیجر استعمال کریں، اور جہاں بھی ممکن ہو ملٹی فیکٹر آتھنٹیکیشن فعال کریں تاکہ صرف لیک ہوا پاس ورڈ آپ کے اکاؤنٹ تک رسائی نہ دے سکے۔
عوامی وائی فائی پر اپنے ڈیٹا کی حفاظت کیسے کریں؟
عوامی نیٹ ورکس پر بینکنگ یا حساس اکاؤنٹس میں لاگ ان کرنے سے گریز کریں، کیونکہ اسی وائی فائی پر موجود حملہ آور مین اِن دی مڈل حملے کر سکتے ہیں یا قانونی نیٹ ورکس کی نقل کرنے والے “ایول ٹوئن” رogue ہاٹ اسپاٹ بنا سکتے ہیں۔ اپنے کنکشن کو خفیہ کرنے کے لیے VPN استعمال کریں اور ذاتی معلومات درج کرنے سے پہلے تصدیق کریں کہ سائٹ HTTPS استعمال کرتی ہے۔
میری پرائیویسی خطرے کو کم کرنے کے لیے سب سے اہم عادت کیا ہے؟
پہلے آن لائن شیئر کیے جانے والے چیز کو محدود کرنا، کیونکہ ہر پوسٹ کی تفصیل تیز فشنگ یا doxxing کے لیے حملہ آوروں کو استعمال کرنے کی اہمیت ہے۔ اسے مضبوط منفرد پاس ورڈز، Proton Drive یا Tresorit جیسے منتقل شدہ کلاؤڈ سٹوریج ٹولز، اور عوامی Wi-Fi پر VPN کے ساتھ ملائیں۔ مل کر یہ زیادہ تر کے کے حملہ کی سطح کو ہٹاتے ہیں۔