Manjaro کے لیے بہترین VPN: مقامی Linux کلائنٹس جو کام کریں
Manjaro کے لیے بہترین VPN تلاش کریں جس میں مقامی Arch کی معاونت، AUR پیکجز، اور WireGuard کی مطابقت ہو۔ مرحلہ وار انسٹال کے نکات شامل ہیں۔
 Michael Gargiulo
 NordVPN7,130 سرورز
NordVPN's privacy and security record is strong on process and mixed on proof
93 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 31علیحدہ ذریعہ گروپس: 23اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 ExpressVPN3,000+ سرورز
86 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 27علیحدہ ذریعہ گروپس: 27اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 ProtonVPN20,000+ سرورز
85 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 23علیحدہ ذریعہ گروپس: 19اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
خلاصہ: تمام VPN Manjaro کی Arch پر مبنی فن تعمیر میں کام نہیں کرتے، اس لیے ایسا نہ کہنا بہتر ہے کہ خصوصی طور پر Linux کی مقامی معاونت کے لیے بنایا گیا ہو بجائے Windows پہلے کلائنٹ کو چلانے کے۔
Manjaro سب سے مشہور Arch پر مبنی Linux تقسیمات میں سے ایک ہے، لیکن اس کا rolling-release ماڈل اور pacman پیکج منیجر VPN سافٹ ویر انسٹال کرتے وقت خاص چیلنجز پیدا کرتے ہیں۔ Debian یا Ubuntu کے لیے بنائے گئے پیکجز (.deb فائلیں) یہاں کام نہیں کریں گے۔ آپ کو ایسے فراہم کنندگان کی ضرورت ہے جو مقامی Arch مطابقت رکھنے والے کلائنٹس فراہم کریں، AUR میں شائع کریں، یا دستی OpenVPN/WireGuard کنفیگریشن کو سپورٹ کریں۔
یہ گائیڈ خصوصی طور پر VPN کی Manjaro Linux کے ساتھ مطابقت پر توجہ مرکوز کرتا ہے۔ اگر آپ Debian، Fedora، اور دیگر تقسیمات کا احاطہ کرنے والا بھرپور جائزہ چاہتے ہیں تو ہماری بہترین VPN for Linux گائیڈ سے شروع کریں۔ ایک سادہ Arch انسٹال چلانے والے صارفین کے لیے جس میں Manjaro کے GUI ٹولز نہ ہوں، اس کے بجائے ہماری بہترین VPN for Arch Linux صفحہ دیکھیں۔
نیچے، ہم احاطہ کرتے ہیں کہ کون سے VPN فراہم کنندگان حقیقی Manjaro معاونت فراہم کرتے ہیں، انہیں pacman، pamac، یا AUR معاونت جیسے yay استعمال کرتے ہوئے کیسے انسٹال کریں، اور systemd سروسز کے ذریعے VPN کنکشن کو کیسے منظم کریں۔
Manjaro کو خاص VPN تحفظات کی ضرورت کیوں ہے
Manjaro Arch Linux کی پیکج شکل اور rolling-release اپ ڈیٹ سائیکل شیئر کرتا ہے، لیکن اپنے خود کے ٹولز شامل کرتا ہے جو سافٹ ویر انسٹال اور منظم کرنے کے طریقے کو بدل دیتے ہیں۔ یہ فرق سمجھنا آپ کو ٹوٹی ہوئی انسٹلز اور کنکشن کی ناکامیوں سے بچنے میں مدد دیتا ہے۔
Pamac اور Pacman کے ذریعے Arch پر مبنی پیکج منظم کاری
Manjaro اپنے بنیادی پیکج منیجر کے طور پر pacman استعمال کرتا ہے اور GUI سامنے کے طور پر pamac استعمال کرتا ہے۔ Ubuntu کے apt یا Fedora کے dnf کے برعکس، pacman .pkg.tar.zst پیکجز کو سنبھالتا ہے۔ VPN فراہم کنندگان جو صرف .deb یا .rpm انسٹالرز تقسیم کرتے ہیں انہیں Manjaro پر کام کرنے کے لیے workarounds یا AUR پیکجز کی ضرورت ہے۔
AUR وہ جگہ ہے جہاں زیادہ تر VPN کلائنٹس Arch پر مبنی سسٹمز کے لیے رہتے ہیں۔ Manjaro pamac کے ذریعے AUR رسائی کی حمایت کرتا ہے (Preferences > Third Party میں فعال کریں) یا کمانڈ لائن معاونت جیسے yay یا paru۔ یہ زیادہ تر VPN فراہم کنندگان کے لیے بنیادی انسٹلیشن راستہ ہے۔
Manjaro کا pamac اسے عام Arch سے الگ کرتا ہے۔ Pamac ٹرمینل کو چھوئے بغیر AUR پیکجز کو براؤز، بنائیں، اور انسٹال کرنے کے لیے ایک graphical انٹرفیس فراہم کرتا ہے۔ یہ VPN انسٹلیشن کو ان صارفین کے لیے قابلِ رسائی بناتا ہے جنہوں نے خاص طور پر Arch کی دستی ترتیب کے عمل سے بچنے کے لیے Manjaro کا انتخاب کیا۔
Rolling-Release اپ ڈیٹ کا VPN استحکام پر اثر
Manjaro کا rolling-release ماڈل اس کا مطلب ہے کہ kernel اور لائبریری اپ ڈیٹ باقاعدگی سے پہنچتے ہیں۔ تاہم، Manjaro انہیں جاری کرنے سے پہلے اپنی مستحکم/ٹیسٹنگ/غیر مستحکم شاخوں میں پیکجز رکھتا ہے۔ یہ بفر VPN پیکجز کو خام Arch کے مقابلے میں kernel کی تبدیلیوں کے ساتھ رفتار دینے کے لیے قدرے زیادہ وقت دیتا ہے۔
اس بفر کے باوجود، VPN kernel ماڈیولز kernel اپ ڈیٹ کے بعد ٹوٹ سکتے ہیں۔ WireGuard kernel میں بنایا گیا ہے، اس لیے یہ اپ ڈیٹس کو صاف طریقے سے سنبھالتا ہے۔ لیکن ملکی ٹنل انٹرفیسز (جیسے کچھ VPN کلائنٹس استعمال کرتے ہیں) کو دوبارہ بنانے کی ضرورت ہو سکتی ہے۔ ایسے فراہم کنندگان منتخب کریں جو فعال طور پر اپنے AUR پیکجز برقرار رکھیں۔
Manjaro پر WireGuard بمقابلہ OpenVPN
دو پروٹوکول Linux VPN استعمال میں غالب ہیں:
- WireGuard: Linux kernel میں version 5.6 کے بعد سے بنایا گیا۔ Manjaro جدید kernels کو شپ کرتا ہے (عام طور پر 6.x)، اس لیے WireGuard اضافی ماڈیولز کے بغیر مقامی طور پر کام کرتا ہے۔ یہ OpenVPN سے کم latency اور زیادہ throughput فراہم کرتا ہے۔ NordVPN کا NordLynx پروٹوکول اضافی رازداری کے لیے WireGuard کو double NAT کے ساتھ لپیٹتا ہے۔
- OpenVPN: پختہ اور وسیع طور پر سپورٹ کیا۔
sudo pacman -S openvpnکے ذریعے اسے انسٹال کریں۔ اس فہرست میں ہر فراہم کنندہ فال بیک کے طور پر OpenVPN کنفیگ فائلز کی معاونت کرتا ہے۔ OpenVPN userspace میں چلتا ہے، اس لیے kernel اپ ڈیٹس اسے متاثر نہیں کرتے۔
Manjaro پر خاص طور پر، WireGuard بہتر ڈیفالٹ انتخاب ہے۔ اسے کوئی اضافی پیکجز کی ضرورت نہیں ہے، reconnects کو تیز رفتار سے ہینڈل کرتا ہے، اور عام طور پر OpenVPN کے مقابلے میں ایک جیسے سرور پر 30-50٪ زیادہ throughput فراہم کرتا ہے۔
Manjaro کی Firewall Stack پر Kill Switch Behavior
ایک kill switch ٹریفک کو VPN ٹنل سے باہر لیک ہونے سے روکتا ہے۔ Manjaro پر، زیادہ تر VPN کلائنٹس iptables یا nftables firewall اصول استعمال کرتے ہوئے kill switches کو لاگو کرتے ہیں۔
Manjaro Settings Manager آپ کو GUI کے ذریعے firewall backends (UFW یا firewalld) کو ترتیب دینے دیتا ہے۔ اگر آپ ان میں سے کوئی بھی استعمال کرتے ہیں تو اپنے VPN کلائنٹ کی kill switch سے تنازعات کے لیے چیک کریں۔ کچھ VPN کلائنٹس جب kill switch فعال ہوتا ہے تو آپ کے موجودہ firewall اصول کو override کرتے ہیں۔ یہ آپ کو disconnect کمانڈ چلانے تک LAN رسائی سے محروم کر سکتا ہے۔
kill switch behavior کو ٹیسٹ کرنے کے لیے، اپنے VPN سے جڑیں، پھر VPN daemon کو روک کر ایک ڈراپ کو نقل کریں: sudo systemctl stop nordvpnd۔ اگر kill switch صحیح طریقے سے کام کرتا ہے تو curl ifconfig.me آپ کے حقیقی IP کو ظاہر کرنے کی بجائے وقت ختم ہو جائے۔
Manjaro Linux کے لیے بہترین VPN
نیچے دیے گئے ہر فراہم کنندہ کا تقدیر Manjaro کے لیے خاص انسٹلیشن طریقہ، پروٹوکول کی معاونت، لاگنگ پالیسی، اور قیمت کی بنیاد پر کیا جاتا ہے۔ تمام پانچوں مقامی Linux کلائنٹس یا AUR پیکجز فراہم کرتے ہیں جو Manjaro پر ترمیم کے بغیر کام کرتے ہیں۔
NordVPN
NordVPN Manjaro کے لیے Linux کے لیے ایک منتخب CLI کلائنٹ فراہم کرتا ہے جو AUR کے ذریعے صاف طریقے سے انسٹال ہوتا ہے۔ کلائنٹ NordLynx (WireGuard پر مبنی) اور OpenVPN پروٹوکول کی معاونت کرتا ہے، اور ایک بنی ہوئی kill switch اور DNS leak حفاظت شامل ہے۔
انسٹلیشن طریقہ: AUR پیکج nordvpn-bin، yay -S nordvpn-bin کے ساتھ قابلِ انسٹل۔ انسٹل کرنے کے بعد، sudo systemctl enable --now nordvpnd کے ساتھ daemon کو فعال کریں۔ nordvpn login کے ساتھ لاگ ان کریں اور nordvpn connect کے ساتھ جڑیں۔
پروٹوکول: NordLynx (WireGuard)، OpenVPN (UDP/TCP)
لاگنگ پالیسی: اپنی no-logs پالیسی کے بارے میں کہتا ہے کہ اس کا آزادانہ طور پر ڈیلوائٹ نے آڈٹ کیا ہے
قیمت: 2 سالہ منصوبے پر $3.39/ماہ سے
Manjaro کے لیے خاص نوٹ: NordVPN systemd سروس (nordvpnd) اسے فعال کرنے کے بعد خود بخود شروع ہوتی ہے۔ اگر daemon ایک kernel اپ ڈیٹ کے بعد ناکام ہوتا ہے تو yay -S --rebuild nordvpn-bin کے ساتھ ماڈیول کو دوبارہ بنانے کے لیے AUR پیکج کو دوبارہ انسٹال کریں۔ NordVPN کی Threat Protection Lite خصوصیت DNS درجے پر اشتہارات اور بدنام ڈومین کو بلاک کرتی ہے۔ nordvpn set threatprotectionlite on کے ساتھ اسے فعال کریں۔
فوائد
- رفع السرعات عبر NordLynx (WireGuard)
- 7,130 خادم عبر 150 دول
- مفتاح القتل وحماية تسرب DNS عبر CLI
- يتصل بما يصل إلى 10 جهاز في نفس الوقت
نقصانات
- Linux پر صرف CLI (کوئی GUI کلائنٹ نہیں)
- VPN.com کے ذریعے NordVPN سبسکرپشن خریدیں بہترین دستیاب قیمت کے لیے
ExpressVPN
ExpressVPN ایک Linux CLI کلائنٹ فراہم کرتا ہے جو Arch پر مبنی سسٹمز کی معاونت کرتا ہے۔ یہ اپنی Lightway پروٹوکول کو OpenVPN کے ساتھ استعمال کرتا ہے اور network lock (kill switch) خصوصیت شامل کرتا ہے۔
انسٹلیشن طریقہ: ExpressVPN کی Linux سیٹ اپ صفحہ سے .pkg.tar.zst پیکج ڈاؤن لوڈ کریں۔ sudo pacman -U expressvpn-*.pkg.tar.zst کے ساتھ انسٹال کریں۔ sudo systemctl enable --now expressvpn کے ساتھ سروس کو فعال کریں۔
پروٹوکول: Lightway (UDP/TCP)، OpenVPN (UDP/TCP)
لاگنگ پالیسی: کوئی لاگنگ نہیں، KPMG کی طرف سے اس کے کنٹرولز پر تصدیق (2025)
قیمت: 1 سالہ منصوبے پر $6.67/ماہ سے
Manjaro کے لیے خاص نوٹ: ExpressVPN براہ راست .pkg.tar.zst فائل تقسیم کرتا ہے، اس لیے یہ AUR maintainers پر منحصر نہیں ہے۔ یہ یہ کم امکان دیتا ہے کہ یہ Manjaro اپ ڈیٹس کے درمیان ٹوٹے۔ network lock kill switch iptables اصول استعمال کرتا ہے، اس لیے تصدیق کریں کہ یہ Manjaro Settings Manager کے ذریعے سیٹ کردہ کسی بھی custom firewall کنفیگریشن سے تنازعہ کرتا ہے۔ Split tunneling (expressvpn preferences set split_tunnel) Manjaro پر کام کرتا ہے لیکن کلائنٹ ورژن 3.0+ کی ضرورت ہے۔
فوائل
- سرور مقامات میں مسلسل تیز رفتار
- Lightway پروٹوکول ہلکا اور تیز منسلک ہوتا ہے
- سخت انٹرنیٹ سنسرشپ والے ممالک میں کام کرتا ہے
منفی اثرات
- دیگر مسابقین سے زیادہ قیمت
- 10 بیک وقت آلات کے اتصال تک محدود
ExpressVPN پر جامع گائیڈ حاصل کریں
ProtonVPN
ProtonVPN ProtonMail کے پیچھے کی ٹیم نے سوئٹزرلینڈ میں بنایا ہے۔ یہ Linux کے لیے CLI ٹول اور نیا GUI کلائنٹ دونوں فراہم کرتا ہے، اور اس کا مکمل codebase کھلا ہے۔
انسٹلیشن طریقہ: کمیونٹی AUR میں protonvpn برقرار رکھتی ہے۔ yay -S protonvpn کے ساتھ انسٹال کریں۔ متبادل کے طور پر، سرکاری CLI استعمال کریں: yay -S protonvpn-cli۔ ProtonVPN مقامی WireGuard اور OpenVPN کنفیگ فائلوں کی بھی معاونت کرتا ہے جو آپ NetworkManager میں درآمد کر سکتے ہیں۔
پروٹوکول: WireGuard، OpenVPN (UDP/TCP)، Stealth (obfuscation پروٹوکول)
لاگنگ پالیسی: سوئس نجی قانون کے تحت نو-لاگز پالیسی؛ اوپن سورس ایپس؛ اپنی نو-لاگز پالیسی کو Securitum کے ذریعے آڈٹ کرایا ہوا کہتا ہے
قیمت: مفت tier دستیاب؛ $4.99/ماہ سے معاوضہ منصوبے
Manjaro کے لیے خاص نوٹ: ProtonVPN کی GUI کلائنٹ python-gobject اور gtk3 پر منحصر ہے۔ Manjaro KDE یا XFCE ایڈیشنز پر، یہ پہلے سے انسٹال نہیں ہو سکتے۔ AUR پیکج بنانے سے پہلے sudo pacman -S python-gobject gtk3 کے ساتھ انہیں انسٹال کریں۔ Secure Core خصوصیت ٹریفک کو رازداری کے دوست ممالک (سوئٹزرلینڈ، آئس لینڈ، سویڈن) کے ذریعے exit سرور تک پہنچنے سے پہلے روٹ کرتی ہے۔ مفت tier آپ کو 5 ممالک میں سرورز تک محدود کرتا ہے کم رفتار کے ساتھ، لیکن اس میں کوئی ڈیٹا کیپ نہیں ہے۔
فوائد
- ٹائر فارغ کے ساتھ کوئی ڈیٹا کی حدود نہیں
- اوپن سورس کلائنٹس جو Proton کہتا ہے آزادانہ طور پر آڈٹ کیے گئے ہیں
- Secure Core ملٹی ہاپ روٹنگ
- Manjaro کے لیے دستیاب GUI کلائنٹ
منفی پہلو
- کم ممالک (140+) NordVPN کے مقابلے میں
- مفت ٹائر کی رفتار نمایاں طور پر سست ہے
ProtonVPN پر جامع گائیڈ حاصل کریں
Mullvad
Mullvad رازداری کے لیے ایک منفرد نقطہ نظر لیتا ہے: کوئی ای میل نہیں، کوئی صارف نام نہیں، بس ایک بے ترتیب طریقے سے جنریٹ کردہ اکاؤنٹ نمبر۔ یہ ایک مکمل GUI کلائنٹ شپ کرتا ہے Linux کے لیے جو Manjaro پر باہر سے کام کرتا ہے۔
انسٹلیشن طریقہ: AUR میں mullvad-vpn (Electron GUI) یا mullvad-vpn-cli (صرف CLI) کے طور پر دستیاب۔ yay -S mullvad-vpn کے ساتھ انسٹال کریں۔ GUI ورژن بنی ہوئی kill switch اور سرور براؤزر شامل کرتا ہے۔
پروٹوکول: WireGuard، OpenVPN (UDP/TCP)
رجسٹریشن پالیسی: کوئی لاگز نہیں؛ سائن اپ کے وقت کوئی ذاتی ڈیٹا جمع نہیں کیا جاتا۔ Assured AB نے 2022 میں تین آڈٹ شدہ ریلے سرورز کا معائنہ کیا۔
قیمت: €5/ماہ کی مقطوع شرح (کوئی ڈسکاؤنٹ نہیں، کوئی طویل مدتی معاہدہ نہیں)
Manjaro کے لیے خاص نوٹ: Mullvad کی Linux GUI کلائنٹ دستیاب بہترین میں سے ایک ہے۔ یہ Manjaro کے desktop environments (KDE، XFCE، GNOME) پر مقامی طور پر رینڈر کرتا ہے بغیر مطابقت کے مسائل کے۔ ایپ اپنے WireGuard چابی اور firewall اصول کو اپنے سسٹم firewall سے آزادانہ طور پر منظم کرتا ہے۔ Mullvad اگر آپ ان کے کلائنٹ کو استعمال نہ کرنے کو ترجیح دیں تو براہ راست NetworkManager میں WireGuard کنفیگس کو درآمد کرنے کی معاونت بھی کرتا ہے۔
فوائل
- سائن اپ کرنے کے لیے کوئی ذاتی معلومات درکار نہیں
- Linux پر مکمل GUI کلائنٹ
- سادہ، شفاف قیمت کی حکمت عملی (سب کے لیے برابر)
- کھلے ذریعہ کلائنٹ کوڈ
نقصانیں
- سرور کا چھوٹا نیٹ ورک (700+ سرورز 50+ ممالک میں)
- کوئی خصوصی سرورز نہیں (سٹریمنگ کے لیے بہتر یا P2P لیبلز نہیں)
Mullvad پر جامع گائیڈ حاصل کریں
Private Internet Access (PIA)
PIA graphical سرور کے انتخاب، پروٹوکول سوئچنگ، اور بنی ہوئی kill switch کے ساتھ ایک مکمل GUI Linux کلائنٹ فراہم کرتا ہے۔ اس میں کسی بھی VPN فراہم کنندہ میں سے ایک سب سے بڑا سرور نیٹ ورک ہے۔
انسٹلیشن طریقہ: PIA کی ویب سائٹ سے .run انسٹالر ڈاؤن لوڈ کریں، یا AUR کے ذریعے انسٹال کریں: yay -S piavpn-bin۔ .run script dependencies کو ہینڈل کرتا ہے اور systemd سروس سیٹ اپ کرتا ہے۔ chmod +x pia-linux-*.run && sudo ./pia-linux-*.run چلائیں انسٹال کرنے کے لیے۔
پروٹوکول: WireGuard، OpenVPN (UDP/TCP)
لاگنگ پالیسی: عدالت سے ثابت شدہ نو لاگز پالیسی؛ کہتا ہے کہ اس کا آڈٹ Deloitte نے کیا تھا
قیمت: 3 سالہ منصوبے پر $2.03/ماہ سے
Manjaro کے لیے خاص نوٹ: PIA کی MACE خصوصیت DNS درجے پر اشتہارات، trackers، اور malware کو بلاک کرتی ہے۔ Port forwarding انتخابی سرورز پر سپورٹ کیا ہے، جو Manjaro پر torrent صارفین کے لیے مفید ہے۔ GUI کلائنٹ (Qt پر مبنی) KDE اور XFCE پر کوئی مسائل کے بغیر کام کرتا ہے۔ GNOME پر مبنی Manjaro ایڈیشنز پر، مناسب رینڈرنگ کے لیے Qt5 لائبریریز کو یقینی بنائیں۔ PIA ایک واحد اکاؤنٹ پر 10 بیک وقت ڈیوائسز کنکشن کی اجازت دیتا ہے۔
فوائد
- بزرگ سرور نیٹ ورک (35,000+ سرورز 104 ممالک میں)
- 10 بیک وقت اتصالات تک
- لینکس پر مکمل GUI کلائنٹ
- سستی طویل مدتی قیمتیں
نقصانات
- امریکہ میں مبنی (Five Eyes دائرہ کاری)
- سرور کے مقامات کے درمیان رفتار مختلف ہو سکتی ہے
PIA VPN پر جامع گائیڈ حاصل کریں
موازنہ ٹیبل
| VPN | انسٹلیشن طریقہ | پروٹوکول | Manjaro پر GUI | قیمت (ماہانہ) | بہترین ہے |
|---|---|---|---|---|---|
| NordVPN | AUR (nordvpn-bin) | NordLynx، OpenVPN | صرف CLI | $3.39 سے | رفتار + خصوصیات |
| ExpressVPN | .pkg.tar.zst ڈاؤن لوڈ | Lightway، OpenVPN | صرف CLI | $6.67 سے | سنسرشپ bypass |
| ProtonVPN | AUR (protonvpn) | WireGuard، OpenVPN، Stealth | جی (GTK) | مفت / $4.99 | رازداری + مفت tier |
| Mullvad | AUR (mullvad-vpn) | WireGuard، OpenVPN | جی (Electron) | €5 مقطوع | نامزدگی |
| PIA | AUR (piavpn-bin) یا .run | WireGuard، OpenVPN | جی (Qt) | $2.20 سے | بڑا نیٹ ورک + قیمت |
Manjaro پر VPN کو انسٹال اور ترتیب دینا
یہ حصہ Manjaro پر VPN کلائنٹس کو انسٹال کرنے کے لیے کام کرنے والی terminal کمانڈز فراہم کرتا ہے۔ تمام کمانڈز فرض کرتے ہیں کہ آپ کے پاس AUR رسائی فعال ہے (pamac یا AUR helper جیسے yay کے ذریعے)۔
yay کو انسٹال کریں (AUR Helper)
اگر آپ کے پاس ابھی AUR helper انسٹال نہیں ہے تو:
sudo pacman -S --needed git base-devel
git clone https://aur.archlinux.org/yay.git
cd yay
makepkg -si
Manjaro اختیاری AUR معاونت کے ساتھ pamac کو بھی شپ کرتا ہے۔ اگر آپ paru کو yay پر ترجیح دیتے ہیں تو اسے اسی طریقے سے انسٹال کریں: AUR سے clone کریں اور makepkg -si کے ساتھ بنائیں۔
AUR کے ذریعے VPN کلائنٹ انسٹال کریں
اپنے فراہم کنندہ کو منتخب کریں اور متعلقہ کمانڈ چلائیں:
# NordVPN
yay -S nordvpn-bin
sudo systemctl enable --now nordvpnd
nordvpn login
nordvpn connect

# ProtonVPN (CLI)
yay -S protonvpn-cli
protonvpn-cli login your_username
protonvpn-cli connect --fastest

# Mullvad (GUI)
yay -S mullvad-vpn
sudo systemctl enable --now mullvad-daemon
mullvad account set 1234567890123456
mullvad connect

# PIA (AUR)
yay -S piavpn-bin
# پھر اپنے ایپلیکیشن مینو سے PIA لانچ کریں
OpenVPN کو دستی طور پر انسٹال کریں
اگر آپ کے VPN فراہم کنندہ کے پاس AUR پیکج نہیں ہے تو ان کے .ovpn کنفیگ فائلوں کے ساتھ OpenVPN استعمال کریں:
sudo pacman -S openvpn
# اپنے فراہم کنندہ کی ویب سائٹ سے .ovpn فائلیں ڈاؤن لوڈ کریں
sudo openvpn --config /path/to/config-file.ovpn
Systemd کے ذریعے Autostart فعال کریں
اپنے VPN کو بوٹ میں خود بخود جڑنے کے لیے بنائیں:
# NordVPN کے لیے
sudo systemctl enable nordvpnd

# Mullvad کے لیے
sudo systemctl enable mullvad-daemon

# ایک عام OpenVPN کنفیگ کے لیے
sudo systemctl enable openvpn-client@config-name
config-name کو /etc/openvpn/client/ میں رکھی گئی OpenVPN کنفیگ کی فائل نام (.conf منہا) کے ساتھ بدلیں۔
اپنے VPN کنکشن کی تصدیق کریں
جڑنے کے بعد، تصدیق کریں کہ آپ کے IP پتے میں تبدیلی ہوئی ہے:
curl ifconfig.me
# آؤٹ پٹ کو اپنے حقیقی IP سے موازنہ کریں (چیک کرنے کے لیے VPN کو disconnect کر کے دوبارہ چلائیں)

# DNS leaks کے لیے چیک کریں
resolvectl status
# آپ کے DNS سرورز آپ کے VPN فراہم کنندہ کی طرف اشارہ کرنے چاہیں، آپ کے ISP کی نہیں
Pamac استعمال کریں (GUI طریقہ)
اگر آپ Manjaro کے graphical پیکج منیجر کو ترجیح دیتے ہیں:
- اپنے ایپلیکیشن مینو سے Pamac (سافٹ ویئر شامل/ہٹائیں) کھولیں۔
- Preferences > Third Party جائیں اور AUR معاونت کو فعال کریں۔
- اپنے VPN فراہم کنندہ تلاش کریں (مثلاً “nordvpn” یا “mullvad”)۔
- Build پر کلک کریں AUR پیکج کو انسٹال کرنے کے لیے۔
- systemd سروس کو فعال کرنے اور لاگ ان کرنے کے لیے ایک terminal کھولیں۔
Pamac dependency resolution اور build processes خود کار طور پر ہینڈل کرتا ہے۔ یہ Manjaro صارفین کے لیے آسان ترین راستہ ہے جو manual AUR builds سے بچنا چاہتے ہیں۔
عام مسائل کی troubleshooting
VPN کلائنٹ kernel اپ ڈیٹ کے بعد شروع نہیں ہوگا: Manjaro کی rolling اپ ڈیٹس kernel پر منحصر ماڈیولس کو توڑ سکتی ہیں۔ yay -S --rebuild package-name کے ساتھ AUR پیکج کو دوبارہ بنائیں۔ پھر سروس کو دوبارہ شروع کریں: sudo systemctl restart service-name۔
Kill switch آپ کو تمام نیٹ ورک رسائی سے محروم کرتا ہے: اگر آپ کا VPN disconnect ہوتا ہے اور kill switch ٹریفک کو بلاک کرتا ہے تو sudo mullvad disconnect یا nordvpn disconnect چلائیں رسائی کو بحال کرنے کے لیے۔ OpenVPN کے لیے، iptables کو فلش کریں: sudo iptables -F۔
VPN کنکشن کے باوجود DNS leaks: اپنے DNS کو اپنے VPN فراہم کنندہ کے DNS سرورز پر دستی طور پر سیٹ کریں۔ /etc/resolv.conf کو edit کریں یا اپنے ISP کے defaults کو override کرنے کے لیے resolvectl استعمال کریں۔ Manjaro پر NetworkManager کے ساتھ، آپ NetworkManager GUI سیٹنگز میں بھی per-connection DNS سیٹ کر سکتے ہیں۔
Pamac AUR پیکج نہیں ڈھونڈ سکتا: Pamac کی ترجیحات میں Third Party کے تحت AUR معاونت کو فعال کریں۔ متبادل کے طور پر، terminal سے براہ راست yay کے ساتھ انسٹال کریں۔
OpenVPN پر سست رفتار: اگر آپ کے فراہم کنندہ اسے سپورٹ کرتے ہیں تو WireGuard پر سوئچ کریں۔ WireGuard عام طور پر OpenVPN کے مقابلے میں اسی سرور پر 30-50٪ زیادہ throughput فراہم کرتا ہے اپنے in-kernel implementation اور سادہ cryptographic handshake کی وجہ سے۔
آخری فیصلہ
Manjaro کا Arch-based پیکج سسٹم اور rolling-release سائیکل کا مطلب ہے کہ آپ VPN انسٹلیشن کو Ubuntu یا Fedora پر اسی طریقے سے handle نہیں کر سکتے۔ AUR آپ کا بنیادی انسٹلیشن channel ہے، اور kernel تبدیلیوں کے بعد VPN کلائنٹس کو updated رکھنا ایک جاری غور ہے۔ Manjaro کا pamac GUI اور stability buffer یہ raw Arch سے آسان بناتے ہیں، لیکن بنیادیں ایک جیسی رہتی ہیں۔
اکثر Manjaro صارفین کے لیے، NordVPN رفتار (NordLynx/WireGuard کے ذریعے)، سرور کوریج (7,130 سرورز)، اور سیدھی AUR تنصیب کا بہترین امتزاج پیش کرتا ہے۔ اگر آپ سیٹ اپ کے بعد ٹرمینل استعمال کیے بغیر مکمل GUI کا تجربہ چاہتے ہیں، تو Mullvad یا PIA سب سے مضبوط اختیارات ہیں۔ ProtonVPN ان صارفین کے لیے نمایاں ہے جو کوئی ڈیٹا حد کے بغیر مفت ٹیئر یا اوپن سورس شفافیت کو ترجیح دیتے ہیں۔ ExpressVPN سخت علاقوں میں سنسرشپ کو نقصان دہ کرنے کے لیے ایک مضبوط انتخاب ہے۔
یہاں درج تمام پانچ فراہم کنندگان Manjaro پر صاف طریقے سے انسٹال ہوتے ہیں، جدید پروٹوکول کی معاونت کرتے ہیں، اور تصدیق شدہ no-logs policies برقرار رکھتے ہیں۔ ایسے کو منتخب کریں جو آپ کی ترجیحات سے match کرے، yay کے ذریعے اسے انسٹال کریں، systemd سروس کو فعال کریں، اور curl ifconfig.me کے ساتھ اپنے کنکشن کی تصدیق کریں۔
اس صفحے کے وسائل
ہماری تحقیق سے چارٹس اور حوالہ جاتی تصاویر، دیکھنے اور شیئر کرنے کے لیے مفت۔
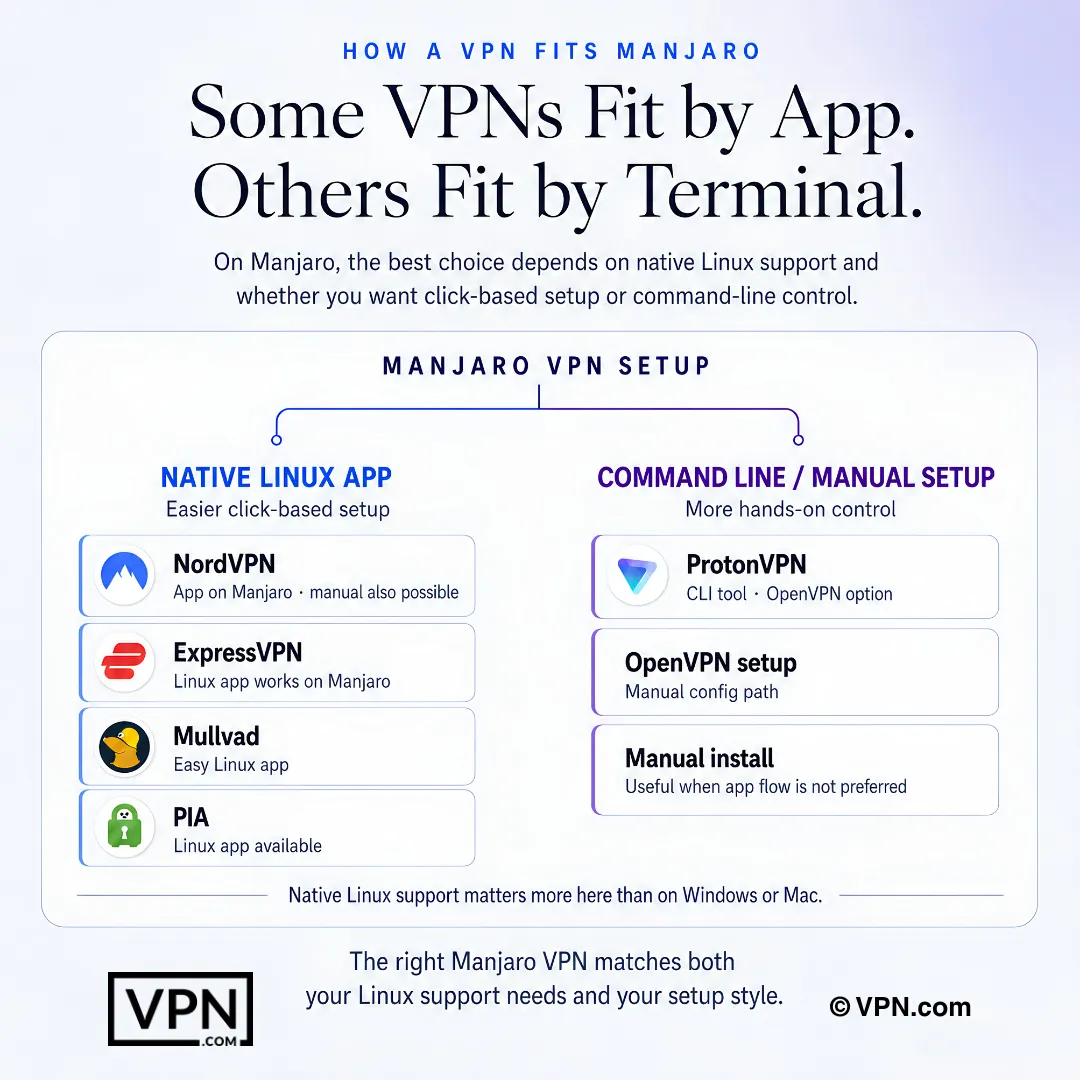
صحیح Manjaro VPN اس بات پر منحصر ہے کہ آپ ایپ پر مبنی سیٹ اپ چاہتے ہیں یا ٹرمینل سطح کا کنٹرول۔
کثرت سے پوچھے جانے والے سوالات
میں Manjaro پر صرف ایک عام Linux VPN کلائنٹ انسٹال کیوں نہیں کر سکتا؟
Manjaro pacman کو اپنے پیکج منیجر کے طور پر استعمال کرتا ہے اور .pkg.tar.zst فائلیں ہینڈل کرتا ہے، Ubuntu یا Fedora کے لیے بہت سے VPN فراہم کنندہ جو .deb یا .rpm پیکجز بناتے ہیں نہیں۔ مقامی معاونت کا مطلب یا تو nordvpn-bin جیسا AUR پیکج ہے یا protonvpn، ExpressVPN جیسا فراہم کنندہ hosted .pkg.tar.zst انسٹالر، یا NetworkManager کے ذریعے manual OpenVPN/WireGuard کنفیگ import۔
میں Manjaro پر NordVPN کو کیسے انسٹال کروں؟
yay -S nordvpn-bin کے ساتھ AUR کے ذریعے NordVPN انسٹال کریں، پھر sudo systemctl enable —now nordvpnd کے ساتھ daemon کو فعال کریں۔ nordvpn login کے ساتھ لاگ ان کریں اور nordvpn connect استعمال کرتے ہوئے جڑیں۔ NordVPN کا CLI NordLynx، اپنی WireGuard-based پروٹوکول، اور OpenVPN کو سپورٹ کرتا ہے، ساتھ ہی kill switch اور DNS leak حفاظت، اگرچہ Linux پر کوئی GUI کلائنٹ نہیں ہے۔
میں Manjaro پر ProtonVPN کی GUI کلائنٹ کو کیسے چلانے کے لیے حاصل کروں؟
پہلے sudo pacman -S python-gobject gtk3 کے ساتھ python-gobject اور gtk3 انسٹال کریں، کیونکہ ProtonVPN کی GTK-based GUI ان پر منحصر ہے اور Manjaro KDE یا XFCE ایڈیشنز اکثر انہیں ڈیفالٹ طور پر miss کرتے ہیں۔ پھر yay -S protonvpn کے ساتھ AUR پیکج انسٹال کریں، یا اگر آپ terminal-only کنٹرول کو ترجیح دیتے ہیں تو yay -S protonvpn-cli کے ذریعے CLI متبادل استعمال کریں۔
میں Manjaro پر WireGuard یا OpenVPN استعمال کروں؟
Manjaro پر WireGuard بہتر ڈیفالٹ ہے کیونکہ یہ version 5.6 کے بعد سے Linux kernel میں بنایا گیا ہے، اور Manjaro عام طور پر 6.x kernels شپ کرتا ہے، تو یہ مقامی طور پر کوئی اضافی ماڈیولز کے بغیر چلتا ہے۔ یہ اسی سرور پر OpenVPN سے 30-50٪ زیادہ throughput فراہم کرتا ہے۔ NordVPN کا NordLynx WireGuard کو اضافی رازداری کے لیے double NAT کے ساتھ لپیٹتا ہے، جبکہ OpenVPN pacman -S openvpn کے ذریعے userspace fallback کے طور پر دستیاب رہتا ہے۔
اگر میرا VPN کلائنٹ Manjaro kernel اپ ڈیٹ کے بعد کام کرنا بند کر دے تو میں کیا کروں؟
AUR پیکج کو دوبارہ بنائیں تاکہ kernel-dependent ماڈیولز کو دوبارہ compile کریں، yay -S —rebuild nordvpn-bin یا اپنے فراہم کنندہ کے لیے مساوی پیکج نام چلائیں، پھر sudo systemctl restart nordvpnd کے ساتھ سروس کو دوبارہ شروع کریں۔ WireGuard-based کنکشن اس طریقے سے شاذ و نادر ہی ٹوٹتے ہیں کیونکہ WireGuard خود kernel میں رہتا ہے، لیکن کچھ کلائنٹس کے ذریعے استعمال کی جانے والی ملکی tunnel interfaces کو ہر kernel bump کے بعد دوبارہ بنانے کی ضرورت ہو سکتی ہے۔
Manjaro پر میرا kill switch نے مجھے میرے نیٹ ورک سے محروم کر دیا، اب کیا؟
فراہم کنندہ کے disconnect کمانڈ چلائیں، جیسے nordvpn disconnect یا sudo mullvad disconnect، رسائی کو فوری طور پر بحال کرنے کے لیے۔ اگر آپ manual OpenVPN کنفیگ استعمال کر رہے ہیں اور kill switch نے stale iptables اصول چھوڑے تو انہیں sudo iptables -F کے ساتھ flush کریں۔ Manjaro پر kill switches عام طور پر iptables یا nftables اصول کے ذریعے کام کرتے ہیں، جو Manjaro Settings Manager کے ذریعے ترتیب شدہ UFW یا firewalld سے تنازعہ کر سکتے ہیں۔
Manjaro صارفین کے لیے کون سے VPN آڈٹ سب سے اہم ہیں؟
NordVPN کہتا ہے کہ اس کی نو لاگز پالیسی کو Deloitte نے آزادانہ طور پر آڈٹ کیا ہے۔ ExpressVPN نے اپنی نو لاگز کنٹرولز پر KPMG ایشورنس حاصل کی ہے (2025)۔ ProtonVPN کہتا ہے کہ اس کی نو لاگز پالیسی کو Securitum نے آڈٹ کیا ہے، اور اس کا مکمل کوڈ بیس عوام کے لیے دستیاب ہے، جو اہم ہے اگر آپ Manjaro کے رولنگ ریلیز سسٹم پر چلانے سے پہلے کلائنٹ کوڈ کی تصدیق کرنا چاہتے ہیں۔
Manjaro پر WireGuard استعمال کرتے ہوئے کون سا VPN سب سے تیز ہے؟
NordVPN ہماری Speed Lab میں 22 میں سے #1 درجہ رکھتا ہے، جو شائع شدہ تیسری فریق کے ٹیسٹ سے جمع کیا گیا ہے، اور اس کا NordLynx پروٹوکول براہ راست WireGuard پر بنایا گیا ہے، جو Manjaro اپنے 6.x kernel کے ذریعے نیٹیو طریقے سے سپورٹ کرتا ہے۔ WireGuard خود ایک جیسے سرور پر OpenVPN سے تقریباً 30-50% زیادہ تھرو پوٹ فراہم کرتا ہے، اس لیے NordLynx کو Manjaro کی نیٹیو WireGuard سپورٹ کے ساتھ ملانا ایک OpenVPN صرف سیٹ اپ کے مقابلے میں اس فائدے کو بڑھاتا ہے۔
کیا میں ProtonVPN کے مفت tier کو Manjaro پر ڈیٹا کیپ ہٹائے بغیر استعمال کر سکتا ہوں؟
جی، ProtonVPN کے مفت tier میں کوئی ڈیٹا کیپ نہیں ہے، زیادہ تر مسابقین کے برعکس، اگرچہ یہ آپ کو reduced رفتار کے ساتھ ممالک کے ایک محدود سیٹ تک محدود کرتا ہے جس کا موازنہ paid VPN Plus tier سے کرتے ہوئے۔ مفت tier اسی طریقے سے انسٹال ہوتا ہے، AUR سے yay -S protonvpn کے ذریعے، اور WireGuard اور OpenVPN کنفیگز کے ذریعے NetworkManager میں import کے ساتھ کام کرتا ہے۔
میں ایک وقت میں ان Manjaro-compatible VPN میں سے کتنی ڈیوائسز جڑ سکتا ہوں؟
NordVPN ایک اکاؤنٹ میں 10 بیک وقت ڈیوائسز کا احاطہ کرتا ہے۔ ExpressVPN آپ کے plan tier کی بنیاد پر 10 سے 14 کی اجازت دیتا ہے۔ ProtonVPN مفت tier پر 1 ڈیوائس سے لے کر paid منصوبوں پر 10 تک ہے۔ تمام تین آپ کے Manjaro مشین کو ایک کنکشن کے طور پر گنتے ہیں ساتھ ہی phones، دیگر کمپیوٹرز، یا ایک router اگر آپ اس طریقے سے coverage بڑھاتے ہیں۔
NordVPN، ExpressVPN، اور ProtonVPN Manjaro صارفین کے لیے قیمت میں کیسے موازنہ ہوتے ہیں؟
NordVPN $3.49/ماہ سے شروع ہوتا ہے اپنے longest-term منصوبے پر، ProtonVPN کے ذریعے $3.49/ماہ میں ملا ہوا۔ ExpressVPN اپنے longest-term منصوبے پر $2.99/ماہ میں تینوں میں سب سے سستا ہے، اگرچہ ProtonVPN لحاظ سے genuinely مفت tier فراہم کرنے والا ہے۔ Mullvad کے برعکس، €5/ماہ کا flat charge ہے کوئی ڈسکاؤنٹ tiers یا long-term معاہدے نہیں۔
اگر VPN Manjaro سیٹ اپ پر اچھی طریقے سے کام نہ کرے تو refund ونڈو کیا ہے؟
NordVPN، ExpressVPN، اور ProtonVPN سب اپنے ادائیگی والے منصوبوں کو 30 دن کی رقم کی واپسی کی ضمانت کے ساتھ واپس کرتے ہیں، آپ کو AUR انسٹلیشن، kill switch کے رویے، اور اپنی مخصوص Manjaro build پر WireGuard کی کارکردگی ٹیسٹ کرنے کے لیے وقت دیتے ہیں commit کرنے سے پہلے۔ اگر کلائنٹ صاف طریقے سے build نہیں ہوگا یا kill switch آپ کے firewall سیٹ اپ سے تنازعہ کرے تو اس مدت کے اندر فراہم کنندہ کے سپورٹ چینل کے ذریعے رقم کی واپسی کی درخواست کریں۔
میں Manjaro پر VPN جڑنے کے بعد DNS leaks کے لیے کیسے چیک کروں؟
جڑنے کے بعد resolvectl status چلائیں اور تصدیق کریں کہ درج شدہ DNS سرورز آپ کے VPN فراہم کنندہ کی طرف اشارہ کرتے ہیں بجائے آپ کے ISP کے۔ اگر وہ ابھی بھی آپ کے ISP کے DNS دکھاتے ہیں تو DNS کو per-connection کی بنیاد پر NetworkManager کے GUI سیٹنگز میں دستی طور پر سیٹ کریں، یا /etc/resolv.conf کو براہ راست edit کریں۔ یہ خاص طور پر Manjaro کے NetworkManager-based سیٹ اپس پر اہم ہے جہاں VPN کلائنٹ DNS سیٹنگز کو خود بخود override کرنے میں ناکام ہو سکتا ہے۔