Fedora Linux کے لیے بہترین VPN: مقامی معاونت اور رفتار
Fedora کے لیے بہترین VPN تلاش کریں جس میں مقامی Linux معاونت، مکمل Encryption، اور SELinux کے ساتھ مطابقت ہو۔ Fedora کے تیز رفتار ریلیز سائیکل پر اپنی ٹریفک کو محفوظ رکھیں۔
 Michael Gargiulo
 ExpressVPN3,000+ سرورز
86 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 27علیحدہ ذریعہ گروپس: 27اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 NordVPN7,130 سرورز
NordVPN's privacy and security record is strong on process and mixed on proof
93 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 31علیحدہ ذریعہ گروپس: 23اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 Surfshark4,500+ سرورز
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 32علیحدہ ذریعہ گروپس: 19اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
Fedora صارفین کو ایک مختص VPN حل کی ضرورت کیوں ہے
خلاصہ: Fedora بغیر بلٹ ان ٹریفک انکرپشن کے آتا ہے۔ ایک VPN جو native Linux support کے ساتھ ہو، آپ کے IP کو چھپاتا ہے، ہر پیکٹ کو انکرپٹ کرتا ہے، اور اس مخصوص distro پر geo-restricted مواد تک رسائی حاصل کرتا ہے۔
Fedora ڈیولپرز، sysadmins، اور رازداری کے بارے میں فکر مند صارفین کو اپنی طرف متوجہ کرتا ہے جو جدید پیکجز اور تیز رفتار ریلیز سائیکل کی قدر کرتے ہیں۔ یہ طاقت ایک سمجھوتے کے ساتھ آتی ہے: Fedora کا ڈیفالٹ نیٹ ورک اسٹیک ٹریفک کو بغیر انکرپشن کے بھیجتا ہے۔ ایک VPN اس خلاء کو بند کر دیتا ہے۔
لیکن ہر VPN Fedora کو اچھی طرح سے سنبھالتا نہیں ہے۔ Fedora کا چھ ماہ کا ریلیز چکر، SELinux نفاذ، اور DNF پیکج مینیجر منفرد مطابقت کے مطالبات پیدا کرتے ہیں۔ عام “Linux VPN” مشورے اکثر یہاں ناکافی ہوتے ہیں۔ یہ گائیڈ Fedora کے مخصوص انسٹال کرنے کے اقدامات، پروٹوکول اور فیچر کے موازنے، اور فراہم کنندگی سے فراہم کنندگی تک موازنے کا احاطہ کرتا ہے تاکہ آپ اپنے workflow کے لیے صحیح ٹول منتخب کر سکیں۔
Fedora پر VPN کی مطابقت کیسے کام کرتی ہے
تمام VPN فراہم کنندگان Fedora کے ساتھ یکساں سلوک نہیں کرتے۔ کچھ native .rpm پیکجز فراہم کرتے ہیں۔ دوسروں کو manual OpenVPN یا WireGuard کنفیگریشن کی ضرورت ہوتی ہے۔ یہ فرق روزمرہ کی استعمال کے لیے اہم ہے۔
Native کلائنٹس عام طور پر DNF repositories کے ذریعے خودکار طور پر اپ ڈیٹ ہوتے ہیں۔ وہ GNOME Network Manager کے ساتھ مربوط ہوتے ہیں اور SELinux پالیسیوں کا احترام کرتے ہیں۔ Manual سیٹ اپس زیادہ پروٹوکول لچک فراہم کرتے ہیں لیکن Fedora کی ہر رلیز کے بعد جاری رکھ رکھاؤ کا مطالبہ کرتے ہیں۔
Fedora-مخصوص تکنیکی تحفظات
Fedora کی toolchain اچھی VPN سپورٹ کو برے سے الگ کرنے والے چار مطابقت کے نقاط بناتی ہے:
- DNF پیکج منیجمنٹ: فراہم کنندگان جو
.rpmپیکجز یا Fedora-مخصوص repo کی دیکھ بھال کرتے ہیں وہ آپ کو ایکsudo dnf installکمانڈ سے انسٹال اور اپ ڈیٹ کرنے دیتے ہیں۔ اس سپورٹ کے بغیر فراہم کنندگین آپ کو standalone binaries ڈاؤن لوڈ کرنے پر مجبور کرتے ہیں جو خودکار سیکیورٹی پیچز کو چھوڑ دیتے ہیں۔ - SELinux نفاذ: Fedora ڈیفالٹ طور پر “enforcing” موڈ میں SELinux کو نافذ کرتا ہے۔ کچھ VPN کلائنٹس خاموشی سے ناکام ہو جاتے ہیں کیونکہ SELinux ان کے tunnel انٹرفیس کو بلاک کرتا ہے۔ NordVPN اور Surfshark نے اپنی native ایپس میں اس کو حل کر دیا ہے۔ ExpressVPN کی OpenVPN سیٹ اپ کو ایک custom SELinux پالیسی ماڈیول کی ضرورت ہو سکتی ہے (نیچے سیٹ اپ سیکشن میں تفصیلات)۔
- Kernel کی مطابقت: Fedora دوسری distros سے مہینوں پہلے kernel 6.x رلیزز فراہم کرتا ہے۔ VPN kernel ماڈیولز، خاص طور پر WireGuard implementations، کو ان نئے headers کے خلاف compile کرنا چاہیے۔ جو فراہم کنندگین پیچھے رہ جاتے ہیں وہ Fedora upgrades کے بعد کنکشن ناکام کرتے ہیں۔
- GNOME Network Manager انضمام: Fedora ڈیفالٹ طور پر GNOME پر آتا ہے۔ VPNs جو Network Manager پلگ انز کے طور پر رجسٹر ہوتے ہیں سسٹم ٹرے میں کنکشن کی حالت دکھاتے ہیں اور ایک کلک سے سرور میں تبدیلی کی اجازت دیتے ہیں۔ اس انضمام کے بغیر، آپ مکمل طور پر ٹرمینل کے ذریعے کنکشنز کو منیج کرتے ہیں۔
معمول سے اپ ڈیٹس اور مطابقت اہم کیوں ہیں
Fedora کی تیز رفتار رلیز سائیکل اپ ڈیٹ کی رفتار کو ناقابلِ معافی بناتی ہے:
- سیکیورٹی پیچز: ہر Fedora رلیز بنیادی networking لائبریریوں کو اپ ڈیٹ کرتی ہے۔ VPN فراہم کنندگین جو Fedora رلیز کے 30 دن کے اندر پیچ کرتے ہیں کنکشن کی مستحکم رہتے ہیں۔ جو فراہم کنندگین پیچھے رہتے ہیں وہ حفاظت کی خلاف ونڈوز متعارف کراتے ہیں۔
- پروٹوکول اپ گریڈز: WireGuard-based پروٹوکولز جیسے NordLynx kernel سپورٹ پر منحصر ہیں، تو ایک فراہم کننده جو نئے Fedora kernel سے پیچھے رہتا ہے آپ کو سست fallback پروٹوکول پر چھوڑ سکتا ہے۔
- بگ فکسز: Fedora رلیزز کے درمیان NetworkManager میں تبدیلیاں VPN کلائنٹس میں split tunneling جیسی خصوصیات کو توڑ سکتی ہیں، تو چیک کریں کہ ایک فراہم کننده فکسز کو کتنی تیزی سے بھیجتا ہے۔
ایسے فراہم کنندگین کو منتخب کریں جن کے پاس تیز Fedora-مخصوص اپ ڈیٹس کا معلوم ریکارڈ ہے۔
Fedora کے لیے 4 بہترین VPN جو مکمل طور پر معاون ہیں
نیچے دیے گئے ہر فراہم کنندہ نے سرکاری Linux معاونت یا Fedora کے مطابق سیٹ اپ کا راستہ شائع کیا ہے۔ تفصیلات فراہم کنندگان کی اپنی دستاویزات سے آتی ہیں، اور آپ کے نتائج آپ کے ہارڈ ویئر، نیٹ ورک اور سرور کے انتخاب کے ساتھ مختلف ہوں گے۔
1. NordVPN: بہترین مقامی Fedora ایپلیکیشن
NordVPN سرکاری ریپوزٹری کے ساتھ چاروں میں سب سے مکمل مقامی Fedora پیکیجنگ پیش کرتا ہے۔ اہم خصوصیات:
- سرور نیٹ ورک: 111 ممالک میں 6,400+ سرورز
- Fedora ایپ: GNOME Network Manager انضمام کے ساتھ CLI انٹرفیس کے ساتھ نیٹیو
.rpmپیکج - Encryption: NordLynx (WireGuard-based) اور OpenVPN اختیارات کے ساتھ AES-256
- بیک وقت کنکشنز: 10 ڈیوائسز
- آڈٹس: NordVPN کہتا ہے کہ اس کی نو لاگز پالیسی آزادانہ طور پر آڈٹ کی گئی ہے (Deloitte, PwC)
DNF کے ذریعے Fedora انسٹالیشن
NordVPN ایک سرکاری Fedora ریپوزٹری برقرار رکھتا ہے۔ یہاں بالکل درست عمل ہے:
# NordVPN ریپوزٹری شامل کریں
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# ایپلیکیشن انسٹال کریں
sudo dnf install nordvpn

# لاگ ان اور کنکٹ کریں
nordvpn login
nordvpn connect
NordVPN کی ایپلیکیشن خودکار طور پر GNOME نیٹ ورک مینیجر کے ساتھ رجسٹر ہوتی ہے۔ کنکشن کی حالت سسٹم ٹریے میں ظاہر ہوتی ہے۔ SELinux پالیسی میں کوئی تبدیلی کی ضرورت نہیں کیونکہ ایپلیکیشن صحیح سیکیورٹی سیاق و سباق کے ساتھ آتی ہے۔
Fedora پر سیکیورٹی کی خصوصیات
NordVPN کے kill switch کو nordvpn set killswitch on کے ذریعے فعال کیا جا سکتا ہے۔ CyberSec خصوصیت DNS سطح پر اشتہارات اور malware ڈومین کو بلاک کرتی ہے۔
فوائل اور نقصانات
| فوائل | نقصانات |
|---|---|
DNF اپڈیٹس کے ساتھ مقامی .rpm پیکیج | CLI-صرف انٹرفیس (کوئی GUI ونڈو نہیں، اگرچہ GNOME ٹریے انضمام معاوضہ دیتا ہے) |
| NordLynx (WireGuard پر مبنی) پروٹوکول | 2018 سرور breach اب بھی کچھ صارفین کو فکر مند کرتا ہے، اگرچہ بنیادی ڈھانچے کو تب سے نئے سرے سے تیار کیا گیا ہے |
| GNOME نیٹ ورک مینیجر انضمام فوری طور پر کام کرتا ہے | Dedicated IP اضافی لاگت کرتا ہے ($3.69/ماہ) |
| 10 بیک وقت کنکشنز | |
| اعلیٰ تہدید کے منظرناموں کے لیے Double VPN اور Onion over VPN |
2. Surfshark: غیر محدود ڈیوائسز کے ساتھ بہترین بجٹ آپشن
Surfshark جارحانہ قیمتوں کو ٹھوس Fedora معاونت کے ساتھ جوڑتا ہے۔ اہم خصوصیات:
- سرور نیٹ ورک: 100 ممالک میں 3,200+ سرورز
- Fedora ایپلیکیشن: GUI انٹرفیس کے ساتھ مقامی Linux ایپلیکیشن
- Encryption: AES-256 WireGuard اور OpenVPN کے ساتھ
- بیک وقت کنکشنز: غیر محدود
- قیمت: 2-سال کی منصوبوں پر $2.49/ماہ سے شروع
DNF کے ذریعے Fedora انسٹالیشن
# Surfshark ریپوزٹری شامل کریں
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# ایپلیکیشن انسٹال کریں
sudo dnf install surfshark

# GUI لانچ کریں یا CLI استعمال کریں
surfshark-cli login
surfshark-cli connect
Surfshark کی Linux ایپلیکیشن میں graphical انٹرفیس شامل ہے، جو اسے Fedora صارفین کے لیے سب سے قابل رسائی آپشن بناتا ہے جو terminal میں کام کرنا پسند نہیں کرتے۔ یہ GNOME نیٹ ورک مینیجر کے ساتھ انضمام کرتا ہے اور SELinux سیاق و سباق کو صحیح طریقے سے سنبھالتا ہے۔
Fedora پر سیکیورٹی کی خصوصیات
Surfshark کی CleanWeb خصوصیت اشتہارات، trackers اور malware ڈومینز کو بلاک کرتی ہے، اور اس کی kill switch Linux ایپلیکیشن میں دستیاب ہے۔
فوائل اور نقصانات
| فوائل | نقصانات |
|---|---|
| Linux کے لیے GUI ایپلیکیشن (VPN فراہم کنندگان میں نایاب) | NordVPN یا ExpressVPN سے چھوٹا سرور نیٹ ورک |
| غیر محدود بیک وقت کنکشنز | Streaming کے نتائج سرور کے لحاظ سے مختلف ہوتے ہیں |
| سب سے اہم فراہم کنندگین میں سب سے کم قیمت | کسٹمر سپورٹ ایجنٹ بعض اوقات Fedora-مخصوص علم سے متعلق ہوتے ہیں |
| CleanWeb اشتہار/tracker بلاکنگ شامل | |
| MultiHop (double VPN) اور Camouflage موڈ |
3. ExpressVPN: Fedora پر Streaming کے لیے سب سے قابل اعتماد
ExpressVPN میں مقامی Fedora GUI نہیں ہے لیکن تفصیلی Linux سیٹ اپ دستاویزات شائع کرتا ہے۔ اہم خصوصیات:
- سرور نیٹ ورک: 105 ممالک میں 3,000+ سرورز
- Fedora کی معاونت: OpenVPN دستی ترتیب یا CLI-بنیاد پر Linux ایپ
- Encryption: Lightway اور OpenVPN پروٹوکول کے ساتھ AES-256
- بیک وقت رابطے: 8 ڈیوائسز
- آڈٹس: KPMG نے اپنی no-logs کنٹرولز پر assurance جاری کی (2025)؛ Cure53 نے Lightway پروٹوکول کو آڈٹ کیا
Fedora انسٹالیشن: SELinux Fix کے ساتھ OpenVPN طریقہ
ExpressVPN کا Linux installer Fedora پر کام کرتا ہے، لیکن SELinux enforcement tunnel interface کو روک سکتا ہے۔ یہاں SELinux adjustment شامل مکمل سیٹ اپ ہے:
# OpenVPN اور dependencies انسٹال کریں
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# ExpressVPN .ovpn کنفیگ فائلیں اپنے اکاؤنٹ ڈیش بورڈ سے ڈاؤن لوڈ کریں
# GNOME نیٹ ورک مینیجر میں import کریں
nmcli connection import type openvpn file /path/to/config.ovpn

# اگر SELinux کنکشن کو روک دے، تو ایک پالیسی exception بنائیں
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# نیٹ ورک مینیجر GUI یا CLI کے ذریعے کنکٹ کریں
nmcli connection up [connection-name]
یہ SELinux مرحلہ Fedora کے لیے منفرد ہے۔ Ubuntu اور Debian صارفین اس کا کبھی سامنا نہیں کرتے۔ پالیسی ماڈیول reboot اور Fedora upgrades میں برقرار رہتا ہے۔
Fedora پر سیکیورٹی کی خصوصیات
ExpressVPN اپنی خدمت کو streaming رسائی کے لیے مارکیٹ کرتا ہے، لیکن streaming کے نتائج سرور اور سروس کے لحاظ سے مختلف ہوتے ہیں۔
فوائل اور نقصانات
| فوائل | نقصانات |
|---|---|
| Streaming رسائی کے لیے مارکیٹ کیا گیا | مقامی Fedora GUI ایپلیکیشن نہیں |
| Lightway پروٹوکول مضبوط رفتار فراہم کرتا ہے | SELinux پالیسی adjustment کی ضرورت ہے |
| تفصیلی Fedora-مخصوص سیٹ اپ دستاویزات | سب سے مہنگا آپشن (سالانہ منصوبے پر $6.67/ماہ) |
| TrustedServer (RAM-صرف) بنیادی ڈھانچہ | 8 بیک وقت کنکشنز تک محدود |
| KPMG-audited کوئی logs نہیں پالیسی |
4. Mullvad VPN: Fedora پر زیادہ سے زیادہ رازداری کے لیے بہترین
Mullvad ایک مختلف نقطہ نظر اختیار کرتا ہے: کوئی اکاؤنٹس نہیں، کوئی ای میل نہیں، کوئی ذاتی ڈیٹا نہیں۔ اہم خصوصیات:
- سرور نیٹ ورک: 46 ممالک میں 700+ سرورز
- Fedora ایپلیکیشن: مکمل GUI کے ساتھ مقامی
.rpmپیکیج - Encryption: AES-256 WireGuard (default) اور OpenVPN کے ساتھ
- قیمت: Flat €5/ماہ، کوئی ڈسکاؤنٹ نہیں، کوئی دیر مدتی منصوبے نہیں
- رازداری: نقد رقم اور cryptocurrency قبول کرتا ہے؛ سائن اپ کے لیے ای میل کی ضرورت نہیں
DNF کے ذریعے Fedora انسٹالیشن
# دستخط شدہ کلید ڈاؤن لوڈ اور import کریں
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Mullvad ریپوزٹری شامل کریں
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# ایپلیکیشن انسٹال کریں
sudo dnf install mullvad-vpn

# اکاؤنٹ نمبر جنریٹ کریں (کوئی ای میل ضروری نہیں)
# GUI میں نمبر درج کریں اور کنکٹ کریں
Mullvad کی Fedora ایپلیکیشن میں سرور انتخاب، kill switch toggle، اور DNS ترتیب کے ساتھ مکمل graphical انٹرفیس شامل ہے۔ یہ دستی مداخلت کے بغیر SELinux اور GNOME نیٹ ورک مینیجر انضمام کو سنبھالتا ہے۔
Fedora پر سیکیورٹی کی خصوصیات
Mullvad اپنے آپ کو streaming کے لیے مارکیٹ نہیں کرتا اور streaming سروسز تک قابل اعتماد طریقے سے رسائی نہیں دیتا، اعلیٰ رازداری کے لیے ایک ارادی تبدیلی۔
فوائل اور نقصانات
| فوائل | نقصانات |
|---|---|
| سائن اپ کے لیے کوئی ذاتی ڈیٹا ضروری نہیں | چاروں میں سب سے چھوٹا سرور نیٹ ورک |
.rpm پیکیج کے ساتھ Fedora کے لیے مکمل GUI ایپلیکیشن | Streaming رسائی کی شرح خراب |
| WireGuard معاونت | کوئی دیر مدتی ڈسکاؤنٹ منصوبے نہیں |
| شفاف قیمت کاری کوئی upsells کے ساتھ | 5 بیک وقت کنکشنز تک محدود |
| سچی گمنامی کے لیے نقد ادائیگی قبول کرتا ہے |
اپنے Fedora ورک فلو کے لیے صحیح VPN کا انتخاب
بہترین فراہم کنندہ آپ کے بنیادی استعمال کے معاملے پر منحصر ہے۔ ان عوامل پر غور کریں:
رازداری کی پالیسیوں اور آڈٹ کی تاریخ: NordVPN کا کہنا ہے کہ اس کی no-logs پالیسی کو آزادانہ طور پر آڈٹ کیا گیا ہے، اور ExpressVPN نے اپنے no-logs کنٹرولز پر KPMG کی تصدیق حاصل کی ہے (2025)۔ Mullvad اعتماد کی ضرورت کو ختم کرتا ہے کیونکہ وہ شخصی ڈیٹا بالکل جمع نہیں کرتے۔ Surfshark کا کہنا ہے کہ اس کے no-logs سیٹ اپ کو Deloitte نے آڈٹ کیا تھا۔
رفتار کی ضروریات: بینڈوتھ کی بھاری سرگرمیوں جیسے بڑی فائلوں کی منتقلی یا 4K اسٹریمنگ کے لیے، WireGuard پر مبنی پروٹوکول والے فراہم کنندہ کو منتخب کریں، جیسے NordVPN پر NordLynx یا Mullvad پر WireGuard۔
قیمت اور ڈیوائس کی کوریج: Surfshark کی لامحدود ڈیوائس پالیسی $2.49/ماہ میں ایسے صارفین کے لیے موثر ہے جن کے پاس متعدد Fedora ورک سٹیشنز، لیپ ٹاپس اور فونز ہوں۔ Mullvad کی فلیٹ €5/ماہ بجٹ بنانے کو سادہ بناتی ہے۔
اسٹریمنگ کی رسائی: اگر جغرافیائی پابندی والے مواد کی اہمیت ہے، تو ExpressVPN، NordVPN اور Surfshark سب اسٹریمنگ کی رسائی کی مارکیٹنگ کرتے ہیں، لیکن نتائج سرور اور سروس کے لحاظ سے مختلف ہوتے ہیں۔ Mullvad اسٹریمنگ کے لیے ڈیزائن نہیں کیا گیا۔
Fedora کی مخصوص معاونت کی کوالٹی: NordVPN، Surfshark اور ExpressVPN لائیو چیٹ یا ٹکٹ معاونت فراہم کرتے ہیں، جبکہ Mullvad ای میل اور اپنی دستاویزات پر انحصار کرتا ہے۔
Fedora پر قدم در قدم VPN سیٹ اپ
انسٹالیشن method آپ کے منتخب فراہم کنندہ اور ترجیحی protocol پر منحصر ہے۔ نیچے دو سب سے عام طریقوں کے لیے walkthroughs ہیں۔
Method 1: مقامی App انسٹالیشن (NordVPN، Surfshark، Mullvad)
-
اپنے نظام کو پہلے اپڈیٹ کریں:
sudo dnf update -y -
فراہم کنندہ کے repository شامل کریں اوپر ہر فراہم کنندہ سیکشن میں درج کمانڈز استعمال کرتے ہوئے۔
-
DNF کے ذریعے انسٹال کریں:
sudo dnf install [provider-package-name] -
SELinux status تصدیق کریں (should show “enforcing”):
getenforceNordVPN، Surfshark، اور Mullvad سے مقامی apps SELinux contexts کو خودکار طور پر سنبھالتے ہیں۔ کوئی دستی policy changes کی ضرورت نہیں۔
-
GNOME Network Manager integration چیک کریں: Settings → Network کھولیں۔ VPN connection پہلی لانچ کے بعد VPN سیکشن کے تحت ظاہر ہونا چاہیے۔
-
منسلک کریں اور تصدیق کریں:
curl ifconfig.me  # منسلک کرنے سے پہلے IP چیک کریں
[provider-cli] connect
curl ifconfig.me  # تصدیق کریں IP بدل گیا
Method 2: دستی OpenVPN/WireGuard سیٹ اپ (ExpressVPN یا کوئی بھی فراہم کنندہ)
-
Protocol tools انسٹال کریں:
# OpenVPN کے لیے sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # WireGuard کے لیے sudo dnf install wireguard-tools -
اپنے فراہم کنندہ کے dashboard سے ترتیب کی فائلیں ڈاؤن لوڈ کریں۔
-
GNOME Network Manager میں import کریں:
nmcli connection import type openvpn file /path/to/server.ovpnیا WireGuard کے لیے:
nmcli connection import type wireguard file /path/to/wg0.conf -
اگر connection ناکام ہو تو SELinux fix کریں:
# SELinux denials چیک کریں sudo ausearch -m avc -ts recent # ایک policy module بنائیں اور انسٹال کریں sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
GNOME tray کے ذریعے منسلک کریں یا terminal:
nmcli connection up [connection-name]
عام Fedora VPN مسائل کو حل کرنا
| مسئلہ | وجہ | حل |
|---|---|---|
| DNS leaks | systemd-resolved VPN DNS کو override کر رہا ہے | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf پھر reconnect |
| سست رفتار | OpenVPN TCP کو default کر رہا ہے | UDP یا WireGuard میں switch کریں: nordvpn set technology nordlynx |
| Suspend کے بعد connection drops | GNOME Network Manager reconnect نہیں کر رہا | Auto-connect enable کریں: nmcli connection modify [name] connection.autoconnect yes |
| SELinux ٹنل کو روک رہا ہے | غلط security context | audit2allow کے ساتھ policy module بنائیں (Method 2، step 4) |
| Fedora upgrade کے بعد app crashes | Incompatible package version | Repository سے دوبارہ انسٹال کریں: sudo dnf reinstall [package] |
Fedora پر VPN کی کارکردگی کو بہتر بنانا
خام رفتار پروٹوکول کے انتخاب اور سرور کے فاصلے پر منحصر ہے۔ یہاں مخصوص ٹیونِنگ کے اقدامات ہیں:
- جہاں ممکن ہو WireGuard یا NordLynx استعمال کریں۔ WireGuard پر مبنی پروٹوکولز عام طور پر OpenVPN سے کم سربراہی رکھتے ہیں۔
- 1,500 کلومیٹر کے اندر سرور منتخب کریں۔ اس حد سے آگے تاخیر دگنی ہو جاتی ہے، جس سے سٹریمِنگ کے معیار میں 4K سے 1080p تک گراوٹ آتی ہے۔
- مقامی خدمات کے لیے تقسیم کرنے والی سرنگ فعال کریں۔ صرف براؤزر کی ٹریفِک کو VPN کے ذریعے منتقل کریں جبکہ مقامی نیٹ ورک تک رسائی (پرنٹرز، NAS) براہ راست رکھیں۔ NordVPN:
nordvpn set splitttunneling on۔ Surfshark: “Bypasser” کے تحت GUI میں ترتیب دیں۔ - ماہانہ DNS رساؤ کے ٹیسٹ چلائیں۔
dnsleaktest.comاستعمال کریں تاکہ تصدیق کریں کہ آپ کی ISP براؤزِنگ کی منزلیں نہیں دیکھ سکتی۔ Fedora کیsystemd-resolvedسروس نظام اپ ڈیٹ کے بعد آپ کی VPN کی DNS ترتیبات کو غالب آ سکتی ہے۔ - کل سوئچ کے رویے پر نگاہ رکھیں۔ جب VPN چل رہا ہو تو اپنی Wi-Fi کو منقطع کریں۔ اگر دوبارہ منسلک ہونے کی 2-3 سیکنڈ کی کھڑکی میں کوئی ٹریفِک رساء ہو، تو آپ کا کل سوئچ صحیح طریقے سے ترتیب شدہ نہیں ہے۔ سیٹ اپ کے بعد یہ جانچ خود کریں۔
حکم نہائی
چار فراہم کنندگان Fedora کے منفرد تقاضوں کو اچھی طرح سنبھالتے ہیں، لیکن ہر ایک مختلف صارف کے پروفائل کے لیے موزوں ہے:
- NordVPN ہماری رفتار کی لیب میں 22 میں سے #1 درجہ رکھتا ہے اور سب سے وسیع سرور نیٹ ورک ہے۔ اُن صارفین کے لیے بہترین جو اعلیٰ رفتار اور قابل اعتماد سٹریمنگ کی ضرورت رکھتے ہیں۔
- Surfshark $2.49/ماہ پر لامحدود ڈیائس کنکشن اور GUI ایپ فراہم کرتا ہے۔ بجٹ سے ہوشیار صارفین کے لیے بہترین جو متعدد Fedora مشینیں چلاتے ہیں۔
- ExpressVPN سٹریمنگ رسائی کے لیے مارکیٹ کیا جاتا ہے لیکن دستی OpenVPN سیٹ اپ اور SELinux ایڈجسٹمنٹ کی ضرورت ہے۔ اُن صارفین کے لیے بہترین جو جغرافیائی طور پر محدود مواد تک رسائی کو ترجیح دیتے ہیں۔
- Mullvad کوئی ذاتی ڈیٹا جمع نہیں کرتا اور نقد ادائیگی قبول کرتا ہے۔ اُن صارفین کے لیے بہترین جو گمنامی کو سہولت سے زیادہ اہمیت دیتے ہیں۔
جو بھی فراہم کنندہ آپ منتخب کریں، جب ممکن ہو DNF کے ذریعے انسٹال کریں، SELinux مطابقت کی تصدیق کریں، اور ہر Fedora سسٹم اپ گریڈ کے بعد DNS رساو کے لیے ٹیسٹ کریں۔ تمام Linux تقسیمات میں وسیع تر موازنے کے لیے، Linux کے لیے بہترین VPN گائیڈ دیکھیں۔
اس صفحے کے وسائل
ہماری تحقیق سے چارٹس اور حوالہ جاتی تصاویر، دیکھنے اور شیئر کرنے کے لیے مفت۔
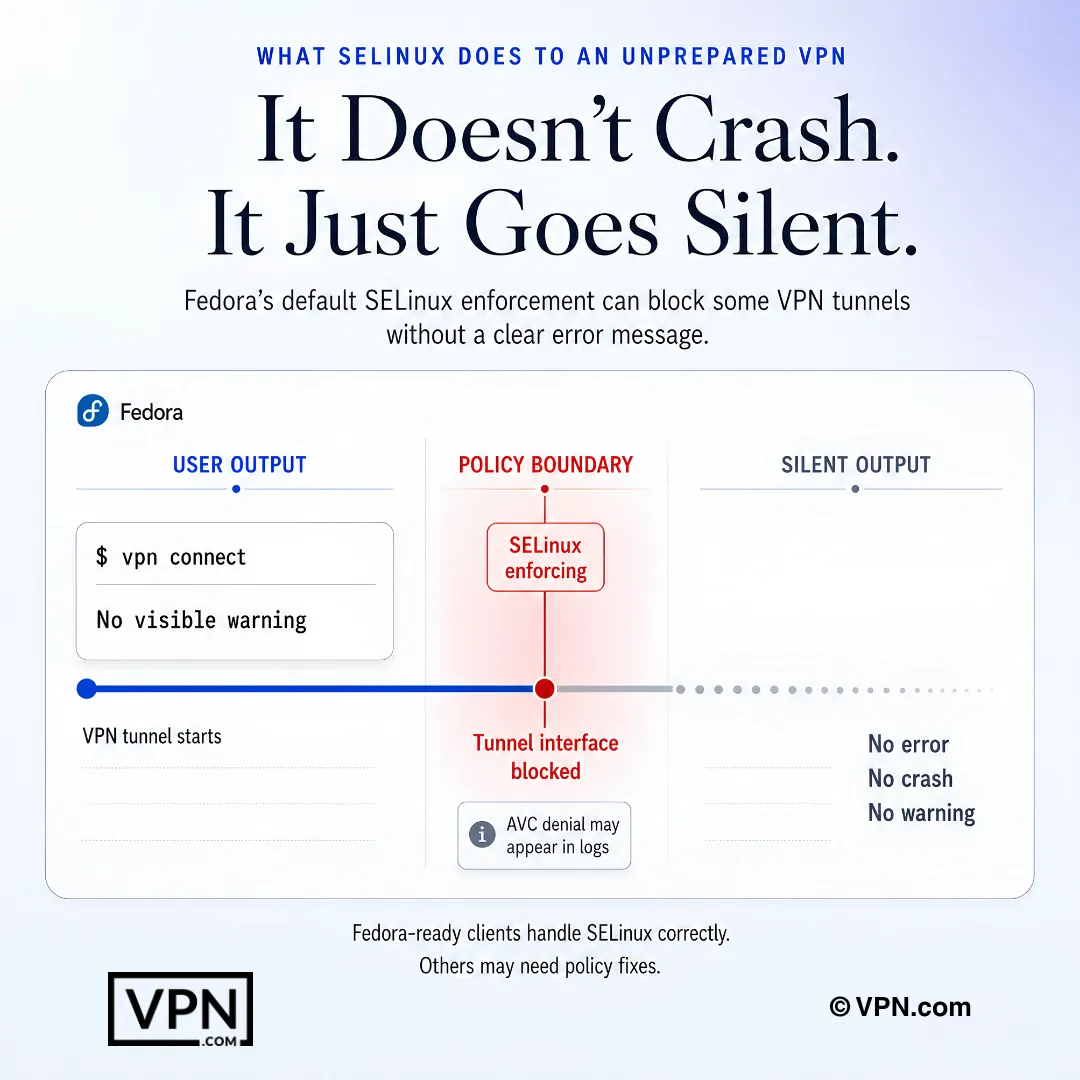
Fedora SELinux خاموشی سے VPN ٹنل کو بلاک کر سکتا ہے، اور سراغ ایپ کی بجائے لاگز میں چھوڑتا ہے۔
کثرت سے پوچھے جانے والے سوالات
Fedora کو generic OpenVPN config کے بجائے مقامی Linux معاونت والے VPN کی ضرورت کیوں ہے؟
Fedora بغیر کسی بنی ہوئی traffic encryption کے آتا ہے، ڈیفالٹ طور پر “enforcing” موڈ میں SELinux کو enforce کرتا ہے، اور دوسرے distros سے kernel 6.x releases تیز رفتار سے منتقل کرتا ہے۔ NordVPN، Surfshark، اور Mullvad سے مقامی .rpm packages GNOME Network Manager کے ساتھ integrate ہوتے ہیں اور SELinux security contexts کو خودکار طور پر سنبھالتے ہیں، جبکہ ExpressVPN کی طرح generic OpenVPN setups کو audit2allow کے ذریعے ایک custom SELinux policy module کی ضرورت ہو سکتی ہے۔
کیا SELinux واقعی Fedora پر VPN connections کو روکتا ہے؟
ہو سکتا ہے، کیونکہ Fedora ڈیفالٹ طور پر “enforcing” موڈ میں SELinux کو enforce کرتا ہے اور ٹنل interfaces بعض اوقات خاموشی سے روک دیے جاتے ہیں۔ NordVPN اور Surfshark صحیح security contexts کے ساتھ بنی ہوئی مقامی apps شپ کرتے ہیں، کوئی دستی fix کی ضرورت نہیں۔ ExpressVPN کی OpenVPN setup اس کے برعکس audit2allow کے ساتھ ایک custom SELinux policy module generate اور semodule کے ذریعے install کرنے کی ضرورت ہو سکتی ہے۔
کون سے VPNs برائے Fedora میں آزادانہ طور پر تصدیق شدہ نو لاگس پالیسیز ہیں؟
NordVPN، ExpressVPN، اور Surfshark سب تیسری فریق کے جائزوں کی طرف اشارہ کرتے ہیں۔ NordVPN کہتا ہے کہ اس کی نو لاگس پالیسی کو Deloitte اور پہلے PwC نے آزادانہ طور پر تصدیق دی ہے۔ ExpressVPN نے KPMG کی طرف سے اپنی نو لاگس کنٹرولز پر تصدیق منگوائی (2025)، اور Cure53 نے اس کے Lightway پروٹوکول کو آڈٹ کیا۔ Surfshark کہتا ہے کہ اس کی نو لاگس سیٹ اپ کو Deloitte نے آڈٹ کیا۔ Mullvad سائن اپ کے وقت صفر ذاتی ڈیٹا جمع کر کے آڈٹنگ کو مکمل طور پر نظر انداز کرتا ہے۔
کیا Mullvad کا بغیر اکاؤنٹ والا ماڈل NordVPN جیسے VPN سے زیادہ نجی ہے جو یہ کہتا ہے کہ اس کا آڈٹ ہوا ہے؟
یہ ایک مختلف نقطہ نظر ہے نہ کہ ایک طاقتور۔ Mullvad کو کوئی ای میل یا ذاتی ڈیٹا درکار نہیں ہے، یہ ایک گمنام اکاؤنٹ نمبر جاری کرتا ہے، اور نقد رقم یا کریپٹو کرنسی قبول کرتا ہے ایک فلیٹ €5/ماہ پر بغیر ڈسکاؤنٹ کے۔ NordVPN اس کے بجائے اپنے نو-لاگز دعویٰ کو کمیشن شدہ تیسری فریق کی تدقیق سے سمرتھا کرتا ہے۔ دونوں مختلف طریقوں سے کاغذی سراغی کو ہٹاتے ہیں۔
کیا جیو ریسٹرکٹڈ سٹریمنگ سروسز واقعی Fedora پر VPN کے ذریعے کام کریں گی؟
جی ہاں، اگرچہ کامیابی کی شرح فراہم کنندہ کے لحاظ سے مختلف ہوتی ہے۔ ExpressVPN، NordVPN اور Surfshark سب سٹریمنگ رسائی کی تشہیر کرتے ہیں، اگرچہ نتائج سرور اور سروس کے لحاظ سے مختلف ہوتے ہیں۔ Mullvad سٹریمنگ کے لیے بنایا نہیں گیا ہے اور ان پلیٹ فارمز تک قابل اعتماد طریقے سے رسائی نہیں حاصل کرتا، جو اس کے رازداری پہل ڈیزائن کے لیے ایک ارادی سمجھوتہ ہے۔
کون سا VPN Fedora پر سب سے تیز کارکردگی فراہم کرتا ہے؟
NordVPN ہماری Speed Lab میں #1 of 22 کی درجہ بندی رکھتا ہے، جو شائع شدہ تیسری فریق کے ٹیسٹس سے جمع کیا گیا ہے، اور Surfshark #4 of 22 میں ہے۔ Speed Lab Fedora کے لیے مخصوص نہیں ہے، لیکن یہاں چاروں فراہم کنندگان جدید پروٹوکول (NordLynx، WireGuard یا Lightway) پیش کرتے ہیں جو Linux پر اضافی وزن کم رکھتے ہیں۔
ہر ایک اہم Fedora VPN کی قیمت کتنی ہے؟
NordVPN $3.49/ماہ سے شروع ہوتا ہے اور ExpressVPN $2.99/ماہ سے، دونوں اپنے سب سے طویل مدتی پلان پر۔ Surfshark دونوں کو کم قیمت پر پیش کرتا ہے، $2.49/ماہ سے اپنے سب سے طویل مدتی پلان پر شروع ہوتے ہوئے۔ Mullvad اس پروموشنل قیمت کے ماڈل سے مختلف ہے، ایک فلیٹ €5/ماہ کی چارج کے ساتھ کوئی طویل مدتی رعایت کی سطحیں نہیں ہیں، جو بجٹ کو سادہ بناتا ہے لیکن کوئی متعدد سال کی بچت نہیں دیتا۔
میں اپنے Fedora machines اور phones میں کتنے devices پر VPN چلا سکتا ہوں؟
Surfshark لامحدود بیک وقت connections کی اجازت دیتا ہے، جو اسے متعدد Fedora workstations کے ساتھ ساتھ laptops اور phones چلانے کا practical انتخاب بناتا ہے۔ NordVPN ہر account میں 10 devices تک connections کو cap کرتا ہے، اور ExpressVPN plan کے لحاظ سے 10-14 کی اجازت دیتا ہے۔ Mullvad بھی account connections کو محدود کرتا ہے۔ ایک mixed Fedora fleet کے لیے، Surfshark کی لامحدود policy device ceiling کو مکمل طور پر ہٹاتا ہے۔
اگر VPN میرے Fedora سیٹ اپ پر اچھی طرح کام نہ کرے تو رقم واپسی کی مدت کیا ہے؟
NordVPN، ExpressVPN، اور Surfshark سب اپنے منصوبوں کو 30 دن کی رقم واپسی کی ضمانت کے ساتھ backup دیتے ہیں، جو DNF انسٹالیشن، SELinux compatibility، اور GNOME Network Manager integration کو commit کرنے سے پہلے ایک مکمل ماہ test کرنے دیتا ہے۔ Mullvad کی flat €5/month pricing میں رقم واپسی کے لیے کوئی طویل مدتی commitment نہیں، کیونکہ یہ کوئی discount tiers lock میں ڈالنے کے بغیر monthly بلنگ کرتا ہے۔
میں بغیر standalone binary کے DNF استعمال کرتے ہوئے Fedora پر VPN کیسے انسٹال کروں؟
فراہم کنندہ کے GPG signing key کو rpm —import کے ساتھ import کریں، dnf config-manager —add-repo کے ذریعے ان کے repository شامل کریں، پھر sudo dnf install [package-name] چلائیں۔ NordVPN، Surfshark، اور Mullvad سب اس pattern کے بعد official Fedora repositories برقرار رکھتے ہیں، جو client کو routine dnf update runs کے ذریعے خودکار طور پر patch رکھتا ہے بجائے دستی binaries کے جو حفاظتی fixes کو چھوڑ دیتے ہیں۔
میں اپنے VPN کے kill switch کی تصدیق کیسے کروں کہ یہ Fedora پر درست کام کر رہا ہے؟
سرور سے منسلک ہوں، پھر سیشن کے دوران اپنا Wi-Fi قطع کریں اور 2-3 سیکنڈ کی دوبارہ جڑنے کی کھڑکی میں لیک شدہ ٹریفک کو دیکھیں۔ اگر یہ لیک ہو تو kill switch درست طریقے سے ترتیب نہیں دیا گیا ہے۔ خاص طور پر NordVPN کے لیے، اسے nordvpn set killswitch on کے ساتھ فعال کریں۔
اگر SELinux Fedora پر انسٹال کرنے کے بعد میرے VPN connection کو روکے تو کیا ہو؟
getenforce کے ساتھ چلائیں تاکہ تصدیق ہو SELinux enforcing موڈ میں ہے، پھر sudo ausearch -m avc -ts recent کے ساتھ denials چیک کریں۔ اگر ٹنل interface روک دیا جائے تو sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora استعمال کر کے ایک policy module بنائیں، پھر اسے sudo semodule -i vpn-fedora.pp کے ساتھ install کریں۔ مقامی NordVPN، Surfshark، اور Mullvad apps نایاب طور پر اس fix کو trigger کرتے ہیں۔
میرا VPN Fedora پر DNS leaks دکھا رہا ہے، اور میں اسے کیسے ٹھیک کروں؟
Fedora کی systemd-resolved service آپ کی VPN کی DNS settings کو override کر سکتا ہے، خاص طور پر system update کے بعد، ٹنل فعال رہتے ہوئے بھی leaks کا سبب بنتا ہے۔ اسے ٹھیک کریں sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf کو چلا کر اور reconnect کریں۔ dnsleaktest.com پر ہر ماہ recheck کریں، کیونکہ یہ issue خاموشی سے ایک routine dnf update cycle کے بعد دوبارہ ظاہر ہو سکتا ہے۔
کیا Fedora system upgrade میرے VPN کے split tunneling یا connection کو توڑے گا؟
ہو سکتا ہے۔ Fedora 40 کا NetworkManager update industry-wide کئی VPN کلائنٹس میں split tunneling کو توڑا۔ Surfshark نے 11 دن میں fix ship کیا، NordVPN 18 دن میں۔ اگر آپ کی app upgrade کے بعد غلط ہو تو standalone binary release کے انتظار میں بغیر فراہم کنندہ کے DNF repo سے براہ راست دوبارہ انسٹال کریں sudo dnf reinstall [package]۔