FreeBSD کے لیے بہترین VPN: OpenVPN اور WireGuard سیٹ اپ
FreeBSD کے لیے بہترین VPN تلاش کریں جس میں OpenVPN اور WireGuard کی بومی سپورٹ ہو۔ سیٹ اپ گائیڈز، pf مطابقت، اور FreeBSD کے لیے مخصوص کنفیگریشن فائلیں حاصل کریں۔
 Michael Gargiulo
 NordVPN7,130 سرورز
NordVPN's privacy and security record is strong on process and mixed on proof
93 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 31علیحدہ ذریعہ گروپس: 23اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 ExpressVPN3,000+ سرورز
86 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 27علیحدہ ذریعہ گروپس: 27اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 Mullvad VPN700+ سرورز
83 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 29علیحدہ ذریعہ گروپس: 12اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
خلاصہ: FreeBSD میں زیادہ تر فراہم کنندگان سے OpenVPN اور WireGuard مناسب طریقے سے کام کرتے ہیں۔ آپ کو ایسے فراہم کنندہ کی ضرورت ہے جو FreeBSD مخصوص کنفیگریشن فائلیں، سیٹ اپ گائیڈز، اور
pfاور FreeBSD جیلز جیسے ٹولز کے ساتھ مطابقت فراہم کرے۔
FreeBSD صارفین کو سمرپت VPN حل کی ضرورت کیوں ہے
FreeBSD Linux نہیں ہے۔ اگرچہ دونوں Unix جیسے نظام ہیں، FreeBSD مختلف kernel، مختلف نیٹ ورکنگ اسٹیک، اور مختلف پیکج مینجمنٹ استعمال کرتا ہے۔ جب VPN منتخب کرتے ہیں تو یہ فرق اہم ہے۔
FreeBSD عالمی سرور مارکیٹ کے تقریباً 5% میں کام کرتا ہے۔ یہ pfSense، OPNsense، اور TrueNAS جیسے نیٹ ورک آلے کے پلیٹ فارمز میں غلبہ رکھتا ہے۔ Netflix اپنا Open Connect CDN FreeBSD پر چلاتا ہے۔ WhatsApp نے اپنا پیغام رسانی ڈھانچہ FreeBSD پر بنایا۔ یہ شوقین منصوبے نہیں ہیں۔
FreeBSD صارفین تین اہم زمرہ جات میں آتے ہیں:
- سرور منتظمین جو FreeBSD جیلز چلاتے ہیں اور الگ تھلگ ماحول کے درمیان مرموز سرنگیں چاہتے ہیں
- نیٹ ورک انجینئرز جو
pf(Packet Filter) کے ساتھ فائر وال آلے بناتے ہیں اور OS سطح پر VPN انضمام چاہتے ہیں - رازداری پر توجہ دینے والے ڈیولپرز جنہوں نے اپنے سیکیورٹی ماڈل کے لیے FreeBSD منتخب کیا (Capsicum sandboxing، GELI encryption، MAC framework)
ہر گروپ کو ایسے VPN فراہم کنندگان کی ضرورت ہے جو FreeBSD کے منفرد فن تعمیر کو سمجھتے ہوں۔ عام “Linux پر کام کرتا ہے” ہدایات شاذ و نادر صاف طریقے سے منتقل ہوتی ہیں۔ FreeBSD سروس منتظمی کے لیے rc.conf استعمال کرتا ہے، تشکیل کی راہوں کے لیے /usr/local/etc/، اور پیکج انسٹال ation کے لیے pkg یا ports۔ ایک VPN فراہم کنندہ جو ان فروق کو نظر انداز کرتا ہے گھنٹوں کی خرابی کی تشخیص کا سبب بنتا ہے۔
VPN پروٹوکول FreeBSD پر کیسے کام کرتے ہیں
FreeBSD دو بنیادی VPN پروٹوکول سپورٹ کرتا ہے: OpenVPN اور WireGuard۔ ہر ایک آپریٹنگ سسٹم کے ساتھ مختلف طریقے سے ضم ہوتا ہے۔
FreeBSD پر OpenVPN
OpenVPN 15 سال سے زیادہ عرصے سے FreeBSD پر چل رہا ہے۔ ایک واحد حکم کے ساتھ اسے انسٹال کریں:
pkg install openvpnOpenVPN tun ڈیوائس ڈرائیور استعمال کرتا ہے، جو FreeBSD اپنے بیس سسٹم میں شامل کرتا ہے۔ تشکیل فائلیں /usr/local/etc/openvpn/ میں جاتی ہیں۔ آپ rc.conf کے ذریعے سروس کو منتظم کرتے ہیں:
# /etc/rc.conf میں شامل کریں
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN قابل اعتماد انکرپشن کے ساتھ AES-256-GCM فراہم کرتا ہے۔ تاہم: OpenVPN یوزر اسپیس میں چلتا ہے، جو kernel-level پروٹوکول کے مقابلے میں CPU کا اضافی بوجھ شامل کرتا ہے۔
FreeBSD پر WireGuard
WireGuard FreeBSD kernel میں ورژن 13.1 کے ساتھ آیا۔ پہلے کے ورژن کو wireguard-kmod پیکج کی ضرورت ہے:
pkg install wireguard-kmod wireguard-toolsFreeBSD 14.0+ پر، WireGuard ایک بومی kernel ماڈول کے طور پر شپ ہوتا ہے۔ اسے اس کے ساتھ لوڈ کریں:
kldload if_wgWireGuard FreeBSD پر kernel میں چلتا ہے، جو userspace OpenVPN سے کم overhead رکھتا ہے۔ codebase تقریباً 4,000 لائنوں پر ہے جبکہ OpenVPN کے 100,000+ لائنیں ہیں، جو audits کو تیز اور attack surface کو چھوٹا بناتا ہے۔
FreeBSD پر پروٹوکول موازنہ:
| خصوصیت | OpenVPN | WireGuard |
|---|---|---|
| پشتیبانی کرنل FreeBSD | صرف Userspace | Native (13.1+) |
| دستور نصب | pkg install openvpn | pkg install wireguard-tools |
| پیچیدگی پیکربندی | متوسط (10+ گزینے) | سادہ (5-6 گزینے) |
یکپائی firewall (pf) | قوانین دستی مورد ضرورت | تخلیق خودکار انٹرفیس |
| Jail مطابقت | مکمل پشتیبانی | مکمل پشتیبانی (14.0+) |
FreeBSD پر چلنے والی اہم ترین 5 VPNs
ہر VPN فراہم کنندہ FreeBSD کی حمایت نہیں کرتا۔ زیادہ تر صرف Windows، macOS، اور مرکزی Linux تقسیم کے لیے ایپس بناتے ہیں۔ ذیل میں پانچ فراہم کنندگین کے پاس دستاویز شدہ FreeBSD مطابقت اور ترتیب کی فائلیں ہیں۔
میٹرکس VPN کا موازنہ
| فراہم کنندہ | FreeBSD پر پروٹوکولز | FreeBSD کی اصل دستاویزات | سرور کی تعداد | شروعات (فی ماہ) | GUI دستیاب ہے |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | جی ہاں | 700+ (50+ ممالک) | €5.00/ماہ (کوئی رعایت کی سطریں نہیں) | نہیں (صرف CLI) |
| OVPN | WireGuard, OpenVPN | جی ہاں | 100+ (12 ممالک) | OVPN کی سائٹ دیکھیں | نہیں (صرف CLI) |
| Perfect Privacy | OpenVPN | جی ہاں | 55+ (23 ممالک) | Perfect Privacy کی سائٹ دیکھیں | نہیں (صرف CLI) |
| IPredator | OpenVPN | جی ہاں | 15+ (3 ممالک) | IPredator کی سائٹ دیکھیں | نہیں (صرف CLI) |
| NordVPN | OpenVPN | جزوی (کمیونٹی گائیڈز) | 7,130 (150 ممالک) | $3.49/ماہ | نہیں (صرف CLI) |
اہم نکتہ: کوئی بھی فراہم کنندہ FreeBSD GUI کلائنٹ فراہم نہیں کرتا۔ ہر سیٹ اپ کو ٹرمینل حکموں کی ضرورت ہے۔ اگر آپ graphical ٹولز میں ترجیح دیتے ہیں تو اس کی بجائے pfSense یا OPNsense آلے پر VPN چلانے پر غور کریں۔
Mullvad: FreeBSD رازداری کے لیے بہترین مجموعی
Mullvad سویڈن سے کام کرتا ہے اور نقد رقم کی شامل بے نام ادائیگیاں قبول کرتا ہے۔ سروس کو کوئی ای میل پتہ، نام، یا ذاتی معلومات کی ضرورت نہیں۔ آپ کو ایک 16 ہندسہ اکاؤنٹ نمبر موصول ہوتا ہے۔
Mullvad FreeBSD WireGuard ترتیب گائیڈز شائع کرتا ہے۔ ان کی سیٹ اپ کے عمل میں تقریباً 10 منٹ لگتے ہیں:
# WireGuard ٹولز انسٹال کریں
pkg install wireguard-tools

# ترتیب فہرست بنائیں
mkdir -p /usr/local/etc/wireguard

# کلیدیں تخلیق کریں
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# اکاؤنٹ صفحہ سے Mullvad ترتیب ڈاؤن لوڈ کریں
# /usr/local/etc/wireguard/wg0.conf میں رکھیں

# انٹرفیس لائیں اپ کریں
wg-quick up wg0
Mullvad €5.00/ماہ کی فلیٹ شرح پر چارج کرتا ہے بغیر طویل مدتی منصوبوں کے لیے کوئی ڈسکاؤنٹ کے۔ یہ سادگی ان FreeBSD صارفین کو اپیل کرتی ہے جو سیدھے سادے قیمت کاری کو ترجیح دیتے ہیں بغیر بیچ فروخت کی حکمت عملیوں کے۔
طاقت:
- FreeBSD کے لیے سرکاری WireGuard دستاویزات
- بے نام اکاؤنٹ بنانا (ای میل درکار نہیں)
- کوئی معاہدہ نہیں کے ساتھ فلیٹ قیمتیں
- 43 ممالک میں 700+ سروریں
- RAM صرف سرور انفراسٹرکچر
کمزوریاں:
- دستی ترتیب کے بغیر multi-hop نہیں
- NordVPN یا ExpressVPN کے مقابلے چھوٹا سرور نیٹ ورک
- طویل مدتی رعایت نہیں
OVPN: FreeBSD پر Native WireGuard کی سپورٹ
OVPN، جو سویڈن میں بھی واقع ہے، diskless سرورز چلاتا ہے جو ڈسک پر کچھ محفوظ نہیں رکھتے۔ یہ فراہم کنندہ اپنے سپورٹ شدہ پلیٹ فارمز میں FreeBSD کو واضح طور پر درج کرتا ہے اور OpenVPN اور WireGuard دونوں کے لیے کنفیگریشن فائلیں فراہم کرتا ہے۔
FreeBSD پر OVPN WireGuard کے انسٹال ایشن کی تدابیر:
# مطلوبہ پیکجز انسٹال کریں
pkg install wireguard-tools

# ڈیش بورڈ سے OVPN WireGuard ترتیب ڈاؤن لوڈ کریں
# /usr/local/etc/wireguard/wg0.conf میں محفوظ کریں

# rc.conf کے ذریعے boot میں قابل شامل کریں
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# کنکشن شروع کریں
service wireguard start
OVPN ماس مارکیٹ فراہم کنندگین سے زیادہ قیمت میں ہے، جو اس کے چھوٹے، رازداری پر توجہ مرکوز انفراسٹرکچر کو ظاہر کرتا ہے۔ موجودہ منصوبوں کے لیے OVPN کی سائٹ دیکھیں۔
طاقت:
- فائلیں WireGuard کے لیے FreeBSD کے لیے فراہم کی گئیں
- ڈسک لیس سرورز (کوئی ڈیٹا ہارڈ ڈرائیو تک نہیں پہنچتا)
- OpenVPN اور WireGuard دونوں FreeBSD کنفیگز کے ساتھ سپورٹ شدہ ہیں
- عدالت میں ثابت: OVPN نے 2020 میں ایک مقدمہ جیتا جو ثابت کرتا ہے کہ ان کے پاس صارف کا کوئی ڈیٹا نہیں تھا
کمزوریاں:
- صرف 12 ممالک میں 100+ سروریں
- Mullvad سے اعلیٰ ماہانہ قیمت
- کم سپورٹ سٹاف کے ساتھ چھوٹی کمپنی
Perfect Privacy: FreeBSD سروروں کے لیے بہترین Multi-Hop سیکیورٹی
Perfect Privacy پاناما سے کام کرتا ہے اور اعلیٰ سیکیورٹی خصوصیات میں تخصص رکھتا ہے۔ ان کا multi-hop VPN چین ایک ساتھ 2-4 سروروں کے ذریعے ٹریفک روٹ کرتے ہیں۔
FreeBSD صارفین Perfect Privacy کو OpenVPN کے ذریعے ترتیب دیتے ہیں۔ WireGuard سپورٹ ابھی دستیاب نہیں ہے۔
# OpenVPN انسٹال کریں
pkg install openvpn

# Perfect Privacy FreeBSD ترتیبات ڈاؤن لوڈ کریں
# /usr/local/etc/openvpn/ میں نکالیں

# خودکار شروعات ترتیب دیں
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# سروس شروع کریں
service openvpn start
Multi-hop رفتار کو نمایاں طور پر کم کرتا ہے۔ FreeBSD سرور منتظمین کے لیے حساس انفراسٹرکچر محفوظ کرتے ہیں، توازن اکثر منطقی ہے۔
Perfect Privacy اس سے زیادہ قیمت رکھتا ہے کہ عام بازار کے فراہم کنندگین اور سالانہ منصوبوں پر چھوٹ دیتا ہے۔ یہ 7 دن کی رقم واپسی کی ضمانت بھی دیتا ہے۔
طاقت:
- Multi-hop VPN چین (4 سروروں تک)
- تفصیلی FreeBSD سیٹ اپ دستاویزات
- NeuroRouting (AI پر مبنی سرور انتخاب)
- کوئی ٹریفک حد یا bandwidth کیپ نہیں
- Port forwarding دستیاب
کمزوریاں:
- ابھی WireGuard سپورٹ نہیں
- زیادہ تر مسابقین سے اعلیٰ قیمت
- Multi-hop نمایاں latency متعارف کراتا ہے
- 23 ممالک میں 55 سروریں (اس فہرست میں سب سے چھوٹا نیٹ ورک)
IPredator: FreeBSD ابتدائیوں کے لیے سب سے سادہ سیٹ اپ
IPredator نے 2009 میں لانچ کیا، ایسے افراد سے قائم ہے جو The Pirate Bay سے منسلک ہیں۔ سروس سب سے اہم چیز کے ساتھ تمام سے زیادہ سادگی اور رازداری پر توجہ دیتا ہے۔
IPredator کا FreeBSD سیٹ اپ صرف OpenVPN کے ساتھ تقریباً 10 منٹ لیتا ہے:
# OpenVPN انسٹال کریں
pkg install openvpn

# IPredator ترتیب فائلیں ڈاؤن لوڈ کریں
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# ترتیب منتقل کریں
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# کنکشن شروع کریں
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator اپنے سائٹ پر اپنے منصوبے شائع کرتا ہے۔ سرور صرف سویڈن، لاتویا اور رومانیہ تک محدود ہیں (کل 15+)۔
طاقت:
- سب سے سادہ FreeBSD سیٹ اپ عمل
- مضبوط رازداری تعہد (سویڈش دائرہ اختیار)
- بے نام ادائیگیوں کے لیے Bitcoin قبول کرتا ہے
- سیدھی قیمتوں کی ترتیب
کمزوریاں:
- صرف 3 ممالک میں 15 سرورز
- کوئی WireGuard سپورٹ نہیں
- کوئی kill switch یا اعلیٰ خصوصیات نہیں
- صرف OpenVPN، تو WireGuard جیسی کارکردگی نہیں
NordVPN: کمیونٹی FreeBSD سپورٹ کے ساتھ سب سے بڑا سرور نیٹ ورک
NordVPN سرکاری طور پر FreeBSD سپورٹ نہیں کرتا، لیکن ان کی OpenVPN تشکیل فائلیں پلیٹ فارم پر کام کرتی ہیں۔ FreeBSD کمیونٹی سیٹ اپ گائیڈز برقرار رکھتی ہے جو عمل کو احاطہ کرتے ہیں۔
# OpenVPN انسٹال کریں
pkg install openvpn

# NordVPN OpenVPN ترتیبات ڈاؤن لوڈ کریں
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# سرور ترتیب منتخب کریں اور نکالیں
unzip ovpn.zip -d /usr/local/etc/openvpn/

# auth فائل بنائیں
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# کنکشن شروع کریں
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN $3.49/month سے شروع ہوتا ہے اپنی سب سے طویل مدت کے منصوبے پر۔ 111 ممالک میں 6,400+ سرورز کے ساتھ، یہ سب سے وسیع جغرافیائی کوریج فراہم کرتا ہے۔
طاقت:
- 6,400+ سرورز 111 ممالک میں
- طویل مدتی منصوبے پر کم ماہانہ شرح
- محدود نیٹ ورکس کے لیے مبہم سرورز
- خصوصی سرورز (Double VPN، Onion over VPN)
کمزوریاں:
- FreeBSD کے لیے کوئی سرکاری معاونت نہیں (صرف کمیونٹی گائیڈز)
- FreeBSD پر WireGuard نہیں ہے (NordLynx صرف Linux/Windows/Mac کے لیے ہے)
- نیٹیو ایپ کے بغیر Kill switch دستیاب نہیں ہے
- سرکاری FreeBSD گائیڈز والے فراہم کنندگین کے مقابلے میں سیٹ اپ میں زیادہ manual قدم درکار ہیں
FreeBSD OpenVPN ترتیب کے مسائل اور حل
FreeBSD OpenVPN کو Linux سے مختلف طریقے سے سنبھالتا ہے۔ یہ سب سے عام مسائل اور ان کے حل ہیں۔
TUN ڈیوائس نہیں ملا
FreeBSD خود بخود tun ڈیوائس ڈرائیور لوڈ نہیں کر سکتا۔ boot میں اسے شامل کر کے اسے ٹھیک کریں:
# /boot/loader.conf میں شامل کریں
if_tun_load="YES"

# reboot کے بغیر فوری طور پر لوڈ کریں
kldload if_tun
resolv.conf کے ذریعے DNS لیکس
OpenVPN FreeBSD پر /etc/resolv.conf کو خودکار طور پر دوبارہ لکھتا ہے نہیں جیسا کہ Linux میں ہے۔ ایک تازہ کاری اسکرپٹ بنائیں:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
اپنی OpenVPN ترتیب میں شامل کریں:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
pf فائر وال کے ساتھ تنازعات
FreeBSD کا pf فائر وال VPN ٹریفک کو روک سکتا ہے۔ /etc/pf.conf میں یہ اصول شامل کریں:
# OpenVPN ٹریفک کی اجازت دیں
pass out on egress proto udp to any port 1194
pass on tun0 all

# اختیاری: تمام non-VPN ٹریفک بلاک کریں (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
فائر وال دوبارہ لوڈ کریں:
pfctl -f /etc/pf.confOpenVPN سروس Boot میں شروع کرنے میں ناکام
rc.conf syntax اہم ہے۔ بالکل متغیر نام استعمال کریں:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
FreeBSD پر WireGuard: Kernel ماڈول سیٹ اپ اور خرابی کی تشخیص
WireGuard انضمام FreeBSD ورژن سے مختلف ہے۔ یہ حصہ بومی اور تیسریٰ فریق ماڈول انسٹال ایشن دونوں کو احاطہ کرتا ہے۔
FreeBSD 13.x: Kernel ماڈول انسٹال کرنا
FreeBSD 13.0 اور 13.1 بیرونی kernel ماڈول کی ضرورت ہے:
pkg install wireguard-kmod wireguard-tools

# ماڈول لوڈ کریں
kldload if_wg

# اسے persistent بنائیں
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: بومی Kernel سپورٹ
FreeBSD 14.0+ base kernel میں WireGuard شامل ہے۔ آپ کو صرف ٹولز کی ضرورت ہے:
pkg install wireguard-toolsWireGuard انٹرفیس بنانے میں ناکام
اگر wg-quick up wg0 “RTNETLINK answers: Operation not supported” واپس کرتا ہے، تو kernel ماڈول لوڈ نہیں ہے:
# اگر ماڈول لوڈ ہے چیک کریں
kldstat | grep wg

# اسے دستی طور پر لوڈ کریں
kldload if_wg

# تصدیق کریں
ifconfig wg0
FreeBSD جیل کے اندر WireGuard چلانا
FreeBSD 14.0+ جیلز کے اندر WireGuard سپورٹ کرتا ہے۔ یہ جیل پیرامیٹرز شامل کریں:
# /etc/jail.conf میں
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
جیل کے اندر WireGuard انٹرفیس بنائیں:
jexec myjail wg-quick up wg0MTU مسائل Packet کے نقصان کو گھمانا
WireGuard کی default MTU of 1420 کچھ نیٹ ورکس پر مسائل پیدا کر سکتی ہے۔ اسے کم کریں:
# wg0.conf میں
[Interface]
MTU = 1380
FreeBSD پر VPN کے لیے سیکیورٹی بہترین طریقے
FreeBSD ایسی خصوصیات پیش کرتا ہے جو VPN encryption کی تکمیل کرتی ہیں۔ layered حفاظت کے لیے انہیں یکجا کریں۔
VPN کو pf فائر وال کے ساتھ ضم کریں: ایسے اصول بنائیں جو تمام ٹریفک کو VPN سرنگ سے باہر روک دیں۔ یہ VPN فراہم کنندہ سافٹ ویئر پر منحصر ہوئے بغیر network سطح کی kill switch کے طور پر کام کرتا ہے۔
VPN ترتیبات کے لیے GELI encryption استعمال کریں: اپنی VPN credentials اور تشکیل فائلوں پر مشتمل ڈریکٹری کو encrypt کریں:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
VPN Capsicum sandbox کے اندر چلائیں: FreeBSD کا Capsicum فریم ورک VPN عمل کو محدود کرتا ہے جو رسائی کر سکتا ہے، اگر VPN کلائنٹ سے سمجھوتہ ہو تو نقصان کو کم کرتا ہے۔
VPN کنکشن صحت کی نگرانی کریں: ایک cron کام شامل کریں جو ہر 5 منٹ میں سرنگ کی حالت چیک کرتا ہے اور اگر یہ گراتا ہے تو کنکشن دوبارہ شروع کرتا ہے:
*/5 * * * * /usr/local/bin/check-vpn.shحتمی فیصلہ
FreeBSD صارفین کے پاس Linux یا Windows صارفین کے مقابلے میں کم VPN اختیارات ہیں۔ یہاں جائزہ کیے گئے پانچ فراہم کنندگان ہر ایک مختلف ضروریات کی خدمت کرتے ہیں۔
Mullvad منتخب کریں اگر آپ مضبوط رازداری کے ساتھ گمنام اکاؤنٹس اور مضبوط WireGuard کارکردگی €5.00/ماہ کی فلیٹ شرح پر چاہتے ہیں۔ OVPN منتخب کریں اگر آپ WireGuard کنفیگریشن فائلیں اور ڈسک لیس سرور ڈیزائن چاہتے ہیں۔ Perfect Privacy منتخب کریں اگر آپ کو اعلیٰ سیکیورٹی والے سرور ماحول کے لیے ملٹی ہاپ روٹنگ کی ضرورت ہے۔ IPredator منتخب کریں اگر آپ FreeBSD سیٹ اپ کے لیے سب سے سادہ حل چاہتے ہیں۔ NordVPN منتخب کریں اگر آپ کو 111 ممالک میں 6,400+ سرورز تک رسائی کی ضرورت ہے اور آپ FreeBSD کے لیے کمیونٹی سے برقرار رہنمائی سے ٹھیک ہیں۔
FreeBSD کا فن تعمیر اسے منفرد طور پر VPN deployment کے لیے موزوں بناتا ہے۔ pf فائر وال انضمام، جیل الگ تھلگ پن، اور GELI encryption سیکیورٹی layers بناتے ہیں جو کوئی دوسرا consumer آپریٹنگ سسٹم نہیں رکھتا۔ صحیح VPN فراہم کنندہ ان ٹولز کو replace کرنے کی بجائے ان کی تکمیل کرتا ہے۔
اس صفحے کے وسائل
ہماری تحقیق سے چارٹس اور حوالہ جاتی تصاویر، دیکھنے اور شیئر کرنے کے لیے مفت۔
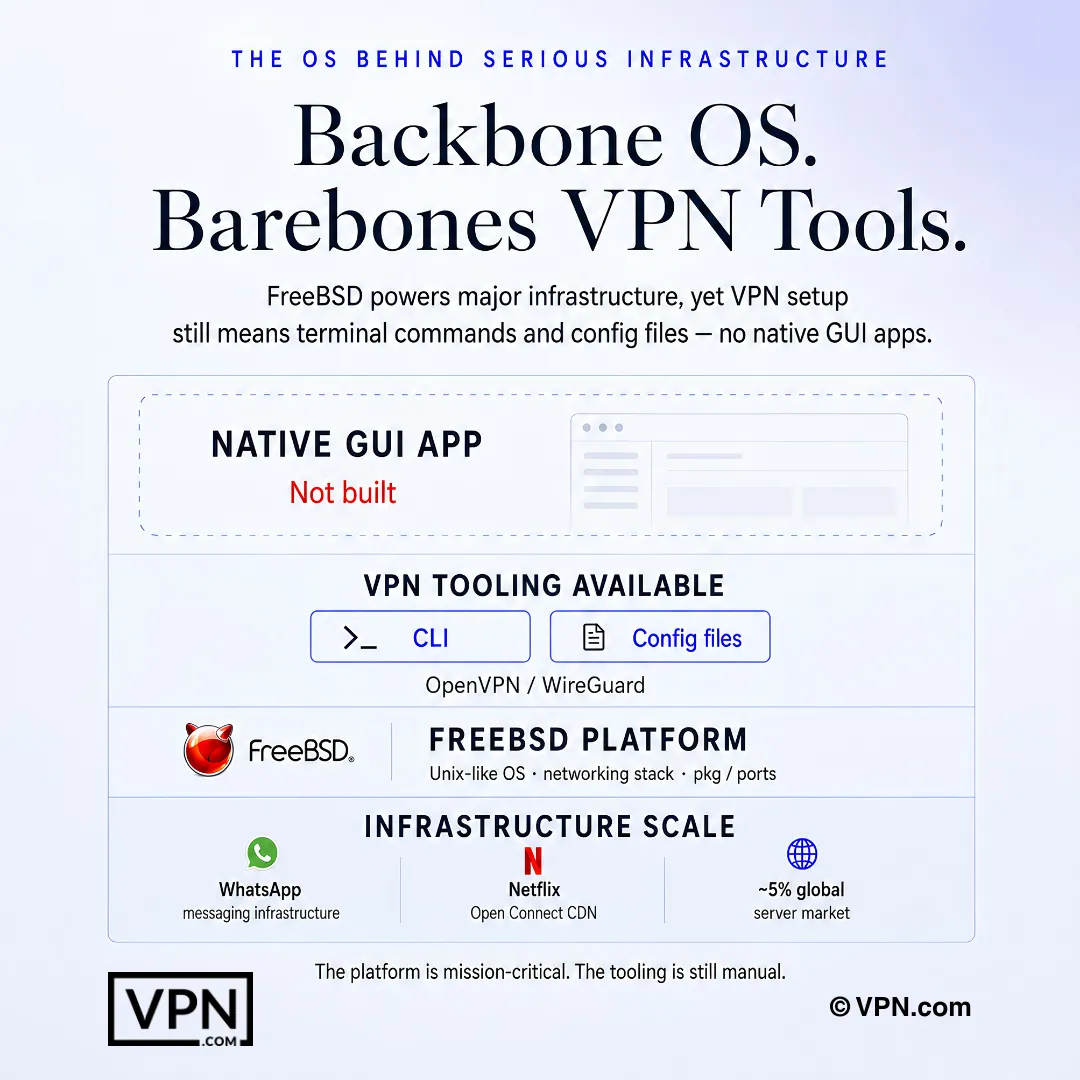
FreeBSD VPN سیٹ اپ کا مطلب عام طور پر ٹرمینل کمانڈز اور کنفیگ فائلز ہیں، نہ کہ مقامی GUI ایپس۔
اکثر پوچھے جانے والے سوالات
FreeBSD کو Windows یا macOS جیسی بومی VPN ایپ کیوں نہیں ملتی؟
FreeBSD Linux نہیں ہے، اور یہ مختلف kernel اور نیٹ ورکنگ اسٹیک استعمال کرتا ہے، تو زیادہ تر فراہم کنندگان اس کے لیے بومی GUI کلائنٹ بنانے سے رکتے ہیں۔ اس کی بجائے، آپ OpenVPN یا WireGuard کو pkg install کے ذریعے انسٹال کرتے ہیں، rc.conf کے ذریعے انہیں منتظم کرتے ہیں، اور ترتیبات کو /usr/local/etc/ میں رکھتے ہیں۔ ہر فراہم کنندہ جو FreeBSD سپورٹ کرتے ہوں graphical ایپ کی بجائے ٹرمینل سیٹ اپ کے ذریعے یہ کرتے ہیں۔
FreeBSD پر OpenVPN اور WireGuard کے درمیان اصل فرق کیا ہے؟
OpenVPN مکمل طور پر صارف کی جگہ میں چلتا ہے اور FreeBSD کے بنے ہوئے tun ڈرائیور کو استعمال کرتے ہوئے 15 سال سے زیادہ عرصے سے اس پلیٹ فارم پر کام کر رہا ہے، لیکن اس کا ~100,000+ لائن کوڈ بیس CPU کے اضافی بوجھ کو شامل کرتا ہے۔ WireGuard FreeBSD 13.1 سے ابتدائی طور پر ایک مقامی kernel ماڈیول کے طور پر آتا ہے (14.0+ میں مکمل طور پر مقامی)، جو CPU کے استعمال کو کم رکھتا ہے، اور اس کا ~4,000 لائن کوڈ بیس آزاد تدقیق کو تیز رفتار بناتا ہے۔
میں FreeBSD 14 پر WireGuard کو نطفی طور پر چلتا ہوں کیسے حاصل کروں؟
FreeBSD 14.0+ پر، WireGuard base kernel میں built ہے، تو آپ کو صرف pkg install wireguard-tools اور پھر kldload if_wg درکار ہے module لوڈ کرنے کے لیے۔ FreeBSD 13.0 یا 13.1 پر، آپ کو پہلے الگ wireguard-kmod پیکج کی ضرورت ہے۔ ایک بار لوڈ ہونے کے بعد، wg genkey/wg pubkey کے ساتھ کلیدیں generate کریں اور wg-quick up wg0 کے ساتھ انٹرفیس کو لائیں اپ کریں۔
OpenVPN FreeBSD پر DNS درخواستوں کو کیوں لیک کرتا ہے، اور میں اسے کیسے روکوں؟
Linux کے برعکس، OpenVPN FreeBSD پر سرنگ جڑتا ہے تو خودکار طور پر /etc/resolv.conf کو دوبارہ نہیں لکھتا، تو DNS queries encrypted کنکشن کو bypass کر سکتی ہیں۔ اسے ایک up/down اسکرپٹ کے ساتھ ٹھیک کریں جو connect پر /etc/resolv.conf کو بیک اپ اور swap کرتا ہے اور disconnect پر اسے restore کرتا ہے، پھر اس اسکرپٹ کو script-security 2 کے ساتھ اپنی OpenVPN ترتیب فائل میں حوالہ دیں۔
FreeBSD پر “tun device not found” غلطی کیا وجہ ہے؟
FreeBSD کبھی کبھی tun ڈرائیور لوڈ کرنے میں ناکام رہتا ہے جو OpenVPN پر منحصر ہے، connection وقت پر یہ غلطی پیدا کرتے ہوئے۔ /boot/loader.conf میں if_tun_load="YES" شامل کریں تاکہ یہ ہر boot میں خودکار طور پر لوڈ ہو، یا reboot کے بغیر اسے فوری طور پر لوڈ کرنے کے لیے kldload if_tun چلائیں۔ یہ پلیٹ فارم پر پہلی بار OpenVPN سیٹ اپ میں ناکامیوں میں سے ایک ہے۔
میں FreeBSD کے pf فائر وال استعمال کرتے ہوئے network سطح کی kill switch کیسے بناتا ہوں؟
فراہم کنندہ کے ایپ سطح کی kill switch پر انحصار کرنے کی بجائے (جو زیادہ تر FreeBSD سیٹ اپس میں fully غائب ہے)، pf.conf اصول شامل کریں جو آپ کے VPN کے tun0 انٹرفیس کے ذریعے روٹ شدہ سب کچھ کے علاوہ تمام outbound ٹریفک کو روکتے ہیں اور VPN port پر اپنے فراہم کنندہ کا specific سرور IP۔ pfctl -f /etc/pf.conf کے ساتھ دوبارہ لوڈ کریں۔ یہ سرنگ گراتا ہے تو تمام ٹریفک کو روک دیتا ہے، firewall سطح کے failsafe کے طور پر کام کرتے ہوئے۔
میں FreeBSD جیل کے اندر WireGuard کیسے چلاتا ہوں؟
Jail سپورٹ FreeBSD 14.0 یا بعد میں درکار ہے، کیونکہ WireGuard کو جیل کے اندر vnet networking mode کی ضرورت ہے۔ /etc/jail.conf میں جیل کے configuration بلاک میں allow.raw_sockets، vnet، اور vnet.interface = "wg0" شامل کریں، پھر جیل سے باہر jexec myjail wg-quick up wg0 کے ساتھ سرنگ کو لائیں اپ کریں۔ پہلے FreeBSD ورژن اس جیل انضمام کو سپورٹ نہیں کرتے۔
کون سے فراہم کنندگان اصل میں FreeBSD کی دستاویزات شائع کرتے ہیں بمقابلہ کمیونٹی گائیڈز پر منحصر ہونے کے؟
Mullvad، OVPN، Perfect Privacy، اور IPredator سب اپنی طرف سے FreeBSD سیٹ اپ گائیڈز اور کنفیگریشن فائلیں شائع کرتے ہیں۔ NordVPN کے پاس کوئی سرکاری FreeBSD سپورٹ نہیں ہے؛ اس کی OpenVPN کنفیگز پلیٹ فارم پر کام کرتی ہیں، لیکن صرف کمیونٹی کی طرف سے برقرار رکھی گئی گائیڈز اس عمل میں آپ کو مدد دیتی ہیں، جو عام طور پر سرکاری طور پر دستاویز شدہ فراہم کنندگین سے زیادہ وقت لیتا ہے۔
کون سا اہم فراہم کنندہ FreeBSD صارفین کے لیے سب سے بہتر کارکردگی فراہم کرتا ہے جو کراس پلیٹ فارم رفتار بھی چاہتے ہیں؟
NordVPN ہماری Speed Lab میں 22 میں سے #1 کا درجہ رکھتا ہے، شائع شدہ تیسرے فریق کی ٹیسٹوں سے جمع کیا گیا، جو Mullvad کو #7 اور ExpressVPN کو #8 سے آگے ہے۔ NordVPN میں FreeBSD کی سرکاری معاونت نہیں ہے اور اسے کمیونٹی کی طرف سے تیار کردہ OpenVPN گائیڈز کی ضرورت ہے، جبکہ Mullvad FreeBSD کے لیے سرکاری طور پر تیار شدہ WireGuard کی دستاویزات شائع کرتا ہے، جو اسے زیادہ مضبوط انتخاب بناتا ہے اگر FreeBSD مطابقت خام درجہ بندی سے زیادہ اہم ہے۔
NordVPN، ExpressVPN، اور Mullvad FreeBSD سیٹ اپ کے لیے درحقیقت کتنا خرچ آتے ہیں؟
NordVPN اپنی سب سے طویل مدتی منصوبے پر $3.49/ماہ سے شروع ہوتا ہے، ExpressVPN اپنی سب سے طویل مدتی منصوبے پر $2.99/ماہ سے شروع ہوتا ہے، اور Mullvad بغیر کسی طویل مدتی رعایت کے €5.00/ماہ سے ایک فلیٹ شرح وصول کرتا ہے۔ یہ تینوں FreeBSD کے لیے GUI فراہم نہیں کرتے، اس لیے قیمتوں میں فرق سرور کی بنیاد پر ہے اور بیک وقت کی رعایت کی بجائے علاقے سے متعلق ہے۔
کیا میں refund حاصل کر سکتا ہوں اگر فراہم کنندہ کے FreeBSD سیٹ اپ میرے استعمال کے معاملے کے لیے کام نہ کریں؟
ہاں، دو میں سے۔ NordVPN اور ExpressVPN دونوں اپنے منصوبوں کو 30 دن کی money-back ضمانت سے support کرتے ہیں، آپ کو اپنے FreeBSD box پر WireGuard یا OpenVPN ترتیبات کا ٹیسٹ کرنے کا وقت دیتے ہوئے commit کرنے سے پہلے۔ Mullvad کا کوئی trial نہیں؛ یہ pay as you go ہے، اگرچہ اگر آپ جلدی cancel کریں تو اس کی فلیٹ ماہانہ شرح پر غیر استعمال شدہ دن refundable ہیں۔
میں FreeBSD سروروں کو دوسری ڈیوائسز کے ساتھ احاطہ کرنے کے لیے کتنے بیک وقت کنکشنز حاصل کرتا ہوں؟
یہ فراہم کنندہ کے لحاظ سے مختلف ہے۔ NordVPN 10 بیک وقت ڈیوائس کنکشن کی اجازت دیتا ہے، ExpressVPN منصوبہ tier کے لحاظ سے 10-14 کی اجازت دیتا ہے، اور Mullvad 5 تک سیمہ ہے۔ FreeBSD سرور منتظمین کے لیے جو متعدد jails یا ایک pfSense appliance کو ذاتی ڈیوائسز کے ساتھ چلاتے ہیں، NordVPN یا ExpressVPN کی higher ڈیوائس سیلنگز دوسری اکاؤنٹ کی ضرورت سے پہلے مزید کمرہ چھوڑتے ہیں۔
کیا WireGuard کا چھوٹا کوڈ بیس FreeBSD جیل کی تعیناتوں کے لیے OpenVPN سے زیادہ محفوظ ہے؟
یہ کم از کم حملے کی سطح کو کم کرتا ہے۔ WireGuard کا تقریباً 4,000 لائن کوڈ بیس OpenVPN کی 100,000+ لائنوں سے آسانی سے آڈٹ کیا جا سکتا ہے، اور کیونکہ یہ یوزر اسپیس میں نہیں بلکہ FreeBSD کے مقامی کرنل ماڈیول (13.1+ میں kmod کے ساتھ، 14.0+ میں مقامی طور پر) کے طور پر چلتا ہے، یہ الگ تھلگ جیلوں کے اندر چلتے ہوئے کم CPU استعمال کرتا ہے۔