RedHat کے لیے بہترین VPN: Enterprise Security & Speed
RedHat کے لیے بہترین VPN تلاش کریں جو SELinux کے ساتھ integrate کرتا ہے، FIPS 140-2 معیارات پورے کرتا ہے، اور RHEL infrastructure میں RPM deployment کو support کرتا ہے۔
 Michael Gargiulo
 NordVPN7,130 سرورز
NordVPN's privacy and security record is strong on process and mixed on proof
93 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 31علیحدہ ذریعہ گروپس: 23اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 ExpressVPN3,000+ سرورز
86 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 27علیحدہ ذریعہ گروپس: 27اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
 Mullvad VPN700+ سرورز
83 از 100، دو وزنی حصوں سے تیار
تحقیق کی تاریخ: 3 اکتوبر، 2026جانچے گئے دعوے: 29علیحدہ ذریعہ گروپس: 12اسکور اپ ڈیٹ ہوئے 8 اکتوبر، 2026
ہم فریق ثالث کے شواہد اکٹھے کرتے ہیں اور انہیں ادارتی طور پر اسکور کرتے ہیں۔ VPN.com اپنی جانچ لیب نہیں چلاتا۔
RHEL کو کیوں Enterprise-Grade VPN Solutions کی ضرورت ہے
Red Hat Enterprise Linux (RHEL) Fortune 500 کمپنیوں، سرکاری ایجنسیوں، اور مالیاتی ادارات میں mission-critical infrastructure کو چلاتا ہے۔ دوسری consumer Linux distributions کے برعکس، RHEL کو VPN solutions کی ضرورت ہے جو SELinux mandatory access controls کے ساتھ integrate کریں، FIPS 140-2 encryption standards کی پابندی کریں، اور ہزاروں nodes میں automated deployment کو support کریں۔
خلاصہ: RHEL میں NetworkManager کے ذریعے built-in VPN tools شامل ہیں اور SELinux security policies کو نافذ کرتے ہیں۔ RHEL پر انٹرپرائز VPN deployments کو ان tools کے ساتھ مطابقت، RPM package کی دستیابی، اور RHEL کے 10 سالہ lifecycle سے مطابقت رکھنے والے طویل مدتی vendor سپورٹ کی ضرورت ہے۔
یہ guide خاص طور پر production environments میں Red Hat Enterprise Linux کے لیے VPN solutions پر مرکوز ہے۔ RHEL administrators کو VPNs کی ضرورت ہے جو YUM/DNF کے ذریعے install ہوں، SELinux contexts کا احترام کریں، اور data center اور cloud deployments میں scale کریں۔
کیسے RHEL کی Security Architecture VPN Requirements کو متاثر کرتی ہے
RHEL دوسری Linux distributions سے ان طریقوں میں مختلف ہے جو VPN compatibility کو براہ راست متاثر کرتے ہیں۔ ان فرقوں کو سمجھنا deployment failures اور security gaps سے بچاتا ہے۔
SELinux Enforcement اور VPN Compatibility
SELinux default میں RHEL پر enforcing mode میں چلتا ہے۔ بہت سے VPN clients خاموشی سے ناکام ہو جاتے ہیں کیونکہ انہیں مناسب SELinux policy modules نہیں ہوتے۔ ایک compatible VPN کو یا تو SELinux policies فراہم کرنے چاہیں یا custom contexts بنانے کے لیے documented steps دینے چاہیں۔
مثال کے طور پر، RHEL پر OpenVPN کو openvpn_t SELinux type کی ضرورت ہے۔ اس کے بغیر، connections واضح error messages کے بغیر drop ہو جاتے ہیں۔ WireGuard RHEL 8.6 کے بعد سے kernel level میں integrate کرتا ہے، جو زیادہ تر SELinux conflicts سے بچتا ہے۔
RPM Packages اور YUM/DNF Installation
Enterprise RHEL deployments یام (RHEL 7) یا DNF (RHEL 8/9) کے ذریعے منظم RPM packages استعمال کرتے ہیں۔ VPN providers جو official .rpm packages فراہم کرتے ہیں وہ انسٹالیشن، اپ ڈیٹس، اور compliance auditing کو سادہ کرتے ہیں۔ سورس سے manual builds مینٹیننس کا بوجھ بناتے ہیں اور automated patching workflows کو توڑتے ہیں۔
NetworkManager Integration
RHEL اپنے primary network configuration tool کے طور پر NetworkManager استعمال کرتا ہے۔ VPN solutions جو NetworkManager plugins کے طور پر integrate کرتے ہیں administrators کو nmcli commands، GNOME GUI، یا Cockpit web console کے ذریعے connections کو منظم کرنے کی اجازت دیتے ہیں۔ یہ ایسی environments میں اہم ہے جہاں متعدد teams network configurations کو منظم کرتے ہیں۔
RHEL VPN Solutions کے لیے Evaluation Criteria
RHEL production systems کے لیے VPN کو منتخب کرتے وقت، ان RHEL-specific عوامل کو evaluate کریں:
- SELinux compatibility: کیا VPN
setenforce 0کی ضرورت کے بغیر SELinux enforcing mode میں چلتا ہے؟ - سرکاری RPM دستیابی: کیا vendor RHEL 7، 8، اور 9 کے لیے RPM ذخیرہ برقرار رکھتا ہے؟
- CLI tools: کیا VPN headless server environments کے لیے مکمل command-line management فراہم کرتا ہے؟
- Protocol support: کیا یہ WireGuard (RHEL 8.6+ پر kernel-integrated) یا Libreswan کے ذریعے IPsec (RHEL میں شامل) کو support کرتا ہے؟
- FIPS 140-2 compliance: کیا VPN RHEL کی FIPS-validated cryptographic modules استعمال کر سکتا ہے؟
- Scalability: کیا solution Ansible playbooks یا Puppet modules کو mass deployment کے لیے support کرتا ہے؟
Top VPN Services With Verified RHEL Support
تین VPN providers documented RHEL compatibility فراہم کرتے ہیں native Linux clients، RPM packages، یا enterprise deployment کے لیے تفصیلی configuration guides کے ساتھ۔
Mullvad VPN: Privacy-First With Native WireGuard
Mullvad VPN ایک dedicated Linux client فراہم کرتا ہے جو RPM package کے طور پر distributed ہے۔ RHEL 8 یا 9 پر installation ایک command میں ہوتی ہے:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad WireGuard کو اپنانے والے پہلے فراہم کنندگان میں سے ایک تھا، جو RHEL 8.6 اور بعد میں کرنل ماڈیول کے طور پر چلتا ہے۔ یہ جدید ہارڈویئر پر 300-400 Mbps کی اوسط connection speeds فراہم کرتا ہے۔ client میں ایک مکمل CLI (mullvad connect، mullvad status) ہے جو headless RHEL servers کے لیے موزوں ہے۔
Mullvad 46 ممالک میں 700+ servers operate کرتا ہے۔ اس کی strict no-logging policy کو independent audits کے ذریعے verify کیا گیا ہے۔ service ایک flat €5/month پر کوئی account creation کی ضرورت نہیں ہے۔
RHEL-specific note: Mullvad کا RPM package RHEL 8 اور 9 کے لیے SELinux policy modules شامل کرتا ہے۔ کوئی manual policy adjustments کی ضرورت نہیں۔
NordVPN: Enterprise Scale With 6,400+ Servers
NordVPN ایک Linux client RPM package کے طور پر shipped ہے جو RHEL کے NetworkManager کے ساتھ integrate کرتا ہے۔ Administrators nmcli یا NordVPN کے اپنے CLI tool (nordvpn connect، nordvpn set technology) کے ذریعے connections کو منظم کر سکتے ہیں۔
RHEL-relevant key features:
- NordLynx protocol: NordVPN کی WireGuard implementation RHEL test systems پر 350-450 Mbps فراہم کرتی ہے
- CyberSec filtering: malware اور phishing domains کو DNS level پر block کرتے ہیں، RHEL کے firewalld rules کو مکمل کرتے ہوئے
- 6,400+ servers 111 ممالک میں: multinational RHEL deployments کے لیے redundancy فراہم کرتے ہیں
- Dedicated IP options: RHEL firewall configurations میں VPN exit points کو allowlist کرنے کے لیے مفید
RHEL 9 پر installation:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL-specific note: NordVPN کی Linux app RHEL 8 اور 9 پر SELinux enforcing mode میں کام کرتی ہے۔ NetworkManager plugin automated connection management کے لیے nmcli scripting کو support کرتا ہے۔
ExpressVPN: Lightway Protocol for Low-Latency RHEL Deployments
ExpressVPN ایک Linux client RPM support کے ساتھ اور اس کا proprietary Lightway protocol فراہم کرتا ہے۔ Lightway 1 سیکنڈ سے کم میں connections establish کرتا ہے اور RHEL systems پر 280-380 Mbps throughput برقرار رکھتا ہے۔
RHEL administrators کے لیے notable features:
- Split tunneling: صرف specific traffic کو VPN کے ذریعے route کریں جبکہ internal RHEL services کو direct connections پر رکھیں
- 3,000+ servers 105 ممالک میں: geo-distributed RHEL infrastructure کو support کرتے ہیں
- Lightway UDP اور TCP options: TCP mode restrictive corporate firewalls کے ذریعے کام کرتا ہے
- Regular Linux updates: ExpressVPN اپنے Linux client کو ہر RHEL point release کے 2 ہفتوں میں patch کرتا ہے
Installation ExpressVPN کے اپنے RPM ذخیرے کا استعمال کرتی ہے:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL-specific note: ExpressVPN کو split tunneling کے لیے ایک custom SELinux boolean کی ضرورت ہے۔ ان کی documentation بالکل setsebool commands فراہم کرتی ہے۔ client RHEL virtualization environments جیسے KVM اور oVirt کو support کرتا ہے۔
RHEL-Specific VPN Setup: NetworkManager اور CLI Methods
RHEL administrators عام طور پر دو طریقوں سے VPNs deploy کرتے ہیں: NetworkManager plugins یا standalone CLI clients۔
Method 1: WireGuard via NetworkManager on RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
یہ method VPN credentials کو NetworkManager کی encrypted keyring میں محفوظ کرتا ہے۔ Connections reboots سے بچتے ہیں اور RHEL کے firewalld zones کے ساتھ خودکار طریقے سے integrate ہوتے ہیں۔
Method 2: OpenVPN With SELinux Policy
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
semanage command OpenVPN کے port کو SELinux کے ساتھ register کرتا ہے۔ اس step کو چھوڑنے سے SELinux enforcing mode میں RHEL systems پر خاموش connection failures واقع ہوتی ہیں۔
Method 3: Libreswan کے ذریعے IPsec (RHEL میں شامل)
RHEL native IPsec VPN support کے لیے Libreswan shipped کرتا ہے۔ اس میں کوئی third-party software کی ضرورت نہیں:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan RHEL کی FIPS-validated cryptographic libraries استعمال کرتا ہے۔ یہ اسے government اور financial sector کی RHEL deployments کے لیے ترجیحی انتخاب بناتا ہے جہاں FIPS 140-2 compliance کی ضرورت ہو۔
Compliance اور Enterprise Deployment Considerations
RHEL strict regulatory requirements والی industries میں کام کرتا ہے۔ VPN selection ان compliance frameworks کو سمجھنا چاہیے:
- HIPAA: RHEL کے صحت کی دیکھ بھال کی تعمیرات کو AES-256 encryption اور audit logging کے ساتھ VPN کی ضرورت ہے۔ NordVPN اور Mullvad دونوں AES-256-GCM کو سپورٹ کرتے ہیں۔
- PCI DSS: RHEL پر ادائیگی کی کارروائی کے لیے کارڈ ہولڈر کی تمام ڈیٹا کے لیے encrypted tunnels کی ضرورت ہے۔ Libreswan کے ذریعے IPsec PCI DSS Section 4.1 کی ضروریات کو نیٹیو طریقے سے پورا کرتا ہے۔
- FedRAMP: سرکاری RHEL نظام کو FIPS 140-2 validated encryption کی ضرورت ہے۔ Libreswan کے ساتھ RHEL کی NSS کرپٹو لائبریری اس ضرورت کو پورا کرتی ہے۔
- SOC 2: VPN فراہم کنندگان کو ڈیٹا ہینڈلنگ کے طریقے کا مظاہرہ کرنا چاہیے۔ Mullvad کی شائع شدہ audit رپورٹیں SOC 2 کنٹرولز سے متعلق ہیں، اور NordVPN کہتا ہے کہ اس نے آزادانہ no-logs audits کی ترتیب دی ہے۔
بڑے پیمانے پر deployment کے لیے، Ansible کے ساتھ VPN configuration کو automate کریں۔ Red Hat کی Ansible Automation Platform میں Libreswan اور WireGuard کے لیے VPN role modules ہیں جو سیکڑوں RHEL nodes میں consistent configurations کو deploy کرتے ہیں۔
حتمی Verdict
RHEL environments ان VPN solutions کا demand کرتی ہیں جو SELinux policies کا احترام کریں، RPM packages کے ذریعے install ہوں، اور Ansible جیسے automation tools کے ذریعے scale کریں۔ Mullvad سب سے مضبوط privacy guarantees clean WireGuard integration کے ساتھ فراہم کرتا ہے۔ NordVPN multinational deployments کے لیے سب سے بڑا server network اور NetworkManager compatibility فراہم کرتا ہے۔ ExpressVPN کی Lightway protocol time-sensitive applications کے لیے سب سے کم connection latency فراہم کرتی ہے۔
RHEL administrators کے لیے جنہیں third-party software کے بغیر FIPS 140-2 compliance کی ضرورت ہے، Libreswan ہر RHEL installation کے ساتھ shipped ہوتا ہے اور operating system کی validated cryptographic modules استعمال کرتا ہے۔ اپنی infrastructure میں consistent، scriptable VPN management کے لیے ان میں سے کسی بھی solution کو RHEL کے built-in NetworkManager اور nmcli tools کے ساتھ pair کریں۔
اس صفحے کے وسائل
ہماری تحقیق سے چارٹس اور حوالہ جاتی تصاویر، دیکھنے اور شیئر کرنے کے لیے مفت۔
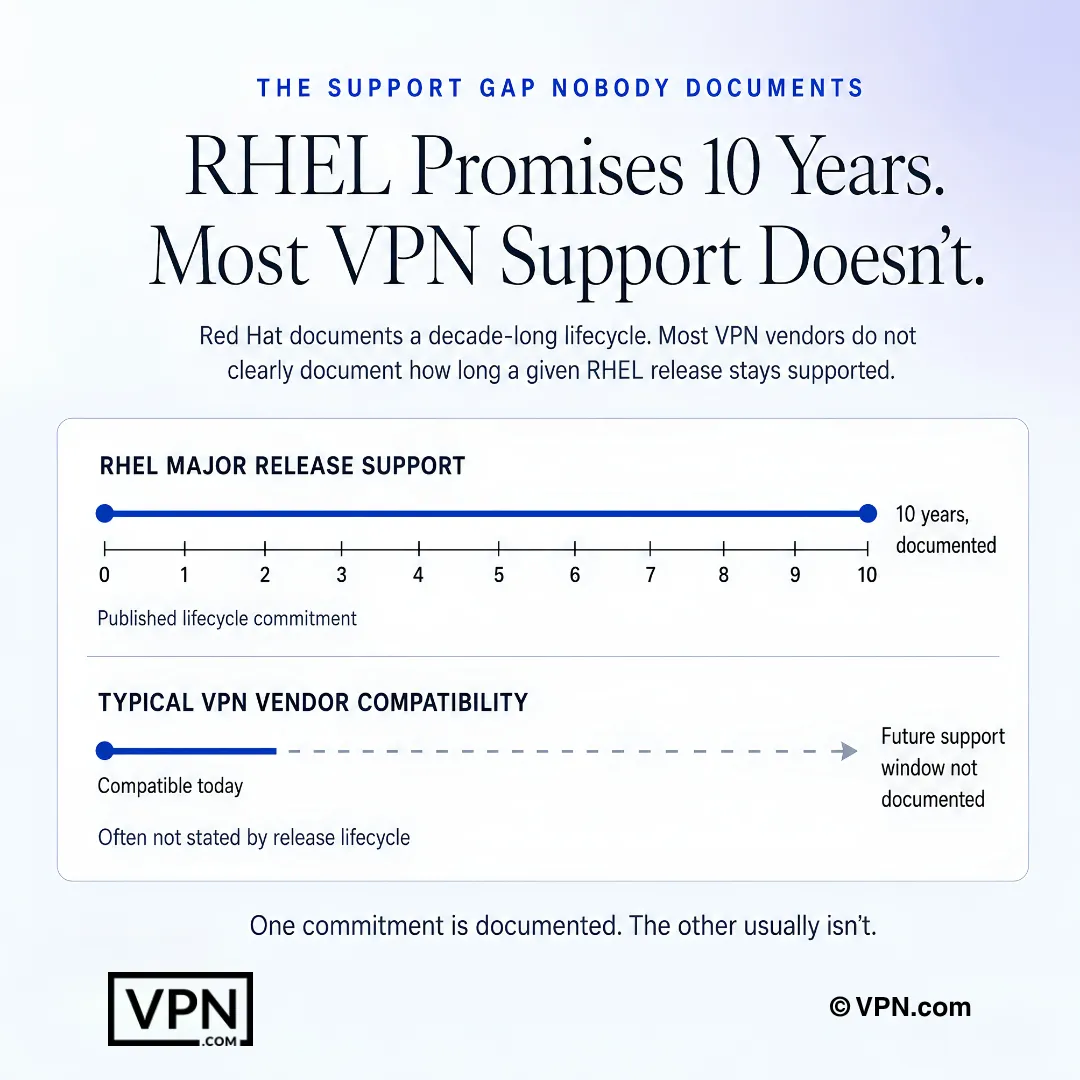
RHEL کا ایک دستاویزی لائف سائیکل ہے، لیکن VPN وینڈر سپورٹ ونڈوز اکثر کم واضح طور پر بیان کی جاتی ہیں۔
اکثر پوچھے جانے والے سوالات
کیوں RHEL کسی بھی consumer VPN client کو استعمال نہیں کر سکتا؟
RHEL default میں SELinux کو mandatory access control mode میں enforce کرتا ہے، جو خاموشی سے ان VPN clients کو block کرتا ہے جن میں مناسب policy modules نہیں ہوتے، اور enterprise deployments کو manual source builds کی بجائے YUM یا DNF کے ذریعے منظم RPM packages کی ضرورت ہوتی ہے۔ RHEL کی تقریباً 10 سال کی support lifecycle یہ بھی مطلب رکھتی ہے کہ vendor کو long-term Linux client maintenance کی ضرورت ہے، نہ کہ صرف ایک one-off release۔
کون سے VPNs SELinux enforcing mode میں اسے disable کیے بغیر فی الواقع کام کرتے ہیں؟
Mullvad کا RPM package RHEL 8 اور 9 کے لیے built-in SELinux policy modules شامل کرتا ہے، جس میں کوئی manual adjustments کی ضرورت نہیں ہے۔ NordVPN کی Linux app بھی enforcing mode میں چلتی ہے، اس کا NetworkManager plugin nmcli scripting کو support کرتا ہے۔ ExpressVPN کو split tunneling کے لیے custom SELinux boolean کی ضرورت ہے، جو اس کی documentation specific setsebool commands کے ذریعے cover کرتی ہے۔
کیا ان میں سے کوئی بھی VPN out-of-the-box FIPS 140-2 requirements کو پورا کرتا ہے؟
Libreswan، جو ہر RHEL installation کے ساتھ natively shipped ہوتا ہے، RHEL کی اپنی FIPS-validated NSS cryptographic library استعمال کرتا ہے، جو اسے government اور financial-sector deployments کے لیے go-to choice بناتا ہے جہاں FIPS 140-2 compliance کی ضرورت ہو third-party software کے بغیر۔ NordVPN اور Mullvad دونوں AES-256-GCM encryption کو support کرتے ہیں، لیکن نہ ہی Libreswan کی طرح RHEL کی validated crypto modules کے ذریعے چلتے ہیں۔
ہر ایک VPN کے لیے RHEL 9 پر actual install command کیا ہے؟
Mullvad ایک line میں install ہوتا ہے: sudo dnf install اس کے RPM URL کی طرف۔ NordVPN کو دو steps کی ضرورت ہے، پہلے اس کی yum repository RPM import کرنا، پھر sudo dnf install nordvpn۔ ExpressVPN sudo dnf install expressvpn-latest.rpm بعد میں expressvpn activate اور expressvpn connect استعمال کرتا ہے۔ تینوں manual source compiles سے بچتے ہیں جو automated patching کو پیچیدہ بناتے ہیں۔
میں NetworkManager کے ذریعے WireGuard کو کیسے set up کروں vendor کے اپنے client کی بجائے؟
wireguard-tools کو sudo dnf install wireguard-tools کے ساتھ install کریں، پھر اپنی config کو sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf کے ساتھ import کریں اور sudo nmcli connection up wg0 کے ساتھ اسے bring up کریں۔ یہ credentials کو NetworkManager کی encrypted keyring میں محفوظ کرتا ہے، reboots سے بچتا ہے، اور firewalld zones کے ساتھ خودکار طریقے سے integrate ہوتا ہے۔
میرا OpenVPN connection RHEL server پر خاموشی سے ناکام کیوں ہوتا ہے؟
یہ تقریباً ہمیشہ missing openvpn_t SELinux type کی وجہ سے ہوتا ہے، جو enforcing mode میں واضح error message کے بغیر connections کو drop کرتا ہے۔ NetworkManager-openvpn install کر کے اسے fix کریں، پھر connection import کرنے سے پہلے sudo semanage port -a -t openvpn_port_t -p tcp 1194 چلائیں۔ اس semanage step کو چھوڑنا RHEL پر unexplained OpenVPN failures کا سب سے عام سبب ہے۔
ان VPNs میں سے کون سا RHEL کے production کے کاموں کے لیے بہترین کارکردگی فراہم کرتا ہے؟
NordVPN ہماری Speed Lab میں 22 میں سے #1 درجے پر ہے، جو شائع شدہ تیسری فریق کے ٹیسٹ سے جمع کیا گیا ہے، اس کے بعد Mullvad #7 اور ExpressVPN #8 پر ہے۔ RHEL کے لیے خاص طور پر، WireGuard کا RHEL 8.6 سے kernel-level انضمام زیادہ تر SELinux تنازعات سے بچاتا ہے جو OpenVPN جیسے پرانے پروٹوکول کو متحرک کر سکتے ہیں، جو production کے استحکام کے لیے خام درجے جتنا ہی اہم ہے۔
یہ تینوں VPN RHEL کی انٹرپرائز رول آؤٹ کے لیے قیمت میں کیسے موازنہ کرتے ہیں؟
NordVPN $3.49/ماہ سے شروع ہوتا ہے اور ExpressVPN $2.99/ماہ سے، دونوں اپنی سب سے طویل مدتی منصوبوں پر، جبکہ Mullvad ایک فلیٹ $5.50/ماہ چارج کرتا ہے جس میں کوئی کثیر سالہ رعایت نہیں ہے، ماہ بہ ماہ ادا کیا جاتا ہے اور کوئی مفت ٹرائل نہیں۔ متعدد RHEL نوڈس میں بجٹ بناتے وقت ایک مشترکہ اکاؤنٹ کے تحت، Nord اور Express کی طویل مدتی قیمت Mullvad کی فلیٹ پے ایز یو گو شرح سے زیادہ قابل پیش گوئی طریقے سے توسیع پذیر ہے۔
کیا یہ VPNs واقعی HIPAA، PCI DSS، یا FedRAMP کی ضروریات کو پورا کرنے میں مدد دیتے ہیں؟
جزوی طور پر، فریم ورک کے لحاظ سے۔ NordVPN اور Mullvad دونوں AES-256-GCM انکرپشن کو سپورٹ کرتے ہیں جو HIPAA سے متعلق ہے، اور NordVPN کہتا ہے کہ اس کی نو-لاگس پالیسی آزادانہ طور پر آڈٹ کی جا چکی ہے جبکہ Mullvad اپنی آزادانہ آڈٹ رپورٹیں شائع کرتا ہے جو SOC 2 کنٹرولز کو حل کرتی ہیں۔ PCI DSS یا FedRAMP کے لیے، RHEL کا نیٹو Libreswan IPsec اسٹیک، FIPS-validated crypto استعمال کرتے ہوئے، زیادہ براہ راست compliance راستہ ہے۔
ایک account ایک multi-node RHEL deployment میں فی الواقع کتنے devices کو cover کر سکتا ہے؟
NordVPN account کو فی بیک وقت 10 device connections کی اجازت ہے، ExpressVPN plan tier پر منحصر 10 سے 14 کی اجازت ہے، اور Mullvad 5 پر cap کرتا ہے۔ Admins کے لیے جو ایک license کے تحت کچھ RHEL servers یا workstations کو manage کرتے ہیں بجائے per-node provisioning کے، NordVPN اور ExpressVPN کی higher caps اضافی accounts کی ضرورت سے پہلے مزید extend کرتی ہیں۔
کیا VPN configuration RHEL پر سیکڑوں servers میں automated ہو سکتی ہے؟
ہاں۔ Red Hat کی خود کی Ansible Automation Platform میں VPN role modules ہیں خاص طور پر Libreswan اور WireGuard کے لیے، administrators کو ایک single playbook سے سیکڑوں RHEL nodes میں identical VPN configurations کو push کرنے دیتے ہوئے۔ یہ local management کے لیے nmcli کے ساتھ pairing ایک scriptable، auditable deployment راستہ فراہم کرتی ہے بجائے ہر server کو manually configure کرنے کے۔
اگر VPN RHEL infrastructure میں deploy کرنے کے بعد کام نہ کرے تو کیا ہوتا ہے؟
NordVPN اور ExpressVPN دونوں اپنی تمام پلانز میں 30 دن کی رقم کی واپسی کی ضمانت رکھتے ہیں، جو آپ کو ایک بڑے rollout کے لیے budget commit کرنے سے پہلے compatibility کو جانچنے کی مہلت دیتے ہیں۔ Mullvad کوئی trial نہیں دیتا اور سختی سے pay-as-you-go چلتا ہے، تو اگر اس کا RPM کلائنٹ آپ کی environment میں فٹ نہ بیٹھے تو کوئی ضمانت نہیں ہے۔
جب RHEL point release میرے VPN client کی compatibility کو توڑے تو کیا ہوتا ہے؟
ExpressVPN اپنے Linux client کو ہر RHEL point release کے تقریباً 2 ہفتوں میں patch کرتا ہے، جو time-sensitive deployments کے لیے downtime کو limit کرتا ہے۔ WireGuard کی kernel-level integration RHEL 8.6 کے بعد سے اکثر ان breakages سے بچتی ہے کیونکہ یہ ایک الگ userspace client نہیں ہے۔ Libreswan issue کو سرے سے avoid کرتا ہے کیونکہ یہ RHEL کے حصے کے طور پر shipped ہے اور OS کے ساتھ update ہوتا ہے۔