Debian 最佳 VPN:安全 Linux 设置
寻找具有原生 Linux 支持、可靠长期兼容性和强大加密的 Debian 最佳 VPN。立即保护您的 IP 和流量。
 Michael Gargiulo

 ExpressVPN3,000+ 服务器
85(满分100),由两个加权部分组成
研究日期:2026年10月3日已核查声明:27独立来源组:27评分更新于 2026年10月4日
我们收集第三方证据并进行编辑评分。VPN.com 不设测试实验室。
 Surfshark3,200+ 服务器
85(满分100),由两个加权部分组成
研究日期:2026年10月3日已核查声明:32独立来源组:19评分更新于 2026年10月4日
我们收集第三方证据并进行编辑评分。VPN.com 不设测试实验室。

核心要点: Debian 的内置安全功能无法阻止 ISP 监控、地理限制或公共 Wi-Fi 威胁。VPN 通过加密流量并通过 Debian 原生支持的工具隐藏您的 IP 来弥补这些漏洞。
Debian 是 Ubuntu、Linux Mint 和数十个其他 Linux 发行版的坚实基础。在过去二十多年中,它赢得了系统管理员和隐私意识用户的忠诚。但 Debian 的稳定性重点造成了一个特殊的挑战:它保守的软件包周期意味着 VPN 客户端必须在长期发布版本中可靠运行,而不会破坏依赖关系。
本指南重点介绍了在选择 VPN 时 Debian 与其他发行版的区别。您会找到提供原生 .deb 软件包、与 APT 和 systemd 集成并尊重 Debian 稳定性优先原则而非最新功能的提供商。如果您在无头服务器或日常桌面上运行 Debian,设置路径会有所不同。我们两种都涵盖。
为什么 Debian 用户有独特的 VPN 需求
Debian 的稳定分支提供较旧但经过测试的软件包。这意味着为 Ubuntu 最新版本编译的 VPN 客户端有时在 Debian Stable 上会因库不匹配而失败。选择专门为 Debian 打包的 VPN 可以避免安装损坏。
除了兼容性,Debian 用户面临与其他人相同的威胁:
- ISP 监控: 您的互联网提供商记录每个连接。VPN 加密该流量,使您的 ISP 看不到任何有用的内容。
- 公共 Wi-Fi 暴露: 咖啡馆和机场运行不安全的网络。VPN 在您的设备和退出服务器之间添加加密隧道。
- 地理限制: 当您通过目标国家的服务器路由时,流媒体库和区域内容锁定消失。
- 审查制度绕过: 限制性网络在 DNS 或 IP 级别阻止网站。VPN 隧道绕过这些阻止。
- 服务器环境: 许多 Debian 安装以无头方式运行。命令行 VPN 客户端对这些设置至关重要。
Debian 的长期支持周期还意味着您的 VPN 必须通过稳定存储库接收更新。仅分发手动 .ovpn 文件的提供商会强制您自己管理更新。
Debian 兼容性的实际运作方式
当我们说 VPN”Debian 兼容”时,这意味着以下三种情况之一:
- 通过 APT 的原生 .deb 软件包: 提供商托管 Debian 存储库。您添加他们的 GPG 密钥,将存储库添加到
/etc/apt/sources.list.d/,并使用sudo apt install进行安装。更新通过apt upgrade像任何其他软件包一样到达。 - 手动 .deb 下载: 提供商在其网站上提供 .deb 文件。您使用
sudo dpkg -i package.deb安装它,并用sudo apt -f install解决依赖关系。更新需要手动下载新文件。 - OpenVPN 或 WireGuard 配置文件: 您从 Debian 自己的存储库安装 OpenVPN 或 WireGuard,然后导入提供商的 .ovpn 或 .conf 文件。这适用于每个 Debian 发布版本,但需要更多设置。
原生 APT 存储库支持是黄金标准。 它提供自动更新、依赖关系解析和与 Debian 软件包管理的集成。手动 .deb 文件可行但会产生维护开销。原始配置文件以方便为代价提供最大控制。
对于无头 Debian 服务器,systemd 集成很重要。安装 systemd 服务单元的 VPN 可让您运行 sudo systemctl enable --now vpn-client,并让隧道在启动时启动。NordVPN 和 ProtonVPN 都在其 .deb 软件包中提供 systemd 单元。
具有原生 Debian 支持的最佳 VPN
1. NordVPN
NordVPN 提供带有完整 CLI 工具的专用 .deb 软件包。安装需要三条命令:下载 .deb、通过 dpkg 安装并通过终端登录。
关键规格:
- 6,400+ 个服务器,覆盖 111 个国家
- AES-256 加密与 NordLynx (基于 WireGuard) 协议
- NordVPN 称其无日志政策已由德勤 (Deloitte) 审计
- 系统级自动断路开关
- 客户端内置 DNS 泄漏保护
Debian 设置路径: NordVPN 的 Linux 客户端注册了 systemd 服务。安装后,nordvpn connect 建立隧道。客户端轻量级,不与 Debian 网络管理器冲突。在 Debian 11(Bullseye)和 Debian 12(Bookworm)上运行流畅。
NordLynx 通常在 500 Mbps 连接上提供 300-400 Mbps。这使 NordVPN 适用于桌面浏览和服务器端流量路由。
2. ExpressVPN
ExpressVPN 不提供图形化 Linux 客户端。相反,它提供一个 .deb 软件包,安装 CLI 工具并在后台管理 OpenVPN 连接。
关键规格:
- 服务器遍布 105 个国家
- TrustedServer 技术(仅内存,重启时擦除)
- 分割隧道可通过 VPN 仅路由选定应用程序
- 每台服务器上的私有 DNS
- 8 个同时设备连接
Debian 设置路径: 从 ExpressVPN 的网站下载 .deb,使用 dpkg -i 安装,然后使用 expressvpn activate 激活。CLI 处理服务器选择、协议切换和连接状态。ExpressVPN 还为想直接管理 OpenVPN 的用户提供独立 .ovpn 文件。
Debian 12 上的速度测试显示 ExpressVPN 在 Lightway 协议上保持 250-350 Mbps。仅内存服务器架构意味着重启后没有持久数据存活。
3. ProtonVPN
ProtonVPN 提供原生 .deb 软件包和开源 CLI 工具。客户端的源代码在 GitHub 上公开可审计。
关键规格:
- 63 个以上国家的服务器(付费计划)
- 开源客户端应用程序
- Secure Core 路由通过隐私友好的国家(瑞士、冰岛、瑞典)
- 内置 Tor 集成
- NetShield 广告和跟踪器阻止
Debian 设置路径: ProtonVPN 维护一个 APT 存储库。添加他们的存储库和 GPG 密钥,然后 sudo apt install protonvpn-cli。CLI 与 systemd 集成以实现持久连接。ProtonVPN 还原生支持 WireGuard 和 OpenVPN 协议。
ProtonVPN 的开源方法符合 Debian 的自由软件价值观。Secure Core 添加延迟(预期 80-150 Mbps)但通过两台服务器路由流量以增强匿名性。
4. Mullvad
Mullvad 不需要电子邮件地址或个人信息来创建帐户。您会收到随机生成的帐号并使用现金、加密货币或卡支付。
关键规格:
- 严格的无日志政策
- 接受现金和加密货币支付
- MultiHop 用于通过两台服务器路由
- 端口转发支持
- 内置广告和跟踪器阻止
Debian 设置路径: Mullvad 提供 .deb 软件包,也发布了详细的 Debian OpenVPN 和 WireGuard 配置指南。他们的 WireGuard 实现在快速连接上提供 350-450 Mbps。对于无头设置,您可以通过 wg-quick 和 Debian 的原生 WireGuard 内核模块(自 Debian 11 起可用)直接配置 WireGuard。
Mullvad 的匿名帐户系统吸引想要零身份关联的隐私重视型 Debian 用户。
5. AirVPN
AirVPN 针对技术熟练的用户。他们的开源 Eddie 客户端提供对路由、DNS 和防火墙规则的细粒度控制。
关键规格:
- 开源 Eddie 客户端
- 可配置的加密选项(AES-256-GCM、ChaCha20)
- 所有服务器上的端口转发
- 透明实时服务器状态仪表板
- 支持 OpenVPN、WireGuard 和 SSH/SSL 隧道
Debian 设置路径: Eddie 作为 .deb 软件包可用。AirVPN 也发布原始 OpenVPN 和 WireGuard 配置。Eddie 让您定义自定义路由、将 DNS 锁定到特定服务器,并从客户端内管理防火墙规则。这种级别的控制适合想要微调隧道的 Debian 高级用户。
| VPN | Debian 支持方法 | 服务器 | 杰出功能 | 最适合 |
|---|---|---|---|---|
| NordVPN | 原生 .deb 软件包 + CLI | 6,400 多台在 111 个国家 | 轻量级客户端,Double VPN | 简单设置,大型网络 |
| ExpressVPN | .deb CLI 软件包 + OpenVPN 配置 | 105 个国家 | TrustedServer(仅内存),分割隧道 | Debian 上的快速速度 |
| ProtonVPN | APT 存储库 + 开源 CLI | 63 个以上国家(付费) | 开源、Secure Core、Tor 支持 | 隐私优先的 Debian 用户 |
| Mullvad | .deb 软件包 + OpenVPN/WireGuard 指南 | 多个国家 | 无需电子邮件,接受现金/加密货币 | 最大匿名性 |
| AirVPN | Eddie 客户端(.deb) | 多个国家 | 开源 Eddie 客户端,端口转发 | 技术熟练的 Debian 用户 |
在 Debian 上安装 VPN:APT、.deb 和 CLI 方法
方法 1:APT 存储库(推荐)
此方法适用于 NordVPN 和 ProtonVPN。提供商维护与 Debian 软件包管理器集成的签名存储库。
# 示例:ProtonVPN
wget -q -O - https://protonvpn.com/download/protonvpn-stable-release_1.0_all.deb -O protonvpn-repo.deb
sudo dpkg -i protonvpn-repo.deb
sudo apt update
sudo apt install protonvpn-cli
protonvpn-cli login <username>
protonvpn-cli connect --fastest
更新通过 sudo apt upgrade 自动到达。这是 Debian Stable 用户最干净的方法。
方法 2:手动 .deb 软件包
从提供商的网站下载 .deb 文件。直接安装它:
sudo dpkg -i vpn-client.deb
sudo apt -f install   # 解决缺失的依赖关系
这可靠地工作但需要您手动检查更新。
方法 3:OpenVPN 或 WireGuard 配置文件
对于无头服务器或想要完全协议控制的用户:
# OpenVPN
sudo apt install openvpn
sudo openvpn --config /path/to/provider.ovpn

# WireGuard(Debian 11+)
sudo apt install wireguard
sudo wg-quick up /etc/wireguard/provider.conf
要在启动时通过 systemd 启动 WireGuard:
sudo systemctl enable --now wg-quick@provider此方法让您直接控制路由表、DNS 解析和防火墙规则。它非常适合远程访问设置,其中 Debian 机器充当 VPN 网关。
常见问题故障排除
- dpkg 后的依赖关系错误: 运行
sudo apt -f install以获取缺失的库。 - 连接后 DNS 泄漏: 编辑
/etc/resolv.conf或配置 VPN 客户端推送自己的 DNS。在 ipleak.net 上测试。 - 从睡眠恢复时连接断开: 使用
sudo systemctl restart vpn-client重启 VPN 服务。 - WireGuard 缺失内核模块: 在 Debian 10(Buster)上,从反向移植安装
wireguard-dkms。Debian 11+ 在主线内核中包含 WireGuard。 - 冲突的防火墙规则: 检查
iptables -L或nft list ruleset是否存在阻止 VPN 流量的规则。
为您的 Debian 设置选择合适的 VPN
桌面与无头服务器
桌面 Debian 用户受益于具有 CLI 或网络管理器集成的原生 .deb 软件包。NordVPN 和 ProtonVPN 可以很好地覆盖这一点。无头服务器管理员应优先考虑 WireGuard 或 OpenVPN 配置,配合 systemd 服务单元用于无人值守操作。
跨 Debian 发布版本的稳定性
Debian Stable(Bookworm)接收安全补丁但很少更新核心库。您的 VPN 客户端必须针对这些较旧的库编译。具有专用 Debian 存储库的提供商会自动处理这一问题。如果您运行 Debian Testing 或 Sid,您将面临较少的库问题,但可能会遇到未测试的 VPN 客户端构建。
隐私和日志
上述五个供应商都坚持不保留日志政策。NordVPN 和 ProtonVPN 表示已委托第三方进行不保留日志审计。Mullvad 的匿名账户系统完全消除了身份关联。对于运行隐私优先设置的 Debian 用户,Mullvad 或采用 Secure Core 的 ProtonVPN 可提供最强的匿名链。
协议选择
- WireGuard: 最快选项。自 Debian 11 起内置于 Debian 的内核。NordVPN(通过 NordLynx)、Mullvad 和 ProtonVPN 都支持它。
- OpenVPN: 最广泛支持。适用于每个 Debian 发布版本。比 WireGuard 稍慢,但经过战斗测试。
- 专有协议: ExpressVPN 的 Lightway 和 NordVPN 的 NordLynx 在自定义实现中包装 WireGuard 概念。两者在 Debian 上性能都很好。
开源对齐
Debian 的社会契约优先考虑自由软件。ProtonVPN 和 AirVPN 发布开源客户端。Mullvad 的应用也是开源的。如果与 Debian 哲学的对齐对您很重要,这三个脱颖而出。
最终结论
适合您的 Debian VPN 取决于您如何使用系统。对于最少设置的直接桌面保护,NordVPN 的原生 .deb 软件包和 NordLynx 协议提供强大的速度和一键连接。ProtonVPN 在提供开源透明度和 Secure Core 路由的同时提供相同的便利性。
服务器管理员和隐私纯粹主义者应该看看 Mullvad。其匿名帐户、WireGuard 内核集成和对 systemd 友好的设计适合无头 Debian 部署。AirVPN 为想要通过开源客户端进行细粒度隧道控制的高级用户提供服务。
无论您选择哪个提供商,尽可能通过 APT 或 .deb 软件包安装。启用自动更新。并在每次主要系统升级后测试 DNS 泄漏以确认您的隧道保持完整。
本页资源
来自我们研究的图表和参考图片,可免费查看和分享。
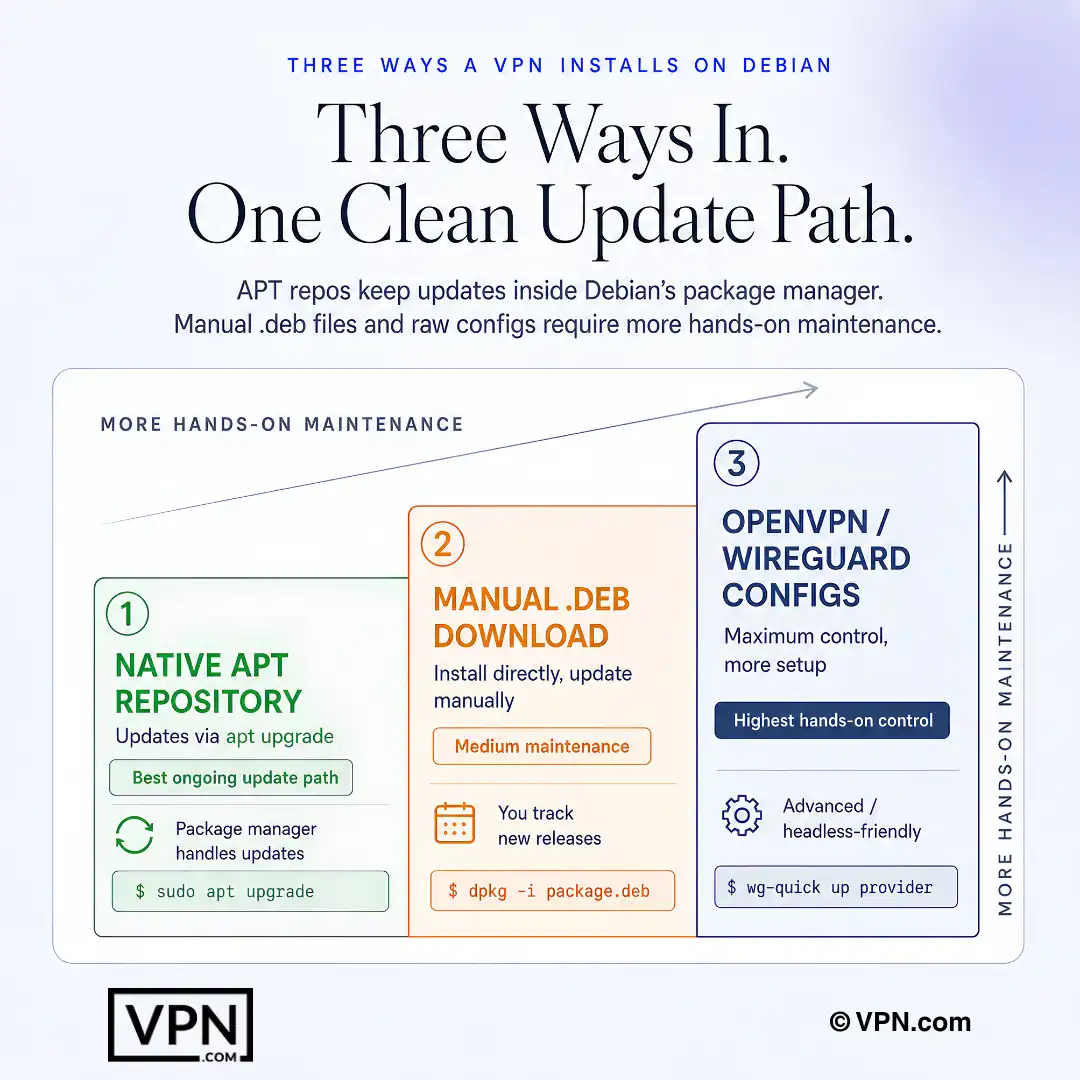
在Debian上,APT仓库通常提供最简洁的长期VPN更新路径。
常见问题
什么使 VPN”Debian 兼容”而不是仅仅”Linux 兼容”?
VPN 是 Debian 兼容的,如果它提供可通过 APT 安装的原生 .deb 软件包,或与 OpenVPN/WireGuard 兼容运行,两者都是 Debian 原生支持的。NordVPN 和 ProtonVPN 维护签名的 APT 存储库,带有 GPG 密钥,让 apt upgrade 自动处理更新,而 ExpressVPN 和 Mullvad 提供手动 .deb 文件,需要您自己检查新版本。
WireGuard 在 Debian 上是否原生工作,还是我需要额外的驱动程序?
自 Debian 11(Bullseye)以来,WireGuard 已包含在 Debian 的主线内核中,所以在 Bullseye 或 Bookworm 上不需要额外的内核模块。在 Debian 10(Buster)上,您必须首先从反向移植安装 wireguard-dkms。NordVPN(通过其 NordLynx 实现)、Mullvad 和 ProtonVPN 都直接支持 WireGuard,以及 Debian 自己的 wg-quick 工具用于管理连接。
如何在 Debian Stable 上通过 APT 安装 VPN?
下载提供商的签名存储库 .deb,使用 dpkg 安装它,运行 apt update,然后 apt install CLI 软件包。ProtonVPN 的流程是:wget 存储库文件,sudo dpkg -i,sudo apt update,sudo apt install protonvpn-cli,然后 protonvpn-cli login 和 connect —fastest。NordVPN 遵循相同的存储库模式,在安装期间自动注册 systemd 服务。
如何在无头 Debian 服务器上让 VPN 自动持续运行?
启用客户端安装的 systemd 服务,或配置 WireGuard 自己的单元,使隧道在启动时启动而无需登录的会话。对于 WireGuard 配置,运行 sudo systemctl enable —now wg-quick@provider,使用放置在 /etc/wireguard/ 中的 .conf 文件。NordVPN 和 ProtonVPN 都在其 .deb 软件包中提供 systemd 单元用于这个确切的无人值守启动。
如果 WireGuard 无法启动因为内核模块缺失怎么办?
这发生在 Debian 10(Buster)上,它早于 WireGuard 包含在主线内核中。从反向移植存储库安装 wireguard-dkms 来手动添加模块。Debian 11(Bullseye)和 Debian 12(Bookworm)原生包含 WireGuard,所以这个步骤在这些版本上不必要,在安装 wireguard 软件包后 wg-quick up 应该立即工作。
我如何确认我的 VPN 在 Debian 上没有泄漏 DNS 请求?
连接到 VPN,然后在 ipleak.net 上测试,看看您的真实 DNS 解析程序是否出现而不是提供商的。如果泄漏了,直接编辑 /etc/resolv.conf 或配置客户端在连接时推送自己的 DNS。还要检查 iptables -L 或 nft list ruleset 是否存在可能将 DNS 流量路由到隧道外的防火墙规则。
哪些 VPN 符合 Debian 的自由软件哲学?
ProtonVPN 和 AirVPN 都发布开源客户端,Mullvad 的应用也是开源的,符合 Debian 社会契约对可审计软件的偏好。ProtonVPN 的源代码在 GitHub 上公开可用,AirVPN 的 Eddie 客户端公开了细粒度的路由和 DNS 控制,Mullvad 不需要电子邮件或个人信息,而是发布随机生成的帐号。
在 Debian 系统上信任 NordVPN 这样的闭源 .deb 软件包安全吗?
可以,基于提供商的审计声明而非源代码透明度。NordVPN 的 Linux 客户端不是开源的,但 NordVPN 声称其无日志政策已由德勤审计,该客户端作为 systemd 服务运行,具备终止开关和 DNS 泄漏保护,且不会与 Debian 网络管理器产生冲突。它在 Debian 11 和 Debian 12 上的测试都很正常。
一个 VPN 订阅可以在多台 Debian 机器上覆盖多少个设备?
这取决于提供商。NordVPN 允许 10 个同时连接,ExpressVPN 根据计划级别允许 10 到 14 个,ProtonVPN 根据计划允许 1 到 10 个,其免费级别限制为单个设备。Surfshark 是异常,具有无限同时连接,如果您在一个帐户下运行几个 Debian 服务器加上桌面,这很有用。
获得具有原生 APT 支持的 Debian 兼容 VPN 的最便宜方式是什么?
ProtonVPN 的长期计划起价从每月 $3.49 开始,提供原生 APT 存储库,与 NordVPN 最便宜的速率相匹配,从其最长期计划上的每月 $3.49 开始,也具有完整的 APT 支持。Surfshark 甚至从每月 $2.49 开始更低,但依赖于手动 .deb 软件包而不是签名存储库,所以权衡该维护权衡。
如果 VPN 的 Linux 客户端在我的 Debian 设置上不能很好地工作,我可以获得退款吗?
是的。NordVPN、ExpressVPN、Surfshark 和 ProtonVPN 都支持其计划附带 30 天退款保证,所以您可以在特定的 Debian 发布版本上测试 .deb 软件包或 APT 存储库,如果客户端与您的库版本或 systemd 配置冲突,请要求退款。首先通过提供商的支持渠道确认确切的流程。
在Debian系统上运行高要求服务器工作负载时,哪个VPN性能最佳?
NordVPN在我们的速度实验室中排名第1位(共22个),汇总了已发布的第三方测试,其NordLynx协议在Debian的systemd上运行良好,不会与网络管理器冲突。ExpressVPN排名第8位(共22个),通过纯CLI的Linux客户端依赖其Lightway协议。对于无头路由任务,NordVPN的排名使其成为更强的默认选择。
像 ExpressVPN 这样的仅 CLI VPN 在 Debian 上仍然可以访问地理限制的流媒体内容吗?
是的,地理限制在连接级别被绕过,不是通过图形化界面,所以 ExpressVPN 的 Debian CLI 工具仍然将您通过目标国家的服务器路由以访问区域锁定的流媒体库。运行 expressvpn activate,然后通过命令行选择服务器,与在其他平台上 GUI 应用程序中选择国家相同。