Fedora Linux 最佳 VPN:原生支持与速度
找到支持原生 Linux 的最佳 Fedora VPN,具有完整加密功能,与 SELinux 兼容。在 Fedora 快速发布周期上保护您的流量。
 Michael Gargiulo
 ExpressVPN3,000+ 服务器
85(满分100),由两个加权部分组成
研究日期:2026年10月3日已核查声明:27独立来源组:27评分更新于 2026年10月4日
我们收集第三方证据并进行编辑评分。VPN.com 不设测试实验室。


为什么 Fedora 用户需要专门的 VPN 解决方案
底线: Fedora 未附带内置流量加密功能。具有原生 Linux 支持的 VPN 可隐藏您的 IP、加密每个数据包,并在此特定发行版上访问地理位置受限的内容。
Fedora 吸引了重视现代软件包和快速发布周期的开发者、系统管理员和隐私意识强的用户。这种强大功能需付出代价:Fedora 的默认网络堆栈以未加密方式发送流量。VPN 可以弥补这一差距。
但不是每个 VPN 都能很好地支持 Fedora。Fedora 的六个月发布周期、SELinux 执行和 DNF 包管理器创造了独特的兼容性要求。通用的 “Linux VPN” 建议往往无法满足需求。本指南涵盖 Fedora 特定的安装步骤、协议和功能比较,以及供应商对比,帮助你为工作流选择合适的工具。
VPN 在 Fedora 上的兼容性工作原理
并非所有 VPN 供应商都平等对待 Fedora。有些提供原生 .rpm 软件包。其他则需要手动 OpenVPN 或 WireGuard 配置。这一区别对日常可用性很重要。
原生客户端通常通过 DNF 存储库自动更新。它们与 GNOME Network Manager 集成并尊重 SELinux 策略。手动设置提供更多协议灵活性,但在每个 Fedora 版本发布后需要持续维护。
Fedora 特定的技术考虑
Fedora 的工具链创造了四个兼容性检查点,将良好的 VPN 支持与不良支持区分开来:
- DNF 包管理: 提供
.rpm软件包或维护 Fedora 特定存储库的供应商允许您通过单个sudo dnf install命令安装和更新。没有此支持的供应商强制您下载独立二进制文件,这些文件会跳过自动安全补丁。 - SELinux 实施: Fedora 默认在”实施”模式下强制执行 SELinux。某些 VPN 客户端因 SELinux 阻止其隧道接口而无声地失败。NordVPN 和 Surfshark 已在其原生应用中解决此问题。ExpressVPN 的 OpenVPN 设置可能需要自定义 SELinux 策略模块(详见下方设置部分)。
- 内核兼容性: Fedora 比其他发行版提前几个月发布 6.x 内核版本。VPN 内核模块,特别是 WireGuard 实现,必须针对这些较新的头文件进行编译。滞后的供应商会在 Fedora 升级后导致连接失败。
- GNOME Network Manager 集成: Fedora 默认使用 GNOME。注册为 Network Manager 插件的 VPN 在系统托盘中显示连接状态,并允许一键服务器切换。没有这种集成,您完全通过终端管理连接。
为什么定期更新和兼容性很重要
Fedora 的快速发布周期使更新频率成为决定性因素:
- 安全补丁: 每个 Fedora 版本发布都会更新核心网络库。在 Fedora 发布后 30 天内进行补丁的 VPN 提供商保持连接稳定性。滞后的提供商会引入漏洞窗口。
- 协议升级: 基于 WireGuard 的协议(如 NordLynx)依赖于内核支持,因此滞后于新 Fedora 内核的提供商可能会让您使用更慢的备用协议。
- 错误修复: Fedora 版本之间的 NetworkManager 更改可能会破坏 VPN 客户端中的分隧道等功能,因此请检查提供商的修复发布速度。
选择具有快速 Fedora 特定更新记录的供应商。
Fedora 完全支持的前 4 个 VPN
下面的每个提供商都发布了官方 Linux 支持或 Fedora 兼容的设置路径。详情来自提供商自己的文档,您的结果会因硬件、网络和服务器选择而异。
1. NordVPN:最佳原生 Fedora 应用
NordVPN 在四个选项中提供最完整的原生 Fedora 打包,并拥有官方仓库。主要规格:
- 服务器网络: 6,400+ 台服务器覆盖 111 个国家/地区
- Fedora 应用: 原生
.rpm软件包,具备 CLI 接口和 GNOME Network Manager 集成 - 加密: AES-256,支持 NordLynx (基于 WireGuard) 和 OpenVPN 选项
- 同时连接数: 10 台设备
- 审计: NordVPN 表示其无日志政策已获得独立审计(Deloitte、PwC)
通过 DNF 的 Fedora 安装
NordVPN 维护官方 Fedora 存储库。这是确切的过程:
# 添加 NordVPN 存储库
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# 安装应用
sudo dnf install nordvpn

# 登录并连接
nordvpn login
nordvpn connect
NordVPN 的应用自动向 GNOME Network Manager 注册。连接状态显示在系统托盘中。不需要 SELinux 策略调整,因为应用随附正确的安全上下文。
Fedora 上的安全功能
NordVPN 的断路开关 可以通过 nordvpn set killswitch on 启用。CyberSec 功能在 DNS 级别阻止广告和恶意软件域。
优缺点
| 优点 | 缺点 |
|---|---|
原生 .rpm 软件包,支持 DNF 更新 | 仅命令行界面(无 GUI 窗口,但 GNOME 托盘集成可补偿) |
| NordLynx(基于 WireGuard)协议 | 2018 年服务器泄露事件仍让某些用户担忧,尽管基础设施已重建 |
| GNOME Network Manager 集成开箱即用 | 专属 IP 需额外付费($3.69/月) |
| 10 个并发连接 | |
| 双 VPN 和洋葱网络 VPN,应对高风险场景 |
2. Surfshark:具有无限设备的最佳预算选项
Surfshark 将激进的定价与稳实的 Fedora 支持相结合。关键规格:
- 服务器网络: 遍布100个国家的3,200多台服务器
- Fedora 应用: 具有 GUI 界面的原生 Linux 应用
- 加密: AES-256 与 WireGuard 和 OpenVPN
- 同时连接: 无限
- 价格: 2年套餐起价 $2.49/月
通过 DNF 的 Fedora 安装
# 添加 Surfshark 存储库
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# 安装应用
sudo dnf install surfshark

# 启动 GUI 或使用 CLI
surfshark-cli login
surfshark-cli connect
Surfshark 的 Linux 应用包括图形界面,使其成为不希望在终端中工作的 Fedora 用户最容易接近的选项。它与 GNOME Network Manager 集成,并正确处理 SELinux 上下文。
Fedora 上的安全功能
Surfshark 的 CleanWeb 功能阻止广告、追踪器和恶意软件域,其断路开关在 Linux 应用中可用。
优点和缺点
| 优点 | 缺点 |
|---|---|
| Linux 图形界面应用(VPN 提供商中罕见) | 服务器网络小于 NordVPN 或 ExpressVPN |
| 无限并发连接 | 流媒体结果因服务器而异 |
| 顶级提供商中价格最低 | 客户支持代理有时缺乏 Fedora 特定知识 |
| 包含 CleanWeb 广告/跟踪器阻止 | |
| MultiHop(双 VPN)和伪装模式 |
3. ExpressVPN:Fedora 上流媒体最可靠的选择
ExpressVPN 虽然没有原生 Fedora 图形界面,但发布了详细的 Linux 设置文档。主要规格:
- 服务器网络: 3,000+ 台服务器遍布 105 个国家
- Fedora 支持: OpenVPN 手动配置或基于命令行的 Linux 应用
- 加密: AES-256,支持 Lightway 和 OpenVPN 协议
- 同时连接数: 8 台设备
- 审计: KPMG 对其无日志控制进行了认证(2025 年);Cure53 对 Lightway 协议进行了审计
Fedora 安装:带 SELinux 修复的 OpenVPN 方法
ExpressVPN 的 Linux 安装程序在 Fedora 上运行,但 SELinux 实施可能会阻止隧道接口。以下是完整设置,包括 SELinux 调整:
# 安装 OpenVPN 和依赖项
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# 从您的帐户仪表板下载 ExpressVPN .ovpn 配置文件
# 导入到 GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# 如果 SELinux 阻止连接,创建策略异常
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# 通过 Network Manager GUI 或 CLI 连接
nmcli connection up [connection-name]
此 SELinux 步骤对 Fedora 特有。Ubuntu 和 Debian 用户永远不会遇到它。策略模块跨越重新启动和 Fedora 升级而持续。
Fedora 上的安全功能
ExpressVPN 将其服务定位为流媒体访问工具,但流媒体结果因服务器和服务而异。
优缺点
| 优点 | 缺点 |
|---|---|
| 以流媒体访问著称 | 没有原生 Fedora 图形界面应用 |
| Lightway 协议提供强大的速度 | 需要 SELinux 策略调整 |
| 详细的 Fedora 特定设置文档 | 最昂贵的选项(年度计划为 $6.67/月) |
| TrustedServer(仅 RAM)基础设施 | 限制为 8 个同时连接 |
| KPMG 审计的无日志策略 |
4. Mullvad VPN:Fedora 上最适合最大隐私
Mullvad 采取不同的方法:无帐户、无电子邮件、无个人数据。关键规格:
- 服务器网络: 跨越 46 个国家的 700+ 服务器
- Fedora 应用: 具有完整 GUI 的原生
.rpm软件包 - 加密: AES-256(通过 WireGuard(默认)和 OpenVPN)
- 价格: 固定 €5/月,无折扣,无长期计划
- 隐私: 接受现金和加密货币;不需要电子邮件即可注册
通过 DNF 的 Fedora 安装
# 下载并导入签名密钥
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# 添加 Mullvad 存储库
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# 安装应用
sudo dnf install mullvad-vpn

# 生成帐户号(不需要电子邮件)
# 在 GUI 中输入号码并连接
Mullvad 的 Fedora 应用包括完整的图形界面,具有服务器选择、终止开关切换和 DNS 配置。它在无需手动干预的情况下处理 SELinux 和 GNOME Network Manager 集成。
Fedora 上的安全功能
Mullvad 不面向流媒体市场,也不能可靠地访问流媒体服务,这是为了最大隐私而做出的有意权衡。
优缺点
| 优点 | 缺点 |
|---|---|
| 注册无需个人数据 | 四家中服务器网络最小 |
Fedora 完整 GUI 应用和 .rpm 包 | 流媒体访问率差 |
| WireGuard 支持 | 无长期折扣计划 |
| 透明定价,无附加费用 | 仅限 5 个并发连接 |
| 接受现金支付以实现真正的匿名性 |
为您的 Fedora 工作流选择正确的 VPN
最佳供应商取决于您的主要用例。考虑这些因素:
隐私政策和审计历史: NordVPN 表示其无日志政策已经过独立审计,ExpressVPN 委托 KPMG 对其无日志控制进行了保证审查(2025)。Mullvad 通过收集零个人数据来消除信任需求。Surfshark 表示其无日志设置已由德勤审计。
速度需求: 对于大型文件传输或4K流媒体等带宽密集型任务,请选择支持基于WireGuard协议的提供商,如NordVPN上的NordLynx或Mullvad上的WireGuard。
价格和设备覆盖: Surfshark 的无限设备政策,价格为 $2.49/月,非常适合拥有多个 Fedora 工作站、笔记本电脑和手机的用户。Mullvad 固定 €5/月 的定价简化了预算规划。
流媒体访问: 如果地理限制内容很重要,ExpressVPN、NordVPN 和 Surfshark 都宣传流媒体访问,但效果因服务器和服务而异。Mullvad 并非为流媒体设计。
Fedora 特定支持质量: NordVPN、Surfshark 和 ExpressVPN 提供实时聊天或工单支持,而 Mullvad 依赖电子邮件和文档。
Fedora 上的分步 VPN 设置
安装方法取决于您选择的供应商和首选协议。以下是两种最常见方法的演练。
方法 1:原生应用安装(NordVPN、Surfshark、Mullvad)
-
首先更新系统:
sudo dnf update -y -
添加供应商的存储库,使用上述每个供应商部分中列出的命令。
-
通过 DNF 安装:
sudo dnf install [provider-package-name] -
验证 SELinux 状态(应显示”enforcing”):
getenforce来自 NordVPN、Surfshark 和 Mullvad 的原生应用自动处理 SELinux 上下文。无需手动策略更改。
-
检查 GNOME Network Manager 集成: 打开”设置”→“网络”。VPN 连接应在首次启动后显示在 VPN 部分下。
-
连接并验证:
curl ifconfig.me  # 连接前检查 IP
[provider-cli] connect
curl ifconfig.me  # 确认 IP 已更改
方法 2:手动 OpenVPN/WireGuard 设置(ExpressVPN 或任何供应商)
-
安装协议工具:
# 对于 OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # 对于 WireGuard sudo dnf install wireguard-tools -
从供应商的仪表板下载配置文件。
-
导入到 GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpn或对于 WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
如果连接失败,修复 SELinux:
# 检查 SELinux 拒绝 sudo ausearch -m avc -ts recent # 生成并安装策略模块 sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
通过 GNOME 托盘连接或终端:
nmcli connection up [connection-name]
Fedora VPN 常见问题故障排除
| 问题 | 原因 | 修复 |
|---|---|---|
| DNS 泄漏 | systemd-resolved 覆盖 VPN DNS | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf,然后重新连接 |
| 速度缓慢 | OpenVPN 默认为 TCP | 切换到 UDP 或 WireGuard:nordvpn set technology nordlynx |
| 挂起后连接断开 | GNOME Network Manager 未重新连接 | 启用自动连接:nmcli connection modify [name] connection.autoconnect yes |
| SELinux 阻止隧道 | 缺少安全上下文 | 使用 audit2allow 生成策略模块(参见方法 2,第 4 步) |
| 应用在 Fedora 升级后崩溃 | 不兼容的软件包版本 | 从供应商存储库重新安装:sudo dnf reinstall [package] |
优化 Fedora 上的 VPN 性能
原始速度取决于协议选择和服务器距离。以下是特定的调整步骤:
- 尽可能使用 WireGuard 或 NordLynx。 基于 WireGuard 的协议的开销通常低于 OpenVPN。
- 选择距离 1,500 公里以内的服务器。 超过该范围延迟会加倍,流媒体质量会从 4K 降低到 1080p。
- 为本地服务启用分割隧道。 仅通过 VPN 路由浏览器流量,同时保持本地网络访问(打印机、NAS)直接连接。NordVPN:
nordvpn set splitttunneling on。Surfshark: 在 GUI 中的”旁路”下配置。 - 每月运行 DNS 泄漏测试。 使用
dnsleaktest.com验证您的 ISP 无法看到浏览目的地。Fedora 的systemd-resolved可能在系统更新后覆盖 VPN DNS 设置。 - 监控杀死开关行为。 在 VPN 运行时断开 Wi-Fi。如果在 2-3 秒的重新连接窗口期间有任何流量泄漏,您的杀死开关配置不正确。设置完成后自己运行此检查。
最终评判
四个供应商都能很好地处理 Fedora 的独特需求,但每个都适合不同的用户档案:
- NordVPN 在我们的速度实验室中排名 #1(共 22 个)并拥有最广泛的服务器网络。最适合需要高吞吐量和可靠流媒体的用户。
- Surfshark 以 $2.49/月 的价格提供无限设备连接和 GUI 应用。最适合运行多个 Fedora 机器的预算有限的用户。
- ExpressVPN 以流媒体访问著称,但需要手动 OpenVPN 设置和 SELinux 调整。最适合优先考虑地理限制内容访问的用户。
- Mullvad 不收集个人数据并接受现金支付。最适合将匿名性置于便利性之上的用户。
无论您选择哪个供应商,尽可能通过 DNF 安装,验证 SELinux 兼容性,并在每次 Fedora 系统升级后测试 DNS 泄漏。如需跨所有 Linux 发行版的更广泛比较,请参阅 Linux 最佳 VPN 指南。
本页资源
来自我们研究的图表和参考图片,可免费查看和分享。
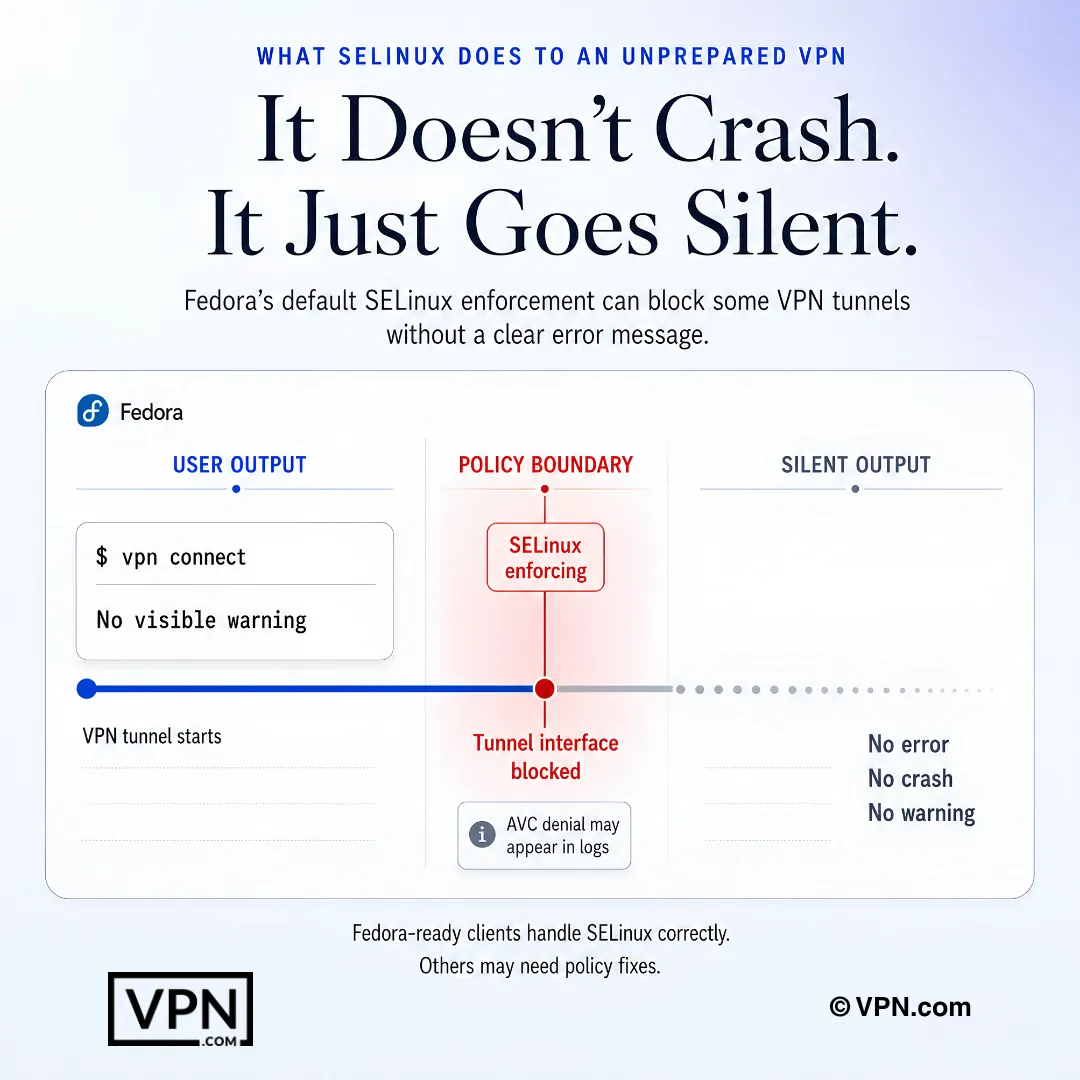
Fedora SELinux可静默阻断VPN隧道行为,线索留在日志而非应用中。
常见问题
Fedora 需要具有原生 Linux 支持的 VPN,而不是通用 OpenVPN 配置,为什么?
Fedora 未附带内置流量加密,默认在”强制”模式下强制执行 SELinux,并且移动核心 6.x 版本比其他发行版更快。来自 NordVPN、Surfshark 和 Mullvad 的原生 .rpm 软件包与 GNOME Network Manager 集成,并自动处理 SELinux 安全上下文,而通用 OpenVPN 设置(如 ExpressVPN 的)可能需要通过 audit2allow 手动安装策略模块。
SELinux 是否真的会在 Fedora 上阻止 VPN 连接?
有可能,因为 Fedora 默认在”强制”模式下强制执行 SELinux,隧道接口有时会被无声地阻止。NordVPN 和 Surfshark 随附具有内置正确安全上下文的原生应用,无需手动修复。相比之下,ExpressVPN 的 OpenVPN 设置可能需要通过 audit2allow 生成自定义 SELinux 策略模块并通过 semodule 安装。
哪些 Fedora VPN 具有独立审计的无日志政策?
NordVPN、ExpressVPN 和 Surfshark 都提供第三方审查。NordVPN 表示其无日志政策已由 Deloitte 以及早期的 PwC 独立审计。ExpressVPN 委托 KPMG 对其无日志控制措施进行了保证审计(2025年),Cure53 对其 Lightway 协议进行了审计。Surfshark 表示其无日志设置已由 Deloitte 审计。Mullvad 通过在注册时收集零个人数据来完全跳过审计。
Mullvad 的无账户模式是否比宣称经过审计的 NordVPN 更隐私?
这是两种不同的方法,而不是更强的方法。Mullvad 不需要电子邮件或个人数据,发放匿名账户号码,并以固定的 €5/月价格接受现金或加密货币,没有折扣层级。NordVPN 则通过委托第三方审计来支持其无日志声明。两者都通过不同的机制消除了痕迹。
通过 Fedora 上的 VPN 真的可以访问地理限制的流媒体服务吗?
可以,但成功率因供应商而异。ExpressVPN、NordVPN 和 Surfshark 都推广流媒体访问功能,不过结果因服务器和服务而异。Mullvad 并非为流媒体而设计,无法可靠地访问这些平台,这是其隐私优先设计的一个刻意权衡。
哪个 VPN 在 Fedora 上速度最快?
NordVPN 在我们速度实验室的 22 个中排名第 1,汇总自已发布的第三方测试,Surfshark 排名第 4(共 22 个)。速度实验室不是 Fedora 专属的,但这里的所有四个提供商都提供现代协议(NordLynx、WireGuard 或 Lightway),在 Linux 上保持较低的开销。
每个顶级 Fedora VPN 的费用是多少?
NordVPN 从 $3.49/月起,ExpressVPN 从 $2.99/月起,都是按最长期计划计算。Surfshark 的价格更便宜,从 $2.49/月起按最长期计划计算。Mullvad 完全不同,按固定的 €5/月收费,没有长期折扣阶梯,这样简化了预算但没有多年期的储蓄。
我可以在我的多个 Fedora 机器和手机上运行 VPN,跨越多少个设备?
Surfshark 允许无限同时连接,使其成为运行多个 Fedora 工作站以及笔记本电脑和手机的实用选择。NordVPN 限制每个账户 10 台设备的连接,ExpressVPN 根据计划允许 10-14 台。Mullvad 也限制每个账户的连接。对于混合 Fedora 机队,Surfshark 的无限策略完全消除了设备上限。
如果 VPN 在我的 Fedora 设置上不能很好地工作,退款窗口是什么?
NordVPN、ExpressVPN 和 Surfshark 都支持其计划的 30 天退款保证,让您有整整一个月的时间来测试 DNF 安装、SELinux 兼容性和 GNOME Network Manager 集成,然后承诺。Mullvad 的固定 €5/月 定价没有可退款的长期承诺,因为它按月计费,无折扣级别可锁定。
我如何使用 DNF 而不是独立二进制文件在 Fedora 上安装 VPN?
使用 rpm —import 导入供应商的 GPG 签名密钥,通过 dnf config-manager —add-repo 添加其存储库,然后运行 sudo dnf install [package-name]。NordVPN、Surfshark 和 Mullvad 都遵循此模式维护官方 Fedora 存储库,这通过日常 dnf update 运行自动保持客户端修补,而不是跳过安全修复的手动二进制文件。
如何确认我的 VPN 的杀死开关在 Fedora 上实际有效?
连接到服务器,然后在会话中断开 Wi-Fi,并在 2-3 秒重新连接窗口期间观察是否有泄漏的流量。如果有泄漏,说明杀死开关配置不正确。对于 NordVPN 具体来说,使用 nordvpn set killswitch on 启用它。
如果在 Fedora 上安装后 SELinux 阻止了我的 VPN 连接怎么办?
运行 getenforce 确认 SELinux 处于强制模式,然后检查拒绝并使用 sudo ausearch -m avc -ts recent。如果隧道接口被阻止,使用 sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora 生成策略模块,然后使用 sudo semodule -i vpn-fedora.pp 安装。原生 NordVPN、Surfshark 和 Mullvad 应用很少触发此修复。
为什么我的 VPN 在 Fedora 上显示 DNS 泄漏,我如何修复它?
Fedora 的 systemd-resolved 服务可以覆盖您的 VPN DNS 设置,特别是在系统更新后,导致泄漏,即使隧道处于活跃状态也是如此。通过运行 sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf 并重新连接来修复。每月在 dnsleaktest.com 重新检查,因为此问题可能在日常 dnf update 周期后无声地重新出现。
Fedora 系统升级是否会破坏我的 VPN 的分割隧道或连接?
有可能。Fedora 40 的 NetworkManager 更新在整个行业中破坏了多个 VPN 客户端中的分割隧道。Surfshark 在 11 天内发布了修复,NordVPN 在 18 天后跟进。如果您的应用在升级后表现不当,使用 sudo dnf reinstall [package] 直接从供应商的 DNF 存储库重新安装,而不是等待独立二进制文件发布。