适用于 RedHat 的最佳 VPN:企业级安全与速度
查找可与 SELinux 集成、符合 FIPS 140-2 标准并支持跨 RHEL 基础设施进行 RPM 部署的最佳 RedHat VPN。
 Michael Gargiulo
找到您的VPN
您主要使用VPN做什么?
选择一项,然后回答几个简单问题。我们将为您推荐最合适的VPN,并说明原因。
用于流媒体的VPN
第1题,共3题
是什么促使你寻找流媒体 VPN?
过去30天内通过VPN.com选择VPN的次数:15,351


您的匹配结果
用于隐私的VPN
第1题,共3题
是什么让您开始寻找隐私VPN?
过去30天内通过VPN.com选择VPN的次数:15,351
您的匹配结果
用于游戏的VPN
第1题,共3题
是什么让你想找一款游戏 VPN?
过去30天内通过VPN.com选择VPN的次数:15,351
您的匹配结果
用于免费套餐的VPN
第1题,共3题
你为什么想找免费 VPN?
过去30天内通过VPN.com选择VPN的次数:15,351
您的匹配结果


为什么 RHEL 需要企业级 VPN 解决方案
Red Hat Enterprise Linux(RHEL)为《财富》500强企业、政府机构和金融机构的关键任务基础设施提供支持。与面向消费者的 Linux 发行版不同,RHEL 需要能够与 SELinux 强制访问控制集成、符合 FIPS 140-2 加密标准并支持在数千个节点上自动部署的 VPN 解决方案。
核心要点: RHEL 通过 NetworkManager 内置了 VPN 工具,并强制执行 SELinux 安全策略。在 RHEL 上部署企业级 VPN 需要与这些工具兼容、提供 RPM 软件包,并且拥有与 RHEL 10 年生命周期相匹配的长期厂商支持。
本指南专门聚焦于生产环境中用于 Red Hat Enterprise Linux 的 VPN 解决方案。RHEL 管理员需要能够通过 YUM/DNF 安装、遵守 SELinux 上下文,并能在数据中心和云部署中扩展的 VPN。
RHEL 的安全架构如何塑造 VPN 需求
RHEL 在若干方面不同于其他 Linux 发行版,这些差异会直接影响 VPN 的兼容性。理解这些差异有助于避免部署失败和安全漏洞。
SELinux 强制模式与 VPN 兼容性
RHEL 默认以强制模式运行 SELinux。许多 VPN 客户端因缺少适当的 SELinux 策略模块而静默失败。兼容的 VPN 要么随附 SELinux 策略,要么提供创建自定义上下文的书面步骤。
例如,RHEL 上的 OpenVPN 需要 openvpn_t SELinux 类型。若缺少该类型,连接会断开且没有明确的错误信息。自 RHEL 8.6 起,WireGuard 在内核层面集成,从而避免了大多数 SELinux 冲突。
RPM 软件包与 YUM/DNF 安装
企业级 RHEL 部署通过 YUM(RHEL 7)或 DNF(RHEL 8/9)管理 RPM 软件包。提供官方 .rpm 软件包的 VPN 提供商可简化安装、更新和合规审计。从源代码手动构建会增加维护负担,并破坏自动化补丁工作流。
NetworkManager 集成
RHEL 使用 NetworkManager 作为其主要网络配置工具。作为 NetworkManager 插件集成的 VPN 解决方案,允许管理员通过 nmcli 命令、GNOME 图形界面或 Cockpit 网页控制台管理连接。这对于多个团队管理网络配置的环境很重要。
RHEL VPN 解决方案的评估标准
在为 RHEL 生产系统选择 VPN 时,请评估以下 RHEL 特定因素:
- SELinux 兼容性: VPN 能否在 SELinux 强制模式下运行,而无需执行
setenforce 0? - 官方 RPM 可用性: 厂商是否为 RHEL 7、8 和 9 维护 RPM 软件源?
- 命令行工具: VPN 是否提供完整的命令行管理,以适用于无头服务器环境?
- 协议支持: 是否支持 WireGuard(RHEL 8.6+ 内核集成)或通过 RHEL 自带的 Libreswan 实现的 IPsec?
- FIPS 140-2 合规性: VPN 能否使用 RHEL 经过 FIPS 验证的加密模块?
- 可扩展性: 解决方案是否支持 Ansible playbook 或 Puppet 模块进行大规模部署?
具有经验证 RHEL 支持的顶级 VPN 服务
有三家 VPN 提供商提供经过记录的 RHEL 兼容性,包括原生 Linux 客户端、RPM 软件包或用于企业部署的详细配置指南。
Mullvad VPN:隐私优先且原生支持 WireGuard
Mullvad VPN 提供以 RPM 软件包分发的专用 Linux 客户端。在 RHEL 8 或 9 上安装只需一条命令:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad 是最早采用 WireGuard 的提供商之一,WireGuard 在 RHEL 8.6 及更高版本上以内核模块形式运行。WireGuard 精简的设计可降低 CPU 开销,实际速度取决于您的硬件和网络连接。该客户端包含完整的命令行工具(mullvad connect、mullvad status),适用于无头 RHEL 服务器。
Mullvad 在 50+ 个国家运营 550+ 台服务器。其严格的不记录日志政策已通过独立审计验证。该服务每月收费 €5,无需创建账户。
RHEL 特定说明: Mullvad 的 RPM 软件包为 RHEL 8 和 9 包含 SELinux 策略模块,无需手动调整策略。
NordVPN:拥有 7,229 台服务器的企业级规模
NordVPN 以 RPM 软件包形式提供 Linux 客户端,并与 RHEL 的 NetworkManager 集成。管理员可通过 nmcli 或 NordVPN 自有的命令行工具(nordvpn connect、nordvpn set technology)管理连接。
与 RHEL 相关的主要功能:
- NordLynx 协议: NordVPN 的 WireGuard 实现可降低 RHEL 上的协议开销
- CyberSec 过滤: 在 DNS 层面拦截恶意软件和钓鱼域名,与 RHEL 的 firewalld 规则形成互补
- 150 个国家的 7,229 台服务器: 为跨国 RHEL 部署提供冗余
- 专用 IP 选项: 便于在 RHEL 防火墙配置中将 VPN 出口点加入允许列表
在 RHEL 9 上的安装步骤:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL 特定说明: NordVPN 的 Linux 应用可在 RHEL 8 和 9 的 SELinux 强制模式下运行。其 NetworkManager 插件支持通过 nmcli 脚本实现自动化连接管理。
ExpressVPN:面向低延迟 RHEL 部署的 Lightway 协议
ExpressVPN 提供支持 RPM 的 Linux 客户端及其专有的 Lightway 协议。ExpressVPN 将 Lightway 定位为快速连接、低开销的协议;在 RHEL 上的实际吞吐量取决于您的硬件和网络。
对 RHEL 管理员值得关注的功能:
- 分流隧道: 仅将特定流量通过 VPN 路由,同时让内部 RHEL 服务保持直连
- 105 个国家的 3,000 多台服务器: 支持地理分布式 RHEL 基础设施
- Lightway UDP 和 TCP 选项: TCP 模式可穿透限制严格的企业防火墙
- 定期 Linux 更新: ExpressVPN 会在每次 RHEL 小版本发布后的 2 周内更新其 Linux 客户端
安装使用 ExpressVPN 自有的 RPM 软件源:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL 特定说明: ExpressVPN 的分流隧道需要自定义 SELinux 布尔值。其文档提供了具体的 setsebool 命令。该客户端支持包括 KVM 和 oVirt 在内的 RHEL 虚拟化环境。
RHEL 专用 VPN 设置:NetworkManager 与命令行方法
RHEL 管理员通常通过两种方式部署 VPN:NetworkManager 插件或独立的命令行客户端。
方法一:通过 NetworkManager 在 RHEL 9 上配置 WireGuard
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
此方法将 VPN 凭据存储在 NetworkManager 的加密密钥环中。连接在重启后依然有效,并会自动与 RHEL 的 firewalld 区域集成。
方法二:带 SELinux 策略的 OpenVPN
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
semanage 命令会向 SELinux 注册 OpenVPN 的端口。若跳过此步骤,在启用 SELinux 强制模式的 RHEL 系统上会导致静默的连接失败。
方法三:通过 Libreswan 实现 IPsec(RHEL 自带)
RHEL 自带 Libreswan,可原生支持 IPsec VPN。这无需任何第三方软件:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan 使用 RHEL 经过 FIPS 验证的加密库。因此,对于需要 FIPS 140-2 合规的政府和金融行业 RHEL 部署,它是首选方案。
合规性与企业部署注意事项
RHEL 服务于受严格监管要求约束的行业。选择 VPN 时必须考虑以下合规框架:
| 框架 | 要求 |
|---|---|
| HIPAA | 医疗行业的 RHEL 部署需要使用采用 AES-256 加密并具备审计日志功能的 VPN。NordVPN 和 Mullvad 均支持 AES-256-GCM。 |
| PCI DSS | 在 RHEL 上处理支付业务时,所有持卡人数据都需要通过加密隧道传输。基于 Libreswan 的 IPsec 原生满足 PCI DSS 第 4.1 条要求。 |
| FedRAMP | 政府 RHEL 系统需要通过 FIPS 140-2 验证的加密。使用 RHEL NSS 加密库的 Libreswan 可满足该要求。 |
| SOC 2 | VPN 服务商必须证明其数据处理实践。Mullvad 会发布其 VPN 应用的独立安全审计报告(最近一次为 2026 年 2 月的 Leviathan 审计);这些是应用安全审计,并非 SOC 2 报告。NordVPN 表示已委托独立机构进行无日志审计。 |
对于大规模部署,请使用 Ansible 自动化 VPN 配置。Red Hat 的 Ansible Automation Platform 包含面向 Libreswan 和 WireGuard 的 VPN 角色模块,可在数百个 RHEL 节点上部署一致的配置。
最终结论
RHEL 环境需要尊重 SELinux 策略、通过 RPM 软件包安装,并能通过 Ansible 等自动化工具扩展的 VPN 解决方案。Mullvad 提供最强的隐私保障,并具备清晰的 WireGuard 集成。NordVPN 为跨国部署提供最大的服务器网络和 NetworkManager 兼容性。ExpressVPN 的 Lightway 协议为时间敏感的应用提供最低的连接延迟。
对于需要在无第三方软件的情况下满足 FIPS 140-2 合规的 RHEL 管理员,Libreswan 随每个 RHEL 安装一并提供,并使用操作系统经过验证的加密模块。将上述任一解决方案与 RHEL 内置的 NetworkManager 和 nmcli 工具配合使用,即可在整个基础设施中实现一致且可脚本化的 VPN 管理。
本页资源
来自我们研究的图表和参考图片,可免费查看和分享。
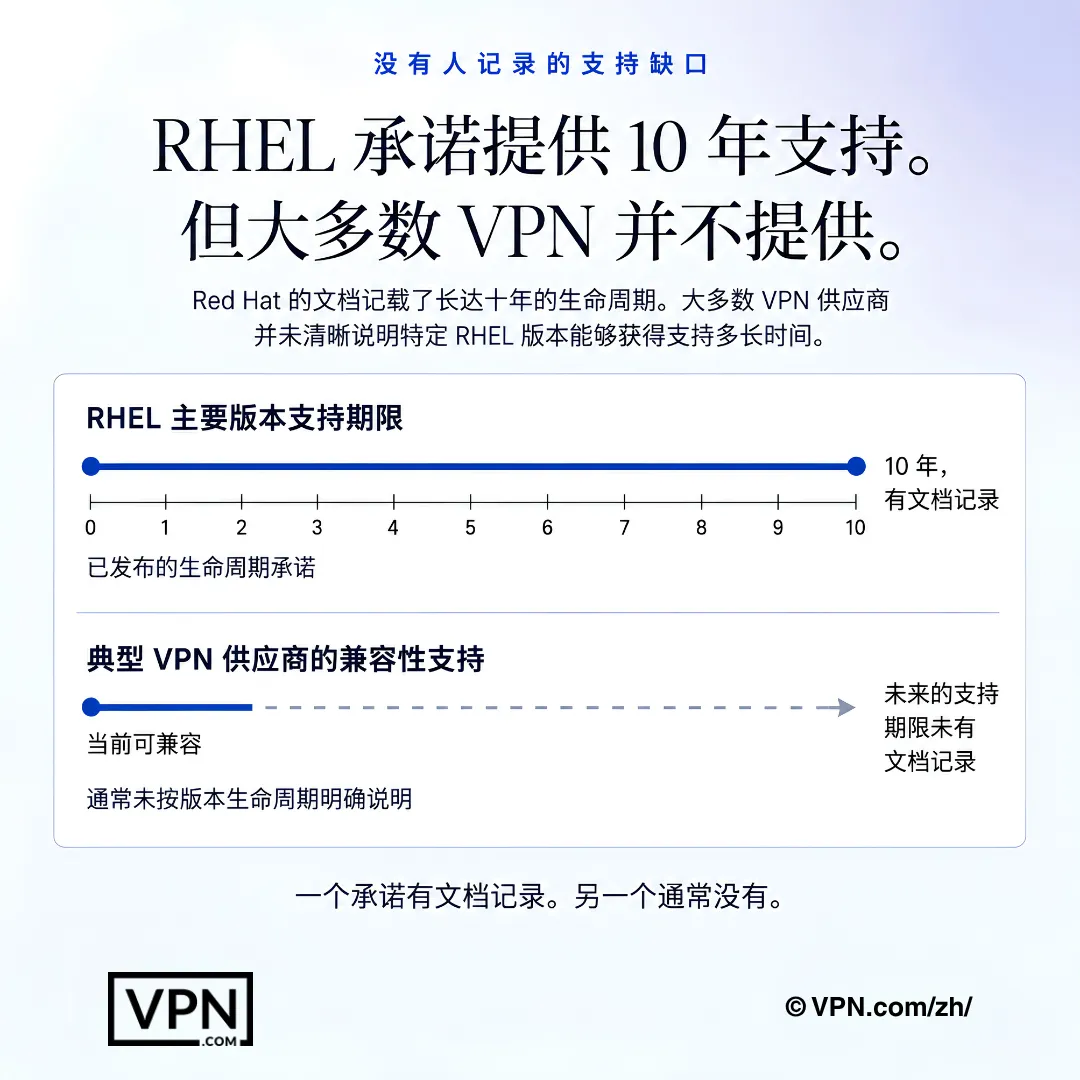
RHEL有明确的生命周期文档,但VPN供应商的支持窗口往往不够清晰。
常见问题
为什么 RHEL 不能直接使用任何消费级 VPN 客户端?
RHEL 默认以强制访问控制模式强制执行 SELinux,这会静默阻止缺少适当策略模块的 VPN 客户端;企业部署还要求通过 YUM 或 DNF 管理 RPM 软件包,而非手动从源代码构建。RHEL 约 10 年的支持周期也意味着厂商需要长期维护 Linux 客户端,而不仅仅是一次性发布。
哪些 VPN 能在 SELinux 强制模式下运行而无需禁用它?
Mullvad 的 RPM 软件包为 RHEL 8 和 9 内置了 SELinux 策略模块,无需手动调整。NordVPN 的 Linux 应用同样可在强制模式下运行,其 NetworkManager 插件支持 nmcli 脚本。ExpressVPN 的分流隧道需要自定义 SELinux 布尔值,其文档中通过具体的 setsebool 命令说明。
这些 VPN 是否开箱即用地满足 FIPS 140-2 要求?
Libreswan 随每个 RHEL 安装原生提供,并使用 RHEL 自身经过 FIPS 验证的 NSS 加密库,因此它是需要 FIPS 140-2 合规的政府和金融行业部署的首选方案,无需第三方软件。NordVPN 和 Mullvad 均支持 AES-256-GCM 加密,但它们并不像 Libreswan 那样通过 RHEL 经验证的加密模块运行。
在 RHEL 9 上安装这三款 VPN 的具体命令是什么?
Mullvad 只需一行命令:对其 RPM 网址执行 sudo dnf install。NordVPN 需要两步,先导入其 yum 软件源 RPM,然后执行 sudo dnf install nordvpn。ExpressVPN 使用 sudo dnf install expressvpn-latest.rpm,随后执行 expressvpn activate 和 expressvpn connect。三者都避免了使自动化补丁复杂化的手动源码编译。
如何通过 NetworkManager 而非厂商自有客户端设置 WireGuard?
使用 sudo dnf install wireguard-tools 安装 wireguard-tools,然后用 sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf 导入配置,并用 sudo nmcli connection up wg0 启动连接。这会将凭据存储在 NetworkManager 的加密密钥环中,重启后依然有效,并自动与 firewalld 区域集成。
为什么我的 OpenVPN 连接在 RHEL 服务器上静默失败?
这几乎总是由于缺少 openvpn_t SELinux 类型所致,在强制模式下会导致连接断开且没有明确的错误信息。解决方法是安装 NetworkManager-openvpn,然后在导入连接之前运行 sudo semanage port -a -t openvpn_port_t -p tcp 1194。跳过 semanage 这一步是 RHEL 上 OpenVPN 无法解释的失败的最常见原因。
这些 VPN 中哪一个在 RHEL 生产工作负载上表现最好?
NordVPN 在我们的信任评分中排名第 1(共 22 家),该评分汇总自已发布的第三方测试;其次是 ExpressVPN,排名第 2,Mullvad 排名第 8。就 RHEL 而言,自 RHEL 8.6 起 WireGuard 在内核层面的集成避免了 OpenVPN 等旧协议可能引发的大多数 SELinux 冲突,这对生产稳定性的重要性不亚于原始排名。
这三款 VPN 在企业级 RHEL 部署的成本上如何比较?
NordVPN 起价为每月 $3.09,ExpressVPN 起价为每月 $2.79,两者均为最长期限的套餐;Mullvad 则收取每月 $5.50 的固定费用,没有多年期折扣档位,按月付费且无免费试用。对于在共享账户下预算多个 RHEL 节点的情况,Nord 和 Express 的长期定价比 Mullvad 的固定按量付费费率更具可预测性。
这些 VPN 真的能帮助满足 HIPAA、PCI DSS 或 FedRAMP 的要求吗?
部分可以,具体取决于所针对的框架。NordVPN 和 Mullvad 都支持与 HIPAA 相关的 AES-256-GCM 加密;NordVPN 表示其无日志政策已经过独立审计,Mullvad 则会公布其 VPN 应用的独立安全审计,但这些并非 SOC 2 报告。对于 PCI DSS 或 FedRAMP,RHEL 原生的 Libreswan IPsec 协议栈(使用经 FIPS 验证的加密)是更直接的合规路径。
一个账户在多节点 RHEL 部署中实际能覆盖多少台设备?
NordVPN 每个账户允许 10 台设备同时连接,ExpressVPN 根据套餐等级允许 10 至 14 台,Mullvad 的上限为 5 台。对于在单一许可证下管理多台 RHEL 服务器或工作站、而非为每个节点单独配置的管理员,NordVPN 和 ExpressVPN 更高的设备上限可以在需要额外账户之前覆盖更多设备。
能否在数百台服务器上自动化 RHEL 的 VPN 配置?
可以。Red Hat 自有的 Ansible Automation Platform 包含专门面向 Libreswan 和 WireGuard 的 VPN 角色模块,管理员可以通过单个 playbook 将相同的 VPN 配置推送到数百个 RHEL 节点。将其与 nmcli 本地管理相结合,即可获得可脚本化、可审计的部署路径,而无需逐台手动配置服务器。
如果我在 RHEL 基础设施上部署后发现某款 VPN 不适用,会怎样?
NordVPN 和 ExpressVPN 的各套餐均提供 30 天退款保证,让您在投入更大规模部署的预算之前有时间测试兼容性。Mullvad 不提供试用且完全按量付费,因此如果其 RPM 客户端不适合您的环境,您没有任何保证可以依赖。
当 RHEL 小版本发布导致我的 VPN 客户端兼容性失效时会怎样?
ExpressVPN 会在每次 RHEL 小版本发布后约 2 周内更新其 Linux 客户端,从而减少对时间敏感的部署的停机时间。自 RHEL 8.6 起,WireGuard 在内核层面的集成基本避免了这类问题,因为它不是单独的用户态客户端。Libreswan 则完全避免了这一问题,因为它作为 RHEL 本身的一部分提供,并随操作系统一起更新。