Bedste VPN til FreeBSD: OpenVPN & WireGuard-opsætning
Find den bedste VPN til FreeBSD med native OpenVPN og WireGuard-support. Få opsætningsvejledninger, pf-kompatibilitet og FreeBSD-specifikke konfigurationsfiler.
 Michael Gargiulo
Find din VPN
Hvad vil du primært bruge en VPN til?
Vælg én, og besvar derefter nogle hurtige spørgsmål. Vi anbefaler den VPN, der passer til dig, og forklarer hvorfor.
VPN til streaming
Spørgsmål 1 af 3
Hvad fik dig til at lede efter en VPN til streaming?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage

Dit match

NordVPN
App store-vurderinger, del af scoren
4,664,59

ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til privatliv
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en VPN til privatlivets fred?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
App store-vurderinger, del af scoren
4,664,59
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til gaming
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en gaming-VPN?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
App store-vurderinger, del af scoren
4,664,59
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til gratis planer
Spørgsmål 1 af 3
Hvad fik dig til at lede efter en gratis VPN?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
NordVPN
App store-vurderinger, del af scoren
4,664,59
NordVPN7,229 servereNordVPN's privacy and security record is strong on process and mixed on proof
93 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,664,59
Undersøgt 3. okt. 2026Kontrollerede påstande: 31Uafhængige kilder: 11Scores opdateret 6. nov. 2026
 ExpressVPN3,000+ servere
88 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,684,69
Undersøgt 3. okt. 2026Kontrollerede påstande: 27Uafhængige kilder: 13Scores opdateret 6. nov. 2026
 Mullvad VPN550+ servere
76 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,144,06
Undersøgt 3. okt. 2026Kontrollerede påstande: 29Uafhængige kilder: 9Scores opdateret 6. nov. 2026
Konklusion: FreeBSD mangler native GUI VPN-apps fra de fleste udbydere. OpenVPN og WireGuard kører imidlertid godt på platformen. Du skal bruge en udbyder, der tilbyder FreeBSD-specifikke konfigurationsfiler, opsætningsvejledninger og kompatibilitet med værktøjer som
pfog FreeBSD jails.
Hvorfor FreeBSD-brugere har brug for en dedikeret VPN-løsning
FreeBSD er ikke Linux. Selvom begge er Unix-lignende systemer, bruger FreeBSD en anden kerne, en anden netværksstak og anden pakkeadministration. Denne forskel betyder noget, når du vælger en VPN.
FreeBSD driver cirka 5% af det globale servermarked. Det dominerer netværksapparat-platforme som pfSense, OPNsense og TrueNAS. Netflix kører sit Open Connect CDN på FreeBSD. WhatsApp byggede sin beskedinfrastruktur på FreeBSD. Dette er ikke hobbyudstyr.
FreeBSD-brugere falder ind i tre hovedkategorier:
- Serveradministratorer der kører FreeBSD jails og har brug for krypterede tunneler mellem isolerede miljøer
- Netværksingeniører der bygger firewall-apparater med
pf(Packet Filter) og har brug for VPN-integration på OS-niveau - Privatlivsfokuserede udviklere der valgte FreeBSD for dets sikkerhedsmodel (Capsicum sandboxing, GELI-kryptering, MAC-framework)
Hver gruppe har brug for VPN-udbydere, der forstår FreeBSD’s unikke arkitektur. Generiske “virker på Linux”-instruktioner overføres sjældent rent. FreeBSD bruger rc.conf til servicehåndtering, /usr/local/etc/ til konfigurationsstier og pkg eller ports til pakkeinstallation. En VPN-udbyder, der ignorerer disse forskelle, skaber timer med fejlfinding.
Sådan fungerer VPN-protokoller på FreeBSD
FreeBSD understøtter to primære VPN-protokoller: OpenVPN og WireGuard. Hver integreres forskelligt med operativsystemet.
OpenVPN på FreeBSD
OpenVPN har kørt på FreeBSD i over 15 år. Installér det med en enkelt kommando:
pkg install openvpnOpenVPN bruger tun-enhedsdriveren, som FreeBSD inkluderer i sit basissystem. Konfigurationsfiler går i /usr/local/etc/openvpn/. Du administrerer tjenesten gennem rc.conf:
# Tilføj til /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN leverer pålidelig kryptering med AES-256-GCM. Afvejningen: OpenVPN køres i brugerområde, hvilket tilføjer CPU-overhead sammenlignet med kerneniveauprotokoller.
WireGuard på FreeBSD
WireGuard ankom til FreeBSD-kernen med version 13.1. Tidligere versioner kræver wireguard-kmod-pakken:
pkg install wireguard-kmod wireguard-toolsPå FreeBSD 14.0+ leveres WireGuard som et originalt kernemodul. Indlæs det med:
kldload if_wgWireGuard køres i kernen på FreeBSD, hvilket holder overheadet lavere end brugerområde OpenVPN. Kodebasen er cirka 4.000 linjer sammenlignet med OpenVPN’s 100.000+, hvilket gør revisioner hurtigere og angrebsflade mindre.
Protokolsammenligning på FreeBSD:
| Funktion | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD-kernestøtte | Kun brugerområde | Indbygget (13.1+) |
| Installationskommando | pkg install openvpn | pkg install wireguard-tools |
| Konfigurationskompleksitet | Moderat (10+ indstillinger) | Enkel (5-6 indstillinger) |
Firewall-integration (pf) | Manuelle regler påkrævet | Automatisk grænsefladeoprettelse |
| Jail-kompatibilitet | Fuld understøttelse | Fuld understøttelse (14.0+) |
De 5 bedste VPN’er til FreeBSD
Ikke alle VPN-udbydere understøtter FreeBSD. De fleste bygger apps udelukkende til Windows, macOS og mainstream Linux-distributioner. De fem udbydere nedenfor tilbyder dokumenteret FreeBSD-kompatibilitet med konfigurationsfiler.
VPN-sammenligningsmatrix
| Udbyder | Protokoller på FreeBSD | Native FreeBSD-dokumenter | Serverantal | Fra (pr. måned) | GUI tilgængelig |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Ja | 550+ (50+ lande) | €5.00/md (ingen rabatlag) | Nej (kun CLI) |
| OVPN | WireGuard, OpenVPN | Ja | 100+ (12 lande) | Se OVPN’s site | Nej (kun CLI) |
| Perfect Privacy | OpenVPN | Ja | 55+ (23 lande) | Se Perfect Privacy’s site | Nej (kun CLI) |
| IPredator | OpenVPN | Ja | 15+ (3 lande) | Se IPredator’s site | Nej (kun CLI) |
| NordVPN | OpenVPN | Delvis (community-vejledninger) | 7,229 (150 lande) | $3.09/md | Nej (kun CLI) |
Vigtig pointe: Ingen udbyder tilbyder en FreeBSD GUI-klient. Alle opsætninger kræver terminalkommandoer. Hvis du foretrækker grafiske værktøjer, kan du i stedet køre en VPN på en pfSense- eller OPNsense-appliance.
Mullvad: Bedst til FreeBSD-privatlivsbeskyttelse
Mullvad opererer fra Sverige og accepterer anonym betaling, herunder kontanter sendt i en kuvert. Tjenesten kræver ingen e-mailadresse, intet navn og ingen personlige oplysninger for at tilmelde sig. Du modtager et 16-cifret kontonummer.
Mullvad udgiver officielle FreeBSD WireGuard-konfigurationsvejledninger. Deres opsætningsproces tager ca. 10 minutter:
# Install WireGuard tools
pkg install wireguard-tools

# Create configuration directory
mkdir -p /usr/local/etc/wireguard

# Generate keys
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Download Mullvad config from account page
# Place in /usr/local/etc/wireguard/wg0.conf

# Bring up the interface
wg-quick up wg0
Mullvad opkræver en fast €5.00/md uden rabatter for længere perioder. Denne enkelhed appellerer til FreeBSD-brugere, der foretrækker ligetil prissætning uden opsalgstaktikker.
Styrker:
- Officiel WireGuard-dokumentation til FreeBSD
- Anonym kontooprettelse (ingen e-mail påkrævet)
- Flad prissætning uden bindende kontrakter
- 700+ servere på tværs af 43 lande
- RAM-kun serverinfrastruktur
Svagheder:
- Ingen multi-hop uden manuel konfiguration
- Mindre servernetværk end NordVPN eller ExpressVPN
- Ingen langtidsrabat
OVPN: Native WireGuard-understøttelse på FreeBSD
OVPN, også baseret i Sverige, kører serverløse servere, der ikke gemmer noget på disk. Denne udbyder angiver eksplicit FreeBSD blandt sine understøttede platforme og leverer konfigurationsfiler til både OpenVPN og WireGuard.
Installationstrin for OVPN WireGuard på FreeBSD:
# Install required packages
pkg install wireguard-tools

# Download OVPN WireGuard config from dashboard
# Save to /usr/local/etc/wireguard/wg0.conf

# Enable at boot via rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Start the connection
service wireguard start
OVPN er prissat over massemarkeds-udbyderne, hvilket afspejler dets mindre, privatlivsfokuserede infrastruktur. Kontroller OVPN’s site for aktuelle planer.
Styrker:
- WireGuard-konfigurationsfiler leveret til FreeBSD
- Serverløse servere (ingen data når hard drive)
- Både OpenVPN og WireGuard understøttet med FreeBSD-konfigurationer
- Bevist i retten: OVPN vandt en sag i 2020 ved at bevise, at de ikke havde brugerdata at aflevere
Svagheder:
- Kun 100+ servere i 12 lande
- Højere månedspris end Mullvad
- Mindre virksomhed med færre supportmedarbejdere
Perfect Privacy: Bedst multi-hop-sikkerhed til FreeBSD-servere
Perfect Privacy opererer fra Panama og specialiserer sig i avancerede sikkerhedsfunktioner. Deres multi-hop VPN-kæder router trafik gennem 2-4 servere samtidigt.
FreeBSD-brugere konfigurerer Perfect Privacy gennem OpenVPN. WireGuard-understøttelse er endnu ikke tilgængelig.
# Install OpenVPN
pkg install openvpn

# Download Perfect Privacy FreeBSD configs
# Extract to /usr/local/etc/openvpn/

# Configure auto-start
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Start the service
service openvpn start
Multi-hop reducerer hastigheden betydeligt. For FreeBSD-serveradministratorer, der beskytter følsom infrastruktur, giver afvejningen ofte mening.
Perfect Privacy prissætter over massemarkeds-udbyderne og giver rabat på årlige planer. Det tilbyder også en 7-dages pengene-tilbage-garanti.
Styrker:
- Multi-hop VPN-kæder (op til 4 servere)
- Detaljeret FreeBSD-opsætningsdokumentation
- NeuroRouting (AI-baseret servervalg)
- Ingen trafikgrænser eller båndbreddeomkostninger
- Port-videresendelse tilgængelig
Svagheder:
- Ingen WireGuard-understøttelse endnu
- Højere pris end de fleste konkurrenter
- Multi-hop introducerer mærkbar latens
- 55 servere på tværs af 23 lande (mindste netværk på denne liste)
IPredator: Simpleste opsætning til FreeBSD-begyndere
IPredator blev lanceret i 2009, grundlagt af personer forbundet med The Pirate Bay. Tjenesten fokuserer på enkelhed og privatlivsbeskyttelse frem for alt andet.
IPredators FreeBSD-opsætning tager ca. 10 minutter med kun OpenVPN:
# Install OpenVPN
pkg install openvpn

# Download IPredator config files
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Move config
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Start connection
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator udgiver sine egne planer på dets site. Servere er begrænset til Sverige, Letland og Rumænien (15+ i alt).
Styrker:
- Simpleste FreeBSD-opsætningsproces
- Stærkt privatlivs engagement (svensk jurisdiktion)
- Accepterer Bitcoin til anonym betaling
- Ligetil prissætning
Svagheder:
- Kun 15 servere i 3 lande
- Ingen WireGuard-understøttelse
- Ingen kill switch eller avancerede funktioner
- Kun OpenVPN, så ingen WireGuard-klasseeffektivitet
NordVPN: Største servernetværk med community FreeBSD-understøttelse
NordVPN understøtter ikke officielt FreeBSD, men deres OpenVPN-konfigurationsfiler fungerer på platforme. FreeBSD-communityet vedligeholder opsætningsvejledninger, der dækker processen.
# Install OpenVPN
pkg install openvpn

# Download NordVPN OpenVPN configs
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Extract and select a server config
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Create auth file
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Start connection
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN starter fra $3.09/md på sin længste plan. Med 7,229 servere på tværs af 150 lande tilbyder det den bredeste geografiske dækning.
Styrker:
- 7,229 servere i 150 lande
- Lav månedlig sats på langtidsplan
- Obfuskerede servere til begrænsede netværk
- Specialiserede servere (Double VPN, Onion over VPN)
Svagheder:
- Ingen officiel FreeBSD-understøttelse (kun community-vejledninger)
- Ingen WireGuard på FreeBSD (NordLynx er kun Linux/Windows/Mac)
- Kill switch ikke tilgængelig uden deres native app
- Opsætningen kræver flere manuelle trin end udbyderne med officiel FreeBSD-vejledning
FreeBSD OpenVPN-konfigurationsproblemer og rettelser
FreeBSD håndterer OpenVPN anderledes end Linux. Dette er de mest almindelige problemer og deres løsninger.
TUN-enhed ikke fundet
FreeBSD indlæser muligvis ikke tun-enhedsdriveren automatisk. Reparér ved at tilføje den til opstart:
# Tilføj til /boot/loader.conf
if_tun_load="YES"

# Indlæs omgående uden genstart
kldload if_tun
DNS-lækage gennem resolv.conf
OpenVPN på FreeBSD opdaterer /etc/resolv.conf ikke automatisk, som det gør på Linux. Opret et opdateringsscript:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Tilføj til din OpenVPN-konfiguration:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Firewallkonflikter med pf
FreeBSD’s pf firewall kan blokere VPN-trafik. Tilføj disse regler til /etc/pf.conf:
# Tillad OpenVPN-trafik
pass out on egress proto udp to any port 1194
pass on tun0 all

# Valgfrit: Blokér al ikke-VPN-trafik (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Indlæs firewallen igen:
pfctl -f /etc/pf.confOpenVPN-tjeneste kan ikke startes ved opstart
rc.conf-syntaksen betyder noget. Brug de nøjagtige variabelnavne:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard på FreeBSD: Kernelmodul-opsætning og fejlfinding
WireGuard-integration varierer efter FreeBSD-version. Dette afsnit dækker både native og tredjepartsmodul-installationer.
FreeBSD 13.x: Installation af kernelmodulet
FreeBSD 13.0 og 13.1 kræver det eksterne kernelmodul:
pkg install wireguard-kmod wireguard-tools

# Indlæs modulet
kldload if_wg

# Gør det persistent
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Native kernelsupport
FreeBSD 14.0+ inkluderer WireGuard i basiskerner. Du har kun brug for værktøjerne:
pkg install wireguard-toolsWireGuard kan ikke oprette grænseflade
Hvis wg-quick up wg0 returnerer “RTNETLINK answers: Operation not supported,” er kernelmodulet ikke indlæst:
# Kontroller, om modulet er indlæst
kldstat | grep wg

# Indlæs det manuelt
kldload if_wg

# Verificer
ifconfig wg0
Kør WireGuard inden i en FreeBSD jail
FreeBSD 14.0+ understøtter WireGuard inden i jails. Tilføj disse jail-parametre:
# I /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Opret WireGuard-grænsefladen inden i jailen:
jexec myjail wg-quick up wg0MTU-problemer forårsager pakkekab
WireGuards standard-MTU på 1420 kan forårsage problemer på nogle netværk. Sænk den:
# I wg0.conf
[Interface]
MTU = 1380
Sikkerhedsbedste praksis for VPN på FreeBSD
FreeBSD tilbyder sikkerhedsfunktioner, der supplerer VPN-kryptering. Kombiner dem til lagdelt beskyttelse.
Integrer VPN med pf firewall: Opret regler, der blokerer al trafik uden for VPN-tunnelen. Dette fungerer som en netværksniveau-kill-switch uden at stole på VPN-udbydersoftware.
Brug GELI-kryptering til VPN-konfigurationer: Krypter mappen, der indeholder dine VPN-legitimationsoplysninger og konfigurationsfiler:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Kør VPN inden i Capsicum-sandbox: FreeBSD’s Capsicum-framework begrænser, hvad VPN-processen kan få adgang til, hvilket reducerer skader, hvis VPN-klienten bliver kompromitteret.
Overvåg VPN-forbindelsesstatus: Tilføj et cron-job, der kontrollerer tunnelstatus hvert 5. minut og genstarter forbindelsen, hvis den bliver afbrudt:
*/5 * * * * /usr/local/bin/check-vpn.shEndelig konklusion
FreeBSD-brugere har færre VPN-muligheder end Linux- eller Windows-brugere. De fem udbydere, der gennemgås her, tjener hver deres formål.
Vælg Mullvad hvis du ønsker stærk privatlivssbeskyttelse med anonyme konti og solid WireGuard-ydeevne til en fast €5.00/måned. Vælg OVPN hvis du ønsker WireGuard-konfigurationsfiler og et diskløst serverdesign. Vælg Perfect Privacy hvis du har brug for multi-hop-routing til højsikkerhedsmiljøer på servere. Vælg IPredator hvis du ønsker det enkleste mulige FreeBSD-opsætning. Vælg NordVPN hvis du har brug for adgang til 7,229 servere på tværs af 150 lande og ikke har noget imod fællesskabsvedligeholdt FreeBSD-vejledninger.
FreeBSD’s arkitektur gør det særligt velegnet til VPN-implementeringer. Integrationen af pf-firewall, jail-isolation og GELI-kryptering skaber sikkerhedslag, som intet andet forbrugerstyringssystem kan matche. Den rigtige VPN-udbyder supplerer disse værktøjer snarere end at erstatte dem.
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
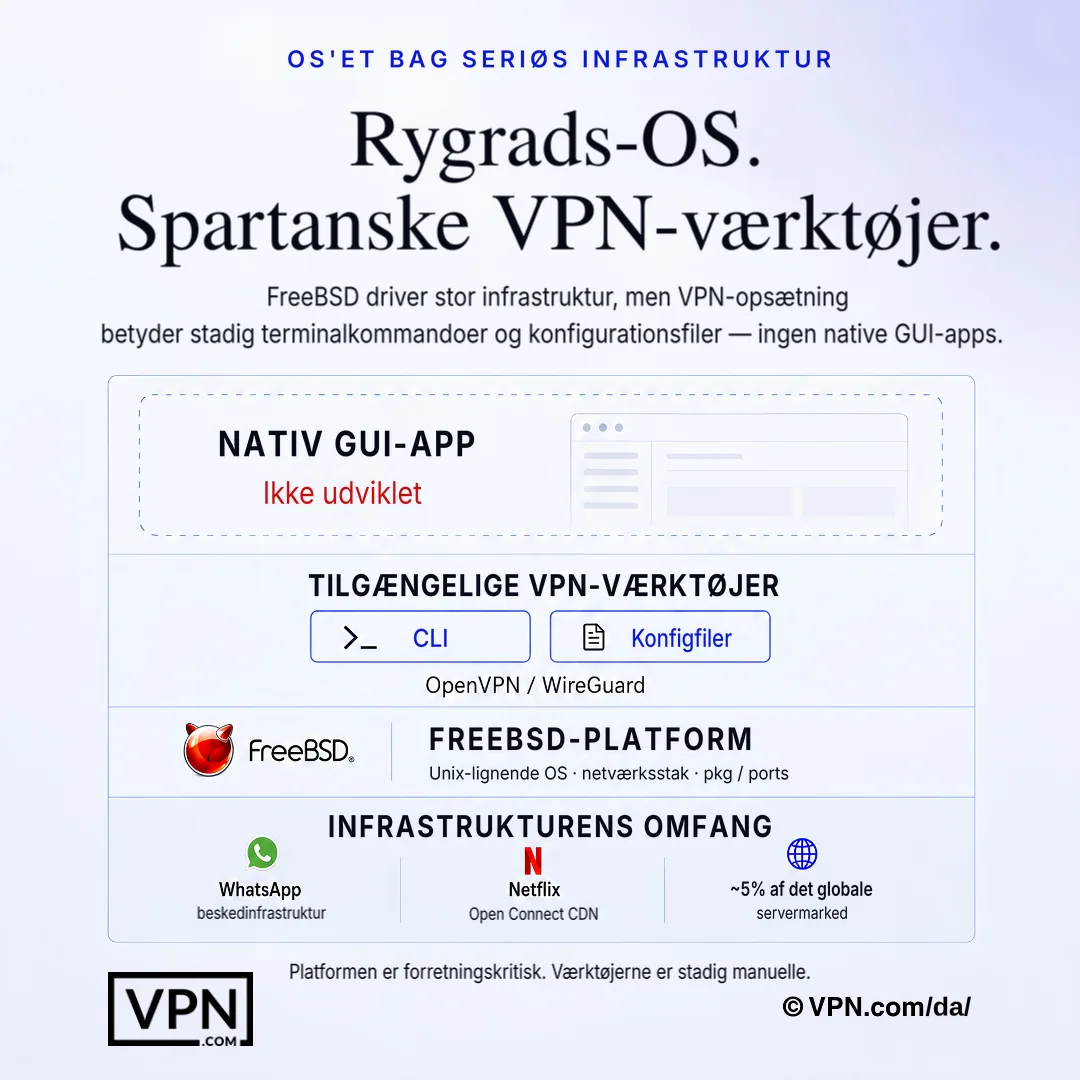
FreeBSD VPN-opsætning betyder normalt terminalkommandoer og konfigurationsfiler, ikke native GUI-apps.
Ofte stillede spørgsmål
Hvorfor får FreeBSD ikke en native VPN-app som Windows eller macOS?
FreeBSD er ikke Linux, og det bruger en anden kerne og netværksstak, så de fleste udbydere springer det over at bygge en dedikeret GUI-klient til det. I stedet installerer du OpenVPN eller WireGuard via pkg install, administrerer dem gennem rc.conf, og gemmer configs i /usr/local/etc/. Hver udbyder, der dokumenterer FreeBSD-support, gør det gennem terminalopsætning i stedet for en grafisk app.
Hvad er den virkelige forskel mellem at køre OpenVPN og WireGuard på FreeBSD?
OpenVPN kører helt i brugerspace ved hjælp af FreeBSD’s indbyggede tun-driver og har arbejdet på platformen i over 15 år, men dets ~100.000+ linjer kodebase tilføjer CPU-overhead. WireGuard leveres som et natívt kernelmodul fra FreeBSD 13.1 (fuldt natívt i 14.0+), hvilket holder CPU-brugen lavere, og dets ~4.000-linjer kodebase gør uafhængige revisioner hurtigere.
Hvordan får jeg WireGuard til at køre nativt på FreeBSD 14?
På FreeBSD 14.0+ er WireGuard bygget ind i basiskerner, så du har kun brug for pkg install wireguard-tools og derefter kldload if_wg for at indlæse modulet. På FreeBSD 13.0 eller 13.1 har du brug for den separate wireguard-kmod-pakke først. Når den er indlæst, generer nøgler med wg genkey/wg pubkey og bring grænsefladen op med wg-quick up wg0.
Hvorfor lækker OpenVPN DNS-forespørgsler på FreeBSD, og hvordan stopper jeg det?
I modsætning til Linux, skriver OpenVPN på FreeBSD ikke automatisk /etc/resolv.conf, når tunnelen forbindes, så DNS-forespørgsler kan omgå den krypterede forbindelse. Reparér det med et up/down-script, der sikkerheder og bytter resolv.conf ved forbindelse og gendanner det ved afbrydelse, og henviser derefter til det script med script-security 2 i din OpenVPN-config-fil.
Hvad forårsager fejlen “tun device not found” på FreeBSD?
FreeBSD undlader nogle gange at auto-indlæse den tun-driver, som OpenVPN afhænger af, hvilket producerer denne fejl ved forbindelsestid. Tilføj if_tun_load="YES" til /boot/loader.conf, så den indlæses automatisk ved hver opstart, eller kør kldload if_tun for at indlæse den omgående uden omstart. Dette er en af de mest almindelige første-gangs-OpenVPN-opsætningsfejl på platformen.
Hvordan bygger jeg en netværksniveau-kill-switch ved hjælp af FreeBSD’s pf firewall?
I stedet for at stole på en udbyder-apps-niveau kill switch (som de fleste FreeBSD-opsætninger helt mangler), tilføj pf.conf-regler, der blokerer al udgående trafik undtagen det, der dirigeres gennem din VPN’s tun0-grænseflade og din udbyders specifikke server-IP på VPN-porten. Indlæs igen med pfctl -f /etc/pf.conf. Dette blokerer al trafik, hvis tunnelen falder, og fungerer som en firewall-niveau failsafe.
Hvordan kører jeg WireGuard inden i en FreeBSD jail?
Jail-support kræver FreeBSD 14.0 eller senere, da WireGuard har brug for vnet-netværkstilstand inden i jailen. Tilføj allow.raw_sockets, vnet og vnet.interface = "wg0" til jailens konfigurationsblok i /etc/jail.conf, og bring derefter tunnelen op fra uden for jailen med jexec myjail wg-quick up wg0. Tidligere FreeBSD-versioner understøtter ikke denne jail-integration.
Hvilke udbydere udgiver faktisk officiel FreeBSD-dokumentation i stedet for at stole på community-guider?
Mullvad, OVPN, Perfect Privacy og IPredator udgiver alle officielle FreeBSD-opsætningsguider med konfigurationsfiler. NordVPN har ingen officiel FreeBSD-support; dets OpenVPN-konfigurationer fungerer på platformen, men kun community-vedligeholdt guider gennemgår processen, som typisk tager længere tid at opsætte end de officielt dokumenterede udbydere.
Hvilken mainstream-udbyder fungerer bedst for FreeBSD-brugere, der også har brug for hastighed på tværs af platforme?
NordVPN rangerer #1 af 22 på vores Trust Score, aggregeret fra offentliggjorte tredjepartstests, foran ExpressVPN på #2 og Mullvad på #11. NordVPN mangler officiel FreeBSD-support og kræver community-vedligeholdt OpenVPN-guides, mens Mullvad udgiver officiel native WireGuard-dokumentation for FreeBSD, hvilket gør det til det stærkere valg, hvis FreeBSD-kompatibilitet betyder mere end det samlede rangering.
Hvad koster NordVPN, ExpressVPN og Mullvad faktisk for en FreeBSD-opsætning?
NordVPN starter fra $3.09/måned på sin længste plan, ExpressVPN starter fra $3.00/måned på sin længste plan, og Mullvad opkræver en fast sats fra €5.00/måned uden rabat på længere perioder. Ingen af de tre tilbyder en FreeBSD GUI, så prisforskelle kommer ned til serverinfrastruktur og jurisdiktion snarere end opsætningsbekvemmelighed.
Kan jeg få refusion, hvis en udbyders FreeBSD-opsætning ikke virker for mit brugssituation?
Ja, for to af de tre. NordVPN og ExpressVPN bakker begge deres planer op med en 30-dages pengene-tilbage-garanti, hvilket giver dig tid til at teste WireGuard eller OpenVPN configs på din FreeBSD-boks, før du forpligter dig. Mullvad har ingen prøveperiode; der betales efter forbrug, selvom ubrugte dage på dens faste månedlige takst refunderes, hvis du opsiger tidligt.
Hvor mange samtidige forbindelser får jeg til at dække FreeBSD-servere sammen med andre enheder?
Det varierer efter udbyder. NordVPN tillader 10 samtidige enhedsforbindelser, ExpressVPN tillader 10-14 afhængig af plantrinnet, og Mullvad begrænses til 5. For FreeBSD-serveradministratorer, der kører flere jails eller et pfSense-apparat sammen med personlige enheder, giver NordVPN eller ExpressVPN’s højere enhedslofter mere rum, før du har brug for en anden konto.
Gør WireGuards mindre kodebasis det meningsfuldt mere sikkert for FreeBSD jail-installationer end OpenVPN?
Det reducerer angrebsfladen i det mindste. WireGuards cirka 4.000-linjers kodebasis er lettere at revidere end OpenVPNs 100.000+ linjer, og fordi det kører som et native FreeBSD-kernelmodul (13.1+ med kmod, native på 14.0+) i stedet for i brugerrummet, bruger det også mindre CPU, når det kører inden for isolerede jails.