Bedste VPN til Fedora Linux: Indfødt understøttelse og hastighed
Find den bedste VPN til Fedora med indfødt Linux-understøttelse, fuld kryptering og kompatibilitet med SELinux. Beskyt din trafik på Fedoras hurtige udgivelsescyklus.
 Michael Gargiulo
Top VPN'er til Fedora


Hvorfor Fedora-brugere har brug for en dedikeret VPN-løsning
Bundlinje: Fedora leveres uden indbygget trafikencryption. En VPN med indfødt Linux-understøttelse skjuler din IP-adresse, krypterer hver pakke og giver adgang til geo-begrænset indhold på denne specifikke distro.
Fedora tiltrækker udvikler, systemadministratorer og privatlivs-bevidste brugere, der værdsætter moderne pakker og en hurtig udgivelsescyklus. Den kraft kommer med en afvejning: Fedoras standard-netværksstack sender trafik uden kryptering. En VPN lukker det hul.
Men ikke hver VPN fungerer godt med Fedora. Fedoras seks-måneders udgivelsescyklus, SELinux-gennemtving og DNF-pakkehåndtering skaber unikke kompatibilitetskrav. Generisk “Linux VPN”-råd holder ofte ikke her. Denne vejledning dækker Fedora-specifikke installationstrin, protokol- og funktionssammenligninger samt leverandør-for-leverandør-sammenligninger, så du kan vælge det rigtige værktøj til dit workflow.
Hvordan VPN-kompatibilitet fungerer på Fedora
Ikke alle VPN-udbydere behandler Fedora lige. Nogle leverer indfødte .rpm-pakker. Andre kræver manuel OpenVPN- eller WireGuard-konfiguration. Forskellen betyder noget for daglig brugbarhed.
Indfødte klienter opdateres typisk automatisk gennem DNF-arkiver. De integreres med GNOME Network Manager og respekterer SELinux-politikker. Manuelle opsætninger giver mere protokolfleksibilitet, men kræver løbende vedligeholdelse efter hver Fedora-udgave.
Fedora-specifikke tekniske overvejelser
Fedoras værktøjskæde skaber fire kompatibilitetspunkter, der adskiller god VPN-understøttelse fra dårlig:
- DNF-pakkehåndtering: Udbydere, der tilbyder
.rpm-pakker eller vedligeholder et Fedora-specifikt arkiv, lader dig installere og opdatere med en enkeltsudo dnf install-kommando. Udbydere uden denne understøttelse tvinger dig til at downloade selvstændige binærer, der springer automatiske sikkerhedsrettelser over. - SELinux-gennemtving: Fedora gennemtvinger SELinux i “enforcing”-tilstand som standard. Nogle VPN-klienter mislykkes stille, fordi SELinux blokerer deres tunnelgrænseflade. NordVPN og Surfshark har løst dette i deres indfødte apps. ExpressVPNs OpenVPN-opsætning kan kræve et brugerdefineret SELinux-politikmodul (detaljer i opsætningssektionen nedenfor).
- Kernekompatibilitet: Fedora leveres med kernel 6.x-udgaver måneder før andre distroer. VPN-kernemodules, især WireGuard-implementeringer, skal kompileres mod disse nyere headers. Udbydere, der halter efter, forårsager forbindelsesfejl efter Fedora-opgraderinger.
- GNOME Network Manager-integration: Fedora er som standard sat til GNOME. VPN’er, der registrerer sig som Network Manager-plugins, viser forbindelsesstatus i systemstatus og tillader one-click-servervalg. Uden denne integration håndterer du forbindelser helt gennem terminalen.
Hvorfor regelmæssige opdateringer og kompatibilitet betyder noget
Fedoras hurtige udgivelsescyklus gør opdateringshastighed til et afgørende krav:
- Sikkerhedsrettelser: Hver Fedora-udgave opdaterer kerner-netværksbiblioteker. VPN-udbydere, der patcher inden for 30 dage efter en Fedora-udgave, opretholder forbindelsesstabilitet. Udbydere, der halter efter, introducerer sårbarheds-vinduer.
- ProtokolOpgraderinger: WireGuard-baserede protokoller såsom NordLynx afhænger af kernunderstøttelse, så en udbyder, der halter efter en ny Fedora-kernel, kan efterlade dig på en langsommere fallback-protokol.
- Fejlrettelser: NetworkManager-ændringer mellem Fedora-udgaver kan bryde funktioner såsom split tunneling i VPN-klienter, så check hvor hurtigt en udbyder leverer rettelser.
Vælg udbydere med en dokumenteret track record af hurtige Fedora-specifikke opdateringer.
Top 4 VPN’er, der fuldt understøtter Fedora
Hver udbyder nedenfor udgiver officiel Linux-understøttelse eller en Fedora-kompatibel opsætningsvej. Detaljer kommer fra udbyderens egen dokumentation, og dine resultater vil variere med din hardware, netværk og servervalg.
1. NordVPN: Bedste indfødte Fedora-app
NordVPN tilbyder den mest fuldstændige indfødte Fedora-pakke af de fire, med et officielt arkiv. Vigtige specifikationer:
- Servernetværk: 6.400+ servere på tværs af 111 lande
- Fedora-app: Indfødt
.rpm-pakke med CLI-grænseflade og GNOME Network Manager-integration - Kryptering: AES-256 med NordLynx (WireGuard-baseret) og OpenVPN-indstillinger
- Samtidige forbindelser: 10 enheder
- Revisioner: Deloitte afsluttede en no-logs-revision i december 2023; PwC reviderede infrastruktur i 2020
Fedora-installation via DNF
NordVPN vedligeholder et officielt Fedora-arkiv. Her er den nøjagtige proces:
# Tilføj NordVPN-arkivet
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Installér appen
sudo dnf install nordvpn

# Log ind og forbind
nordvpn login
nordvpn connect
NordVPNs app registrerer sig med GNOME Network Manager automatisk. Forbindelsesstatus vises i systemstatus. Ingen SELinux-politiktilpasninger er nødvendige, fordi appen leveres med korrekte sikkerhedskontekster.
Sikkerhedsfunktioner på Fedora
NordVPNs kill switch kan aktiveres med nordvpn set killswitch on. CyberSec-funktionen blokerer annoncer og malware-domæner på DNS-niveau.
Fordele og ulemper
| Fordele | Ulemper |
|---|---|
Indfødt .rpm-pakke med DNF-opdateringer | Kun CLI-grænseflade (ingen GUI-vindue, selvom GNOME-statusintegration kompenserer) |
| NordLynx (WireGuard-baseret) protokol | 2018 serverovertrædelse bekymrer stadig nogle brugere, selvom infrastruktur er blevet overhalet siden |
| GNOME Network Manager-integration virker ud af boksen | Dedikeret IP koster ekstra ($3,69/måned) |
| 10 samtidige forbindelser | |
| Dobbelt VPN og Onion over VPN for high-threat-scenarier |
2. Surfshark: Bedste budget-mulighed med ubegrænsede enheder
Surfshark parrer aggressiv prissætning med solid Fedora-understøttelse. Vigtige specifikationer:
- Servernetværk: 3.200+ servere på tværs af 100 lande
- Fedora-app: Indfødt Linux-app med GUI-grænseflade
- Kryptering: AES-256 med WireGuard og OpenVPN
- Samtidige forbindelser: Ubegrænsede
- Pris: Fra $2.49/måned på 2-årlige planer
Fedora-installation via DNF
# Tilføj Surfshark-arkiv
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Installér appen
sudo dnf install surfshark

# Start GUI'en eller brug CLI
surfshark-cli login
surfshark-cli connect
Surfharks Linux-app inkluderer en grafisk grænseflade, hvilket gør det det mest tilgængeligt valg for Fedora-brugere, der foretrækker ikke at arbejde i terminalen. Det integrerer med GNOME Network Manager og håndterer SELinux-kontekster korrekt.
Sikkerhedsfunktioner på Fedora
Surfharks CleanWeb-funktion blokerer annoncer, trackere og malware-domæner, og dens kill switch er tilgængelig i Linux-appen.
Fordele og ulemper
| Fordele | Ulemper |
|---|---|
| GUI-app til Linux (sjælden blandt VPN-udbydere) | Mindre servernetværk end NordVPN eller ExpressVPN |
| Ubegrænsede samtidige forbindelser | Streaming-resultater varierer efter server |
| Laveste pris blandt top-tier-udbydere | Kundesupportagenter mangler nogle gange Fedora-specifik viden |
| CleanWeb ad/tracker-blokering inkluderet | |
| MultiHop (dobbelt VPN) og Camouflage-tilstand |
3. ExpressVPN: Mest pålidelig til streaming på Fedora
ExpressVPN mangler en indfødt Fedora-GUI, men udgiver detaljeret Linux-opsætningsdokumentation. Vigtige specifikationer:
- Servernetværk: 3.000+ servere på tværs af 105 lande
- Fedora-understøttelse: OpenVPN manuel konfiguration eller CLI-baseret Linux-app
- Kryptering: AES-256 med Lightway og OpenVPN-protokoller
- Samtidige forbindelser: 8 enheder
- Revisioner: KPMG og Cure53 reviderede no-logs-politik og Lightway-protokol
Fedora-installation: OpenVPN-metode med SELinux-rettelse
ExpressVPNs Linux-installer fungerer på Fedora, men SELinux-gennemtving kan blokere tunnelgrænsefladen. Her er den fuldstændige opsætning, herunder SELinux-tilpasningen:
# Installér OpenVPN og afhængigheder
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Download ExpressVPN .ovpn config-filer fra dit kontoarkiv
# Importér til GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Hvis SELinux blokerer forbindelsen, opret en politikundtagelse
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Forbind via Network Manager GUI eller CLI
nmcli connection up [connection-name]
Dette SELinux-trin er unikt for Fedora. Ubuntu og Debian-brugere møder det aldrig. Politikmodulet er vedvarende på tværs af genstarter og Fedora-opgraderinger.
Sikkerhedsfunktioner på Fedora
ExpressVPN markedsfører sin tjeneste til streaming-adgang, men streaming-resultater varierer efter server og tjeneste.
Fordele og ulemper
| Fordele | Ulemper |
|---|---|
| Markedsført til streaming-adgang | Ingen indfødt Fedora-GUI-app |
| Lightway-protokol leverer stærk hastighed | Kræver SELinux-politiktilpasning |
| Detaljeret Fedora-specifik opsætningsdokumentation | Dyreste mulighed ($6,67/måned på årlig plan) |
| TrustedServer (RAM-only) infrastruktur | Begrænset til 8 samtidige forbindelser |
| KPMG-revideret no-logs-politik |
4. Mullvad VPN: Bedst til maksimalt privatliv på Fedora
Mullvad tager en anderledes tilgang: ingen konti, ingen email, ingen personlige data. Vigtige specifikationer:
- Servernetværk: 700+ servere på tværs af 46 lande
- Fedora-app: Indfødt
.rpm-pakke med fuld GUI - Kryptering: AES-256 med WireGuard (standard) og OpenVPN
- Pris: Flad €5/måned, ingen rabatter, ingen langtidsbetaling
- Privatliv: Accepterer kontanter og kryptovaluta; ingen email krævet for at tilmelde sig
Fedora-installation via DNF
# Download og importér signeringsnøglen
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Tilføj Mullvad-arkivet
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Installér appen
sudo dnf install mullvad-vpn

# Generer et kontonummer (ingen email nødvendig)
# Indtast nummeret i GUI'en og forbind
Mullvads Fedora-app inkluderer en fuld grafisk grænseflade med servervalg, kill switch-toggle og DNS-konfiguration. Det håndterer SELinux og GNOME Network Manager-integration uden manuel intervention.
Sikkerhedsfunktioner på Fedora
Mullvad markedsfører sig ikke til streaming og når ikke pålidelig streaming-tjenester, en intentionel afvejning for maksimalt privatliv.
Fordele og ulemper
| Fordele | Ulemper |
|---|---|
| Ingen personlige data krævet for at tilmelde sig | Mindste servernetværk af de fire |
Fuld GUI-app til Fedora med .rpm-pakke | Dårlig streaming-adgangssats |
| WireGuard-understøttelse | Ingen langtidsrabatplaner |
| Transparent prissætning uden upsells | Begrænset til 5 samtidige forbindelser |
| Accepterer kontantbetaling for ægte anonymitet |
Valg af den rette VPN til dit Fedora-workflow
Den bedste udbyder afhænger af dit primære use case. Overvej disse faktorer:
Privatlivspolitikker og revisionshistorik: NordVPN og ExpressVPN udgiver begge uafhængige revisionsresultater. Mullvad eliminerer behovet for tillid ved at indsamle nul personlige data. Surfshark afsluttede en Deloitte no-logs-revision i 2023.
Hastighedskrav: For båndbredde-intensive opgaver som store filoverførsler eller 4K-streaming, vælg en udbyder med en WireGuard-baseret protokol, såsom NordLynx på NordVPN eller WireGuard på Mullvad.
Pris og enhedsdækning: Surfharks ubegrænsede enhedspolitik til $2.49/måned gør det idealt for brugere med flere Fedora-arbejdsstationer, laptops og telefoner. Mullvads flade €5/måned forenkler budgettering.
Streaming-adgang: Hvis geo-begrænset indhold betyder noget, markedsfører ExpressVPN, NordVPN og Surfshark alle streaming-adgang, men resultater varierer efter server og tjeneste. Mullvad er ikke designet til streaming.
Fedora-specifik supportkvalitet: NordVPN, Surfshark og ExpressVPN tilbyder live chat eller ticketsupport, mens Mullvad er afhængig af email og sin dokumentation.
Trin-for-trin VPN-opsætning på Fedora
Installationsmetoden afhænger af din valgte udbyder og foretrukne protokol. Nedenfor er gennemgange for de to mest almindelige tilgange.
Metode 1: Indfødt app-installation (NordVPN, Surfshark, Mullvad)
-
Opdatér først dit system:
sudo dnf update -y -
Tilføj udbyderens arkiv ved hjælp af kommandoerne i hvert udbyderafsnit ovenfor.
-
Installér via DNF:
sudo dnf install [provider-package-name] -
Bekræft SELinux-status (bør vise “enforcing”):
getenforceIndfødte apps fra NordVPN, Surfshark og Mullvad håndterer SELinux-kontekster automatisk. Ingen manuelle politiktilpasninger nødvendige.
-
Check GNOME Network Manager-integration: Åbn Indstillinger → Netværk. VPN-forbindelsen bør fremgå under VPN-sektionen efter første start.
-
Forbind og bekræft:
curl ifconfig.me  # Check IP før forbindelse
[provider-cli] connect
curl ifconfig.me  # Bekræft IP ændret
Metode 2: Manuel OpenVPN/WireGuard-opsætning (ExpressVPN eller enhver udbyder)
-
Installér protokolværktøjer:
# For OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # For WireGuard sudo dnf install wireguard-tools -
Download konfigurationsfiler fra dit udbyderarkiv.
-
Importér til GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnEller for WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Ret SELinux, hvis forbindelsen mislykkes:
# Check for SELinux-afvisninger sudo ausearch -m avc -ts recent # Generer og installér et politikmodul sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Forbind via GNOME-status eller terminal:
nmcli connection up [connection-name]
Fejlfinding af almindelige Fedora VPN-problemer
| Problem | Årsag | Løsning |
|---|---|---|
| DNS-lækager | systemd-resolved tilsidesætter VPN DNS | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf genopret derefter forbindelse |
| Langsom hastighed | OpenVPN standard til TCP | Skift til UDP eller WireGuard: nordvpn set technology nordlynx |
| Forbindelsestab efter suspend | GNOME Network Manager forbinder ikke igen | Aktivér auto-connect: nmcli connection modify [name] connection.autoconnect yes |
| SELinux blokerer tunnel | Manglende sikkerhedskontekst | Generer politikmodul med audit2allow (se metode 2, trin 4) |
| App-krasch efter Fedora-opgradering | Inkompatibel pakkeversion | Geninstallér fra udbyderarkiv: sudo dnf reinstall [package] |
Optimering af VPN-ydeevne på Fedora
Rå hastighed afhænger af protkolvalg og serverafstand. Her er specifikke tuning-trin:
- Brug WireGuard eller NordLynx når muligt. WireGuard-baserede protokoller har generelt lavere overhead end OpenVPN.
- Vælg servere inden for 1.500 km. Latency fordobles ud over dette område, hvilket sænker streaming-kvalitet fra 4K til 1080p.
- Aktivér split tunneling til lokale tjenester. Rout kun browsertrafikken gennem VPN’en, mens du beholder direkte lokalt netværksadgang (printere, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: konfigurér i GUI’en under “Bypasser”. - Kør DNS-læktest månedligt. Brug
dnsleaktest.comtil at bekræfte, at din ISP ikke kan se browserdestinationer. Fedorassystemd-resolvedkan tilsidesætte VPN DNS-indstillinger efter systemopdateringer. - Overvåg kill switch-adfærd. Afbryd dit Wi-Fi, mens VPN’en kører. Hvis nogen trafik lækker under 2-3 sekunders forbindelsesvinduer, er din kill switch ikke konfigureret korrekt. Kør denne check selv efter opsætning.
Endelig dom
Fire udbydere håndterer Fedoras unikke krav godt, men hver passer til en anderledes brugerprofil:
- NordVPN rangerer #1 af 22 i vores Speed Lab og har det bredeste servernetværk. Bedst for brugere, der har brug for høj gennemstrømning og pålidelig streaming.
- Surfshark tilbyder ubegrænsede enhedsforbindelser til $2.49/måned med en GUI-app. Bedst for budget-bevidste brugere, der kører flere Fedora-maskiner.
- ExpressVPN markedsføres til streaming-adgang, men kræver manuel OpenVPN-opsætning og SELinux-tilpasning. Bedst for brugere, der prioriterer geo-begrænset indholdsadgang.
- Mullvad indsamler nul personlige data og accepterer kontantbetaling. Bedst for brugere, der rangerer anonymitet over bekvemmelighed.
Uanset hvilken udbyder du vælger, installer via DNF når muligt, bekræft SELinux-kompatibilitet og test DNS-lækager efter hver Fedora-systemopgradering. For en bredere sammenligning på tværs af alle Linux-distributioner, se den bedste VPN til Linux-guide.
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
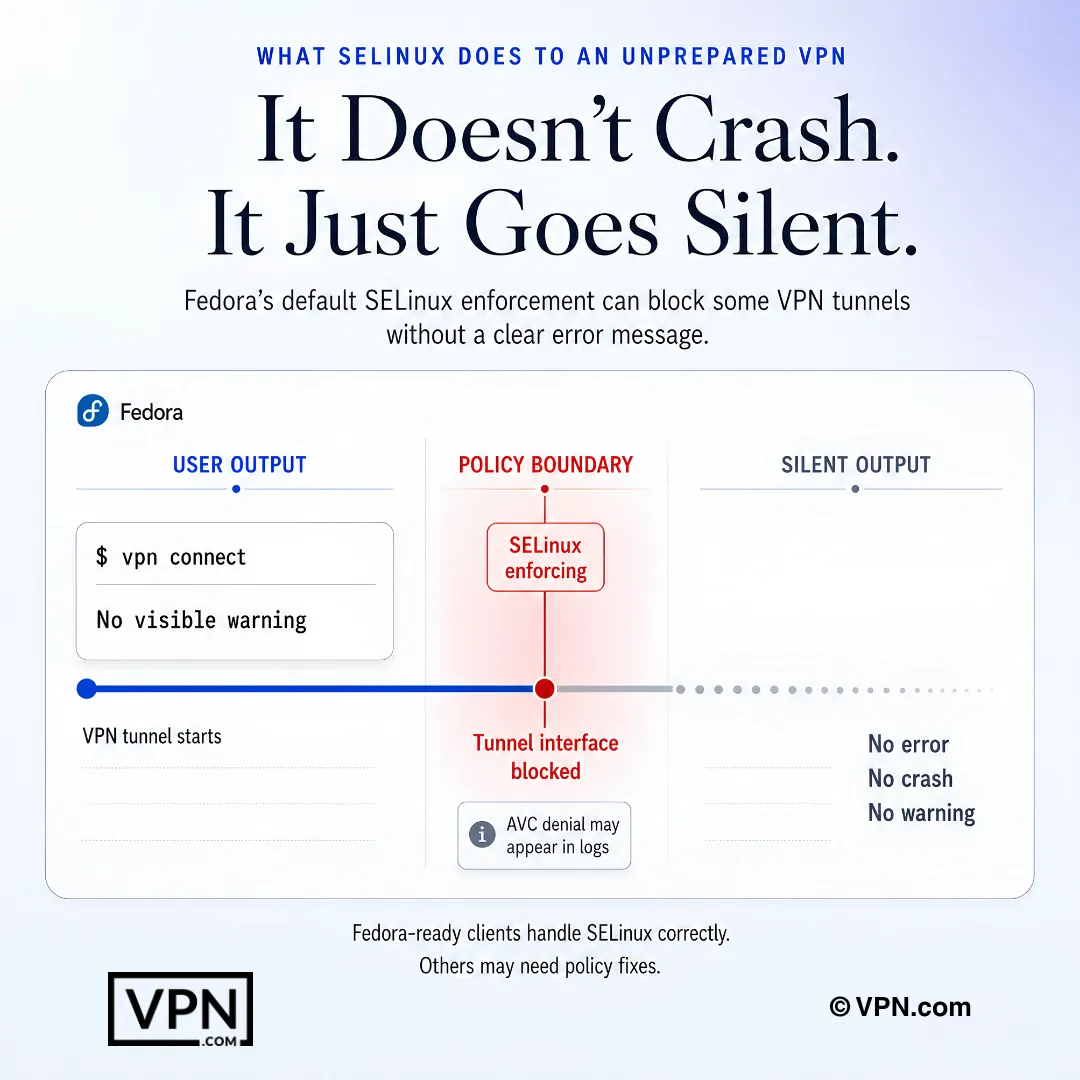
Fedora SELinux kan lydløst blokere VPN-tunnelfunktionalitet og efterlade ledetråde i logfiler frem for appen.
Ofte stillede spørgsmål
Hvorfor har Fedora brug for en VPN med indfødt Linux-understøttelse i stedet for en generisk OpenVPN-config?
Fedora leveres uden indbygget trafikencryption, gennemtvinger SELinux i “enforcing”-tilstand som standard og bevæger sig gennem kernel 6.x-udgaver hurtigere end andre distroer. Indfødte .rpm-pakker fra NordVPN, Surfshark og Mullvad integreres med GNOME Network Manager og håndterer SELinux sikkerhedskontekster automatisk, mens generiske OpenVPN-opsætninger som ExpressVPNs kan kræve et manuelt politikmodul via audit2allow.
Blokerer SELinux faktisk VPN-forbindelser på Fedora?
Det kan, fordi Fedora gennemtvinger SELinux i “enforcing”-tilstand som standard og tunnelgrænseflader nogle gange får stille blokering. NordVPN og Surfshark leveres med indfødte apps med korrekte sikkerhedskontekster indbygget, uden at kræve manuell fejlretning. ExpressVPNs OpenVPN-opsætning kan derimod kræve generering af et brugerdefineret SELinux-politikmodul med audit2allow og installation via semodule.
Hvilke VPN’er til Fedora har uafhængigt revideret no-logs-politikker?
NordVPN, ExpressVPN og Surfshark er alle revideret. NordVPN afsluttede en Deloitte no-logs-revision i december 2023, efter tidligere PwC-infrastrukturrevision i 2020. ExpressVPNs no-logs-politik og Lightway-protokol blev revideret af KPMG og Cure53. Surfshark afsluttede sin egen Deloitte no-logs-revision i 2023. Mullvad springer revision helt over ved at indsamle nul personlige data ved tilmelding.
Er Mullvads konto-fritaget model mere privat end en revideret VPN som NordVPN?
Den tager en anderledes tilgang snarere end en stærkere. Mullvad kræver ingen email eller personlige data, udsteder et anonymt kontonummer og accepterer kontanter eller kryptovaluta til en flad €5/måned uden rabattlag. NordVPN beviser i stedet sit no-logs-krav gennem tredjepartrevision, herunder Deloittes december 2023-gennemgang. Begge fjerner et papirspor gennem forskellige mekanismer.
Virker geo-begrænset streaming-tjenester faktisk gennem en VPN på Fedora?
Ja, selvom succesrater varierer efter udbyder. ExpressVPN, NordVPN og Surfshark markedsfører alle streaming-adgang, selvom resultater varierer efter server og tjeneste. Mullvad er ikke bygget til streaming og når ikke pålidelig disse platforme, en intentionel afvejning for sit privatlivs-første design.
Hvilken VPN leverer den hurtigste ydeevne på Fedora?
NordVPN rangerer #1 af 22 i vores Speed Lab, samlet fra uafhængige laboratorier, og Surfshark rangerer #4 af 22. Speed Lab er ikke Fedora-specifik, men alle fire udbydere her tilbyder moderne protokoller (NordLynx, WireGuard eller Lightway), der holder overhead lav på Linux.
Hvor meget koster hver top Fedora VPN?
NordVPN starter fra $3.49/måned og ExpressVPN fra $2.99/måned, begge på deres længst-løbende planer. Surfshark underbyder begge, starter fra $2.49/måned på sin længst-løbende plan. Mullvad bryder fra denne promototionel-prismodel helt, og beregner en flad €5/måned uden rabattlag for langtidsbetaling, som forenkler budgettering, men tilbyder ingen multi-år-besparelser.
Hvor mange enheder kan jeg køre en VPN på på tværs af mine Fedora-maskiner og telefoner?
Surfshark tillader ubegrænsede samtidige forbindelser, hvilket gør det det praktiske valg for at køre flere Fedora-arbejdsstationer sammen med laptops og telefoner. NordVPN begrænser forbindelser til 10 enheder pr. konto, og ExpressVPN tillader 10-14 afhængig af plan. Mullvad begrænser også forbindelser pr. konto. For en blandet Fedora-flåde fjerner Surfharks ubegrænsede politik enhedsgrænsen helt.
Hvad er refunderings-vinduet, hvis en VPN ikke fungerer godt på min Fedora-opsætning?
NordVPN, ExpressVPN og Surfshark bakker alle deres planer med en 30-dages pengene-tilbage-garanti, hvilket giver dig en fuld måned til at teste DNF-installation, SELinux-kompatibilitet og GNOME Network Manager-integration før binding. Mullvads flade €5/måned prissætning bærer ingen langtids-binding at refundere fra, da den faktureres månedligt uden rabattlag for at låse sig ind i.
Hvordan installerer jeg en VPN på Fedora ved hjælp af DNF i stedet for en selvstændig binær?
Importér udbyderens GPG-signeringsnøgle med rpm —import, tilføj deres arkiv via dnf config-manager —add-repo, kør derefter sudo dnf install [package-name]. NordVPN, Surfshark og Mullvad vedligeholder alle officielle Fedora-arkiver efter dette mønster, som holder klienten patchet automatisk gennem rutine dnf update-kørsler i stedet for manuelle binærer, der springer sikkerhedsrettelser over.
Hvordan bekræfter jeg, at min VPNs kill switch faktisk virker på Fedora?
Forbind til en server, afbryd derefter dit Wi-Fi under session og se efter lækaget trafikk under 2-3 sekunders forbindelsesvinduer. Hvis det lækker, er kill switch ikke konfigureret korrekt. For NordVPN specifikt, aktivér det med nordvpn set killswitch on.
Hvad hvis SELinux blokerer min VPN-forbindelse efter installation på Fedora?
Kør getenforce for at bekræfte, at SELinux er i enforcing-tilstand, check derefter for afvisninger med sudo ausearch -m avc -ts recent. Hvis tunnelgrænsefladen er blokeret, generer et politikmodul ved hjælp af sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, installér det derefter med sudo semodule -i vpn-fedora.pp. Indfødte NordVPN, Surfshark og Mullvad-apps udløser sjældent denne fejlretning.
Hvorfor viser min VPN DNS-lækager på Fedora, og hvordan ret jeg det?
Fedoras systemd-resolved-tjeneste kan tilsidesætte dit VPN DNS-indstillinger, især efter en systemopdatering, hvilket forårsager lækager, selvom tunnelen er aktiv. Ret det ved at køre sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf og genopret forbindelse. Tjen igen månedligt på dnsleaktest.com, fordi dette problem kan dukke op stille igen efter en rutine dnf update-cyklus.
Vil en Fedora-systemopgradering bryde min VPNs split tunneling eller forbindelse?
Det kan. Fedora 40s NetworkManager-opdatering brød split tunneling på tværs af flere VPN-klienter branchede. Surfshark leverede en rettelse inden for 11 dage, NordVPN fulgte i 18 dage. Hvis din app opfører sig dårligt efter en opgradering, geninstallér direkte fra udbyderens DNF-arkiv med sudo dnf reinstall [package] i stedet for at vente på en selvstændig binær-udgave.