Bedste VPN til RedHat: Virksomhedssikkerhed & Hastighed
Find den bedste VPN til RedHat, der integrerer med SELinux, opfylder FIPS 140-2-standarder og understøtter RPM-udrulning på tværs af RHEL-infrastruktur.
 Michael Gargiulo
Find din VPN
Hvad vil du primært bruge en VPN til?
Vælg én, og besvar derefter nogle hurtige spørgsmål. Vi anbefaler den VPN, der passer til dig, og forklarer hvorfor.
VPN til streaming
Spørgsmål 1 af 3
Hvad fik dig til at lede efter en VPN til streaming?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage

Dit match

NordVPN
App store-vurderinger, del af scoren
4,664,59

ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til privatliv
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en VPN til privatlivets fred?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
App store-vurderinger, del af scoren
4,664,59
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til gaming
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en gaming-VPN?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
App store-vurderinger, del af scoren
4,664,59
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til gratis planer
Spørgsmål 1 af 3
Hvad fik dig til at lede efter en gratis VPN?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
NordVPN
App store-vurderinger, del af scoren
4,664,59
NordVPN7,229 servereNordVPN's privacy and security record is strong on process and mixed on proof
93 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,664,59
Undersøgt 3. okt. 2026Kontrollerede påstande: 31Uafhængige kilder: 11Scores opdateret 6. nov. 2026
 ExpressVPN3,000+ servere
88 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,684,69
Undersøgt 3. okt. 2026Kontrollerede påstande: 27Uafhængige kilder: 13Scores opdateret 6. nov. 2026
 Mullvad VPN550+ servere
76 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,144,06
Undersøgt 3. okt. 2026Kontrollerede påstande: 29Uafhængige kilder: 9Scores opdateret 6. nov. 2026
Hvorfor RHEL kræver VPN-løsninger i virksomhedsklassen
Red Hat Enterprise Linux (RHEL) driver kritisk infrastruktur hos Fortune 500-virksomheder, offentlige myndigheder og finansielle institutioner. I modsætning til Linux-distributioner til forbrugere kræver RHEL VPN-løsninger, der integrerer med SELinux’ obligatoriske adgangskontrol, overholder FIPS 140-2-krypteringsstandarder og understøtter automatiseret udrulning på tusindvis af noder.
Kernepunktet: RHEL indeholder indbyggede VPN-værktøjer via NetworkManager og håndhæver SELinux-sikkerhedspolitikker. VPN-udrulninger i virksomhedsmiljø på RHEL kræver kompatibilitet med disse værktøjer, tilgængelighed af RPM-pakker og langsigtet leverandørsupport, der matcher RHEL’s 10-årige livscyklus.
Denne guide fokuserer specifikt på VPN-løsninger til Red Hat Enterprise Linux i produktionsmiljøer. RHEL-administratorer har brug for VPN’er, der installeres via YUM/DNF, respekterer SELinux-kontekster og kan skaleres på tværs af datacenter- og cloud-udrulninger.
Hvordan RHEL’s sikkerhedsarkitektur former VPN-kravene
RHEL adskiller sig fra andre Linux-distributioner på måder, der direkte påvirker VPN-kompatibilitet. Forståelse af disse forskelle forhindrer udrulningsfejl og sikkerhedshuller.
SELinux-håndhævelse og VPN-kompatibilitet
SELinux kører i håndhævende tilstand som standard på RHEL. Mange VPN-klienter fejler lydløst, fordi de mangler korrekte SELinux-politikmoduler. En kompatibel VPN skal enten leveres med SELinux-politikker eller dokumentere trin til oprettelse af brugerdefinerede kontekster.
For eksempel kræver OpenVPN på RHEL SELinux-typen openvpn_t. Uden den droppes forbindelser uden tydelige fejlmeddelelser. WireGuard integreres på kernelniveau siden RHEL 8.6, hvilket undgår de fleste SELinux-konflikter.
RPM-pakker og YUM/DNF-installation
Virksomheds-RHEL-udrulninger bruger RPM-pakker administreret via YUM (RHEL 7) eller DNF (RHEL 8/9). VPN-udbydere, der tilbyder officielle .rpm-pakker, forenkler installation, opdateringer og compliance-revision. Manuelle builds fra kildekode skaber vedligeholdelsesbyrder og bryder automatiserede patch-arbejdsgange.
NetworkManager-integration
RHEL bruger NetworkManager som sit primære netværkskonfigurationsværktøj. VPN-løsninger, der integreres som NetworkManager-plugins, gør det muligt for administratorer at styre forbindelser via nmcli-kommandoer, GNOME GUI eller Cockpit-webkonsollen. Dette er vigtigt i miljøer, hvor flere teams håndterer netværkskonfigurationer.
Evalueringskriterier for RHEL-VPN-løsninger
Når du vælger en VPN til RHEL-produktionssystemer, så evaluer disse RHEL-specifikke faktorer:
- SELinux-kompatibilitet: Kører VPN’en under SELinux i håndhævende tilstand uden at kræve
setenforce 0? - Officiel RPM-tilgængelighed: Vedligeholder leverandøren et RPM-repository til RHEL 7, 8 og 9?
- CLI-værktøjer: Tilbyder VPN’en fuld kommandolinjestyring til headless serverMiljøer?
- Protokolunderstøttelse: Understøtter den WireGuard (kernelintegreret på RHEL 8.6+) eller IPsec via Libreswan (inkluderet i RHEL)?
- FIPS 140-2-compliance: Kan VPN’en bruge RHEL’s FIPS-validerede kryptografiske moduler?
- Skalerbarhed: Understøtter løsningen Ansible-playbooks eller Puppet-moduler til masseudrulning?
Topp VPN-tjenester med verificeret RHEL-understøttelse
Tre VPN-udbydere tilbyder dokumenteret RHEL-kompatibilitet med native Linux-klienter, RPM-pakker eller detaljerede konfigurationsguider til virksomhedsudrulning.
Mullvad VPN: Privatlivsfokuseret med native WireGuard
Mullvad VPN leverer en dedikeret Linux-klient, distribueret som RPM-pakke. Installation på RHEL 8 eller 9 kræver én kommando:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad var blandt de første udbydere, der tog WireGuard i brug, som kører som kernelmodul på RHEL 8.6 og nyere. WireGuards slanke design holder CPU-overhead lav, og de reelle hastigheder afhænger af din hardware og forbindelse. Klienten inkluderer en fuld CLI (mullvad connect, mullvad status), velegnet til headless RHEL-servere.
Mullvad driver 550+ servere i 50+ lande. Dets strenge no-logging-politik er verificeret gennem uafhængige revisioner. Tjenesten koster en fast €5/måned uden krav om oprettelse af konto.
RHEL-specifik note: Mullvads RPM-pakke inkluderer SELinux-politikmoduler til RHEL 8 og 9. Der kræves ingen manuelle politikjusteringer.
NordVPN: Virksomhedsskala med 7,229 servere
NordVPN leverer en Linux-klient som RPM-pakke, der integreres med RHEL’s NetworkManager. Administratorer kan styre forbindelser via nmcli eller NordVPN’s eget CLI-værktøj (nordvpn connect, nordvpn set technology).
Centrale RHEL-relevante funktioner:
- NordLynx-protokol: NordVPN’s WireGuard-implementering holder protokoloverheaden lav på RHEL
- CyberSec-filtrering: Blokerer malware- og phishing-domæner på DNS-niveau og supplerer RHEL’s firewalld-regler
- 7,229 servere i 150 lande: Giver redundans til multinationale RHEL-udrulninger
- Dedikerede IP-muligheder: Nyttige til at tillade VPN-udgangspunkter i RHEL-firewallkonfigurationer
Installation på RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL-specifik note: NordVPN’s Linux-app fungerer med SELinux i håndhævende tilstand på RHEL 8 og 9. NetworkManager-pluginnet understøtter nmcli-scripting til automatiseret forbindelsesstyring.
ExpressVPN: Lightway-protokol til lav-latens RHEL-udrulninger
ExpressVPN tilbyder en Linux-klient med RPM-understøttelse og sin proprietære Lightway-protokol. ExpressVPN positionerer Lightway som en hurtigt-forbindende protokol med lav overhead; den reelle gennemstrømning på RHEL afhænger af din hardware og dit netværk.
Bemærkelsesværdige funktioner for RHEL-administratorer:
- Split tunneling: Ruter kun specifik trafik gennem VPN’en, mens interne RHEL-tjenester bruger direkte forbindelser
- 3.000+ servere i 105 lande: Understøtter geo-distribueret RHEL-infrastruktur
- Lightway UDP- og TCP-muligheder: TCP-tilstand fungerer gennem restriktive virksomhedsfirewalls
- Regelmæssige Linux-opdateringer: ExpressVPN patcher sin Linux-klient inden for 2 uger efter hver RHEL-punktudgivelse
Installation bruger ExpressVPN’s eget RPM-repository:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL-specifik note: ExpressVPN kræver en brugerdefineret SELinux-boolean til split tunneling. Deres dokumentation giver de præcise setsebool-kommandoer. Klienten understøtter RHEL-virtualiseringsmiljøer, herunder KVM og oVirt.
RHEL-specifik VPN-opsætning: NetworkManager- og CLI-metoder
RHEL-administratorer udruller typisk VPN’er via to metoder: NetworkManager-plugins eller selvstændige CLI-klienter.
Metode 1: WireGuard via NetworkManager på RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Denne metode gemmer VPN-legitimationsoplysninger i NetworkManagers krypterede nøglering. Forbindelser overlever genstarter og integreres automatisk med RHEL’s firewalld-zoner.
Metode 2: OpenVPN med SELinux-politik
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpnsemanage-kommandoen registrerer OpenVPN’s port hos SELinux. Hvis dette trin springes over, sker der lydløse forbindelsesfejl på RHEL-systemer med SELinux i håndhævende tilstand.
Metode 3: IPsec via Libreswan (inkluderet i RHEL)
RHEL leverer Libreswan til native IPsec-VPN-understøttelse. Dette kræver ingen software fra tredjepart:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan bruger RHEL’s FIPS-validerede kryptografiske biblioteker. Dette gør det til det foretrukne valg for offentlige og finansielle RHEL-udrulninger, der kræver FIPS 140-2-compliance.
Compliance og overvejelser ved virksomhedsudrulning
RHEL betjener brancher med strenge lovkrav. VPN-valg skal tage højde for disse compliance-rammer:
| Rammeværk | Krav |
|---|---|
| HIPAA | Sundhedsvæsenets RHEL-implementeringer kræver VPN’er med AES-256-kryptering og auditlogning. NordVPN og Mullvad understøtter begge AES-256-GCM. |
| PCI DSS | Betalingsbehandling på RHEL kræver krypterede tunneler for alle kortholderdata. IPsec via Libreswan opfylder PCI DSS-krav 4.1 direkte. |
| FedRAMP | Offentlige RHEL-systemer kræver FIPS 140-2-valideret kryptering. Libreswan med RHEL’s NSS-kryptobibliotek opfylder dette krav. |
| SOC 2 | VPN-udbydere skal kunne dokumentere deres databehandlingspraksis. Mullvads offentliggjorte auditrapporter dækker SOC 2-kontroller, og NordVPN oplyser, at de har fået uafhængige no-logs-audits udført. |
Ved udrulning i stor skala automatiseres VPN-konfigurationen med Ansible. Red Hat’s Ansible Automation Platform inkluderer VPN-rollemoduler til Libreswan og WireGuard, der udruller ensartede konfigurationer på hundredvis af RHEL-noder.
Endelig vurdering
RHEL-miljøer kræver VPN-løsninger, der respekterer SELinux-politikker, installeres via RPM-pakker og skaleres gennem automatiseringsværktøjer som Ansible. Mullvad leverer de stærkeste privatlivsgarantier med ren WireGuard-integration. NordVPN tilbyder det største servernetværk og NetworkManager-kompatibilitet til multinationale udrulninger. ExpressVPN’s Lightway-protokol giver den laveste forbindelseslatens til tidsfølsomme applikationer.
For RHEL-administratorer, der har brug for FIPS 140-2-compliance uden software fra tredjepart, følger Libreswan med hver RHEL-installation og bruger operativsystemets validerede kryptografiske moduler. Kombiner en af disse løsninger med RHEL’s indbyggede NetworkManager- og nmcli-værktøjer for ensartet, scriptbar VPN-styring på tværs af din infrastruktur.
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
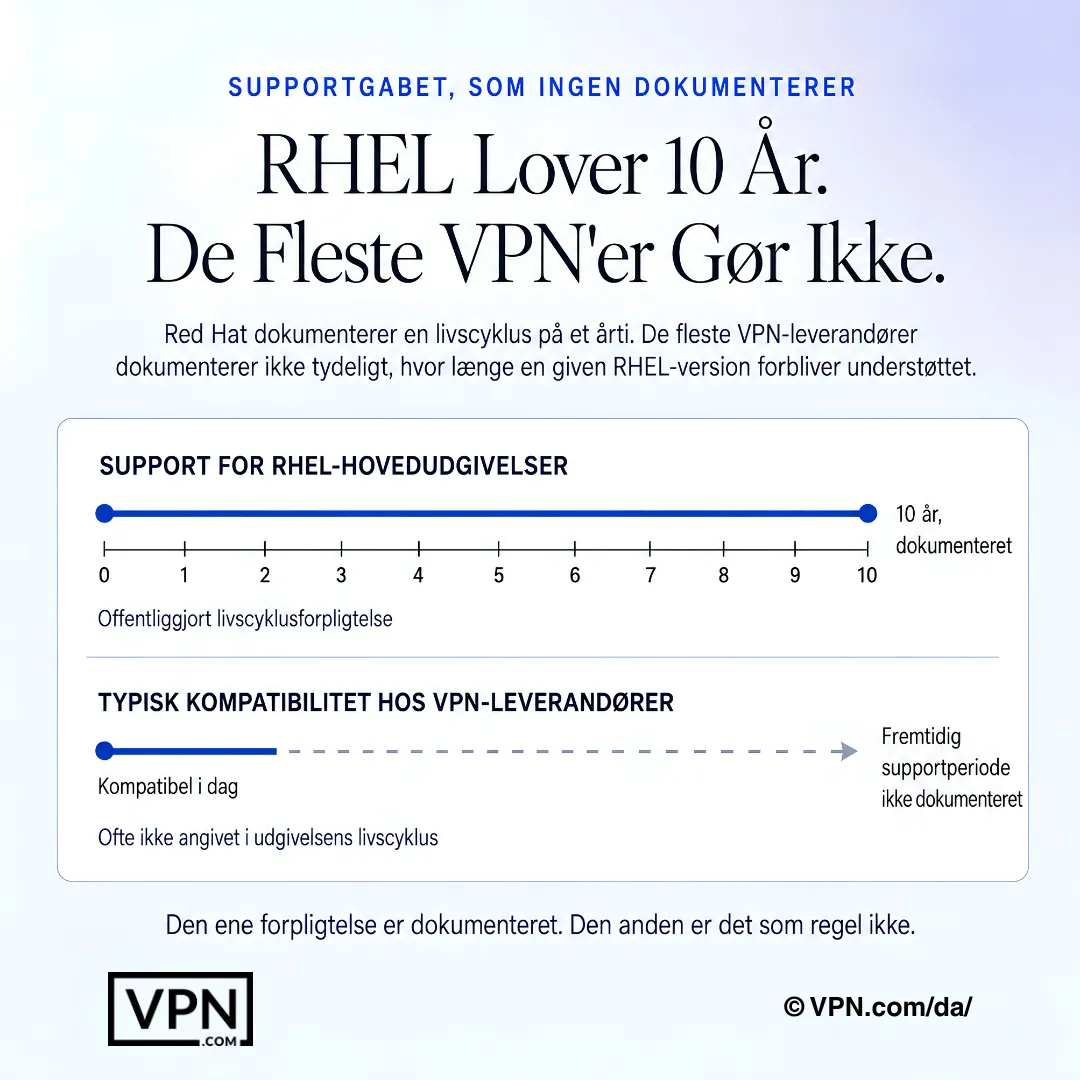
RHEL har en dokumenteret livscyklus, men VPN-leverandørers understøttelsesperioder er ofte ikke klart angivet.
Ofte stillede spørgsmål
Hvorfor kan RHEL ikke bare bruge en hvilken som helst VPN-klient til forbrugere?
RHEL håndhæver som standard SELinux i obligatorisk adgangskontrol, hvilket lydløst blokerer VPN-klienter uden korrekte politikmoduler, og virksomhedsudrulninger kræver RPM-pakker administreret via YUM eller DNF frem for manuelle kildekodebuilds. RHEL’s support-livscyklus på cirka 10 år betyder også, at leverandøren har brug for langsigtet vedligeholdelse af Linux-klienten, ikke kun en enkelt udgivelse.
Hvilke VPN’er fungerer faktisk med SELinux i håndhævende tilstand uden at slå det fra?
Mullvads RPM-pakke indeholder SELinux-politikmoduler indbygget til RHEL 8 og 9 og kræver ingen manuelle justeringer. NordVPN’s Linux-app kører også under håndhævende tilstand, og NetworkManager-pluginnet understøtter nmcli-scripting. ExpressVPN kræver en brugerdefineret SELinux-boolean til split tunneling, som dokumentationen dækker med specifikke setsebool-kommandoer.
Opfylder nogen af disse VPN’er FIPS 140-2-krav uden ekstra arbejde?
Libreswan, som følger med hver RHEL-installation, bruger RHEL’s egen FIPS-validerede NSS-kryptografiske bibliotek, hvilket gør det til det foretrukne valg for offentlige og finansielle udrulninger, der kræver FIPS 140-2-compliance, uden software fra tredjepart. NordVPN og Mullvad understøtter begge AES-256-GCM-kryptering, men ingen af dem kører gennem RHEL’s validerede krypto-moduler, sådan som Libreswan gør.
Hvad er den faktiske installationskommando for hver af disse VPN’er på RHEL 9?
Mullvad installeres på én linje: sudo dnf install rettet mod RPM-URL’en. NordVPN kræver to trin: først import af yum-repository-RPM’en og dernæst sudo dnf install nordvpn. ExpressVPN bruger sudo dnf install expressvpn-latest.rpm efterfulgt af expressvpn activate og expressvpn connect. Alle tre undgår manuelle kildekodekompileringer, der komplicerer automatiseret patching.
Hvordan opsætter jeg WireGuard via NetworkManager i stedet for leverandørens egen klient?
Installer wireguard-tools med sudo dnf install wireguard-tools, importer derefter din konfiguration med sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf og start den med sudo nmcli connection up wg0. Dette gemmer legitimationsoplysninger i NetworkManagers krypterede nøglering, overlever genstarter og integreres automatisk med firewalld-zoner.
Hvorfor fejler min OpenVPN-forbindelse lydløst på en RHEL-server?
Dette skyldes næsten altid en manglende openvpn_t-SELinux-type, som får forbindelser til at droppe uden en tydelig fejlmeddelelse i håndhævende tilstand. Ret det ved at installere NetworkManager-openvpn og derefter køre sudo semanage port -a -t openvpn_port_t -p tcp 1194, før du importerer forbindelsen. Hvis semanage-trinnet springes over, er det den hyppigste årsag til uforklarlige OpenVPN-fejl på RHEL.
Hvilken af disse VPN’er yder bedst til RHEL-produktionsarbejdsbelastninger?
NordVPN rangerer #1 ud af 22 i vores Trust Score, aggregeret fra offentliggjorte tredjepartstest, efterfulgt af ExpressVPN på #2 og Mullvad på #11. For RHEL specifikt undgår WireGuards kernelintegration siden RHEL 8.6 de fleste SELinux-konflikter, som ældre protokoller som OpenVPN kan udløse, hvilket er lige så vigtigt som rå rangering for produktionsstabilitet.
Hvordan sammenligner de tre VPN’er i omkostninger ved en udrulning i virksomhedsskala på RHEL?
NordVPN starter fra $3.09/måned og ExpressVPN fra $3.00/måned, begge på deres længste planer, mens Mullvad koster en fast $5,50/måned uden flerårige rabattrin, betalt måned for måned uden gratis prøveperiode. Ved budgettering på tværs af mange RHEL-noder under en delt konto skalerer Nord og Express’ langsigtede priser mere forudsigeligt end Mullvads faste løbende betaling efter forbrug.
Hjælper nogen af disse VPN’er faktisk med at opfylde HIPAA-, PCI DSS- eller FedRAMP-krav?
Delvist, afhængigt af rammeværket. NordVPN og Mullvad understøtter begge AES-256-GCM-kryptering, relevant for HIPAA, og NordVPN oplyser, at deres no-logs-politik er uafhængigt revideret, mens Mullvad offentliggør egne uafhængige revisionsrapporter, der dækker SOC 2-kontroller. For PCI DSS eller FedRAMP er RHEL’s native Libreswan IPsec-stak, der bruger FIPS-validerede krypto, den mest direkte compliance-vej.
Hvor mange enheder kan én konto faktisk dække på tværs af en udrulning med flere RHEL-noder?
NordVPN tillader 10 samtidige enhedsforbindelser pr. konto, ExpressVPN tillader 10 til 14 afhængigt af planniveauet, og Mullvad har en grænse på 5. For administratorer, der styrer flere RHEL-servere eller arbejdsstationer under én licens frem for pr. node, rækker NordVPN og ExpressVPN’ højere grænser længere, før der kræves yderligere konti.
Kan VPN-konfiguration på RHEL automatiseres på tværs af hundredvis af servere?
Ja. Red Hat’s egen Ansible Automation Platform inkluderer VPN-rollemoduler specifikt til Libreswan og WireGuard, så administratorer kan udrulle identiske VPN-konfigurationer på hundredvis af RHEL-noder fra ét playbook. Kombineret med nmcli til lokal styring fås en scriptbar, reviderbar udrulningsvej i stedet for manuel konfiguration af hver server.
Hvad sker der, hvis en VPN ikke fungerer efter udrulning på RHEL-infrastruktur?
NordVPN og ExpressVPN har begge en 30-dages pengene-tilbage-garanti på deres planer, så du har et vindue til at teste kompatibilitet, før du binder budget til en større udrulning. Mullvad tilbyder ingen prøveperiode og kører strengt med løbende betaling efter forbrug, så der er ingen garanti at falde tilbage på, hvis deres RPM-klient ikke passer til dit miljø.
Hvad sker der, når en RHEL-punktudgivelse bryder min VPN-klients kompatibilitet?
ExpressVPN patcher sin Linux-klient inden for cirka 2 uger efter hver RHEL-punktudgivelse, hvilket begrænser nedetid ved tidskritiske udrulninger. WireGuards kernelintegration siden RHEL 8.6 undgår de fleste af disse brud helt, da den ikke er en separat klient i userspace. Libreswan undgår problemet helt, da det følger med RHEL selv og opdateres sammen med operativsystemet.