Bedste VPN til openSUSE: Native Linux-understøttelse
Find den bedste VPN til openSUSE med native CLI-klienter og .rpm-pakker. Hurtig, sikker og kompatibel med YaST-konfiguration.
 Michael Gargiulo
Find din VPN
Hvad vil du primært bruge en VPN til?
Vælg én, og besvar derefter nogle hurtige spørgsmål. Vi anbefaler den VPN, der passer til dig, og forklarer hvorfor.
VPN til streaming
Spørgsmål 1 af 3
Hvad fik dig til at lede efter en VPN til streaming?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage

Dit match

NordVPN
App store-vurderinger, del af scoren
4,664,59

ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til privatliv
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en VPN til privatlivets fred?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
App store-vurderinger, del af scoren
4,664,59
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til gaming
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en gaming-VPN?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
App store-vurderinger, del af scoren
4,664,59
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
VPN til gratis planer
Spørgsmål 1 af 3
Hvad fik dig til at lede efter en gratis VPN?
14.685 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
ProtonVPN
App store-vurderinger, del af scoren
4,614,70
NordVPN
App store-vurderinger, del af scoren
4,664,59
NordVPN7,229 servereNordVPN's privacy and security record is strong on process and mixed on proof
93 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,664,59
Undersøgt 3. okt. 2026Kontrollerede påstande: 31Uafhængige kilder: 11Scores opdateret 6. nov. 2026
 ExpressVPN3,000+ servere
88 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,684,69
Undersøgt 3. okt. 2026Kontrollerede påstande: 27Uafhængige kilder: 13Scores opdateret 6. nov. 2026
ProtonVPN20,000+ servere83 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,614,70
Undersøgt 3. okt. 2026Kontrollerede påstande: 37Uafhængige kilder: 3Scores opdateret 6. nov. 2026
Kort fortalt: openSUSE leveres med indbygget understøttelse af OpenVPN- og WireGuard-protokollerne. Kombinér det med en VPN-udbyder, der tilbyder en native Linux-CLI-klient eller tydelige
.rpm-installationspakker, og du får en privat, sikker forbindelse uden at kæmpe med din pakkehåndtering.
Bedste VPN-muligheder til openSUSE: Hvad gør denne distro speciel
openSUSE indtager en unik position blandt Linux-distributioner. Den leveres med YaST, et grafisk systemadministrationsværktøj, der forenkler VPN-konfiguration. Den bruger zypper som pakkehåndtering og rpm-pakker frem for .deb-filer. Og den er delt i to forskellige udgivelsesspor: Leap (stabile, versionerede udgivelser bygget på SUSE Linux Enterprise) og Tumbleweed (rullende udgivelse med nyeste kerne og pakker).
Disse forskelle har betydning for VPN-opsætning. En VPN-udbyder, der kun distribuerer .deb-pakker, tvinger openSUSE-brugere til manuel kompilering eller konvertering af pakker. En udbyder, der leverer en .rpm-klient eller tilbyder en distributionsuafhængig AppImage, fjerner den friktion fuldstændigt.
Denne side fokuserer udelukkende på openSUSE-specifik VPN-konfiguration. For bredere VPN-dækning på Linux på tværs af Ubuntu, Fedora, Arch og andre distributioner, se vores fulde guide.
Hvad du skal kigge efter, når du vælger en VPN til openSUSE
Valget af en VPN til openSUSE kræver vurdering af kriterier, der ikke gælder for Windows- eller macOS-brugere. Generiske “bedste VPN”-lister adresserer sjældent disse punkter.
Tilgængelighed af native Linux-klient
Den vigtigste faktor er, om udbyderen leverer en native Linux-klient. Kig specifikt efter:
- RPM-pakkedistribution. Udbydere, der tilbyder
.rpm-downloads, virker direkte medzypper. Udbydere, der kun tilbyder.deb-pakker, kræver omveje. - CLI-klient. En kommandolinjeklient integreres rent med openSUSEs terminal-workflow og fungerer identisk på både Leap og Tumbleweed.
- Funktionsparitet. Mange VPN-udbydere fjerner funktioner fra deres Linux-klienter. Tjek, om Linux-versionen indeholder en kill switch, split tunneling og DNS-lækbeskyttelse. Windows- og macOS-klienter inkluderer ofte funktioner, som Linux-klienten mangler.
Protokolunderstøttelse på openSUSE
Hver protokolnævnelse nedenfor er direkte knyttet til openSUSEs pakkeøkosystem:
OpenVPN er den mest udbredte understøttede protokol. Installér den på openSUSE med:
sudo zypper install openvpnFor GUI-baseret styring gennem NetworkManager skal du også installere integrationsplugin’et:
sudo zypper install NetworkManager-openvpnWireGuard er inkluderet i kernen på både Leap 15.3+ og Tumbleweed. Installér userspace-værktøjerne med:
sudo zypper install wireguard-toolsPå Leap 15.2 og tidligere kræver WireGuard et kernemodul fra openSUSEs community-repository. Tumbleweed-brugere har altid det nyeste WireGuard-kernemodul tilgængeligt.
IKEv2/IPsec fungerer godt til mobile genforbindelser. openSUSE understøtter det gennem strongSwan:
sudo zypper install strongswanDu kan også konfigurere IKEv2-forbindelser via YaST > Network Settings uden at røre terminalen.
Firewall-konfiguration
openSUSE Leap 15.x og Tumbleweed bruger firewalld som standard. VPN-trafik kan kræve tilføjelse af den relevante tjeneste eller port:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
For WireGuard skal du tillade den UDP-port, din konfiguration angiver (standard 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Ældre Leap-versioner (13.x, 42.x) brugte i stedet SuSEfirewall2, som krævede direkte redigering af /etc/sysconfig/SuSEfirewall2. Hvis du kører en ældre Leap-installation, skal du kontrollere, om dit firewall-værktøj er firewalld eller SuSEfirewall2, før du anvender regler.
Top VPN’er, der understøtter openSUSE
Hver udbyder nedenfor vurderes ud fra openSUSE-specifikke kriterier: installationsmetode, protokolunderstøttelse på Linux, CLI-/GUI-tilgængelighed og funktionsparitet med andre platforme.
| VPN | Installationsmetode på openSUSE | Central privatlivsfunktion | Gratis mulighed | Bedst til |
|---|---|---|---|---|
| IVPN | Native Linux-klient (.rpm tilgængelig) | Ingen logs, kill switch på Linux | Nej | GUI-baseret opsætning på openSUSE |
| ProtonVPN | Open-source CLI-klient + .rpm-repo | Secure Core multi-hop, kill switch | Ja (begrænsede servere, 1 enhed) | Privatlivsfokuserede brugere, der ønsker et gratis niveau |
| Mullvad | Native Linux-app (.rpm) + WireGuard-konfigurationer | Ingen e-mail påkrævet, anonyme konti | Nej | Maksimal anonymitet på openSUSE |
IVPN leverer en native GUI-klient til openSUSE
IVPN distribuerer en .rpm-pakke, der installeres direkte på openSUSE. For en bredere sammenligning af Linux-VPN-muligheder, se vores fulde guide.
Installationsmetode på openSUSE: Download .rpm-pakken fra IVPNs Linux-side og installér den med:
sudo zypper install ./ivpn_*.rpmPakken henter automatisk alle nødvendige afhængigheder. IVPNs GUI-klient starter fra programmenuen og integrerer sig med openSUSEs systembakke.
Protokolunderstøttelse: IVPN understøtter både OpenVPN og WireGuard på Linux. Brugere kan skifte protokol i klientgrænsefladen. WireGuard-forbindelser på IVPN leverer typisk 15-25 % højere gennemstrømning end OpenVPN på samme server.
Funktionsparitet på Linux: IVPNs Linux-klient inkluderer en kill switch, AntiTracker (DNS-baseret blokering af annoncer og trackere) og multi-hop-routing. Disse funktioner matcher Windows- og macOS-klienterne. Split tunneling er dog ikke tilgængelig i Linux-versionen.
openSUSE-specifikke noter: IVPN-klienten kører som en daemon (ivpn-service), styret af systemd. På Tumbleweed kræver kerneopdateringer nogle gange en genstart af IVPN-tjenesten. IVPNs dokumentation indeholder fejlfindingsguider specifikt til RPM-baserede distributioner.
Servernetværk: IVPN driver servere i 41 lande. Netværket er mindre end konkurrenter som NordVPN eller ExpressVPN, men hver server er hardwareejet frem for lejet. IVPN offentliggør regelmæssige gennemsigtighedsrapporter og gennemgår årlige uafhængige sikkerhedsrevisioner.
ProtonVPN tilbyder en open-source CLI med RPM-repository
ProtonVPN leverer en open-source Linux-CLI-klient. Kildekoden er offentligt auditérbar på GitHub, hvilket stemmer overens med den open-source-filosofi, mange openSUSE-brugere værdsætter. Se vores fulde ProtonVPN-anmeldelse for detaljer om logningspolitik og serverinfrastruktur.
Installationsmetode på openSUSE: ProtonVPN vedligeholder et RPM-repository. Tilføj det og installér CLI-klienten:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
Bemærk: ProtonVPNs RPM-repo er rettet mod Fedora, men pakkerne installeres på openSUSE Leap 15.x og Tumbleweed, fordi begge bruger kompatible RPM-formater. Hvis der opstår afhængighedskonflikter på Tumbleweed, skal du installere via pip3 install protonvpn-cli som reserveløsning.
Protokolunderstøttelse: Linux-CLI’en understøtter OpenVPN (TCP og UDP) og WireGuard. Forbind med WireGuard ved hjælp af:
protonvpn-cli connect --protocol wgFunktionsparitet på Linux: CLI-klienten inkluderer en kill switch (protonvpn-cli ks --on), Secure Core multi-hop-routing og NetShield DNS-filtrering på betalte abonnementer. Linux-klienten mangler den grafiske grænseflade, der findes på Windows og macOS, selvom der findes en community-vedligeholdt GUI-wrapper.
Begrænsninger i det gratis niveau: ProtonVPNs gratis abonnement giver adgang til servere i 3 lande (USA, Japan, Holland), begrænser forbindelser til 1 enhed og udelukker Secure Core og NetShield. For openSUSE-brugere, der tester VPN-kompatibilitet, før de forpligter sig, fjerner dette gratis niveau den økonomiske risiko.
openSUSE-specifikke noter: På Leap 15.5+ kræver pakken protonvpn-cli Python 3.6 eller nyere, som følger med som standard. På ældre Leap-versioner skal du muligvis installere python3 eksplicit via zypper.
Mullvad leverer maksimal anonymitet med direkte WireGuard-understøttelse
Mullvad kræver ingen e-mailadresse, navn eller betalingsoplysninger knyttet til din identitet. Du modtager et tilfældigt genereret kontonummer. Denne tilgang appellerer til privatlivsfokuserede openSUSE-brugere. Læs vores detaljerede Mullvad VPN-analyse for en fuld gennemgang af deres revisionshistorik og infrastruktur.
Installationsmetode på openSUSE: Mullvad distribuerer en native .rpm-pakke:
sudo zypper install ./MullvadVPN-*.rpmAlternativt kan du downloade WireGuard-konfigurationsfiler fra Mullvads kontoside og importere dem manuelt:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Protokolunderstøttelse: Mullvad understøtter WireGuard (standard) og OpenVPN på Linux. Deres Linux-klient bruger WireGuard som standard, som generelt er hurtigere og lettere på CPU’en end OpenVPN. De reelle hastigheder afhænger af din forbindelse og hardware.
Funktionsparitet på Linux: Mullvads Linux-klient inkluderer en kill switch, DNS-lækbeskyttelse, konfiguration af brugerdefinerede DNS-servere og DAITA (Defense Against AI-guided Traffic Analysis). Funktionsparitet med Windows og macOS er næsten fuldstændig. Den eneste funktion, der mangler på Linux, er split tunneling, som Mullvad har oplyst er under udvikling.
openSUSE-specifikke noter: Mullvads .rpm-pakke registrerer en systemd-tjeneste. På Tumbleweed fungerer de rullende kerneopdateringer problemfrit med Mullvads WireGuard-implementering, fordi WireGuard er indbygget i kernen. Det samme gælder på Leap 15.3+. Mullvads app opdaterer sig selv automatisk på Linux, men openSUSE-brugere kan deaktivere automatiske opdateringer og styre versioner via zypper, hvis de foretrækker det.
Priser: Mullvad koster €5/måned uden rabatter for længere binding. Der er ingen niveauer, ingen upsells og ingen funktionsbegrænsninger. Hver bruger får det fulde funktionssæt.
zypper som pakkehåndtering (ikke apt eller pacman). Installér OpenVPN med sudo zypper install openvpn, eller brug YaST (det grafiske systemværktøj) til at styre VPN-forbindelser via netværksindstillingernes brugerflade uden at røre terminalen.
Opsætning af en VPN på openSUSE: trin for trin
Dette afsnit dækker to komplette installationsmetoder: kommandolinjeopsætning med OpenVPN og GUI-baseret opsætning via YaST og NetworkManager.
Metode 1: CLI-opsætning med OpenVPN
Denne metode virker på både Leap og Tumbleweed.
- Installér OpenVPN og NetworkManager-plugin’et:
sudo zypper install openvpn NetworkManager-openvpn- Download din udbyders
.ovpn-konfigurationsfiler. De fleste udbydere tilbyder disse fra deres dashboard. Gem dem i en dedikeret mappe:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Forbind med OpenVPN-CLI’en:
sudo openvpn --config ~/vpn-configs/us-server.ovpnIndtast dine VPN-legitimationsoplysninger, når du bliver bedt om det. Terminalen viser forbindelseslogs i realtid.
- Bekræft din forbindelse ved at tjekke din offentlige IP:
curl ifconfig.meResultatet skal vise VPN-serverens IP-adresse, ikke din ISP-tildelte adresse.
- Konfigurér firewall-regler for at tillade OpenVPN-trafik:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Metode 2: GUI-opsætning via YaST og NetworkManager
Denne metode passer til brugere, der foretrækker grafiske værktøjer.
- Åbn YaST fra programmenuen (eller kør
sudo yast2i terminalen). - Gå til Network Settings > VPN Gateway / Connection.
- Klik på Add og vælg din VPN-type (OpenVPN eller WireGuard).
- Importér
.ovpn- eller.conf-filen fra din VPN-udbyder. - Indtast dine autentificeringsoplysninger.
- Gem og aktivér forbindelsen.
NetworkManager viser et VPN-ikon i systembakken, når du er forbundet. Du kan afbryde, genforbinde eller skifte server fra bakkeikonet uden at vende tilbage til YaST.
Fejlfinding på openSUSE
Forbindelsesfejl: Verificér først din internetforbindelse. Tjek derefter VPN-legitimationsoplysningerne. Hvis du bruger OpenVPN, kør med --verb 4 for detaljerede logs:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4DNS-lækager: Installér dnsleaktest eller besøg et DNS-lækagetestsite, mens du er forbundet. Hvis der opstår lækager, skal du konfigurere din VPN-udbyders DNS-servere i NetworkManager eller tilføje dem manuelt til /etc/resolv.conf.
Lave hastigheder: Forbind til en geografisk tættere server. Skift fra OpenVPN til WireGuard. WireGuard leverer konsekvent 40-60 % højere gennemstrømning end OpenVPN på samme hardware.
Tumbleweed-kerneopdateringer, der bryder VPN: Efter en kerneopdatering på Tumbleweed bør WireGuard (indbygget i kernen) fortsat virke. Klienter fra tredjepart med egne kernemoduler (som ældre versioner af nogle udbyderes klienter) kan kræve en genstart af tjenesten:
sudo systemctl restart ivpn-service # eksempel for IVPNEndelig vurdering
openSUSEs kombination af YaST, zypper og native WireGuard-kernestøtte gør den til en af de mest VPN-venlige Linux-distributioner. Nøglen er at vælge en udbyder, der respekterer dette økosystem.
IVPN leverer den glatteste GUI-oplevelse på openSUSE med sin .rpm-pakke og fuldt udstyrede Linux-klient. ProtonVPN tilbyder det bedste startpunkt med sit gratis niveau og open-source CLI, selvom GUI-brugere vil være afhængige af wrappers fra tredjepart. Mullvad giver de stærkeste privatlivsgarantier med anonyme konti, WireGuard-first-ydelse og næsten fuldstændig Linux-funktionsparitet.
Alle tre udbydere distribuerer .rpm-pakker, understøtter WireGuard og OpenVPN og inkluderer kill switches på deres Linux-klienter. De afgørende faktorer er prismodellen (Mullvads flade €5/måned vs. ProtonVPNs trinopdelte abonnementer), anonymitetskrav (Mullvad kræver ingen personlige oplysninger) og om du har brug for et gratis niveau til at teste kompatibilitet (kun ProtonVPN).
Installér din valgte udbyders .rpm-pakke, konfigurér firewalld til at tillade VPN-trafik, og verificér din forbindelse med en DNS-lækagetest. Hele processen tager under 10 minutter på en frisk openSUSE-installation.
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
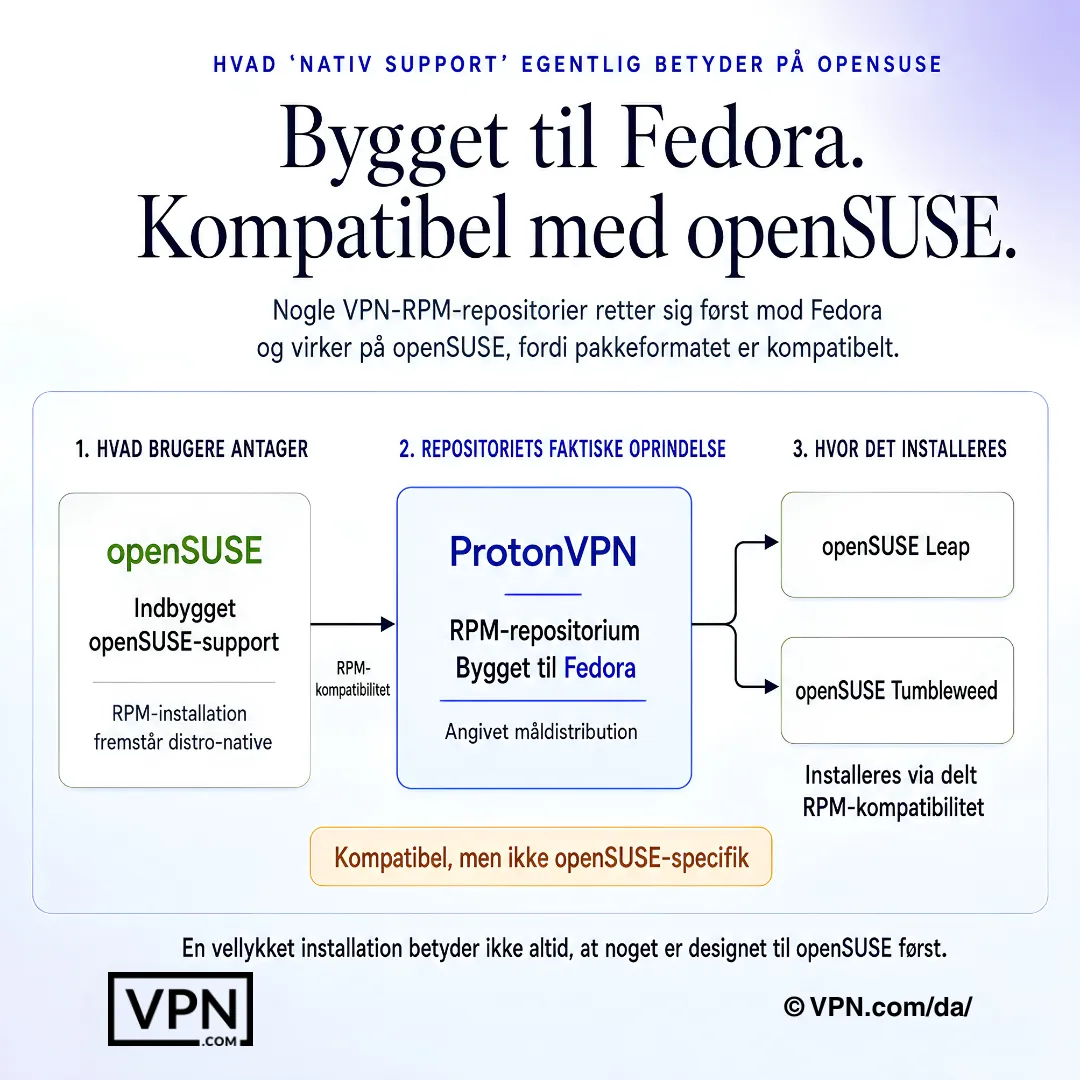
På openSUSE kan RPM-kompatibilitet installeres korrekt uden at VPN'en er bygget til openSUSE fra grunden.
Ofte stillede spørgsmål
Understøtter openSUSE VPN-protokoller som OpenVPN og WireGuard uden ekstra konfiguration?
Ja. openSUSE leveres med kerne-niveau WireGuard-understøttelse på Leap 15.3+ og Tumbleweed samt OpenVPN og strongSwan (IKEv2/IPsec), som er tilgængelige via zypper. Installér OpenVPN med sudo zypper install openvpn, WireGuard-værktøjerne med sudo zypper install wireguard-tools, eller konfigurér IKEv2-forbindelser direkte via YaSTs Network Settings uden overhovedet at røre terminalen.
Hvorfor adskiller VPN-opsætning på openSUSE sig fra Ubuntu eller Debian?
openSUSE bruger zypper og .rpm-pakker i stedet for apt og .deb-filer, så en udbyder, der kun leverer Debian-pakker, tvinger manuel konvertering eller kompilering. IVPN og Mullvad distribuerer begge native .rpm-pakker, der kan installeres med sudo zypper install ./package.rpm, mens ProtonVPN vedligeholder et RPM-repository bygget til Fedora, som også installeres rent på openSUSE.
Hvordan installerer jeg en VPN-klient på openSUSE udelukkende fra terminalen?
Kør sudo zypper install openvpn NetworkManager-openvpn for OpenVPN-understøttelse, og forbind derefter med sudo openvpn --config ~/vpn-configs/us-server.ovpn. Til en udbyder-native klient installeres ProtonVPNs open-source CLI via deres RPM-repository (protonvpn-cli) eller pip3 install protonvpn-cli som reserveløsning på Tumbleweed, og forbinder over WireGuard med protonvpn-cli connect --protocol wg.
Kan jeg konfigurere en VPN på openSUSE med YaST i stedet for kommandolinjen?
Ja. Åbn YaST, gå til Network Settings > VPN Gateway/Connection, klik på Add, vælg OpenVPN eller WireGuard, importér derefter din udbyders .ovpn- eller .conf-fil og indtast dine legitimationsoplysninger. Når den er gemt, viser NetworkManager et systembakkeikon til at forbinde, afbryde eller skifte server uden at genåbne YaST.
Hvad sker der med min VPN efter en Tumbleweed-kerneopdatering?
WireGuard-forbindelser bør fortsætte uden afbrydelse, da WireGuard er indbygget direkte i kernen på både Tumbleweed og Leap 15.3+. Klienter fra tredjepart, der er afhængige af deres egne kernemoduler, som ældre IVPN-versioner, kan kræve en manuel genstart med en kommando som sudo systemctl restart ivpn-service, når opdateringen er færdig.
Hvordan tjekker og retter jeg DNS-lækager på openSUSE?
Installér pakken dnsleaktest eller besøg et DNS-lækagetestsite, mens du er forbundet, for at bekræfte, at din VPN dirigerer DNS-forespørgsler korrekt. Hvis der opstår en lækage, skal du indstille din VPN-udbyders DNS-servere manuelt i NetworkManagers forbindelsesindstillinger eller redigere /etc/resolv.conf direkte for at overskrive din ISPs standard-DNS.
Findes der en gratis VPN, jeg kan teste på openSUSE, før jeg forpligter mig til et betalt abonnement?
ProtonVPNs gratis niveau giver dig servere i USA, Japan og Holland uden Secure Core eller NetShield-filtrering, så openSUSE-brugere kan bekræfte kompatibilitet uden risiko. En opgradering til VPN Plus giver adgang til ProtonVPNs fulde netværk på 20,000+ servere i 140+ lande, fra $3.49/måned på det længstvarende abonnement, med en 30-dages pengene-tilbage-garanti.
Hvilken openSUSE-kompatibel VPN tilbyder den stærkeste anonymitet for privatlivsfokuserede brugere?
Mullvad kræver ingen e-mail, navn eller betalingsoplysninger knyttet til din identitet og udsteder i stedet et tilfældigt genereret kontonummer, og deres Linux-klient inkluderer DAITA (Defense Against AI-guided Traffic Analysis). IVPN tager en anden tilgang: hver server er hardwareejet frem for lejet, og udbyderen offentliggør regelmæssige gennemsigtighedsrapporter samt årlige uafhængige sikkerhedsrevisioner.
Hvor mange enheder kan jeg køre på et enkelt VPN-abonnement sammen med min openSUSE-maskine?
Det afhænger af udbyderen. ProtonVPN og NordVPN tillader begge 10 samtidige enhedsforbindelser pr. konto, mens ExpressVPN skalerer fra 10 til 14 afhængigt af det valgte abonnementsniveau. Det er nok til at dække en openSUSE-arbejdsstation plus telefoner, laptops og andre husstandsenheder på ét abonnement.
Hvordan sammenlignes Mullvads flade prisfastsættelse med ProtonVPNs trinopdelte abonnementer for openSUSE-brugere?
Mullvad koster en flad €5/måned uden rabatter for længere binding, ingen niveauer og ingen funktionsbegrænsninger, så hver bruger får det identiske Linux-funktionssæt. ProtonVPN kører i stedet trinopdelt prissætning fra $3.49/måned på sit længstvarende abonnement, hvor højere niveauer giver adgang til Secure Core multi-hop og NetShield-filtrering, som det gratis niveau udelukker.
Gør skift fra OpenVPN til WireGuard faktisk noget hurtigere på openSUSE?
Ja, mærkbart. Fejlfindingsdata fra openSUSE viser WireGuard leverer 40 til 60 procent højere gennemstrømning end OpenVPN på identisk hardware, og IVPNs egen Linux-klient viser en lignende gevinst på 15 til 25 procent ved protokolskift. For bredere benchmark-kontekst er NordVPN rangeret #1 af 22 på vores Trust Score, aggregeret fra offentliggjorte tredjepartstests, blandt udbydere, der understøtter Linux.
Tilbyder disse openSUSE-venlige VPN’er en refusionsgaranti, hvis opsætningen ikke fungerer?
Blandt de udbydere, der er dækket her, giver ProtonVPN, NordVPN og ExpressVPN hver betalte abonnementer en 30-dages pengene-tilbage-garanti, så du har en hel måned til at bekræfte Linux-kompatibilitet, før du forpligter dig. Mullvad og IVPNs Linux-klienter beskrives ikke her med en fast refusionsgaranti, så bekræft de aktuelle refusionsvilkår direkte hos en af udbyderne, før du tegner abonnement.
Hvordan åbner jeg de rigtige firewall-porte til VPN-trafik på openSUSE?
openSUSE Leap 15.x og Tumbleweed bruger firewalld som standard. Tillad OpenVPN med sudo firewall-cmd --add-service=openvpn --permanent efterfulgt af --reload, eller åbn WireGuards standard-UDP-port med sudo firewall-cmd --add-port=51820/udp --permanent. Ældre Leap-udgivelser (13.x, 42.x) bruger i stedet SuSEfirewall2, hvilket kræver direkte redigering af /etc/sysconfig/SuSEfirewall2.