Mejor VPN para DD-WRT: Compatibilidad de Router Verificada
Configura VPN directamente en tu router DD-WRT para cifrado en toda la red. Comparamos qué proveedores documentan la configuración de DD-WRT y la admiten.
 Michael Gargiulo
VPNs principales para DD-WRT


Conclusión: El firmware DD-WRT accede a funcionalidad avanzada de cliente VPN que el firmware de router de serie simplemente no ofrece. Al configurar una VPN directamente en tu panel administrativo DD-WRT, cifras el tráfico de cada dispositivo en tu red sin instalar aplicaciones en cada uno. Pero no todo proveedor de VPN funciona de forma fiable en compilaciones DD-WRT, así que elegir uno con compatibilidad DD-WRT verificada es importante.
Por qué los Routers DD-WRT son Ideales para Protección VPN en Toda la Red
La mayoría de routers de consumidor vienen con firmware bloqueado que impide la configuración del cliente VPN. DD-WRT cambia eso. Este firmware libre y de código abierto reemplaza el software original de tu router y abre un cliente OpenVPN (o WireGuard) directamente en la interfaz web del router. Eso significa que cada teléfono, portátil, smart TV y dispositivo IoT conectado a tu Wi-Fi obtiene protección VPN automáticamente.
Si estás explorando configuraciones más amplias de VPN en router, DD-WRT es solo una opción de firmware junto a Tomato y OPNsense. Pero DD-WRT destaca porque es compatible con más de 200 modelos de router, tiene una comunidad de código abierto activa y proporciona control granular sobre las reglas de enrutamiento VPN. El proyecto DD-WRT mantiene una base de datos de routers consultable donde puedes confirmar tu modelo de hardware exacto y versión de compilación requerida antes de hacer flash.
Una VPN crea un túnel cifrado entre tu dispositivo e internet. Para una explicación completa de cómo funcionan las VPN, consulta nuestra guía. Cuando configuras ese túnel a nivel de router a través de DD-WRT, eliminas instalaciones de aplicaciones por dispositivo. Esto es especialmente valioso para dispositivos que no soportan aplicaciones VPN nativamente: consolas de juegos, altavoces inteligentes, cámaras de seguridad y sticks de streaming antiguos.
Ventajas Específicas de DD-WRT sobre Firmware Original
Las capacidades VPN de DD-WRT van más allá de lo que proporciona cualquier firmware de serie:
- Cliente OpenVPN integrado en el panel administrativo. Navega a Servicios → VPN en la interfaz web DD-WRT para pegar tu configuración .ovpn del proveedor directamente.
- Enrutamiento basado en políticas. Enruta solo dispositivos específicos a través de la VPN mientras otros usan tu conexión ISP regular. Esto se configura bajo el campo “Policy Based Routing” en la pestaña cliente OpenVPN.
- Prevención de fuga de DNS. DD-WRT te permite establecer manualmente servidores DNS (por ejemplo, 10.8.8.1 o el DNS de tu proveedor VPN) bajo Configuración → Configuración Básica, evitando que las consultas DNS se filtren fuera del túnel.
- Kill switch mediante iptables. DD-WRT soporta reglas de firewall personalizadas. Puedes añadir comandos iptables bajo Administración → Comandos para bloquear todo el tráfico si el túnel VPN cae. DD-WRT no tiene un kill switch GUI integrado, por lo que esto requiere configuración manual de reglas de firewall.
- Almacenamiento de configuración basado en NVRAM. DD-WRT almacena configuraciones en NVRAM. Los routers con menos de 32 KB de NVRAM pueden no tener espacio suficiente para configuraciones OpenVPN completas con certificados. Verifica la capacidad NVRAM de tu router antes de comenzar.
Si actualmente usas un router Linksys, muchos modelos Linksys (especialmente la serie WRT) son objetivos populares para hacer flash de DD-WRT. De manera similar, muchos routers Asus pueden ejecutar DD-WRT, aunque el firmware Merlin propio de Asus a veces es preferido para esos modelos.
Versiones de Compilación DD-WRT y NVRAM: Lo que Necesitas Saber
No todas las compilaciones DD-WRT son iguales en cuanto a funcionalidad VPN. Las compilaciones antiguas pueden carecer completamente de soporte OpenVPN o tener errores de estabilidad conocidos con túneles VPN. Esto es lo que debes verificar antes de hacer flash:
- Versión de compilación r47525 o más nueva se requiere para soporte del módulo kernel WireGuard. Las compilaciones antiguas solo soportan OpenVPN.
- Capacidad NVRAM de 32 KB mínimo se necesita para almacenar certificados OpenVPN, claves y cadenas de configuración adicionales. Los routers con 64 KB NVRAM permiten múltiples perfiles VPN.
- El tipo de compilación importa. Usa compilaciones “mega” o “big” para asegurar que los módulos OpenVPN e iptables estén incluidos. Las compilaciones “mini” y “micro” eliminan la funcionalidad VPN para ahorrar espacio.
- Consulta la base de datos de routers DD-WRT para tu número de modelo exacto. Algunos routers tienen múltiples revisiones de hardware (por ejemplo, Netgear R7000 v1 vs. v2), y la compilación incorrecta bloqueará el dispositivo.
Ejecuta nvram show | grep size en el shell de comandos DD-WRT (Administración → Comandos) para comprobar tu uso actual de NVRAM. Si la NVRAM libre cae por debajo de 5 KB después de pegar configuraciones VPN, el router puede volverse inestable.
Comportamiento de Fuga de DNS en Compilaciones DD-WRT
Las fugas de DNS son un problema común en DD-WRT cuando el túnel VPN está activo pero las consultas DNS aún se enrutan a través de tu ISP. Esto ocurre porque DD-WRT usa por defecto los servidores DNS asignados por tu ISP a menos que los reemplaces manualmente.
Para prevenir fugas de DNS en DD-WRT:
- Ve a Configuración → Configuración Básica en el panel administrativo DD-WRT.
- Reemplaza los campos DNS del ISP con los servidores DNS de tu proveedor VPN. NordVPN usa 103.86.96.100 y 103.86.99.100. PIA usa 10.0.0.243.
- Alternativamente, usa un resolutor centrado en privacidad como Quad9 (9.9.9.9) o Cloudflare (1.1.1.1), aunque el DNS de tu proveedor VPN es preferido para prevención completa de fugas.
- Bajo Servicios → Opciones Adicionales de DNSMasq, añade
no-resolvpara evitar que DNSMasq se revierte a DNS del ISP.
Después de aplicar estas configuraciones, verifica en un sitio de prueba de fuga de DNS que todas las consultas se resuelven a través del túnel VPN. Algunas compilaciones antiguas de DD-WRT (anteriores a r40000) tienen errores conocidos de DNSMasq que pueden causar fugas intermitentes incluso con configuración correcta.
VPN principales para firmware DD-WRT
Comparamos proveedores de VPN específicamente para compatibilidad con DD-WRT utilizando la documentación publicada de cada proveedor. Los criterios a continuación reflejan qué es realmente importante al configurar una VPN dentro de la interfaz web de DD-WRT, no solo la calidad general de VPN.
| Proveedor VPN | Guía de instalación DD-WRT | Protocolo compatible en DD-WRT | NVRAM mínima requerida | División de túnel en DD-WRT | WireGuard en DD-WRT | Método de Kill Switch |
|---|---|---|---|---|---|---|
| NordVPN | Sí, guía paso a paso de interfaz web DD-WRT | OpenVPN (UDP/TCP) | 32 KB+ | Sí, mediante enrutamiento basado en política | Parcial (solo compilaciones más recientes) | Reglas iptables manuales |
| ExpressVPN | Sí, específico para DD-WRT con capturas | OpenVPN, Lightway (manual) | 32 KB+ | Sí, mediante enrutamiento basado en política | Sin soporte nativo | Reglas iptables manuales |
| Private Internet Access | Sí, wiki de DD-WRT con archivos .ovpn | OpenVPN, WireGuard | 32 KB+ | Sí, mediante enrutamiento basado en política | Sí (compilaciones r47525+) | Reglas iptables manuales |
| Surfshark | Sí, tutorial de DD-WRT disponible | OpenVPN | 32 KB+ | Sí, mediante enrutamiento basado en política | Sin soporte nativo | Reglas iptables manuales |
| Mullvad | Sí, proporciona configuraciones brutas .ovpn y WireGuard | OpenVPN, WireGuard | 32 KB+ | Sí, mediante enrutamiento basado en política | Sí (compilaciones r47525+) | Reglas iptables manuales |
NordVPN ofrece la mayor red de servidores para DD-WRT
NordVPN publica un tutorial dedicado de DD-WRT que te guía a través de la configuración de la pestaña Servicios → VPN paso a paso. Proporciona archivos .ovpn pregenerados para cada ubicación de servidor, que pegas directamente en los campos del cliente OpenVPN de DD-WRT.
Los servidores ofuscados de NordVPN ayudan a eludir el estrangulamiento de tráfico de VPN por parte del ISP. La ofuscación requiere configuraciones .ovpn específicas y las compilaciones de OpenVPN parcheadas con XOR disponibles en el firmware mega de DD-WRT. En DD-WRT, espera velocidades más bajas que tu conexión base porque OpenVPN añade sobrecarga en hardware de router de consumidor. NordVPN actualmente no soporta WireGuard de forma nativa en DD-WRT, aunque NordLynx (su implementación de WireGuard) funciona en instalaciones basadas en aplicaciones.
La guía de DD-WRT de NordVPN cubre el proceso completo: descargar el archivo .ovpn correcto, pegar el certificado CA y la clave TLS en los campos de DD-WRT, y establecer el cifrado en AES-256-CBC. Su guía también incluye los comandos iptables de kill switch específicos para su configuración de servidor.
Ideal para: Usuarios que desean una gran red de servidores (6.300+ servidores en 111 países) con configuraciones OpenVPN confiables para DD-WRT.
ExpressVPN proporciona la documentación más detallada para DD-WRT
ExpressVPN ofrece una de las guías de instalación de DD-WRT más detalladas de la industria, completa con capturas de pantalla de cada campo del panel de administración de DD-WRT. Proporcionan archivos .ovpn organizados por ubicación de servidor y protocolo (UDP vs. TCP).
El protocolo Lightway de ExpressVPN es más rápido que OpenVPN pero requiere configuración manual en DD-WRT y puede no funcionar en todas las compilaciones. Mantente con OpenVPN para máxima fiabilidad.
Una ventaja de la documentación de DD-WRT de ExpressVPN: cubre pasos de solución de problemas para problemas comunes como fallos de handshake TLS y errores de desajuste MTU. Estos son puntos de dolor frecuentes durante la configuración de VPN en DD-WRT que las guías de otros proveedores omiten.
Ideal para: Usuarios que desean documentación paso a paso de DD-WRT y velocidades consistentes en todas las ubicaciones de servidor.
Private Internet Access soporta WireGuard en DD-WRT
PIA destaca para usuarios de DD-WRT porque soporta WireGuard en compilaciones de DD-WRT r47525 y más recientes. WireGuard es significativamente más rápido que OpenVPN en hardware de router porque utiliza menos CPU. PIA también permite personalización profunda de niveles de cifrado, permitiéndote intercambiar algo de seguridad por velocidad en routers menos potentes.
El precio de PIA es uno de los más bajos para proveedores compatibles con DD-WRT, típicamente alrededor de $2.20/mes en planes de varios años. Su wiki de DD-WRT incluye archivos .ovpn, detalles de certificados y plantillas de reglas de cortafuegos para configuración de kill switch. PIA también documenta cómo configurar la división de túnel mediante el enrutamiento basado en política de DD-WRT, especificando qué direcciones IP de LAN deben eludir el túnel.
Ideal para: Usuarios conscientes del presupuesto con compilaciones más recientes de DD-WRT que desean soporte de WireGuard en su router.
Surfshark funciona en DD-WRT pero carece de soporte nativo de WireGuard en router
Surfshark proporciona un tutorial de DD-WRT y archivos de configuración .ovpn para OpenVPN. Soporta conexiones simultáneas ilimitadas, lo que es menos relevante a nivel de router (ya que el router en sí cuenta como una conexión) pero útil si también instalas la VPN en dispositivos individuales fuera de tu red doméstica.
Las velocidades en DD-WRT están limitadas por la sobrecarga de OpenVPN, porque Surfshark no soporta WireGuard en DD-WRT. Para usuarios con routers impulsados por procesadores basados en ARM (como el Netgear R7000), OpenVPN suele ser viable para transmisión en HD. Sin embargo, la transmisión en 4K sobre el túnel de VPN puede tener problemas de almacenamiento en búfer con routers basados en MIPS.
Ideal para: Hogares que necesitan conexiones de dispositivos ilimitadas tanto en el router DD-WRT como en aplicaciones móviles/laptop.
Mullvad maximiza la privacidad con WireGuard en DD-WRT
Mullvad adopta un enfoque de maximización de privacidad. Acepta pagos anónimos (incluyendo efectivo por correo), no requiere correo electrónico para registrarse, y proporciona archivos de configuración brutos de WireGuard y OpenVPN que funcionan en DD-WRT sin modificación.
Mullvad soporta WireGuard en compilaciones de DD-WRT r47525+, lo que mejora significativamente las velocidades en hardware de router. Eso lo convierte en una de las mejores opciones para DD-WRT. La compensación: Mullvad tiene una red de servidores más pequeña (~700 servidores en 46 países) en comparación con NordVPN o ExpressVPN.
Las configuraciones de WireGuard de Mullvad son especialmente limpias para DD-WRT. Pegas la clave privada, la dirección de punto final e IPs permitidas directamente en los campos del cliente WireGuard de DD-WRT. No se requiere gestión de certificados, lo que ahorra espacio NVRAM.
Ideal para: Usuarios enfocados en privacidad que desean WireGuard en DD-WRT y recopilación mínima de datos de su proveedor de VPN.
Cómo configurar una VPN en DD-WRT: pasos clave
Este es un resumen condensado del proceso de configuración dentro del panel de administración de DD-WRT. La guía de DD-WRT de tu proveedor de VPN tendrá detalles específicos del servidor.
- Instalar firmware DD-WRT. Descarga la compilación correcta para tu modelo de router desde la base de datos de routers DD-WRT. Sigue las instrucciones de instalación exactamente. Una compilación incorrecta puede inutilizar tu router.
- Acceder al panel de administración de DD-WRT. Abre un navegador y ve a
192.168.1.1(predeterminado). Inicia sesión con tus credenciales de administrador. - Navega a Servicios → VPN. Habilita el cliente OpenVPN. Verás campos para IP/Nombre del servidor, Puerto, Dispositivo de túnel (TUN), Protocolo de túnel (UDP) y Cifrado.
- Pega la configuración de tu proveedor. Copia el contenido del archivo .ovpn de tu proveedor en el campo “Configuración adicional”. Pega el certificado CA, la clave de autenticación TLS y el certificado del cliente en sus respectivos campos.
- Configura DNS manualmente. Ve a Configuración → Configuración básica y reemplaza los servidores DNS de tu ISP con las direcciones DNS de tu proveedor VPN (o utiliza un DNS enfocado en privacidad como 9.9.9.9).
- Añade un kill switch (opcional pero recomendado). En Administración → Comandos, pega reglas iptables que bloqueen el tráfico WAN cuando el túnel VPN se desconecte. Guarda como un script de inicio.
- Aplica configuraciones y reinicia. Haz clic en “Aplicar configuraciones”, luego reinicia el router. Verifica el estado de la VPN en Estado → OpenVPN para confirmar que el túnel está activo.
Rendimiento de VPN en DD-WRT: qué esperar
Una VPN a nivel de router siempre es más lenta que ejecutar una aplicación VPN en una laptop o teléfono moderno. El cuello de botella es el CPU de tu router, que maneja todo el cifrado y descifrado para cada dispositivo de la red.
Lo que impulsa la velocidad de VPN en router: La velocidad del reloj de CPU y la arquitectura importan más. Un CPU ARM de 1 GHz o más rápido como el Netgear R7000 o Linksys WRT3200ACM se desempeña mucho mejor que un router MIPS de 720 MHz como el TP-Link Archer C7, que también carece de soporte para WireGuard. Para altas velocidades a través del túnel, utiliza un router basado en ARM de alta gama con soporte para WireGuard o un dispositivo puerta de enlace VPN dedicado.
| Método de configuración | Dificultad | Mejor protocolo | Cobertura |
|---|---|---|---|
| Router DD-WRT con VPN configurada | Avanzado | OpenVPN o WireGuard | Todos los dispositivos de la red |
| Aplicación VPN en dispositivo individual | Fácil | WireGuard / IKEv2 | Un dispositivo a la vez |
| Compartir conexión VPN en PC/Mac | Medio | Cualquier protocolo | Dispositivos conectados vía hotspot/Ethernet |
Solución de problemas comunes de VPN en DD-WRT
Incluso con la configuración correcta, las configuraciones de VPN en DD-WRT pueden enfrentar problemas específicos. Estos son los problemas más frecuentes y sus soluciones:
Fallo en el apretón de manos TLS. Esto generalmente significa que el certificado CA o la clave de autenticación TLS se pegó incorrectamente. Vuelve a copiar todo el bloque de certificado, incluyendo las líneas -----BEGIN CERTIFICATE----- y -----END CERTIFICATE-----. También confirma que el reloj de tu router esté configurado correctamente en Configuración → Configuración básica, ya que los certificados TLS expirados o con fecha futura fallarán.
VPN se conecta pero no fluye tráfico de internet. Verifica que la opción “Redirigir puerta de enlace predeterminada” esté habilitada en la configuración del cliente OpenVPN de DD-WRT. También verifica que el cortafuegos no esté bloqueando el tráfico en la interfaz tun0. Añade iptables -I FORWARD -i tun0 -j ACCEPT en Administración → Comandos si es necesario.
Velocidad lenta después de conectar la VPN. Reduce el cifrado de AES-256-CBC a AES-128-CBC para un aumento de velocidad en CPU más débiles. Mejor aún, cambia a WireGuard si tu compilación lo admite. También verifica que la aceleración NAT de hardware esté deshabilitada, ya que entra en conflicto con la tunelización VPN en algunas compilaciones de DD-WRT.
El router se bloquea o reinicia después de habilitar la VPN. Esto a menudo indica NVRAM o RAM insuficiente. Verifica la memoria libre en Estado → Memoria. Los routers con menos de 128 MB de RAM pueden tener dificultades para mantener túneles OpenVPN estables, especialmente con varios dispositivos conectados.
Recomendaciones Finales para Usuarios de VPN de DD-WRT
Elegir una VPN para DD-WRT se reduce a tres factores: ¿el proveedor publica una guía específica de configuración DD-WRT, soporta tu protocolo preferido en compilaciones DD-WRT, y tu hardware de router tiene suficiente potencia de procesamiento para manejar cifrado sin paralizar tus velocidades?
Para la mayoría de usuarios, NordVPN ofrece la mejor combinación de cobertura de servidores, documentación DD-WRT y características de privacidad. Si quieres WireGuard en DD-WRT para mejores velocidades, Private Internet Access o Mullvad son las opciones más fuertes en compilaciones r47525+. ExpressVPN sigue siendo una opción principal para usuarios que valoran guías detalladas y llenas de capturas de pantalla.
Antes de comenzar, confirma que tu modelo de router está en la base de datos de routers DD-WRT, verifica tu capacidad NVRAM y descarga el número de compilación correcto. Si aún estás decidiendo entre opciones de firmware o marcas de router, nuestra guía general de VPN de router cubre el panorama más amplio. Nuestras páginas en VPNs de router Asus y VPNs de router Linksys abordan esos ecosistemas de hardware específicos.
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
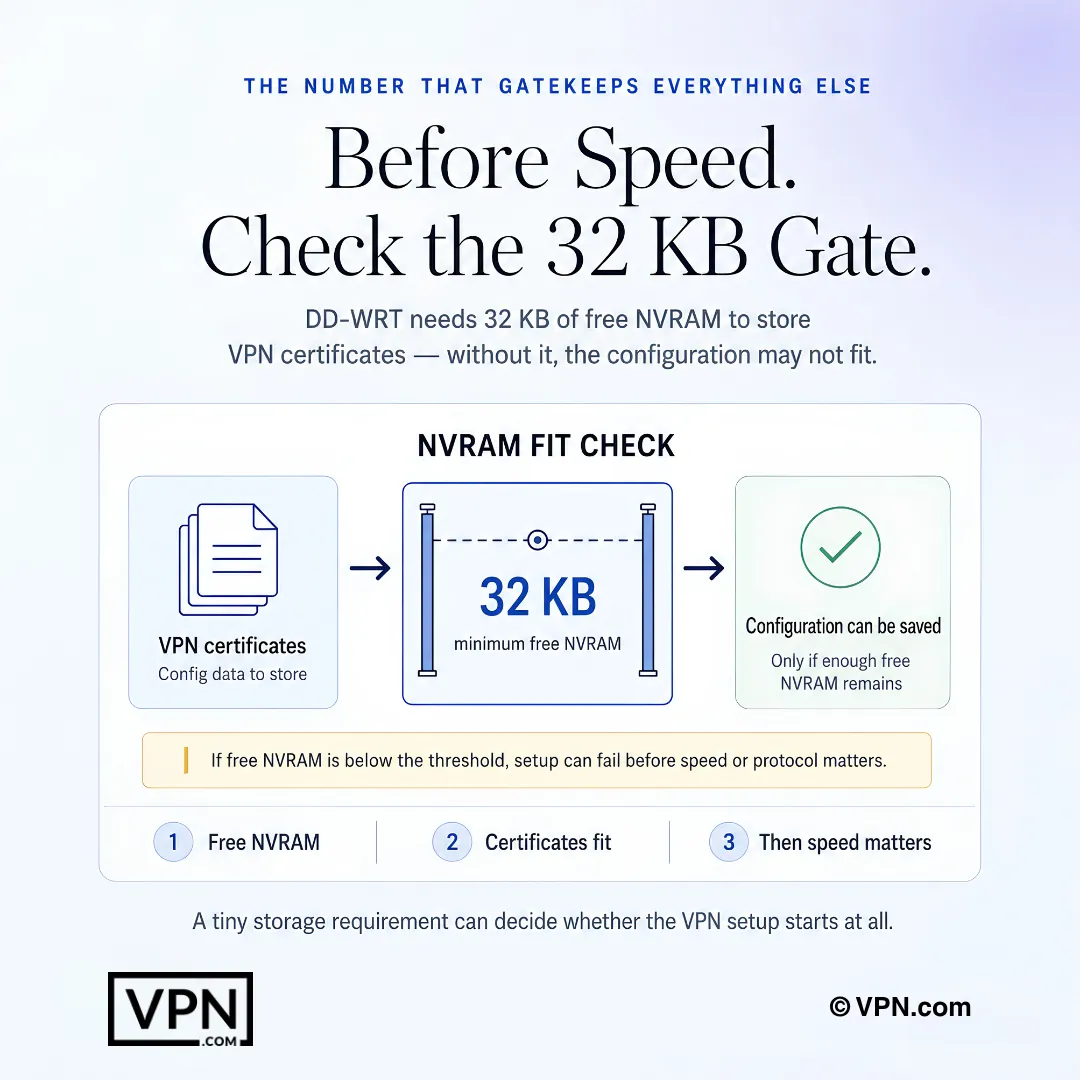
En DD-WRT, la NVRAM libre puede determinar si la configuración VPN cabe antes de que la velocidad sea relevante.
Preguntas Frecuentes
¿Qué hace que DD-WRT sea diferente del firmware de router de serie para uso de VPN?
DD-WRT es firmware libre y de código abierto compatible con más de 200 modelos de router que accede a un cliente OpenVPN o WireGuard directamente dentro de la interfaz web del router, algo que el firmware de serie bloqueado no permitirá. Configuras el túnel una sola vez bajo Servicios → VPN, y cada dispositivo conectado, teléfono, portátil, smart TV o consola de juegos, hereda cifrado automáticamente sin instalaciones de aplicaciones por dispositivo.
¿Qué versión de compilación DD-WRT necesito para ejecutar WireGuard en lugar de OpenVPN?
Necesitas compilación r47525 o más nueva para soporte del módulo kernel WireGuard; las compilaciones antiguas solo ejecutan OpenVPN. Private Internet Access y Mullvad ambos soportan WireGuard en estas compilaciones más nuevas, mientras que NordVPN, ExpressVPN y Surfshark actualmente se basan en OpenVPN solamente para DD-WRT, así que consulta la compilación exacta de tu router en la base de datos DD-WRT antes de hacer flash.
¿Cuánta NVRAM necesita mi router para almacenar una configuración VPN en DD-WRT?
DD-WRT requiere un mínimo de 32 KB de NVRAM para almacenar certificados OpenVPN, claves y cadenas de configuración; 64 KB permite múltiples perfiles VPN a la vez. Ejecuta nvram show | grep size bajo Administración → Comandos para comprobar el uso actual, y detente si la NVRAM libre cae por debajo de 5 KB después de pegar configuraciones, ya que eso puede desestabilizar el router.
¿Cómo instalo realmente una VPN en mi router DD-WRT?
Haz flash de la compilación correcta de DD-WRT para tu modelo, inicia sesión en el panel administrativo en 192.168.1.1, luego habilita el cliente OpenVPN bajo Servicios → VPN y pega el archivo .ovpn de tu proveedor, certificado CA y clave TLS. Establece DNS manualmente bajo Configuración → Configuración Básica, añade un script iptables kill switch, luego aplica configuración y reinicia para confirmar el túnel bajo Estado → OpenVPN.
¿Viene DD-WRT con un kill switch integrado?
No, DD-WRT no tiene un toggle de kill switch GUI. Tienes que añadir comandos iptables personalizados bajo Administración → Comandos para bloquear todo el tráfico WAN si el túnel cae, guardado como Script de Inicio. NordVPN, ExpressVPN y Surfshark todos publican guías DD-WRT que incluyen las reglas iptables específicas para sus configuraciones de servidor.
¿Qué VPN se adapta mejor a DD-WRT para velocidad?
Mullvad y PIA soportan WireGuard en compilaciones de DD-WRT r47525+, lo que mantiene la sobrecarga de CPU del router más baja que OpenVPN. NordVPN y Surfshark están limitados a OpenVPN en el firmware de DD-WRT, por lo que deberías esperar un rendimiento más lento en el mismo router.
¿Cuántos dispositivos cubre realmente una configuración VPN de DD-WRT?
Cada dispositivo en tu red doméstica obtiene protección automáticamente una vez que la VPN está configurada en el router, ya que el router mismo cuenta como una sola conexión independientemente del límite de dispositivos del proveedor. NordVPN normalmente limita cuentas a 10 dispositivos y ExpressVPN a 10-14 dependiendo del plan, pero esos límites no aplican aquí; el plan de dispositivos ilimitados de Surfshark sigue siendo útil si también ejecutas su aplicación en otro lugar.
¿Prevendrá DD-WRT fugas de DNS automáticamente una vez que una VPN está conectada?
No, DD-WRT usa por defecto los servidores DNS de tu ISP a menos que los reemplaces manualmente bajo Configuración → Configuración Básica. Reemplázalos con el DNS de tu proveedor, NordVPN usa 103.86.96.100 y 103.86.99.100, o un resolutor como Quad9 (9.9.9.9), y añade no-resolv bajo Opciones Adicionales de DNSMasq para evitar que las consultas de reversión del ISP.
¿Cuál VPN es la opción más barata para una configuración de router DD-WRT?
Private Internet Access subestima al resto en $2.20/mes, con soporte WireGuard incluido. Surfshark empieza desde $2.49/mes en su plan a más largo plazo pero carece de soporte nativo de WireGuard en DD-WRT. NordVPN empieza desde $3.49/mes y ExpressVPN desde $2.99/mes, ambos en sus términos más largos.
¿Qué ocurre si una VPN no funciona bien una vez configurada en mi router DD-WRT?
NordVPN, ExpressVPN y Surfshark cada uno respaldan sus planes con una garantía de devolución de dinero de 30 días, para que puedas probar el rendimiento a nivel de router en tu hardware específico antes de comprometerte. Si la sobrecarga de OpenVPN paraliza tus velocidades o tu compilación carece de soporte WireGuard, solicita un reembolso dentro de la ventana en lugar de quedarte atrapado en un plan que funciona mal en tu configuración.
¿Por qué mi túnel VPN de DD-WRT se conecta pero ningún tráfico de internet pasa?
Esto generalmente significa que “Redirigir Gateway Predeterminado” no está habilitado en la configuración del cliente OpenVPN, o el firewall está bloqueando la interfaz tun0. Habilita la opción de redirección y, si es necesario, añade iptables -I FORWARD -i tun0 -j ACCEPT bajo Administración → Comandos. También confirma que el reloj de tu router es preciso, ya que los certificados TLS expirados o futuros causan fallos de conexión similares.
¿Por qué mi router se bloquea o se reinicia después de habilitar VPN en DD-WRT?
Esto típicamente apunta a NVRAM o RAM insuficiente en lugar de una mala configuración. Comprueba memoria libre bajo Estado → Memoria; los routers con menos de 128 MB de RAM a menudo tienen dificultades para mantener túneles OpenVPN estables, especialmente con varios dispositivos conectados simultáneamente. Cambiar a WireGuard en una compilación r47525+ reduce la carga de CPU y puede resolver bloqueos intermitentes.
Mi router DD-WRT se siente demasiado lento con la VPN activada, ¿qué debo verificar primero?
Los routers con velocidad de reloj de CPU por debajo de 800 MHz ven desaceleración notable ejecutando cifrado OpenVPN. Intenta reducir el cifrado de AES-256-CBC a AES-128-CBC, deshabilita aceleración NAT de hardware si está habilitada, o cambia a WireGuard si tu compilación soporta r47525+. Hardware como el Netgear R7000 o Linksys WRT3200ACM maneja el cifrado VPN notablemente mejor que los routers más antiguos basados en MIPS.