Parim VPN FreeBSD jaoks: OpenVPN ja WireGuard seadistus
Leia FreeBSD jaoks parim VPN, mis toetab natiivselt OpenVPN-i ja WireGuardi. Saa seadistusjuhendid, pf-ühilduvus ja FreeBSD-spetsiifilised konfiguratsioonifailid.
 Michael Gargiulo
Leia oma VPN
Milleks kasutad VPN-i peamiselt?
Vali üks ja vasta mõnele kiirküsimusele. Nimetame VPN-i, mis sobib, ja selgitame, miks.
VPN voogedastus jaoks
Küsimus 1 / 3
Mis viis sind otsima voogesituse VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul

Sinu sobivus

NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59

ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN privaatsus jaoks
Küsimus 1 / 3
Mis pani sind otsima privaatsuse VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN mängimine jaoks
Küsimus 1 / 3
Mis pani sind otsima mänguvpn-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN tasuta plaanid jaoks
Küsimus 1 / 3
Mis pani sind otsima tasuta VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
NordVPN7,229 serveridNordVPN's privacy and security record is strong on process and mixed on proof
93 100-st, koosneb kahest kaalutud osast
Rakenduste poe hinnangud, osa skoorist
4,664,59
Uuritud 3. okt 2026Kontrollitud väiteid: 31Sõltumatud allikad: 11Skoorid uuendatud 5. nov 2026
 ExpressVPN3,000+ serverid
88 100-st, koosneb kahest kaalutud osast
Rakenduste poe hinnangud, osa skoorist
4,684,69
Uuritud 3. okt 2026Kontrollitud väiteid: 27Sõltumatud allikad: 13Skoorid uuendatud 5. nov 2026
 Mullvad VPN550+ serverid
76 100-st, koosneb kahest kaalutud osast
Rakenduste poe hinnangud, osa skoorist
4,144,06
Uuritud 3. okt 2026Kontrollitud väiteid: 29Sõltumatud allikad: 9Skoorid uuendatud 5. nov 2026
Põhiline: Enamikul pakkujatel puuduvad FreeBSD jaoks natiivsed graafilised VPN-rakendused. OpenVPN ja WireGuard töötavad selles platvormis siiski hästi. Vajad pakkujat, mis pakub FreeBSD-spetsiifilisi konfiguratsioonifaile, seadistusjuhendeid ning ühilduvust tööriistadega nagu
pfja FreeBSD jail’id.
Miks vajavad FreeBSD kasutajad spetsiaalset VPN-lahendust
FreeBSD ei ole Linux. Kuigi mõlemad on Unixi-laadsed süsteemid, kasutab FreeBSD teistsugust kernelit, teistsugust võrgupinu ja teistsugust paketihaldust. See erinevus on VPN-i valikul oluline.
FreeBSD on umbes 5% maailma serverituru aluseks. See domineerib võrguseadmete platvormidel nagu pfSense, OPNsense ja TrueNAS. Netflix käitab oma Open Connect CDN-i FreeBSD peal. WhatsApp ehitas oma sõnumiteenuse infrastruktuuri FreeBSD-le. Need ei ole hobikasutuses paigaldused.
FreeBSD kasutajad jagunevad kolme peamisse gruppi:
- Serveriadministraatorid, kes käitavad FreeBSD jail’e ja vajavad isoleeritud keskkondade vahel krüpteeritud tunneleid
- Võrguinsenerid, kes ehitavad tulemüüriseadmeid
pf(Packet Filter) abil ja vajavad VPN-integratsiooni operatsioonisüsteemi tasemel - Privaatsusele keskendunud arendajad, kes valisid FreeBSD selle turvamudeli tõttu (Capsicum-liivakast, GELI-krüpteerimine, MAC-raamistik)
Iga grupp vajab VPN-pakkujaid, kes mõistavad FreeBSD ainulaadset arhitektuuri. Üldised juhised “töötab Linuxil” ei kandu sageli puhtalt üle. FreeBSD kasutab teenuste haldamiseks rc.conf-i, konfiguratsiooniteid asukohas /usr/local/etc/ ning paketite paigaldamiseks pkg-i või ports’e. VPN-pakkuja, kes neid erinevusi ignoreerib, tekitab tunde kestvat tõrkeotsingut.
Kuidas VPN-protokollid FreeBSD-l töötavad
FreeBSD toetab kahte peamist VPN-protokolli: OpenVPN-i ja WireGuardi. Kumbki integreerub operatsioonisüsteemiga erinevalt.
OpenVPN FreeBSD-l
OpenVPN on FreeBSD-l töötanud üle 15 aasta. Paigaldamine käib ühe käsuga:
pkg install openvpnOpenVPN kasutab tun-seadmedraiverit, mis sisaldub FreeBSD baassüsteemis. Konfiguratsioonifailid asuvad kaustas /usr/local/etc/openvpn/. Teenust haldad rc.conf-i kaudu:
# Lisa failile /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN pakub usaldusväärset krüpteerimist AES-256-GCM-iga. Kompromiss: OpenVPN töötab kasutajaruumis, mis lisab protsessori koormust kerneli-taseme protokollidega võrreldes.
WireGuard FreeBSD-l
WireGuard jõudis FreeBSD kernelisse versiooniga 13.1. Varasemad versioonid vajavad paketti wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsFreeBSD 14.0+ versioonides tuleb WireGuard natiivse kernelimoodulina. Laadi see käsuga:
kldload if_wgWireGuard töötab FreeBSD-l kernelis, mistõttu on koormus madalam kui kasutajaruumis töötaval OpenVPN-il. Koodibaas on umbes 4000 rida, OpenVPN-il aga üle 100 000, mistõttu on auditeerimine kiirem ja rünnakupind väiksem.
Protokollide võrdlus FreeBSD-l:
| Omadus | OpenVPN | WireGuard |
|---|---|---|
| Tugi FreeBSD kernelis | Ainult kasutajaruumis | Natiivne (13.1+) |
| Paigaldamise käsk | pkg install openvpn | pkg install wireguard-tools |
| Konfiguratsiooni keerukus | Mõõdukas (10+ valikut) | Lihtne (5-6 valikut) |
Tulemüüri integratsioon (pf) | Vajab käsitsi reegleid | Liides luuakse automaatselt |
| Ühilduvus jail’idega | Täielik tugi | Täielik tugi (14.0+) |
Top 5 VPN-i, mis töötavad FreeBSD-l
Mitte iga VPN-pakkuja ei toeta FreeBSD-d. Enamik arendab rakendusi ainult Windowsi, macOS-i ja peavoolu Linuxi distributsioonide jaoks. Allpool olevad viis pakkujat pakuvad dokumenteeritud FreeBSD-ühilduvust koos konfiguratsioonifailidega.
VPN-ide võrdlusmaatriks
| Pakkuja | Protokollid FreeBSD-l | Natiivsed FreeBSD dokumendid | Serverite arv | Alates (kuus) | Graafiline liides saadaval |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Jah | 550+ (50+ riiki) | €5.00/kuu (allahindlusi pole) | Ei (ainult CLI) |
| OVPN | WireGuard, OpenVPN | Jah | 100+ (12 riiki) | Vaata OVPN-i veebilehelt | Ei (ainult CLI) |
| Perfect Privacy | OpenVPN | Jah | 55+ (23 riiki) | Vaata Perfect Privacy veebilehelt | Ei (ainult CLI) |
| IPredator | OpenVPN | Jah | 15+ (3 riiki) | Vaata IPredatori veebilehelt | Ei (ainult CLI) |
| NordVPN | OpenVPN | Osaliselt (kogukonna juhendid) | 7,229 (150 riiki) | $3.49/kuu | Ei (ainult CLI) |
Peamine järeldus: Ühelgi pakkujal pole FreeBSD graafilist klienti. Iga seadistus nõuab terminaliküsku. Kui eelistad graafilisi tööriistu, kaalu VPN-i käitamist pfSense- või OPNsense-seadmel.
Mullvad: parim üldvalik FreeBSD privaatsuseks
Mullvad tegutseb Rootsis ja aktsepteerib anonüümseid makseid, sealhulgas ümbrikus postitatud sularaha. Teenuse registreerimiseks ei ole vaja e-posti aadressi, nime ega isikuandmeid. Saad 16-kohalise kontonumbri.
Mullvad avaldab ametlikud FreeBSD WireGuardi konfiguratsioonijuhendid. Nende seadistusprotsess võtab umbes 10 minutit:
# Paigalda WireGuardi tööriistad
pkg install wireguard-tools

# Loo konfiguratsioonikaust
mkdir -p /usr/local/etc/wireguard

# Genereeri võtmed
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Laadi Mullvadi konfiguratsioon alla konto lehelt
# Aseta see faili /usr/local/etc/wireguard/wg0.conf

# Käivita liides
wg-quick up wg0
Mullvad küsib fikseeritud €5.00 kuus, ilma pikemate perioodide allahindlusteta. See lihtsus meeldib FreeBSD kasutajatele, kes eelistavad otsekohest hinnastust ilma müügitrikkideta.
Tugevused:
- Ametlik WireGuardi dokumentatsioon FreeBSD-le
- Anonüümne konto loomine (e-posti pole vaja)
- Fikseeritud hind ilma lepinguseota
- 700+ serverit 43 riigis
- Serveriinfrastruktuur töötab ainult RAM-is
Nõrkused:
- Mitmikhüpe ei ole ilma käsitsi seadistamiseta võimalik
- Väiksem serverivõrk kui NordVPN-il või ExpressVPN-il
- Pikema perioodi allahindlust ei ole
OVPN: natiivne WireGuardi tugi FreeBSD-l
OVPN, samuti Rootsis tegutsev, käitab kettata servereid, mis ei salvesta midagi kettale. See pakkuja loetleb FreeBSD selgesõnaliselt toetatud platvormide hulgas ja pakub konfiguratsioonifaile nii OpenVPN-i kui WireGuardi jaoks.
OVPN WireGuardi paigaldamise sammud FreeBSD-l:
# Paigalda vajalikud paketid
pkg install wireguard-tools

# Laadi OVPN WireGuardi konfiguratsioon alla juhtpaneelilt
# Salvesta kausta /usr/local/etc/wireguard/wg0.conf

# Luba käivitamisel rc.conf-i kaudu
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Käivita ühendus
service wireguard start
OVPN on hinnatud kõrgemalt kui massturu pakkujad, mis peegeldab tema väiksemat, privaatsusele keskendunud infrastruktuuri. Praeguste tariifide jaoks vaata OVPN-i veebilehte.
Tugevused:
- WireGuardi konfiguratsioonifailid FreeBSD-le
- Kettata serverid (andmed ei jõua kunagi kõvakettale)
- Toetab nii OpenVPN-i kui WireGuardi FreeBSD konfiguratsioonidega
- Tõestatud kohtus: OVPN võitis 2020. aastal kohtuasja, tõestades, et tal polnud kasutajaandmeid väljastamiseks
Nõrkused:
- Ainult 100+ serverit 12 riigis
- Kõrgem kuutasu kui Mullvadil
- Väiksem ettevõte vähemate tugitöötajatega
Perfect Privacy: parim mitmikhüppeline turvalisus FreeBSD serveritele
Perfect Privacy tegutseb Panamast ja on spetsialiseerunud täiustatud turvafunktsioonidele. Nende mitmikhüppelised VPN-ahelad suunavad liikluse korraga 2-4 serveri kaudu.
FreeBSD kasutajad seadistavad Perfect Privacy OpenVPN-i kaudu. WireGuardi tugi pole veel saadaval.
# Paigalda OpenVPN
pkg install openvpn

# Laadi alla Perfect Privacy FreeBSD konfiguratsioonid
# Paki lahti kausta /usr/local/etc/openvpn/

# Seadista automaatne käivitus
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Käivita teenus
service openvpn start
Mitmikhüpe vähendab kiirust märkimisväärselt. FreeBSD serveriadministraatorite jaoks, kes kaitsevad tundlikku infrastruktuuri, on see kompromiss sageli õigustatud.
Perfect Privacy hind on kõrgem kui enamikul massturu pakkujatel ning aastaplaanidel on allahindlus. Samuti pakutakse 7-päevast raha tagasi garantiid.
Tugevused:
- Mitmikhüppelised VPN-ahelad (kuni 4 serverit)
- Üksikasjalik FreeBSD seadistusdokumentatsioon
- NeuroRouting (tehisintellektil põhinev serverivalik)
- Liikluspiiranguid ega ribalaiuse limiite pole
- Pordi edastamine saadaval
Nõrkused:
- WireGuardi tuge veel pole
- Hind on kõrgem kui enamikul konkurentidel
- Mitmikhüpe toob kaasa märgatava latentsuse
- 55 serverit 23 riigis (selles loendis kõige väiksem võrk)
IPredator: lihtsaim seadistus FreeBSD algajatele
IPredator käivitati 2009. aastal, asutajateks isikud, kes olid seotud The Pirate Bay’ga. Teenus keskendub kõige enam lihtsusele ja privaatsusele.
IPredatori FreeBSD seadistus võtab umbes 10 minutit ainult OpenVPN-iga:
# Paigalda OpenVPN
pkg install openvpn

# Laadi alla IPredatori konfiguratsioonifailid
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Teisalda konfiguratsioon
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Käivita ühendus
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator avaldab oma tariifid veebilehel. Servereid on ainult Rootsis, Lätis ja Rumeenias (kokku 15+).
Tugevused:
- Lihtsaim FreeBSD seadistusprotsess
- Tugev privaatsuse pühendumus (Rootsi jurisdiktsioon)
- Aktsepteerib anonüümseks maksmiseks bitcoine
- Lihtne hinnastus
Nõrkused:
- Ainult 15 serverit 3 riigis
- WireGuardi tuge pole
- Puudub tapmislüliti ja täiustatud funktsioonid
- Ainult OpenVPN, seega pole WireGuardi-taolist tõhusust
NordVPN: suurim serverivõrk koos kogukonna FreeBSD toega
NordVPN ei toeta FreeBSD-d ametlikult, kuid nende OpenVPN-i konfiguratsioonifailid töötavad selles platvormis. FreeBSD kogukond hoiab alal seadistusjuhendeid, mis katavad protsessi.
# Paigalda OpenVPN
pkg install openvpn

# Laadi alla NordVPN OpenVPN konfiguratsioonid
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Paki lahti ja vali serveri konfiguratsioon
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Loo autentimisfail
echo "sinu_kasutajanimi" > /usr/local/etc/openvpn/auth.txt
echo "sinu_parool" >> /usr/local/etc/openvpn/auth.txt

# Käivita ühendus
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN algab pikima perioodi plaanil hinnaga alates $3.49 kuus. Kolme 7,229 serveri ja 150 riigiga pakub see laiimat geograafilist katvust.
Tugevused:
- 7,229 serverit 150 riigis
- Madal pikaajaline kuumäär pikima plaani puhul
- Varjatud serverid piiratud võrkudele
- Spetsiaalsed serverid (Double VPN, Onion over VPN)
Nõrkused:
- Ametlikku FreeBSD tuge pole (ainult kogukonna juhendid)
- WireGuard FreeBSD-l pole saadaval (NordLynx on ainult Linuxil, Windowsil ja Macil)
- Tapmislüliti pole saadaval ilma nende natiivse rakenduseta
- Seadistus nõuab rohkem käsitsi samme kui pakkujatel, kellel on ametlikud FreeBSD juhendid
FreeBSD OpenVPN konfiguratsiooniprobleemid ja lahendused
FreeBSD käsitleb OpenVPN-i teisiti kui Linux. Allpool on kõige sagedamad probleemid ja nende lahendused.
TUN-seadet ei leitud
FreeBSD ei pruugi tun-seadedraiverit automaatselt laadida. Paranda see, lisades selle käivitusse:
# Lisa failile /boot/loader.conf
if_tun_load="YES"

# Laadi kohe ilma taaskäivitamata
kldload if_tun
DNS-lekked läbi resolv.conf
FreeBSD-l OpenVPN ei uuenda /etc/resolv.conf-i automaatselt nagu Linuxil. Loo uuendusskript:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Lisa OpenVPN-i konfiguratsioonile:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Tulemüüri konfliktid pf-iga
FreeBSD pf tulemüür võib VPN-liikluse blokeerida. Lisa need reeglid faili /etc/pf.conf:
# Luba OpenVPN-i liiklus
pass out on egress proto udp to any port 1194
pass on tun0 all

# Valikuline: blokeeri kogu mitte-VPN liiklus (tapmislüliti)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Lae tulemüür uuesti:
pfctl -f /etc/pf.confOpenVPN teenus ei käivitu bootimisel
rc.conf süntaks on oluline. Kasuta täpseid muutujanimesid:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard FreeBSD-l: kernelimooduli seadistus ja tõrkeotsing
WireGuardi integratsioon erineb FreeBSD versiooniti. See jaotis käsitleb nii natiivseid kui kolmanda osapoole moodulite paigaldusi.
FreeBSD 13.x: kernelimooduli paigaldamine
FreeBSD 13.0 ja 13.1 vajavad välist kernelimoodulit:
pkg install wireguard-kmod wireguard-tools

# Laadi moodul
kldload if_wg

# Muuda püsivaks
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: natiivne kerneli tugi
FreeBSD 14.0+ sisaldab WireGuardi baaskernelis. Vajad ainult tööriistu:
pkg install wireguard-toolsWireGuard ei suuda liidest luua
Kui wg-quick up wg0 tagastab “RTNETLINK answers: Operation not supported”, pole kerneli moodul laaditud:
# Kontrolli, kas moodul on laaditud
kldstat | grep wg

# Laadi käsitsi
kldload if_wg

# Kontrolli
ifconfig wg0
WireGuardi käitamine FreeBSD jail’i sees
FreeBSD 14.0+ toetab WireGuardi jail’ide sees. Lisa need jail’i parameetrid:
# Failis /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Loo WireGuardi liides jail’i sees:
jexec myjail wg-quick up wg0MTU probleemid, mis põhjustavad pakkude kadu
WireGuardi vaikimisi MTU 1420 võib mõnes võrgus probleeme tekitada. Vähenda seda:
# Failis wg0.conf
[Interface]
MTU = 1380
VPN-i turvapraktikad FreeBSD-l
FreeBSD pakub turvafunktsioone, mis täiendavad VPN-i krüpteerimist. Kombineeri neid kihilise kaitse saavutamiseks.
Integreeri VPN pf-tulemüüriga: Loo reeglid, mis blokeerivad kogu liikluse väljaspool VPN-tunnelit. See toimib võrgutasemel tapmislülitina ilma sõltumata VPN-pakkuja tarkvarast.
Krüpteeri VPN-i konfiguratsioonid GELI-ga: Krüpteeri kaust, mis sisaldab VPN-i volitusi ja konfiguratsioonifaile:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Käita VPN Capsicum-liivakastis: FreeBSD Capsicum raamistik piirab, millele VPN-protsess ligi pääseb, vähendades kahju, kui VPN-klient on kompromiteeritud.
Jälgi VPN-ühenduse tervist: Lisa cron-töö, mis kontrollib tunneli olekut iga 5 minuti tagant ja taaskäivitab ühenduse, kui see katkeb:
*/5 * * * * /usr/local/bin/check-vpn.shLõplik hinnang
FreeBSD kasutajatel on VPN-valikuid vähem kui Linuxi või Windowsi kasutajatel. Siin ülevaadatud viis pakkujat teenindavad erinevaid vajadusi.
Vali Mullvad, kui soovid tugevat privaatsust anonüümsete kontodega ja head WireGuardi jõudlust fikseeritud hinnaga €5.00 kuus. Vali OVPN, kui soovid WireGuardi konfiguratsioonifaile ja kettata serveridisaini. Vali Perfect Privacy, kui vajad kõrge turvatasemega serverikeskkondade jaoks mitmikhüppelist marsruutimist. Vali IPredator, kui soovid kõige lihtsamat võimalikku FreeBSD seadistust. Vali NordVPN, kui vajad ligipääsu 7,229 serverile 150 riigis ega pane pahaks kogukonna hallatavaid FreeBSD juhiseid.
FreeBSD arhitektuur teeb sellest VPN-i kasutuseks ainulaadselt sobiva platvormi. pf-tulemüüri integratsioon, jail’ide isoleeritus ja GELI-krüpteerimine loovad turvakihid, mida ükski teine tarbijaoperatsioonisüsteem ei paku. Õige VPN-pakkuja täiendab neid tööriistu, mitte ei asenda neid.
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
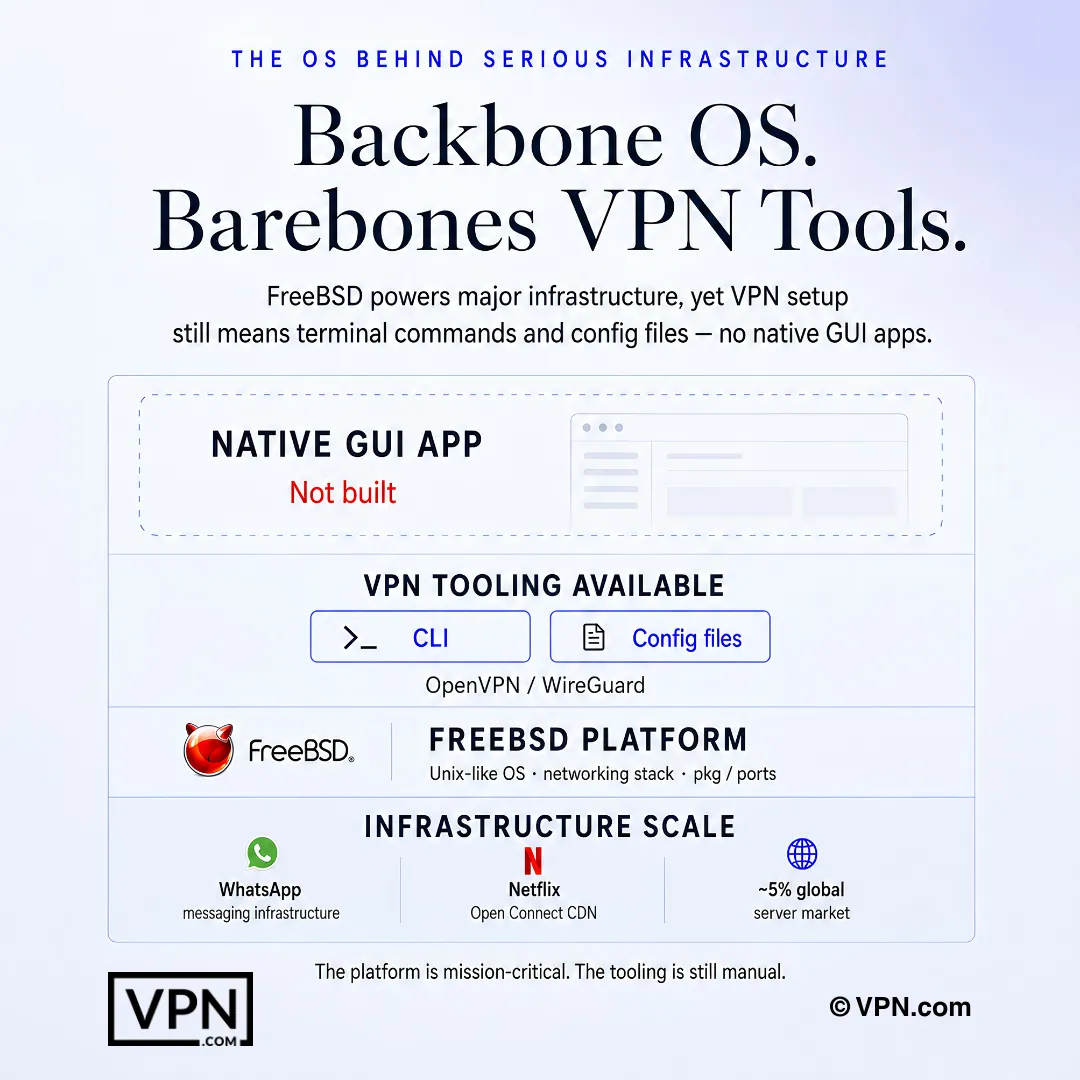
FreeBSD VPN-i seadistamine tähendab tavaliselt terminalikäske ja konfiguratsioonifaile, mitte natiivseid GUI-rakendusi.
Korduma kippuvad küsimused
Miks FreeBSD-le ei tule natiivset VPN-rakendust nagu Windowsile või macOS-ile?
FreeBSD ei ole Linux ning kasutab teistsugust kernelit ja võrgupinu, seega ei ehita enamik pakkujaid selle jaoks eraldi graafilist klienti. Selle asemel paigaldad OpenVPN-i või WireGuardi käsuga pkg install, haldad neid rc.conf-i kaudu ning hoiad konfiguratsioone kaustas /usr/local/etc/. Iga pakkuja, kes dokumenteerib FreeBSD toe, teeb seda terminaliseadistuse kaudu, mitte graafilise rakenduse abil.
Mis on tegelik erinevus OpenVPN-i ja WireGuardi käitamisel FreeBSD-l?
OpenVPN töötab täielikult kasutajaruumis, kasutades FreeBSD sisseehitatud tun-draiverit, ja on platvormil töötanud üle 15 aasta, kuid selle üle 100 000 rea koodibaas lisab protsessori koormust. WireGuard on natiivne kerneli moodul alates FreeBSD 13.1-st (täielikult natiivne versioonis 14.0+), mis hoiab protsessori kasutuse madalana, ning selle umbes 4000-realine koodibaas teeb sõltumatu auditeerimise kiiremaks.
Kuidas saan WireGuardi FreeBSD 14-l natiivselt käima?
FreeBSD 14.0+ versioonis on WireGuard sisse ehitatud baaskernelisse, seega vajad ainult pkg install wireguard-tools ja seejärel mooduli laadimiseks kldload if_wg. FreeBSD 13.0 või 13.1 puhul pead esmalt paigaldama eraldi paketi wireguard-kmod. Kui moodul on laaditud, genereeri võtmed käsuga wg genkey/wg pubkey ning tõsta liides üles käsuga wg-quick up wg0.
Miks OpenVPN FreeBSD-l DNS-päringuid lekitab ja kuidas seda peatada?
Erinevalt Linuxist ei kirjuta OpenVPN FreeBSD-l ühenduse loomisel /etc/resolv.conf-i automaatselt ümber, seega võivad DNS-päringud krüpteeritud ühendusest mööda minna. Paranda see up/down skriptiga, mis varundab ja vahetab resolv.conf-i ühendumisel ning taastab selle lahtiühendumisel, ja viita sellele skriptile OpenVPN-i konfiguratsioonifailis direktiiviga script-security 2.
Mis põhjustab FreeBSD-l veateate “tun device not found”?
FreeBSD ei lae mõnikord automaatselt tun-draiverit, millest OpenVPN sõltub, ja see tekitab ühenduse loomisel selle vea. Lisa if_tun_load="YES" faili /boot/loader.conf, et see laadiks igal käivitamisel automaatselt, või käivita kldload if_tun, et laadida see kohe ilma taaskäivitamata. See on platvormil üks levinumaid esmaseid OpenVPN-i seadistuse tõrkeid.
Kuidas ehitada FreeBSD pf-tulemüüri abil võrgutasemel tapmislüliti?
Selle asemel, et sõltuda pakkuja rakenduse tasemel tapmislülitist (mida enamikul FreeBSD seadistustel pole üldse), lisa pf.conf-i reeglid, mis blokeerivad kogu väljamineva liikluse, välja arvatud see, mis suunatakse läbi VPN-i liidese tun0 ja pakkuja konkreetse serveri IP VPN-pordil. Lae uuesti käsuga pfctl -f /etc/pf.conf. See blokeerib kogu liikluse, kui tunnel katkeb, toimides tulemüüri tasemel kaitsevõrgustikuna.
Kuidas käitada WireGuardi FreeBSD jail’i sees?
Jail’i tugi nõuab FreeBSD 14.0 või hilisemat versiooni, kuna WireGuard vajab jail’i sees režiimi vnet. Lisa allow.raw_sockets, vnet ja vnet.interface = "wg0" jail’i konfiguratsiooniplokki failis /etc/jail.conf ning seejärel tõsta tunnel jail’i väljast üles käsuga jexec myjail wg-quick up wg0. Varasemad FreeBSD versioonid seda jail’i integratsiooni ei toeta.
Millised pakkujad avaldavad ametliku FreeBSD dokumentatsiooni ja millised toetuvad kogukonna juhenditele?
Mullvad, OVPN, Perfect Privacy ja IPredator avaldavad kõik ametlikke FreeBSD seadistusjuhendeid koos konfiguratsioonifailidega. NordVPN-il pole ametlikku FreeBSD tuge; nende OpenVPN-i konfiguratsioonid töötavad platvormil, kuid protsessi kirjeldavad ainult kogukonna hallatavad juhendid, mistõttu võtab seadistamine tavaliselt kauem kui ametlikult dokumenteeritud pakkujatel.
Milline peavoolu pakkuja toimib FreeBSD kasutajatele kõige paremini, kui vajavad ka platvormideülest kiirust?
NordVPN on meie Trust Score’i järgi #1 kohal 22-st, mis põhineb avaldatud kolmandate osapoolte testidel, ja on ees ExpressVPN-ist (#2) ja Mullvadist (#11). NordVPN-il puudub ametlik FreeBSD tugi ning see nõuab kogukonna OpenVPN-i juhiseid, samas kui Mullvad avaldab ametlikku natiivset WireGuardi dokumentatsiooni FreeBSD-le, mistõttu on see parem valik, kui FreeBSD ühilduvus on olulisem kui puhas reiting.
Mis maksavad NordVPN, ExpressVPN ja Mullvad tegelikult FreeBSD seadistuse jaoks?
NordVPN algab pikima perioodi plaanil hinnaga alates $3.49 kuus, ExpressVPN algab pikima perioodi plaanil hinnaga alates $2.99 kuus ning Mullvad küsib fikseeritud hinda alates €5.00 kuus ilma pikaajalise allahindluseta. Ükski neist kolmest ei paku FreeBSD graafilist liidest, seega hinnaerinevused sõltuvad serveriinfrastruktuurist ja jurisdiktsioonist, mitte seadistuse mugavusest.
Kas saan tagasimakse, kui pakkuja FreeBSD seadistus minu kasutusjuhul ei tööta?
Jah, kahe kolmest puhul. NordVPN ja ExpressVPN toetavad oma plaane 30-päevase raha tagasi garantiiga, mis annab aega WireGuardi või OpenVPN-i konfiguratsioonide testimiseks oma FreeBSD masinal enne lõplikku otsust. Mullvadil pole prooviperioodi; see on tasu-kasutamise põhine, kuigi kasutamata päevad fikseeritud kuutasust on tühistamisel varakult tagastatavad.
Mitu samaaegset ühendust saan FreeBSD serverite katmiseks koos teiste seadmetega?
See varieerub pakkujati. NordVPN lubab 10 samaaegset seadme ühendust, ExpressVPN lubab sõltuvalt tariifitasemest 10-14 ühendust ja Mullvad piirab 5 seadmega. FreeBSD serveriadministraatoritele, kes käitavad mitut jail’i või pfSense-seadet koos isiklike seadmetega, annavad NordVPN-i või ExpressVPN-i kõrgemad seadmelimiidid rohkem ruumi enne teise konto vajamist.
Kas WireGuardi väiksem koodibaas teeb selle FreeBSD jail’ide kasutuses oluliselt turvalisemaks kui OpenVPN?
Vähemalt vähendab see rünnakupinda. WireGuardi umbes 4000-realist koodibaasi on lihtsam auditeerida kui OpenVPN-i üle 100 000 rida, ning kuna see töötab natiivse FreeBSD kerneli moodulina (13.1+ koos kmod-iga, natiivselt 14.0+), mitte kasutajaruumis, kasutab see ka vähem protsessorit, kui töötab isoleeritud jail’ides.