Parim VPN openSUSE-le: natiivne Linuxi tugi
Leia openSUSE-le parim VPN natiivsete CLI-klientide ja .rpm-pakettidega. Kiire, turvaline ja ühilduv YaST-i seadistusega.
 Michael Gargiulo
Leia oma VPN
Milleks kasutad VPN-i peamiselt?
Vali üks ja vasta mõnele kiirküsimusele. Nimetame VPN-i, mis sobib, ja selgitame, miks.
VPN voogedastus jaoks
Küsimus 1 / 3
Mis viis sind otsima voogesituse VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul

Sinu sobivus

NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59

ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN privaatsus jaoks
Küsimus 1 / 3
Mis pani sind otsima privaatsuse VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN mängimine jaoks
Küsimus 1 / 3
Mis pani sind otsima mänguvpn-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN tasuta plaanid jaoks
Küsimus 1 / 3
Mis pani sind otsima tasuta VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
NordVPN7,229 serveridNordVPN's privacy and security record is strong on process and mixed on proof
93 100-st, koosneb kahest kaalutud osast
Rakenduste poe hinnangud, osa skoorist
4,664,59
Uuritud 3. okt 2026Kontrollitud väiteid: 31Sõltumatud allikad: 11Skoorid uuendatud 5. nov 2026
 ExpressVPN3,000+ serverid
88 100-st, koosneb kahest kaalutud osast
Rakenduste poe hinnangud, osa skoorist
4,684,69
Uuritud 3. okt 2026Kontrollitud väiteid: 27Sõltumatud allikad: 13Skoorid uuendatud 5. nov 2026
ProtonVPN20,000+ serverid83 100-st, koosneb kahest kaalutud osast
Rakenduste poe hinnangud, osa skoorist
4,614,70
Uuritud 3. okt 2026Kontrollitud väiteid: 37Sõltumatud allikad: 3Skoorid uuendatud 5. nov 2026
Kokkuvõte: openSUSE toetab sisseehitatud kujul OpenVPN- ja WireGuard-protokolle. Kui lisada sellele VPN-teenusepakkuja, kes pakub natiivset Linuxi CLI-klienti või selgeid
.rpm-paigalduspakette, saad privaatse ja turvalise ühenduse ilma pakihalduriga võitlemata.
Parimad VPN-valikud openSUSE-le: mis eristab seda distributsiooni
openSUSE on Linuxi distributsioonide seas ainulaadses positsioonis. See sisaldab YaST-i, graafilist süsteemihaldustööriista, mis lihtsustab VPN-i seadistamist. Pakihaldurina kasutab see zypper-it ja .deb-failide asemel rpm-pakette. Lisaks jaguneb see kaheks eraldi väljalaskeharuks: Leap (stabiilsed, versioonitud väljalasked SUSE Linux Enterprise’i baasil) ja Tumbleweed (pidev väljalase uusima kerneli ja pakettidega).
Need erinevused on VPN-i seadistamisel olulised. VPN-teenusepakkuja, mis levitab ainult .deb-pakette, sunnib openSUSE kasutajaid käsitsi kompileerima või pakette teisendama. Teenusepakkuja, kes pakub .rpm-kliendi või distributsioonist sõltumatu AppImage’i, eemaldab selle takistuse täielikult.
See leht keskendub ainult openSUSE-spetsiifilisele VPN-i seadistamisele. Laiemat Linuxi VPN-katvust Ubuntu, Fedora, Arch ja teiste distributsioonide jaoks leiad meie täielikust juhendist.
Mida otsida openSUSE-le VPN-i valides
openSUSE-le VPN-i valimisel tuleb hinnata kriteeriume, mis ei kehti Windowsi ega macOS-i kasutajatele. Üldised „parima VPN-i” nimekirjad neid punkte harva käsitlevad.
Natiivse Linuxi kliendi saadavus
Kõige olulisem tegur on see, kas teenusepakkuja pakub natiivset Linuxi klienti. Otsi eelkõige:
- RPM-paketi levitamine. Teenusepakkujad, kes pakuvad
.rpm-allalaadimisi, töötavad otsezypper-iga. Teenusepakkujad, kes pakuvad ainult.deb-pakette, nõuavad lahendusi. - CLI-klient. Käsurea liides integreerub puhtalt openSUSE terminali töövoogu ja töötab identselt nii Leap’i kui ka Tumbleweedi peal.
- Funktsioonide võrdsus. Paljud VPN-teenusepakkujad eemaldavad Linuxi klientidelt funktsioone. Kontrolli, kas Linuxi versioon sisaldab tapmislülitit (kill switch), jagatud tunneldamist ja DNS-lekke kaitset. Windowsi ja macOS-i kliendid sisaldavad sageli funktsioone, mida Linuxi klient ei paku.
Protokollide tugi openSUSE-l
Iga allpool mainitud protokoll on otseselt seotud openSUSE pakiökosüsteemiga:
OpenVPN on kõige laialdaselt toetatud protokoll. Paigalda see openSUSE-le käsuga:
sudo zypper install openvpnNetworkManageriga graafiliseks haldamiseks paigalda ka integratsiooniplugin:
sudo zypper install NetworkManager-openvpnWireGuard on kernelis nii Leap 15.3+ kui ka Tumbleweedis. Kasutajaruumi tööriistad paigaldad käsuga:
sudo zypper install wireguard-toolsLeap 15.2 ja varasemates versioonides nõuab WireGuard kerneli moodulit openSUSE kogukonna repositooriumist. Tumbleweedi kasutajatel on alati saadaval uusim WireGuardi kerneli moodul.
IKEv2/IPsec sobib hästi mobiilsete taasühenduste jaoks. openSUSE toetab seda strongSwani kaudu:
sudo zypper install strongswanIKEv2 ühendusi saab seadistada ka menüüst YaST > Network Settings, ilma terminali puutumata.
Tulemüüri seadistamine
openSUSE Leap 15.x ja Tumbleweed kasutavad vaikimisi firewalld-d. VPN-liiklus võib nõuda vastava teenuse või pordi lisamist:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
WireGuardi puhul luba UDP-port, mille su konfiguratsioon määrab (vaikimisi 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Vanemad Leap’i versioonid (13.x, 42.x) kasutasid selle asemel SuSEfirewall2-d, mis nõudis otsest muutmist failis /etc/sysconfig/SuSEfirewall2. Kui kasutad vana Leap’i paigaldust, kontrolli enne reeglite rakendamist, kas su tulemüüritööriist on firewalld või SuSEfirewall2.
Parimad openSUSE-d toetavad VPN-id
Iga allpool toodud teenusepakkujat hinnatakse openSUSE-spetsiifiliste kriteeriumide järgi: paigaldusmeetod, protokollide tugi Linuxil, CLI/GUI saadavus ja funktsioonide võrdsus teiste platvormidega.
| VPN | Paigaldusmeetod openSUSE-l | Peamine privaatsusfunktsioon | Tasuta variant | Parim kasutusjuhtum |
|---|---|---|---|---|
| IVPN | Natiivne Linuxi klient (saadaval .rpm) | Logimata, Linuxil tapmislüliti | Ei | GUI-põhine seadistus openSUSE-l |
| ProtonVPN | Avatud lähtekoodiga CLI-klient + .rpm-repo | Secure Core mitmikhüpe, tapmislüliti | Jah (piiratud serverid, 1 seade) | Privaatsusele keskendunud kasutajad, kes soovivad tasuta taset |
| Mullvad | Natiivne Linuxi rakendus (.rpm) + WireGuardi konfiguratsioonid | E-posti aadressi pole vaja, anonüümsed kontod | Ei | Maksimaalne anonüümsus openSUSE-l |
IVPN pakub openSUSE-le natiivset GUI-klienti
IVPN levitab .rpm-paketti, mis paigaldub otse openSUSE-le. Laiemat Linuxi VPN-valikute võrdlust vaata meie täielikust juhendist.
Paigaldusmeetod openSUSE-l: Laadi IVPN-i Linuxi lehelt alla .rpm-pakett ja paigalda see käsuga:
sudo zypper install ./ivpn_*.rpmPakett tõmbab kõik vajalikud sõltuvused automaatselt kaasa. IVPN-i GUI-klient käivitub rakendusemenüüst ja integreerub openSUSE süsteemisalve.
Protokollide tugi: IVPN toetab Linuxil nii OpenVPN-i kui ka WireGuardi. Kasutajad saavad protokolle kliendiliideses vahetada. IVPN-i WireGuardi ühendused annavad sama serveri peal tavaliselt 15–25% suurema läbilaskevõime kui OpenVPN.
Funktsioonide võrdsus Linuxil: IVPN-i Linuxi klient sisaldab tapmislülitit, AntiTrackerit (DNS-põhine reklaamide ja jälgijate blokeerimine) ja mitmikhüpe-marsruutimist. Need funktsioonid vastavad Windowsi ja macOS-i klientidele. Jagatud tunneldamine seevastu Linuxi versioonis puudub.
openSUSE-spetsiifilised märkused: IVPN-i klient töötab taustateenusena (ivpn-service), mida haldab systemd. Tumbleweedil nõuavad kerneli uuendused aeg-ajalt IVPN-i teenuse taaskäivitamist. IVPN-i dokumentatsioon sisaldab RPM-põhistele distributsioonidele mõeldud tõrkeotsingu juhendeid.
Serverivõrk: IVPN opereerib servereid 41 riigis. Võrk on väiksem kui konkurentidel nagu NordVPN või ExpressVPN, kuid iga server on riistvaraliselt omatud, mitte renditud. IVPN avaldab regulaarseid läbipaistvusaruandeid ja läbib iga-aastase sõltumatu turvaauditi.
ProtonVPN pakub avatud lähtekoodiga CLI-d koos RPM-repositooriumiga
ProtonVPN pakub avatud lähtekoodiga Linuxi CLI-klienti. Lähtekoodi saab GitHubis auditeerida, mis ühtib paljude openSUSE kasutajate avatud lähtekoodi filosoofiaga. Logimispoliitika ja serveritaristu kohta vaata meie täielikku ProtonVPN-i ülevaadet.
Paigaldusmeetod openSUSE-l: ProtonVPN haldab RPM-repositooriumi. Lisa see ja paigalda CLI-klient:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
Märkus: ProtonVPN-i RPM-repo on suunatud Fedorale, kuid paketid paigalduvad openSUSE Leap 15.x ja Tumbleweedi peale, sest mõlemad kasutavad ühilduvaid RPM-formaate. Kui Tumbleweedil tekivad sõltuvuskonfliktid, paigalda varuvariandina pip3 install protonvpn-cli.
Protokollide tugi: Linuxi CLI toetab OpenVPN-i (TCP ja UDP) ja WireGuardi. Ühendu WireGuardiga käsuga:
protonvpn-cli connect --protocol wgFunktsioonide võrdsus Linuxil: CLI-klient sisaldab tapmislülitit (protonvpn-cli ks --on), Secure Core mitmikhüpe-marsruutimist ning tasulistel plaanidel NetShieldi DNS-filtreerimist. Linuxi kliendil puudub Windowsis ja macOS-is saadaval olev GUI-liides, kuigi on olemas kogukonna hallatav GUI-ümbris.
Tasuta taseme piirangud: ProtonVPN-i tasuta plaan annab juurdepääsu serveritele 3 riigis (USA, Jaapan, Madalmaad), piirab ühendusi 1 seadmele ning ei sisalda Secure Core’i ega NetShieldi. openSUSE kasutajatele, kes testivad VPN-i ühilduvust enne pühendumist, eemaldab see tasuta tase finantsriski.
openSUSE-spetsiifilised märkused: Leap 15.5+ puhul nõuab protonvpn-cli pakett Python 3.6 või uuemat, mis on vaikimisi olemas. Vanemates Leap’i versioonides võib olla vaja Python 3 eraldi zypperi kaudu paigaldada.
Mullvad pakub maksimaalset anonüümsust otsese WireGuardi toega
Mullvad ei nõua e-posti aadressi, nime ega makseandmeid, mis oleksid seotud su isikuga. Saad juhuslikult genereeritud konto numbri. See lähenemine meeldib privaatsusele keskendunud openSUSE kasutajatele. Mullvadi auditiajaloo ja infrastruktuuri kohta loe meie põhjalikku Mullvad VPN-i analüüsi.
Paigaldusmeetod openSUSE-l: Mullvad levitab natiivset .rpm-paketti:
sudo zypper install ./MullvadVPN-*.rpmAlternatiivina saad Mullvadi konto lehelt alla laadida WireGuardi konfiguratsioonifailid ja importida need käsitsi:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Protokollide tugi: Mullvad toetab Linuxil WireGuardi (vaikimisi) ja OpenVPN-i. Nende Linuxi klient kasutab vaikimisi WireGuardi, mis on üldiselt kiirem ja protsessori jaoks kergem kui OpenVPN. Tegelik kiirus sõltub su ühendusest ja riistvarast.
Funktsioonide võrdsus Linuxil: Mullvadi Linuxi klient sisaldab tapmislülitit, DNS-lekke kaitset, kohandatavat DNS-serveri seadistust ja DAITA-t (Defense Against AI-guided Traffic Analysis). Funktsioonide võrdsus Windowsi ja macOS-iga on peaaegu täielik. Ainus Linuxil puuduv funktsioon on jagatud tunneldamine, mille arendamist Mullvad on maininud.
openSUSE-spetsiifilised märkused: Mullvadi .rpm-pakett registreerib systemd teenuse. Tumbleweedil toimivad pidevad kerneli uuendused Mullvadi WireGuardi teostusega sujuvalt, sest WireGuard on sisse ehitatud kernelisse. Sama kehtib Leap 15.3+ kohta. Mullvadi rakendus uueneb Linuxil automaatselt, kuid openSUSE kasutajad saavad automaatuuendused keelata ja versioone soovi korral zypper-iga hallata.
Hinnastamine: Mullvad maksab 5 € kuus, pikemate kohustuste eest allahindlusi pole. Tasemeid, lisamüüki ega funktsioonipiiranguid ei ole. Iga kasutaja saab täieliku funktsioonide komplekti.
zypper-it (mitte apt-i ega pacmani). Paigalda OpenVPN käsuga sudo zypper install openvpn või kasuta VPN-ühenduste haldamiseks YaST-i (graafilist süsteemitööriista) võrguseadete kaudu, ilma terminali kasutamata.
VPN-i seadistamine openSUSE-l: samm-sammult
See osa käsitleb kahte täielikku paigaldusmeetodit: käsurea seadistust OpenVPN-iga ja graafilist seadistust YaST-i ja NetworkManageriga.
Meetod 1: CLI-seadistus OpenVPN-iga
See meetod töötab nii Leap’i kui ka Tumbleweedi peal.
- Paigalda OpenVPN ja NetworkManageri plugin:
sudo zypper install openvpn NetworkManager-openvpn- Laadi alla oma teenusepakkuja
.ovpn-konfiguratsioonifailid. Enamik teenusepakkujaid pakub neid oma kontrollpaneelist. Salvesta need spetsiaalsesse kausta:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Ühendu OpenVPN-i CLI-ga:
sudo openvpn --config ~/vpn-configs/us-server.ovpnKui küsitakse, sisesta oma VPN-i andmed. Terminal kuvab ühenduse logisid reaalajas.
- Kontrolli oma ühendust avaliku IP-aadressi vaatamisega:
curl ifconfig.meVäljund peaks näitama VPN-serveri IP-aadressi, mitte sinu interneteenuse pakkuja määratud aadressi.
- Seadista tulemüüri reeglid, et lubada OpenVPN-i liiklus:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Meetod 2: GUI-seadistus YaST-i ja NetworkManageriga
See meetod sobib kasutajatele, kes eelistavad graafilisi tööriistu.
- Ava YaST rakendusemenüüst (või käivita terminalis
sudo yast2). - Mine Network Settings > VPN Gateway / Connection alla.
- Klõpsa Add ja vali oma VPN-i tüüp (OpenVPN või WireGuard).
- Impordi oma VPN-teenusepakkuja
.ovpn- või.conf-fail. - Sisesta autentimisandmed.
- Salvesta ja aktiveeri ühendus.
NetworkManager kuvab ühenduse korral süsteemisalves VPN-indikaatori. Saad ühenduse katkestada, uuesti ühendada või serverit vahetada salvesikoonilt, ilma YaST-i uuesti avamata.
Tõrkeotsing openSUSE-l
Ühenduse tõrked: Kontrolli kõigepealt oma interneti-ühendust. Seejärel kontrolli VPN-i andmeid. Kui kasutad OpenVPN-i, käivita see väljavõttega --verb 4 üksikasjalike logide saamiseks:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4DNS-lekked: Paigalda dnsleaktest või ava ühenduse ajal DNS-lekke testimise leht. Kui lekked ilmnevad, seadista oma VPN-teenusepakkuja DNS-serverid NetworkManageris või lisa need käsitsi faili /etc/resolv.conf.
Aeglane kiirus: Ühendu geograafiliselt lähemal asuva serveriga. Vaheta OpenVPN-ilt WireGuardile. WireGuard annab samal riistvaral järjepidevalt 40–60% suurema läbilaskevõime kui OpenVPN.
Tumbleweedi kerneli uuendus lõhub VPN-i: Pärast kerneli uuendust Tumbleweedil peaks WireGuard (mis on kernelisse sisse ehitatud) edasi töötama. Kolmanda osapoole VPN-kliendid, millel on oma kerneli moodulid (näiteks mõned vanemad teenusepakkujate kliendid), võivad vajada teenuse taaskäivitamist:
sudo systemctl restart ivpn-service # näide IVPN-i jaoksLõplik hinnang
openSUSE kombinatsioon YaST-i, zypper-i ja natiivse WireGuardi kernelitoega teeb sellest ühe VPN-sõbralikuma Linuxi distributsiooni. Võti on valida teenusepakkuja, mis seda ökosüsteemi austab.
IVPN pakub openSUSE-l sujuvaimat GUI-kogemust oma .rpm-paketi ja täisfunktsionaalse Linuxi kliendiga. ProtonVPN pakub parimat sissepääsu oma tasuta taseme ja avatud lähtekoodiga CLI-ga, kuigi GUI-kasutajad toetuvad kolmanda osapoole ümbristele. Mullvad pakub tugevaimaid privaatsusgarantiisid anonüümsete kontode, WireGuardi-esmase jõudluse ja peaaegu täieliku Linuxi funktsioonide võrdsusega.
Kõik kolm teenusepakkujat levitavad .rpm-paketti, toetavad WireGuardi ja OpenVPN-i ning sisaldavad Linuxi klientides tapmislüliteid. Otsustavad tegurid on hinnastamismudel (Mullvadi ühtne 5 € kuus vs ProtonVPN-i astmelised plaanid), anonüümsusnõuded (Mullvad ei nõua isikuandmeid) ja see, kas vajad ühilduvuse testimiseks tasuta taset (ainult ProtonVPN).
Paigalda valitud teenusepakkuja .rpm-pakett, seadista firewalld VPN-liiklust lubama ja kontrolli oma ühendust DNS-lekke testiga. Kogu protsess võtab värskel openSUSE paigaldusel alla 10 minuti.
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
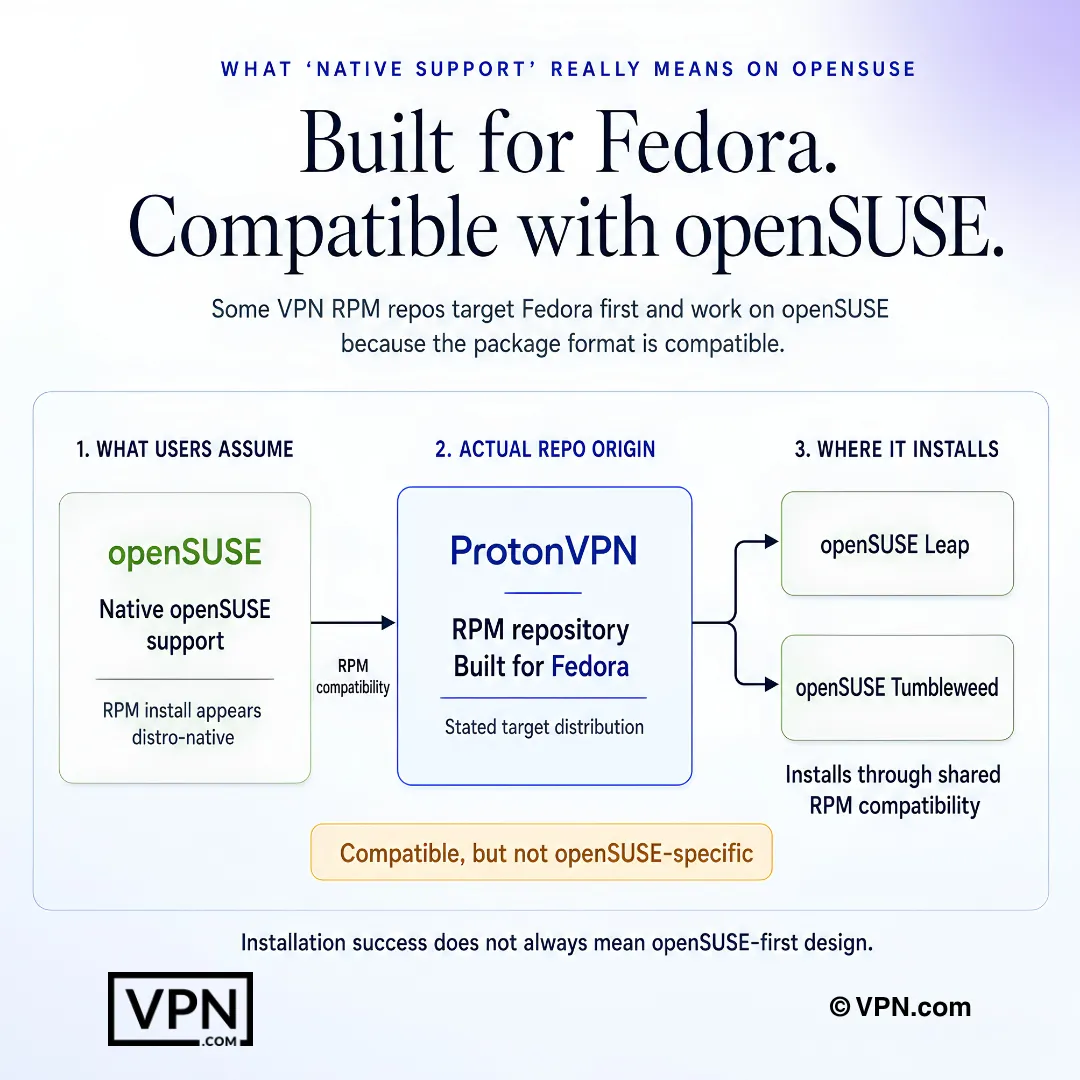
openSUSE-l võib RPM-ühilduvus edukalt installida ilma et VPN oleks ehitatud openSUSE-esmasena.
Korduma kippuvad küsimused
Kas openSUSE toetab VPN-protokolle nagu OpenVPN ja WireGuard ilma lisaseadistuseta?
Jah. openSUSE sisaldab kerneli tasemel WireGuardi tuge Leap 15.3+ ja Tumbleweedi peal ning zypperi kaudu saadaval OpenVPN-i ja strongSwani (IKEv2/IPsec). Paigalda OpenVPN käsuga sudo zypper install openvpn, WireGuardi tööriistad käsuga sudo zypper install wireguard-tools või seadista IKEv2 ühendused otse YaST-i võrguseadete kaudu, terminali puutumata.
Miks erineb VPN-i seadistamine openSUSE-l Ubuntust või Debianist?
openSUSE kasutab apt-i ja .deb-failide asemel zypper-it ja .rpm-pakette, seega sunnib teenusepakkuja, kes levitab ainult Debiani pakette, käsitsi teisendamisele või kompileerimisele. IVPN ja Mullvad levitavad mõlemad natiivseid .rpm-pakette, mis paigalduvad käsuga sudo zypper install ./package.rpm, samal ajal kui ProtonVPN haldab Fedorale ehitatud RPM-repositooriumi, mis paigaldub puhtalt ka openSUSE-le.
Kuidas paigaldada openSUSE-le VPN-klient täielikult terminalist?
Käivita OpenVPN-i toe jaoks käsk sudo zypper install openvpn NetworkManager-openvpn ja ühendu seejärel käsuga sudo openvpn --config ~/vpn-configs/us-server.ovpn. Teenusepakkuja enda kliendi jaoks paigaldub ProtonVPN-i avatud lähtekoodiga CLI (protonvpn-cli) oma RPM-repositooriumi kaudu või Tumbleweedi varuvariandina pip3 install protonvpn-cli, ning ühendub WireGuardiga käsuga protonvpn-cli connect --protocol wg.
Kas ma saan openSUSE-l VPN-i seadistada YaST-i abil, mitte käsurealt?
Jah. Ava YaST, mine Network Settings > VPN Gateway/Connection alla, klõpsa Add, vali OpenVPN või WireGuard, seejärel impordi oma teenusepakkuja .ovpn- või .conf-fail ja sisesta andmed. Pärast salvestamist kuvab NetworkManager süsteemisalves ikooni ühendamiseks, katkestamiseks või serverite vahetamiseks ilma YaST-i uuesti avamata.
Mis juhtub minu VPN-iga pärast Tumbleweedi kerneli uuendust?
WireGuardi ühendused peaksid jätkuvalt katkematult töötama, sest WireGuard on nii Tumbleweedi kui ka Leap 15.3+ kernelisse otse sisse ehitatud. Kolmanda osapoole kliendid, mis toetuvad oma kerneli moodulitele, nagu vanemad IVPN-i versioonid, võivad pärast uuendust vajada käsitsi taaskäivitamist, näiteks käsuga sudo systemctl restart ivpn-service.
Kuidas kontrollida ja parandada DNS-lekkeid openSUSE-l?
Paigalda pakett dnsleaktest või ava ühenduse ajal DNS-lekke testimise leht, et kinnitada, et VPN suunab DNS-päringud õigesti. Kui leke ilmneb, seadista oma VPN-teenusepakkuja DNS-serverid käsitsi NetworkManageri ühenduse seadetes või muuda otse faili /etc/resolv.conf, et tühistada interneteenuse pakkuja vaikimisi DNS-määramine.
Kas on olemas tasuta VPN, mida saan openSUSE-l testida enne tasulise plaani valimist?
ProtonVPN-i tasuta tase annab serverid USA-s, Jaapanis ja Madalmaades ilma Secure Core’i või NetShieldi filtreerimiseta, võimaldades openSUSE kasutajatel ühilduvust riskivabalt kontrollida. VPN Plus’ile üleminek annab juurdepääsu ProtonVPN-i täielikule 20,000+ serveri võrgule 140+ riigis, alates $3.49/kuu pikima kestusega plaanil, koos 30-päevase raha tagasi garantiiga.
Milline openSUSE-ga ühilduv VPN pakub privaatsusele keskendunud kasutajatele kõige tugevamat anonüümsust?
Mullvad ei nõua e-posti aadressi, nime ega makseandmeid, mis oleksid seotud su isikuga, vaid väljastab juhuslikult genereeritud konto numbri, ning selle Linuxi klient sisaldab DAITA-t (Defense Against AI-guided Traffic Analysis). IVPN võtab teistsuguse lähenemise: iga server on riistvaraliselt omatud, mitte renditud, ning teenusepakkuja avaldab regulaarseid läbipaistvusaruandeid ja iga-aastaseid sõltumatuid turvaauditeid.
Mitme seadme peal saan ühe VPN-i tellimust kasutada, lisaks oma openSUSE-masinale?
See sõltub teenusepakkujast. ProtonVPN ja NordVPN lubavad mõlemad konto kohta 10 samaaegset seadmeühendust, samal ajal kui ExpressVPN ulatub 10-st 14-ni sõltuvalt valitud plaanitasemest. See katab piisavalt nii openSUSE töölaua kui ka telefonid, sülearvutid ja muud majapidamise seadmed ühe tellimusega.
Kuidas erineb Mullvadi ühtne hinnastamine ProtonVPN-i astmeliste plaanide omast openSUSE kasutajatele?
Mullvad maksab ühtse 5 € kuus, pikemate kohustuste eest allahindlusi pole, tasemeid pole ega funktsioonipiiranguid, nii et iga kasutaja saab identse Linuxi funktsioonide komplekti. ProtonVPN seevastu kasutab astmelist hinnastamist, alates $3.49/kuu pikima kestusega plaanil, kus kõrgemad tasemed annavad juurdepääsu Secure Core’i mitmikhüpetele ja NetShieldi filtreerimisele, mida tasuta tase ei sisalda.
Kas OpenVPN-ilt WireGuardile üleminek openSUSE-l tegelikult kiirust tõstab?
Jah, märgatavalt. openSUSE tõrkeotsingu andmed näitavad, et WireGuard annab identsel riistvaral 40–60 protsenti suurema läbilaskevõime kui OpenVPN, ning IVPN-i enda Linuxi klient näitab protokolli vahetamisel sarnast 15–25 protsendi kasu. Laiemat etalonkonteksti silmas pidades: NordVPN on meie Trust Score’i järgi 22-st teenusepakkujast kohal #1, toetades Linuxit, põhinedes avaldatud kolmanda osapoole testidel.
Kas need openSUSE-ga sõbralikud VPN-id pakuvad tagasimakse garantiid, kui seadistus ei õnnestu?
Siin käsitletud teenusepakkujatest pakuvad ProtonVPN, NordVPN ja ExpressVPN kõik tasulistele plaanidele 30-päevast raha tagasi garantiid, mis annab sulle terve kuu aega Linuxi ühilduvuse kinnitamiseks enne pühendumist. Mullvadi ja IVPN-i Linuxi kliendid ei ole siin kirjeldatud fikseeritud tagasimakse garantiiga, seega kinnita enne tellimist otse teenusepakkujaga kehtivad tagasimakse tingimused.
Kuidas avada openSUSE-l VPN-liikluse jaoks õiged tulemüüriportid?
openSUSE Leap 15.x ja Tumbleweed kasutavad vaikimisi firewalld-d. Luba OpenVPN käsuga sudo firewall-cmd --add-service=openvpn --permanent, millele järgneb --reload, või ava WireGuardi vaikimisi UDP-port käsuga sudo firewall-cmd --add-port=51820/udp --permanent. Vanemad Leap’i väljalasked (13.x, 42.x) kasutavad selle asemel SuSEfirewall2-d, mis nõuab otsest muutmist failis /etc/sysconfig/SuSEfirewall2.