Parim VPN RedHatile: ettevõtte turvalisus ja kiirus
Leia RedHatile parim VPN, mis integreerub SELinuxiga, vastab FIPS 140-2 standarditele ja toetab RPM-paigaldust kogu RHEL-i infrastruktuuris.
 Michael Gargiulo
Leia oma VPN
Milleks kasutad VPN-i peamiselt?
Vali üks ja vasta mõnele kiirküsimusele. Nimetame VPN-i, mis sobib, ja selgitame, miks.
VPN voogedastus jaoks
Küsimus 1 / 3
Mis viis sind otsima voogesituse VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul

Sinu sobivus

NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59

ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN privaatsus jaoks
Küsimus 1 / 3
Mis pani sind otsima privaatsuse VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN mängimine jaoks
Küsimus 1 / 3
Mis pani sind otsima mänguvpn-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
VPN tasuta plaanid jaoks
Küsimus 1 / 3
Mis pani sind otsima tasuta VPN-i?
14 439 VPN-i valikut on tehtud VPN.com-i kaudu viimase 30 päeva jooksul
Sinu sobivus
ProtonVPN
Rakenduste poe hinnangud, osa skoorist
4,614,70
NordVPN
Rakenduste poe hinnangud, osa skoorist
4,664,59
NordVPN7,229 serveridNordVPN's privacy and security record is strong on process and mixed on proof
93 100-st, koosneb kahest kaalutud osast
Rakenduste poe hinnangud, osa skoorist
4,664,59
Uuritud 3. okt 2026Kontrollitud väiteid: 31Sõltumatud allikad: 11Skoorid uuendatud 5. nov 2026
 ExpressVPN3,000+ serverid
88 100-st, koosneb kahest kaalutud osast
Rakenduste poe hinnangud, osa skoorist
4,684,69
Uuritud 3. okt 2026Kontrollitud väiteid: 27Sõltumatud allikad: 13Skoorid uuendatud 5. nov 2026
 Mullvad VPN550+ serverid
76 100-st, koosneb kahest kaalutud osast
Rakenduste poe hinnangud, osa skoorist
4,144,06
Uuritud 3. okt 2026Kontrollitud väiteid: 29Sõltumatud allikad: 9Skoorid uuendatud 5. nov 2026
Miks RHEL vajab ettevõttetaseme VPN-lahendusi
Red Hat Enterprise Linux (RHEL) toetab kriitilise tähtsusega infrastruktuuri Fortune 500 ettevõtetes, riigiasutustes ja finantsasutustes. Erinevalt tarbijatele mõeldud Linuxi distributsioonidest nõuab RHEL VPN-lahendusi, mis integreeruvad SELinuxi kohustusliku juurdepääsukontrolliga, vastavad FIPS 140-2 krüptostandarditele ja toetavad automaatset paigaldamist tuhandetele serveritele.
Peamine järeldus: RHEL sisaldab sisseehitatud VPN-tööriistu NetworkManageri kaudu ja jõustab SELinuxi turvapoliitikaid. RHEL-i ettevõtte VPN-paigaldused peavad ühilduma nende tööriistadega, olema saadaval RPM-paketina ja pakkuma pikaajalist tarnijatuge, mis vastab RHEL-i 10-aastasele elutsüklile.
See juhend keskendub VPN-lahendustele Red Hat Enterprise Linuxi tootmiskeskkondadele. RHEL-i administraatoritele on vaja VPN-e, mis paigalduvad YUM/DNF kaudu, austavad SELinuxi kontekste ja skaleeruvad andmekeskuse ning pilve paigalduste vahel.
Kuidas RHEL-i turvaarhitektuur kujundab VPN-nõudeid
RHEL erineb teistest Linuxi distributsioonidest viisidel, mis mõjutavad otseselt VPN-i ühilduvust. Nende erinevuste mõistmine väldib paigalduste ebaõnnestumisi ja turvaauke.
SELinuxi jõustamine ja VPN-i ühilduvus
SELinux töötab RHEL-is vaikimisi jõustavas režiimis. Paljud VPN-kliendid ebaõnnestuvad vaikselt, sest neil puuduvad korralikud SELinuxi poliitikamoodulid. Ühilduv VPN peab kas tulema koos SELinuxi poliitikatega või pakkuma dokumenteeritud juhiseid kohandatud kontekstide loomiseks.
Näiteks vajab OpenVPN RHEL-is tüüpi openvpn_t. Ilma selleta katkevad ühendused ilma selge veateateta. WireGuard integreerub kerneli tasandil alates RHEL 8.6-st, mis väldib enamikku SELinuxi konflikte.
RPM-paketid ning YUM/DNF-paigaldus
Ettevõtte RHEL-i paigaldused kasutavad RPM-pakette, mida haldatakse YUM-i (RHEL 7) või DNF-i (RHEL 8/9) kaudu. VPN-teenusepakkujad, kes pakuvad ametlikke .rpm-pakette, lihtsustavad paigaldamist, uuendamist ja vastavuse auditeerimist. Lähtekoodist käsitsi ehitamine loob hooldustööd ja katkestab automatiseeritud paranduste töövoo.
NetworkManageri integratsioon
RHEL kasutab peamise võrgukonfiguratsiooni tööriistana NetworkManagerit. VPN-lahendused, mis integreeruvad NetworkManageri pluginatena, võimaldavad administraatoritel hallata ühendusi nmcli käskude, GNOME GUI või Cockpiti veebikonsooli kaudu. See on oluline keskkondades, kus mitu meeskonda haldab võrgukonfiguratsioone.
RHEL-i VPN-lahenduste hindamiskriteeriumid
RHEL-i tootmissüsteemide VPN-i valimisel hinda neid RHEL-ile spetsiifilisi tegureid:
- SELinuxi ühilduvus: Kas VPN töötab SELinuxi jõustamisrežiimis ilma
setenforce 0käivitamiseta? - Ametliku RPM-i saadavus: Kas tarnija haldab RPM-hoidlat RHEL 7, 8 ja 9 jaoks?
- CLI-tööriistad: Kas VPN pakub täielikku käsurealt haldamist peata serverikeskkondades?
- Protokollitugi: Kas see toetab WireGuard’i (kerneli integreeritud RHEL 8.6+ puhul) või Libreswani kaudu IPsec’i (sisaldub RHEL-is)?
- FIPS 140-2 vastavus: Kas VPN saab kasutada RHEL-i FIPS-valideeritud krüptomooduleid?
- Skaleeritavus: Kas lahendus toetab massilise paigalduse jaoks Ansible’i playbook’e või Puppeti mooduleid?
Parimad VPN-teenused kinnitatud RHEL-i toega
Kolm VPN-teenusepakkujat pakuvad dokumenteeritud RHEL-i ühilduvust natiivsete Linuxi klientide, RPM-pakettide või üksikasjalike konfiguratsioonijuhendite kaudu ettevõtte paigalduseks.
Mullvad VPN: privaatsusele orienteeritud natiivse WireGuard’iga
Mullvad VPN pakub spetsiaalset Linuxi klienti, mis levitatakse RPM-paketina. Paigaldamine RHEL 8 või 9 peale nõuab ühte käsku:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad oli üks esimesi teenusepakkujaid, kes võttis kasutusele WireGuard’i, mis töötab kerneli moodulina RHEL 8.6 ja hilisemates versioonides. WireGuard’i kerge disain hoiab protsessori koormuse madalana, kuid reaalne kiirus sõltub sinu riistvarast ja ühendusest. Klient sisaldab täielikku CLI-d (mullvad connect, mullvad status), mis sobib peata RHEL-i serveritele.
Mullvad haldab 550+ serverit 50+ riigis. Tema range logimise puudumise poliitika on kinnitatud sõltumatute auditite kaudu. Teenus maksab fikseeritud 5 €/kuu ilma konto loomise nõudeta.
RHEL-ile omane märkus: Mullvadi RPM-pakett sisaldab SELinuxi poliitikamooduleid RHEL 8 ja 9 jaoks. Käsitsi poliitikakohandusi pole vaja.
NordVPN: ettevõtte skaala 7,229 serveriga
NordVPN pakub Linuxi klienti RPM-paketina, mis integreerub RHEL-i NetworkManageriga. Administraatorid saavad ühendusi hallata nmcli kaudu või NordVPN-i enda CLI-tööriistaga (nordvpn connect, nordvpn set technology).
RHEL-i jaoks olulised funktsioonid:
- NordLynxi protokoll: NordVPN-i WireGuard’i implementatsioon hoiab protokollikulu RHEL-is madalana
- CyberSec-filtreerimine: Blokeerib pahavara ja andmepüügi domeenid DNS-tasemel, täiendades RHEL-i firewalld reegleid
- 7,229 serverit 150 riigis: Pakub redundantsust rahvusvahelistele RHEL-i paigaldustele
- Dedikeeritud IP-valikud: Kasulikud VPN-i väljumispunktide lubamisloendisse lisamiseks RHEL-i tulemüüri konfiguratsioonis
Paigaldamine RHEL 9 peale:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL-ile omane märkus: NordVPN-i Linuxi rakendus töötab RHEL 8 ja 9 SELinuxi jõustamisrežiimis. NetworkManageri plugin toetab nmcli skriptimist automatiseeritud ühenduste haldamiseks.
ExpressVPN: Lightway-protokoll väikese latentsusega RHEL-i paigalduste jaoks
ExpressVPN pakub Linuxi klienti RPM-toega ja oma patenteeritud Lightway-protokolli. ExpressVPN positsioneerib Lightway’d kiiresti ühenduva ja väikese lisakuluga protokollina; tegelik läbilaskevõime RHEL-is sõltub sinu riistvarast ja võrgust.
RHEL-i administraatoritele olulised funktsioonid:
- Split tunneling: Suuna VPN-i kaudu ainult kindlad liiklused, hoides sisemised RHEL-i teenused otseühenduste kaudu
- 3000+ serverit 105 riigis: Toetab geograafiliselt hajutatud RHEL-i infrastruktuuri
- Lightway UDP ja TCP valikud: TCP-režiim töötab piiravate ettevõttetulemüüride kaudu
- Regulaarsed Linuxi uuendused: ExpressVPN parandab oma Linuxi klienti 2 nädala jooksul iga RHEL-i punktversiooni järel
Paigaldus kasutab ExpressVPN-i enda RPM-hoidlat:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL-ile omane märkus: ExpressVPN nõuab split tunnelingu jaoks kohandatud SELinuxi boolean’i. Nende dokumentatsioon annab täpsed setsebool käsud. Klient toetab RHEL-i virtualiseerimiskeskkondi, sealhulgas KVM-i ja oVirt’i.
RHEL-ile omane VPN-i seadistamine: NetworkManager ja CLI-meetodid
RHEL-i administraatorid paigaldavad VPN-e tavaliselt kahel viisil: NetworkManageri pluginate või iseseisvate CLI-klientide kaudu.
Meetod 1: WireGuard NetworkManageri kaudu RHEL 9-l
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
See meetod salvestab VPN-i mandaadid NetworkManageri krüpteeritud võtmehoidlasse. Ühendused säilivad taaskäivituste järel ja integreeruvad automaatselt RHEL-i firewalld tsoonidega.
Meetod 2: OpenVPN SELinuxi poliitikaga
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Käsk semanage registreerib OpenVPN-i pordi SELinuxiga. Selle sammu vahelejätmine põhjustab RHEL-i süsteemides, kus SELinux töötab jõustamisrežiimis, vaikseid ühendusvigu.
Meetod 3: IPsec Libreswani kaudu (sisaldub RHEL-is)
RHEL sisaldab Libreswani natiivse IPsec VPN-toe jaoks. See ei nõua kolmanda osapoole tarkvara:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan kasutab RHEL-i FIPS-valideeritud krüptograafilisi teeke. See muudab selle eelistatud valikuks valitsuse ja finantssektori RHEL-i paigalduste jaoks, mis nõuavad FIPS 140-2 vastavust.
Vastavus ja ettevõtte paigalduse kaalutlused
RHEL teenindab tööstusharusid, millel on ranged regulatiivsed nõuded. VPN-i valikul tuleb arvestada nende vastavusraamistikega:
| Raamistik | Nõue |
|---|---|
| HIPAA | Tervishoiu RHEL-i paigaldused vajavad VPN-e AES-256 krüpteerimise ja auditilogimisega. NordVPN ja Mullvad toetavad mõlemad AES-256-GCM-i. |
| PCI DSS | Maksetöötlus RHEL-is nõuab krüpteeritud tunneleid kõigi kaardiomanike andmete jaoks. Libreswani kaudu IPsec täidab PCI DSS-i punkti 4.1 nõuded natiivselt. |
| FedRAMP | Valitsuse RHEL-i süsteemid vajavad FIPS 140-2 valideeritud krüpteerimist. Libreswan RHEL-i NSS-krüptoteegiga täidab selle nõude. |
| SOC 2 | VPN-teenusepakkujad peavad näitama andmetöötlustavasid. Mullvadi avaldatud auditiaruanded käsitlevad SOC 2 kontrolle ning NordVPN ütleb, et on tellinud sõltumatud logide puudumise auditid. |
Suuremahulise paigalduse jaoks automatiseeri VPN-i konfiguratsioon Ansible’iga. Red Hat Ansible Automation Platform sisaldab Libreswani ja WireGuard’i VPN-rollide mooduleid, mis paigaldavad ühtlased konfiguratsioonid sadadele RHEL-i serveritele.
Lõplik hinnang
RHEL-i keskkonnad nõuavad VPN-lahendusi, mis austavad SELinuxi poliitikaid, paigalduvad RPM-pakettidena ja skaleeruvad automatiseerimistööriistade nagu Ansible kaudu. Mullvad pakub tugevaimaid privaatsustagatisi puhta WireGuard’i integratsiooniga. NordVPN pakub suurimat serverivõrku ja NetworkManageri ühilduvust mitmeriigilistele paigaldustele. ExpressVPN-i Lightway-protokoll pakub kõige väiksemat ühenduslatentsust ajatundlike rakenduste jaoks.
RHEL-i administraatoritele, kes vajavad FIPS 140-2 vastavust ilma kolmanda osapoole tarkvarata, sisaldub Libreswan igas RHEL-i installatsioonis ja kasutab operatsioonisüsteemi valideeritud krüptomooduleid. Kombineeri mis tahes neist lahendustest RHEL-i sisseehitatud NetworkManageri ja nmcli tööriistadega, et saavutada järjekindel ja skriptitav VPN-haldus kogu infrastruktuuris.
Selle lehe ressursid
Meie uuringute diagrammid ja viitepildid, mida saab vabalt vaadata ja jagada.
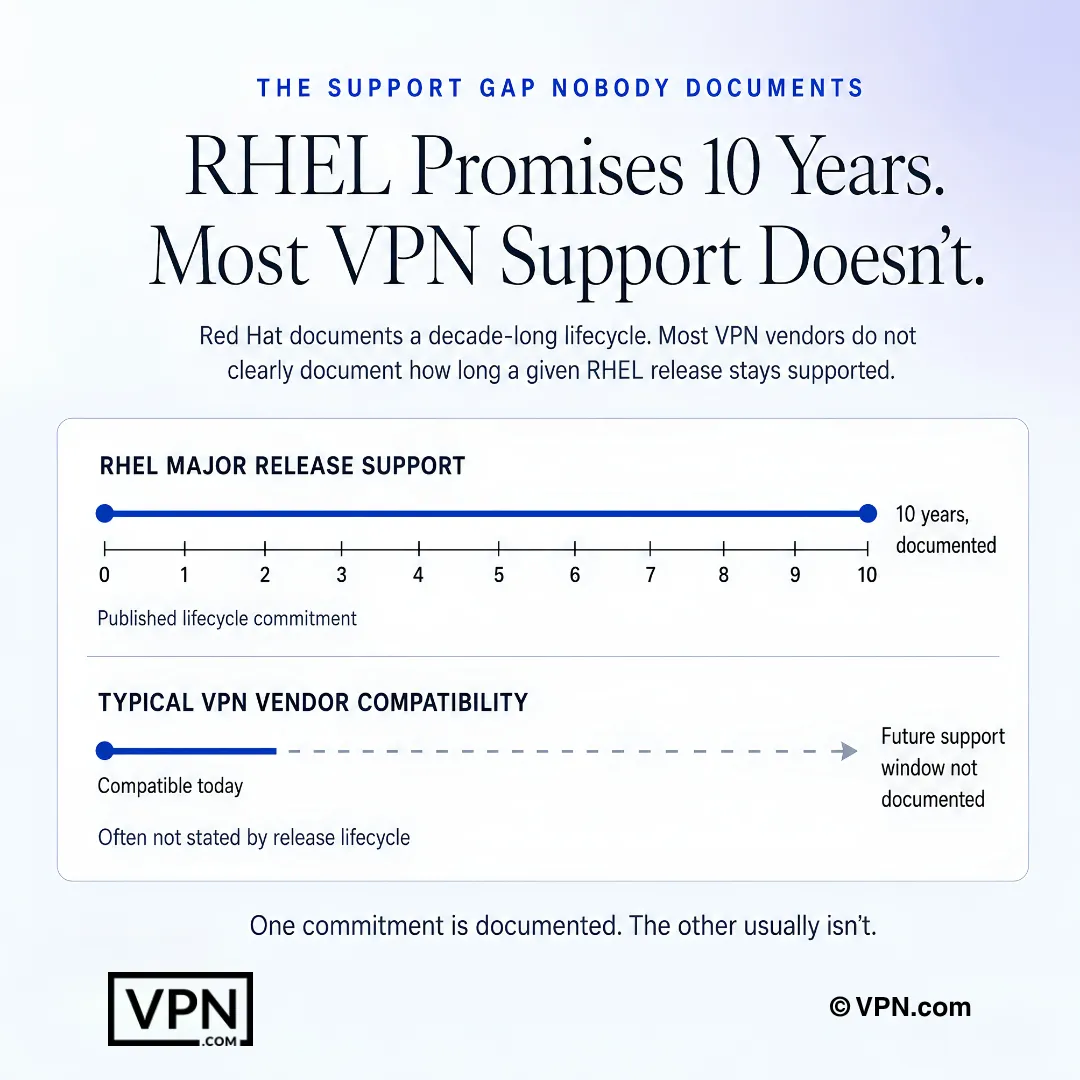
RHEL-il on dokumenteeritud elutsükkel, kuid VPN-i müüjate tugiaknaid ei ole sageli selgelt kirjeldatud.
Korduma kippuvad küsimused
Miks ei saa RHEL lihtsalt mis tahes tarbija VPN-klienti kasutada?
RHEL jõustab vaikimisi SELinuxi kohustusliku juurdepääsukontrolli režiimis, mis blokeerib vaikselt VPN-kliendid, millel puuduvad korralikud poliitikamoodulid, ja ettevõtte paigaldused nõuavad RPM-pakette, mida haldatakse YUM-i või DNF-i kaudu, mitte käsitsi lähtekoodist ehitatud pakette. RHEL-i umbes 10-aastane toetustsükkel tähendab ka, et tarnija peab hooldama Linuxi klienti pikaajaliselt, mitte ainult ühe väljaande ajal.
Millised VPN-id töötavad tegelikult SELinuxi jõustamisrežiimis ilma seda välja lülitamata?
Mullvadi RPM-pakett sisaldab RHEL 8 ja 9 jaoks sisseehitatud SELinuxi poliitikamooduleid, nii et käsitsi kohandusi pole vaja. Ka NordVPN-i Linuxi rakendus töötab jõustamisrežiimis ja tema NetworkManageri plugin toetab nmcli skriptimist. ExpressVPN vajab split tunnelingu jaoks kohandatud SELinuxi boolean’i, mida tema dokumentatsioon kirjeldab konkreetsete setsebool-käskudega.
Kas mõni neist VPN-idest vastab kohe FIPS 140-2 nõuetele?
Libreswan, mis sisaldub natiivselt igas RHEL-i installatsioonis, kasutab RHEL-i enda FIPS-valideeritud NSS-krüptoteeki, mistõttu on see valitsuse ja finantssektori paigalduste eelistatud valik, mis vajavad FIPS 140-2 vastavust ilma kolmanda osapoole tarkvarata. NordVPN ja Mullvad toetavad mõlemad AES-256-GCM krüpteerimist, kuid ükski neist ei tööta läbi RHEL-i valideeritud krüptomoodulite nii nagu Libreswan.
Mis on iga VPN-i täpne paigalduskäsk RHEL 9-l?
Mullvad paigaldub ühe reaga: sudo dnf install koos RPM-i URL-iga. NordVPN nõuab kahte sammu: esmalt impordi tema yum-hoidla RPM ning seejärel sudo dnf install nordvpn. ExpressVPN kasutab sudo dnf install expressvpn-latest.rpm, millele järgnevad expressvpn activate ja expressvpn connect. Kõik kolm väldivad käsitsi kompileerimist, mis raskendab automatiseeritud paranduste tegemist.
Kuidas seadistada WireGuard NetworkManageri kaudu, mitte teenusepakkuja enda kliendi abil?
Paigalda wireguard-tools käsuga sudo dnf install wireguard-tools, seejärel impordi konfiguratsioon käsuga sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf ja käivita see käsuga sudo nmcli connection up wg0. See salvestab mandaadid NetworkManageri krüpteeritud võtmehoidlasse, säilib taaskäivituste järel ja integreerub automaatselt firewalld tsoonidega.
Miks minu OpenVPN-ühendus RHEL-i serveris vaikselt ebaõnnestub?
See viitab peaaegu alati puuduvale openvpn_t SELinuxi tüübile, mis põhjustab ühenduste katkemise ilma selge veateateta jõustamisrežiimis. Paranda see paigaldades NetworkManager-openvpn ja käivitades seejärel sudo semanage port -a -t openvpn_port_t -p tcp 1194 enne ühenduse importimist. Selle semanage-sammu vahelejätmine on kõige sagedasem põhjus seletamatuteks OpenVPN-i tõrgeteks RHEL-is.
Milline neist VPN-idest toimib RHEL-i tootmiskoormuste jaoks kõige paremini?
NordVPN on meie Trust Score’i järgi kohal #1 / 22, mis põhineb avaldatud kolmandate osapoolte testidel, järgneb ExpressVPN kohal #2 ja Mullvad kohal #11. RHEL-i jaoks on WireGuard’i kerneli tasandi integratsioon alates RHEL 8.6-st olulisem kui pelgalt koht, sest see väldib enamikku SELinuxi konflikte, mida vanemad protokollid nagu OpenVPN võivad tekitada, ja see mõjutab tootmise stabiilsust.
Kuidas need kolm VPN-i kulu poolest võrdlevad ettevõtte RHEL-i kasutuselevõtul?
NordVPN algab hinnaga $3.49/kuu ja ExpressVPN hinnaga $2.99/kuu, mõlemad pikimate plaanide puhul, samas kui Mullvad küsib fikseeritud 5,50 $/kuu ilma mitmeaastaste allahindlusteta, makstuna kuu kaupa ilma tasuta prooviperioodita. Eelarve koostamiseks paljudele RHEL-i serveritele ühe konto all skaleerub Nordi ja Expressi pikemaajaline hinnastus ettearvatavamalt kui Mullvadi fikseeritud kuumakse.
Kas mõni neist VPN-idest aitab tegelikult täita HIPAA, PCI DSS või FedRAMP nõudeid?
Osaliselt, sõltuvalt raamistikust. NordVPN ja Mullvad toetavad mõlemad HIPAA-ga seotud AES-256-GCM krüpteerimist ning NordVPN ütleb, et tema logide puudumise poliitikat on sõltumatult auditeeritud, samas kui Mullvad avaldab oma sõltumatud auditiaruanded, mis käsitlevad SOC 2 kontrolle. PCI DSS-i või FedRAMP-i jaoks on otsesem vastavustee RHEL-i natiivne Libreswani IPsec-virn FIPS-valideeritud krüptograafiaga.
Mitut seadet suudab üks konto tegelikult katta mitme sõlmega RHEL-i paigalduses?
NordVPN lubab konto kohta 10 samaaegset seadmeühendust, ExpressVPN lubab 10 kuni 14 sõltuvalt plaanitasemest ja Mullvad piirab 5 seadmega. Administraatoritele, kes haldavad mitut RHEL-i serverit või tööjaama ühe litsentsi all, ulatuvad Nordi ja Expressi kõrgemad piirangud kaugemale enne, kui lisakontod on vajalikud.
Kas VPN-i konfiguratsiooni RHEL-is saab automatiseerida sadade serverite peale?
Jah. Red Hat’i enda Ansible Automation Platform sisaldab VPN-rollide mooduleid spetsiaalselt Libreswani ja WireGuard’i jaoks, mis võimaldab administraatoritel suruda identseid VPN-konfiguratsioone sadadesse RHEL-i sõlme ühest playbook’ist. Selle kombineerimine nmcli-ga kohaliku haldamise jaoks annab skriptitava ja auditeeritava paigaldustee, mitte iga serveri käsitsi seadistamise.
Mis juhtub, kui VPN ei sobi pärast RHEL-i infrastruktuuri kasutuselevõttu?
NordVPN ja ExpressVPN pakuvad mõlemad oma plaanidele 30-päevast raha tagasi garantiid, mis annab akna ühilduvuse testimiseks enne suuremasse kasutuselevõttu investeerimist. Mullvad ei paku prooviperioodi ja töötab rangelt kuu kaupa maksmise alusel, nii et kui tema RPM-klient ei sobi sinu keskkonda, pole tagatist, millele toetuda.
Mis juhtub, kui RHEL-i punktversioon katkestab minu VPN-kliendi ühilduvuse?
ExpressVPN parandab oma Linuxi klienti umbes 2 nädala jooksul iga RHEL-i punktversiooni järel, mis piirab seisakuid ajatundlike paigalduste puhul. WireGuard’i kerneli tasandi integratsioon alates RHEL 8.6-st väldib enamikku neist katkestustest, kuna see ei ole eraldi kasutajaruumi klient. Libreswan väldib probleemi täielikult, sest see on osa RHEL-ist endast ja uueneb koos operatsioonisüsteemiga.