Kebocoran Sandi: Penyebab, Risiko & Cara Tetap Aman
Pelajari mengapa sandi bocor, risiko terhadap akun Anda, dan pertahanan yang terbukti seperti sandi unik yang kuat dan autentikasi dua faktor untuk melindungi diri Anda.
 Michael Gargiulo
Ringkasan Utama: Kredensial yang dicuri muncul dalam hampir sepertiga pelanggaran data selama satu dekade terakhir, menurut Verizon. Menggunakan kata sandi unik yang kuat untuk setiap akun, mengaktifkan autentikasi dua faktor, dan memeriksa kebocoran melalui “Have I Been Pwned?” adalah pertahanan utama terhadap pencurian kredensial.
Kebocoran kata sandi terjadi ketika peretas memperoleh akses tidak sah ke kata sandi yang tersimpan dari basis data sebuah perusahaan, lalu mempublikasikannya secara terbuka atau menjualnya di pasar dark web. Laporan Data Breach Investigations Report 2024 dari Verizon menemukan bahwa kredensial yang dicuri muncul dalam hampir sepertiga (31%) pelanggaran[1] selama 10 tahun terakhir, yang menjadikan kredensial sebagai komponen utama dalam cara organisasi disusupi.
Realitas yang mengkhawatirkan ini menunjukkan mengapa insiden kebocoran sandi memerlukan perhatian. Mereka bukan gangguan kecil. Mereka adalah pelanggaran besar yang menyebabkan kerugian finansial serius dan menghancurkan kepercayaan dalam hitungan momen. Baik Anda melindungi informasi pribadi atau menjaga data bisnis, memahami risiko eksposur kredensial sangat penting. Kebocoran ini menyerang siapa pun, di mana pun. Akibatnya sering meluas melampaui korban langsung ke seluruh organisasi.
Bagaimana Sandi Berakhir dalam Kebocoran Data
Memahami bagaimana kredensial dicuri membantu Anda mempertahankan diri terhadap metode serangan yang paling umum.
Metode Umum yang Digunakan Peretas untuk Mencuri Kredensial
Sandi sering jatuh ke tangan yang salah melalui metode seperti serangan phishing, di mana peretas menipu Anda untuk menyerahkan informasi dengan menyamar sebagai entitas yang dapat dipercaya. Metode umum lainnya melibatkan malware yang secara diam-diam terinstal di perangkat Anda dan mencatat setiap keystroke. Peretas juga menargetkan database perusahaan secara langsung, mengeksploitasi kelemahan keamanan untuk mencuri jutaan catatan sekaligus.
Setelah dicuri, kredensial ini sering muncul di dark web. Penjahat menjual atau menukar mereka secara massal, memungkinkan serangan lebih lanjut di berbagai platform.
Pelanggaran Kredensial Besar yang Membentuk Keamanan Digital
Sejarah kebocoran kata sandi mencakup pelanggaran yang mengungkap celah keamanan kritis. Pelanggaran T-Mobile pada 2021 berdampak pada 76,6 juta orang[2] menurut FCC, dan data yang dicuri meliputi nama, tanggal lahir, dan nomor Jaminan Sosial milik jutaan pelanggan saat ini, mantan, dan calon pelanggan.
Peretasan Equifax pada 2017 tetap menjadi salah satu insiden paling signifikan: menurut FTC, peretasan tersebut mengekspos informasi pribadi 147 juta orang[3]. Peristiwa ini menegaskan perlunya enkripsi yang kuat dan penambalan kerentanan keamanan secara cepat.
Sandi Paling Umum (dan Terburuk) yang Masih Digunakan
Meskipun kesadaran luas tentang pencurian kredensial, jutaan orang masih menggunakan sandi yang sangat lemah. Contoh umum meliputi:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (atau 222222, 3333333, 4444444, 5555555, dll.) → 123123 → abc123 → asdfgh
Kata sandi ini termasuk yang paling mudah ditebak oleh penjahat siber, itulah sebabnya panduan NIST menyarankan agar layanan membandingkan kata sandi baru dengan daftar nilai yang umum digunakan dan pernah bocor[4] dan menolak kecocokan. Menggunakan salah satu dari kata sandi ini sama seperti mengunci barang berharga di dalam lemari tetapi membiarkan kuncinya tertancap di lubangnya.
Mencegah Kebocoran Sandi: Taktik Terbukti dan Praktik Terbaik
Mengadopsi langkah-langkah pencegahan memperkuat postur keamanan digital Anda secara keseluruhan. Dengan pelanggaran kredensial kini dianggap diharapkan daripada pengecualian, mengambil langkah-langkah untuk mengamankan sandi Anda tidak lagi opsional.
Buat Kredensial Kuat dan Unik untuk Setiap Akun
Melindungi identitas digital Anda dimulai dengan sandi itu sendiri:
→ Kata Sandi Unik: Setiap akun daring membutuhkan kata sandi kuat yang berbeda[5]. Menggunakan kembali kata sandi di berbagai situs berarti satu kebocoran dapat membahayakan setiap akun yang memakai kredensial yang sama.
→ Autentikasi Dua Faktor (2FA): Menambahkan langkah verifikasi kedua berarti meskipun seseorang mencuri kata sandi Anda, mereka tetap tidak bisa melewati langkah kedua[6] untuk mengakses akun Anda. Microsoft menyatakan bahwa MFA dapat memblokir lebih dari 99,9 persen serangan pembobolan akun[7]. Anda menerima kode di perangkat seluler Anda atau menggunakan metode biometrik seperti sidik jari. 2FA menggabungkan sesuatu yang Anda ketahui (kata sandi Anda) dengan sesuatu yang Anda miliki (ponsel Anda), sehingga penyerang jauh lebih sulit untuk masuk.
Bangun Sandi yang Tahan Terhadap Serangan Brute-Force
Mengamankan akun Anda memerlukan upaya sederhana dan sengaja:
→ Frasa Sandi Panjang: CISA merekomendasikan kata sandi dengan panjang minimal 16 karakter[5], dan menyarankan frasa yang mudah diingat berisi 4 hingga 7 kata yang tidak berhubungan sebagai alternatif dari string acak. Panjang kata sandi jauh lebih tahan terhadap pembobolan dibandingkan kata sandi pendek dan sederhana.
→ Ganti Setelah Terjadi Kompromi: Panduan NIST menyatakan bahwa layanan tidak boleh mewajibkan penggantian kata sandi secara berkala[4], tetapi harus memaksa penggantian ketika ada bukti kompromi. Terapkan aturan yang sama pada diri Anda: setelah ada pelanggaran data yang dilaporkan, perbarui kredensial yang terdampak segera.
Gunakan Manajer Sandi untuk Menangani Kompleksitas
Mengelola puluhan sandi yang kuat tidak memerlukan menghafal:
→ Password Manager: Saran CISA adalah gunakan password manager daripada menuliskan password[5]. Alat ini membuat, menyimpan, dan mengambil kembali password yang kompleks dari basis data terenkripsi, serta menandai password yang lemah atau yang digunakan ulang. Anda cukup mengingat satu master password. Password yang unik membatasi kerugian ketika layanan lain mengalami pelanggaran data.
→ Solusi Perusahaan dari MSP: Organisasi mendapatkan manfaat dari sistem sandi terkelola yang mencakup Single Sign-On (SSO) dan kemampuan audit komprehensif. Solusi-solusi ini meningkatkan kenyamanan dan keamanan dalam skala besar.
Tambahkan VPN sebagai Lapisan Keamanan Tambahan
VPN melengkapi keamanan sandi Anda dengan melindungi data dalam transit:
→ Enkripsi: VPN mengenkripsi koneksi internet Anda, membuat data yang Anda kirim dan terima tidak dapat dibaca oleh siapa pun yang mengintersepsinya.
→ Wi-Fi Publik yang Aman: FTC menyatakan sebagian besar situs web kini menggunakan enkripsi[8], sehingga Wi-Fi publik umumnya aman selama Anda melihat https. VPN menambah lapisan perlindungan di jaringan yang tidak Anda percaya, tetapi VPN tidak dapat menghentikan pembobolan database perusahaan.
| Langkah | Tindakan | Prioritas |
|---|---|---|
| 1 | Ubah sandi yang bocor segera di layanan itu | Segera |
| 2 | Ubahnya di akun lain di mana Anda menggunakan kembali sandi itu | Segera |
| 3 | Aktifkan Autentikasi Dua Faktor (2FA) di akun yang terkena dampak | Hari yang sama |
| 4 | Peringatkan platform yang relevan tentang kemungkinan akses tidak sah | Hari yang sama |
| 5 | Hubungi bank atau penerbit kartu kredit Anda jika info keuangan diekspos | Hari yang sama |
| 6 | Pindai perangkat untuk malware menggunakan perangkat lunak antivirus | Dalam 24 jam |
| 7 | Atur ulang pertanyaan keamanan yang dapat berfungsi sebagai jalur login alternatif | Dalam 24 jam |
| 8 | Pantau pernyataan bank dan laporan kredit untuk aktivitas mencurigakan | Berkelanjutan |
Tip: Gunakan “Have I Been Pwned?”[9] untuk memeriksa apakah alamat email Anda muncul dalam kebocoran data yang diketahui. Aktifkan peringatan pelanggaran gratis agar Anda diberi tahu begitu kredensial Anda muncul dalam kebocoran baru, bukan baru mengetahuinya berminggu-minggu kemudian.
Mendeteksi Kebocoran Sandi dan Merespons Cepat
Mengenali tanda-tanda kredensial yang dikompromikan dan merespons dengan cepat meminimalkan kerusakan dan mengembalikan keamanan ke kehidupan digital Anda.
Cara Memeriksa Apakah Sandi Anda Telah Diekspos
Tetap waspada dan secara teratur verifikasi status kredensial Anda:
→ Layanan Pemberitahuan Pelanggaran: Gunakan alat seperti “Have I Been Pwned?” untuk memeriksa apakah email dan sandi Anda muncul dalam pelanggaran data. Layanan-layanan ini mengompilasi informasi dari pelanggaran yang diketahui dan memberi tahu Anda ketika kredensial Anda muncul.
→ Pantau Aktivitas Mencurigakan: Perhatikan login yang tidak sah, email pemulihan sandi yang tidak terduga, atau peringatan keamanan dari layanan yang Anda gunakan. Ini adalah tanda-tanda awal kredensial yang dikompromikan.
Tanda-Tanda Peringatan bahwa Akun Anda Telah Dikompromikan
Terkadang, indikator hacking bersifat halus. Inilah yang harus diperhatikan:
→ Aktivitas Akun Tidak Biasa: Login dari lokasi yang tidak dikenal atau pada waktu yang tidak biasa yang tidak Anda mulai.
→ Akun yang Terkunci: Penguncian yang tidak terduga menunjukkan bahwa orang lain mengubah kredensial Anda.
→ Transaksi Keuangan yang Tidak Terduga: Biaya yang tidak dikenali pada pernyataan bank atau laporan kredit menunjukkan kemungkinan pencurian identitas. Tinjau catatan keuangan secara mingguan selama jendela pelanggaran apa pun yang dicurigai.
Langkah-Langkah Segera Setelah Kredensial Anda Muncul dalam Kebocoran
Jika Anda menemukan sandi Anda muncul dalam pelanggaran, ambil tindakan dalam beberapa jam:
→ Ubah Sandi Anda: Perbarui kredensial segera, mulai dengan akun apa pun yang berbagi sandi yang sama.
→ Implementasikan Autentikasi Dua Faktor (2FA): Tambahkan lapisan ekstra ini bahkan di akun yang baru diperbarui Anda.
→ Peringatkan Platform yang Relevan: Beri tahu platform apa pun di mana kredensial Anda mungkin telah digunakan tentang potensi pelanggaran.
→ Hubungi Lembaga Keuangan: Beri tahu bank atau penerbit kartu kredit Anda untuk menandai aktivitas penipuan atau mengganti kartu yang dikompromikan.
Mengurangi Kerusakan Setelah Pelanggaran Kredensial
Respons yang efektif memerlukan pengaman teknis dan komunikasi yang jelas, terutama ketika kredensial yang dikompromikan dapat berkontribusi pada risiko seperti pencurian identitas.
→ Pindai untuk Malware: Gunakan perangkat lunak antivirus untuk memindai perangkat Anda untuk keylogger atau malware pengumpulan data lainnya.
→ Atur Ulang Pertanyaan Keamanan: Ubah pertanyaan keamanan dan jawaban yang memberikan jalur akses akun alternatif.
→ Berkomunikasi Dengan Pemangku Kepentingan: Jika Anda mengelola data orang lain (misalnya, menjalankan bisnis), segera beri tahu klien yang terkena dampak, anggota tim, atau mitra tentang pelanggaran dan langkah-langkah yang Anda ambil.
Lapisan Keamanan Tambahan: Perlindungan VPN dan Seterusnya
Menjaga identitas online Anda meluas melampaui sandi yang kuat. Beberapa lapisan pertahanan mengurangi eksposur Anda terhadap pencurian kredensial secara signifikan.
Bagaimana VPN Mengurangi Paparan terhadap Pencurian Kredensial
Saat Anda menggunakan VPN, lalu lintas internet Anda dialihkan melalui server aman yang mengenkripsi informasi yang bergerak antara perangkat Anda dan internet. Enkripsi ini paling berguna di jaringan Wi-Fi publik yang tidak Anda percaya, di mana VPN mencegah orang lain di jaringan yang sama membaca lalu lintas Anda.
Namun, VPN adalah satu lapisan dalam strategi yang lebih luas. Gabungkan dengan sandi unik, manajer sandi, 2FA, dan pemantauan kebocoran reguler untuk perlindungan komprehensif.
VPN Teratas untuk Perlindungan Kredensial
Pertimbangkan penyedia VPN terkemuka untuk memperkuat keamanan Anda:
→ NordVPN: Dikenal karena protokol enkripsi yang kuat, NordVPN menawarkan perlindungan VPN ganda yang mengenkripsi lalu lintas Anda dua kali. Ini menyediakan 7,229 server di 150 negara.
→ ExpressVPN: Dipuji karena kecepatan dan kemudahan penggunaan, ExpressVPN memberikan enkripsi yang kuat dengan kebijakan no-logs yang terverifikasi. Ini juga memungkinkan browsing pribadi internasional.
→ CyberGhost: Dengan antarmuka yang ramah pengguna dan lebih dari 9,600+ server di 100 negara, CyberGhost memberikan perlindungan yang andal bagi pengguna yang baru mengenal VPN.
Membangun Strategi Keamanan Kredensial yang Lengkap
Menambahkan VPN ke rutinitas keamanan Anda mudah. Pilih penyedia yang bereputasi, unduh aplikasi, dan terhubung ke server sebelum menjelajah atau memasukkan informasi sensitif. Jaga VPN tetap aktif di jaringan apa pun yang Anda tidak sepenuhnya percayai.
Pasangkan penggunaan VPN dengan praktik-praktik penting berikut:
→ Gunakan pengelola kata sandi untuk setiap akun → Aktifkan 2FA pada semua akun yang mendukungnya → Lakukan pemeriksaan kebocoran secara rutin melalui layanan notifikasi → Segera ganti kata sandi jika sebuah layanan melaporkan pelanggaran atau Anda curiga akun telah disusupi → Pastikan semua perangkat lunak dan sistem operasi selalu diperbarui ke versi terbaru
Pendekatan multi-lapis ini meminimalkan risiko kredensial muncul dalam kebocoran data dan menjaga akun Anda aman bahkan jika satu lapisan pertahanan gagal.
Kesimpulan Akhir
Keamanan akun online Anda bergantung pada kebiasaan harian Anda. Menerapkan sandi unik yang kuat, tetap waspada melalui pemantauan proaktif, dan bertindak cepat ketika Anda menemukan kompromi adalah praktik penting untuk setiap pengguna digital.
Ambil satu langkah hari ini. Perbarui sandi yang lemah. Aktifkan autentikasi dua faktor pada akun-akun terpenting Anda. Jalankan pemeriksaan kebocoran pada alamat email utama Anda. Tindakan-tindakan ini memerlukan beberapa menit tetapi mencegah kerusakan yang dapat memerlukan berbulan-bulan atau bertahun-tahun untuk diperbaiki.
Ancaman digital menjadi lebih canggih setiap tahun. Pertahanan terbaik Anda adalah pendekatan yang konsisten dan multi-lapis: kredensial yang kuat, manajer sandi, 2FA, perlindungan VPN di jaringan yang tidak terpercaya, dan pemantauan kebocoran reguler. Jangan menunggu pelanggaran untuk mengingatkan Anda. Bangun kebiasaan-kebiasaan ini ke dalam rutinitas Anda sekarang.
Referensi
- Verizon. t.t. 2024 Dbir Data Breach Investigations Report. Diambil 16 Oktober 2026 dari https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. t.t. DA 24 860A1. Diambil 16 Oktober 2026 dari https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Diambil 16 Oktober 2026 dari https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Diarsipkan: Snapshot Wayback Machine
- NIST. t.t. NIST Special Publication 800-63B. Diambil 16 Oktober 2026 dari https://pages.nist.gov/800-63-4/sp800-63b.html.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Use Strong Passwords. Diambil 16 Oktober 2026 dari https://www.cisa.gov/secure-our-world/use-strong-passwords.Diarsipkan: Snapshot Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. t.t. Turn On MFA. Diambil 16 Oktober 2026 dari https://www.cisa.gov/secure-our-world/turn-mfa.Diarsipkan: Snapshot Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 Agustus 2019). Diambil 16 Oktober 2026 dari https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Diarsipkan: Snapshot Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Diambil 16 Oktober 2026 dari https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Diarsipkan: Snapshot Wayback Machine
- Have I Been Pwned. t.t. Have I Been Pwned: Check if your email address has been exposed in a data breach. Diambil 16 Oktober 2026 dari https://haveibeenpwned.com/.
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
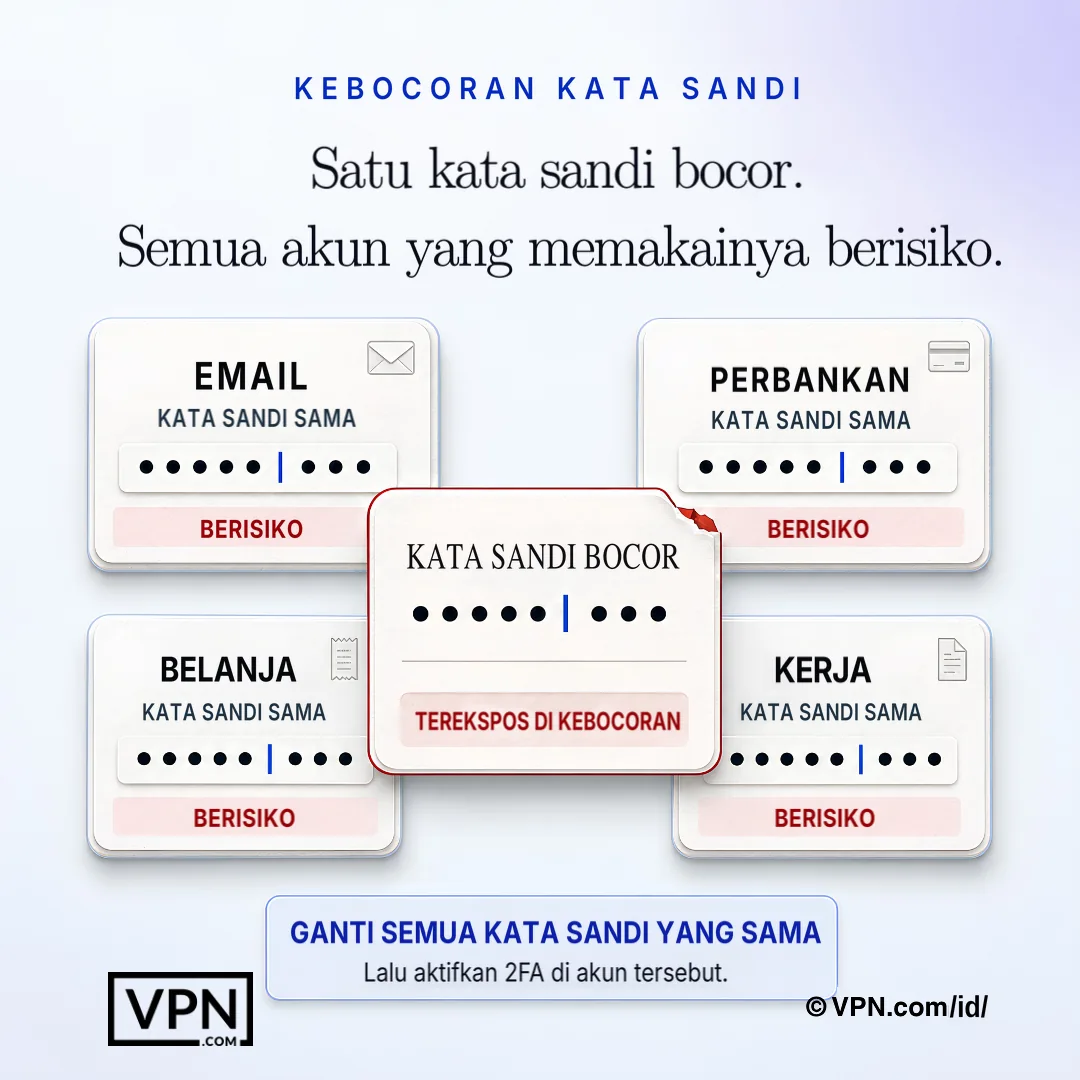
Satu kata sandi yang terekspos dapat membahayakan setiap akun lain yang menggunakan kredensial yang sama.
Pertanyaan yang Sering Diajukan tentang Kebocoran Sandi
Bagaimana sandi benar-benar berakhir dalam kebocoran data?
Sandi bocor melalui serangan phishing yang menipu Anda untuk menyerahkan kredensial, malware yang mencatat keystroke Anda, dan serangan langsung pada database perusahaan di mana peretas mengeksploitasi kelemahan keamanan untuk mencuri jutaan catatan sekaligus. Kredensial yang dicuri kemudian dijual atau diperdagangkan secara massal di dark web, memungkinkan serangan lebih lanjut di berbagai platform yang Anda gunakan.
Seberapa sering kredensial yang dicuri terlibat dalam pelanggaran data?
Kredensial yang dicuri merupakan bagian utama dari cara pelanggaran data terjadi. Laporan Data Breach Investigations 2024 dari Verizon menemukan bahwa kredensial tersebut muncul dalam hampir sepertiga (31%) pelanggaran selama 10 tahun terakhir. Kredensial yang bocor juga sering dipakai ulang untuk situs lain, sehingga satu kebocoran bisa berdampak pada orang yang bahkan tidak pernah menggunakan layanan yang dibobol.
Pelanggaran besar apa yang menunjukkan risiko nyata dari kebocoran kata sandi?
Ada dua pelanggaran yang menggambarkan skalanya: peretasan Equifax pada 2017 mengekspos informasi pribadi 147 juta orang, menurut FTC, dan pelanggaran T-Mobile pada 2021 berdampak pada 76,6 juta orang, menurut FCC, dengan nomor Jaminan Sosial termasuk di antara data yang dicuri. Keduanya menunjukkan bagaimana satu kegagalan basis data dapat berkembang menjadi risiko pencurian identitas bagi jutaan orang.
Apa saja kata sandi terburuk yang masih banyak digunakan?
Meski kesadaran akan risikonya sudah luas, jutaan orang masih menggunakan kata sandi seperti “password,” “12345,” “qwerty,” “abc123,” dan “password2024.” Kata sandi tersebut mudah ditebak, dan panduan NIST menyatakan bahwa layanan seharusnya menolak kata sandi yang umum digunakan maupun yang pernah bocor sebelumnya. Menggunakan kata sandi seperti ini sama saja dengan mengunci barang berharga di dalam lemari sambil membiarkan kuncinya tetap tertancap di lubangnya.
Bagaimana autentikasi dua faktor menghentikan sandi yang bocor agar tidak digunakan?
2FA menambahkan langkah verifikasi kedua, biasanya kode yang dikirim ke ponsel Anda atau pemeriksaan biometrik seperti sidik jari, menggabungkan sesuatu yang Anda ketahui (sandi Anda) dengan sesuatu yang Anda miliki (perangkat Anda). Bahkan jika sandi Anda muncul dalam kebocoran, penyerang tanpa ponsel atau sidik jari Anda masih tidak dapat masuk, itulah mengapa harus diaktifkan di setiap akun yang mendukungnya.
Seberapa sering saya harus mengganti kata sandi?
Segera ganti kata sandi setelah ada laporan pelanggaran atau tanda-tanda kompromi. Panduan NIST saat ini menyatakan bahwa layanan tidak boleh mewajibkan penggantian kata sandi secara berkala, dan hanya boleh memaksa penggantian ketika ada bukti kompromi. Fokuskan upaya Anda pada kata sandi yang unik untuk setiap akun, karena menggunakan ulang satu kata sandi di berbagai situs berarti satu pelanggaran dapat membahayakan semua akun yang memakai kata sandi tersebut.
Bagaimana cara memeriksa apakah kata sandi saya sudah bocor?
Gunakan layanan notifikasi pelanggaran seperti Have I Been Pwned (haveibeenpwned.com) untuk memeriksa apakah email atau kata sandi Anda muncul dalam pelanggaran data yang diketahui. Atur peringatan pelanggaran gratis agar Anda diberi tahu begitu kredensial baru muncul, bukan baru menyadarinya berminggu-minggu kemudian. Menjalankan pemeriksaan ini secara berkala adalah bagian yang masuk akal dari rutinitas keamanan yang berkelanjutan.
Apakah manajer sandi benar-benar aman digunakan?
Ya. Manajer sandi menghasilkan, menyimpan, dan mengambil sandi kompleks dari database terenkripsi, jadi Anda hanya perlu mengingat satu sandi induk. Ini melindungi kredensial Anda bahkan jika layanan lain yang Anda gunakan mengalami pelanggaran, karena setiap akun mendapat sandi unik yang kompleks alih-alih yang digunakan kembali. Organisasi dapat memperluas ini dengan solusi perusahaan yang menambahkan Single Sign-On dan audit.
Bisakah VPN mencegah kata sandi saya bocor?
Tidak secara langsung. VPN mengenkripsi koneksi internet Anda sehingga lalu lintas yang disadap tetap tidak terbaca, dan ini paling penting di Wi-Fi publik tempat pencuri siber sering menangkap kredensial. VPN tidak menghentikan pelanggaran database perusahaan seperti yang terjadi pada Equifax, jadi VPN sebaiknya melengkapi, bukan menggantikan, kata sandi unik, 2FA, dan pengelola kata sandi sebagai bagian dari pertahanan berlapis.
Mengapa manajer sandi melindungi saya bahkan jika situs web yang saya gunakan mengalami pelanggaran?
Karena setiap akun mendapat sandi unik yang kompleks alih-alih yang dibagikan, pelanggaran pada satu layanan hanya mengekspos kredensial tunggal itu, bukan setiap akun yang terikat padanya. Ini secara langsung melawan credential stuffing, di mana penyerang mengambil sandi yang bocor dari satu pelanggaran dan mencobanya di situs lain, yang gagal ketika sandi tidak digunakan kembali.
Apa yang harus saya lakukan dalam 24 jam pertama setelah menemukan kredensial saya dalam kebocoran?
Ubah sandi yang bocor segera pada layanan itu, kemudian perbarui di mana pun Anda menggunakannya kembali, dan aktifkan 2FA di akun yang terkena dampak pada hari yang sama. Peringatkan platform yang relevan dan hubungi bank Anda jika info keuangan diekspos. Dalam 24 jam, pindai perangkat untuk malware dan atur ulang pertanyaan keamanan yang dapat berfungsi sebagai jalur akses akun alternatif.
Tanda peringatan apa yang menunjukkan akun saya sudah dikompromikan?
Perhatikan login dari lokasi yang tidak dikenal atau waktu yang tidak Anda mulai, email pemulihan sandi yang tidak terduga, penguncian tiba-tiba yang menunjukkan orang lain mengubah kredensial Anda, dan biaya yang tidak dikenali pada pernyataan bank. Tinjau catatan keuangan secara mingguan selama jendela pelanggaran apa pun yang dicurigai, karena tanda-tanda ini sering muncul sebelum Anda akan memperhatikan kompromi sebaliknya.
VPN mana yang menawarkan perlindungan terbaik terhadap pencurian kredensial di Wi-Fi publik?
NordVPN menawarkan perlindungan VPN ganda yang mengenkripsi lalu lintas dua kali di 7,229 server di 150 negara, ExpressVPN menggabungkan enkripsi yang kuat dengan kebijakan no-logs yang terverifikasi, dan CyberGhost menjalankan 9,600+ server di 100 negara dengan antarmuka ramah pemula. Ketiganya mengenkripsi data dalam transit, yang paling penting di jaringan Wi-Fi publik yang tidak terpercaya di mana kredensial umumnya ditangkap.
Seperti apa strategi keamanan kata sandi yang lengkap?
Strategi yang lengkap berlapis lima pertahanan: kata sandi unik untuk setiap akun, pengelola kata sandi untuk menangani kerumitan, 2FA pada setiap akun yang mendukungnya, pemeriksaan kebocoran secara rutin melalui layanan seperti Have I Been Pwned, dan VPN yang aktif di jaringan mana pun yang tidak tepercaya. Mengganti kredensial segera setelah terjadi pelanggaran serta menjaga perangkat lunak tetap diperbarui melengkapi pendekatan ini, sehingga tidak ada satu kegagalan pun yang membahayakan semuanya.