データプライバシーガイド:保護、権利、ベストプラクティス
データプライバシーとは何か、現在のプライバシー法(GDPR、CCPA)、およびオンラインで個人情報を保護する方法を学びましょう。
 Michael Gargiulo
要点: あなたの個人データは、マルウェア、フィッシング、ソーシャルエンジニアリング、ネットワーク攻撃からの継続的な脅威にさらされています。強力なパスワード、プライバシー重視のツール、トラフィックを暗号化するVPNは、オンラインで情報を保護するための中核的な防御を形成します。
データプライバシーはデジタルライフで最も重要なトピックの1つになりました。オンラインでの購入、検索クエリ、ソーシャルメディアの投稿はすべて、企業が収集、保存、共有する個人データを生成します。多くの人々にとって、質問は単純です。誰が私の情報をコントロールしているのか、そしてどのようにそれを安全に保つのか?
リスクは現実です。サイバー犯罪者は個人データを盗むために洗練された方法を使用し、正当な企業でさえ時々それを誤って処理しています。しかし、良いニュースもあります。強力なプライバシー法は現在数十の国に存在し、実用的なツールがあなたがコントロールを取り戻すのに役立つ利用可能です。このガイドは、あなたの個人データへの特定の脅威、あなたの権利を保護するために設計された法律、およびあなたがオンラインで情報を防御するために取ることができる具体的な措置をカバーしています。
注: このガイドは消費者の視点から個人データプライバシーに焦点を当てています。組織のコンプライアンスフレームワーク、企業のデータ処理義務、またはビジネス向けのGDPR実装に関する情報を探している場合は、代わりに私たちのデータ保護ガイドをご覧ください。
データプライバシーとは何か?
データプライバシーとは、あなたの個人情報がどのように収集、使用、保存、共有されるかをコントロールする権利を指します。個人データには、直接または間接的にあなたを特定できるすべてのもの:あなたの名前、メールアドレス、電話番号、住所、閲覧履歴、購入記録、位置データ、および指紋のようなバイオメトリック情報さえ含まれます。
実際には、データプライバシーは3つの質問に答えます。
- 誰があなたのデータを収集するのか? ウェブサイト、アプリ、広告主、インターネットサービスプロバイダー(ISP)、および政府機関はすべて個人情報を収集します。
- 彼らはそれで何をするのか? 一般的な用途には、ターゲット広告、分析、製品改善、そしていくつかのケースではサードパーティへのデータ販売が含まれます。
- あなたはどのようなコントロールを持っているのか? プライバシー法とツールはあなたにあなたのデータを閲覧、修正、削除、およびアクセスを制限する能力を与えます。
Electronic Frontier Foundation(EFF)によると、企業が収集するものとユーザーがその収集について理解していることの間のギャップは、デジタルプライバシーにおける最大の課題の1つであり続けています。データプライバシーはデータ保護と同じではなく、データ保護は企業が従う必要がある組織的および法的フレームワークを扱います。データプライバシーはあなたの個人的な権利と選択についてです。
あなたの個人情報への脅威
サイバー犯罪者は個人データにアクセスするために多くの技術を採用しています。各脅威がどのように機能するかを理解することは、それに対して防御するための最初のステップです。
ソーシャルエンジニアリング
ソーシャルエンジニアリングは、犯罪者が人々を操作して機密情報を明かさせるタイプの攻撃のカテゴリーです。ソフトウェアの脆弱性を利用するのではなく、これらの攻撃は人間の心理を利用します。
どのように機能するか: 攻撃者は銀行の代表者になりすまし、偽のチャリティー呼びかけを送信するか、または緊急シナリオ(あなたのアカウントが侵害されたと主張するなど)を作成して、パスワード、アカウント番号、または確認コードを共有するようにあなたを圧力をかけるかもしれません。
実例: 2020年7月、Twitterは大規模な情報漏えいに見舞われました。攻撃者は社内ツールへのアクセス権を持つ従業員を標的に、組織的なソーシャルエンジニアリング攻撃を仕掛けました。その結果、連邦刑事告訴状[1]によると、攻撃者はバラク・オバマ氏やイーロン・マスク氏を含む著名人のアカウントを乗っ取り、暗号資産詐欺を宣伝するために利用しました。
予防: 公式チャネルを通じて組織に直接連絡することで、個人情報のための予期しない要求を確認してください。誰かがあなたに最初に連絡してきたときは、パスワードまたはワンタイムコードを誰とも共有しないでください。
マルウェア
マルウェアはデータを盗む、ファイルを暗号化して身代金を要求する、またはユーザーの活動を同意なく監視するために設計されたデバイスに侵入するように設計された悪意あるソフトウェアです。
どのように機能するか: マルウェアは通常、メール添付ファイル、侵害されたウェブサイト、または感染したダウンロードを通じて到着します。インストールされると、キーストロークをログして暗号化パスワードをキャプチャしたり、ファイルを暗号化して身代金を要求したり(ランサムウェア)、カメラまたはマイクを有効にしたり、機密ドキュメントを流出させたりできます。
実例: 2017年のWannaCryランサムウェア攻撃では、150以上の国々[2]で数万台の端末が感染したとCISAが引用したオープンソースの報告にあります。ユーザーのファイルが暗号化され、ビットコインでの支払いが要求されました。病院、企業、政府機関のいずれも被害を受けました。
予防: オペレーティングシステムとソフトウェアを最新に保つ、未知の送信者からのリンクまたは添付ファイルをクリックすることを避ける、および評判の良いアンチウイルスソフトウェアを使用してください。専用ガイドはマルウェアの種類と防御について詳しく説明しています。
スピアフィッシング
標準的なフィッシングは広くネットを撒きますが、スピアフィッシングは攻撃者がすでに集めた個人情報を使用して特定の個人をターゲットにします。
どのように機能するか: 攻撃者はソーシャルメディア、公開記録、または以前のデータ侵害を通じてあなたを調査します。その後、彼らはひどく個人化されたメッセージを作成します。多くの場合、同僚、上司、または信頼できるサービスから来たように見えます。これはあなたを悪意のあるリンクをクリックするか、機密データを提供するようにだまします。
実例: Barracuda Networksによる2023年のレポートでは、スピアフィッシングは電子メールを利用した攻撃のわずか0.1%にすぎないものの、同社のデータにおける侵害の66%を占めている[3]とされています。その個人化こそが、これらの攻撃を一般的なフィッシングよりはるかに効果的にしているのです。
予防: それがあなたが知っている人から来たように見えても、緊急行動を要求するメールをいかなるメールについて疑わしくしてください。別の通信チャネルを通じて要求を確認してください。より多くの保護戦略についてはフィッシング攻撃に関する詳細ガイドを読んでください。
ネットワーク攻撃
コーヒーショップ、空港、ホテルの公開Wi-Fiネットワークは便利ですが、本質的に不安全です。同じネットワーク上の攻撃者は暗号化されていないデータ送信をインターセプトできます。
どのように機能するか: 中間者(MITM)攻撃では、ハッカーはあなたのデバイスとWi-Fiルーターの間に位置しています。その後、彼らはあなたの閲覧活動を監視し、ログイン認証情報をキャプチャし、さらには訪問するウェブサイトに悪意のあるコンテンツを注入することができます。
実例: セキュリティ研究者は、正規のネットワークを模倣した不正なホットスポット(「イービルツイン」攻撃として知られています)が、公共の場で最も一般的な脅威の一つであり続けていることを報告しています。
予防: 公開Wi-Fiでバンキングまたは機密アカウントにアクセスすることを避けてください。VPNを使用して接続を暗号化し、個人情報を入力する前にウェブサイトがHTTPSを使用していることを確認してください。
モノのインターネット(IoT)の脆弱性
スマートホームデバイス、ウェアラブル、古い携帯電話、および接続されたアプライアンスは、多くの場合、弱いセキュリティデフォルトを備えており、ソフトウェアアップデートは頻繁に受け取られません。
どのように機能するか: 多くのIoTデバイスはユーザーが変更しないデフォルトパスワードを備えて出荷されます。これらのデバイスはしばしば暗号化がなく、プレーンテキストでデータを送信することができます。攻撃者はこれらの弱点を悪用してあなたのホームネットワークと接続されたデバイスに保存されているデータにアクセスすることができます。
実例: 2019年、Bitdefenderの研究者は、Ring Video Doorbell Proがセットアップ時にWi-Fiの認証情報を平文のHTTPでやり取りしている[4]ことを発見しました。これにより、近くにいる誰もがその情報を取得できる状態でした。この問題は現在修正されています。
予防: セットアップ直後にすべての接続デバイスのデフォルトパスワードを変更してください。ファームウェアアップデートを定期的に確認し、リモートアクセスなど使用しない機能を無効にしてください。
ソーシャルメディア悪用
ソーシャルメディアプラットフォームは膨大な量のユーザーデータを収集し、あなたが自発的に共有する情報は攻撃者によって武器化される可能性があります。
どのように機能するか: 攻撃者は公開プロフィールをスクレイプして個人の詳細を集め、ソーシャルエンジニアリングまたはスピアフィッシング キャンペーン用に使用します。プラットフォーム自体はあなたのいいね、共有、位置情報チェックイン、およびターゲット広告のためのブラウジングパターンを含む行動データを収集します。ソーシャルメディア企業でのデータ侵害はこの情報を犯罪者に公開することができます。
実例: ケンブリッジ・アナリティカの事例では、FTCは、あるアプリが約25万〜27万人のユーザーと、その友人5,000万〜6,500万人分のプロフィールデータ[5]を、欺瞞的な手段によって収集したと主張しました。
予防: すべてのプラットフォームのプライバシー設定を監査してください。公開プロフィールで見える個人情報を制限し、未知のアカウントからの接続リクエストを受け入れることについて注意してください。
ディープフェイクと合成メディア
人工知能の進歸により、人の評判を損なうか詐欺を促進する可能性がある説得力のある偽の画像、オーディオ、およびビデオを作成することが可能になりました。
どのように機能するか: AIツールは、人の声、顔、または書き方のサンプルを使用して現実的な合成メディアを生成できます。犯罪者は詐欺、インピーソネーション、恐喝、詐欺情報キャンペーン、および音声クローニング詐欺などの金融詐欺にディープフェイクを使用します。
実例: 2024年、エンジニアリング会社Arupの財務担当社員が、同社のCFOに見えた人物とのビデオ通話の後、約2,500万ドルを送金[6]しました。この通話にはディープフェイク技術が使われていました。
予防: 金融トランザクションに関連する異常なビデオまたはオーディオリクエストに注意してください。確立されたチャネルを通じて予期しない通信を確認してください。マルチファクター認証を使用して、音声またはビデオだけでは機密アクションを承認できないようにします。
どのようなデータをターゲットにできるか?
サイバー犯罪者は目標に応じて異なるタイプの個人情報をターゲットにします。一般的なターゲットには、名前、住所、電話番号、社会保障番号、財務アカウント詳細、医療記録、およびログイン認証情報が含まれます。攻撃者が盗まれたデータで一般的に行うことを以下に示します。
個人情報の盗用
犯罪者は盗んだ個人情報を使って被害者になりすまします。クレジットアカウントの開設、不正な税務申告、医療サービスの利用、他人の名義での犯罪などが行われる可能性があります。連邦取引委員会(FTC)によると、2023年にアメリカ人は100億ドルを超える詐欺被害[7]を報告しています。個人情報の盗用の仕組みと、自分を守る方法について学びましょう。
ドックス化
ドックス化は、誰かの同意なく公開していない情報を公開することを含みます。これは、自宅の住所、電話番号、職場の詳細、および家族情報を含むことができます。被害者はハラスメント、脅迫、または結果として身体的危険に直面する可能性があります。
ダークウェブでの販売
盗まれたデータはダークウェブのマーケットプレイスで頻繁に売買されています。価格は大きく変動し、時期によっても変わりますが、完全な身元情報や医療記録は、メールアドレスのような単一のデータ項目よりも一般的に高値で取引されます。
財政的悪用
攻撃者は盗まれたクレジットカード番号、銀行アカウント認証情報、および個人の詳細を使用して不正な購入を行う、資金を転送する、または被害者の名前でローンを申請します。
恐喝と脅迫
機密個人データ(プライベート写真、メッセージ、またはブラウジング履歴を含む)を使用して、支払いを脅迫する被害者を脅迫できます。ランサムウェア攻撃はファイルを暗号化してそれらのリリースのための支払いを要求します。
個人的な悪用
盗まれたデータはストーキング、ハラスメント、およびなりすましを可能にします。犯罪者は個人情報を使用して被害者の位置を追跡し、彼らの家族または雇用者に連絡し、または被害者のアイデンティティの下で犯罪を犯すことができます。
データプライバシー法下の消費者権
データプライバシー法は、個人情報の収集、保存、処理、共有方法を管理するルールを確立します。これらの法律はまた、個人としてのあなたの権利を定義し、違反に対する罰則を設定します。
プライバシー法が重要な理由
デジタルデータ収集の急速な成長は、法的保護の緊急な必要性を作成しました。データプライバシー法はいくつかの重要な機能を提供します:
- 個人を保護個人情報の無認可使用から
- 特定の権利を付与あなたのデータにアクセス、修正、削除する能力を含む
- 透明性を要求組織がデータを処理する方法について
- 侵害通知を義務付ける個人が保護措置を取ることができるように
- 罰則を課すコンプライアンスを奨励する
NIST プライバシーフレームワーク[8]は、組織がプライバシーリスクを特定し管理するための任意の(自主的な)ツールであり、多くの組織がこれらの法的要件と併せて活用しています。
| 規制 | 地域 | 施行日 | 最大罰則 |
|---|---|---|---|
| GDPR[9] | 欧州連合 | 2018年5月25日 | 2,000万ユーロまたは全世界の年間売上高の4%[10] |
| CCPA[11] | 米国カリフォルニア州 | 2020年1月1日 | 違反1件につき2,500ドル、故意の違反1件につき7,500ドル(物価調整後) |
| PDPA | シンガポール | 2014年7月2日 | 100万シンガポールドルまたはシンガポールでの年間売上高の10%のいずれか高い方[12] |
| LGPD[13] | ブラジル | 2020年8月(罰則は2021年8月1日から) | ブラジルでの売上高の2%、上限5,000万レアル |
| PIPEDA | カナダ | 2000年4月13日 | 連邦裁判所が命じる救済措置[14] |
| 各州法 | 米国(ニュージャージー州、ニューハンプシャー州、モンタナ州、フロリダ州、テキサス州、オレゴン州) | 2024~2025年 | 州により異なる |
一般データ保護規制(GDPR)
- 地域: ヨーロッパ連合(EU)
- 有効日: 2018年5月25日
主な規定
- 同意: 個人データを処理する前に、本人からの明示的な同意を求めます。欧州委員会による法的枠組みの解説[9]を参照してください。
- データ主体の権利: 個人データへのアクセス、訂正、消去、および処理の制限を求める権利を付与します。
- データ侵害の通知: 侵害が個人に危険をもたらす場合、組織は侵害を認識してから72時間以内[15]に監督当局へ通知しなければなりません。
- 罰則: 2,000万ユーロまたは全世界の年間売上高の4%[10]のいずれか高い方まで。
カリフォルニア消費者プライバシー法(CCPA)
- 地域: カリフォルニア州、USA
- 有効日: 2020年1月1日
主な規定
- 知る権利: 消費者は、個人情報がどのように収集、利用、共有されているかについて詳細を請求できます。
- 削除の権利: 消費者は、自身の個人情報の削除を請求できます。
- オプトアウトの権利: 消費者は、個人データの販売をオプトアウトできます。
- 罰則: 違反1件につき最大2,500ドル、故意の違反1件につき7,500ドルの行政罰金[11](物価変動により調整)。
個人データ保護法(PDPA)— シンガポール
- 地域: シンガポール
- 有効日: 2014年7月2日
主な規定
- 同意: 組織が個人データを収集、利用、または開示する前に、同意を得ることを求めています。
- アクセスと訂正: 個人が自身の個人情報にアクセスし、訂正する権利を付与しています。
- データセキュリティ: 組織は個人データを保護するため、合理的な安全管理措置を講じなければなりません。
- 罰則: シンガポールにおける年間売上高の10%または100万シンガポールドルのいずれか高い方まで[12]の金銭的制裁金が科され、2022年10月以降適用されています。
ブラジル一般データ保護法(LGPD)
- 対象地域: ブラジル
- 施行日: 2020年8月(罰則は2021年8月1日から適用)
主要規定
- 同意: データ処理には、明示的かつ明確な同意が必要です。
- データ主体の権利: 個人情報へのアクセス、修正、削除、および移転の権利を提供します。
- データ保護責任者: 組織はデータ保護責任者を任命しなければなりません。
- 罰則: 違反1件につき、ブラジルでの売上高の最大2%、上限5,000万レアル[13]。
個人情報保護および電子文書法(PIPEDA)— カナダ
- 地域: カナダ
- 有効日: 2000年4月13日(時間の経過とともに修正)
主な規定
- 同意: 個人情報の収集および利用にあたり、組織が十分な同意を得ることを求めています。
- アクセスと訂正: 個人が自身の個人情報にアクセスし、それを訂正する権利を認めています。
- データセキュリティ: 組織は適切な安全管理措置によって個人情報を保護しなければなりません。
- 罰則: プライバシーコミッショナーは案件を連邦裁判所に付託することができ、裁判所は救済措置を命じることができます[14]。
米国の新しい州プライバシー法
- 州: 様々な、ニュージャージー州、ニューハンプシャー州、モンタナ州、フロリダ州、テキサス州、およびオレゴン州を含む
- 有効日: 2024年および2025年の様々な日付
キープロビジョン
- 同意: データ処理の前に同意を得るための類似した要件。
- データサブジェクト権利: データ処理へのアクセス、編集、削除、およびオプトアウトの権利。
- データセキュリティ: 個人データを保護し、データ保護評価を実施するための要件。
- 罰則: 州別の罰金を含む州の当局による罰金と執行措置。
ヒント: 単一の最も効果的な習慣は最初にあなたがオンラインで共有するものを制限することです。強力なユニークなパスワード、暗号化されたクラウドストレージ、および公開Wi-Fiのクラウドストレージとクラウドストレージを組み合わせて、犯罪者が依存するほとんどの攻撃面を削除します。
あなたの個人情報を保護する方法
脅威は現実ですが、防御もそうです。あなたの個人データをオンラインで保護するための具体的で実行可能なステップは以下の通りです。
プライバシー重視のブラウザを使う
標準的なブラウザは、ユーザーの データを大量に収集しています。Brave、厳格なトラッキング防止機能を有効にした Firefox、Tor Browser などのプライバシー重視の代替ブラウザは、トラッカーや広告をデフォルトでブロックします。Torは、複数のリレーを経由するランダムな経路[16]でトラフィックを送信するため、どの単一地点の観測者も、通信がどこから来て、どこへ向かっているのかを特定できません。
データ共有を制限する
オンラインで共有する個人情報のすべての部分があなたの露出を増加させます。公開プロフィールで完全な名前、自宅住所、電話番号、または職場を投稿しないでください。あなたがアプリに付与する権限を確認し、不要な場合は連絡先、位置、およびカメラへのアクセスを取り消してください。
クラウドストレージを暗号化する
ファイルをクラウドに保存する場合は、TresoritまたはProton Driveなどのエンドツーエンド暗号化を提供するサービスを使用してください。既存のクラウドストレージアカウント(Google Drive、Dropbox)については、Cryptomatorなどのツールを使用してアップロード前にローカルで機密ファイルを暗号化します。
デバイスファインダーを使用する
すべてのデバイスでFind My Device(Android)またはFind My iPhone(iOS)を有効にしてください。デバイスが失われたり盗まれたりした場合、これらのツールはデバイスを遠隔でロックし、悪い手に落ちる前にすべての個人データを削除できます。
アプリの権限を確認する
多くのアプリはカメラ、マイク、連絡先、および位置データへのアクセスを機能に必要なもの以上に要求します。iOSとAndroidの両方で、デバイス設定のアプリ権限を確認して、不要と思われるものを取り消してください。バックグラウンドで実行されている間、マイクまたはカメラアクセスをリクエストするアプリに特に注意してください。
広告ブロッカーをインストールする
uBlock Originなどのブラウザ拡張機能は、トラッキングスクリプト、迷惑な広告、および既知のマルウェアドメインをブロックします。広告ブロッカーはサードパーティがあなたのブラウジング行動について収集できるデータの量を減らし、ページロード速度も改善します。
プライバシー重視のメッセージングアプリを使用する
標準的なSMSメッセージは暗号化されていません。Signalなどのアプリはデフォルトですべてのメッセージ、音声通話、およびビデオ通話にエンドツーエンド暗号化を使用します。これはアプリプロバイダーでさえあなたの会話を読むことができないことを意味します。
安全なメールサービスを使用する
ProtonMailおよびTutanotaなどのメールプロバイダーはエンドツーエンド暗号化を提供し、標準的なGmailまたはOutlookアカウント(プロバイダーが技術的にメッセージコンテンツにアクセスできる場合)とは異なります。
強力で一意のパスワードを作成する
英国政府による侵害されたアカウントの分析では、最も多く使われていたパスワードは「123456」で、2,320万件のアカウントで使用されていました[17]。パスワードマネージャーを使い、アカウントごとに一意のパスワードを生成して保存してください。CISAは、強力なパスワードとは少なくとも16文字で、ランダムかつ一意なもの[18]であると助言しています。対応しているすべてのアカウントで多要素認証(MFA)を有効にしてください[19]。
アプリロックを使用する
多くのスマートフォンは個別のPIN、パターン、またはバイオメトリックスキャンを使用してアプリ個別にロックする能力を提供します。これはあなたのデバイスにアクセスしたときに保護の第2層を追加します。
定期的にブラウジングデータをクリアする
定期的なスケジュールで閲覧履歴、クッキー、およびキャッシュされたデータをクリアしてください。これはストレージトラッキングデータを削除し、デバイスにアクセスする人に利用可能な情報を減らします。ほとんどのブラウザは設定を通じてこのプロセスを自動化することができます。
サードパーティクッキーを無効にする
ChromeおよびFirefoxを含む最新ブラウザ、およびSafariでは、主にウェブサイト全体であなたの活動を追跡するために使用されるサードパーティクッキーをブロックできます。それらを無効にすることはクロスサイトトラッキングを大幅に減らします。ブラウザのプライバシー設定を確認してこれを構成してください。
トラッキング拒否リクエストを有効にする
すべてのウェブサイトがDo Not Track(DNT)リクエストを尊重するわけではありませんが、ブラウザでこの設定を有効にすることはあなたが追跡されないことを望むという好みを示します。これを無効にする必要のない位置と通知権限を無効にして、これを組み合わせてください。
オンライン活動を分離する
異なるアクティビティに異なるブラウザまたはブラウザプロフィールを使用してください。1つのプロフィールで個人的なブラウジングを保つ、別のプロフィールで仕事または買い物をしてください。これはトラッキングネットワークがあなたのオンライン行動の完全な画像を構築することを防ぎます。
IoTデバイスを保護する
セットアップ直後にすべての接続されたデバイスのデフォルトパスワードを変更してください。毎月ファームウェアアップデートを確認してください。使用しないリモートアクセス機能を無効にし、IoTデバイスをメインデバイスから別のWi-Fiネットワークに配置することを検討してください。
接続を保護するための暗号化ツールの使用
暗号化はトランジットの個人データに対する最も効果的な技術的防御です。いくつかのツールはあなたのオンライン活動のさまざまな側面を保護するために一緒に機能します。
仮想プライベートネットワーク(VPN)
VPNはあなたのデバイスとVPNサーバーの間のすべてのインターネットトラフィックを暗号化し、あなたのISP、ネットワーク管理者、および公開Wi-Fiの攻撃者があなたの活動を監視することを防ぎます。VPNはまたあなたのIPアドレスをマスクし、ウェブサイトと広告主があなたの位置を追跡するのが難しくします。
VPNを選択するときは、検証されたノーログポリシー、強い暗号化標準(AES-256)、および広いサーバーネットワークを持つプロバイダーを優先してください。VPNレビューページで速度、セキュリティ、プライバシー機能に基づいて上位プロバイダーを比較してください。
NordVPN は個人のプライバシーに優れたトップレーティングの選択肢の一つです。AES-256 暗号化を使用し、ノーログポリシーが独立して監査されていると述べており、Threat Protection 機能を通じてマルウェアおよび広告ブロッキング機能を備えています。NordVPN は 10 台までの同時デバイス接続をサポートし、150 個国に 7,229 台のサーバーを保持しています。
暗号化DNS
標準的なDNSクエリはプレーンテキストで送信され、あなたのISPがすべてのウェブサイトを訪問するのを見ることができるようにします。Cloudflare(1.1.1.1)またはQuad9などのプロバイダーを通じて暗号化DNS(HTTPSを超えるDNSまたはTLSを超えるDNS)に切り替えることはこの監視を防ぎます。
すべての場所でHTTPS
個人情報を入力する前に常にウェブサイトがHTTPSを使用していることを確認してください。最新のブラウザは暗号化された接続のための住所バーに南京錠アイコンを表示します。HTTPS Everywhere拡張子(多くのブラウザに組み込まれるようになった)は利用可能な場合、自動的にHTTPSへの接続をアップグレードします。
プライベートブラウザと検索エンジン
あなたのVPNをBraveまたはFirefoxなどのプライバシー重視のブラウザと、DuckDuckGoなどの検索クエリを追跡しない検索エンジンと組み合わせてください。この層状のアプローチはシングルツール単独よりもはるかに強力なプライバシーを提供します。
主な要点
個人データプライバシーはデジタル環境では今日は任意ではありません。すべてのオンラインアクションは、収集、共有、販売、または盗まれたデータを生成します。脅威は特定かつ十分に文書化されています。フィッシングとマルウェアからソーシャルエンジニアリングおよびIoT脆弱性まで。
防御も同じくらい具体的です。パスワードマネージャーで管理される強力で一意のパスワードは最も一般的な攻撃ベクトルを排除します。VPNはあなたのトラフィックを暗号化し、ネットワーク監視を防ぎます。プライバシー重視のブラウザと暗号化されたメッセージングアプリはトラッカーと攻撃者が利用できるデータを減らします。そして、GDPRおよびCCPAなどのデータプライバシー法は、あなたに情報をコントロールするための法的権利を与えます。
最も効果的なアプローチはいくつかの層を結合します。共有する内容を制限し、送信するものを暗号化し、保存するものを保護し、進化する脅威について情報を得てください。シングルツールは完全な保護を提供しませんが、これらの対策は一緒にあなたのリスクを大幅に減らします。今日、アプリの権限を監査するか、マルチファクター認証を有効にするか、VPNを設定するかもしれません。
参考文献
- Justice. 日付不明. Dl. 2026年10月16日 に https://www.justice.gov/opa/press-release/file/1300246/dl から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Indicators Associated With WannaCry Ransomware. 2026年10月16日 に https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware から取得.アーカイブ済み: Wayback Machine スナップショット
- A. Campbell. 2023. Report: 2023 spear-phishing trends. Barrcuda Blog (2023年5月24日). 2026年10月16日 に https://blog.barracuda.com/2023/05/24/2023-spear-phishing-trends から取得.アーカイブ済み: Wayback Machine スナップショット
- Bitdefender. 2019. Ring Video Doorbell Pro Under the Scope. Bitdefender Labs (2019年11月6日). 2026年10月16日 に https://www.bitdefender.com/en-us/blog/labs/ring-video-doorbell-pro-under-the-scope から取得.アーカイブ済み: Wayback Machine スナップショット
- FTC. 日付不明. 182 3107 Cambridge Analytica Administrative Complaint 7 24 19. 2026年10月16日 に https://www.ftc.gov/system/files/documents/cases/182_3107_cambridge_analytica_administrative_complaint_7-24-19.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- K. Magramo. 2024. British engineering giant Arup revealed as $25 million deepfake scam victim. CNN (2024年5月17日). 2026年10月16日 に https://edition.cnn.com/2024/05/16/tech/arup-deepfake-scam-loss-hong-kong-intl-hnk から取得.アーカイブ済み: Wayback Machine スナップショット
- Federal Trade Commission. 2024. As Nationwide Fraud Losses Top $10 Billion in 2023, FTC Steps Up Efforts to Protect the Public. 2026年10月16日 に https://www.ftc.gov/news-events/news/press-releases/2024/02/nationwide-fraud-losses-top-10-billion-2023-ftc-steps-efforts-protect-public から取得.アーカイブ済み: Wayback Machine スナップショット
- NIST. 2018. Privacy Framework. 2026年10月16日 に https://www.nist.gov/privacy-framework から取得.アーカイブ済み: Wayback Machine スナップショット
- European Commission. 日付不明. Legal framework of EU data protection. 2026年10月16日 に https://commission.europa.eu/law/law-topic/data-protection/legal-framework-eu-data-protection_en から取得.アーカイブ済み: Wayback Machine スナップショット
- European Commission. 日付不明. Enforcement and sanctions. 2026年10月16日 に https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en から取得.アーカイブ済み: Wayback Machine スナップショット
- CA. 日付不明. Ccpa Statute. 2026年10月16日 に https://cppa.ca.gov/regulations/pdf/ccpa_statute.pdf から取得.
- Pdpc. 2022. Guide on Active Enforcement Oct2022. 2026年10月16日 に https://www.pdpc.gov.sg/-/media/Files/PDPC/PDF-Files/Other-Guides/Active-Enforcement/Guide-on-Active-Enforcement_Oct2022.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- Planalto. 日付不明. L13709. https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709.htm.アーカイブ済み: Wayback Machine スナップショット
- GC. 日付不明. How to apply for a Federal Court hearing under PIPEDA - Office of the Privacy Commissioner of Canada. 2026年10月16日 に https://www.priv.gc.ca/en/privacy-topics/privacy-laws-in-canada/the-personal-information-protection-and-electronic-documents-act-pipeda/pipeda-complaints-and-enforcement-process/federal-court-applications-under-pipeda/ から取得.アーカイブ済み: Wayback Machine スナップショット
- European Commission. 日付不明. Obligations. 2026年10月16日 に https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/obligations_en から取得.アーカイブ済み: Wayback Machine スナップショット
- The Tor Project, Inc. 日付不明. Tor Project: Overview. 2026年10月16日 に https://2019.www.torproject.org/about/overview.html.en から取得.アーカイブ済み: Wayback Machine スナップショット
- National Cyber Security Centre. 2019. Most hacked passwords revealed as UK cyber survey exposes gaps in online security. 2026年10月16日 に https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security から取得.
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Use Strong Passwords. 2026年10月16日 に https://www.cisa.gov/secure-our-world/use-strong-passwords から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Turn On MFA. 2026年10月16日 に https://www.cisa.gov/secure-our-world/turn-mfa から取得.アーカイブ済み: Wayback Machine スナップショット
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
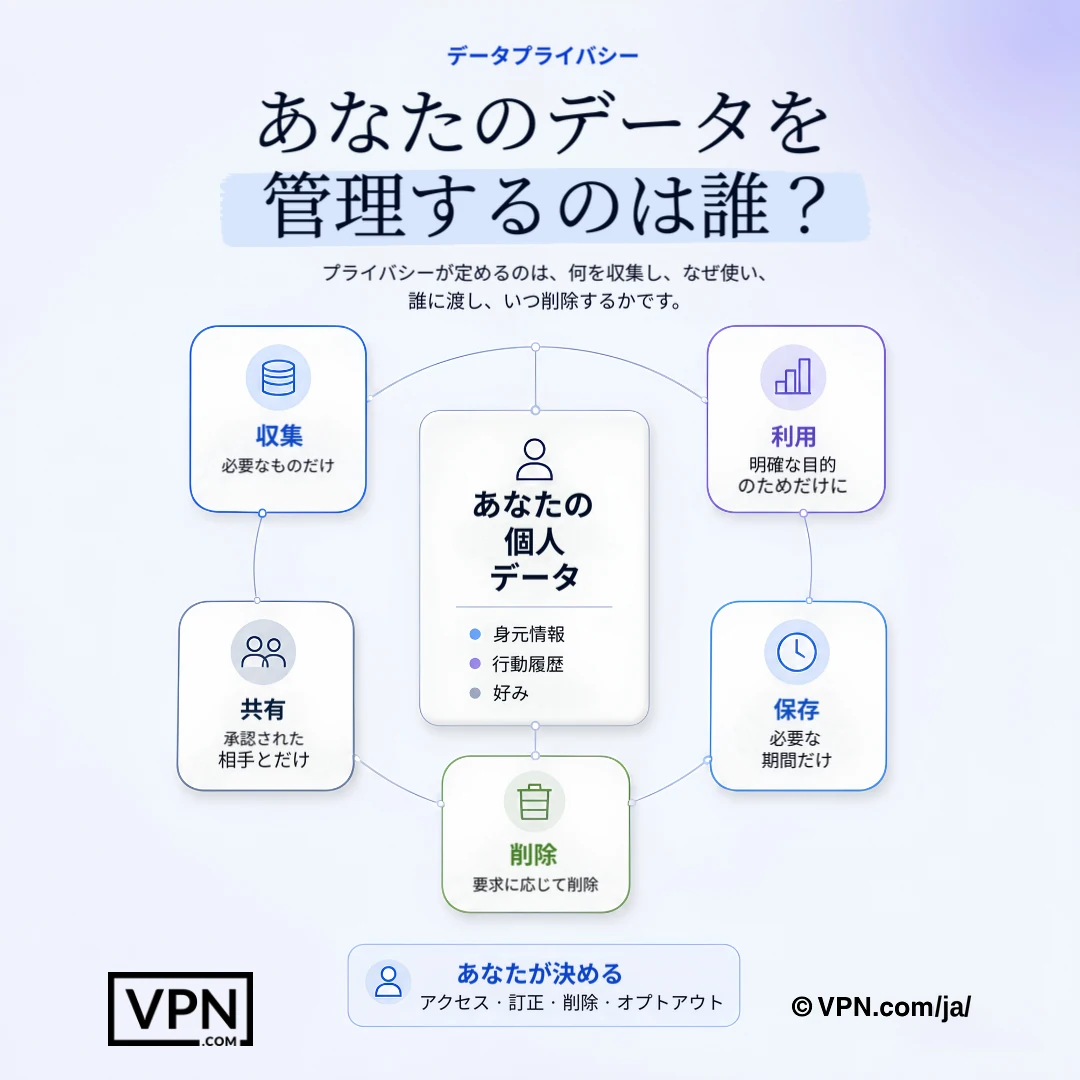
データプライバシーは、収集される情報・利用方法・受信者・削除のタイミングを規定する。
よくある質問
データプライバシーとデータ保護の違いは何ですか?
データプライバシーはあなたの個人的な権利であり、あなたの名前、閲覧履歴、または位置データなどの個人情報がどのように収集、使用、共有されるかをコントロールします。データ保護は、そのデータを責任を持って処理するために企業が従う必要がある組織的および法的フレームワークをカバーしています。個人プライバシーについては、企業のコンプライアンスフレームワークではなく、VPNやパスワードマネージャーなどのツールに焦点を当ててください。
スピアフィッシングは通常のフィッシングと比べてどれほど危険ですか?
スピアフィッシングは発生頻度こそはるかに低いものの、はるかに危険です。Barracuda Networksの2023年の報告によると、スピアフィッシングはメールを使った攻撃の0.1%にすぎないものの、同社のデータにおける侵害の66%を占めています。攻撃者はソーシャルメディアや過去のデータ侵害を利用して標的を調べ、説得力のある個別化されたメッセージを作成するためです。緊急性のある依頼は、対応する前に別の連絡手段で必ず確認してください。
ソーシャルエンジニアリングは、個人だけでなく大規模なアカウントも本当に侵害できるのですか?
はい。2020年7月、Twitterでは攻撃者が内部ツールへのアクセス権を持つ従業員に対して組織的なソーシャルエンジニアリング攻撃を実行し、その後バラク・オバマ氏やイーロン・マスク氏を含む著名アカウントを乗っ取り、暗号資産詐欺の宣伝に利用する事件が発生しました。ソフトウェアの脆弱性ではなく人間の心理を突く攻撃であるため、予期しない依頼は必ず公式な窓口を通じて確認することが重要です。
ディープフェイクによる個人情報・金融データへの脅威はどれほど現実的か?
これは現在進行形で、高くつく脅威です。2024年には、エンジニアリング企業Arupの財務担当社員が、会社のCFOのディープフェイクと思われる人物とのビデオ通話の後に、約2,500万ドルを送金してしまいました。犯罪者は、クローンされた音声や顔を脅迫や詐欺に利用しています。多要素認証は、音声や映像だけで機密性の高い取引が承認されることを防ぐため、有効な対策になります。
スマートホームやIoT機器は本当にプライバシーのリスクになりますか?
はい。多くのIoT機器は、ユーザーが変更しないデフォルトのパスワードのまま出荷されており、データを暗号化せずに送信することもあります。2019年、Bitdefenderの研究者は、Ring Video Doorbell Proがセットアップ時にWi-Fiの認証情報を平文のHTTPでやり取りしていることを発見しました。これにより、近くにいる誰もがその情報を取得できる状態でした。セットアップ直後にデフォルトのパスワードを必ず変更し、ファームウェアは毎月確認し、使用していないリモートアクセス機能は無効にしてください。
情報漏えい後、私のデータはどうなるのでしょうか?
盗まれたデータは、闇市場(ダークウェブ)のマーケットプレイスで売買されることが一般的です。価格はさまざまですが、完全な個人情報や医療記録は特に高値で取引されます。犯罪者はそれを使って個人情報の盗用を行います。米国連邦取引委員会(FTC)によると、2023年に米国人が詐欺によって失った金額は100億ドルを超えました。
GDPRは個人データに関してどのような権利を実際に与えてくれるのですか?
2018年5月25日からEU全域で施行されているGDPRは、個人データへのアクセス、訂正、消去、および処理の制限に関する権利を与えています。また、組織は個人データを処理する前に、同意などの適法な根拠を持つことが求められます。個人に危険が及ぶ侵害が発生した場合、企業は72時間以内に監督当局へ通知しなければなりません。違反に対する制裁金は最大2,000万ユーロ、または全世界の年間売上高の4%のいずれか高い方に達する可能性があります。
CCPAはGDPRと消費者にとってどう違いますか?
CCPAは2020年1月1日に施行されたカリフォルニア州の法律で、消費者に対して、収集された個人情報を知る権利、それを削除する権利、そしてその販売をオプトアウトする権利を与えています。行政罰金は違反1件につき最大2,500ドル、故意の違反については1件につき7,500ドルです。GDPRの「2,000万ユーロまたは全世界年間売上高の4%」という制裁規模と比べると範囲は限定的ですが、それでも米国の消費者には販売を拒否できるという具体的な手段が与えられています。
VPNはどのように個人データを保護しますか?
VPNはデバイスとサーバー間のすべてのトラフィックを暗号化し、ISPとパブリックWi-Fi上の攻撃者があなたの活動を監視するのをブロックし、IPアドレスをマスクして位置情報追跡を妨害します。例えば、NordVPNはAES-256暗号化を使用し、ノーログポリシーが独立して監査されたと述べており、7,229台のサーバーを150か国で運営し、10台の同時デバイスをカバーしています。
VPN以外の通信を保護するほかのツール?
チャネル全体の暗号化をレイアップしてください。Signal は、メッセージ、音声、およびビデオ通話をデフォルトでエンドツーエンド暗号化し、アプリプロバイダーでさえそれらを読むことができないようにしています。ProtonMailおよびTutanotaは標準的なGmailまたはOutlookとは異なり、暗号化されたメールをエンドツーエンドで提供しています。Cloudflare(1.1.1.1)またはQuad9を通じて暗号化されたDNSは、ISPが平文のあらゆてのサイト訪問をログするのを停止します。
2024年に本当に強いパスワードの条件は何ですか?
最も重要なのは長さとランダム性です。少なくとも16文字で、大文字、小文字、数字、記号を組み合わせることを目指しましょう。それにもかかわらず、「123456」は漏えいしたパスワードのランキングで常に上位に入っています。パスワードマネージャーを使って、アカウントごとに一意の認証情報を生成・保存し、対応しているサービスでは必ず多要素認証を有効にしましょう。そうすれば、パスワードが漏えいしても、それだけでは不正ログインされることはありません。
公衆Wi-Fiでデータを守るには?
銀行口座や重要なアカウントへのログインは、公衆ネットワークでは避けてください。同じWi-Fiに接続している攻撃者は、中間者攻撃を仕掛けたり、正規のネットワークに似せた「イービル・ツイン」と呼ばれる不正なホットスポットを設置したりできるためです。VPNで通信を暗号化し、個人情報を入力する前に、サイトがHTTPSを使用していることを確認しましょう。
プライバシーリスクを減らすための最も効果的な習慣は何ですか?
最初にあなたがオンラインで共有するものを制限すること。すべての投稿の詳細は攻撃者がスピアフィッシングまたはドックス化に使用できるものを拡張します。パスワードマネージャーによって管理される強力で一意のパスワード、Proton DriveまたはTresoritなどのツール、および公開Wi-Fiのクラウドストレージ暗号化を組み合わせてください。これらは一緒に犯罪者が依存する大部分の攻撃面を削除します。