フィッシング攻撃:その仕組みと防止方法
フィッシング攻撃とは何か、詐欺師が使う一般的な戦術、およびこれらの欺瞞的なオンライン脅威を認識して回避するために取ることができるステップについて学びましょう。
 Michael Gargiulo
要点: フィッシングは最も広く見られるサイバー攻撃の手口の一つで、偽のメール、電話、ウェブサイトを使って認証情報を盗み取ります。効果的な防御には、セキュリティツールと継続的な警戒、そして求められていない連絡に対する懐疑的な姿勢の両方が必要です。
サイバー犯罪者は、個人情報を盗んだりシステムを侵害したりするために、手口を絶えず洗練させています。フィッシングは依然として彼らにとって最も効果的な武器です。FBIのインターネット犯罪苦情センターは2023年に298,878件のフィッシングおよびなりすまし詐欺の苦情[1]を受け付けており、これは同センターが追跡する犯罪類型の中で最多です。また、Verizonの2024年版データ漏えい調査報告書(Data Breach Investigations Report)では、ユーザーがフィッシングメールに引っかかるまでの中央値が60秒未満だった[2]ことが判明しています。
これらの攻撃は、偽のメール、電話、SMS、ウェブサイトを使い、人々に認証情報を差し出させようとします。それぞれの手口がどのように機能するかを理解することが、実効性のある防御を築く第一歩です。
| フィッシングの種類 | 手法 | 主な標的 |
|---|---|---|
| メールフィッシング | 信頼されたブランドを装った大量の偽メール | 広範な利用者 — 認証情報、支払い情報 |
| スピアフィッシング | 被害者に関する既知の情報を使った個別化されたメール | 特定の個人や組織 |
| ビッシング | 銀行やテクニカルサポートになりすました音声通話 | 金融情報、アカウントへのアクセス |
| スミッシング | 悪意のあるリンクを含む偽のSMS | モバイル利用者、配送・宅配業者を装った詐欺 |
| ホエーリング | 経営幹部やC-suiteを狙った高度に標的化された攻撃 | 送金、機密性の高い企業データ(関連する ビジネスメール詐欺 の分類では2023年に29億ドルの被害が報告された[1]) |
| ファーミング | 正規のURLを気づかれないように偽サイトへ転送 | 大規模なログイン認証情報 |
| クローンフィッシング | 実在のメールを複製し、悪意のあるリンクに差し替える | 元の送信者を信頼している被害者 |
フィッシング攻撃を見分ける方法
フィッシングメッセージには、よく見られる危険信号があります。すばやく見分けることで、認証情報の盗難やマルウェア感染を防げます。
送信者アドレスを確認する。 攻撃者は表示名を偽装しつつ、スペルを微妙に変えたドメインを使うことがよくあります。「support@amaz0n-security.com」からのメールは Amazon ではありません。送信者欄にカーソルを重ねると、実際のアドレスが表示されます。
緊急性や脅しの表現に注意する。 「24時間以内にアカウントがロックされます」といったメッセージは、考える間もなく行動させようとします。CISA は、緊急性や感情に訴える表現[3]、特にすぐに返信しなければ重大な結果になると主張するメッセージを、重要な警告サインとして挙げています。
クリックする前にリンクを確認する。 リンクにカーソルを重ねると、移動先の URL をプレビューできます。リンクの表示テキストが「bankofamerica.com」でも、URL が「boa-secure-login.xyz」を指しているなら、すぐにそのメッセージを閉じてください。
文法や書式の誤りに注意するが、それだけに頼らない。 スペルミス、不自然な空白、統一されていないロゴは詐欺メッセージの兆候になり得ます。ただし CISA は、AI が書いたメッセージは文法が完璧な場合がある[3]と指摘しているため、送信者、リンク、そして要求内容そのものを確認してください。
ヒント: どこかで認証情報を入力する前に、URL を手動で確認してください。メール内のリンクはクリックせず、アドレスをブラウザに直接入力するか、保存済みのブックマークを使いましょう。正規の銀行やサービスが、メールや電話でパスワードを求めることは決してありません。
フィッシング対策のベストプラクティス(実際に効果があるもの)
検知だけでは不十分です。組織も個人も、フィッシングの試みが受信トレイに届く前に阻止する多層的な防御が必要です。
多要素認証(MFA)を有効にする。 Microsoftは、MFAがアカウント侵害攻撃の99.9%以上を阻止できる[4]と述べています。攻撃者にパスワードを盗まれても、第2の要素がなければアカウントにはアクセスできません。可能であれば、セキュリティキーのようなフィッシング耐性のある方式を選んでください。CISAのフィッシングガイダンス[5]では、管理者アカウントにはフィッシング耐性のあるMFAを優先することが推奨されています。
メール認証プロトコルを導入する。 ドメインにSPF、DKIM、DMARCのレコードを設定します。これらは併せて、公開されたルールを照合することで受信メールの送信サーバーを検証[5]します。また、連邦政府機関向けのCISAの指令では、DMARCポリシーを「reject」に設定することがなりすましメールに対する最も強力な保護[6]をもたらすとされています。
セキュリティ意識向上トレーニングを定期的に実施する。 トレーニングは、人々がフィッシングを見分けて報告できるようにするのに役立ちます。Verizonの2024年レポートによると、シミュレーションでは20%のユーザーがフィッシングを報告しており[2]、そのうち11%はリンクをクリックしていた人でした。ほとんどの人は1分以内に行動してしまうため、習慣が薄れないよう、トレーニングは頻繁に繰り返してください。
プロテクティブDNSフィルタリングを利用する。 CISAは、認証情報を盗むために悪意のあるWebサイトへユーザーを誘導する攻撃を阻止するために、プロテクティブDNSリゾルバー[5]の利用を推奨しており、OpenDNS HomeやCloudflare Zero Trust Servicesといった無料の選択肢も挙げています。
フィッシング報告ボタンを設置する。 従業員が不審なメールをワンクリックで報告できる手段を用意しましょう。CISAは、不審なフィッシング活動を報告すること[5]を、組織を守るうえで最も効率的な方法の一つと位置づけています。
フィッシング攻撃が成功した場合の対応手順
どれほど優れた防御策でも、時には突破されることがあります。明確なインシデント対応計画があれば、被害を抑え、復旧を早めることができます。
影響を受けたアカウントを直ちに隔離する。 侵害されたパスワードをリセットし、有効なセッションを取り消します。MFAが有効になっていなかった場合は、今すぐ有効にしてください。
セキュリティチームに直ちに通知する。 CISAは組織に対し、フィッシングインシデントを速やかに報告する[5]よう求めています。報告が速ければ、対応チームは攻撃者のインフラが他のアカウントに広がる前に遮断できます。
マルウェアをスキャンする。 被害者がリンクをクリックしたり、添付ファイルをダウンロードしたりした場合は、エンドポイントの完全スキャンを実行してください。スキャンが完了するまで、そのデバイスをネットワークから隔離します。
すべてを記録する。 フィッシングメールのヘッダー、URL、タイムスタンプ、実施したすべての措置を記録します。この証拠は、フォレンジック調査や規制当局への報告に役立ちます。
影響を受けた関係者に連絡する。 顧客データが漏えいした場合は、管轄地域の情報漏えい通知法に従って、影響を受けた個人に通知してください。透明性は信頼を維持します。
最終判定
フィッシングはサイバーセキュリティにおいて最も永続的な脅威のままです。攻撃者は迅速に適応し、単一チャネルの防御が改善されるにつれて、メールからSMSへ、そして音声通話へと移動します。
検出スキル、多層技術制御、および定期的なトレーニングは、効果的な防御の基礎を形成します。DMARCのようなメール認証プロトコルはドメインスプーフィングを停止します。多要素認証は盗まれた認証情報を無効にします。四半期ごとのトレーニングは、組織全体のフィッシング認識を鋭くしておきます。
堅牢なインシデント対応計画は、攻撃が回避される場合、チームが日数ではなく数分以内に損害を抑制できるようにします。対応手順を文書化し、明確な役割を割り当て、定期的にそれらをリハーサルしてください。
フィッシング防御は1回限りのプロジェクトではありません。組織のあらゆるレベルで継続的な注意、更新されたツール、およびセキュリティ対応文化が必要です。
参考文献
- IC3. 2024. 2023 IC3Report. 2026年10月16日 に https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- Verizon. 日付不明. 2024 Dbir Data Breach Investigations Report. 2026年10月16日 に https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf から取得.
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Recognize and Report Phishing. 2026年10月16日 に https://www.cisa.gov/secure-our-world/recognize-and-report-phishing から取得.アーカイブ済み: Wayback Machine スナップショット
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (2019年8月20日). 2026年10月16日 に https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/ から取得.アーカイブ済み: Wayback Machine スナップショット
- CISA. 2023. Phishing Guidance: Stopping the Attack Cycle at Phase One. 2026年10月16日 に https://www.cisa.gov/sites/default/files/2025-03/Phishing%20Guidance%20-%20Stopping%20the%20Attack%20Cycle%20at%20Phase%20One%20508.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. BOD 18-01: Enhance Email and Web Security. 2026年10月16日 に https://www.cisa.gov/news-events/directives/bod-18-01-enhance-email-and-web-security から取得.アーカイブ済み: Wayback Machine スナップショット
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
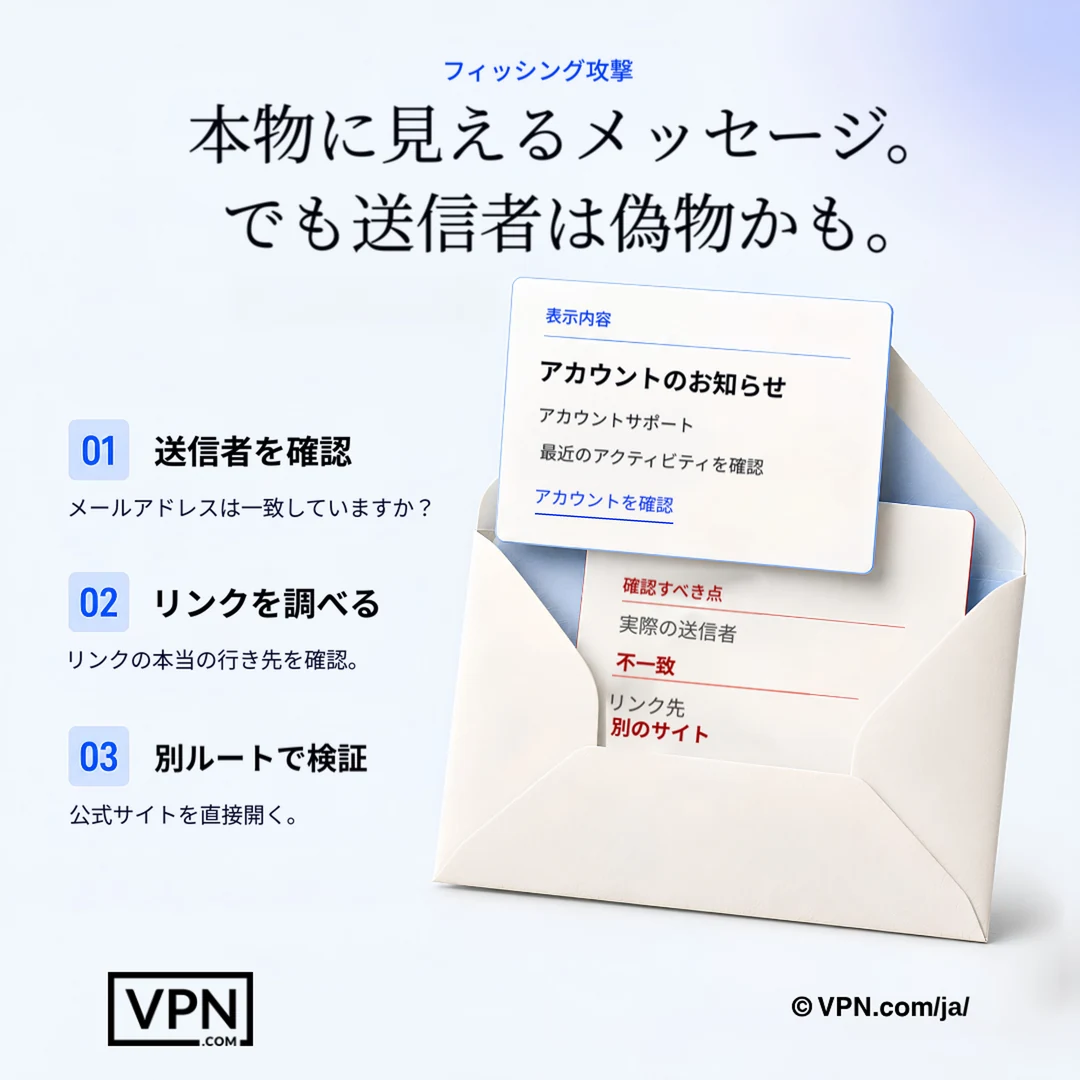
説得力のあるメッセージでも偽物の可能性があるため、メッセージの外部で送信者と宛先を確認すること。
よくある質問
フィッシングとは何で、攻撃者はどのように実行するのでしょうか?
フィッシングは、偽のメール、電話、SMS、ウェブサイトによって信頼できる送信元になりすまし、被害者に認証情報や金銭を差し出させる手口です。米国連邦捜査局(FBI)のインターネット犯罪苦情センターは、2023年に298,878件のフィッシングおよびスプーフィング(なりすまし)に関する苦情を記録しました。攻撃者は、高度な技術的脆弱性の悪用ではなく、緊急性を装う手口、偽装したドメイン、ブランドの模倣によって成功させています。
メールフィッシング、スピアフィッシング、ホエーリングの違いは何ですか?
メールフィッシングは認証情報または支払い情報を求めて幅広い対象者に偽のブランドメールを送信しますが、スピアフィッシングは特定のターゲットに関する既知の詳細を使用してメッセージをカスタマイズします。ホエーリングはさらに進み、送金の承認または機密会社データの漏洩を目的として、特に経営幹部およびCスイートをターゲットにします。攻撃が的確になるほど、通常はより説得力があり、より高額になります。
ビッシングとスミッシングとは何で、メールフィッシングとどう違いますか?
ビッシングは、金融情報とアカウントアクセスを抽出するために銀行またはテクサポになりすまして音声通話を使用しますが、スミッシングは偽のSMSメッセージを送信します。多くの場合、配送または小包の通知に偽装した悪意のあるリンクが含まれています。どちらもメールをスキップするため、DMARCなどのメール認証プロトコルをバイパスでき、電話やテキストに人々が関連付ける直前性を悪用します。
ファーミングとは何で、偽のメールよりも検出が難しいのはなぜですか?
ファーミングは、正当なURLを静かに偽のサイトにリダイレクトし、疑わしいメールやリンクが不要なため、被害者は正しいアドレスを入力した後でもなりすましログインページに着地します。1人の被害者ではなく、大規模でログイン認証情報をターゲットにしており、スペルミスのあるドメインのような疑わしいメールが通常トリガーする懐疑心がありません。
クローンフィッシングとは何ですか?
クローンフィッシングは、実在する以前に送信されたメールを複製し、悪意のあるリンクを交換します。被害者が既に元の送信者と元のメッセージを信頼しているという事実に基づいています。コピーは受信者が既に見た正当なものとほぼ同じに見えるため、コールド、予期しないメールが通常トリガーする懐疑心をバイパスします。
フィッシングメールの典型的な兆候は何ですか?
フィッシングメールの多くは、4つの赤信号で見分けられます。送信元アドレスに「amaz0n-security.com」のような綴りを偽装したドメインがないか確認し、「24時間以内にアカウントがロックされます」のような緊急性を煽る文言に注意してください。リンクにカーソルを合わせて実際の遷移先URLを確認し、書式の乱れもチェックしましょう。ただし、AIで作成されたメッセージは誤りがほとんどない場合もあるため、文章の完成度だけで判断しないことが大切です。
多要素認証はフィッシング攻撃の成功をどのように阻止するのですか?
Microsoftによると、多要素認証はアカウント侵害攻撃の99.9パーセント以上をブロックできるとされています。盗まれたパスワードだけでは、第2の要素がなければログインできないためです。フィッシングメールによって認証情報が盗まれた場合でも、MFAはログイン画面で攻撃者を食い止めます。そのため、利用可能な防御策の中でも特に効果の高いものの一つです。
SPF、DKIM、DMARCとは何で、3つすべて必要ですか?
SPF、DKIM、DMARCは、ドメイン単位で設定されるメール認証プロトコルで、受信したメールが申告された送信者から実際に送られたものかを検証します。これらは代替ではなく互いに連携して機能します。DMARCはSPFとDKIMを基盤として、検証に失敗したメールをどう扱うかを決定します。CISAは、DMARCポリシーを「reject(拒否)」に設定することが、なりすましメールに対する最も強力な保護になると述べています。
セキュリティ意識向上トレーニングはどのくらいの頻度で行えば、リスクを実際に下げられるのか?
習慣として定着する程度に頻繁に行うことが大切です。Verizonの2024年のレポートによると、ユーザーがフィッシングメールに引っかかるまでの中央値は60秒未満でした。また、シミュレーションでフィッシングを報告したユーザーは20%にとどまりました。こうした数字への実用的な対策は、短いリフレッシャー研修を頻繁に行うことと、誰でも簡単に報告できる仕組みを用意することです。
フィッシングサイトを従業員がクリックする前にブロックできるツールは何ですか?
保護型DNSフィルタリングは、既知の悪意あるウェブサイトへの接続をユーザーに許さないようにします。CISAは、OpenDNS HomeやCloudflare Zero Trust Servicesといった無料の選択肢を挙げています。これに加えて、ワンクリックで使えるフィッシング報告ボタンを用意すれば、従業員は不審なメールをその場で報告できます。CISAはこの方法を、組織を守るうえで最も効率的な手段の一つとしています。
フィッシングリンクをクリックした場合、またはパスワードを入力した場合、最初に何をすべきですか?
アカウントを直ちに隔離します。侵害されたパスワードをリセットしてすべてのアクティブなセッションを取り消し、MFAがまだ有効になっていない場合は有効にしてください。リンクをクリックしたか添付ファイルをダウンロードした場合は、デバイスがスキャンを完了するまでネットワークから隔離してから、完全なエンドポイントスキャンでマルウェアを実行してください。
企業はフィッシング被害をどのくらい速やかに社内報告すべきか?
疑わしい侵害が発生したら、直ちにセキュリティチームに通知してください。CISAは組織に対し、フィッシング事案を速やかに報告するよう求めています。報告が早ければ、対応チームは攻撃者のインフラが他のアカウントに広がる前に遮断できます。目標とすべきは、数日ではなく数分単位での対応です。
認証情報が盗まれた後の優れたインシデント対応計画には何が含まれていますか?
堅牢なフィッシング対応計画は、フィッシングメールのヘッダー、URL、タイムスタンプ、および実行されたすべてのアクションを文書化し、法医学的調査と規制報告をサポートしています。また、影響を受けたアカウントを隔離し、デバイスをマルウェアについてスキャンし、顧客データが露出した場合は管轄区域の違反通知法に従って影響を受けた個人に通知します。