ランサムウェア攻撃ガイド:仕組みと防御のコツ
ランサムウェア攻撃の仕組み、サイバー犯罪者が使用する一般的な方法、およびシステム、データ、ネットワークを乗っ取られから保護するための実践的な手順を理解します。
 Michael Gargiulo
ランサムウェア攻撃とは何か
ランサムウェア攻撃は、ハッカーがファイルをロックしたりシステムアクセスをブロックするマルウェアを展開する場合に発生します。彼らはそれを復元するために通常は暗号通貨での支払いを要求します。最新の変種はさらに進み、二重恐喝を行います。攻撃者はデータを盗み、被害者が支払いを拒否した場合にそれを漏洩させると脅します。一部のグループは現在、DDoS攻撃を追加したり、被害者に関連する第三者をターゲットにする三重恐喝を使用しています。
結論: ランサムウェアはファイルを暗号化し、身代金を要求します。近年の亜種は、復号後も圧力をかけるためにまずデータを盗み出します。Chainalysisによると、2024年のランサムウェア身代金支払いは約8億1,355万ドル[1]に上ったと集計されています。予防のほうがはるかに低コストです。3-2-1-1-0ルールに従った堅牢なバックアップ、フィッシング耐性のあるMFA、パッチ適用済みのシステム、ネットワークのセグメンテーションを行えば、攻撃経路の大半は侵入前に遮断できます。
ファイル、写真、ビジネス記録がすべてデジタルロックの後ろに消えたらどうでしょうか?唯一の鍵は支払いを要求する犯罪者が保持しています。この現実がランサムウェア攻撃を定義しています。この種のサイバー犯罪は単にデータへのアクセスをブロックするだけではありません。多くの場合、ハッカーはそれを最初に盗んで、身代金が支払われない場合は漏洩すると脅しています。
リスクは急激に上昇しました。ランサムウェア・アズ・ア・サービスは犯罪者が攻撃を簡単に開始できるようにしています。低スキルのハッカーでも大規模な被害を引き起こすことができます。最近のケースは病院、食料品サプライヤー、政府サービスを混乱させました。どの業界も安全ではありません。
影響は身代金だけをはるかに超えています。被害者は長時間のダウンタイム、顧客信頼の喪失、永続的なデータ損失に直面します。かつて稀に思われていたことが、個人、中小企業、大企業を同等に脅かす日常的なリスクになりました。このガイドはこれらの攻撃が継続して増加する理由を説明し、データを保護するための実践的なステップを提供します。
| 指標 | 調査結果 |
|---|---|
| 身代金支払いの総額 | 2024年は約8億1,355万ドルで、Chainalysis[1]によると、記録的だった2023年の12億5,000万ドルから35%減少しました。記録された事案のうち、支払いに至ったのは半数に満たないものでした。 |
| 恐喝の傾向 | Verizonの2024年報告書では、ランサムウェアが侵害事案の23%に関係しており、ランサムウェアとその他の恐喝を合わせると32%に達しました。データ窃取を伴う恐喝が増加していることを示しています(Verizon DBIR[2])。 |
| 侵入から横展開までの時間 | 平均29分、最速で27秒。CrowdStrikeの2026年報告書は、2025年に初期侵入後に横展開したeCrime攻撃者について、この数値を計測しました(CrowdStrike[3])。 |
サイバー攻撃は、百万ドルの身代金、広範なデータ盗難、ほぼ即座の侵害により、迅速かつ激しく発生します。強力な暗号化とプロアクティブな防御は、もはやオプションではありません。
ランサムウェア攻撃はどのように開始されるのか
ランサムウェアは日常的なデジタル使用の弱点を悪用することで広がります。攻撃者は高度なトリックを必要としません。彼らは人的エラー、時代遅れのシステム、不安定なアクセスに頼ります。
これらの攻撃が継続して悪化する理由
ランサムウェアはもはや一回限りのサイバー犯罪ではありません。成長する業界として機能します。攻撃者は自動化、ソーシャルエンジニアリング、ブラックマーケットサービスを組み合わせて、あらゆるサイズのターゲットに指を触れます。この成長を促進するいくつかの力があります:
- リモートワークによる露出: 従業員が個人所有の端末や安全でないWi-Fi経由で接続し、ネットワークが認証情報の窃取にさらされます。
- セキュリティの弱さとスキル不足: 多くの組織では厳格なアクセス制御や適時のパッチ適用が不足しています。サイバーセキュリティ人材の不足により、企業は十分に備えられていません。
- ランサムウェア・アズ・ア・サービス(RaaS): 攻撃キットがアンダーグラウンドのフォーラムで販売されており、スキルの低い攻撃者でも被害の大きいキャンペーンを実行できます。このモデルによりランサムウェアは拡張性と収益性を獲得しています。
- 暗号資産による支払い: ビットコインやモネロによる匿名の支払いが犯罪者に自信を与えています。取引は追跡が困難なため、犯罪グループは支払いを低リスク・高リターンのものとみなしています。
- データを狙ったゆすり: 攻撃者は暗号化の前に機密データを持ち出します。ランサムウェアとその他のゆすりは、Verizonの2024年分析[2]において侵害の32%を占めました。支払いに成功するたびに、模倣キャンペーンが誘発されます。
フィッシングメールと悪意のあるドキュメント
ほとんどのランサムウェア攻撃はフィッシングで始まります。請求書、配達通知、HR更新に偽装されたメールは、ユーザーをリンクのクリックまたは添付ファイルのダウンロードに騙します。単一のクリックでマルウェアをダウンロードしたり、資格情報を盗んだりできます。内部に入ると、ランサムウェアは共有ドライブを通じて拡散し、ネットワーク全体でファイルを暗号化します。
有効な資格情報とMFAギャップ
弱いまたは再利用されたパスワードは、攻撃者に簡単な侵入方法を与えます。彼らは資格情報スタッフィングまたはブルートフォースを使用してVPN、メールアカウント、リモートデスクトップにアクセスします。ログインすると、攻撃者は横向きに移動し、セキュリティツールを無効にし、ランサムウェアを開始します。MFAが無効化されたり、シングルサインオンが不正に実装されるようなギャップは、侵入を速くします。
露出したRDPとVPNアプライアンス
リモートデスクトッププロトコル(RDP)とVPNは依然として主要な初期アクセスポイントです。攻撃者はブルートフォースログインと資格情報スタッフィングを使用して不正なアクセスを獲得します。内部に入ると、彼らは永続性ツールをセットアップし、検出をより難しくします。
Verizonの2024年レポートによると、攻撃者はメールやデスクトップ共有ソフトウェアを悪用して侵入を試みています(DBIR[2])。また、CISAのランサムウェアガイドは、露出したリモートデスクトッププロトコル(RDP)などのインターネット公開型の脆弱性や設定ミス[4]を初期侵入経路の一つとして挙げています。多くの犯罪グループは、こうした「すぐに使える」侵入口をダークウェブ市場で購入・販売しており、それが攻撃の加速につながっています。
既知の CVE と未修正のエッジデバイス
未修正のソフトウェアの脆弱性は、侵入経路として二番目に多いものです。既知の CVE を抱えるファイアウォール、メールサーバー、VPN ゲートウェイは、ランサムウェア攻撃者によって 24 時間体制でスキャンされています。Fortinet、Citrix、Microsoft Exchange の脆弱性は頻繁に悪用されています。ランサムウェアグループは、新たに公開された脆弱性を素早く悪用します。アクセスブローカーは、エクスプロイトと盗まれたログイン情報をまとめて、アフィリエイトに販売するようになっており、攻撃者の技術的なハードルを下げています。
サプライチェーンとサードパーティアクセス
ランサムウェアは常に直接ヒットするわけではありません。時には提携を通じて到着します。セキュアでない防御を持つ侵害されたITサービスプロバイダー、ソフトウェアアップデート、またはベンダーはステップストーンとして機能します。高い広報を得た攻撃は、サプライチェーン侵害が数百の顧客に一度にランサムウェアを拡散できることを示しました。脅威グループはまた、管理サービスプロバイダー(MSP)に焦点を当てており、1つの侵害は単一のキャンペーンで数十の被害者を提供できるためです。
ランサムウェア攻撃が通常始まる場所
多くの場合、偽のリンクをクリックしたり、悪意のある添付ファイルを開いたりすることから始まります。Verizonの調査では、侵害事例の68%[2]に人的要因が関わっていました。攻撃者はそのほか、パッチが適用されていないソフトウェア、脆弱なパスワード、保護されていないリモートアクセスを悪用して侵入します。内部に入り込むと、マルウェアがファイルを暗号化し、身代金の支払いを要求するメッセージを残します。
犯罪者は現在、ランサムウェア・アズ・ア・サービス(RaaS)を利用しています。これにより、誰でもオンラインで攻撃ツールを借りることができるようになりました。参入障壁が下がったため、技術の低い攻撃者でも大規模な攻撃を仕掛けられるようになっています。
過去の大規模攻撃を見てみましょう
ランサムウェアは急速に進化しました。
| 年 | 出来事 |
|---|---|
| 1989 | 最初の事例であるAIDSトロイの木馬は、90回の再起動後にファイルをロックし、郵送による支払いを要求しました。 |
| 2013 | CryptoLockerが広く拡散し、司法省の裁判所への提出書類によると、2014年4月までに23万4,000台以上のコンピューター[5]に感染し、大規模なビットコインによる身代金要求を導入しました。 |
| 2017 | WannaCryは、CISAが引用したオープンソースの報告によると、150以上の国[6]で数万件の感染を引き起こしました。 |
| 2017 | NotPetya[7]はランサムウェアを装っていましたが、実際には破壊的なマルウェアでした。米国政府はこれをロシア軍によるものと断定し、被害額は数十億ドルに上るとしています[8]。 |
| 2019 | REvilやGandCrabといったRaaSプラットフォームにより攻撃が容易になり、サイバー恐喝の拡大を招きました。 |
| 2021 | DarkSideランサムウェアを用いたColonial Pipelineへの攻撃により米国の燃料供給が混乱し、ランサムウェアが重要インフラを標的にしうることが明らかになりました(CISAの勧告[9])。 |
| 2022 | Contiランサムウェアが複数の政府機関を攻撃した後、コスタリカの大統領は国家非常事態を宣言しました[10]。 |
| 2023年〜現在 | LockBit 3.0やBlackCatなどのグループが勢力を拡大し続けました。FBIの2023年報告書では2,825件のランサムウェア被害届と、調整後で5,960万ドル以上の損失[11]が計上され、CISAは米国内で約9,100万ドルのLockBit関連身代金が支払われた[12]と把握しています。 |
ランサムウェアは他の脅威とどのように異なるのか
他のマルウェアはユーザーをスパイしたり、ファイルを削除したり、システムを遅くしたりする場合があります。ランサムウェアは異なります。アクセスをブロックしてお金を要求し、多くの場合、被害者に2つの選択肢だけを残します:支払うか、データを失うか。
この脅迫と妨害の組み合わせにより、今日最も危険なサイバー犯罪の一つとなっています。ハッカーはファイルをロックしたりシステムを停止させたりして支払いを要求し、二重または三重の脅迫を用いて圧力を最大化します。
最新のランサムウェアの種類と戦術
ここに最も一般的なアクティブなファミリーとその方法があります。
現在アクティブなランサムウェアファミリー
- LockBit – 最も活発なグループで、世界中にアフィリエイトを持つRaaSを提供しています。
- Clop – MOVEit Transfer の悪用と大規模なデータ盗難キャンペーンで知られています。
- ALPHV (BlackCat) – Rustで記述され、複数のオペレーティングシステムをターゲットにするのに柔軟です。
- Royal/Black Basta – エンタープライズに対する積極的な二重恐喝攻撃。
- Play Ransomware – カスタムツールを使用して防御をバイパスして迅速に拡散します。
- Akira – データリークタクティクスを使用して中堅企業をヒットするグループを上昇させています。
攻撃チェーン:エントリーから身代金ノートへ
初期アクセス → 特権獲得 → 横向き移動 → 流出 → 暗号化 → 恐喝
- 平均的なブレイクアウト時間: CrowdStrikeの2026年版グローバル脅威レポートによると、2025年のeCrimeにおける平均ブレイクアウト時間は29分[3]に短縮され、観測された最速のブレイクアウトはわずか27秒でした。攻撃者は初期侵害から社内への拡散まで、1時間をはるかに下回る時間で移行することがあります。
- 被害の進行速度: 展開されると、ファイルの暗号化はわずか数分で完了することがあります。防御側が検知できる時間の余裕は狭く、システムがロックされる前に対処できないことが多くあります。
攻撃段階と MITRE ATT&CK 技術 ID
| 段階 | 技術 ID |
|---|---|
| 初期アクセス | T1078 (Valid Accounts) |
| 権限昇格 | T1068 (Exploitation for Privilege Escalation) |
| 横展開 | T1021 (Remote Services) |
| データ窃取 | T1041 (Exfiltration over C2 Channel) |
| 暗号化 | T1486 (Data Encrypted for Impact) |
| 恐喝 | T1657 (Financial Theft) |
暗号化速度と検出ウィンドウ
ランサムウェアが損害を引き起こすのに長くはかかりません。多くの場合、マルウェア実行直後に暗号化が開始されます。いくつかのひずみは数分で数千のドキュメントをロックします。攻撃者は多くの場合、完全な暗号化の前に横向きに移動し、共有ドライブとサーバーに拡散します。データ盗難は、このフェーズ前または期間中に発生することもあり、二重恐喝を可能にします。
検出ウィンドウは小さいです。 多くの組織は、損害が開始した後にのみアクティビティを検出します。復旧時間はバックアップ頻度、ネットワークセグメンテーション、インシデント対応速度に依存します。迅速な隔離とクリーンなバックアップは損害を制限します。遅い応答は、攻撃者が損害を最大化して、より大きな身代金を要求することを可能にします。
ランサムウェアがビジネスに与える影響
ランサムウェア攻撃はファイルのロックよりも多くのことを行います。ワークフローを中断し、リソースを消費し、信頼を腐食させます。損害は技術的にも戦略的にもあります。ランサムウェア保護を優先する企業は、脅威を含める方が簡単であり、より速く復旧します。
即時の運用への影響
- エンドポイントとサーバーが暗号化されます。ファイルは数分で読み取り不可になります。
- 生産ラインとサービスが停止します。注文、給与、顧客ポータルは停滞します。
- バックアップはしばしばターゲットにされるか削除され、復旧が遅いか不可能になります。
結果: 安全なコピーを見つけるためにチームが奮闘しながら、作業は停止します。
財務的および法的な影響
- 身代金の要求は1つの請求書です。完全な請求には、インシデント対応、フォレンジック時間、システム再構築、失われた収益、保険紛争が含まれます。
- 規制罰金と侵害通知は、個人データが露出された場合に追加の費用を加えます。
- 訴訟とコンプライアンス監査は、システムがオンラインに戻った後でも続く場合があります。
- 身代金を支払うと、資金がブラックリストに登録されたグループに到達する場合、制裁または法的結果をトリガーできます。
信頼、契約、市場被害
- 顧客はデータ露出後に去ります。パートナーは統合を一時停止します。
- ベンダーはコントラクトを再評価します。投資家はリスクにフラグを立てます。
- 小規模企業は、構築に何年もかかった入札と市場地位を失う可能性があります。
隠された長期的コスト
- 失われた知的財産と分析。
- より高い保険料とより厳密な契約条件。
- 反復的な危機処理から生じるスタッフの疲労と転職。
これらのコストはゆっくりと静かに価値を腐食させます。
ランサムウェアはVPNを通じて拡散できますか?
はい。仮想プライベートネットワーク(VPN)は、資格情報またはデバイスが侵害された場合に配信パスになることができます。強力な暗号化とMFA施行を備えた評判の良いVPNサービスを使用すると、このリスクを大幅に削減できます。
- フィッシングから盗まれたVPNログイン
- 脆弱または古い VPN アプライアンス
- マルウェアをオフィスにブリッジする感染したホームデバイス
- VPNトンネルが広い、チェックのないアクセスを提供するフラットネットワーク
クイックフィックス: MFAを有効にしてVPNファームウェアをパッチします。強化: ゼロトラストアクセスを実施し、VPNトンネルによって付与された権限を削減します。
ランサムウェア攻撃に直面していることの兆候
早期の警告を発見することはデータとお金を節約できます。ハッカーはしばしば手がかりを残します。ここに一般的な兆候があります:
- 突然のファイルロックアウト – 前に作業していたファイルを開くことができません。
- システムの遅延またはクラッシュ – コンピューターは理由なく凍結または再起動します。
- 奇妙な支払いノート – メッセージはお金やビットコインを要求するポップアップします。
- 奇妙なファイル拡張子 – ファイルは名前を変更するか、認識していない新しい拡張子を取得します。
- 暗号化されたフォルダ – 重要なフォルダはスクランブルまたは読み取り不可に見えます。
- 無効化されたセキュリティツール – ウイルス対策またはファイアウォールが警告なく動作を停止します。
- 疑わしいネットワークアクティビティ – 高トラフィックまたは未知の接続がシステムに表示されます。
- 異常なポップアップ – プログラムが実行されていない場合でもアラートが表示されます。
迅速なアクション重要です。無視されると、攻撃は急速に拡散し、永続的な被害を引き起こす可能性があります。単一のインシデントはビジネスを混乱させ、プライベートデータを漏らし、復旧に数千ドルの費用がかかる可能性があります。
企業向けランサムウェアの実際の結果
ランサムウェアは、数か月または数年間、企業を麻痺させる可能性のある連鎖反応をトリガーします。その結果は、ITチームをはるかに超えて、組織のあらゆる部分に接触します。
増加し続ける財務的影響
身代金の要求は多くの場合、始まりに過ぎません。企業は収益を停止するダウンタイム、緊急対応費用、フォレンジック調査、および潜在的な規制罰金に直面します。ヘルスケアと金融では、単一の侵害で数百万ドルの損失をもたらす可能性があります。小規模企業の場合、復旧費用だけで生存を脅かす可能性があります。
データ盗難、コンプライアンス、法的露出
二重恐喝が現在が標準になったため、攻撃者は暗号化前に機密ファイルを盗みます。盗まれたデータはダークウェブに再び表示される可能性があり、顧客と従業員の長期的なアイデンティティ盗難リスクを作成します。企業は、銀行、教育、政府などのデータ集約産業でのような訴訟、コンプライアンス違反、規制監視に直面します。
信頼と評判侵食
評判被害は攻撃を長く超えることがしばしばあります。顧客は彼らの情報がセキュアであるかどうか疑問に思います。パートナーはコラボレーションに躊躇します。投資家はその企業を高リスクと見なします。企業は、システムが完全に復元された後でも、信頼性を再構築するのに何年も費やす可能性があります。
運用的および戦略的な混乱
ランサムウェアは全体的な操作を停止させます。製造は停止し、サプライチェーンは中断され、サービス提供は失敗します。復旧後、多くの企業は監査、訴訟、セキュリティオーバーホールの処理に数か月を費やします。一部の小規模企業の場合、混乱は非常に深刻であり、再度開くことはありません。
隠された長期的コスト
生き残った企業でも、保険料の上昇、より厳密なコンプライアンス要件、および競争力の低下に直面します。これらの隠されたコストはゆっくりと収益性を腐食させます。
企業が攻撃された場合はどうするか
最初の1時間は重要です。次にあなたがすることは、損害がどれだけ拡散するか、そしてあなたがどれだけ速く復旧できるかを決定します。
最初の1時間のチェックリスト
これを即座アクションのガイドとして使用してください。
脅威を隔離する
- 感染したエンドポイントをネットワークから切断します。
- SMBファイル共有を無効化し、既知のC2インジケーターをブロックします。
- 疑わしいアクティビティを示すアカウントをロックまたは無効化します。
インシデント対応チームをアクティブ化する
- IT、セキュリティ、法務、コミュニケーション、経営幹部をもたらします。
- セキュアな通信チャネルを確立します(侵害されている可能性があるため、企業メールを避けてください)。
証拠を保持する
- 身代金ノート、疑わしいログ、システムメモリダンプ、マルウェアサンプルを保存します。
- フォレンジック調査のためにイベントのタイムラインを文書化します。
損害を検証する
- 暗号化されているシステムを特定します。
- データが流出したかどうかを確認します。
- バックアップの利用可能性と整合性を確認します。
エキスパートサポートに連絡する
- IRパートナーまたはサイバーセキュリティベンダーに依頼します。
- 法執行機関に報告してください。
- NoMoreRansom.orgで無料の復号化ツールを確認してください。
透過的に通信する
- スタッフと利害関係者に平易言語の更新を送信します。
- 推測を避けながら顧客を安心させます。
復旧パスを決定する
- クリーンなバックアップからの復旧を優先します。
- 必要に応じてゴールデンイメージで再構築することを検討してください。
- 検証されたセキュリティのみが安全な場合に復号化を検討してください。
しないこと
- 身代金支払いに急がないでください。復旧を保証するものではありません。
- ログまたは証拠を消去しないでください。重要なリードを失います。
- リモートストレージまたはオフラインバックアップを早期に再接続しないでください。暗号化される可能性があります。
実際に機能する復旧
システムをオンラインに戻すことは、ファイルの復元だけではありません。これは信頼を再構築し、攻撃が繰り返されないようにすることについてです。構造化された復旧計画は、セキュリティが重要であることを利害関係者に証明しながら、組織を安定させます。
バックアップ:3-2-1-1-0ルール
- 3データのコピー
- 2つの異なるメディアタイプ
- 1オフサイト
- 1不変(一度書き込み)
- 0テスト復元のエラー
クリーンな復元
- 再デプロイの前にゴールデンイメージを検証します。
- すべての資格情報、APIトークン、証明書を再キーします。
- 特権アカウントを回転させます。
通知
- 規制されたデータが露出された場合、必須の違反通知を準備してください。
- 短い実質的なステートメントで顧客に通知します。推測を避けてください。
復号化キー
- 支払う前に常にNoMoreRansomをチェックしてください。
- 成功率は異なります。試みる前に慎重に検証してください。
攻撃を防御を強化し、スタッフ認識を向上させ、バックアップを最新化するターニングポイントとして使用する企業は、より強力に出現し、繰り返されるインシデントに対してはるかに脆弱ではありません。
ランサムウェア攻撃を防止する方法
ランサムウェア予防は1つのツールについてではありません。継続的な習慣、強力な識別制御、階層化された防御、およびテストされた回復戦略についてです。セキュリティを日常業務に組み込む企業は、身代金を支払ったりトラストを失ったりする可能性がはるかに低くなります。
予防策の定着
| 防御レイヤー | 対策 | 重要性 |
|---|---|---|
| ID・認証のセキュリティ | フィッシング耐性のあるMFA[13](FIDO2)、最小権限アクセス | 認証情報を悪用した侵入を防ぐ。Verizonの2024年データでは、盗まれた認証情報が侵入の最も多い初動だった |
| メール・Webフィルタリング | 危険な添付ファイルをサンドボックスで検査し、安全でないマクロをブロック | フィッシング(最も多い感染経路)を減らす |
| エンドポイント保護 | 全デバイスにEDR/XDRを導入し、改ざん防止を有効化 | 暗号化が完了する前にランサムウェアをリアルタイムで検知する |
| ネットワーク制御 | ネットワークを分割し、SMBを制限し、デフォルト拒否のルールを適用 | 攻撃者が侵入した後の横方向への移動を制限する |
| パッチ管理 | 最新の資産台帳を維持し、インターネットに公開されているCVEを優先して対応 | 脆弱性の公表から悪用までの猶予期間を短くする |
| バックアップの耐障害性 | 3-2-1-1-0ルール:変更不可、テスト済み、オフサイトのコピー | 身代金を支払わずに復旧できる。CISAはバックアップのオフライン保管を推奨している[4] |
| リモートアクセスのセキュリティ | 開放されたRDPを無効化し、アプリ単位のVPNを使用し、デバイスの同等のセキュリティ基準を適用 | 最も悪用される侵入口の一つを塞ぐ |
| 対応準備と訓練 | 四半期ごとの机上演習と、常時参照できる対応手順書 | 対応時間を短縮する。侵入後の横展開はわずか27秒で起こりうる |
- アイデンティティセキュリティ: FIDO2または認証アプリなどのフィッシング耐性MFAを使用してください。古いログインを廃止し、すべてのアカウント全体で最小特権アクセスを実施します。
- メール&Webフィルタリング: リスクの高い添付ファイルのサンドボックスを使用し、安全でないマクロをブロックし、ドメインフィルタリングを適用してフィッシングまたはマルウェアサイトを停止します。
- エンドポイント保護: すべてのデバイスとサーバーにわたってEDR / XDRをデプロイします。改ざん保護を有効化し、アラートを継続的に監視します。
- ネットワークコントロール: ネットワークをセグメント化し、SMBを制限し、「デフォルトで拒否」トラフィックルールを採用してください。コマンド&コントロールサーバーへの通信をブロックするための出口フィルタリングを使用します。
- パッチ&アセット管理: システムを更新し、ライブアセットインベントリを保守してください。重大なインターネット向けの脆弱性にパッチを適用することを優先します。
- バックアップレジリエンス: ランサムウェアが直接ターゲットにしているため、少なくとも1つの不変でテスト済みのバックアップを保守して、復旧を確保します。
- リモートアクセスセキュリティ: 開いているRDPセッションを無効化し、広いVPNアクセスをアプリ単位VPNに置き換え、リモートデバイスに均等なセキュリティ基準を実施します。
- 対応性&レスポンス: 四半期タブレットップドリルを実施し、ライブで、アクセス可能なプレイブックを攻撃中に速く調整された応答のために保持します。
強力な防御は一夜にして構築されません。継続的な実践と規律は、ランサムウェアが成功する可能性をはるかに低くします。セキュリティを継続的なプロセスとして扱う企業は、より速く回復し、長期的な被害が少なくなります。
業界別ランサムウェア防御:ターゲット別プレイブック
攻撃者は、異なる業界に異なる弱点があることを知っています。すべてのセクターは焦点を当てたプレイブックが必要です。最も一般的なターゲットに合わせた実践的な指示は次のとおりです:
ヘルスケア
病院やクリニックでは、停止が許されないレガシーシステムが稼働しています。医療機器と事務システムの間のネットワーク分離を優先してください。HIPAAコンプライアンスプログラムに対応したバックアップを確実に行い、四半期ごとに机上訓練を実施してください。攻撃者は請求部門やスケジュール管理部門を狙うことが多いため、臨床スタッフにもフィッシングの見分け方を教育してください。
金融サービス
銀行と保険会社はPCI DSSおよびSOX要件に厳密に直面します。すべての取引ターミナルと顧客向けシステムにエンドポイント検出をデプロイします。復旧時間目標の4時間未満で、不変なバックアップを保持してください。支払い処理システムへの特権アクセスにハードウェアトークンMFAを要求してください。
教育
学校と大学は、数千のエンドポイントを持つ大きなオープンネットワークを管理します。学生Wi-Fiを管理システムから分離します。学生向けポータルを積極的にパッチします。彼らは資格情報盗難の一般的なターゲットです。学生記録と研究データのオフラインバックアップを保持してください。
政府機関と地方自治体向けサービス
州や地方の行政機関は、IT部門の予算が限られていることが少なくありません。RDPの露出を塞ぐこと、リモートアクセスのすべてに多要素認証(MFA)を適用すること、市民データベースのオフラインコピーを保持することに重点を置いてください。CISAは無償の脆弱性スキャン[14]とインシデント対応の支援を提供しているため、連携を図ってください。
製造および重要なインフラストラクチャ
運用技術(OT)ネットワークには、エアギャップバックアップが必要です。SCADAシステムをインターネットに直接接続しないでください。IT と OT セグメント間のネットワークトラフィックを異常について監視します。少なくとも年2回、生産ラインコントローラーの復旧手順をテストしてください。
政府、法執行機関、国際協力
ランサムウェアが重要なインフラストラクチャと大規模な企業への影響を益々影響させるため、政府と法執行機関は反撃に重要な役割を果たします。
サイバーセキュリティ関連の規制
- GDPR(一般データ保護規則): 欧州の中核となるデータ保護ルールです。個人データの保護を怠った企業は、最大2,000万ユーロまたは全世界の年間売上高の4%のいずれか高い方の制裁金[15]を科される可能性があります。
- CCPA(カリフォルニア州消費者プライバシー法)[16]: カリフォルニア州の住民に対する同様の保護を定めており、データの不適切な取り扱いに対して執行措置が取られます。
- NIST サイバーセキュリティフレームワーク: 組織が体系的な防御体制を構築するための任意のガイドラインです。米国の多くの業界で広く採用されています。
- 業界固有の規制: 医療分野(HIPAA)や金融分野(PCI DSS)には、それぞれ義務的なセキュリティ基準があります。
- 義務的な報告: 現在、多くの法域で、企業はランサムウェアのインシデントを定められた期限内に当局へ報告することが求められています。
これらのルールは、組織をより強力なセキュリティベースラインと迅速なインシデント開示に向けてプッシュします。
ランサムウェアに対する国際協力
- 情報共有: 国はアクティブなランサムウェアグループに関する脅威インテリジェンスを交換します。これは、ディフェンダーがより速く準備するのに役立ちます。
- 共同作戦: 複数の国からの法執行機関は、ランサムウェアインフラを混乱させ、オペレーターを逮捕するために協力します。
- 外交的努力: 一部の国は外交チャネルを使用して、サイバー犯罪グループの避難所となる国に圧力をかけます。
- グローバルイニシアチブ: INTERPOLとEUROPOLは、ランサムウェアネットワークをターゲットにする国際的な調査を調整します。
- 官民パートナーシップ: 政府はサイバーセキュリティ企業と連携して、侵害指標を共有し、無料の復号化ツールを開発します。
調整されたグローバルレスポンスは、ランサムウェアグループが不処罰で動作することをより難しくしますが、国境を超えた実施は引き続き課題です。
将来の見通し:ランサムウェアは悪化するか
サイバーセキュリティの専門家は、ランサムウェアが近いうちに遅くなることはないと予測しています。攻撃者はますます組織化されており、しばしば顧客サポート、アフィリエイト、利益共有モデルを持つビジネスのように機能します。
攻撃におけるAIと自動化の役割の成長が予想されます。 機械学習ツールは、犯罪者が脆弱性をより速くスキャンし、フィッシングメッセージをカスタマイズし、ランサムウェアひずみをリアルタイムで適応させることを可能にするかもしれません。
プロアクティブな防御は、向かう唯一の信頼できるパスです。より強力なバックアップ、ゼロトラストセキュリティモデル、継続的な監視、従業員認識トレーニングは、損害を最小化し、将来の脅威の拡散を防ぐために不可欠です。
主要な要点:ランサムウェア攻撃予防
ランサムウェア攻撃のリスクは、ビジネスと個人の同等の日常的な脅威です。 攻撃はより賢く、より速く、より破壊的になっています。予防は最も効果的な防御のままです。強力なバックアップ、更新されたシステム、フィッシング耐性MFA、明確な対応計画は、インシデントの影響と可能性の両方を削減します。サイバーセキュリティを継続的な優先事項として扱うことで、デジタル恐喝の成長する波に対してより強力な保護と復力を確保します。
参考文献
- Chainalysis Team. 2025. Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. 2026年10月16日 に https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/ から取得.アーカイブ済み: Wayback Machine スナップショット
- Verizon. 日付不明. 2024 Dbir Data Breach Investigations Report. 2026年10月16日 に https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- A. Meyers. 日付不明. CrowdStrike 2026 Global Threat Report: Evasive Adversary Wields AI. CrowdStrike. 2026年10月16日 に https://www.crowdstrike.com/en-us/blog/crowdstrike-2026-global-threat-report-findings/ から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. #StopRansomware Guide. 2026年10月16日 に https://www.cisa.gov/stopransomware/ransomware-guide から取得.アーカイブ済み: Wayback Machine スナップショット
- Justice. 日付不明. Memorandum of Law. 2026年10月16日 に https://www.justice.gov/sites/default/files/opa/legacy/2014/05/30/memorandum-of-law.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Indicators Associated With WannaCry Ransomware. 2026年10月16日 に https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Petya Ransomware. 2026年10月16日 に https://www.cisa.gov/news-events/alerts/2017/07/01/petya-ransomware から取得.アーカイブ済み: Wayback Machine スナップショット
- The White House. 日付不明. Statement from the Press Secretary. 2026年10月16日 に https://trumpwhitehouse.archives.gov/briefings-statements/statement-press-secretary-25/ から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. DarkSide Ransomware: Best Practices for Preventing Business Disruption from Ransomware Attacks. 2026年10月16日 に https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-131a から取得.アーカイブ済み: Wayback Machine スナップショット
- A. Sharma. 2022. Costa Rica declares national emergency after Conti ransomware attacks. BleepingComputer (2022年5月9日). 2026年10月16日 に https://www.bleepingcomputer.com/news/security/costa-rica-declares-national-emergency-after-conti-ransomware-attacks/ から取得.アーカイブ済み: Wayback Machine スナップショット
- IC3. 2024. 2023 IC3Report. 2026年10月16日 に https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Understanding Ransomware Threat Actors: LockBit. 2026年10月16日 に https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a から取得.アーカイブ済み: Wayback Machine スナップショット
- CISA. 日付不明. Fact Sheet Implementing Phishing Resistant Mfa 508c. 2026年10月16日 に https://www.cisa.gov/sites/default/files/publications/fact-sheet-implementing-phishing-resistant-mfa-508c.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Cyber Hygiene Services. 2026年10月16日 に https://www.cisa.gov/cyber-hygiene-services から取得.アーカイブ済み: Wayback Machine スナップショット
- European Commission. 日付不明. Enforcement and sanctions. 2026年10月16日 に https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en から取得.アーカイブ済み: Wayback Machine スナップショット
- State of California - Department of Justice - Office of the Attorney General. 2018. California Consumer Privacy Act (CCPA). 2026年10月16日 に https://oag.ca.gov/privacy/ccpa から取得.アーカイブ済み: Wayback Machine スナップショット
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
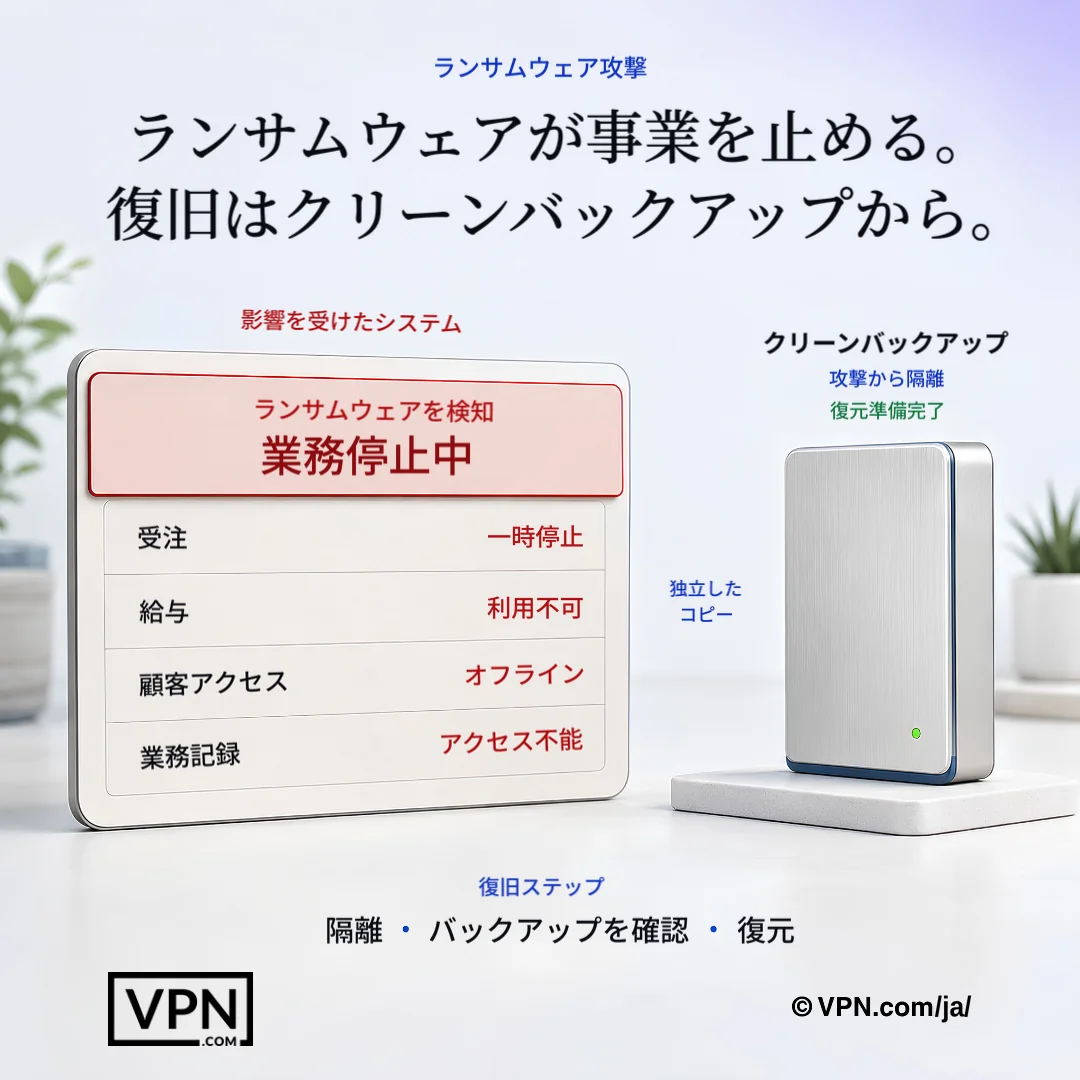
ランサムウェアが業務システムを停止させた場合、別途検証済みのバックアップが最も安全な復旧手段となる。
よくある質問
現在最もアクティブなランサムウェアファミリーは何で、それらはどのように異なりますか?
LockBitは現在、世界中にアフィリエイトベースのRaaS操作を実行する最もアクティブなグループです。Clopはファイル転送の欠陥(MOVEit Transfer)などの大規模なデータ盗難キャンペーン悪用に特化していますが、ALPHV(BlackCat)はクロスプラットフォーム柔軟性のためにRustで記述されています。Royal/Black Basta と Play は積極的な二重恐喝戦術を使用し、Akira は中堅企業をデータリークプレッシャーターゲットする増加しています。
ランサムウェアは、攻撃者が初期侵入を果たした後どのくらいの速さで拡散するのか?
CrowdStrikeの2026年版Global Threat Reportによると、2025年のeCrime攻撃者による平均ブレイクアウト時間は29分で、最速で観測されたのは初期侵害から横方向への移動までわずか27秒でした。暗号化は実行からわずか数秒で始まり、数分のうちに数千のファイルをロックすることがあります。そのため、事後対応よりも検知のスピードが重要になるのです。
ダブルエクストーションとトリプルエクストーションの違いは何ですか?
ダブルエクストーションとは、攻撃者がファイルを暗号化するだけでなく、身代金が支払われなければ盗んだデータを公開すると脅迫する手口です。この手口も、Verizonの2024年DBIRで、ランサムウェアやその他の恐喝がインシデントの32%に達した要因の一つとされています。トリプルエクストーションでは、third pressure pointとして、DDoS攻撃や、被害者の顧客、取引先、その他侵害に関係する第三者への直接的な脅迫が加わります。
ランサムウェア攻撃で攻撃者が侵入に使う代表的な経路は何ですか?
Verizon の DBIR によると、攻撃者は電子メールとデスクトップ共有ソフトウェアを使って侵入しており、侵害で最も多い初期アクションは盗まれた認証情報(24%)でした。RDP や VPN への不正アクセス(総当たり攻撃や認証情報スタッフィングによるもの)も一般的で、公開された脆弱性(CVE)は公表後すぐに悪用されます(DBIR)。
3-2-1-1-0バックアップルールとは何で、なぜそれが重要なのか
それはランサムウェアがバックアップを直接ターゲットにするのに耐えるバックアップ構造です:3つの異なるメディアタイプの2つのコピー、1つのコピーオフサイト、1つのコピーで不変(一度書き込み)で0のエラーをテスト復元します。不変でテスト済みのバックアップにより、侵害されたアクティブシステムが到達できない場合、企業は支払わずに復旧できます。
ネットワークセグメンテーションはランサムウェアダメージを削減する方法
セグメンテーションは、初期アクセス後攻撃者がどれだけ移動できるか限定し、ランサムウェアは多くの場合、初期アクセスからわずか数秒から数分以内に共有ドライブとフラットネットワーク内に拡散するため。推奨制御には、SMBトラフィックの制限、デフォルトルールの拒否の適用、および業界に応じて医療デバイス、OT / SCADAシステム、または学生Wi-Fiと管理ネットワークを分離することが含まれます。
標準の広いVPNアクセスよりもアプリ単位VPN アクセスが推奨される理由は何ですか?
標準のVPNトンネルは、多くの場合、広いチェックのないネットワークアクセスを提供するため、盗まれた資格情報の単一セットまたは感染したホームデバイスがマルウェアをオフィスネットワークに直接ブリッジできます。MFA施行とパッチングされたVPNファームウェアと組み合わされたアプリ単位VPN アクセスは、侵害されたログインが到達できるものを制限し、ランサムウェアの最も虐待されるエントリポイントの1つを閉じます。
暗号化が完了する前にランサムウェアをキャッチするために組織がデプロイする必要があります何のツールですか?
改ざん保護を備えたEDR / XDRプラットフォームは、攻撃者がアクセスから暗号化まで1時間未満で移動できるため、暗号化が完了する前にリアルタイムでランサムウェア動作をキャッチし、すべてのエンドポイントとサーバーに展開されます。フィッシング(最も一般的な配信方法)に対応するメール& Webフィルタリング。
NoMoreRansom.orgとは何で、いつ使用する必要がありますか?
NoMoreRansom.orgは、政府とサイバーセキュリティ企業間の公民パートナーシップを通じて構築されたエクスプロイトされた復号化ツールを提供する無料リソースです。身代金支払いを検討する前に、ランサムウェア株によって成功率が異なり、正常な無料復号化ツールが、攻撃者との交渉の必要性を排除できるので、すぐに攻撃後にチェックする必要があります。
ランサムウェアが発見された直後の最初の1時間に何が起こるべきですか
最初の1時間は、感染したエンドポイントをネットワークから隔離し、SMBの共有を無効化し、IT、セキュリティ、法務、経営幹部にわたるインシデント対応チームをアクティブ化することに焦点を当てるべきです。身代金ノート、ログ、メモリダンプをフォレンジックスのために保持し、どのシステムが暗号化されているかを検証し、復旧パスを選択する前にバックアップが無傷のままであるかどうかをスコープします。
企業は身代金要求を支払う必要がありますか?
支払いはリスクがあり、働く復号化キーを受け取ることは決して保証されません。支払う多くの組織はまだ機能する復号化キーを受け取らず、一部の攻撃者はより多くを要求して戻ってくることもあります。支払いはまた犯罪ネットワークに資金を供給し、企業にフラグを立てて被害者を繰り返すことができます。復旧は、支払いが検討される前にNoMoreRansom.orgからの不変またはオフラインバックアップと検証済み復号化ツールを優先します。
業界によってランサムウェア対策のプレイブックはどう違うか?
医療機関では、医療機器と管理システムをセグメント分離し、HIPAAコンプライアンス・プログラムを支えるバックアップを四半期ごとにテストして運用すべきです。金融サービスでは、4時間未満の復旧目標(RTO)を設定し、決済システムにはハードウェアトークンによる多要素認証(MFA)を導入する必要があります。教育機関では、学生用Wi-FiとAdminネットワークを分離しなければならず、政府機関はRDPの露出を閉じるとともに、無償の脆弱性スキャンを提供するCISAと連携することに重点を置くべきです。
攻撃中にバックアップが削除または暗号化されている場合はどうなりますか?
これはランサムウェアの一般的な戦術なので、復旧は、管理者アクセスを獲得しても攻撃者によって変更できない不変またはオフラインバックアップを保持することに依存します。3-2-1-1-0ルール、3コピー、2メディアタイプ、1オフサイト、1不変、復元エラーなしは、攻撃者が活発なネットワークで破壊するものに関係なく、少なくとも1つのクリーンなコピーが生き残ることを保証します。