ゼロトラストサイバーセキュリティ:原則と実装
ゼロトラストサイバーセキュリティの基本、モデルの動作方法、主な利点、および境界防御から常時検証アクセスへの移行に向けた実践的なステップについて学びます。
 Michael Gargiulo
要点: ゼロトラストセキュリティは、ネットワーク内のすべてが安全であるという時代遅れの前提を置き換えるもので、すべてのユーザー、デバイス、接続が継続的に検証され、クラウド接続環境でのブリーチのリスクを大幅に削減します。
ゼロトラスト・サイバーセキュリティとは
従来のネットワークセキュリティは、単純な考え方に基づいていました。境界の内側にあるものはすべて信頼し、脅威は境界で遮断するというものです。ファイアウォール、VPN、侵入検知システムが、企業のリソースを取り囲むデジタルな堀の役割を果たしていました。いったん門を通過したユーザーやデバイスは、自由に移動できました。
このモデルはもはや機能しません。クラウドコンピューティング、リモートワーク、モバイルデバイスの普及によって、ネットワークの境界は完全に曖昧になりました。従業員はカフェで個人所有のノートパソコンから機密データにアクセスし、サードパーティのベンダーは社内システムに直接接続します。一つのエンドポイントを侵害した攻撃者は、組織全体へと横方向に移動できてしまいます。
ゼロトラスト・サイバーセキュリティは、この現実に正面から向き合うものです。ネットワーク内にあるものを安全だと想定するのではなく、ゼロトラストはすべてのアクセス要求を悪意のある可能性があるものとして扱います。すべてのユーザー、すべてのデバイス、すべての接続は、いかなるリソースへのアクセスを許可される前に、正当性を証明しなければなりません。脅威の全体像については、当社のサイバーセキュリティハブをご覧ください。
NIST Special Publication 800-207[1]は、ゼロトラストに関する米国連邦政府の参照アーキテクチャです。ゼロトラストの定義、ゼロトラスト設計の7つの原則、ポリシーエンジンなどの論理コンポーネント、そして導入の各種パターンを定めています。米国政府はまた、CISAゼロトラスト成熟度モデル[2]を公表しています。これは、ゼロトラストを5つの柱(ID、デバイス、ネットワーク、アプリケーションとワークロード、データ)を中心に整理したものです。さらに、政府機関向けの連邦ゼロトラスト戦略であるOMBメモランダムM-22-09[3]も発行されています。
ゼロトラストは、購入できる単一の製品ではありません。 あらゆるレベルでアクセスと信頼の捉え方を再構築する、セキュリティモデルであり、考え方であり、アーキテクチャ上のアプローチです。
コアとなるゼロトラストの原則
以下の表は、ゼロトラストに関するガイダンスで繰り返し登場する6つの実践領域をまとめたものです。NIST SP 800-207 自体は7つの原則を定義しており、たとえば、すべてのデータソースとコンピューティングサービスはリソースとして扱うこと、ネットワークの位置に関係なくすべての通信を保護すること、アクセスはセッションごとに許可すること、アクセス判断は動的なポリシーに基づくこと、などが含まれます。
| ゼロトラストの原則 | 実践における意味 |
|---|---|
| 明示的な検証 | ユーザー、デバイス、リクエストのすべてを、ログイン時だけでなく毎回認証する |
| 最小権限アクセス | 特定のタスクに必要な権限のみを付与し、それ以上は与えない |
| 侵害を前提とする | 攻撃者がすでに内部にいることを想定して設計し、被害範囲を制限する |
| ネットワークセグメンテーション | ネットワークを分割し、侵害された一つのゾーンが横方向に広がらないようにする |
| 多要素認証 | すべてのアクセスポイントで、パスワード以外の第2の要素を要求する |
| 継続的な監視 | すべてのアクティビティをリアルタイムで記録・分析し、異常を早期に検知する |
各原則は互いを補強し合っています。最小権限アクセスは、侵害されたアカウントが到達できる範囲を制限します。ネットワークセグメンテーションは、攻撃者が認証を突破した場合でも被害を封じ込めます。継続的な監視は、静的なルールでは見逃してしまう異常な振る舞いを検出します。これらの施策が組み合わさることで、重なり合う多層的な防御が形成され、侵害が成功するリスクを低減します。
重要: ゼロトラストは製品ではなく、セキュリティモデルです。従来の境界型防御は、ネットワーク内部はすべて安全であると想定していましたが、リモートワークとクラウドコンピューティングによってその境界は崩れています。最小権限アクセスと継続的な検証を導入することで、攻撃者が初期侵入を果たした後に侵害が広がるリスクを大幅に減らせます。
ゼロトラストアーキテクチャの構成要素
ゼロトラストアーキテクチャは、相互に連携するいくつかの構成要素で成り立っています。それぞれを理解しておくと、現実的な導入計画を立てやすくなります。
IDとアクセス管理(IAM)
IAMはゼロトラストの中核です。Microsoft Entra ID(旧Azure AD)、Okta、Ping Identityなどのソリューションは、いずれかのリソースへのアクセスを許可する前にユーザーのIDを検証します。すべてのアクセス要求はIAM層を通過し、許可か拒否かを決定する前にID、役割、状況を評価します。強力なIDとアクセス管理の実践は、認証情報の窃取やアカウント乗っ取り攻撃の防止にも役立ちます。
多要素認証(MFA)
MFAでは、利用者は少なくとも2つの異なる要素によって本人であることを証明する必要があります。すなわち、本人だけが知っているもの(パスワード)、本人が持っているもの(ハードウェアトークンやスマートフォン)、本人の特徴(生体情報)です。不審なアクティビティがあったアカウントを対象としたMicrosoft Researchの調査では、MFAによって侵害リスクが99.22%低下した[4]ことが分かりました。認証情報が漏えいしていた場合には98.56%低下しています。ゼロトラストの導入においてMFAは必須です。
マイクロセグメンテーション
ネットワーク全体を単一の信頼されたゾーンとして扱うのではなく、マイクロセグメンテーションではそれを小さく分離されたセグメントに分割します。各セグメントは独自のアクセスポリシーを適用します。攻撃者がある1つのセグメントを侵害しても、他のセグメントへ横方向に移動することはできません。VMware NSX、Illumio、Cisco ACIなどのツールを使えば、大規模なマイクロセグメンテーションを実現できます。
エンドポイントの検知と対応(EDR)
ゼロトラストでは、ネットワークに接続するすべてのデバイスを可視化する必要があります。CrowdStrike Falcon、SentinelOne、Microsoft Defender for EndpointなどのEDRソリューションは、デバイスの状態を継続的に監視し、悪意のある動作を検知し、コンプライアンスポリシーを適用します。コンプライアンスを満たさなくなったデバイス(OSが古い、パッチが未適用など)は、機密性の高いリソースへのアクセスを自動的にブロックできます。
セキュリティ情報およびイベント管理(SIEM)
SIEMプラットフォームは、環境全体からログを集約し、分析を適用して異常を検知します。Splunk、Microsoft Sentinel、IBM QRadarなどのソリューションは、ゼロトラストが求める継続的な監視を提供します。リアルタイムのアラートや自動化された対応プレイブックにより、セキュリティチームは数日ではなく数分以内に脅威へ対処できます。
ポリシーエンジンとポリシー管理者
ゼロトラストアーキテクチャの中心にあるのがポリシーエンジンです。このコンポーネントは、あらゆるアクセス要求を定義されたポリシー(ユーザーの役割、デバイスの状態、場所、時間帯、リスクスコア)に照らして評価し、リアルタイムで信頼性の判断を下します。ポリシー管理者は、その判断に従って適切な実施ポイントに対し接続を許可またはブロックするよう指示し、判断を実行します。
ゼロトラストと従来のペリメータセキュリティ
ゼロトラストとレガシーアプローチの対比を理解することで、組織がこのシフトを行う理由が明確になります。
| 要因 | 従来のペリメータセキュリティ | ゼロトラストセキュリティ |
|---|---|---|
| 信頼モデル | ネットワーク内のすべてを信頼 | 何も信頼しない。すべてを検証 |
| アクセス範囲 | 認証後の広いネットワークアクセス | 細粒度で、アプリケーションごとのアクセス |
| 検証の頻度 | ログイン時のみ | 継続的で、すべてのリクエスト |
| 横展開のリスク | 高 — 攻撃者はいったん内部に入ると自由に移動 | 低 — マイクロセグメンテーションで侵害を含護 |
| リモートワーク対応 | すべてのトラフィックをVPN経由でトンネリングが必要 | 分散アクセスへの原生的対応 |
| 可視性 | 内部トラフィック監視が限定的 | すべての接続にわたる完全な可視性 |
従来のVPNベースのアプローチはいったん接続されると広いネットワークアクセスを付与するのに対し、ゼロトラストネットワークアクセス(ZTNA)は、ユーザーのロールが必要とする特定のアプリケーションのみへのアクセスを付与します。暗号化のためにプライバシー重視のVPNに依存している組織は、各ユーザーが実際に到達できる内容を制御するためにZTNAをその上に重ねることができます。VPNは暗号化トンネルを処理し、ゼロトラストは認可と継続的な検証を処理します。各アプローチを中心に構築されたエンタープライズプラットフォームの比較については、エンタープライズVPN比較を参照してください。
ゼロトラスト・アーキテクチャの実装方法
ゼロトラストの導入は一朝一夕に終わるものではなく、段階的に進めるのが最善です。以下に実践的な手順を示します。
ステップ1:保護対象の領域(プロテクトサーフェス)を特定する
最も重要なデータ、アプリケーション、資産、サービス(DAAS)を洗い出します。攻撃対象領域(アタックサーフェス)は広大で常に拡大し続けますが、プロテクトサーフェスは小さく明確に定義できます。まずはここから始めましょう。
ステップ2:トランザクションフローを把握する
ネットワーク内でトラフィックがどのように移動しているかを文書化します。どのユーザーが、どのデバイスから、どの経路を通って、どのアプリケーションにアクセスしているのかを理解します。フローを把握していなければ、そのフローにポリシーを適用することはできません。
ステップ3:保護対象領域を中心にアーキテクチャを構築する
保護対象領域の周囲に次世代ファイアウォール、IAMソリューション、マイクロセグメンテーションツールを配置します。すべてのアクセス判断の中心にポリシーエンジンを置きます。NIST SP 800-207では、デバイスエージェント/ゲートウェイ型、エンクレーブ型、リソースポータル型、デバイスアプリケーションサンドボックス型という4つの導入パターンが示されています。既存のインフラに合わせて選択してください。
ステップ4:きめ細かなアクセスポリシーを作成する
キプリング・メソッドを用いて、きめ細かなアクセスポリシーを定義します。誰がアクセスを要求しているのか、どのアプリケーションにアクセスしているのか、いつアクセスしているのか、どこに所在しているのか、なぜアクセスが必要なのか、どのように接続しているのか。この6つの問いが、すべてのポリシールールの基礎となります。
ステップ5:あらゆる場面で多要素認証を導入する
すべてのアクセスポイントでMFAを展開します。まず特権アカウントを優先し、その後すべてのユーザーに広げます。ハードウェアセキュリティキー(YubiKey、Google Titanなど)はフィッシング耐性があり、これはOMB M-22-09[3]が連邦政府機関に採用を指示しているMFAの形式です。
ステップ6:継続的な監視と分析を有効化する
SIEMとEDRソリューションを導入し、すべてのトラフィックをリアルタイムで監視します。通常時の挙動のベースラインを確立し、異常が発生したら即座にアラートが出るようにします。一般的な脅威パターンに対する対応プレイブックは自動化しましょう。
ステップ7:反復して拡大する
最も機密性の高い資産から始め、ゼロトラストの統制を外側へと広げていきます。各フェーズには、テスト、検証、ポリシーの改善を含めるべきです。ゼロトラストは到達点ではなく、継続的な改善のプロセスです。
一般的なゼロトラストユースケース
リモートおよびハイブリッド労働力
自宅、コワーキングスペース、またはクライアントサイトから従業員が働いている組織は、ゼロトラストから直ちに利益を得られます。すべてのトラフィックを中央VPNを通じてルーティングする代わりに、ZTNAソリューションは各ユーザーとデバイスを独立して検証します。これにより、レイテンシが削減され、同時にセキュリティが向上します。
クラウドファースト組織
AWS、Azure、Google Cloudにわたってワークロードを実行している企業は、複数の環境にまたがる一貫したアクセス制御が必要です。ゼロトラストポリシーはネットワーク境界ではなく、ユーザーとワークロードに従います。
規制産業
HIPAA対象の医療機関、PCI DSSおよびSOXで規制される金融機関、FedRAMPに従う政府機関はすべて、厳密なアクセス制御と監査証跡を必要としています。ゼロトラストは設計上、その両方を提供します。
サードパーティと契約者のアクセス
ベンダーと契約者は特定の内部システムにアクセスする必要があることがよくあります。ゼロトラストは彼らが必要とするリソースのみに、彼らが必要とする期間だけのアクセスを許可し、すべてのアクションの完全ログを記録します。
買収と合併
2つの組織がマージされると、ネットワークを統合することで大きなリスクが生じます。ゼロトラストにより、各環境は独立したアクセス制御を維持しながら、アプリケーション単位でクロスオーガニゼーションのアクセスを選択的に許可できます。
ゼロトラストはあなたの組織に適していますか?
ゼロトラストサイバーセキュリティは一時的なトレンドではありません。これは組織がデータ、アプリケーション、ユーザーを保護する方法についての根本的な転換です。古い周囲ベースのモデルは脅威が壁の外にとどまると仮定していました。今日では、クラウドコンピューティング、リモートワーク、およびアイデンティティ盗用や認証情報回収などの急速に洗練された攻撃により、その仮定は組織に深刻なリスクをもたらします。
ゼロトラストを採用することは、継続的な検証、最小権限アクセス、ネットワークセグメンテーション、多要素認証、およびリアルタイム監視にコミットすることを意味します。これはテクノロジーへの投資と、組織がアクセスをどのように付与および管理するかについて再考する意思を必要とします。
見返りは実質的です。ブリーチリスクの削減、より強いコンプライアンス態勢、ネットワークアクティビティへのより良い可視性、および組織とともに拡張されるセキュリティモデルです。
最も重要な資産から開始します。トラフィックフローをマッピングします。MFAとIAMをデプロイします。ネットワークをセグメント化します。すべてを監視します。前方へのすべてのステップは、最も重要な脅威への露出を削減します。
参考文献
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.アーカイブ済み: Wayback Machine スナップショット
- CISA. 日付不明. Zero Trust Maturity Model V2 508. 2026年10月18日 に https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- Whitehouse. 日付不明. M 22 09. 2026年10月18日 に https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf から取得.アーカイブ済み: Wayback Machine スナップショット
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (2023年5月1日). 2026年10月18日 に https://arxiv.org/abs/2305.00945 から取得.アーカイブ済み: Wayback Machine スナップショット
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
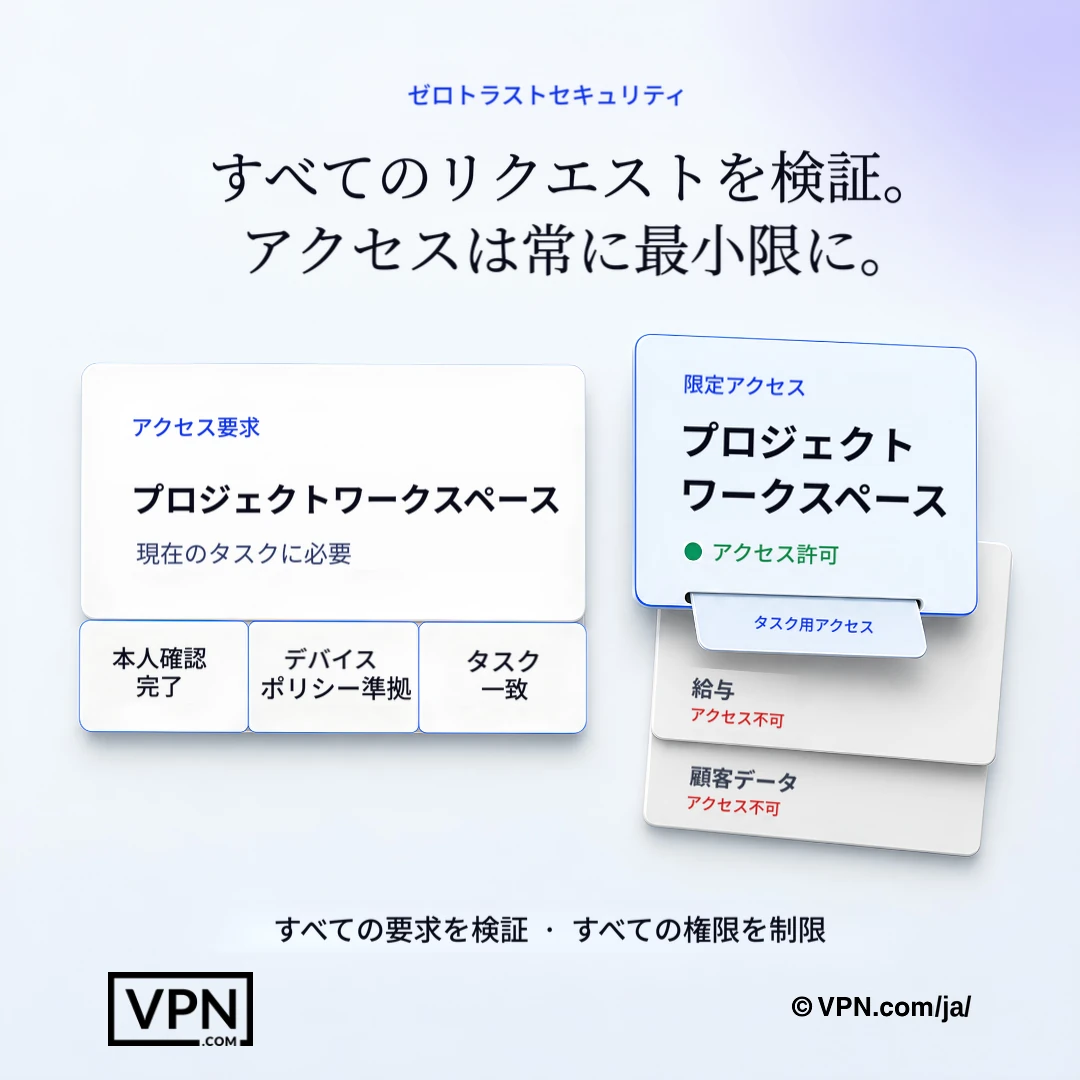
ゼロトラストはすべてのリクエストを検証し、現在のタスクに必要な権限のみを付与する。
よくある質問
ゼロトラストサイバーセキュリティとは簡単に言うとどういうことですか?
ゼロトラストとは、社内ネットワークの内側であっても、ユーザー、デバイス、接続をデフォルトで信頼しないという考え方です。すべてのアクセス要求は明示的に検証され、必要最小限の権限だけが付与され、継続的に監視されます。クラウドコンピューティングやリモートワークによって境界線が曖昧になった現在では、「境界の内側はすべて信頼する」という従来型のモデルは機能しなくなっています。NIST SP 800-207は、ゼロトラストの米国連邦政府向けの参照アーキテクチャです。
ゼロトラストの中核となる原則は何ですか?
NIST SP 800-207 は7つの原則(テネット)を定めており、一般的な実践の分野には、明示的な検証、最小権限アクセス、侵害の前提、ネットワークセグメンテーション、多要素認証、継続的な監視が含まれます。それぞれが互いを補強します。最小権限は侵害されたアカウントが到達できる範囲を制限し、セグメンテーションは横方向への拡散を封じ込め、継続的な監視は静的なルールでは見逃す異常を検出します。これらが一体となって、単一の製品や設定ではなく、重なり合う多層的な防御を形成します。
従来のVPNが提供しないゼロトラストはどのような脅威から保護しますか?
従来のVPNはトンネルを暗号化しますが、接続されると幅広いネットワークアクセスを許可するため、1つの認証情報を盗まれた攻撃者はネットワーク全体を横方向に移動できます。ゼロトラストネットワークアクセス(ZTNA)はユーザーのロールが必要とする特定のアプリケーションへのアクセスのみを許可し、すべてのリクエストを再検証します。これは横方向の移動、認証情報の回収、およびアカウント乗っ取りを直接制限し、周囲のみの防御が見逃す攻撃です。
ゼロトラストはブリーチ後の横方向移動をどのように制限しますか?
ゼロトラストは攻撃者がすでに内部にいると想定し、その前提でデザインされています。マイクロセグメンテーションはネットワークを分離されたセグメントに分割し、VMware NSX、Illumio、Cisco ACIなどのツールを使用して、1つのセグメントを侵害しても他へのアクセスは許可されません。これを最小権限アクセスと継続的な監視(SIEMプラットフォーム経由)と組み合わせると、侵害されたアカウントやエンドポイントのリスク範囲が縮小されます。
ゼロトラストネットワークアクセス(ZTNA)とは何ですか?VPNとどう異なりますか?
ZTNAはユーザーのロールが必要とする特定のアプリケーションへのアクセスのみを許可し、接続後に提供される幅広いネットワークアクセスではなく。組織は既存のプライバシー重視VPNの上にZTNAを層状化できます。VPNは暗号化されたトンネルを処理し、ゼロトラストは認可と継続的なリクエストごとの検証を処理し、VPNのみのアクセスが残す隙間を閉じます。
ゼロトラストはMFAを置き換えるのか、それとも併用するのか?
MFAはゼロトラストの必須要素であり、その代替ではありません。Microsoft Researchの調査では、MFAによってアカウント侵害のリスクが99.22%低減したことが分かっており、すべてのアクセスポイントで欠かせないものです。ゼロトラストの導入では、まず特権アカウントからMFAを展開し、その後すべてのユーザーへ広げるのが一般的です。フィッシング耐性をより高めるため、YubiKeyやGoogle Titanなどのハードウェアセキュリティキーもよく使われます。
ゼロトラストアーキテクチャを構築するために実際に使用されるツールは何ですか?
完全なスタックはアイデンティティ、エンドポイント、ネットワーク、監視にまたがります。IAMはMicrosoft Entra ID、Okta、またはPing Identityから来ます。EDRはCrowdStrike Falcon、SentinelOne、またはMicrosoft Defender for Endpointから来ます。マイクロセグメンテーションはVMware NSX、Illumio、またはCisco ACIを使用します。Splunk、Microsoft Sentinel、またはIBM QRadarなどのSIEMプラットフォームは、モデルが必要とする継続的な監視を提供します。
ポリシーエンジンとは何ですか?また、それはなぜゼロトラストの中心ですか?
ポリシーエンジンはゼロトラストアーキテクチャの中心に位置し、ユーザーロール、デバイスの健全性、位置、時刻、リスクスコアなどの要因に対してすべてのアクセスリクエストを評価し、リアルタイムな許可または拒否の決定を行います。ポリシー管理者はその後、その決定を実行ポイントに指示することでそれを適用します。NIST SP 800-207はこれをモデルのコア意思決定コンポーネントとして概説しています。
業務を中断せずにゼロトラストを導入するにはどうすればよいですか?
まず、攻撃対象領域全体ではなく、重要なデータ、アプリケーション、資産、サービスという小さな保護対象領域をマッピングすることから始めます。次に、誰がどこから何にアクセスしているかを把握するため、トランザクションフローを文書化します。NIST SP 800-207 では、デバイスエージェント/ゲートウェイ型、エンクレーブ型、リソースポータル型、デバイスアプリケーションサンドボックス型の4つの導入パターンが示されています。既存のインフラに適したものを選び、そこから段階的に展開していくとよいでしょう。
ゼロトラストアクセスポリシーを設定するためのキプリングメソッドとは何ですか?
キプリングメソッドは6つの質問を中心にした粒度の高いアクセスポリシーを構築します。誰がアクセスをリクエストしているか、どのアプリケーションにアクセスしているか、いつ、どこに位置しているか、なぜアクセスが必要か、どのように接続しているか。これら6つの質問はポリシーエンジンによって適用されるすべてのポリシールールの基礎を形成し、幅広いロールベースのネットワークアクセスをリクエストごとの文脈的決定に置き換えます。
ゼロトラストの本格導入には実際どのくらいの期間がかかりますか?
組織は、ゼロトラストを単一のプロジェクトとしてではなく、段階を追って導入します。その流れは次のとおりです。保護対象領域を特定する、トランザクションフローを文書化する、それを中心にアーキテクチャを構築する、Kipling Method を用いて詳細なポリシーを作成する、どこでも MFA を導入する、SIEM と EDR による監視を有効にする、そして継続的に改善を繰り返します。各フェーズでは、次の資産グループに拡大する前にテストとポリシーの見直しを行います。
ゼロトラストはヘルスケアや金融などの規制産業で必要ですか?
はい。HIPAAの対象となるヘルスケア組織、PCI DSSおよびSOXで規制される金融機関、FedRAMPに従う政府機関はすべて、継続的検証とアプリケーションごとのログを通じてゼロトラストが設計上提供する厳密なアクセス制御と完全な監査証跡を必要とします。サードパーティベンダーと契約者も、彼らが必要とする特定のリソースと期間のみへのアクセスに限定されます。
デバイスがゼロトラストの下でコンプライアンスチェックに失敗した場合、どうなりますか?
CrowdStrike Falcon、SentinelOne、Microsoft Defender for EndpointなどのEDRソリューションはデバイスの健全性を継続的に監視し、古いOSを実行したり、パッチを欠落させたりするなどコンプライアンス外にあるデバイスは、機密リソースへのアクセスから自動的にブロックされます。この実行はポリシーエンジンで発生し、ログイン時だけでなくすべてのアクセス決定に要因としてデバイスの健全性を再評価します。