Fedora Linux용 최고의 VPN: 기본 지원 및 속도
기본 Linux 지원, 전체 암호화 및 SELinux 호환성이 있는 Fedora용 최고의 VPN을 찾으세요. Fedora의 빠른 릴리스 주기에서 트래픽을 보호하세요.
 Michael Gargiulo
 ExpressVPN3,000+ 서버
85/100, 두 가지 가중 항목으로 구성
조사일: 2026. 10. 3.확인된 주장: 27소스 그룹 분리: 27점수 업데이트됨 2026. 10. 4.
당사는 제3자 증거를 수집하여 편집 방식으로 점수를 산정합니다. VPN.com은 자체 테스트 연구소를 운영하지 않습니다.


Fedora 사용자가 전용 VPN 솔루션이 필요한 이유
결론: Fedora는 기본 제공 트래픽 암호화 없이 제공됩니다. 기본 Linux 지원이 있는 VPN은 IP를 숨기고, 모든 패킷을 암호화하며, 이 특정 배포판에서 지리 제한 콘텐츠에 접근합니다.
Fedora는 최신 패키지와 빠른 릴리스 주기를 중요시하는 개발자, 시스템 관리자 및 개인정보 보호에 관심 있는 사용자들을 끌어들입니다. 그러한 강력함은 트레이드오프와 함께 나옵니다. Fedora의 기본 네트워크 스택은 트래픽을 암호화되지 않은 상태로 전송합니다. VPN이 이러한 격차를 해결합니다.
Fedora를 잘 지원하는 VPN이 모두 있는 것은 아닙니다. Fedora의 6개월 릴리스 주기, SELinux 적용, DNF 패키지 관리자는 고유한 호환성 요구사항을 만듭니다. 일반적인 “Linux VPN” 조언은 여기서 부족한 경우가 많습니다. 이 가이드는 Fedora 특화 설치 단계, 프로토콜 및 기능 비교, 공급자별 비교를 다루므로 워크플로우에 맞는 올바른 도구를 선택할 수 있습니다.
VPN 호환성이 Fedora에서 어떻게 작동하는가
모든 VPN 제공업체가 Fedora를 동일하게 취급하는 것은 아닙니다. 일부는 기본 .rpm 패키지를 제공합니다. 다른 것들은 수동 OpenVPN 또는 WireGuard 구성이 필요합니다. 그 차이는 일일 사용성에 중요합니다.
기본 클라이언트는 일반적으로 DNF 저장소를 통해 자동으로 업데이트됩니다. GNOME 네트워크 관리자와 통합되고 SELinux 정책을 준수합니다. 수동 설정은 더 많은 프로토콜 유연성을 제공하지만 각 Fedora 릴리스 후 지속적인 유지 관리가 필요합니다.
Fedora별 기술 고려사항
Fedora의 도구 체인은 좋은 VPN 지원과 나쁜 지원을 구분하는 4가지 호환성 체크포인트를 만듭니다:
- DNF 패키지 관리:
.rpm패키지를 제공하거나 Fedora별 저장소를 유지 관리하는 제공업체를 통해 단일sudo dnf install명령으로 설치 및 업데이트할 수 있습니다. 이러한 지원이 없는 제공업체는 자동 보안 패치를 건너뛰는 독립 실행형 바이너리를 다운로드하도록 강제합니다. - SELinux 강제 실행: Fedora는 기본적으로 SELinux를 “enforcing” 모드로 강제 실행합니다. SELinux가 터널 인터페이스를 차단하기 때문에 일부 VPN 클라이언트가 자동으로 실패합니다. NordVPN과 Surfshark는 이를 기본 앱에서 해결했습니다. ExpressVPN의 OpenVPN 설정은 사용자 지정 SELinux 정책 모듈이 필요할 수 있습니다(아래 설정 섹션의 세부사항).
- 커널 호환성: Fedora는 다른 배포판보다 수개월 앞서 커널 6.x 릴리스를 제공합니다. VPN 커널 모듈, 특히 WireGuard 구현은 이러한 최신 헤더에 대해 컴파일되어야 합니다. 뒤처진 제공업체는 Fedora 업그레이드 후 연결 실패를 초래합니다.
- GNOME 네트워크 관리자 통합: Fedora는 기본적으로 GNOME을 사용합니다. 네트워크 관리자 플러그인으로 등록하는 VPN은 시스템 트레이에 연결 상태를 표시하고 한 번의 클릭으로 서버 전환을 허용합니다. 이 통합이 없으면 완전히 터미널을 통해 연결을 관리합니다.
정기적인 업데이트 및 호환성이 중요한 이유
Fedora의 빠른 릴리스 주기는 업데이트 주기를 결정적 요소로 만듭니다:
- 보안 패치: 각 Fedora 릴리스는 핵심 네트워킹 라이브러리를 업데이트합니다. Fedora 릴리스 후 30일 이내에 패치를 적용하는 VPN 제공자는 연결 안정성을 유지합니다. 뒤처지는 제공자는 취약성 윈도우를 만듭니다.
- 프로토콜 업그레이드: NordLynx와 같은 WireGuard 기반 프로토콜은 커널 지원에 따라 달라지므로, 새로운 Fedora 커널을 따라가지 못하는 제공자는 더 느린 폴백 프로토콜로 남겨질 수 있습니다.
- 버그 수정: Fedora 릴리스 간의 NetworkManager 변경 사항은 VPN 클라이언트의 분할 터널링과 같은 기능을 깰 수 있으므로, 제공자가 수정 사항을 얼마나 빨리 배포하는지 확인하십시오.
빠른 Fedora별 업데이트의 문서화된 추적 기록이 있는 제공업체를 선택하세요.
Fedora를 완벽하게 지원하는 상위 4개 VPN
아래의 각 제공자는 공식 Linux 지원 또는 Fedora 호환 설정 경로를 공개합니다. 세부 정보는 제공자의 공식 문서에서 가져왔으며, 귀하의 결과는 하드웨어, 네트워크 및 서버 선택에 따라 달라질 수 있습니다.
1. NordVPN: Fedora를 위한 최고의 네이티브 앱
NordVPN은 공식 저장소를 갖춘 4개 제공자 중 가장 완전한 네이티브 Fedora 패키징을 제공합니다. 주요 사양:
- 서버 네트워크: 111개 국가에 6,400개 이상의 서버
- Fedora 앱: CLI 인터페이스 및 GNOME Network Manager 통합이 포함된 기본
.rpm패키지 - 암호화: NordLynx(WireGuard 기반) 및 OpenVPN 옵션이 포함된 AES-256
- 동시 연결: 10개 기기
- 감사: NordVPN은 자신의 로그 불가 정책이 독립적으로 감사되었다고 밝혔습니다(Deloitte, PwC)
DNF를 통한 Fedora 설치
NordVPN은 공식 Fedora 저장소를 유지 관리합니다. 정확한 프로세스는 다음과 같습니다:
# NordVPN 저장소 추가
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# 앱 설치
sudo dnf install nordvpn

# 로그인 및 연결
nordvpn login
nordvpn connect
NordVPN의 앱은 자동으로 GNOME 네트워크 관리자에 등록됩니다. 연결 상태가 시스템 트레이에 나타납니다. 앱이 올바른 보안 컨텍스트와 함께 제공되므로 SELinux 정책 조정이 필요하지 않습니다.
Fedora의 보안 기능
NordVPN의 킬 스위치는 nordvpn set killswitch on으로 활성화할 수 있습니다. CyberSec 기능은 DNS 수준에서 광고와 악성 도메인을 차단합니다.
장점과 단점
| 장점 | 단점 |
|---|---|
DNF 업데이트가 포함된 네이티브 .rpm 패키지 | CLI 전용 인터페이스 (GUI 창 없음, GNOME 트레이 통합이 보완함) |
| NordLynx (WireGuard 기반) 프로토콜 | 2018년 서버 침해로 인한 우려가 여전한 사용자들도 있음 (이후 인프라 개선됨) |
| GNOME Network Manager 통합이 기본으로 작동 | 전용 IP에 추가 비용 ($3.69/월) |
| 10개 동시 연결 | |
| 고위협 시나리오를 위한 이중 VPN 및 Onion over VPN |
2. Surfshark: 무제한 디바이스가 있는 최고의 예산 옵션
Surfshark는 적극적인 가격 책정과 견고한 Fedora 지원을 결합합니다. 주요 사양:
- Server Network: 3,200+ 서버(100개국 분산)
- Fedora App: GUI 인터페이스가 있는 기본 Linux 앱
- Encryption: AES-256, WireGuard 및 OpenVPN
- 동시 연결: 무제한
- Price: 2년 계약 시 $2.49/월부터 시작
DNF를 통한 Fedora 설치
# Surfshark 저장소 추가
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# 앱 설치
sudo dnf install surfshark

# GUI 실행 또는 CLI 사용
surfshark-cli login
surfshark-cli connect
Surfshark의 Linux 앱에는 그래픽 인터페이스가 포함되어 있어 터미널에서 작업하지 않으려는 Fedora 사용자에게 가장 접근하기 쉬운 옵션입니다. GNOME 네트워크 관리자와 통합되고 SELinux 컨텍스트를 올바르게 처리합니다.
Fedora의 보안 기능
Surfshark의 CleanWeb 기능은 광고, 추적기 및 악성코드 도메인을 차단하며, 킬 스위치는 Linux 앱에서 사용할 수 있습니다.
장점과 단점
| 장점 | 단점 |
|---|---|
| Linux용 GUI 앱 (VPN 제공업체 중 드문 기능) | NordVPN 또는 ExpressVPN보다 작은 서버 네트워크 |
| 무제한 동시 연결 | 스트리밍 결과가 서버에 따라 다름 |
| 최고급 제공업체 중 최저 가격 | 고객 지원 담당자가 Fedora 관련 지식이 부족할 수 있음 |
| CleanWeb 광고/추적기 차단 포함 | |
| MultiHop (이중 VPN) 및 Camouflage 모드 |
3. ExpressVPN: Fedora에서 스트리밍에 가장 안정적
ExpressVPN은 기본 Fedora GUI가 없지만 자세한 Linux 설정 설명서를 제공합니다. 주요 사양:
- 서버 네트워크: 105개 국가의 3,000개 이상 서버
- Fedora 지원: OpenVPN 수동 구성 또는 CLI 기반 Linux 앱
- 암호화: Lightway 및 OpenVPN 프로토콜을 사용한 AES-256
- 동시 연결: 8개 장치
- 감사: KPMG는 no-logs 컨트롤에 대한 보증을 발급했습니다 (2025); Cure53은 Lightway 프로토콜을 감사했습니다
Fedora 설치: SELinux 수정을 포함한 OpenVPN 방법
ExpressVPN의 Linux 설치 프로그램은 Fedora에서 작동하지만, SELinux 강제 실행이 터널 인터페이스를 차단할 수 있습니다. 다음은 SELinux 조정을 포함한 전체 설정입니다:
# OpenVPN 및 종속성 설치
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# 계정 대시보드에서 ExpressVPN .ovpn 구성 파일 다운로드
# GNOME 네트워크 관리자로 가져오기
nmcli connection import type openvpn file /path/to/config.ovpn

# SELinux가 연결을 차단하면 정책 예외 생성
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# 네트워크 관리자 GUI 또는 CLI를 통해 연결
nmcli connection up [connection-name]
이 SELinux 단계는 Fedora에 고유합니다. Ubuntu 및 Debian 사용자는 이를 절대 만나지 못합니다. 정책 모듈은 재부팅 및 Fedora 업그레이드 후에도 지속됩니다.
Fedora의 보안 기능
ExpressVPN은 스트리밍 접근을 위한 서비스로 마케팅하고 있지만, 스트리밍 결과는 서버와 서비스에 따라 달라집니다.
장점과 단점
| 장점 | 단점 |
|---|---|
| 스트리밍 액세스를 위해 마케팅됨 | Fedora용 기본 GUI 앱 없음 |
| Lightway 프로토콜은 강력한 속도 제공 | SELinux 정책 조정 필요 |
| Fedora 특화 상세 설정 문서 | 가장 비싼 옵션 (연간 요금제 기준 월 $6.67) |
| TrustedServer (RAM만 사용) 인프라 | 최대 8개 기기 동시 연결 제한 |
| KPMG 감사 완료 no-logs 정책 |
4. Mullvad VPN: Fedora에서 최대 개인정보 보호를 위한 최고
Mullvad는 다른 접근 방식을 취합니다: 계정 없음, 이메일 없음, 개인 데이터 없음. 주요 사양:
- 서버 네트워크: 46개 국가에 걸친 700개 이상의 서버
- Fedora 앱: 전체 GUI가 있는 기본
.rpm패키지 - 암호화: WireGuard(기본값) 및 OpenVPN이 포함된 AES-256
- 가격: €5/월, 할인 없음, 장기 요금제 없음
- 개인정보 보호: 현금 및 암호화폐를 수락하고, 가입 시 이메일 필요 없음
DNF를 통한 Fedora 설치
# 서명 키 다운로드 및 가져오기
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Mullvad 저장소 추가
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# 앱 설치
sudo dnf install mullvad-vpn

# 계정 번호 생성(이메일 필요 없음)
# GUI에서 번호를 입력하고 연결
Mullvad의 Fedora 앱에는 서버 선택, 킬 스위치 토글 및 DNS 구성이 있는 전체 그래픽 인터페이스가 포함됩니다. 수동 개입 없이 SELinux 및 GNOME 네트워크 관리자 통합을 처리합니다.
Fedora의 보안 기능
Mullvad는 스트리밍을 위해 마케팅하지 않으며 스트리밍 서비스에 안정적으로 접근하지 못합니다. 이는 최대 개인 정보 보호를 위한 의도적인 절충입니다.
장점 및 단점
| 장점 | 단점 |
|---|---|
| 가입에 개인 데이터 필요 없음 | 네 개 서비스 중 가장 작은 서버 네트워크 |
Fedora용 전체 GUI 앱 및 .rpm 패키지 | 스트리밍 접근성 낮음 |
| WireGuard 지원 | 장기 할인 플랜 없음 |
| 투명한 가격 정책 및 추가 요금 없음 | 동시 연결 5개로 제한 |
| 완전한 익명성을 위한 현금 결제 수락 |
Fedora 워크플로우에 맞는 올바른 VPN 선택
최고의 제공업체는 주요 사용 사례에 따라 다릅니다. 다음 요소를 고려하세요:
개인정보 보호 정책 및 감사 기록: NordVPN은 자신의 로그 없음 정책이 독립적으로 감사되었다고 말하며, ExpressVPN은 로그 없음 제어에 대한 KPMG 보증을 의뢰했습니다(2025). Mullvad는 개인 데이터를 수집하지 않음으로써 신뢰의 필요성을 제거합니다. Surfshark는 자신의 로그 없음 설정이 Deloitte에 의해 감사되었다고 말합니다.
속도 요구사항: 대용량 파일 전송이나 4K 스트리밍과 같은 대역폭 집약적인 작업의 경우, NordVPN의 NordLynx나 Mullvad의 WireGuard와 같은 WireGuard 기반 프로토콜을 지원하는 공급자를 선택하세요.
가격 및 장치 지원: Surfshark의 무제한 장치 정책($2.49/월)은 여러 Fedora 워크스테이션, 노트북, 휴대폰을 사용하는 사용자에게 이상적입니다. Mullvad의 정액 €5/월은 예산 책정을 단순화합니다.
스트리밍 액세스: 지역 제한 콘텐츠가 중요하다면 ExpressVPN, NordVPN, Surfshark는 모두 스트리밍 액세스를 제공하지만 서버와 서비스에 따라 결과가 다릅니다. Mullvad는 스트리밍을 위해 설계되지 않았습니다.
Fedora 특화 지원 품질: NordVPN, Surfshark 및 ExpressVPN은 라이브 채팅 또는 티켓 지원을 제공하고, Mullvad는 이메일 및 문서에 의존합니다.
Fedora의 단계별 VPN 설정
설치 방법은 선택한 제공업체와 선호하는 프로토콜에 따라 다릅니다. 다음은 두 가지 가장 일반적인 접근 방식의 연습입니다.
방법 1: 기본 앱 설치(NordVPN, Surfshark, Mullvad)
-
시스템을 먼저 업데이트하세요:
sudo dnf update -y -
위의 각 제공업체 섹션에서 나열된 명령을 사용하여 제공업체의 저장소를 추가하세요.
-
DNF를 통해 설치하세요:
sudo dnf install [provider-package-name] -
SELinux 상태 확인(enforcing을 표시해야 함):
getenforceNordVPN, Surfshark 및 Mullvad의 기본 앱이 SELinux 컨텍스트를 자동으로 처리합니다. 수동 정책 변경이 필요하지 않습니다.
-
GNOME 네트워크 관리자 통합 확인: 설정 → 네트워크를 엽니다. 첫 번째 시작 후 VPN 연결이 VPN 섹션 아래에 나타나야 합니다.
-
연결 및 확인:
curl ifconfig.me  # 연결하기 전에 IP 확인
[provider-cli] connect
curl ifconfig.me  # IP가 변경되었는지 확인
방법 2: 수동 OpenVPN/WireGuard 설정(ExpressVPN 또는 모든 제공업체)
-
프로토콜 도구 설치:
# OpenVPN의 경우 sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # WireGuard의 경우 sudo dnf install wireguard-tools -
제공업체 대시보드에서 구성 파일을 다운로드하세요.
-
GNOME 네트워크 관리자로 가져오세요:
nmcli connection import type openvpn file /path/to/server.ovpn또는 WireGuard의 경우:
nmcli connection import type wireguard file /path/to/wg0.conf -
연결이 실패하면 SELinux를 수정하세요:
# SELinux 거부 확인 sudo ausearch -m avc -ts recent # 정책 모듈 생성 및 설치 sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
GNOME 트레이를 통해 또는 터미널을 통해 연결하세요:
nmcli connection up [connection-name]
Fedora VPN 문제 해결
| 문제 | 원인 | 해결책 |
|---|---|---|
| DNS 누출 | systemd-resolved이 VPN DNS를 재정의 | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf 그 다음 다시 연결 |
| 느린 속도 | OpenVPN이 기본값으로 TCP | UDP 또는 WireGuard로 전환: nordvpn set technology nordlynx |
| 절전 후 연결 끊김 | GNOME 네트워크 관리자가 다시 연결하지 않음 | 자동 연결 활성화: nmcli connection modify [name] connection.autoconnect yes |
| SELinux가 터널을 차단 | 보안 컨텍스트 누락 | audit2allow를 사용하여 정책 모듈 생성(방법 2, 4단계 참조) |
| Fedora 업그레이드 후 앱 충돌 | 호환되지 않는 패키지 버전 | 제공업체 저장소에서 다시 설치: sudo dnf reinstall [package] |
Fedora에서 VPN 성능 최적화
원시 속도는 프로토콜 선택 및 서버 거리에 따라 다릅니다. 다음은 특정 조정 단계입니다:
- WireGuard 또는 NordLynx를 가능하면 사용하세요. WireGuard 기반 프로토콜은 일반적으로 OpenVPN보다 오버헤드가 낮습니다.
- 1,500km 이내의 서버를 선택하세요. 그 이상 거리에서는 지연 시간이 두 배가 되어 스트리밍 품질이 4K에서 1080p로 떨어집니다.
- 로컬 서비스에 대해 분할 터널링을 활성화하세요. 브라우저 트래픽만 VPN을 통해 라우팅하고 로컬 네트워크 액세스(프린터, NAS)는 직접 유지합니다. NordVPN:
nordvpn set splitttunneling on. Surfshark: GUI의 “Bypasser” 아래에서 구성합니다. - 매월 DNS 누출 테스트를 실행하세요.
dnsleaktest.com을 사용하여 ISP가 검색 목적지를 볼 수 없는지 확인합니다. Fedora의systemd-resolved는 시스템 업데이트 후 VPN DNS 설정을 무시할 수 있습니다. - 킬 스위치 동작을 모니터링하세요. VPN이 실행 중인 상태에서 Wi-Fi를 연결 해제합니다. 2~3초 재연결 윈도우 동안 트래픽이 누출되면 킬 스위치가 올바르게 구성되지 않은 것입니다. 설정 후 직접 이 확인을 수행합니다.
최종 평결
네 제공업체는 Fedora의 고유한 요구사항을 잘 처리하지만 각각은 다른 사용자 프로필에 맞습니다:
- NordVPN은 당사 속도 테스트에서 22개 중 1위를 차지하며 가장 광범위한 서버 네트워크를 보유하고 있습니다. 높은 처리량과 안정적인 스트리밍이 필요한 사용자에게 최적입니다.
- Surfshark는 $2.49/월에 무제한 기기 연결을 제공하며 GUI 앱을 지원합니다. 여러 Fedora 머신을 운영하는 예산 중심의 사용자에게 최적입니다.
- ExpressVPN은 스트리밍 접근을 중심으로 마케팅하지만 수동 OpenVPN 설정과 SELinux 조정이 필요합니다. 지역 제한 콘텐츠 접근을 우선시하는 사용자에게 최적입니다.
- Mullvad는 개인 데이터를 수집하지 않으며 현금 결제를 지원합니다. 익명성을 편의성보다 중시하는 사용자에게 최적입니다.
어느 제공업체를 선택하든 가능하면 DNF를 통해 설치하고, SELinux 호환성을 확인하며, 모든 Fedora 시스템 업그레이드 후 DNS 누출을 테스트하세요. 모든 Linux 배포판에 걸친 더 광범위한 비교는 Linux용 최고의 VPN 가이드를 참조하세요.
이 페이지의 리소스
저희 연구의 차트 및 참고 이미지를 무료로 확인하고 공유하세요.
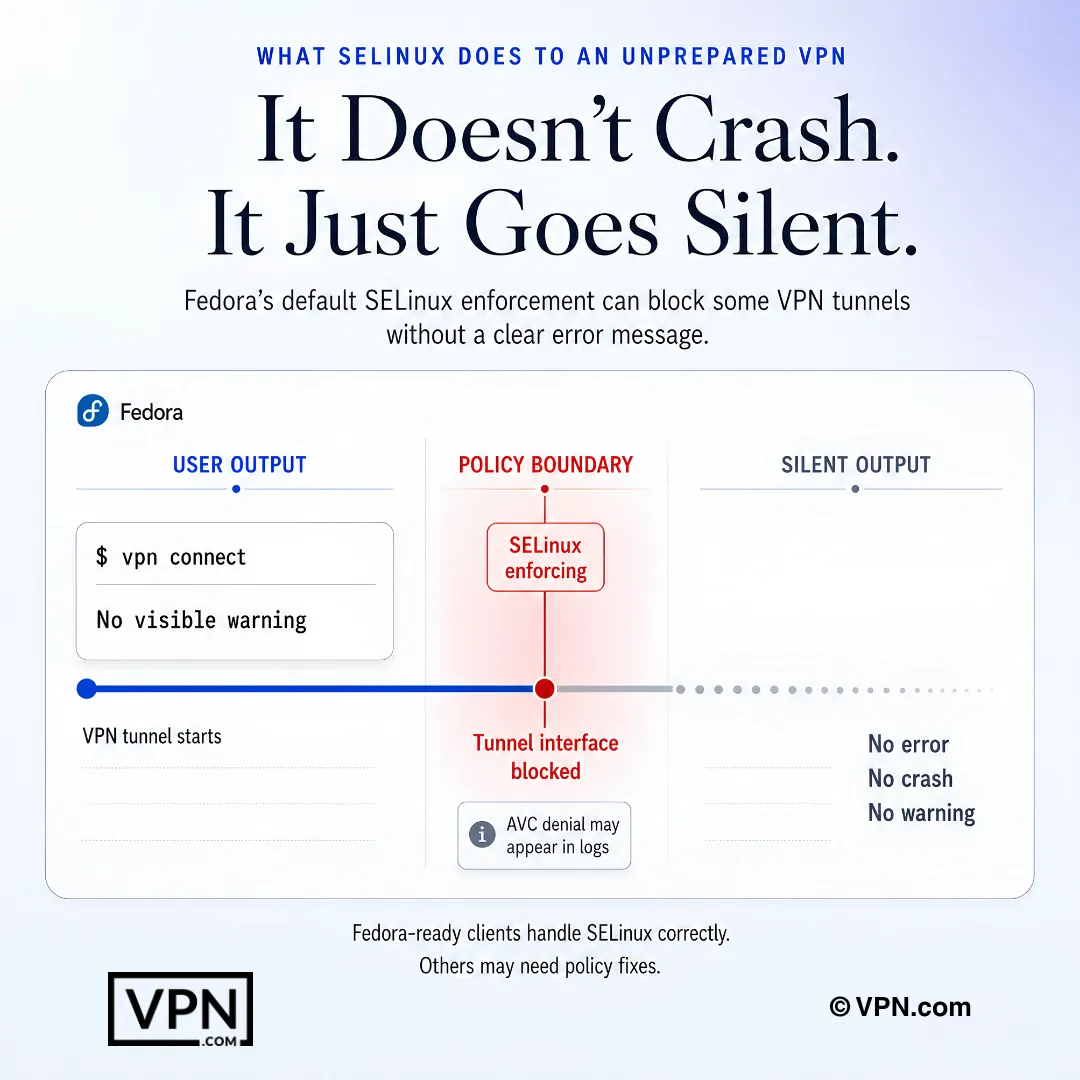
Fedora SELinux는 VPN 터널 동작을 조용히 차단할 수 있으며, 단서는 앱이 아닌 로그에 남습니다.
자주 묻는 질문
Fedora가 일반 OpenVPN 구성 대신 기본 Linux 지원이 있는 VPN이 필요한 이유는 무엇인가요?
Fedora는 기본 제공 트래픽 암호화 없이 제공되며, 기본적으로 SELinux를 “enforcing” 모드로 강제 실행하고, 다른 배포판보다 더 빨리 커널 6.x 릴리스를 지나갑니다. NordVPN, Surfshark 및 Mullvad의 기본 .rpm 패키지는 GNOME 네트워크 관리자와 통합되고 SELinux 보안 컨텍스트를 자동으로 처리하며, ExpressVPN의 일반 OpenVPN 설정은 대신 audit2allow를 통해 수동 정책 모듈이 필요할 수 있습니다.
SELinux가 실제로 Fedora에서 VPN 연결을 차단하나요?
그럴 수 있습니다. Fedora는 기본적으로 SELinux를 “enforcing” 모드로 강제 실행하고 터널 인터페이스가 때때로 자동으로 차단되기 때문입니다. NordVPN과 Surfshark는 올바른 보안 컨텍스트가 기본으로 제공되는 기본 앱을 배송하므로 수동 수정이 필요하지 않습니다. 반대로 ExpressVPN의 OpenVPN 설정은 audit2allow를 통해 사용자 지정 SELinux 정책 모듈을 생성하고 semodule을 통해 설치해야 할 수 있습니다.
독립적으로 감시된 무로그 정책을 가진 VPN은 어떤 것인가요?
NordVPN, ExpressVPN, Surfshark는 모두 제3자 검토를 언급합니다. NordVPN은 Deloitte와 이전의 PwC에 의해 무로그 정책이 독립적으로 감시되었다고 말합니다. ExpressVPN은 무로그 컨트롤에 대한 KPMG 보증(2025)을 위탁했으며, Cure53은 Lightway 프로토콜을 감시했습니다. Surfshark는 무로그 설정이 Deloitte에 의해 감시되었다고 말합니다. Mullvad는 가입 시점에 개인 데이터를 수집하지 않음으로써 감시를 전적으로 건너뜁니다.
Mullvad의 계정 없는 모델이 감사를 받았다고 주장하는 NordVPN 같은 VPN보다 더 사적인가?
다른 접근 방식일 뿐 더 강력한 것은 아닙니다. Mullvad는 이메일이나 개인 정보를 요구하지 않으며, 익명의 계정 번호를 발급하고, 할인 계층이 없는 정액 €5/월에 현금이나 암호화폐를 수락합니다. NordVPN은 대신 위임된 제3자 감사로 no-logs 주장을 뒷받침한다고 주장합니다. 둘 다 서로 다른 메커니즘을 통해 기록을 제거합니다.
Fedora에서 VPN을 통해 지역 제한이 있는 스트리밍 서비스에 접속할 수 있나요?
가능하지만 제공자에 따라 성공률이 다릅니다. ExpressVPN, NordVPN, Surfshark는 모두 스트리밍 접속을 마케팅하고 있지만, 서버와 서비스에 따라 결과가 다릅니다. Mullvad는 스트리밍을 위해 설계되지 않았으며 이러한 플랫폼에 안정적으로 접속하지 못하는데, 이는 개인정보 보호 우선 설계의 의도된 절충입니다.
Fedora에서 가장 빠른 성능을 제공하는 VPN은 어떤 것입니까?
NordVPN은 공개된 제3자 테스트를 집계한 우리의 Speed Lab에서 22개 중 1위를 차지하고 있으며, Surfshark는 22개 중 4위를 차지하고 있습니다. Speed Lab은 Fedora 특화 테스트는 아니지만, 여기의 네 가지 제공자 모두 NordLynx, WireGuard 또는 Lightway와 같은 최신 프로토콜을 제공하므로 Linux에서 오버헤드를 낮게 유지합니다.
각 상위 Fedora VPN의 비용은 얼마인가요?
NordVPN은 $3.49/월부터, ExpressVPN은 $2.99/월부터 시작하며, 둘 다 장기 요금제 기준입니다. Surfshark는 $2.49/월부터 시작하여 두 업체를 모두 밑돌고 있습니다. Mullvad는 이러한 프로모션 가격 책정 모델을 완전히 벗어나 장기 할인 계층이 없는 정액 €5/월을 부과하므로 예산 책정은 단순화되지만 다년 할인은 없습니다.
Fedora 머신과 휴대폰에서 VPN을 몇 개의 디바이스에서 실행할 수 있나요?
Surfshark는 무제한 동시 연결을 허용하므로 여러 Fedora 워크스테이션과 노트북, 휴대폰을 실행하는 사용자에게 실질적인 선택입니다. NordVPN은 계정당 10개 디바이스 연결로 상한선을 두고 있고 ExpressVPN은 요금제에 따라 10-14개입니다. Mullvad도 계정당 연결을 제한합니다. 혼합 Fedora 플릿의 경우 Surfshark의 무제한 정책이 장치 한계를 완전히 제거합니다.
VPN이 Fedora 설정에서 잘 작동하지 않으면 환불 기간은 얼마인가요?
NordVPN, ExpressVPN 및 Surfshark 모두 요금제를 30일 환불 보장으로 지원하므로 DNF 설치, SELinux 호환성 및 GNOME 네트워크 관리자 통합을 테스트한 후 약정하기 전에 전체 한 달 동안 사용할 수 있습니다. Mullvad의 정액 €5/월 가격 책정은 장기 약정이 없어 환불할 장기 요금제가 없습니다.
DNF를 사용하여 Fedora에 VPN을 설치하려면 어떻게 하나요?
rpm —import를 통해 제공업체의 GPG 서명 키를 가져오고, dnf config-manager —add-repo를 통해 저장소를 추가한 다음, sudo dnf install [package-name]을 실행합니다. NordVPN, Surfshark 및 Mullvad는 모두 이 패턴을 따르는 공식 Fedora 저장소를 유지하므로 클라이언트가 보안 수정을 건너뛰는 수동 바이너리 대신 루틴 dnf update 실행을 통해 자동으로 패치됩니다.
Fedora에서 VPN의 킬 스위치가 실제로 작동하는지 어떻게 확인할 수 있나요?
서버에 연결한 후 세션 중에 Wi-Fi를 끊고 2-3초 재연결 시간 동안 트래픽 유출이 없는지 확인하세요. 유출이 있으면 킬 스위치가 올바르게 구성되지 않은 것입니다. NordVPN의 경우, nordvpn set killswitch on 명령어로 활성화하세요.
Fedora에 설치 후 SELinux가 내 VPN 연결을 차단하면 어떻게 하나요?
getenforce를 실행하여 SELinux가 enforcing 모드인지 확인한 다음, sudo ausearch -m avc -ts recent로 거부를 확인합니다. 터널 인터페이스가 차단되면 sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora를 사용하여 정책 모듈을 생성한 다음 sudo semodule -i vpn-fedora.pp로 설치합니다. 기본 NordVPN, Surfshark 및 Mullvad 앱은 이 수정을 거의 트리거하지 않습니다.
Fedora에서 VPN을 사용 중인데도 DNS 누출이 표시되는 이유는 무엇이고 어떻게 수정하나요?
Fedora의 systemd-resolved 서비스는 활성 터널이 있어도 VPN의 DNS 설정을 무시할 수 있습니다. 특히 시스템 업데이트 후입니다. sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf를 실행하고 재연결하여 수정합니다. dnsleaktest.com에서 매달 재확인하세요. 이 문제는 루틴 dnf update 주기 후에 자동으로 다시 나타날 수 있습니다.
Fedora 시스템 업그레이드가 내 VPN의 분할 터널링 또는 연결을 끊을 수 있나요?
그럴 수 있습니다. Fedora 40의 NetworkManager 업데이트는 업계 전체의 여러 VPN 클라이언트에서 분할 터널링을 깨뜨렸습니다. Surfshark는 11일 내에 수정을 배포했고 NordVPN은 18일 후에 따라 했습니다. 앱이 업그레이드 후 오작동하면 수동 바이너리 릴리스를 기다리기보다는 sudo dnf reinstall [package]를 통해 제공업체의 DNF 저장소에서 직접 다시 설치하세요.