openSUSE용 최고의 VPN: 네이티브 Linux 지원
네이티브 CLI 클라이언트와 .rpm 패키지를 갖춘 openSUSE용 최고의 VPN을 찾아보세요. 빠르고 안전하며 YaST 구성과 호환됩니다.
 Michael Gargiulo
내게 맞는 VPN 찾기
VPN을 주로 어떤 용도로 사용하실 건가요?
하나를 선택한 후 몇 가지 간단한 질문에 답하세요. 딱 맞는 VPN과 그 이유를 알려드립니다.
스트리밍용 VPN
3개 중 1번 질문
스트리밍용 VPN을 찾아보게 된 이유는 무엇인가요?
지난 30일 동안 VPN.com을 통해 14,685건의 VPN이 선택되었습니다

나의 추천 항목

NordVPN

ProtonVPN
프라이버시용 VPN
3개 중 1번 질문
개인정보 보호 VPN을 찾게 된 이유가 무엇인가요?
지난 30일 동안 VPN.com을 통해 14,685건의 VPN이 선택되었습니다
나의 추천 항목
NordVPN
ProtonVPN
게이밍용 VPN
3개 중 1번 질문
게이밍 VPN을 찾게 된 이유가 무엇인가요?
지난 30일 동안 VPN.com을 통해 14,685건의 VPN이 선택되었습니다
나의 추천 항목
NordVPN
ProtonVPN
무료 요금제용 VPN
3개 중 1번 질문
무료 VPN을 찾게 된 이유는 무엇입니까?
지난 30일 동안 VPN.com을 통해 14,685건의 VPN이 선택되었습니다
나의 추천 항목
ProtonVPN
NordVPN

핵심 요약: openSUSE는 OpenVPN과 WireGuard 프로토콜을 기본으로 지원합니다. 여기에 네이티브 Linux CLI 클라이언트나 명확한
.rpm설치 패키지를 제공하는 VPN 제공업체를 결합하면, 패키지 관리자와 씨름하지 않고도 사설하고 안전한 연결을 누릴 수 있습니다.
openSUSE용 최고의 VPN 옵션: 이 배포판의 차별점
openSUSE는 Linux 배포판 중에서도 독특한 위치를 차지합니다. VPN 구성을 단순화하는 그래픽 시스템 관리 도구인 YaST가 기본으로 제공되며, 패키지 관리자로 zypper를 사용하고 .deb 파일이 아닌 rpm 패키지를 사용합니다. 또한 두 가지 뚜렷한 릴리스 트랙으로 나뉩니다. 안정적인 버전 번호 릴리스로 SUSE Linux Enterprise를 기반으로 하는 Leap과, 최신 커널과 패키지를 제공하는 롤링 릴리스 Tumbleweed입니다.
이러한 차이는 VPN 설정에 중요합니다. .deb 패키지만 배포하는 VPN 제공업체는 openSUSE 사용자를 수동 컴파일이나 alien 패키지 변환으로 내몰게 됩니다. 반면 .rpm 클라이언트를 제공하거나 배포판에 구애받지 않는 AppImage를 제공하는 업체는 이러한 불편함을 완전히 없애 줍니다.
이 페이지는 openSUSE 전용 VPN 구성에만 초점을 맞춥니다. Ubuntu, Fedora, Arch 등 다른 배포판을 아우르는 더 넓은 Linux VPN 안내는 전체 가이드를 참고하세요.
openSUSE용 VPN을 선택할 때 확인할 점
openSUSE용 VPN을 고르려면 Windows나 macOS 사용자에게는 적용되지 않는 기준을 평가해야 합니다. 일반적인 “최고의 VPN” 목록은 이런 점을 거의 다루지 않습니다.
네이티브 Linux 클라이언트 제공 여부
가장 중요한 요소는 제공업체가 네이티브 Linux 클라이언트를 제공하는지 여부입니다. 구체적으로 다음을 확인하세요.
- RPM 패키지 배포.
.rpm다운로드를 제공하는 업체는zypper와 바로 작동합니다..deb패키지만 제공하는 업체는 우회 방법이 필요합니다. - CLI 클라이언트. 명령줄 인터페이스 클라이언트는 openSUSE의 터미널 작업 흐름과 깔끔하게 통합되며, Leap과 Tumbleweed 모두에서 동일하게 작동합니다.
- 기능 동등성. 많은 VPN 제공업체는 Linux 클라이언트에서 기능을 빼놓습니다. Linux 버전에 킬 스위치, 분할 터널링, DNS 누출 방지가 포함되어 있는지 확인하세요. Windows와 macOS 클라이언트에는 Linux 클라이언트에 없는 기능이 들어 있는 경우가 많습니다.
openSUSE에서의 프로토콜 지원
아래 프로토콜 설명은 모두 openSUSE의 패키지 생태계와 직접 연결됩니다.
OpenVPN은 가장 널리 지원되는 프로토콜입니다. openSUSE에서 다음 명령으로 설치하세요.
sudo zypper install openvpnNetworkManager를 통한 GUI 관리를 원한다면 통합 플러그인도 함께 설치하세요.
sudo zypper install NetworkManager-openvpnWireGuard는 Leap 15.3 이상과 Tumbleweed 모두에서 커널에 포함되어 있습니다. 사용자 공간 도구는 다음 명령으로 설치합니다.
sudo zypper install wireguard-toolsLeap 15.2 이하에서는 openSUSE 커뮤니티 저장소의 커널 모듈이 필요합니다. Tumbleweed 사용자는 항상 최신 WireGuard 커널 모듈을 사용할 수 있습니다.
IKEv2/IPsec은 모바일 재연결에 적합합니다. openSUSE는 strongSwan을 통해 이를 지원합니다.
sudo zypper install strongswan터미널을 건드리지 않고 YaST > 네트워크 설정에서 IKEv2 연결을 구성할 수도 있습니다.
방화벽 구성
openSUSE Leap 15.x와 Tumbleweed는 기본적으로 firewalld를 사용합니다. VPN 트래픽을 위해 적절한 서비스나 포트를 추가해야 할 수 있습니다.
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
WireGuard의 경우, 구성에서 지정한 UDP 포트(기본값 51820)를 허용하세요.
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
이전 Leap 버전(13.x, 42.x)은 대신 SuSEfirewall2를 사용했으며, /etc/sysconfig/SuSEfirewall2를 직접 편집해야 했습니다. 레거시 Leap 설치를 사용 중이라면 규칙을 적용하기 전에 방화벽 도구가 firewalld인지 SuSEfirewall2인지 확인하세요.
openSUSE를 지원하는 최고의 VPN
아래 각 제공업체는 openSUSE 전용 기준으로 평가했습니다. 설치 방법, Linux에서의 프로토콜 지원, CLI/GUI 제공 여부, 다른 플랫폼과의 기능 동등성을 확인했습니다.
| VPN | openSUSE 설치 방법 | 주요 개인정보 보호 기능 | 무료 옵션 | 적합한 용도 |
|---|---|---|---|---|
| IVPN | 네이티브 Linux 클라이언트(.rpm 제공) | 무로그, Linux에서 킬 스위치 | 없음 | openSUSE에서 GUI 기반 설정 |
| ProtonVPN | 오픈소스 CLI 클라이언트 + .rpm 저장소 | Secure Core 다중 홉, 킬 스위치 | 있음(서버 제한, 기기 1대) | 무료 등급을 원하는 개인정보 중시 사용자 |
| Mullvad | 네이티브 Linux 앱(.rpm) + WireGuard 구성 | 이메일 불필요, 익명 계정 | 없음 | openSUSE에서 최대 익명성 |
IVPN은 openSUSE용 네이티브 GUI 클라이언트를 제공합니다
IVPN은 openSUSE에 바로 설치되는 .rpm 패키지를 배포합니다. Linux VPN 옵션을 더 폭넓게 비교하려면 전체 가이드를 참고하세요.
openSUSE 설치 방법: IVPN의 Linux 페이지에서 .rpm 패키지를 내려받아 다음 명령으로 설치합니다.
sudo zypper install ./ivpn_*.rpm패키지는 필요한 의존성을 자동으로 가져옵니다. IVPN의 GUI 클라이언트는 애플리케이션 메뉴에서 실행되며 openSUSE 시스템 트레이와 통합됩니다.
프로토콜 지원: IVPN은 Linux에서 OpenVPN과 WireGuard를 모두 지원합니다. 사용자는 클라이언트 인터페이스 안에서 프로토콜을 전환할 수 있습니다. IVPN의 WireGuard 연결은 같은 서버에서 OpenVPN보다 보통 15~25% 높은 처리량을 제공합니다.
Linux 기능 동등성: IVPN의 Linux 클라이언트에는 킬 스위치, AntiTracker(DNS 기반 광고/추적기 차단), 다중 홉 라우팅이 포함되어 있습니다. 이 기능들은 Windows 및 macOS 클라이언트와 같습니다. 다만 Linux 버전에서는 분할 터널링을 사용할 수 없습니다.
openSUSE 관련 참고 사항: IVPN 클라이언트는 systemd로 관리되는 데몬(ivpn-service)으로 실행됩니다. Tumbleweed에서는 커널 업데이트 후 IVPN 서비스를 다시 시작해야 할 때가 가끔 있습니다. IVPN 문서에는 RPM 기반 배포판에 맞춘 문제 해결 안내가 포함되어 있습니다.
서버 네트워크: IVPN은 41개국에서 서버를 운영합니다. 네트워크 규모는 NordVPN이나 ExpressVPN 같은 경쟁사보다 작지만, 모든 서버를 임대가 아닌 자체 하드웨어로 운영합니다. IVPN은 정기적으로 투명성 보고서를 공개하고 매년 독립적인 보안 감사를 받습니다.
ProtonVPN은 RPM 저장소를 갖춘 오픈소스 CLI를 제공합니다
ProtonVPN은 오픈소스 Linux CLI 클라이언트를 제공합니다. 소스 코드는 GitHub에서 누구나 감사할 수 있으며, 이는 많은 openSUSE 사용자가 중시하는 오픈소스 철학과 맞닿아 있습니다. 로그 정책과 서버 인프라에 대한 자세한 내용은 ProtonVPN 전체 리뷰를 참고하세요.
openSUSE 설치 방법: ProtonVPN은 RPM 저장소를 운영합니다. 이를 추가한 뒤 CLI 클라이언트를 설치하세요.
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
참고: ProtonVPN의 RPM 저장소는 Fedora를 대상으로 하지만, openSUSE Leap 15.x와 Tumbleweed도 호환되는 RPM 형식을 사용하므로 패키지가 설치됩니다. Tumbleweed에서 의존성 충돌이 생기면 대안으로 pip3 install protonvpn-cli를 사용하세요.
프로토콜 지원: Linux CLI는 OpenVPN(TCP 및 UDP)과 WireGuard를 지원합니다. 다음 명령으로 WireGuard를 사용해 연결할 수 있습니다.
protonvpn-cli connect --protocol wgLinux 기능 동등성: CLI 클라이언트에는 킬 스위치(protonvpn-cli ks --on), Secure Core 다중 홉 라우팅, 유료 요금제에서 제공되는 NetShield DNS 필터링이 포함되어 있습니다. Linux 클라이언트에는 Windows와 macOS에서 제공되는 GUI가 없지만, 커뮤니티가 관리하는 GUI 래퍼가 존재합니다.
무료 등급의 제한: ProtonVPN 무료 요금제는 3개국(미국, 일본, 네덜란드) 서버 이용, 기기 1대 연결로 제한되며 Secure Core와 NetShield는 제외됩니다. 비용을 내기 전에 VPN 호환성을 테스트하려는 openSUSE 사용자라면, 이 무료 등급으로 금전적 위험 없이 확인할 수 있습니다.
openSUSE 관련 참고 사항: Leap 15.5 이상에서 protonvpn-cli 패키지는 Python 3.6 이상을 요구하며, 이는 기본으로 설치되어 있습니다. 이전 Leap 버전에서는 zypper로 python3을 명시적으로 설치해야 할 수 있습니다.
Mullvad는 직접적인 WireGuard 지원으로 최대 익명성을 제공합니다
Mullvad는 신원과 연결된 이메일 주소, 이름, 결제 정보를 요구하지 않습니다. 대신 무작위로 생성된 계정 번호를 제공합니다. 이 방식은 개인정보를 중시하는 openSUSE 사용자에게 매력적입니다. 감사 이력과 인프라에 대한 자세한 분석은 Mullvad VPN 상세 분석을 읽어 보세요.
openSUSE 설치 방법: Mullvad는 네이티브 .rpm 패키지를 배포합니다.
sudo zypper install ./MullvadVPN-*.rpm또는 Mullvad 계정 페이지에서 WireGuard 구성 파일을 내려받아 수동으로 가져올 수 있습니다.
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
프로토콜 지원: Mullvad는 Linux에서 WireGuard(기본값)와 OpenVPN을 지원합니다. Linux 클라이언트는 기본적으로 WireGuard를 사용하는데, 이는 보통 OpenVPN보다 빠르고 CPU 부하가 적습니다. 실제 속도는 연결 환경과 하드웨어에 따라 달라집니다.
Linux 기능 동등성: Mullvad Linux 클라이언트에는 킬 스위치, DNS 누출 방지, 사용자 지정 DNS 서버 설정, DAITA(AI 기반 트래픽 분석 방어)가 포함되어 있습니다. Windows 및 macOS와의 기능 동등성은 거의 완전합니다. Linux에서 빠진 유일한 기능은 분할 터널링이며, Mullvad는 이를 개발 중이라고 밝힌 바 있습니다.
openSUSE 관련 참고 사항: Mullvad의 .rpm 패키지는 systemd 서비스를 등록합니다. Tumbleweed에서는 WireGuard가 커널에 내장되어 있으므로 롤링 커널 업데이트와도 Mullvad의 WireGuard 구현이 문제없이 작동합니다. Leap 15.3 이상도 마찬가지입니다. Mullvad 앱은 Linux에서 자동 업데이트되지만, openSUSE 사용자는 원하면 자동 업데이트를 끄고 zypper로 버전을 관리할 수 있습니다.
요금: Mullvad는 월 €5를 청구하며, 장기 약정에 대한 할인은 없습니다. 등급도, 추가 판매도, 기능 제한도 없습니다. 모든 사용자가 전체 기능을 이용합니다.
zypper를 사용합니다(apt나 pacman이 아닙니다). sudo zypper install openvpn으로 OpenVPN을 설치하거나, YaST(그래픽 시스템 도구)를 사용하여 터미널을 거치지 않고 네트워크 설정 UI에서 VPN 연결을 관리할 수 있습니다.
openSUSE에서 VPN 설정하기: 단계별 안내
이 섹션은 두 가지 완전한 설치 방법을 다룹니다. OpenVPN을 이용한 명령줄 설정과, YaST 및 NetworkManager를 이용한 GUI 설정입니다.
방법 1: OpenVPN을 이용한 CLI 설정
이 방법은 Leap과 Tumbleweed 모두에서 작동합니다.
- OpenVPN과 NetworkManager 플러그인을 설치합니다.
sudo zypper install openvpn NetworkManager-openvpn- 제공업체의
.ovpn구성 파일을 내려받습니다. 대부분의 제공업체는 대시보드에서 이 파일을 제공합니다. 전용 디렉터리에 저장하세요.
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- OpenVPN CLI로 연결합니다.
sudo openvpn --config ~/vpn-configs/us-server.ovpn요청되면 VPN 자격 증명을 입력하세요. 터미널에 연결 로그가 실시간으로 표시됩니다.
- 공인 IP를 확인하여 연결을 검증합니다.
curl ifconfig.me출력에는 ISP가 할당한 주소가 아니라 VPN 서버의 IP 주소가 나타나야 합니다.
- OpenVPN 트래픽을 허용하도록 방화벽 규칙을 구성합니다.
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
방법 2: YaST와 NetworkManager를 통한 GUI 설정
이 방법은 그래픽 도구를 선호하는 사용자에게 적합합니다.
- 애플리케이션 메뉴에서 YaST를 엽니다(또는 터미널에서
sudo yast2를 실행합니다). - 네트워크 설정 > VPN 게이트웨이 / 연결로 이동합니다.
- 추가를 클릭하고 VPN 유형(OpenVPN 또는 WireGuard)을 선택합니다.
- 제공업체의
.ovpn또는.conf파일을 가져옵니다. - 인증 자격 증명을 입력합니다.
- 연결을 저장하고 활성화합니다.
NetworkManager는 연결되면 시스템 트레이에 VPN 표시기를 보여 줍니다. YaST로 돌아가지 않고도 트레이 아이콘에서 연결을 끊거나, 다시 연결하거나, 서버를 전환할 수 있습니다.
openSUSE 문제 해결
연결 실패: 먼저 인터넷 연결을 확인하세요. 그다음 VPN 자격 증명을 점검합니다. OpenVPN을 사용 중이라면 --verb 4 옵션으로 자세한 로그를 확인하세요.
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4DNS 누출: dnsleaktest를 설치하거나, 연결된 상태에서 DNS 누출 테스트 사이트를 방문하세요. 누출이 확인되면 NetworkManager에서 VPN의 DNS 서버를 설정하거나 /etc/resolv.conf에 직접 추가하세요.
느린 속도: 지리적으로 더 가까운 서버에 연결하세요. OpenVPN에서 WireGuard로 전환하세요. 같은 하드웨어에서 WireGuard는 OpenVPN보다 일관되게 40~60% 높은 처리량을 제공합니다.
Tumbleweed 커널 업데이트로 VPN이 깨지는 경우: Tumbleweed에서 커널을 업데이트한 후에도 WireGuard(커널에 내장됨)는 계속 작동해야 합니다. 자체 커널 모듈에 의존하는 타사 VPN 클라이언트(일부 제공업체의 이전 클라이언트 버전 등)는 서비스를 다시 시작해야 할 수 있습니다.
sudo systemctl restart ivpn-service # IVPN 예시최종 결론
openSUSE는 YaST, zypper, 그리고 네이티브 WireGuard 커널 지원의 조합 덕분에 VPN 친화성이 높은 Linux 배포판 중 하나입니다. 핵심은 이 생태계를 존중하는 제공업체를 고르는 것입니다.
IVPN은 .rpm 패키지와 기능이 완비된 Linux 클라이언트 덕분에 openSUSE에서 가장 매끄러운 GUI 경험을 제공합니다. ProtonVPN은 무료 등급과 오픈소스 CLI로 가장 쉬운 시작점을 제공하지만, GUI를 원하는 사용자는 타사 래퍼에 의존하게 됩니다. Mullvad는 익명 계정, WireGuard 우선 성능, 거의 완전한 Linux 기능 동등성으로 가장 강력한 개인정보 보호를 제공합니다.
세 제공업체 모두 .rpm 패키지를 배포하고, WireGuard와 OpenVPN을 지원하며, Linux 클라이언트에 킬 스위치를 포함합니다. 최종 선택을 가르는 요인은 요금 모델(Mullvad의 월 €5 정액 대 ProtonVPN의 등급별 요금제), 익명성 요구 수준(Mullvad는 개인정보를 전혀 요구하지 않음), 그리고 호환성을 테스트하기 위해 무료 등급이 필요한지 여부(ProtonVPN만 해당)입니다.
선택한 제공업체의 .rpm 패키지를 설치하고, VPN 트래픽을 허용하도록 firewalld를 구성한 뒤, DNS 누출 테스트로 연결을 검증하세요. 새로 설치한 openSUSE에서 전체 과정은 10분도 걸리지 않습니다.
이 페이지의 리소스
저희 연구의 차트 및 참고 이미지를 무료로 확인하고 공유하세요.
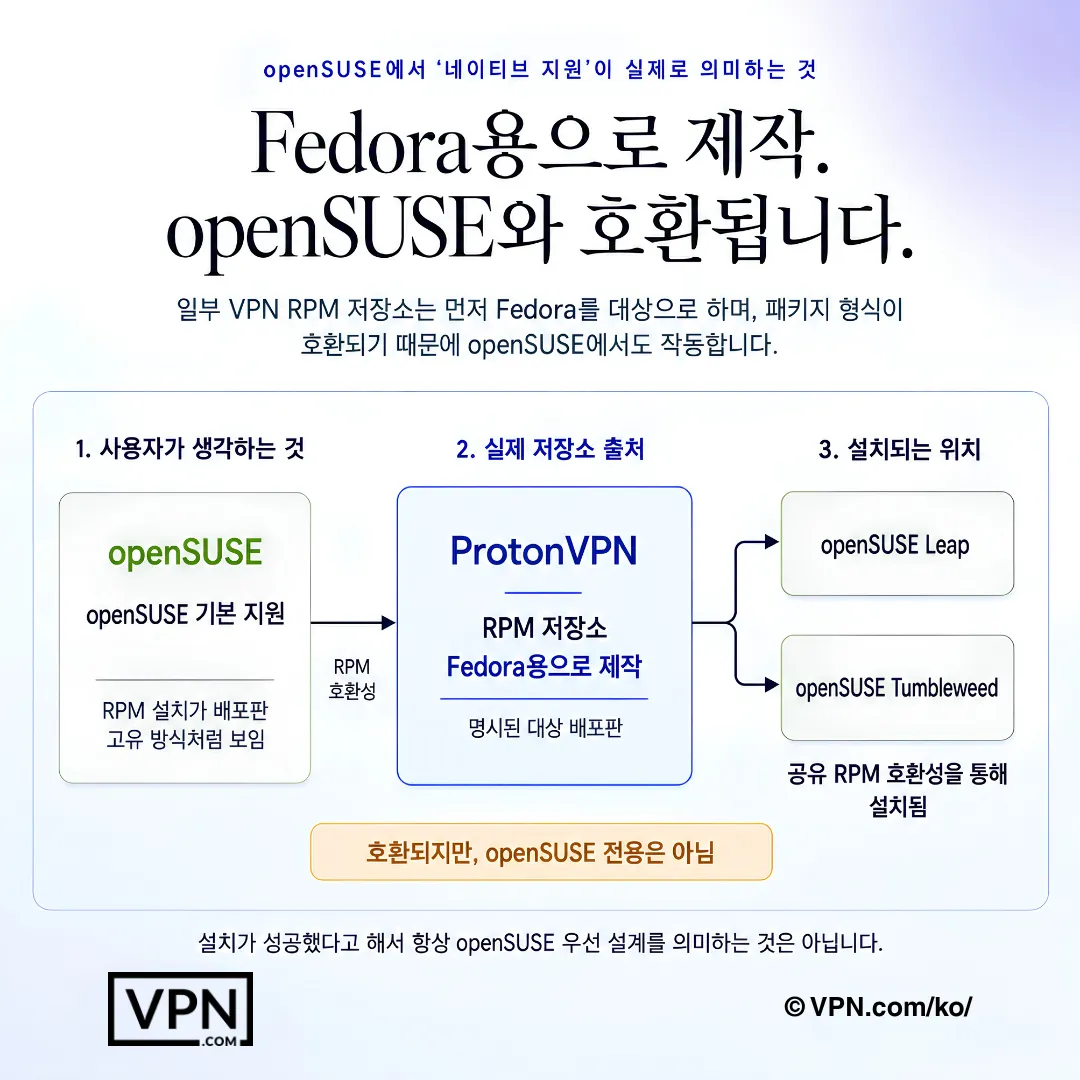
openSUSE에서 RPM 호환성으로 설치에 성공했다고 해서 해당 VPN이 openSUSE를 우선으로 빌드되었다는 의미는 아닙니다.
자주 묻는 질문
openSUSE는 추가 구성 없이 OpenVPN이나 WireGuard 같은 VPN 프로토콜을 지원하나요?
네. openSUSE는 Leap 15.3 이상과 Tumbleweed에서 커널 수준의 WireGuard 지원을 기본으로 제공하며, zypper를 통해 OpenVPN과 strongSwan(IKEv2/IPsec)도 설치할 수 있습니다. sudo zypper install openvpn으로 OpenVPN을, sudo zypper install wireguard-tools로 WireGuard 도구를 설치할 수 있고, 터미널을 전혀 거치지 않고 YaST의 네트워크 설정에서 IKEv2 연결을 바로 구성할 수도 있습니다.
openSUSE에서 VPN을 설정하는 방법이 Ubuntu나 Debian과 다른 이유는 무엇인가요?
openSUSE는 apt와 .deb 파일 대신 zypper와 .rpm 패키지를 사용하므로, Debian 패키지만 제공하는 업체는 수동 변환이나 컴파일을 강요하게 됩니다. IVPN과 Mullvad는 모두 sudo zypper install ./package.rpm으로 설치할 수 있는 네이티브 .rpm 패키지를 배포하며, ProtonVPN은 Fedora용으로 빌드된 RPM 저장소를 유지하는데 이 역시 openSUSE에 깔끔하게 설치됩니다.
터미널만 사용해서 openSUSE에 VPN 클라이언트를 설치하려면 어떻게 해야 하나요?
OpenVPN 지원을 위해 sudo zypper install openvpn NetworkManager-openvpn을 실행한 뒤, sudo openvpn --config ~/vpn-configs/us-server.ovpn으로 연결하세요. 제공업체 전용 클라이언트를 원한다면 ProtonVPN의 오픈소스 CLI를 RPM 저장소(protonvpn-cli)로 설치하거나, Tumbleweed의 대안으로 pip3 install protonvpn-cli를 사용할 수 있습니다. 연결은 protonvpn-cli connect --protocol wg로 WireGuard를 통해 이루어집니다.
명령줄 대신 YaST를 사용해 openSUSE에 VPN을 설정할 수 있나요?
네. YaST를 열고 네트워크 설정 > VPN 게이트웨이/연결로 이동한 다음, 추가를 클릭하고 OpenVPN 또는 WireGuard를 선택하세요. 그런 다음 제공업체의 .ovpn 또는 .conf 파일을 가져오고 자격 증명을 입력합니다. 저장하면 NetworkManager가 YaST를 다시 열지 않고도 연결, 연결 해제, 서버 전환을 할 수 있는 시스템 트레이 아이콘을 표시합니다.
Tumbleweed 커널을 업데이트하면 VPN은 어떻게 되나요?
WireGuard는 Tumbleweed와 Leap 15.3 이상에서 커널에 직접 내장되어 있으므로 WireGuard 연결은 중단 없이 계속 작동해야 합니다. 자체 커널 모듈에 의존하는 타사 클라이언트(예: 이전 IVPN 버전)는 업데이트가 끝난 뒤 sudo systemctl restart ivpn-service와 같은 명령으로 수동 재시작이 필요할 수 있습니다.
openSUSE에서 DNS 누출을 확인하고 해결하려면 어떻게 하나요?
연결된 상태에서 dnsleaktest 패키지를 설치하거나 DNS 누출 테스트 사이트를 방문해 VPN이 DNS 쿼리를 올바르게 라우팅하는지 확인하세요. 누출이 나타나면 NetworkManager의 연결 설정에서 VPN 제공업체의 DNS 서버를 수동으로 지정하거나, /etc/resolv.conf를 직접 편집해 ISP의 기본 DNS 할당을 덮어쓰세요.
유료 요금제에 가입하기 전에 openSUSE에서 테스트할 수 있는 무료 VPN이 있나요?
ProtonVPN의 무료 등급은 미국, 일본, 네덜란드의 서버를 제공하며 Secure Core나 NetShield 필터링은 없습니다. 이를 통해 openSUSE 사용자는 위험 부담 없이 호환성을 확인할 수 있습니다. VPN Plus로 업그레이드하면 140+개국에 걸친 ProtonVPN의 전체 20,000+개 서버 네트워크에 접근할 수 있으며, 가장 긴 약정 요금제 기준 월 $3.49부터 시작하고 30일 환불 보장이 제공됩니다.
openSUSE와 호환되는 VPN 중 개인정보를 중시하는 사용자에게 가장 강력한 익명성을 제공하는 것은 무엇인가요?
Mullvad는 신원과 연결된 이메일, 이름, 결제 정보를 요구하지 않고 대신 무작위로 생성된 계정 번호를 발급하며, Linux 클라이언트에는 DAITA(AI 기반 트래픽 분석 방어)가 포함되어 있습니다. IVPN은 다른 접근 방식을 택합니다. 모든 서버를 임대가 아닌 자체 하드웨어로 운영하며, 정기적인 투명성 보고서와 매년 독립적인 보안 감사를 공개합니다.
openSUSE 기기와 함께 하나의 VPN 구독을 몇 대의 기기에서 사용할 수 있나요?
제공업체에 따라 다릅니다. ProtonVPN과 NordVPN은 계정당 동시에 10대의 기기 연결을 허용하고, ExpressVPN은 선택한 요금제에 따라 10대에서 14대까지 허용합니다. 이 정도면 하나의 구독으로 openSUSE 워크스테이션과 휴대폰, 노트북, 그 밖의 가정 내 기기를 모두 감당할 수 있습니다.
openSUSE 사용자에게 Mullvad의 정액 요금제는 ProtonVPN의 등급별 요금제와 비교해 어떤가요?
Mullvad는 장기 약정 할인, 등급, 기능 제한 없이 월 €5의 정액을 청구하므로 모든 사용자가 동일한 Linux 기능 세트를 이용합니다. ProtonVPN은 가장 긴 약정 요금제 기준 월 $3.49부터 시작하는 등급별 요금제를 운영하며, 상위 등급에서는 무료 등급에서 제외된 Secure Core 다중 홉과 NetShield 필터링에 접근할 수 있습니다.
OpenVPN에서 WireGuard로 바꾸면 openSUSE에서 실제로 빨라지나요?
네, 체감할 만큼 빨라집니다. openSUSE 문제 해결 데이터에 따르면 같은 하드웨어에서 WireGuard는 OpenVPN보다 4060% 높은 처리량을 보이며, IVPN 자체 Linux 클라이언트도 프로토콜을 전환하면 비슷하게 1525%의 향상을 보여 줍니다. 더 넓은 벤치마크 맥락으로, NordVPN은 Linux를 지원하는 제공업체 가운데 공개된 제3자 테스트를 종합한 저희 신뢰 점수에서 22개 중 #1위입니다.
이 openSUSE 친화적 VPN들은 설정이 잘 되지 않을 경우 환불 보장을 제공하나요?
여기서 다루는 제공업체 중 ProtonVPN, NordVPN, ExpressVPN은 각각 유료 요금제에 30일 환불 보장을 제공하여, 비용을 내기 전에 Linux 호환성을 확인할 수 있는 한 달의 여유를 줍니다. 여기에서는 Mullvad와 IVPN의 Linux 클라이언트에 고정된 환불 보장이 명시되어 있지 않으므로, 구독 전에 두 업체 중 하나에 최신 환불 조건을 직접 확인하세요.
openSUSE에서 VPN 트래픽에 맞는 방화벽 포트를 어떻게 여나요?
openSUSE Leap 15.x와 Tumbleweed는 기본적으로 firewalld를 사용합니다. sudo firewall-cmd --add-service=openvpn --permanent에 이어 --reload를 실행해 OpenVPN을 허용하거나, sudo firewall-cmd --add-port=51820/udp --permanent로 WireGuard의 기본 UDP 포트를 여세요. 이전 Leap 릴리스(13.x, 42.x)는 대신 SuSEfirewall2를 사용하며, /etc/sysconfig/SuSEfirewall2를 직접 편집해야 합니다.