Найкращі корпоративні VPN-рішення: 5 платформ у порівнянні
Порівняйте корпоративні VPN і платформи zero trust: NordLayer, Cisco, Palo Alto, Fortinet та Zscaler. Дізнайтеся, яка підійде за розміром, стеком і командою ІТ.
 Michael Gargiulo
Знайдіть свій VPN
Для чого ви здебільшого використовуватимете VPN?
Оберіть один варіант і дайте кілька коротких відповідей. Ми назвемо VPN, який підходить саме вам, і пояснимо чому.
VPN для стрімінг
Питання 1 з 3
Що спонукало вас шукати VPN для стрімінгу?
14 603 VPN обрано через VPN.com за останні 30 днів

Ваш збіг

NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59

ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для конфіденційність
Питання 1 з 3
Що спонукало вас шукати VPN для приватності?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для ігри
Питання 1 з 3
Що змусило вас шукати ігровий VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для безкоштовні плани
Питання 1 з 3
Чому ви шукали безкоштовний VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
Коротка відповідь: Оберіть платформу, яка відповідає мережі, яку ви вже використовуєте. NordLayer найшвидше розгортається для команди, що працює переважно в хмарі, і не потребує керування обладнанням. Cisco Secure Client, Palo Alto GlobalProtect і Fortinet FortiClient мають сенс, якщо ви вже використовуєте файрволи цього вендора. Zscaler Private Access — вибір, коли мета полягає в доступі до застосунків за моделлю zero trust, а не в мережевому тунелі. NordLayer — єдина з п’яти, на яку ми можемо направити вас напряму, і ми пояснюємо це нижче.
Яку корпоративну VPN обрати?
| Якщо це про вас | З чого почати | Чому |
|---|---|---|
| Команда, що працює переважно в хмарі або гібридно, без локальних шлюзів, і потрібно запуститися швидко | NordLayer | Хмарні шлюзи та центральна панель керування, а також єдиний вхід (SSO) і багатофакторна автентифікація на кожному тарифі |
| Ви вже використовуєте файрволи Cisco ASA або Firepower | Cisco Secure Client[1] | Створений для роботи з власними шлюзами Cisco |
| Команда безпеки хоче глибокої перевірки трафіку на файрволі | Palo Alto GlobalProtect[2] | Поширює політику файрвола Palo Alto на віддалених користувачів |
| Ви вже використовуєте файрволи FortiGate і хочете одного вендора | Fortinet FortiClient[3] | Працює зі шлюзами FortiGate та інструментами Fortinet для кінцевих пристроїв |
| Ви хочете замінити широкий мережевий доступ доступом до окремих застосунків | Zscaler Private Access[4] | Модель zero trust: користувачі отримують доступ до конкретних застосунків, а не до мережі |
Отримати тарифи NordLayer і запросити пропозицію
Як ми обирали і чого не робимо. VPN.com не проводить власних тестів продуктивності чи безпеки. Цей посібник складено на основі опублікованої вендорами технічної документації та публічних рекомендацій з безпеки, перелічених у розділі посилань нижче. VPN.com отримує комісію, якщо ви купуєте NordLayer за нашим посиланням. З рештою чотирьох ми не маємо партнерських відносин, тому їхні посилання ведуть на сайти самих вендорів.
Що робить VPN «корпоративною»?
Споживча VPN захищає з’єднання однієї людини. Корпоративна VPN захищає доступ організації до її власних систем: вона додає централізоване адміністрування, інтеграцію з системами ідентифікації, політики доступу, які йдуть за користувачем, і журнали, які ІТ може перевіряти. Для меншої команди (приблизно від 5 до 500 користувачів) дивіться наш посібник найкраща VPN для бізнесу. Ця сторінка для більших або складніших розгортань: кілька офісів, наявні файрволи, команда безпеки та закупівля, яка запитує пропозицію, а не сторінку оплати.
У грі дві архітектури, і вибір між ними важливіший за бренд:
- Мережева VPN. Користувач автентифікується, відкривається тунель, і він отримує доступ до мережевих ресурсів, дозволених політикою. Cisco, Palo Alto і Fortinet побудовані навколо цього, прив’язані до своїх шлюзів або файрволів.
- Zero trust network access (ZTNA). Користувач підключається до окремих застосунків, а не до мережі. Zscaler Private Access побудований навколо цього. Про модель читайте в нашому посібнику з zero trust.
NordLayer ближчий до хмарно керованого полюса: ви користуєтеся його хостинговими шлюзами, а не володієте обладнанням.
П’ять платформ у порівнянні
| Платформа | Найкраще для | Розгортання | Ліцензування |
|---|---|---|---|
| NordLayer | Команд, що працюють переважно в хмарі та гібридно | Хмарне керування | За користувача, чотири тарифи (Lite, Core, Premium, Enterprise) |
| Cisco Secure Client[1] | Організацій на шлюзах Cisco | Локально або гібридно | Через Cisco, зазвичай у комплекті з іншими продуктами |
| Palo Alto GlobalProtect[2] | Команд безпеки на основі файрволів | На базі файрвола або хмара Prisma Access | Через Palo Alto, прив’язано до її платформи файрволів |
| Fortinet FortiClient[3] | Клієнтів FortiGate | Локально або гібридно | Через Fortinet; уточніть умови за пристрій або за користувача |
| Zscaler Private Access[4] | Zero trust, доступ на рівні застосунків | Хмарний сервіс | Через Zscaler; за пропозицією |
Умови ліцензування змінюються і узгоджуються індивідуально, тому ця таблиця описує модель, а не конкретну ціну. Запитайте у кожного вендора пропозицію з урахуванням вашої реальної кількості місць.
NordLayer
Найкраще для команд, що працюють переважно в хмарі або гібридно і хочуть керований сервіс без обладнання. NordLayer — бізнес-продукт від Nord Security. Адміністратори керують користувачами та шлюзами з централізованої панелі керування, а єдиний вхід (SSO) підключає його до постачальників ідентифікації, зокрема Microsoft Entra ID, Okta, OneLogin, JumpCloud і Google Workspace. Застосунки доступні для Windows, macOS, iOS, Android і Linux, а також є розширення для браузера. SSO і багатофакторна автентифікація доступні на всіх чотирьох тарифах (Lite, Core, Premium і Enterprise). NordLayer пропонує гарантію повернення коштів протягом 14 днів і не має безкоштовного пробного періоду, тож проводьте пілотний тест у цьому вікні. Це єдина платформа з тих, що тут розглянуті, на яку VPN.com може направити вас напряму.
Джерело: офіційний сайт NordLayer і сторінки тарифів, перевірено 2 жовтня 2026 року.
Cisco Secure Client
Найкраще для організацій, які вже використовують файрволи Cisco. Cisco Secure Client (наступник AnyConnect) підключається до шлюзів Cisco ASA і Firepower і підтримує SSL/TLS та IPsec. Його сильна сторона — відповідність: якщо ваші шлюзи, інструменти ідентифікації та операції безпеки вже від Cisco, клієнт вписується в цей стек. Якщо ні, вам доведеться прийняти весь цей стек, щоб ним користуватися. Ліцензування зазвичай проходить через Cisco або реселера.
Palo Alto GlobalProtect
Найкраще для команд безпеки, що використовують файрволи Palo Alto і хочуть єдину політику для офісних і віддалених користувачів. GlobalProtect підключає користувачів до файрволів Palo Alto або до її хмарного сервісу Prisma Access, тож ті самі правила інспекції та журналювання діють, де б не знаходився користувач. Panorama — центральна консоль керування Palo Alto для політик на багатьох файрволах.
Fortinet FortiClient
Найкраще для організацій, що стандартизуються на Fortinet. FortiClient працює зі шлюзами FortiGate та керуванням кінцевими пристроями Fortinet, тож контроль VPN, файрвола та кінцевих пристроїв належить одному вендору. Він підтримує тунелювання IPsec і SSL. Уточніть актуальні умови ліцензування у Fortinet, оскільки вони відрізняються для пропозицій за пристрій і за користувача.
Zscaler Private Access
Найкраще для організацій, що працюють переважно в хмарі й дотримуються zero trust. Zscaler Private Access не поміщає користувачів у мережу. Він забезпечує з’єднання між користувачем і конкретним застосунком через хмару Zscaler, тож адреси застосунків не відкриті для публічного інтернету. Якщо обліковий запис скомпрометовано, під загрозою опиняються лише застосунки, до яких цей обліковий запис мав доступ, а не вся мережа. Це хмарний сервіс, тож середовищам із великою кількістю локальної інфраструктури потрібна поетапна міграція.
Як обрати: шість питань
- Що ви вже використовуєте? Наявні файрволи Cisco, Palo Alto або Fortinet зазвичай вирішують це питання. Клієнт, що відповідає вашим шлюзам, заощаджує роботу з інтеграцією.
- Скільки людей і скільки майданчиків? Багато філій тягнуть до платформ на базі файрволів. Переважно віддалений персонал, що працює з SaaS-інструментами, тягне до хмарно керованих або zero trust рішень.
- Хто буде адмініструвати? Хмарно керований сервіс потребує менше знань про обладнання. Платформи на основі файрволів потребують команди, яка вже знає вендора.
- Чи підключається він до вашого постачальника ідентифікації? Переконайтеся, що єдиний вхід і керування обліковими записами працюють з каталогом, який ви використовуєте (Entra ID, Okta, Google Workspace).
- Чого вимагає ваш аудитор або страховик? VPN — один контроль серед кількох і сам по собі не робить організацію відповідною вимогам. Запитайте у кожного вендора актуальну аудиторську документацію і самі перевірте дати звітів.
- Чи можна провести пілот? Запустіть 25–50 користувачів на кілька тижнів щонайменше у двох локаціях. Створіть запит у службу підтримки і заміряйте час відповіді.
Остаточний висновок
Єдиної найкращої корпоративної VPN немає, є лише найкраща відповідність вашому середовищу. Оберіть NordLayer, якщо ви працюєте переважно в хмарі і хочете керований сервіс без обладнання. Оберіть клієнт Cisco, Palo Alto або Fortinet, якщо ви вже використовуєте файрволи цього вендора. Оберіть Zscaler Private Access, якщо ваша мета — доступ до застосунків за моделлю zero trust.
Що б ви не обрали у короткий список, проведіть пілот, запитайте актуальну аудиторську документацію і отримайте письмову пропозицію з урахуванням вашої кількості місць. Перегляньте тарифи NordLayer, якщо підходить хмарно керований варіант.
Посилання
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
Посилання
- Cisco. 2026. Secure Client (including AnyConnect). Отримано 30 вересня 2026 р. з https://www.cisco.com/site/us/en/products/security/secure-client/index.html.Архів: Знімок Wayback Machine
- Palo Alto Networks. б.д. Secure Remote Access | GlobalProtect. Отримано 30 вересня 2026 р. з https://www.paloaltonetworks.com/sase/globalprotect.Архів: Знімок Wayback Machine
- Fortinet. б.д. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.Архів: Знімок Wayback Machine
- Zscaler. б.д. Transforming secure access with Zscaler Private Access (ZPA). Отримано 30 вересня 2026 р. з https://www.zscaler.com/products-and-solutions/zscaler-private-access.Архів: Знімок Wayback Machine
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.Архів: Знімок Wayback Machine
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.Архів: Знімок Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. б.д. Enterprise VPN Security. Отримано 30 вересня 2026 р. з https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.Архів: Знімок Wayback Machine
- Fortinet. б.д. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.Архів: Знімок Wayback Machine
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
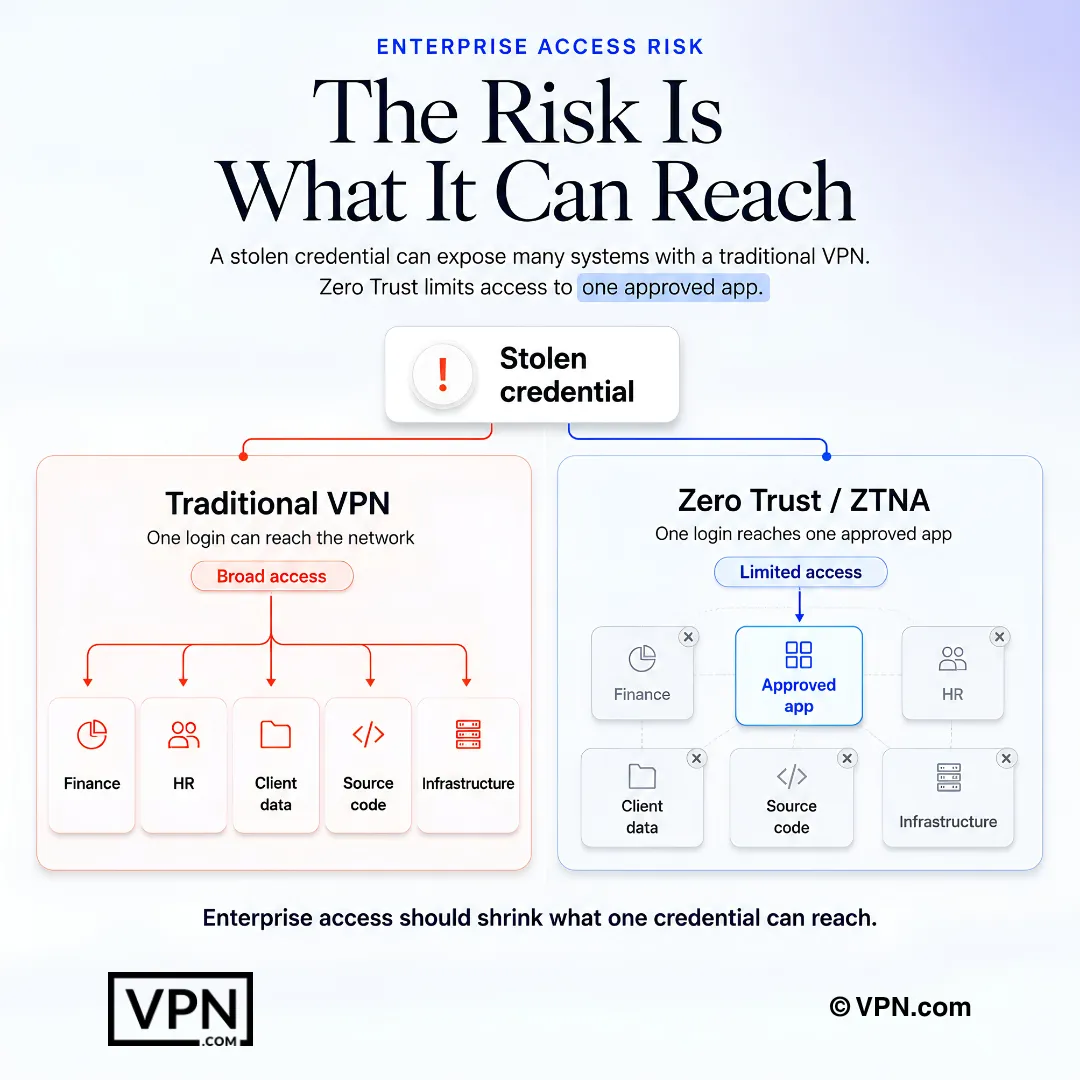
Ризик корпоративного доступу зменшується, коли одні облікові дані не можуть охопити всю мережу.
Поширені запитання
Що таке корпоративна VPN?
Корпоративна VPN надає співробітникам безпечний доступ до систем компанії через централізоване адміністрування, інтеграцію з ідентифікацією, політики доступу та журнали аудиту. Вона відрізняється від споживчої VPN, яка захищає з’єднання однієї людини і не має адміністративного рівня. Корпоративні платформи створені для багатьох користувачів, кількох офісів і ІТ- чи команди безпеки.
У чому різниця між корпоративною та бізнес-VPN?
Здебільшого в масштабі та інтеграції. VPN для малого бізнесу орієнтована на просте налаштування та ліцензування на багато місць для команд від кількох до кількох сотень людей. Корпоративне розгортання додає інтеграцію з наявними файрволами, системами ідентифікації та моніторингом, а також закупівлю через пропозиції та контракти. Багато хмарно керованих продуктів обслуговують обидва сегменти.
Чи замінюють VPN мережевий доступ zero trust (ZTNA)?
Для деяких організацій — частково. Традиційна VPN відкриває тунель до мережі, на яку має доступ користувач. ZTNA підключає користувачів до окремих застосунків, що обмежує те, до чого може дістатися скомпрометований обліковий запис. Багато організацій використовують обидва підходи під час переходу. Zscaler Private Access — продукт ZTNA; інші тут розглянуті — VPN-орієнтовані.
Яка корпоративна VPN найкраща, якщо ми вже використовуємо файрволи Cisco, Palo Alto або Fortinet?
Зазвичай клієнт того самого вендора: Cisco Secure Client для шлюзів Cisco, GlobalProtect для файрволів Palo Alto, FortiClient для FortiGate. Клієнт створений для свого шлюзу, тож ви уникаєте роботи з інтеграцією. Якщо ви не використовуєте жодного з них, хмарно керований варіант, наприклад NordLayer, дозволяє не купувати обладнання.
Як ціноутворюється корпоративна VPN?
Здебільшого за користувача, за пристрій або в межах більшої угоди про безпеку. Опубліковані прайс-листи рідко збігаються з тим, що платить великий покупець, тому запитуйте пропозицію з урахуванням вашої реальної кількості місць і уточнюйте, який рівень підтримки в неї входить. NordLayer перелічує чотири тарифи (Lite, Core, Premium і Enterprise) на власній сторінці цін.
Чи робить корпоративна VPN нас відповідними HIPAA, SOC 2 або PCI DSS?
Ні. VPN — один технічний контроль, а відповідність залежить від ваших політик, конфігурації, постачальників і доказів. Запитайте у кожного вендора актуальні аудиторські звіти або атестації, перевірте дати і поцікавтеся у свого фахівця з відповідності, які контролі вимагає ваша система.
Як провести пілот перед покупкою?
Оберіть 25–50 користувачів щонайменше у двох локаціях і працюйте з ними кілька тижнів. Перевірте вхід через постачальника ідентифікації, надійність на слабких з’єднаннях, навантаження на адміністрування та підтримку. Створіть справжній запит у підтримку і заміряйте час відповіді. З NordLayer робіть це в межах 14-денного вікна повернення коштів, оскільки безкоштовного пробного періоду немає.
Чи може співробітник натомість використовувати споживчу VPN для роботи?
Це погане рішення, щойно компанії потрібен централізований контроль. У споживчих VPN немає адміністративної консолі, немає способу забезпечити, хто до чого підключається, і немає належних компанії журналів. Дуже мала команда іноді починає з цього, але для більших потреб краще підходить бізнес-продукт. Дивіться наш посібник найкраща VPN для бізнесу.
Які пристрої повинна підтримувати корпоративна VPN?
Щонайменше Windows, macOS, iOS і Android, а для інженерних команд — Linux. NordLayer пропонує застосунки для всіх п’яти, а також розширення для браузера. Для інших уточніть підтримку платформ і сумісність з керуванням мобільними пристроями на сайті вендора.
Що перевірити, якщо віддалені співробітники скаржаться, що VPN повільна або розриває з’єднання?
Почніть з розташування шлюзу і його навантаження, потім з локальної мережі користувача, а потім з політики розділеного тунелювання. Мережеві VPN, що спрямовують увесь трафік через віддалений шлюз, додають затримку, тоді як хмарні варіанти та варіанти zero trust можуть направляти користувачів до ближчої точки присутності. Порушіть це з підтримкою вендора під час пілоту, щоб побачити, як вони реагують.