VPN Tốt Nhất Cho Fedora Linux: Hỗ Trợ Gốc & Tốc Độ
Tìm VPN tốt nhất cho Fedora với hỗ trợ Linux gốc, mã hóa đầy đủ và tương thích với SELinux. Bảo vệ lưu lượng của bạn trên chu kỳ phát hành nhanh của Fedora.
 Michael Gargiulo
 ExpressVPN3,000+ máy chủ
85 trên 100, được tính từ hai phần có trọng số
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 27Tách nhóm nguồn: 27Điểm được cập nhật 4 thg 10, 2026
Chúng tôi thu thập bằng chứng từ bên thứ ba và đánh giá theo tiêu chí biên tập. VPN.com không vận hành phòng thử nghiệm riêng.
 NordVPN8,900+ máy chủ
NordVPN's privacy and security record is strong on process and mixed on proof
94 trên 100, được tính từ hai phần có trọng số
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 31Tách nhóm nguồn: 23Điểm được cập nhật 4 thg 10, 2026
Chúng tôi thu thập bằng chứng từ bên thứ ba và đánh giá theo tiêu chí biên tập. VPN.com không vận hành phòng thử nghiệm riêng.
 Surfshark3,200+ máy chủ
85 trên 100, được tính từ hai phần có trọng số
Đã nghiên cứu vào 3 thg 10, 2026Số tuyên bố đã kiểm tra: 32Tách nhóm nguồn: 19Điểm được cập nhật 4 thg 10, 2026
Chúng tôi thu thập bằng chứng từ bên thứ ba và đánh giá theo tiêu chí biên tập. VPN.com không vận hành phòng thử nghiệm riêng.
Tại Sao Người Dùng Fedora Cần Giải Pháp VPN Riêng Biệt
Dòng Dưới Cùng: Fedora được phát hành mà không có mã hóa lưu lượng tích hợp sẵn. VPN hỗ trợ Linux gốc ẩn IP của bạn, mã hóa mọi gói dữ liệu và truy cập nội dung bị hạn chế về địa lý trên distro cụ thể này.
Fedora thu hút những nhà phát triển, quản trị viên hệ thống và những người dùng quan tâm đến quyền riêng tư, những người coi trọng các gói hiện đại và chu kỳ phát hành nhanh. Sức mạnh đó đi kèm với một sự đánh đổi: stack mạng mặc định của Fedora gửi lưu lượng không mã hóa. VPN đóng lại khoảng trống đó.
Tuy nhiên, không phải VPN nào cũng hoạt động tốt trên Fedora. Chu kì phát hành sáu tháng của Fedora, thực thi SELinux và trình quản lý gói DNF tạo ra những yêu cầu tương thích độc đáo. Lời khuyên chung “VPN cho Linux” thường không đủ ở đây. Hướng dẫn này bao gồm các bước cài đặt dành riêng cho Fedora, so sánh giao thức và tính năng, cũng như so sánh từng nhà cung cấp để bạn có thể chọn công cụ phù hợp cho quy trình làm việc của mình.
Cách Hoạt Động Của Tương Thích VPN Trên Fedora
Không phải tất cả các nhà cung cấp VPN đều đối xử với Fedora như nhau. Một số gửi các gói .rpm gốc. Những cái khác yêu cầu cấu hình OpenVPN hoặc WireGuard thủ công. Sự khác biệt này quan trọng đối với khả năng sử dụng hàng ngày.
Các máy khách gốc thường được cập nhật tự động thông qua kho lưu trữ DNF. Chúng tích hợp với Trình Quản Lý Mạng GNOME và tôn trọng các chính sách SELinux. Các thiết lập thủ công cung cấp tính linh hoạt giao thức nhiều hơn nhưng yêu cầu bảo trì liên tục sau mỗi bản phát hành Fedora.
Những Cân Nhắc Kỹ Thuật Cụ Thể Cho Fedora
Chuỗi công cụ của Fedora tạo ra bốn điểm kiểm tra tương thích phân biệt hỗ trợ VPN tốt với xấu:
- Quản Lý Gói DNF: Các nhà cung cấp cung cấp gói
.rpmhoặc duy trì một repo dành riêng cho Fedora cho phép bạn cài đặt và cập nhật bằng một lệnhsudo dnf installduy nhất. Những nhà cung cấp không có hỗ trợ này buộc bạn tải xuống các tệp nhị phân độc lập bỏ qua các bản vá bảo mật tự động. - Thực Thi SELinux: Fedora thực thi SELinux ở chế độ “enforcing” theo mặc định. Một số máy khách VPN không thành công im lặng vì SELinux chặn giao diện đường hầm của chúng. NordVPN và Surfshark đã giải quyết điều này trong các ứng dụng gốc của họ. Thiết lập OpenVPN của ExpressVPN có thể yêu cầu một mô-đun chính sách SELinux tùy chỉnh (chi tiết trong phần thiết lập bên dưới).
- Tương Thích Kernel: Fedora cung cấp các bản phát hành kernel 6.x nhiều tháng trước các distro khác. Các mô-đun kernel VPN, đặc biệt là các triển khai WireGuard, phải biên dịch dựa trên các tiêu đề mới hơn này. Các nhà cung cấp lạc hậu gây ra lỗi kết nối sau khi nâng cấp Fedora.
- Tích Hợp Trình Quản Lý Mạng GNOME: Fedora mặc định là GNOME. Các VPN đăng ký dưới dạng plugin Trình Quản Lý Mạng hiển thị trạng thái kết nối trong khay hệ thống và cho phép chuyển đổi máy chủ bằng một lần nhấp. Nếu không có tích hợp này, bạn quản lý kết nối hoàn toàn thông qua terminal.
Tại Sao Cập Nhật Thường Xuyên Và Tương Thích Quan Trọng
Chu kỳ phát hành nhanh của Fedora khiến tần suất cập nhật trở thành một yếu tố quyết định:
- Các bản vá bảo mật: Mỗi bản phát hành Fedora cập nhật các thư viện mạng cốt lõi. Các nhà cung cấp VPN vá lỗi trong vòng 30 ngày sau khi Fedora phát hành duy trì tính ổn định kết nối. Các nhà cung cấp chậm đưa ra các cửa sổ dễ bị tổn thương.
- Nâng cấp Giao thức: Các giao thức dựa trên WireGuard chẳng hạn như NordLynx phụ thuộc vào hỗ trợ hạt nhân, vì vậy một nhà cung cấp tụt lạc phía sau hạt nhân Fedora mới có thể để bạn sử dụng giao thức dự phòng chậm hơn.
- Sửa lỗi: Các thay đổi NetworkManager giữa các bản phát hành Fedora có thể phá vỡ các tính năng như split tunneling trong các ứng dụng VPN, vì vậy hãy kiểm tra xem nhà cung cấp vận chuyển các bản sửa lỗi nhanh chóng như thế nào.
Chọn các nhà cung cấp có hồ sơ theo dõi được ghi chép về các bản cập nhật Fedora nhanh chóng.
4 VPN Hàng Đầu Hỗ Trợ Đầy Đủ Fedora
Mỗi nhà cung cấp dưới đây công bố hỗ trợ Linux chính thức hoặc đường dẫn cài đặt tương thích với Fedora. Chi tiết được lấy từ tài liệu của các nhà cung cấp, và kết quả của bạn sẽ khác nhau tùy thuộc vào phần cứng, mạng và lựa chọn máy chủ của bạn.
1. NordVPN: Ứng Dụng Fedora Gốc Tốt Nhất
NordVPN cung cấp gói Fedora gốc hoàn chỉnh nhất trong bốn ứng dụng, với kho lưu trữ chính thức. Thông số kỹ thuật chính:
- Mạng máy chủ: 6.400+ máy chủ trên 111 quốc gia
- Ứng dụng Fedora: Gói
.rpmnative với giao diện CLI và tích hợp GNOME Network Manager - Mã hóa: AES-256 với NordLynx (dựa trên WireGuard) và tùy chọn OpenVPN
- Kết nối đồng thời: 10 thiết bị
- Kiểm toán: NordVPN cho rằng chính sách no-logs của nó đã được kiểm toán độc lập (Deloitte, PwC)
Cài Đặt Fedora thông qua DNF
NordVPN duy trì một kho lưu trữ Fedora chính thức. Đây là quy trình chính xác:
# Thêm kho lưu trữ NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Cài đặt ứng dụng
sudo dnf install nordvpn

# Đăng nhập và kết nối
nordvpn login
nordvpn connect
Ứng dụng NordVPN đăng ký với Trình Quản Lý Mạng GNOME tự động. Trạng thái kết nối xuất hiện trong khay hệ thống. Không cần điều chỉnh chính sách SELinux vì ứng dụng được cung cấp với các bối cảnh bảo mật chính xác.
Các tính năng bảo mật trên Fedora
Bạn có thể kích hoạt tính năng kill switch của NordVPN bằng nordvpn set killswitch on. Tính năng CyberSec chặn quảng cáo và các miền phần mềm độc hại ở cấp độ DNS.
Ưu điểm và Nhược điểm
| Ưu điểm | Nhược điểm |
|---|---|
Gói .rpm native với cập nhật DNF | Giao diện dòng lệnh (không có cửa sổ GUI, mặc dù tích hợp khay hệ thống GNOME bù đắp) |
| Giao thức NordLynx (dựa trên WireGuard) | Sự cố máy chủ năm 2018 vẫn khiến một số người lo ngại, mặc dù cơ sở hạ tầng đã được cải tổ kể từ đó |
| Tích hợp GNOME Network Manager hoạt động ngay từ đầu | IP chuyên dụng có thêm phí ($3.69/tháng) |
| 10 kết nối đồng thời | |
| Double VPN và Onion over VPN cho các tình huống đe dọa cao |
2. Surfshark: Tùy Chọn Ngân Sách Tốt Nhất Với Thiết Bị Không Giới Hạn
Surfshark kết hợp định giá tích cực với hỗ trợ Fedora vững chắc. Các thông số chính:
- Mạng máy chủ: 3.200+ máy chủ trên 100 quốc gia
- Ứng dụng Fedora: Ứng dụng Linux gốc với giao diện GUI
- Mã hóa: AES-256 với WireGuard và OpenVPN
- Kết nối đồng thời: Không giới hạn
- Giá: Bắt đầu từ $2.49/month trên các gói 2 năm
Cài Đặt Fedora thông qua DNF
# Thêm kho lưu trữ Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Cài đặt ứng dụng
sudo dnf install surfshark

# Khởi chạy GUI hoặc sử dụng CLI
surfshark-cli login
surfshark-cli connect
Ứng dụng Linux của Surfshark bao gồm giao diện đồ họa, làm cho nó trở thành tùy chọn dễ tiếp cận nhất cho những người dùng Fedora thích không làm việc trong terminal. Nó tích hợp với Trình Quản Lý Mạng GNOME và xử lý các ngữ cảnh SELinux một cách chính xác.
Tính Năng Bảo Mật Trên Fedora
Tính năng CleanWeb của Surfshark chặn quảng cáo, trình theo dõi và các tên miền độc hại, và công tắc kill switch có sẵn trong ứng dụng Linux.
Ưu điểm và Nhược điểm
| Ưu điểm | Nhược điểm |
|---|---|
| Ứng dụng GUI cho Linux (hiếm gặp ở các nhà cung cấp VPN) | Mạng máy chủ nhỏ hơn NordVPN hoặc ExpressVPN |
| Kết nối đồng thời không giới hạn | Kết quả truyền phát khác nhau tùy theo máy chủ |
| Giá rẻ nhất trong số các nhà cung cấp hàng đầu | Nhân viên hỗ trợ khách hàng đôi khi thiếu kiến thức về Fedora |
| CleanWeb chặn quảng cáo/trình theo dõi | |
| MultiHop (VPN kép) và chế độ Camouflage |
3. ExpressVPN: Đáng Tin Cậy Nhất Cho Streaming Trên Fedora
ExpressVPN thiếu ứng dụng GUI gốc cho Fedora nhưng công bố tài liệu thiết lập Linux chi tiết. Thông số chính:
- Mạng máy chủ: 3.000+ máy chủ trên 105 quốc gia
- Hỗ trợ Fedora: Cấu hình thủ công OpenVPN hoặc ứng dụng Linux dựa trên CLI
- Mã hóa: AES-256 với giao thức Lightway và OpenVPN
- Kết nối đồng thời: 8 thiết bị
- Kiểm toán: KPMG cấp xác nhận về điều khiển không có nhật ký (2025); Cure53 kiểm toán giao thức Lightway
Cài Đặt Fedora: Phương Pháp OpenVPN Với Sửa Lỗi SELinux
Trình cài đặt Linux của ExpressVPN hoạt động trên Fedora, nhưng thực thi SELinux có thể chặn giao diện đường hầm. Đây là thiết lập hoàn chỉnh bao gồm điều chỉnh SELinux:
# Cài đặt OpenVPN và các phụ thuộc
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Tải xuống các tệp cấu hình `.ovpn` của ExpressVPN từ bảng điều khiển tài khoản của bạn
# Nhập vào GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Nếu SELinux chặn kết nối, tạo ngoại lệ chính sách
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Kết nối thông qua GUI Network Manager hoặc CLI
nmcli connection up [connection-name]
Bước SELinux này là duy nhất cho Fedora. Người dùng Ubuntu và Debian không bao giờ gặp phải nó. Mô-đun chính sách vẫn tồn tại trên các lần khởi động lại và nâng cấp Fedora.
Các tính năng bảo mật trên Fedora
ExpressVPN quảng bá dịch vụ của mình để truy cập nội dung phát trực tuyến, nhưng kết quả phát trực tuyến thay đổi tùy theo máy chủ và dịch vụ.
Ưu điểm và nhược điểm
| Ưu điểm | Nhược điểm |
|---|---|
| Được tiếp thị cho truy cập nội dung bị giới hạn về địa lý | Không có ứng dụng GUI gốc cho Fedora |
| Giao thức Lightway mang lại tốc độ mạnh mẽ | Cần điều chỉnh chính sách SELinux |
| Tài liệu thiết lập dành riêng cho Fedora chi tiết | Tùy chọn đắt nhất ($6.67/tháng trên gói hàng năm) |
| Cơ sở hạ tầng TrustedServer (chỉ RAM) | Giới hạn 8 kết nối đồng thời |
| Chính sách no-logs được kiểm toán bởi KPMG |
4. Mullvad VPN: Tốt Nhất Để Có Quyền Riêng Tư Tối Đa Trên Fedora
Mullvad có một cách tiếp cận khác: không có tài khoản, không có email, không có dữ liệu cá nhân. Các thông số chính:
- Mạng Máy Chủ: 700+ máy chủ trên 46 quốc gia
- Ứng Dụng Fedora: Gói
.rpmgốc với GUI đầy đủ - Mã Hóa: AES-256 với WireGuard (mặc định) và OpenVPN
- Giá: €5/tháng cố định, không có chiết khấu, không có gói dài hạn
- Quyền Riêng Tư: Chấp nhận tiền mặt và tiền điện tử; không cần email để đăng ký
Cài Đặt Fedora thông qua DNF
# Tải xuống và nhập khóa ký
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Thêm kho lưu trữ Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Cài đặt ứng dụng
sudo dnf install mullvad-vpn

# Tạo số tài khoản (không cần email)
# Nhập số vào GUI và kết nối
Ứng dụng Fedora của Mullvad bao gồm giao diện đồ họa đầy đủ với lựa chọn máy chủ, chuyển đổi kill switch và cấu hình DNS. Nó xử lý SELinux và tích hợp Trình Quản Lý Mạng GNOME mà không cần can thiệp thủ công.
Các Tính Năng Bảo Mật trên Fedora
Mullvad không quảng cáo cho streaming và không truy cập được một cách đáng tin cậy vào các dịch vụ streaming, một sự đánh đổi có chủ ý để đạt được bảo mật tối đa.
Ưu điểm và Nhược điểm
| Ưu điểm | Nhược điểm |
|---|---|
| Không yêu cầu dữ liệu cá nhân để đăng ký | Mạng máy chủ nhỏ nhất trong số bốn nhà cung cấp |
Ứng dụng GUI đầy đủ cho Fedora với gói .rpm | Tỷ lệ truy cập phát trực tuyến kém |
| Hỗ trợ WireGuard | Không có kế hoạch chiết khấu dài hạn |
| Định giá minh bạch không có phí bổ sung | Giới hạn 5 kết nối đồng thời |
| Chấp nhận thanh toán tiền mặt để đạt tính ẩn danh thực sự |
Chọn VPN Phù Hợp Cho Quy Trình Làm Việc Fedora Của Bạn
Nhà cung cấp tốt nhất phụ thuộc vào trường hợp sử dụng chính của bạn. Hãy xem xét các yếu tố sau:
Chính sách bảo mật và lịch sử kiểm toán: NordVPN cho biết chính sách no-logs của nó đã được kiểm toán độc lập, và ExpressVPN đã yêu cầu KPMG đảm bảo các biện pháp no-logs của nó (2025). Mullvad loại bỏ nhu cầu tin tưởng bằng cách không thu thập bất kỳ dữ liệu cá nhân nào. Surfshark cho biết thiết lập no-logs của nó đã được kiểm toán bởi Deloitte.
Yêu cầu tốc độ: Đối với các tác vụ yêu cầu băng thông lớn như truyền tệp tin lớn hoặc phát trực tuyến 4K, hãy chọn nhà cung cấp có giao thức dựa trên WireGuard, chẳng hạn như NordLynx trên NordVPN hoặc WireGuard trên Mullvad.
Giá và phạm vi thiết bị: Chính sách thiết bị không giới hạn của Surfshark với giá $2.49/tháng làm cho nó lý tưởng cho những người dùng có nhiều máy trạm Fedora, máy tính xách tay và điện thoại. Mức giá cố định €5/tháng của Mullvad làm đơn giản hóa ngân sách.
Truy cập nội dung bị giới hạn theo địa lý: Nếu nội dung bị giới hạn theo địa lý là quan trọng, ExpressVPN, NordVPN và Surfshark đều tiếp thị tính năng truy cập nội dung bị giới hạn theo địa lý, nhưng kết quả khác nhau tùy theo máy chủ và dịch vụ. Mullvad không được thiết kế cho mục đích này.
Hỗ trợ dành riêng cho Fedora: NordVPN, Surfshark và ExpressVPN cung cấp hỗ trợ trò chuyện trực tiếp hoặc qua vé hỗ trợ, trong khi Mullvad dựa vào email và tài liệu của nó.
Hướng Dẫn Từng Bước Thiết Lập VPN Trên Fedora
Phương pháp cài đặt phụ thuộc vào nhà cung cấp được chọn và giao thức ưa thích của bạn. Dưới đây là các hướng dẫn chi tiết cho hai cách tiếp cận phổ biến nhất.
Phương Pháp 1: Cài Đặt Ứng Dụng Gốc (NordVPN, Surfshark, Mullvad)
-
Cập nhật hệ thống của bạn trước tiên:
sudo dnf update -y -
Thêm kho lưu trữ của nhà cung cấp bằng cách sử dụng các lệnh được liệt kê trong mỗi phần nhà cung cấp ở trên.
-
Cài đặt thông qua DNF:
sudo dnf install [provider-package-name] -
Xác minh trạng thái SELinux (sẽ hiển thị “enforcing”):
getenforceCác ứng dụng gốc từ NordVPN, Surfshark và Mullvad xử lý các ngữ cảnh SELinux tự động. Không cần thay đổi chính sách thủ công.
-
Kiểm tra tích hợp Trình Quản Lý Mạng GNOME: Mở Cài Đặt → Mạng. Kết nối VPN sẽ xuất hiện dưới mục VPN sau lần khởi chạy đầu tiên.
-
Kết nối và xác minh:
curl ifconfig.me  # Kiểm tra IP trước khi kết nối
[provider-cli] connect
curl ifconfig.me  # Xác nhận IP đã thay đổi
Phương Pháp 2: Cài Đặt OpenVPN/WireGuard Thủ Công (ExpressVPN Hoặc Bất Kỳ Nhà Cung Cấp Nào)
-
Cài đặt công cụ giao thức:
# Cho OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Cho WireGuard sudo dnf install wireguard-tools -
Tải xuống tệp cấu hình từ bảng điều khiển của nhà cung cấp.
-
Nhập vào Trình Quản Lý Mạng GNOME:
nmcli connection import type openvpn file /path/to/server.ovpnHoặc cho WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Sửa SELinux nếu kết nối không thành công:
# Kiểm tra các từ chối SELinux sudo ausearch -m avc -ts recent # Tạo và cài đặt mô-đun chính sách sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Kết nối qua khay GNOME hoặc terminal:
nmcli connection up [connection-name]
Khắc Phục Sự Cố VPN Chung Trên Fedora
| Vấn Đề | Nguyên Nhân | Sửa Chữa |
|---|---|---|
| Rò rỉ DNS | systemd-resolved ghi đè DNS VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf sau đó kết nối lại |
| Tốc độ chậm | OpenVPN mặc định TCP | Chuyển sang UDP hoặc WireGuard: nordvpn set technology nordlynx |
| Kết nối bị rơi sau khi ngủ | Trình Quản Lý Mạng GNOME không kết nối lại | Bật kết nối tự động: nmcli connection modify [name] connection.autoconnect yes |
| SELinux chặn đường hầm | Bối cảnh bảo mật bị thiếu | Tạo mô-đun chính sách với audit2allow (xem Phương Pháp 2, bước 4) |
| Sự cố ứng dụng sau khi nâng cấp Fedora | Phiên bản gói không tương thích | Cài đặt lại từ kho lưu trữ nhà cung cấp: sudo dnf reinstall [package] |
Tối Ưu Hóa Hiệu Suất VPN Trên Fedora
Tốc độ thô phụ thuộc vào lựa chọn giao thức và khoảng cách máy chủ. Dưới đây là các bước điều chỉnh cụ thể:
- Sử dụng WireGuard hoặc NordLynx khi có thể. Các giao thức dựa trên WireGuard thường có overhead thấp hơn OpenVPN.
- Chọn máy chủ trong vòng 1.500 km. Độ trễ tăng gấp đôi vượt quá phạm vi đó, làm giảm chất lượng streaming từ 4K xuống 1080p.
- Bật tách đường hầm cho các dịch vụ cục bộ. Chỉ định tuyến lưu lượng trình duyệt qua VPN trong khi giữ quyền truy cập mạng cục bộ (máy in, NAS) trực tiếp. NordVPN:
nordvpn set splitttunneling on. Surfshark: cấu hình trong GUI dưới “Bypasser.” - Chạy kiểm tra rò rỉ DNS hàng tháng. Sử dụng
dnsleaktest.comđể xác minh nhà cung cấp dịch vụ internet của bạn không thể xem các điểm đến duyệt web.systemd-resolvedcủa Fedora có thể ghi đè cài đặt DNS của VPN sau các bản cập nhật hệ thống. - Theo dõi hành vi công tắc kill. Ngắt kết nối Wi-Fi của bạn khi VPN chạy. Nếu có bất kỳ lưu lượng nào rò rỉ trong cửa sổ tái kết nối 2-3 giây, công tắc kill của bạn không được cấu hình chính xác. Tự chạy kiểm tra này sau khi thiết lập.
Xác Định Cuối Cùng
Bốn nhà cung cấp xử lý những yêu cầu độc đáo của Fedora tốt, nhưng mỗi nhà phù hợp với một hồ sơ người dùng khác nhau:
- NordVPN xếp #1 trong 22 nhà cung cấp trong Speed Lab của chúng tôi và có mạng máy chủ rộng nhất. Tốt nhất cho những người dùng cần thông lượng cao và streaming đáng tin cậy.
- Surfshark cung cấp kết nối thiết bị không giới hạn với giá $2.49/tháng cùng ứng dụng GUI. Tốt nhất cho những người dùng quan tâm đến ngân sách chạy nhiều máy Fedora.
- ExpressVPN được quảng cáo cho truy cập nội dung bị hạn chế địa lý nhưng yêu cầu cài đặt OpenVPN thủ công và điều chỉnh SELinux. Tốt nhất cho những người dùng ưu tiên truy cập nội dung bị hạn chế địa lý.
- Mullvad không thu thập bất kỳ dữ liệu cá nhân nào và chấp nhận thanh toán bằng tiền mặt. Tốt nhất cho những người dùng xếp tính ẩn danh trên tiện lợi.
Bất kể bạn chọn nhà cung cấp nào, cài đặt thông qua DNF khi có thể, xác minh tương thích SELinux và kiểm tra rò rỉ DNS sau mỗi bản cập nhật hệ thống Fedora. Để so sánh rộng hơn trên tất cả các bản phân phối Linux, hãy xem hướng dẫn VPN tốt nhất cho Linux.
Tài nguyên cho trang này
Biểu đồ và hình ảnh tham khảo từ nghiên cứu của chúng tôi, miễn phí xem và chia sẻ.
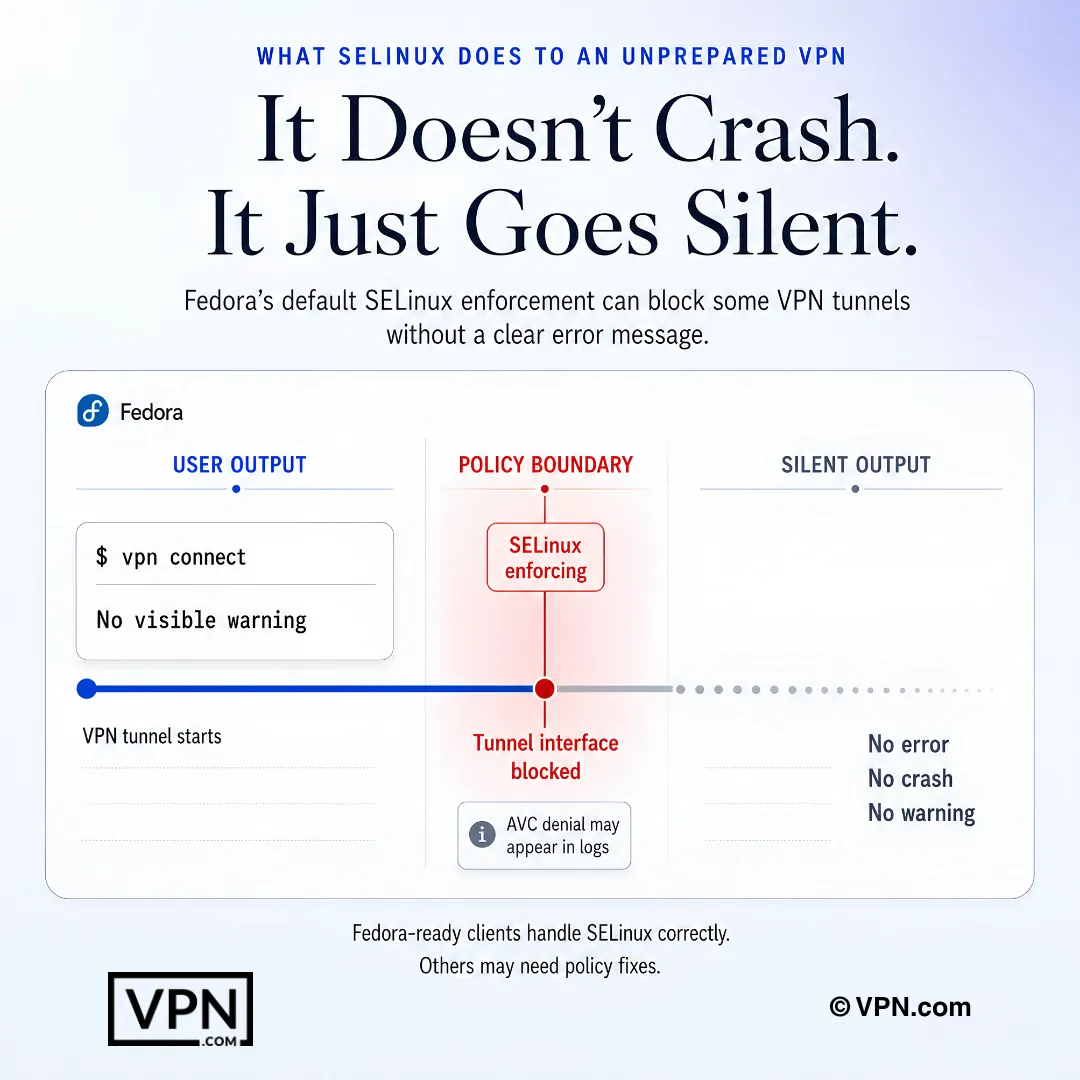
SELinux trên Fedora có thể âm thầm chặn hoạt động tunnel VPN, để lại dấu hiệu trong nhật ký thay vì trong ứng dụng.
Những Câu Hỏi Thường Gặp
Tại sao Fedora cần VPN với hỗ trợ Linux gốc thay vì cấu hình OpenVPN chung?
Fedora được phát hành mà không có mã hóa lưu lượng tích hợp sẵn, thực thi SELinux ở chế độ “enforcing” theo mặc định và trải qua các bản phát hành kernel 6.x nhanh hơn các distro khác. Các gói .rpm gốc từ NordVPN, Surfshark và Mullvad tích hợp với Trình Quản Lý Mạng GNOME và xử lý các ngữ cảnh bảo mật SELinux tự động, trong khi các thiết lập OpenVPN chung như của ExpressVPN có thể yêu cầu một mô-đun chính sách tùy chỉnh thông qua audit2allow.
SELinux có thực sự chặn các kết nối VPN trên Fedora không?
Nó có thể, vì Fedora thực thi SELinux ở chế độ “enforcing” theo mặc định và các giao diện đường hầm đôi khi bị chặn im lặng. NordVPN và Surfshark cung cấp các ứng dụng gốc với các bối cảnh bảo mật chính xác được tích hợp sẵn, không cần sửa chữa thủ công. Thiết lập OpenVPN của ExpressVPN, ngược lại, có thể yêu cầu tạo một mô-đun chính sách SELinux tùy chỉnh bằng audit2allow và cài đặt nó thông qua semodule.
Những VPN nào cho Fedora có chính sách no-logs được kiểm toán độc lập?
NordVPN, ExpressVPN, và Surfshark đều có các đánh giá của bên thứ ba. NordVPN cho biết chính sách no-logs của nó đã được kiểm toán độc lập bởi Deloitte và trước đó là PwC. ExpressVPN đã được KPMG cấp xác nhận về kiểm soát no-logs (2025), và Cure53 đã kiểm toán giao thức Lightway của nó. Surfshark cho biết thiết lập no-logs của nó đã được kiểm toán bởi Deloitte. Mullvad bỏ qua kiểm toán hoàn toàn bằng cách không thu thập bất kỳ dữ liệu cá nhân nào khi đăng ký.
Có phải mô hình không tài khoản của Mullvad riêng tư hơn một VPN như NordVPN nói rằng nó đã được kiểm toán không?
Nó sử dụng một cách tiếp cận khác chứ không phải mạnh hơn. Mullvad không yêu cầu email hoặc dữ liệu cá nhân, cấp một số tài khoản ẩn danh và chấp nhận thanh toán bằng tiền mặt hoặc tiền điện tử với giá cố định €5/tháng không có các gói giảm giá. NordVPN thay vào đó nói rằng nó xác minh yêu cầu no-logs của mình bằng các kiểm toán của bên thứ ba được ủy quyền. Cả hai đều loại bỏ dấu vết giấy tờ thông qua các cơ chế khác nhau.
Các dịch vụ phát trực tuyến có giới hạn địa lý có thực sự hoạt động thông qua VPN trên Fedora không?
Có, mặc dù tỷ lệ thành công khác nhau tùy theo nhà cung cấp. ExpressVPN, NordVPN và Surfshark đều cung cấp quyền truy cập phát trực tuyến, mặc dù kết quả khác nhau tùy theo máy chủ và dịch vụ. Mullvad không được xây dựng để phát trực tuyến và không đáng tin cậy để truy cập những nền tảng này, đây là sự đánh đổi cố ý để ưu tiên thiết kế riêng tư.
VPN nào có hiệu suất nhanh nhất trên Fedora?
NordVPN đứng #1 trong 22 trong Speed Lab của chúng tôi, được tổng hợp từ các bài kiểm tra của bên thứ ba được công bố, và Surfshark đứng #4 trong 22. Speed Lab không dành riêng cho Fedora, nhưng cả bốn nhà cung cấp ở đây đều cung cấp các giao thức hiện đại (NordLynx, WireGuard hoặc Lightway) giữ cho overhead thấp trên Linux.
Mỗi VPN hàng đầu cho Fedora có giá bao nhiêu?
NordVPN bắt đầu từ $3.49/tháng và ExpressVPN từ $2.99/tháng, cả hai trên các gói dài hạn nhất của họ. Surfshark cắt giảm cả hai, bắt đầu từ $2.49/tháng trên gói dài hạn nhất của nó. Mullvad tách biệt khỏi mô hình định giá khuyến mãi này hoàn toàn, tính phí €5/tháng cố định mà không có các bậc chiết khấu dài hạn, điều này đơn giản hóa ngân sách nhưng không cung cấp tiết kiệm nhiều năm.
Tôi có thể chạy VPN trên bao nhiêu thiết bị trên các máy Fedora và điện thoại của tôi?
Surfshark cho phép kết nối đồng thời không giới hạn, làm cho nó trở thành lựa chọn thực tế để chạy một số máy trạm Fedora cùng với máy tính xách tay và điện thoại. NordVPN giới hạn kết nối ở 10 thiết bị trên mỗi tài khoản và ExpressVPN cho phép 10-14 tùy thuộc vào gói. Mullvad cũng giới hạn kết nối trên mỗi tài khoản. Đối với một hệ thống Fedora hỗn hợp, chính sách không giới hạn của Surfshark sẽ loại bỏ giới hạn thiết bị hoàn toàn.
Cửa sổ hoàn tiền là gì nếu VPN không hoạt động tốt trên thiết lập Fedora của tôi?
NordVPN, ExpressVPN và Surfshark đều hỗ trợ các kế hoạch của họ bằng bảo đảm hoàn tiền 30 ngày, cung cấp cho bạn một tháng đầy đủ để kiểm tra cài đặt DNF, tương thích SELinux và tích hợp Trình Quản Lý Mạng GNOME trước khi cam kết. Đảm bảo hoàn tiền 30 ngày của Mullvad không áp dụng, vì mô hình định giá hàng tháng của nó không có tầng dài hạn để khóa vào.
Làm cách nào để cài đặt VPN trên Fedora bằng DNF thay vì tệp nhị phân độc lập?
Nhập khóa ký của nhà cung cấp bằng rpm —import, thêm kho lưu trữ của họ qua dnf config-manager —add-repo, rồi chạy sudo dnf install [tên-gói]. NordVPN, Surfshark và Mullvad đều duy trì các kho lưu trữ Fedora chính thức theo mô hình này, giữ ứng dụng được vá tự động thông qua chạy dnf update thường xuyên thay vì các tệp nhị phân độc lập bỏ qua các bản sửa lỗi bảo mật.
Làm cách nào để xác nhận rằng kill switch của VPN hoạt động đúng trên Fedora?
Kết nối với một máy chủ, sau đó tắt Wi-Fi giữa phiên làm việc và theo dõi các rò rỉ lưu lượng trong cửa sổ 2-3 giây tái kết nối. Nếu có rò rỉ, kill switch không được cấu hình chính xác. Đối với NordVPN cụ thể, hãy bật nó bằng lệnh nordvpn set killswitch on.
Điều gì nếu SELinux chặn kết nối VPN của tôi sau khi cài đặt trên Fedora?
Chạy getenforce để xác nhận SELinux ở chế độ enforcing, sau đó kiểm tra các từ chối bằng sudo ausearch -m avc -ts recent. Nếu giao diện đường hầm bị chặn, tạo mô-đun chính sách bằng sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, rồi cài đặt nó bằng sudo semodule -i vpn-fedora.pp. Các ứng dụng gốc từ NordVPN, Surfshark và Mullvad hiếm khi kích hoạt sửa chữa này.
Tại sao VPN của tôi hiển thị rò rỉ DNS trên Fedora và làm cách nào để sửa chữa?
Dịch vụ systemd-resolved của Fedora có thể ghi đè cài đặt DNS VPN của bạn, đặc biệt là sau cập nhật hệ thống, gây ra rò rỉ thậm chí khi đường hầm hoạt động. Sửa chữa bằng cách chạy sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf và kết nối lại. Kiểm tra lại hàng tháng tại dnsleaktest.com, vì vấn đề này có thể nổi lên lại im lặng sau một chu kỳ dnf update thường xuyên.
Sự nâng cấp hệ thống Fedora có thể phá vỡ phân chia đường hầm hoặc kết nối VPN của tôi không?
Nó có thể. Cập nhật NetworkManager của Fedora 40 đã phá vỡ phân chia đường hầm trên toàn bộ ngành công nghiệp máy khách VPN. Surfshark đã phát hành bản sửa lỗi trong 11 ngày, NordVPN theo sau trong 18 ngày. Nếu ứng dụng của bạn hoạt động sai sau nâng cấp, cài đặt lại trực tiếp từ kho lưu trữ DNF của nhà cung cấp bằng sudo dnf reinstall [package] thay vì chờ phát hành tệp nhị phân độc lập.