最佳企业VPN解决方案:5个平台对比
比较企业 VPN 和零信任平台:NordLayer、Cisco、Palo Alto、Fortinet 和 Zscaler。了解哪个最适合您的规模、技术栈和 IT 团队。
 Michael Gargiulo
找到您的VPN
您主要使用VPN做什么?
选择一项,然后回答几个简单问题。我们将为您推荐最合适的VPN,并说明原因。
用于流媒体的VPN
第1题,共3题
是什么让您开始寻找流媒体VPN?
过去30天内通过VPN.com选择VPN的次数:27,602
您的匹配结果

NordVPN
ProtonVPN
85(满分100),由两个加权部分组成
应用商店评分,评分的一部分
4.614.70
研究日期:2026年10月3日已核查声明:23独立来源组:19评分更新于 2026年10月8日
用于隐私的VPN
第1题,共3题
是什么让您开始寻找隐私VPN?
过去30天内通过VPN.com选择VPN的次数:27,602
您的匹配结果
NordVPN
ProtonVPN
85(满分100),由两个加权部分组成
应用商店评分,评分的一部分
4.614.70
研究日期:2026年10月3日已核查声明:23独立来源组:19评分更新于 2026年10月8日
用于游戏的VPN
第1题,共3题
是什么让你开始寻找游戏VPN的?
过去30天内通过VPN.com选择VPN的次数:27,602
您的匹配结果
NordVPN
ProtonVPN
85(满分100),由两个加权部分组成
应用商店评分,评分的一部分
4.614.70
研究日期:2026年10月3日已核查声明:23独立来源组:19评分更新于 2026年10月8日
用于免费套餐的VPN
第1题,共3题
是什么让你寻找免费VPN?
过去30天内通过VPN.com选择VPN的次数:27,602
您的匹配结果
ProtonVPN
85(满分100),由两个加权部分组成
应用商店评分,评分的一部分
4.614.70
研究日期:2026年10月3日已核查声明:23独立来源组:19评分更新于 2026年10月8日
NordVPN
简短回答: 选择与你已运行的网络相匹配的平台。NordLayer 是云优先团队最快速部署的选择,无需管理硬件。Cisco Secure Client、Palo Alto GlobalProtect 和 Fortinet FortiClient 适合你已运行该厂商防火墙的情况。Zscaler Private Access 是当目标是零信任应用访问而非网络隧道时的最佳选择。NordLayer 是这五个平台中唯一一个我们可以直接为你推荐的,我们下面会说明原因。
应该选择哪个企业 VPN?
| 如果这描述了你 | 从以下开始 | 原因 |
|---|---|---|
| 云优先或混合团队,没有本地网关,希望快速运行 | NordLayer | 云管理网关和中央控制面板,包括单点登录和每个计划上的多因素身份验证 |
| 你已经运行 Cisco ASA 或 Firepower 防火墙 | Cisco Secure Client[1] | 为与 Cisco 自有网关兼容而构建 |
| 安全团队希望在防火墙进行深度流量检查 | Palo Alto GlobalProtect[2] | 将 Palo Alto 防火墙策略扩展到远程用户 |
| 你已经运行 FortiGate 防火墙并希望使用单个厂商 | Fortinet FortiClient[3] | 与 FortiGate 网关和 Fortinet 端点工具配对 |
| 你想用按应用访问替代广泛的网络访问 | Zscaler Private Access[4] | 零信任模型:用户访问特定应用,而非网络 |
我们如何选择,以及我们不做什么。 VPN.com 不进行自己的性能或安全测试。本指南基于每个供应商发布的产品文档和公开安全指南建立,这些内容列在下方的参考资料中。如果您通过我们的链接购买 NordLayer,VPN.com 会获得佣金。我们与其他四家没有联盟关系,因此它们的链接直接指向供应商自己的网站。
企业VPN的定义
消费级VPN保护个人连接。企业VPN保护组织对其自身系统的访问:它增加了中央管理、身份集成、跟随用户的访问策略以及IT可以审计的记录。对于较小的团队(大约5到500个用户),请参阅我们的商业VPN最佳选择指南。本页面适用于更大或更复杂的部署:多个办公室、现有防火墙、安全团队,以及要求报价而非结账页面的采购流程。
两种架构正在发挥作用,选择的重要性超过品牌:
- 网络 VPN。 用户认证后,隧道打开,他们可以访问策略允许的网络资源。Cisco、Palo Alto 和 Fortinet 都是围绕这一点构建的,与其网关或防火墙相关联。
- 零信任网络访问 (ZTNA)。 用户连接到单个应用程序,而不是网络。Zscaler Private Access 围绕这一点构建。请参阅我们的零信任指南了解该模型。
NordLayer 更接近云管理端:您使用其托管网关,而不是拥有硬件。
五大平台对比
| 平台 | 最适合 | 部署方式 | 许可证 |
|---|---|---|---|
| NordLayer | 云优先和混合团队 | 云管理 | 按用户计费,四种计划(Lite、Core、Premium、Enterprise) |
| Cisco Secure Client[1] | 使用 Cisco 网关的组织 | 本地或混合 | 通过 Cisco,通常与其他产品捆绑 |
| Palo Alto GlobalProtect[2] | 防火墙主导的安全团队 | 基于防火墙或 Prisma Access 云 | 通过 Palo Alto,与其防火墙平台相关联 |
| Fortinet FortiClient[3] | FortiGate 客户 | 本地或混合 | 通过 Fortinet;确认按设备或按用户条款 |
| Zscaler Private Access[4] | 零信任、应用级访问 | 云服务 | 通过 Zscaler;基于报价 |
许可条款会变化且需要协商,因此本表描述的是模式,而非具体数字。请向各供应商要报价,根据您的实际用户数。
NordLayer
最适合云优先和混合型团队,希望采用托管服务而非硬件。NordLayer 是 Nord Security 的商业产品。管理员可从中央控制面板管理用户和网关,单点登录可连接到包括 Microsoft Entra ID、Okta、OneLogin、JumpCloud 和 Google Workspace 在内的身份提供商。应用涵盖 Windows、macOS、iOS、Android 和 Linux,另外还有浏览器扩展。所有四个计划(Lite、Core、Premium 和 Enterprise)均提供 SSO 和多因素身份验证。NordLayer 提供 14 天退款保证,但没有免费试用版,因此请在这个时间窗口内运行试点。这是本文五个平台中唯一一个 VPN.com 可以直接推荐给您的。
来源:NordLayer的官方网站和计划页面,检查日期为2026年10月2日。
Cisco Secure Client
最适合已运行 Cisco 防火墙的组织。Cisco Secure Client(AnyConnect 的后继产品)连接到 Cisco ASA 和 Firepower 网关,支持 SSL/TLS 和 IPsec。其优势在于契合度:如果您的网关、身份工具和安全运营已经采用 Cisco,该客户端可无缝融入现有堆栈。如果不是,您需要采用该堆栈才能使用它。许可通常通过 Cisco 或经销商获得。
Palo Alto GlobalProtect
最适合运行 Palo Alto 防火墙并希望为办公室和远程用户实施统一策略的安全团队。GlobalProtect 将用户连接到 Palo Alto 防火墙或其 Prisma Access 云服务,因此无论用户在何处,相同的检查规则和日志都适用。Panorama 是 Palo Alto 用于跨多个防火墙管理策略的中央管理控制台。
Fortinet FortiClient
最适合标准化采用Fortinet的组织。FortiClient与FortiGate网关和Fortinet的端点管理配合使用,因此VPN、防火墙和端点控制都在同一供应商下。它支持IPsec和SSL隧道。请与Fortinet确认当前的许可条款,因为它们在按设备和按用户许可之间有所不同。
Zscaler Private Access
最适合致力于零信任的云密集型组织。Zscaler Private Access 不会将用户接入网络。它通过 Zscaler 云在用户和特定应用程序之间代理连接,因此应用程序地址不会暴露在公网上。如果账户遭到破坏,暴露的是该账户被允许访问的应用程序,而不是整个网络。它是云交付的,因此拥有大量本地基础设施的环境需要分阶段迁移。
如何选择:六个问题
- 你已经在运行什么? 现有的 Cisco、Palo Alto 或 Fortinet 防火墙通常会决定这一点。与你的网关相匹配的客户端可以节省集成工作。
- 有多少人,以及多少个站点? 许多分支机构倾向于使用基于防火墙的平台。主要远程员工使用 SaaS 工具则倾向于云管理或零信任。
- 谁来管理它? 云管理服务需要较少的硬件专业知识。防火墙平台需要一个已经熟悉该供应商的团队。
- 它是否连接到你的身份提供商? 确认单点登录和用户配置适用于你使用的目录(Entra ID、Okta、Google Workspace)。
- 你的审计员或保险公司要求什么? VPN 是多项控制中的一项,本身不足以使组织合规。向每个供应商索要其当前审计文档,并自己查看报告日期。
- 你能试用吗? 在至少两个位置上运行 25 到 50 个用户,持续几周。提交一个支持工单并记录响应时间。
最终评判
没有单一的最佳企业 VPN,只有最适合您环境的选择。如果您采用云优先架构并需要托管服务而无需硬件,请选择 NordLayer。如果您已经运行该厂商的防火墙,请选择 Cisco、Palo Alto 或 Fortinet 客户端。如果您的目标是零信任应用级访问,请选择 Zscaler Private Access。
无论您列出哪些候选方案,都要运行试点,索取当前的审计文档,并为您的席位数获取书面报价。如果云管理选项适合,请查看 NordLayer 计划。
参考资源
- https://csrc.nist.gov/pubs/sp/800/77/r1/final[5]
- https://csrc.nist.gov/pubs/sp/800/113/final[6]
- https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a[7]
- https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions[8]
- https://www.cisco.com/site/us/en/products/security/secure-client/index.html[1]
- https://www.paloaltonetworks.com/sase/globalprotect[2]
参考资料
- Cisco. 2026. Secure Client (including AnyConnect). 检索于 2026年9月30日,来源:https://www.cisco.com/site/us/en/products/security/secure-client/index.html.已归档:Wayback Machine 快照
- Palo Alto Networks. 日期不详. Secure Remote Access | GlobalProtect. 检索于 2026年9月30日,来源:https://www.paloaltonetworks.com/sase/globalprotect.已归档:Wayback Machine 快照
- Fortinet. 日期不详. Product Downloads | Fortinet Product Downloads | Support. https://www.fortinet.com/support/product-downloads.已归档:Wayback Machine 快照
- Zscaler. 日期不详. Transforming secure access with Zscaler Private Access (ZPA). 检索于 2026年9月30日,来源:https://www.zscaler.com/products-and-solutions/zscaler-private-access.已归档:Wayback Machine 快照
- E. Barker, Q. Dang, S. Frankel, K. Scarfone, and P. Wouters. 2020. Guide to IPsec VPNs. NIST Special Publication (SP) 800-77 Rev. 1. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-77r1.已归档:Wayback Machine 快照
- S. Frankel, P. Hoffman, A. Orebaugh, and R. Park. 2008. Guide to SSL VPNs. NIST Special Publication (SP) 800-113. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-113.已归档:Wayback Machine 快照
- Cybersecurity and Infrastructure Security Agency CISA. 日期不详. Enterprise VPN Security. 检索于 2026年9月30日,来源:https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-073a.已归档:Wayback Machine 快照
- Fortinet. 日期不详. Enterprise VPN Solutions - Security, Control, and Flexibility at Scale. https://www.fortinet.com/resources/cyberglossary/enterprise-vpn-solutions.已归档:Wayback Machine 快照
本页资源
来自我们研究的图表和参考图片,可免费查看和分享。
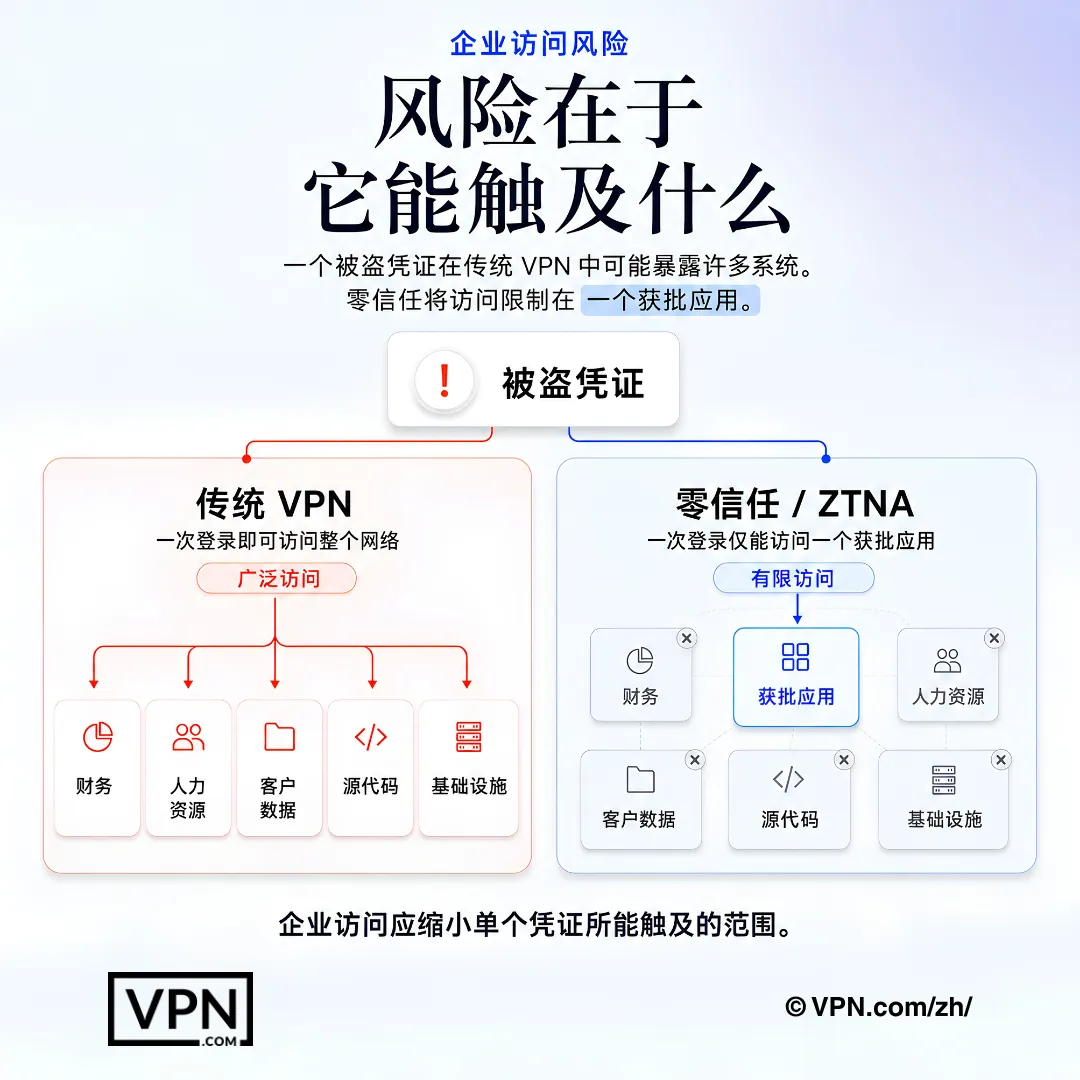
当一个凭据无法访问更广泛的网络时,企业访问风险就会降低。
常见问题
什么是企业VPN?
企业VPN通过中央管理、身份集成、访问策略和审计日志为员工提供对公司系统的安全访问。它与消费者VPN不同,消费者VPN只保护一个人的连接,没有管理层。企业平台为多个用户、多个办公地点和IT或安全团队而构建。
企业VPN和商业VPN有什么区别?
主要是规模和集成方面的差异。小企业VPN侧重于易于设置和面向几人到几百人团队的多座位许可。企业级部署增加了与现有防火墙、身份系统和监控的集成,以及通过报价和合同的采购流程。许多云管理产品可同时服务于这两个端点。
零信任网络访问 (ZTNA) 是否在取代 VPN?
在一些组织中,部分正在取代。传统 VPN 打开一条隧道,用户可以访问被允许的网络。ZTNA 则将用户连接到单个应用程序,这限制了被入侵账户可以访问的范围。许多组织在过渡期间同时运行两者。Zscaler Private Access 是一款 ZTNA 产品;其他产品则是以 VPN 为主的解决方案。
如果我们已经使用 Cisco、Palo Alto 或 Fortinet 防火墙,哪个企业 VPN 最好?
通常选择同一供应商的客户端:Cisco 网关选用 Cisco Secure Client、Palo Alto 防火墙选用 GlobalProtect、FortiGate 选用 FortiClient。该客户端是为该网关构建的,因此可以避免集成工作。如果你都没有运行,可以选择 NordLayer 这样的云管理选项来避免购买硬件。
企业 VPN 如何定价?
主要按用户、按设备或作为更大安全协议的一部分收费。公开的列表价格很少与大客户实际支付的价格相符,因此请根据您的实际席位数请求报价,并询问所包含的支持级别。NordLayer 在其定价页面上列出了四个计划(Lite、Core、Premium 和 Enterprise)。
Enterprise VPN 是否能让我们符合 HIPAA、SOC 2 或 PCI DSS 的要求?
不能。VPN 只是一项技术控制措施,合规性取决于你的策略、配置、供应商和证据。向每个供应商索取其最新的审计报告或认证证明,检查日期,并咨询你的合规负责人了解你的框架需要哪些控制措施。
购买前应如何进行试点?
选择至少两个地点的 25 到 50 名用户,并运行几周。测试通过您的身份提供商的登录、在劣质连接上的可靠性、管理工作量和支持。提交真实工单并记录回复时间。使用 NordLayer 时,请在 14 天退款保证期内完成此操作,因为没有免费试用。
员工能否使用消费级VPN来进行工作?
一旦公司需要集中控制,这就不太适合。消费级VPN没有管理控制台,无法强制执行谁可以连接到什么,也没有公司拥有的日志。非常小的团队有时会从这里开始,但任何更大规模的团队都应该使用商业产品。请参阅我们的最佳商业VPN指南。
企业 VPN 需要支持哪些设备?
至少需要支持 Windows、macOS、iOS 和 Android,以及面向工程团队的 Linux。NordLayer 列出了所有五个平台的应用程序,加上浏览器扩展。对于其他产品,请在供应商网站上确认平台支持和移动设备管理兼容性。
如果远程员工反映VPN速度慢或掉线,我们应该检查什么?
首先检查网关位置和负载,然后检查用户的本地网络,最后检查分割隧道策略。将所有流量通过远处网关发送的网络VPN会增加延迟,而云和零信任选项可以将用户路由到更近的接入点。在试点阶段向供应商的支持团队反映此问题,了解他们如何响应。